Ressources
L'IA modifie les risques liés à vos données. DSPM vous permet de reprendre le contrôle.
Par Megha Shukla - Responsable senior du marketing produit
4 septembre 2026 5 minutes de lecture
Votre environnement de données a évolué. Vos contrôles, eux, n'ont pas suivi.
Le DSPM constitue un pilier essentiel pour garantir la sécurité de l'utilisation de l'IA à l'échelle de l'entreprise. Permettez-moi de vous expliquer pourquoi.
À mesure que les organisations adoptent rapidement l'IA générative, les copilotes, les agents IA et les applications basées sur des modèles de langage de grande envergure (LLM), les données sensibles des entreprises s'intègrent de plus en plus dans la couche de traitement des données de l'IA. La sécurisation de l'IA commence donc par la compréhension et le contrôle des données que l'IA peut découvrir, consulter, extraire et exploiter.
Ce défi dépasse le cadre de l’IA. Les données d’entreprise elles-mêmes sont plus dispersées et dynamiques que jamais. Les environnements multicloud, les applications SaaS, le travail hybride et les technologies émergentes d’IA ont profondément transformé la manière dont les organisations créent, stockent, partagent et exploitent l’information. Les données sensibles circulent désormais entre les plateformes cloud, les outils de collaboration, les modèles de langage à grande échelle (LLM), les copilotes, les agents IA, les bases de données vectorielles, les API, les services tiers et les référentiels d’entreprise, dépassant souvent les limites traditionnelles de la gouvernance et de la sécurité.
Pourtant, de nombreux dispositifs de sécurité d’entreprise ont été conçus pour un monde où les applications, l’infrastructure, les identités et les données évoluaient au sein de périmètres plus clairement définis. L’évolution du parc de données a entraîné un déficit critique en matière de visibilité et de contrôle : les organisations ne peuvent plus se contenter de protéger uniquement l’infrastructure et les applications ; elles doivent désormais comprendre et protéger les données elles-mêmes.
Les équipes de sécurité ont donc besoin de réponses à des questions auxquelles les contrôles traditionnels n'étaient pas conçus pour répondre : Où se trouvent les données sensibles ? Qui y a accès ? Quelles données sensibles les applications d'IA peuvent-elles détecter et exploiter ? Où les données sont-elles surexposées en raison d'autorisations excessives, de mauvaises configurations ou d'un partage inapproprié ? Et où les collaborateurs introduisent-ils des informations sensibles dans des services d'IA non autorisés ou « parallèles » ?
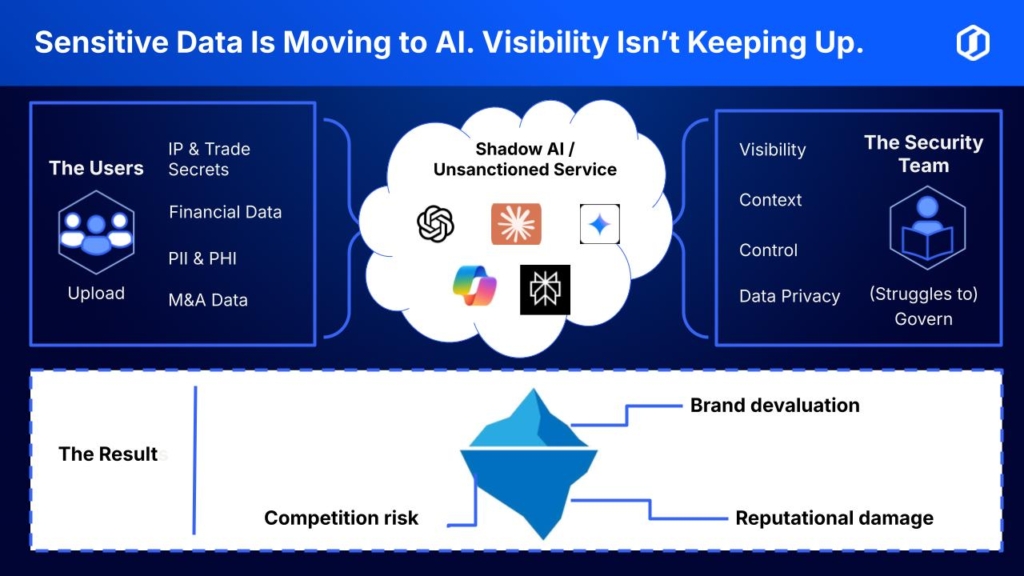
C'est là que la gestion de la posture de sécurité des données (DSPM) devient indispensable. En identifiant, classifiant et surveillant en permanence les données sensibles dans tous les environnements (IA, cloud, SaaS, hybrides, etc.), la DSPM établit le contexte nécessaire pour identifier les expositions, mettre en corrélation les informations sensibles avec les identités et les accès, hiérarchiser les risques et gouverner les données, quel que soit leur emplacement ou leur parcours.
Le DSPM offre ainsi une base solide en matière de sécurité des données pour une adoption sécurisée de l'IA et le respect de la conformité, en fournissant aux organisations la visibilité et le contrôle nécessaires pour adopter l'IA, étendre leur pile technologique et moderniser leurs environnements sans perdre le contrôle de leurs informations les plus sensibles.
La création de la DSPM
DSPM repose sur un modèle de sécurité axé sur les données qui évalue en permanence les informations sensibles dans le contexte de l’identité, de l’accès, de l’exposition, de l’utilisation et de la conformité. Plutôt que de traiter les données comme un simple actif supplémentaire à inventorier, le DSPM utilise la détection automatisée, la classification en fonction du contenu, l’analyse des droits d’accès et l’évaluation de la posture de sécurité pour déterminer où se trouvent les données sensibles, qui ou quoi peut y accéder, et comment elles peuvent être exposées. Grâce à une analyse des risques tenant compte du contexte, le DSPM met en corrélation ces signaux afin de distinguer les expositions critiques des constatations courantes et de hiérarchiser les mesures correctives en fonction de leur impact sur l’activité. Alors que l’IA devient un nouvel utilisateur des données d’entreprise, le DSPM fournit les informations nécessaires pour établir des garde-fous concernant ce que les applications d’IA peuvent découvrir, récupérer et utiliser.
Grâce à un modèle d’intégration axé sur les API, DSPM vient compléter les investissements dans les solutions IAM, DLP, SIEM, SOAR et SSE, en transformant l’intelligence des données en mesures correctives hiérarchisées et en application des politiques. Cela permet de créer un cycle opérationnel continu comprenant la détection, la classification, la hiérarchisation des risques et la correction.
Comment Skyhigh DSPM assure une analyse continue des données
La plupart des entreprises ne sont pas freinées par un manque de technologies de sécurité, mais par une intelligence des données fragmentée.
Skyhigh DSPM relève ce défi grâce à une architecture sans agent et axée sur les API, qui collecte en continu des métadonnées et le contexte pertinent des données provenant des plans de contrôle cloud, des plateformes SaaS, des fournisseurs d’identité et des référentiels d’entreprise. Sans nécessiter d’agents sur les terminaux ni perturber les charges de travail en production, la plateforme effectue une découverte, une classification, une analyse des droits d’accès et une évaluation de la posture de sécurité en fonction du contenu, et ce, sur l’ensemble des référentiels de données.
Plutôt que d’évaluer les résultats de sécurité de manière isolée, Skyhigh applique une analyse des risques tenant compte du contexte en établissant des corrélations entre la sensibilité des données et le contexte d’identité et d’accès, l’activité des utilisateurs, les configurations cloud, les autorisations de partage et les exigences réglementaires. Cette vision multidimensionnelle aide les équipes de sécurité à comprendre le risque réel et l’impact métier de chaque vulnérabilité, à distinguer les problèmes critiques des constatations courantes et à hiérarchiser les mesures correctives là où elles sont les plus importantes.
Ce contexte revêt une importance particulière pour l’IA, dans la mesure où les systèmes RAG, les copilotes, les agents IA et les applications IA privées extraient des informations d’entreprise ; des autorisations excessives ou des référentiels de données mal gérés peuvent amener les systèmes d’IA à extraire des informations plus sensibles que celles auxquelles un utilisateur devrait avoir accès. Skyhigh DSPM fournit l’intelligence des données nécessaire pour identifier ces risques et établir des garde-fous concernant les données sensibles que les applications IA peuvent découvrir, extraire et exploiter.
Skyhigh étend cette intelligence en matière de posture à la mise en œuvre grâce à une intégration native avec sa plateforme « Security Service Edge » (SSE). En combinant l’intelligence DSPM avec les solutions « Cloud Access Security Broker » (CASB), « Secure Web Gateway » (SWG), « Zero Trust Network Access » (ZTNA) et « Data Loss Prevention » (DLP), les organisations peuvent traduire le contexte des risques liés aux données en contrôles adaptatifs, fondés sur des politiques, à tous les points d’accès.
Cette architecture intégrée permet aux organisations de :
- Identifiez et classez les données sensibles dans les environnements cloud, SaaS, d'IA, d'informatique parallèle et sur site, le cas échéant.
- Mettez en corrélation la sensibilité des données avec les droits d'accès liés à l'identité, le comportement des utilisateurs, l'état de sécurité des appareils et les risques liés aux applications.
- Identifiez les autorisations excessives, les écarts de configuration, les partages inappropriés et les violations des politiques.
- Mettre en place des garde-fous fondés sur les données pour les applications d'IA et la recherche pilotée par l'IA.
- Hiérarchisez les mesures correctives à l'aide d'une notation contextuelle des risques.
- Empêchez tout accès non autorisé et toute exfiltration de données grâce à une solution DLP adaptative et à des contrôles fondés sur le principe du privilège minimal.
- Générer des éléments probants d'audit continus et faciliter l'établissement des rapports de conformité.
Il en résulte un modèle de sécurité en boucle fermée qui intègre l'inventaire, le contexte, la hiérarchisation des risques, la gouvernance et la mise en œuvre au sein d'un flux de travail opérationnel unique.
Perspectives d'avenir : quelle est la prochaine étape ?
À mesure que les environnements d'entreprise s'appuient de plus en plus sur les données et l'intelligence artificielle, l'avenir de la sécurité d'entreprise ne dépendra pas seulement de la protection des infrastructures, mais également de la capacité des organisations à comprendre, à gérer et à sécuriser efficacement leurs données, quel que soit l'endroit où celles-ci se trouvent, circulent ou sont utilisées.
Skyhigh DSPM reflète cette évolution en fournissant les capacités d'analyse nécessaires à la gestion des données sensibles au sein des écosystèmes modernes du cloud, du SaaS et de l'IA. Lorsqu'elle est intégrée aux technologies d'Security Service Edge , cette analyse peut se traduire par une protection adaptative, aidant ainsi les organisations à réduire l'exposition de leurs données, à renforcer la gouvernance, à sécuriser l'adoption de l'IA, à simplifier la mise en conformité et à répondre aux risques en constante évolution avec une plus grande précision.
La question suivante n'est pas de savoir pourquoi le DSPM de Skyhigh est important, mais comment cette approche se traduit par des résultats mesurables en matière de sécurité.
Les cas d'utilisation concrets suivants illustrent comment Skyhigh DSPM aide les organisations à réduire les risques liés aux données, à renforcer la gouvernance, à sécuriser les flux de travail basés sur l'IA et à simplifier la mise en conformité dans les environnements d'entreprise modernes. Pour découvrir plus en détail l'architecture, les fonctionnalités et les aspects à prendre en compte lors de la mise en œuvre, téléchargez l' e-book. Si vous souhaitez comprendre comment ces fonctionnalités s'appliquent à votre propre environnement, demandez une présentation personnalisée avec l'un de nos experts.
A propos de l'auteur
Mme Megha Shukla
Responsable principal du marketing produit
Megha est spécialiste en marketing de produits de cybersécurité de profession et traductrice passionnée de jargon technique. Elle est spécialisée dans la mise en relation entre ce que les ingénieurs développent et ce qui intéresse réellement les clients, sans utiliser de termes techniques.
Avec une expérience couvrant le marketing produit, le marketing client, la veille concurrentielle, la gestion de produits, le développement commercial, la stratégie de distribution et la gestion de comptes, elle a occupé plusieurs postes dans le domaine de la cybersécurité et des technologies de l'information (certains simultanément).
Qu'il s'agisse de lancer un nouveau produit, de définir une stratégie de commercialisation ou de rédiger un article de blog qui aborde des sujets que d'autres n'osent pas traiter, elle fait preuve de clarté, de curiosité et d'un respect salutaire pour ce qui peut (et doit) être exprimé ouvertement.
Contenu connexe

Ce que signifie la mise en œuvre d'une solution de sécurité véritablement hybride

Découvrez Skyhigh Hybrid Mesh SSE : conçu pour s'adapter au mode de fonctionnement des entreprises modernes

Sécurisez votre environnement de travail : ne payez plus les tarifs du cloud pour une IA locale
Blogs en vogue
Ce que signifie la mise en œuvre d'une solution de sécurité véritablement hybride
Steve Tait 29 octobre 2026
Découvrez Skyhigh Hybrid Mesh SSE : conçu pour s'adapter au mode de fonctionnement des entreprises modernes
Thyaga Vasudevan 28 octobre 2026
Sécurisez votre environnement de travail : ne payez plus les tarifs du cloud pour une IA locale
Mike Smart 16 octobre 2026
Assurer la sécurité dans la « nouvelle normalité » : pourquoi l'approche « Zero Trust » universelle est indispensable à l'ère de l'IA
Sriram Krishnamurthy 30 septembre 2026
Le travail est désormais hybride. Pourquoi payez-vous le double en raison d'une « taxe sur le cloud » liée à Office ?
Mike Smart 24 septembre 2026