Ressourcen
Ausfall von Microsoft 365: Lehren für Cyber-Resilienz und Geschäftskontinuität
Von Thyaga Vasudevan - EVP für Produkte
17. November 2026 6 Minuten Lesezeit
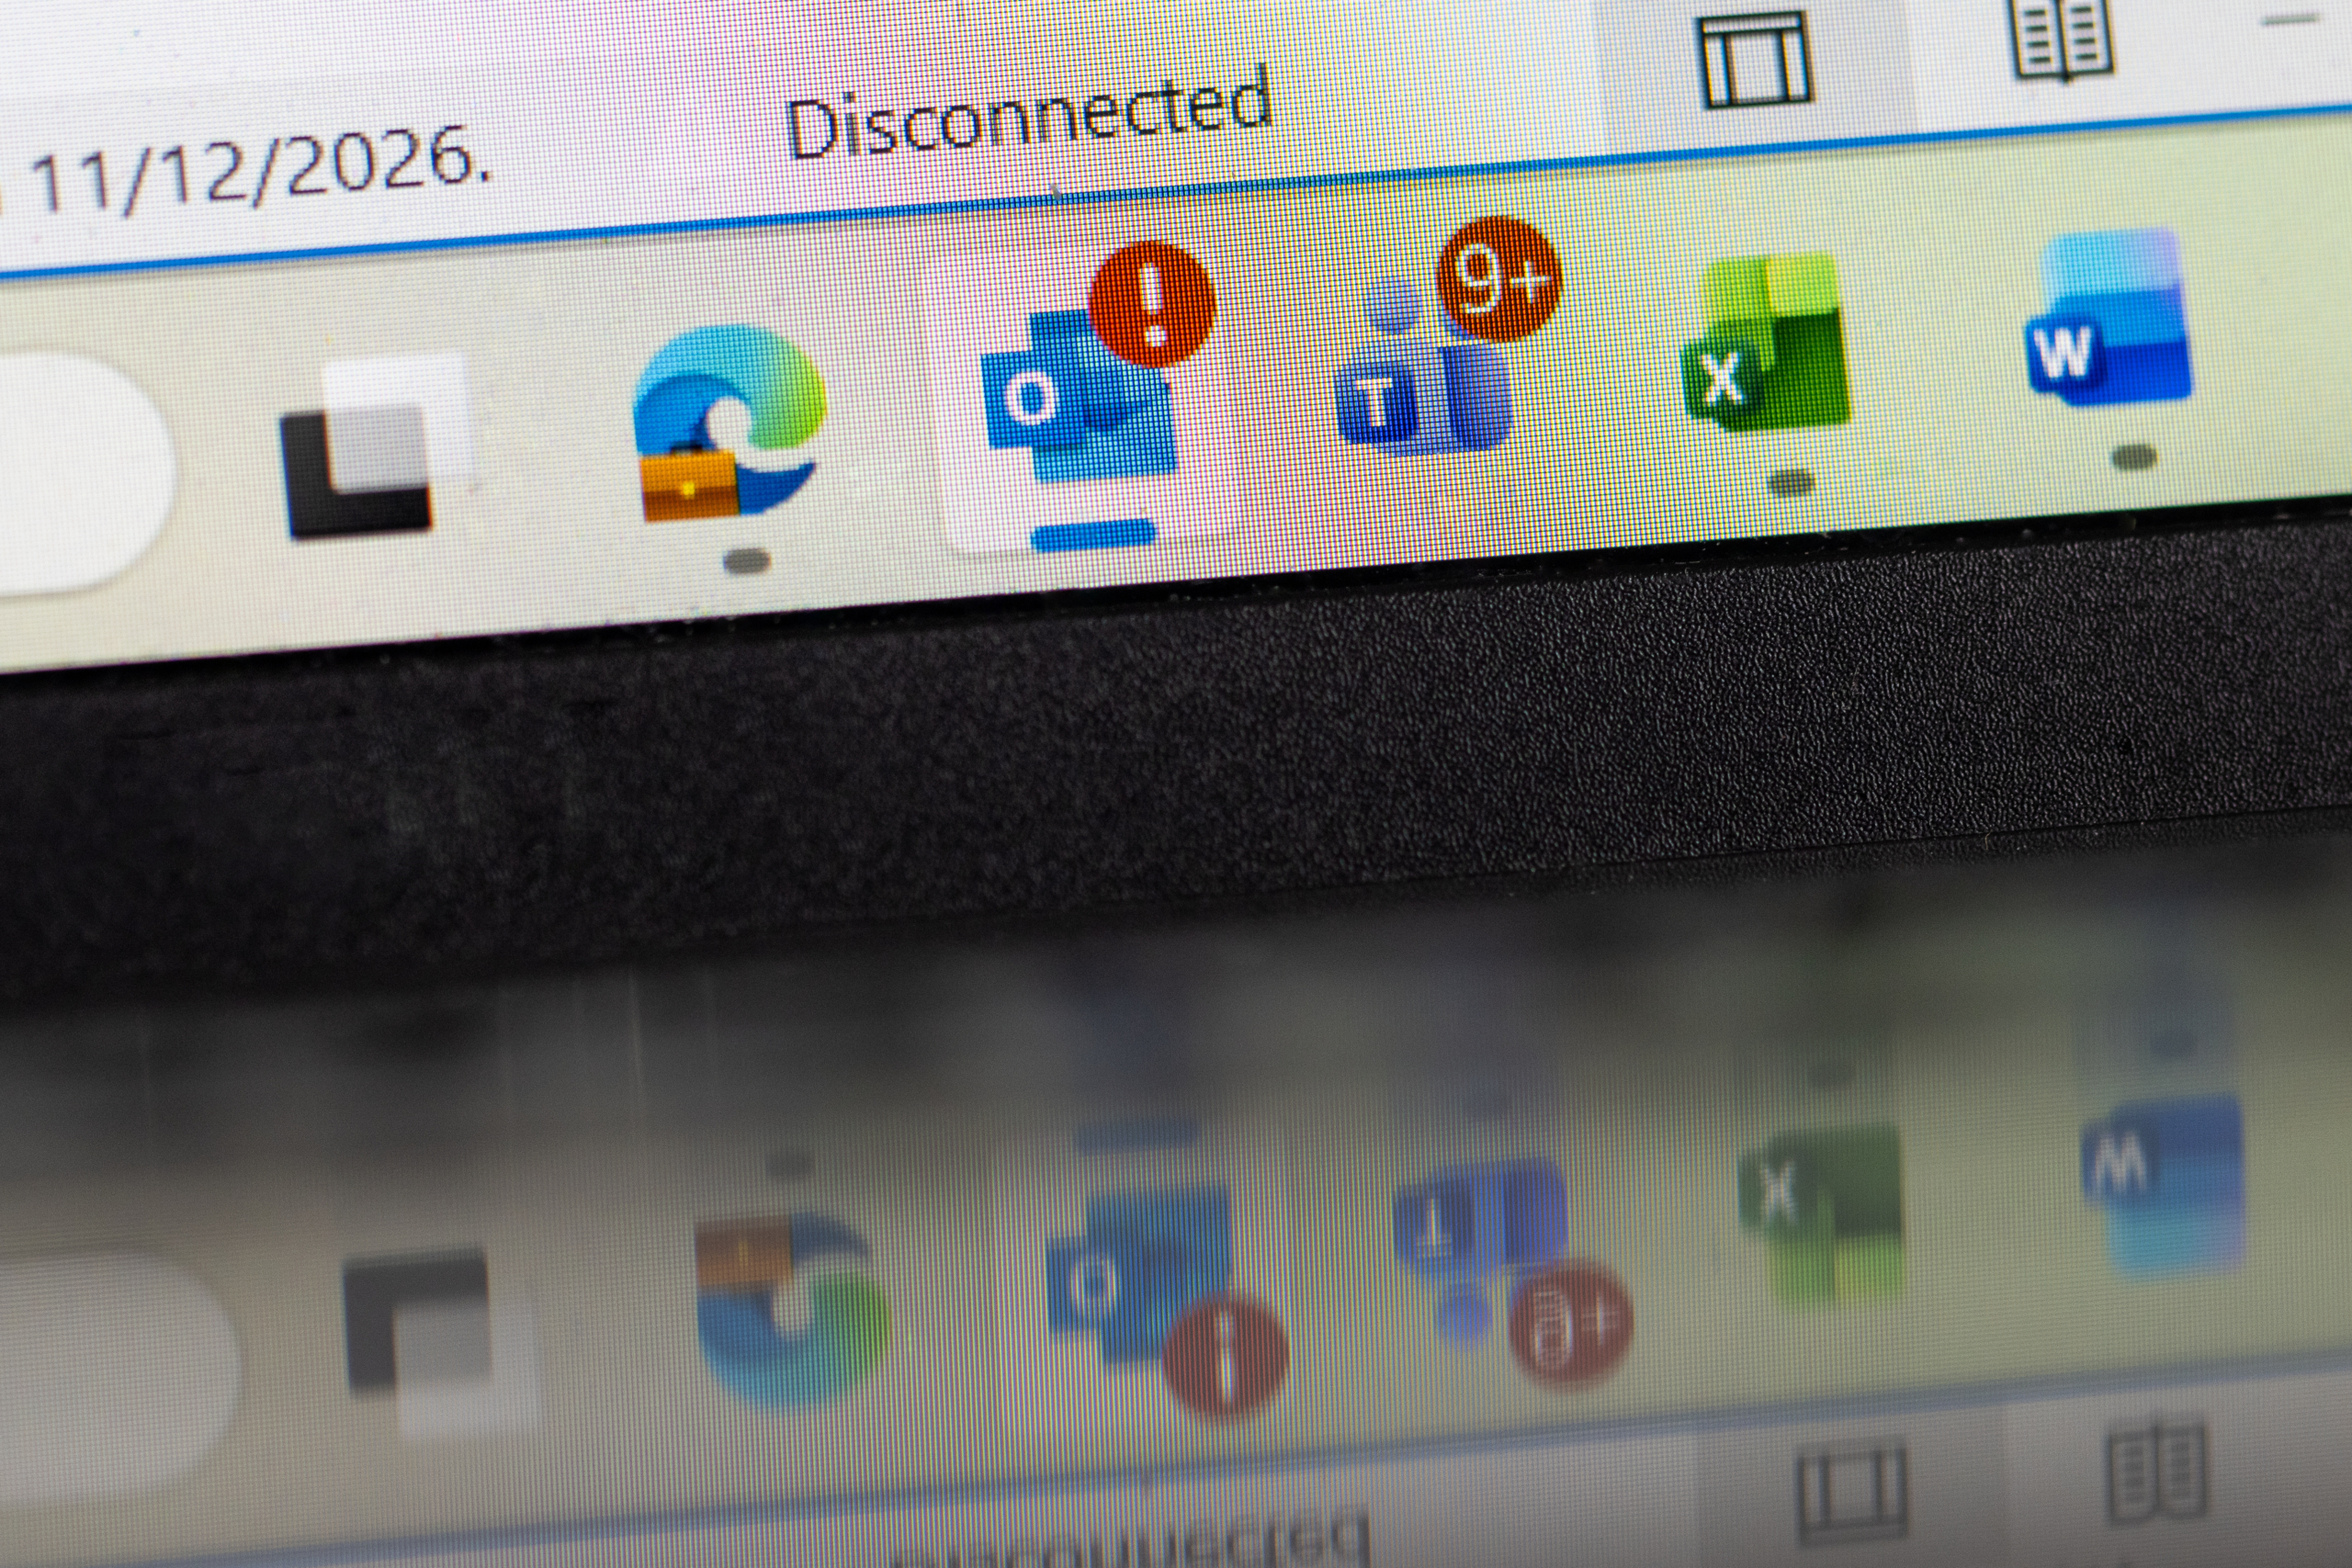
Am 12. November 2026 führte ein weltweiter Ausfall von Microsoft 365 zu Störungen bei Outlook, Teams und Copilot, die bis weit in den folgenden Tag hinein andauerten. Downdetector verzeichnete weltweit mehr als 7,4 Millionen Meldungen über den Ausfall, und ein Finanzunternehmen griff sogar auf das Fax zurück, um Handelsgeschäfte zu bestätigen.
Microsoft führte den Ausfall auf ein technisches Problem zurück, das auf eine frühere Erweiterung der Netzwerkkapazität zurückzuführen war und erst nach einer kürzlich vorgenommenen Netzwerkänderung zutage trat – und nicht auf einen Cyberangriff oder einen Vorfall im Zusammenhang mit künstlicher Intelligenz. Einige Unternehmen, die Microsoft-Dienste auf ihrer eigenen Infrastruktur hosten, waren jedoch weniger stark betroffen. Für CIOs und CISOs lautet die Lehre daraus nicht, auf die Cloud zu verzichten. Vielmehr geht es darum, sich zu fragen, welche geschäftskritischen Abläufe auch dann weiterlaufen können, wenn ein Cloud-Dienst ausfällt.
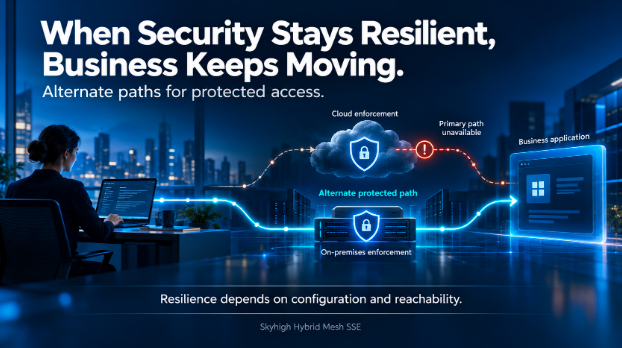
Diese Frage betrifft die Cybersicherheit selbst. Da Unternehmen auf cloudbasierte „ Security Service Edge “ (SSE) zurückgreifen, um den Zugriff auf Anwendungen und Daten zu schützen, wird dieser Sicherheitsdienst zu einem Teil des kritischen Pfades für den Geschäftsbetrieb. Ein alternativer Sicherheitspfad kann eine nicht verfügbare SaaS-Anwendung zwar nicht wiederherstellen, aber er kann dazu beitragen, dass ansonsten einwandfrei funktionierende Anwendungen weiterhin zugänglich und geschützt bleiben. Ist Ihre Sicherheitsarchitektur so ausgelegt, dass der Geschäftsbetrieb aufrechterhalten bleibt, wenn der primäre Durchsetzungspfad ausfällt?
Stellen Sie sich beispielsweise einen Bankmitarbeiter vor, der einem Kunden bei der Abwicklung einer Transaktion hilft. Der Mitarbeiter öffnet eine Anwendung, ruft einen Kontodatensatz ab und beginnt mit der Bearbeitung des Anliegens.
Dann steht der Sicherheitsdienst auf dem Verbindungsweg nicht mehr zur Verfügung.
Die Anwendung läuft weiterhin. Der Laptop des Mitarbeiters funktioniert. Die Transaktion wird jedoch unterbrochen, da der Zugriff von einem Sicherheitspfad abhängt, der nicht mehr erreichbar ist.
Für viele Unternehmen sieht die moderne Sicherheitslage so aus: Die Infrastruktur, die den Zugriff schützt, ist zugleich Teil der Infrastruktur, die den Geschäftsbetrieb aufrechterhält.
Aus diesem Grund muss Resilienz bereits bei der Konzeption der Sicherheitsarchitektur berücksichtigt werden.
In unserer Einführung in Skyhigh Hybrid Mesh SSEhaben wir beschrieben, wie die Zusammenführung von Cloud- und lokalen Sicherheitsmaßnahmen den Verantwortlichen für IT-Betrieb und Sicherheit mehr Flexibilität verschafft. Einer der wichtigsten Vorteile dieser Flexibilität ist die Möglichkeit, alternative Wege für den geschützten Zugriffzu entwerfen.
Was geschieht, wenn der primäre Pfad nicht verfügbar ist?
Ein widerstandsfähiges Design setzt voraus, dass mehr als eine Möglichkeit zur Gewährleistung der Sicherheit zur Verfügung steht.
Beispielsweise kann sich ein Mitarbeiter normalerweise über einen Cloud-Zugangspunkt verbinden. Ein Unternehmen kann zudem über ein lokales Secure Service Gateway als alternativen Zugangspunkt verfügen. Sind die entsprechenden Routing- und Failover-Einstellungen konfiguriert, können der Client oder das Netzwerk einen verfügbaren Pfad auswählen, wenn der bevorzugte Pfad nicht erreichbar ist.
Die Abfolge sieht wie folgt aus:
- Die bevorzugte Route ist verfügbar. Der Datenverkehr folgt der konfigurierten Route bis zu seinem primären Kontrollpunkt.
- Der Pfad ist nicht mehr verfügbar. Der Client oder der Routing-Mechanismus stellt fest, dass das bevorzugte Gateway nicht erreichbar ist.
- Es wird eine alternative Route ausgewählt. Sofern dies konfiguriert und unterstützt wird, werden neue Verbindungen an einen anderen verfügbaren Kontrollpunkt weitergeleitet.
- Die Sicherheit wird auf diesem Weg fortgesetzt. Das alternative Gateway wendet die für diese Bereitstellung verfügbaren Richtlinien und Dienste an.
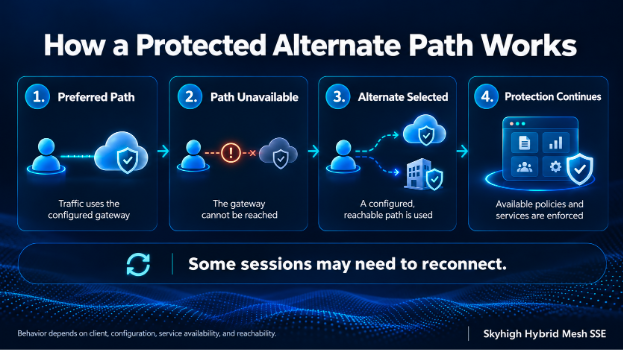
Das genaue Verhalten hängt vom Client, der Art des Datenverkehrs, der Gateway-Konfiguration, der Erreichbarkeit sowie den von der Anwendung benötigten Diensten ab. Bei einigen Sitzungen ist möglicherweise eine erneute Verbindungsherstellung erforderlich. Ein alternativer Pfad benötigt zudem Zugriff auf das gewünschte Ziel sowie die erforderlichen Sicherheitsfunktionen.
Das Ziel ist klar: dem Unternehmen einen weiteren gesicherten Weg zu eröffnen, wenn der erste Weg nicht zur Verfügung steht.
Eine Bankfiliale betreut weiterhin ihre Kunden
Stellen Sie sich einen Filialmitarbeiter vor, der Unterlagen für einen Kunden vorbereitet. Sein Webdatenverkehr wird normalerweise über den Cloud-Sicherheitsdienst (SSE) geleitet, doch der bevorzugte Cloud-Pfad ist nicht mehr verfügbar.
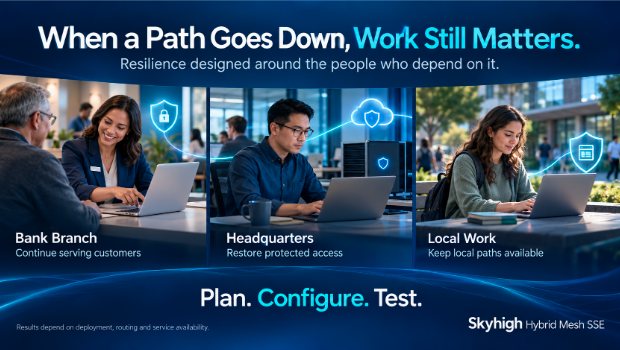
Ohne eine alternative Möglichkeit zur Durchsetzung ist es dem Mitarbeiter möglicherweise nicht möglich, auf die Anwendungen und Websites zuzugreifen, die zur Abwicklung des Vorgangs erforderlich sind.
Betrachten Sie nun eine Niederlassung mit einem erreichbaren lokalen Gateway, das als alternatives Gateway konfiguriert ist. Neue Verbindungen können über dieses Gateway geleitet werden, wo die entsprechende Sicherheitsrichtlinie durchgesetzt wird.
Das Kundengespräch kann fortgesetzt werden, während das Sicherheitsteam den primären Pfad untersucht.
Dieses Szenario setzt voraus, dass das Filial-Gateway vom Gerät des Benutzers aus erreichbar ist, die erforderlichen Dienste lokal verfügbar sind und das entsprechende Failover-Verhalten konfiguriert und getestet wurde.
Der Nutzen lässt sich am Arbeitsplatz messen: Kann der Mitarbeiter den Kunden weiterhin sicher betreuen?
Ein Gateway der Zentrale fällt während der Arbeitszeit aus
Ein Mitarbeiter in der Zentrale greift über ein lokales Secure Service Gateway auf Webressourcen zu. Gerade als sich die Teams auf ein wichtiges Kundengespräch vorbereiten, kommt es zu einem Ausfall des Gateways.
Sofern in der Umgebung ein weiteres erreichbares Gateway oder ein entsprechend konfigurierter Cloud-Pfad vorhanden ist, können unterstützte neue Verbindungen auf diese Alternative umgeleitet werden.
Für die Mitarbeiter besteht das angestrebte Ergebnis in einer kurzen Wiederherstellung der Verbindung, gefolgt von einem geschützten Zugriff. Für die IT-Abteilung ist es an der Zeit, das betroffene Gateway wiederherzustellen, ohne dass jeder Benutzer auf diese Wiederherstellung warten muss.
Die entscheidende Frage bei der Konzeption lautet, ob die Alternative die für den Datenverkehr erforderlichen Steuerungsmöglichkeiten bieten kann. Falls ein Arbeitsablauf von einer Funktion abhängt, die auf dem alternativen Pfad nicht verfügbar ist, benötigt das Unternehmen eine festgelegte Vorgehensweise für diesen Fall.
Ein regionaler Wolkenverlauf wird unterbrochen
In einer dezentralen Organisation arbeiten die Mitarbeiter von verschiedenen Standorten aus. Ein regionaler Cloud-Zugriffspfad steht nicht mehr zur Verfügung, was sich auf einige Benutzer auswirkt, während die zugrunde liegenden Geschäftsanwendungen weiterhin zugänglich bleiben.
Je nach Bereitstellung können alternative Gateways eine weitere Route für den geschützten Zugriff bieten. Mitarbeiter an einem Standort mit einem erreichbaren lokalen Gateway verfügen möglicherweise über eine andere Option zur Aufrechterhaltung des Betriebs als Mitarbeiter, die im Homeoffice arbeiten.
Aus diesem Grund muss die Resilienzplanung berücksichtigen, , wo sich die Nutzer zum Zeitpunkt der Störung befinden. Ein lokales Gateway kann nur dann eine sinnvolle Alternative sein, wenn der betroffene Benutzer dieses tatsächlich erreichen kann und die benötigte Anwendung über dieses Gateway weiterhin erreichbar ist.
Man sollte nicht davon ausgehen, dass ein Mitarbeiter im Homeoffice über eine funktionsfähige Verbindung zum Unternehmensgateway verfügt, nur weil dieses Gateway existiert.
Die Arbeit vor Ort wird während einer Störung im Cloud-Betrieb fortgesetzt
Stellen Sie sich einen Mitarbeiter in der Zentrale vor, der auf eine interne Anwendung zugreift, die in derselben Unternehmensumgebung gehostet wird.
Sollten die lokale Durchsetzungsebene und die Anwendung während einer Cloud-Störung weiterhin verfügbar sein, kann das Unternehmen diesen lokalen Zugriff unter Einhaltung der geltenden Konfiguration und Richtlinien möglicherweise weiterhin gewährleisten.
Dies unterscheidet sich von einem aktiven Failover-Ereignis. Der lokale Pfad ist möglicherweise bereits der primäre Pfad, sodass die Interaktion fortgesetzt werden kann, ohne dass zunächst auf einen anderen Pfad umgeschaltet werden muss.
Diese Unterscheidung ist von Bedeutung: Resilienz ergibt sich sowohl daraus, über einen alternativen Weg zu verfügen, als auch daraus, unnötige Abhängigkeiten von einem entfernten Weg von vornherein zu reduzieren.
Führungskräfte in Unternehmen sollten überprüfen, welche Funktionen während einer Störung weiterhin verfügbar sind, darunter Authentifizierung, Verfügbarkeit von Richtlinien, Protokollierung sowie alle Dienste, die von der Cloud abhängig sind.
Wie sieht es mit fortschrittlichen Cloud-Diensten aus?
Einige Sicherheitsabläufe stützen sich auf Funktionen, die über die Cloud bereitgestellt werden. Wenn ein lokales Gateway einen Cloud-Dienst für eine bestimmte Prüfungsfunktion
(z. B. DLP) oder eine Isolierungsfunktion nutzt, bleibt die Verfügbarkeit dieses Dienstes entscheidend – selbst wenn das lokale Gateway selbst einwandfrei funktioniert.
Unternehmen sollten diese Abhängigkeiten bereits vor einem Ausfall ermitteln:
- Welche Kontrollmaßnahmen können an jedem Gateway durchgesetzt werden?
- Welche Arbeitsabläufe sind von einem über die Cloud bereitgestellten Dienst abhängig?
- Was geschieht, wenn dieser Dienst nicht erreichbar ist?
- Blockiert die Richtlinie die Aktion, lässt sie eine alternative Vorgehensweise zu oder nutzt sie einen anderen konfigurierten Pfad?
Die richtige Antwort hängt von der Anwendung, der Sensibilität der Daten und den geschäftlichen Anforderungen ab. Entscheidend ist, diese Entscheidung wohlüberlegt zu treffen und sie zu testen.
Auf Kontinuität ausrichten und diese überprüfen
Die Verfügbarkeit von Durchsetzungspunkten in der Cloud und vor Ort eröffnet Ihnen verschiedene Möglichkeiten. Um ein robustes Ergebnis zu erzielen, müssen diese Möglichkeiten konfiguriert und genutzt werden.
Beginnen Sie mit den wichtigsten Geschäftsabläufen: einem Filialmitarbeiter, der einen Kunden bedient, einem Techniker, der auf eine kritische Anwendung zugreift, oder einem Remote-Mitarbeiter, der eine Verbindung zu einem zugelassenen Dienst herstellt.
Für jeden Workflow:
- Stellen Sie den primären und den alternativen Pfad dar. Vergewissern Sie sich, dass der Benutzer, das Gateway und das Ziel erreichbar sind.
- Überprüfen Sie die Kontrollmaßnahmen auf jedem Pfad. Überprüfen Sie die Anforderungen hinsichtlich Zugriffsrichtlinien, Überwachung, Datenschutz und Protokollierung.
- Testen Sie die Unterbrechung. Machen Sie den primären Pfad im Rahmen eines kontrollierten Tests unzugänglich und beobachten Sie, wie sich dies auf neue und bestehende Sitzungen auswirkt.
- Messen Sie die Wiederherstellung. Erfassen Sie die Zeit, die zur Wiederherstellung des geschützten Zugriffs benötigt wird, sowie, ob sich die Benutzer erneut anmelden müssen.
- Legen Sie fest, was geschieht, wenn kein geschützter Pfad verfügbar ist. Legen Sie die Reaktion entsprechend den Sicherheits- und Kontinuitätsanforderungen Ihrer Organisation fest.
Diese Tests wandeln architektonische Flexibilität in einen Kontinuitätsplan um, auf den sich das Unternehmen verlassen kann.
Resilienz ist eine unternehmerische Entscheidung
Jede Organisation hat eine unterschiedliche Toleranz gegenüber Störungen. Eine lokale Niederlassung, eine globale Bank und ein Produktionsstandort treffen möglicherweise unterschiedliche Entscheidungen darüber, wo Sicherheitsmaßnahmen durchgesetzt werden sollen und welche Ausweichwege im Falle eines Ausfalls genutzt werden sollen.
Hybrid Mesh SSE bildet die Grundlage für diese Entscheidungen, indem es die Durchsetzung in der Cloud und vor Ort miteinander verbindet.
Der Ausfall von Microsoft 365 ist eine willkommene Mahnung, diese Abhängigkeiten zu erfassen und zu testen, was geschieht, wenn ein kritischer Cloud-Dienst nicht verfügbar ist – noch bevor die nächste Störung dieses Thema zur Dringlichkeit macht.
Wenn Sicherheit für den reibungslosen Arbeitsablauf unerlässlich ist, benötigen Unternehmen mehr als nur eine Möglichkeit, diese Sicherheit – und damit den Geschäftsbetrieb – aufrechtzuerhalten.
Über den Autor

Thyaga Vasudevan
Executive Vizepräsident für Produkt
Thyaga Vasudevan ist ein energiegeladener Softwareexperte, der derzeit als Executive Vice President, Product bei Skyhigh Security tätig ist, wo er die Bereiche Produktmanagement, Design, Produktmarketing und GTM-Strategien leitet. Mit seinem reichen Erfahrungsschatz hat er erfolgreich zur Entwicklung von Produkten sowohl im Bereich der SAAS-basierten Unternehmenssoftware (Oracle, Hightail - ehemals YouSendIt, WebEx, Vitalect) als auch im Bereich des Consumer Internet (Yahoo! Messenger - Voice und Video) beigetragen. Er ist stolz darauf, die Spezifikation und Entwicklung von High-Tech-Produkten und -Dienstleistungen zu leiten, um diese Herausforderungen zu meistern und Unternehmen dabei zu helfen, das empfindliche Gleichgewicht zwischen Risiken und Chancen zu finden.
Verwandter Inhalt
Ausfall von Microsoft 365: Lehren für Cyber-Resilienz und Geschäftskontinuität


Laufende Blogs
Ausfall von Microsoft 365: Lehren für Cyber-Resilienz und Geschäftskontinuität
Thyaga Vasudevan 17. November 2026
Was es bedeutet, eine wirklich hybride Sicherheitslösung einzusetzen
Steve Tait 29. Oktober 2026
Wir stellen Ihnen Skyhigh Hybrid Mesh SSE vor: Entwickelt für die Arbeitsweise moderner Unternehmen
Thyaga Vasudevan 28. Oktober 2026
Sicherheit dort, wo gearbeitet wird: Zahlen Sie keine Cloud-Tarife mehr für lokale KI
Mike Smart 16. Oktober 2026