







Sicherheit in der Hybrid-Cloud: Architektur und bewährte Verfahren
- Die Hybrid-Cloud-Sicherheit schützt Nutzer, Daten und Workloads in lokalen und Cloud-Umgebungen als ein einheitliches System.
- Die größten Risiken liegen an den Schnittstellen: Identität, Verkehrspfade, Datenfluss und Abweichungen von den Richtlinien.
- Zentralisieren Sie Richtlinienentscheidungen und verlagern Sie die Durchsetzung dorthin, wo der Datenverkehr entsteht und wo die Daten verbleiben müssen.
- Wählen Sie je nach Workload zwischen einer Bereitstellung in der Cloud, vor Ort oder als Hybridlösung – unter Berücksichtigung von Latenz, Souveränität, Ausfallsicherheit und Kosten.
- SSE sichert den Benutzerzugriff auf Web-, SaaS- und private Anwendungen und kann sowohl in der Cloud als auch vor Ort betrieben werden.
Die Sicherheitsarchitektur einer Hybrid-Cloud legt fest, wo Sicherheitskontrollen angesiedelt sind, wie Richtlinien einmalig definiert und konsequent durchgesetzt werden und wie Daten beim Austausch zwischen lokalen Systemen und Cloud-Diensten geschützt werden. Eine solide Architektur betrachtet die Hybrid-Umgebung als eine einheitliche Umgebung mit zahlreichen Kontrollpunkten und nicht als Rechenzentrum, an das eine Cloud angehängt wurde.
Die meisten Unternehmen arbeiten mittlerweile auf diese Weise. Der „State of the Cloud Report 2026“ von Flexera ergab, dass 73 % der Unternehmen hybride Infrastrukturen betreiben. Dieser Leitfaden erläutert die mit diesem Modell verbundenen Risiken, die Architektur zu deren Bewältigung, die damit verbundenen Entscheidungen hinsichtlich Bereitstellung und Datenschutz, die Rolle von „ Security Service Edge “ (SSE) sowie die Best Practices und Compliance-Aspekte, die all dies miteinander verknüpfen. Jeder Abschnitt enthält einen Link zu einem ausführlichen Begleitartikel. Einen umfassenderen Überblick über die Infrastruktur, einschließlich Komponenten, Bereitstellungsmodelle und Architekturmuster, finden Sie unter „Hybrid-Cloud-Architektur: Komponenten und Bereitstellungsmodelle“.
Was versteht man unter Hybrid-Cloud-Sicherheit?
Unter Hybrid-Cloud-Sicherheit versteht man den Schutz von Benutzern, Anwendungen und Daten in einer Kombination aus lokaler Infrastruktur, privater Cloud und öffentlicher Cloud, wobei für alle diese Bereiche einheitliche Verfahren in den Bereichen Identitätsmanagement, Richtlinien, Datenschutz und Überwachung zum Einsatz kommen.
Es deckt vier Aspekte ab, die bei der Sicherheit in einer einzigen Umgebung nicht berücksichtigt werden:
- Die Verbindungen zwischen den Umgebungen, einschließlich Verbindungsstrecken, Tunneln und dem Verkehr, der diese durchquert.
- Konsistenz der Richtlinien, sodass ein Benutzer, ein Gerät oder ein Datentyp unabhängig davon, wo der Datenverkehr verarbeitet wird, stets gleich behandelt wird.
- Teilen Sie die Verantwortlichkeiten auf, da jeder Cloud-Dienst die Sicherheitsaufgaben unterschiedlich zwischen Anbieter und Kunde aufteilt.
- Entscheidungen zur Platzierung, da die Organisation für jeden Datenpfad festlegen muss, wo die Überprüfung, Entschlüsselung und Protokollierung stattfinden sollen.
Der Begriff „Hybrid Cloud“ wird häufig mit „Multi-Cloud“ verwechselt, womit die Nutzung von mehr als einem öffentlichen Cloud-Anbieter gemeint ist. Die meisten großen Unternehmen nutzen beide Modelle. Siehe „Sicherheit in der Hybrid Cloud im Vergleich zur Multi-Cloud“.
Vorteile der Hybrid-Cloud-Sicherheit
Ein gut konzipiertes Sicherheitsprogramm für Hybrid-Clouds bietet Unternehmen mehr Kontrolle als ein reiner Cloud-Ansatz und mehr Flexibilität als ein reiner On-Premises-Ansatz.
Kontrolle darüber, wo Daten verarbeitet werden. Regulierter Datenverkehr kann in der unternehmenseigenen Infrastruktur entschlüsselt und überprüft werden, während für weniger sensible Datenverkehr Cloud-Dienste genutzt werden. Dies vereinfacht die Überprüfung der Datenhoheit und des Datenschutzes. Siehe „Datenhoheit in der Hybrid-Cloud-Sicherheit“.
Operative Ausfallsicherheit. Die lokale Durchsetzung von Richtlinien für Web- und private Anwendungen funktioniert auch dann weiter, wenn ein Cloud-Anbieter, eine WAN-Verbindung oder eine Internetverbindung ausfällt. In der Cloud des Anbieters bereitgestellte Dienste, darunter Datenschutz, „ remote browser isolation “, KI-basierte Sicherheitskontrollen, CASB und das Management der Datensicherheitslage, sind von der Erreichbarkeit der Cloud abhängig und werden wieder aufgenommen, sobald die Verbindung wiederhergestellt ist. Für den lokal durchgesetzten Datenverkehr wird die Sicherheit nicht zu einem Single Point of Failure, der außerhalb der Kontrolle der Organisation liegt. Siehe „Hybrid SSE Resilience“.
Leistung dort, wo es darauf ankommt. Benutzer vor Ort, Anlagensysteme und interner Datenverkehr mit hohem Datenaufkommen vermeiden unnötige Hin- und Rückwege zu einem Cloud-Standort, während Remote-Benutzer direkten Schutz über die Cloud erhalten – ganz ohne VPN-Backhaul.
Ein Migrationspfad ohne erzwungene Umstellung. Unternehmen können ihre Alt-Gateways modernisieren, auf Cloud-Dienste ausweiten und das Zero-Trust-Modell in ihrem eigenen Tempo einführen, anstatt den gesamten Datenverkehr auf einmal umzustellen.
Kostenkontrolle in großem Maßstab. Die lokale Überwachung sehr hoher interner Datenverkehrsmengen kann kostengünstiger sein, als den gesamten Datenverkehr über einen nach Verbrauch abgerechneten Cloud-Dienst zu leiten, während der Remote- und SaaS-Datenverkehr von der Skalierbarkeit der Cloud profitiert.
Konsistenter Schutz für verteilte Mitarbeiter. Dank einer einzigen Richtlinien-Engine gelten für die Nutzer zwischen Büro, Niederlassung und Zuhause stets dieselben Regeln.
Sicherheitsrisiken und Herausforderungen bei Hybrid-Cloud-Lösungen
Eine Hybrid-Cloud ist schwieriger zu sichern als eine einzelne Umgebung, da sich dadurch die Anzahl der Stellen vervielfacht, an denen Sicherheitsmaßnahmen auf dieselbe Weise funktionieren müssen.
Das NIST beschreibt den zugrunde liegenden Wandel in der Veröffentlichung SP 800-215, „Guide to a Secure Enterprise Network Landscape“ (Leitfaden für eine sichere Unternehmensnetzwerklandschaft). Darin werden drei sicherheitsrelevante Auswirkungen von Multi-Cloud-Zugriff, geografisch verteilten Rechenzentren und Niederlassungen sowie verteilten Anwendungen aufgezeigt: Der traditionelle Netzwerkperimeter verschwindet, die Angriffsfläche vergrößert sich mit jeder zusätzlichen Rechen-, Netzwerk- und Speicherkomponente, und Angreifern stehen mehr Möglichkeiten zur Verfügung, Netzwerkgrenzen zu überwinden.
Die Daten zu Datenschutzverletzungen zeigen dasselbe Muster. Der „Cost of a Data Breach Report 2025“ von IBM ergab, dass bei 30 % der Datenschutzverletzungen Daten betroffen waren, die über mehrere Umgebungen verteilt waren (Public Cloud, Private Cloud und vor Ort). Diese Datenschutzverletzungen stellten mit durchschnittlich 5,05 Millionen US-Dollar die teuerste Kategorie dar und benötigten mit 276 Tagen am längsten, um erkannt und eingedämmt zu werden. Datenpannen, bei denen Daten ausschließlich vor Ort gespeichert waren, verursachten durchschnittlich Kosten in Höhe von 4,01 Millionen US-Dollar. Der IBM-Bericht für 2026 beziffert die weltweiten Durchschnittskosten einer Datenpanne auf einen Rekordwert von 4,99 Millionen US-Dollar; dieser Wert liegt unter dem oben genannten Wert für Umgebungen mit mehreren Instanzen, da er alle Arten von Datenpannen umfasst und nicht nur die teuerste Kategorie.
Die häufigsten Sicherheitsrisiken in Hybrid-Cloud-Umgebungen sind:
- Uneinheitliche Richtlinien. Ein und derselbe Benutzer oder Datentyp wird von einem lokalen Proxy auf eine bestimmte Weise und von einem Cloud-Dienst auf eine andere Weise behandelt, und diese Diskrepanz bleibt unbemerkt, bis es zu einem Audit oder einem Vorfall kommt.
- Lücken in der Transparenz. Protokolle, Warnmeldungen und Datenbestände befinden sich in unterschiedlichen Tools, sodass niemand einen Angriff bemerkt, der sich über mehrere Umgebungen erstreckt.
- Identitätswildwuchs. Verzeichnisse, Dienstkonten, API-Schlüssel und nun auch KI-Agenten häufen sich schneller an, als die Zugriffsprüfungen Schritt halten können, und jede Umgebung verfügt möglicherweise über ein eigenes Identitätssilo.
- Fehlerhafte Konfiguration. Cloud-Dienste mit zu großzügigen Standardeinstellungen, ungeprüften Änderungen und unterschiedlichen Anbietermodellen bergen Risiken, die bei lokalen Kontrollmechanismen niemals auftreten würden.
- Unklare Zuständigkeiten. Die Teams gehen davon aus, dass ein Dienstleister eine Aufgabe übernimmt, die eigentlich in den Zuständigkeitsbereich des Kunden fällt.
- Datenwucher. Sensible Daten werden zwischen Umgebungen, in SaaS-Lösungen und in KI-Tools kopiert – schneller, als Klassifizierung und Governance damit Schritt halten können.
- Konzentrations- und Verfügbarkeitsrisiko. Wenn die Durchsetzung von Sicherheitsmaßnahmen vollständig von einem externen Dienst abhängt, führt ein Ausfall dieses Dienstes zu einem Arbeitsausfall oder zum Wegfall des Schutzes.
Die US-amerikanische National Security Agency betrachtet die Komplexität hybrider Umgebungen als eigenständiges Problem. Ihre „Top Ten Cloud Security Mitigation Strategies“, die im März 2024 gemeinsam mit der CISA veröffentlicht wurden, umfassen neben den Bereichen Identitätsmanagement, Schlüsselverwaltung, Segmentierung, Datensicherheit und Protokollierung auch eine eigene Strategie für die Komplexitäten, die durch Hybrid- und Multi-Cloud-Umgebungen entstehen.
Geteilte Verantwortung in einem hybriden Nachlass
In einer hybriden Infrastruktur betreibt die Organisation mehrere Modelle der geteilten Verantwortung gleichzeitig, wobei die Verantwortung für den Identitäts- und Datenschutz stets bei ihr selbst verbleibt.
In den Leitlinien der NSA zum Modell der geteilten Verantwortung wird darauf hingewiesen, dass Kunden häufig davon ausgehen, der Anbieter kümmere sich um Sicherheitsaspekte, die tatsächlich in der Verantwortung des Kunden liegen, und dass Fehlkonfigurationen und fehlende Kontrollmaßnahmen nach wie vor erhebliche Risiken in der Cloud darstellen.
| Ebene | Vor Ort | IaaS | SaaS |
|---|---|---|---|
| Räumlichkeiten und Hardware | Kunde | Anbieter | Anbieter |
| Netzwerk und Hypervisor | Kunde | Anbieter | Anbieter |
| Betriebssystem und Laufzeitumgebung | Kunde | Kunde | Anbieter |
| Anwendungskonfiguration | Kunde | Kunde | Geteilt |
| Identitäts- und Zugriffsrichtlinie | Kunde | Kunde | Kunde |
| Datenklassifizierung und -schutz | Kunde | Kunde | Kunde |
Zwei Elemente bleiben stets unverändert: Identität und Daten. Eine hybride Sicherheitsarchitektur sollte auf diesen beiden Konstanten aufbauen.
Wie sicher ist eine Hybrid-Cloud-Architektur?
Eine Hybrid-Cloud-Architektur kann ebenso sicher wie eine Architektur mit einer einzigen Umgebung sein und zudem widerstandsfähiger, wenn Identitätsmanagement, Richtlinien, Datenschutz und Transparenz über alle Umgebungen hinweg einheitlich geregelt sind.
Was Hybridumgebungen risikobehaftet macht, ist die Uneinheitlichkeit: unterschiedliche Richtlinien, Tools und Teams für jede Umgebung. Die Daten von IBM zu Sicherheitsverletzungen verdeutlichen die Kosten dieser Uneinheitlichkeit: Sicherheitsverletzungen, die mehrere Umgebungen betreffen, verursachen höhere Kosten und dauern länger an als solche, die ausschließlich vor Ort auftreten. Unternehmen, die diese Ebenen vereinheitlichen, beseitigen den Großteil des zusätzlichen Risikos und sind in der Lage, kritische Durchsetzungsmaßnahmen lokal aufrechtzuerhalten, falls ein externer Dienst ausfällt.
Sicherheitsarchitektur für Hybrid-Clouds: die Kontrollschichten
Eine Sicherheitsarchitektur für Hybrid-Clouds lässt sich am besten in sechs Kontrollschichten gliedern, die in jeder Umgebung gelten und auf die Säulen des „Zero Trust Maturity Model“ der CISA abgestimmt sind.
1. Identität und Zugriff. Ein einziger vertrauenswürdiger Identitätsanbieter, phishing-resistente Multi-Faktor-Authentifizierung (MFA) sowie bedingter Zugriff auf der Grundlage von Benutzer, Gerät, Standort und Risiko. Dies umfasst auch nicht-menschliche Identitäten: Dienstkonten, Workload-Identitäten, API-Token und KI-Agenten, die mit Zugriffsrechten auf Benutzerebene agieren.
2. Geräte. Der Gerätestatus (verwaltet oder nicht verwaltet, auf dem neuesten Stand, geschützt) sollte überall in Zugriffsentscheidungen einfließen, nicht nur bei Remote-Benutzern.
3. Netzwerk und Datenverkehr. Segmentierung, „ secure web gateway “ (SWG)-Prüfung für den ins Internet gerichteten Datenverkehr, „ zero trust network access “ (ZTNA) für private Anwendungen sowie Firewall-Kontrollen zwischen den Segmenten. Auf dieser Ebene wird zudem festgelegt, wo der TLS-Datenverkehr entschlüsselt und geprüft wird.
4. Anwendungen und Workloads. Gesicherte Konfigurationen, Sicherheitsstatusverwaltung für die Cloud-Infrastruktur, API-Sicherheit sowie Schwachstellenmanagement, das sowohl Server im Rechenzentrum als auch Cloud-Instanzen abdeckt.
5. Daten. Erfassung und Klassifizierung (einschließlich Data Security Posture Management, kurz DSPM), Data data loss prevention s (DLP) im Web, bei SaaS-Anwendungen, privaten Anwendungen, Endgeräten und KI-Tools, Verschlüsselung sowie Schlüsselverwaltung.
6. Transparenz und Betrieb. Zentralisierte Protokollierung, Verhaltensanalysen, automatisierte Reaktionen und „Policy-as-Code“, damit Änderungen versioniert und konsistent sind.

Eine schematische Darstellung der Komponenten, Datenflüsse, Kontrollgrenzen und Einsatzbeispiele finden Sie in der Referenzarchitektur für Hybrid-Cloud-Sicherheit.
Steuerungsebene vs. Datenebene
Das Kernprinzip der hybriden Architektur besteht darin, Richtlinienentscheidungen zu zentralisieren und die Durchsetzung dorthin zu verlagern, wo der Datenverkehr tatsächlich stattfindet.
Die Zero-Trust-Leitlinie des NIST, SP 800-207, trennt den Policy Decision Point (PDP), an dem entschieden wird, ob ein Subjekt auf eine Ressource zugreifen darf, vom Policy Enforcement Point (PEP), der sich im Datenpfad befindet und die Verbindung herstellt, überwacht oder beendet.
Diese Trennung ist der Schlüssel zum hybriden Design. Entscheidungen sollten zentral getroffen werden, damit überall ein einheitlicher Regelkatalog gilt. Die Durchsetzung sollte dezentral erfolgen, sodass die Überprüfung für einen Remote-Benutzer, der auf SaaS zugreift, an einem Cloud-Präsenzpunkt, für einen Bürobenutzer an einem Zweigstellen-Gateway und für den internen Datenverkehr, der niemals das Internet berührt, innerhalb des Rechenzentrums stattfindet.
Wenn Entscheidungsfindung und Durchsetzung je nach Umgebung in separate Produkte aufgeteilt werden, verwalten Unternehmen zwei oder drei Richtliniensätze. Diese Sätze driften auseinander, und diese Abweichung führt zu Beanstandungen bei Audits oder zu Sicherheitslücken. Siehe „Einheitliche Sicherheitsrichtlinien in der Cloud und vor Ort“.
Entscheidungen zur Bereitstellung: Cloud, lokal oder hybride Umsetzung
Es gibt keinen allgemein gültigen richtigen Standort für Sicherheitsmaßnahmen; die richtige Lösung hängt vom Datenverkehr und den Daten ab und wird je nach Workload, Standort oder Benutzergruppe festgelegt.
| Faktor | Befürwortet eine cloudbasierte Durchsetzung | Befürwortet die Durchsetzung vor Ort oder auf lokaler Ebene |
|---|---|---|
| Standort des Benutzers | Remote- und mobile Benutzer | Anwender in Büros, Werken und Rechenzentren |
| Reiseziel | SaaS und Internet | Interne und private Anwendungen |
| Latenzempfindlichkeit | Toleranz gegenüber einem Cloud-Wechsel | Echtzeit-, Hochvolumen- oder OT-Datenverkehr |
| Datensouveränität | Die Anbieterregionen erfüllen die Anforderungen hinsichtlich des Wohnsitzes; die Hoheitsgewalt hängt darüber hinaus davon ab, wer die Infrastruktur betreibt | Nutzdaten, Schlüssel oder Protokolle müssen innerhalb eines Rechtsraums oder einer Einrichtung verbleiben |
| Resilienz | Die SLA des Anbieters ist akzeptabel | Der Betrieb muss auch während eines Ausfalls der Cloud oder des WAN weiterlaufen |
| Stückkosten | Mäßiges Prüfvolumen | Sehr hohes internes Verkehrsaufkommen |
| Legacy und OT | Nur wenige Abhängigkeiten von älteren Systemen | Ältere Protokolle oder lokal betriebene Netzwerke; bitte überprüfen Sie, ob ein Offline-Betrieb unterstützt wird |
Die meisten Unternehmen entscheiden sich für eine Mischlösung. In Bezug auf die Architektur stellt sich dann die Frage, ob die Durchsetzung in der Cloud und vor Ort über eine gemeinsame Richtlinien-Engine erfolgt oder ob beide als parallele Stacks betrieben werden. Siehe „Cloud-basierte vs. lokale Secure Web Gateways “ und „Bereitstellung privater SSE“.
Der Einsatz von TLS-Prüfungen verdient besondere Beachtung. Die Leitlinien der NSA zum Risikomanagement bei TLS-Prüfungen empfehlen, den Datenverkehr einmalig innerhalb des Unternehmensnetzwerks zu entschlüsseln und redundante Prüfungen durch hintereinander geschaltete Proxys zu vermeiden. In hybriden Architekturen bedeutet dies, dass für jeden Datenpfad bewusst entschieden werden muss, wo die Entschlüsselung stattfindet. Siehe „Lokale vs. Cloud-basierte TLS-Prüfung“.

Datenschutz in der Cloud und vor Ort
Der Datenschutz in einer hybriden Infrastruktur hängt davon ab, dass Daten einmalig klassifiziert und diese Klassifizierung an jeder Stelle durchgesetzt wird, an der Daten das System verlassen können.
- Ermitteln Sie die Daten. Identifizieren Sie sensible Daten in Cloud-Speichern, SaaS-Lösungen, Datenbanken und Dateifreigaben und halten Sie diese Bestandsaufnahme stets auf dem neuesten Stand.
- Klassifizieren Sie einmal. Verwenden Sie ein einheitliches Klassifizierungsschema, damit ein vertrauliches Dokument überall gleich behandelt wird – unabhängig davon, ob es ins Internet hochgeladen, in einer SaaS-Anwendung geteilt, in eine Eingabeaufforderung für generative KI eingefügt oder auf einen USB-Stick kopiert wird.
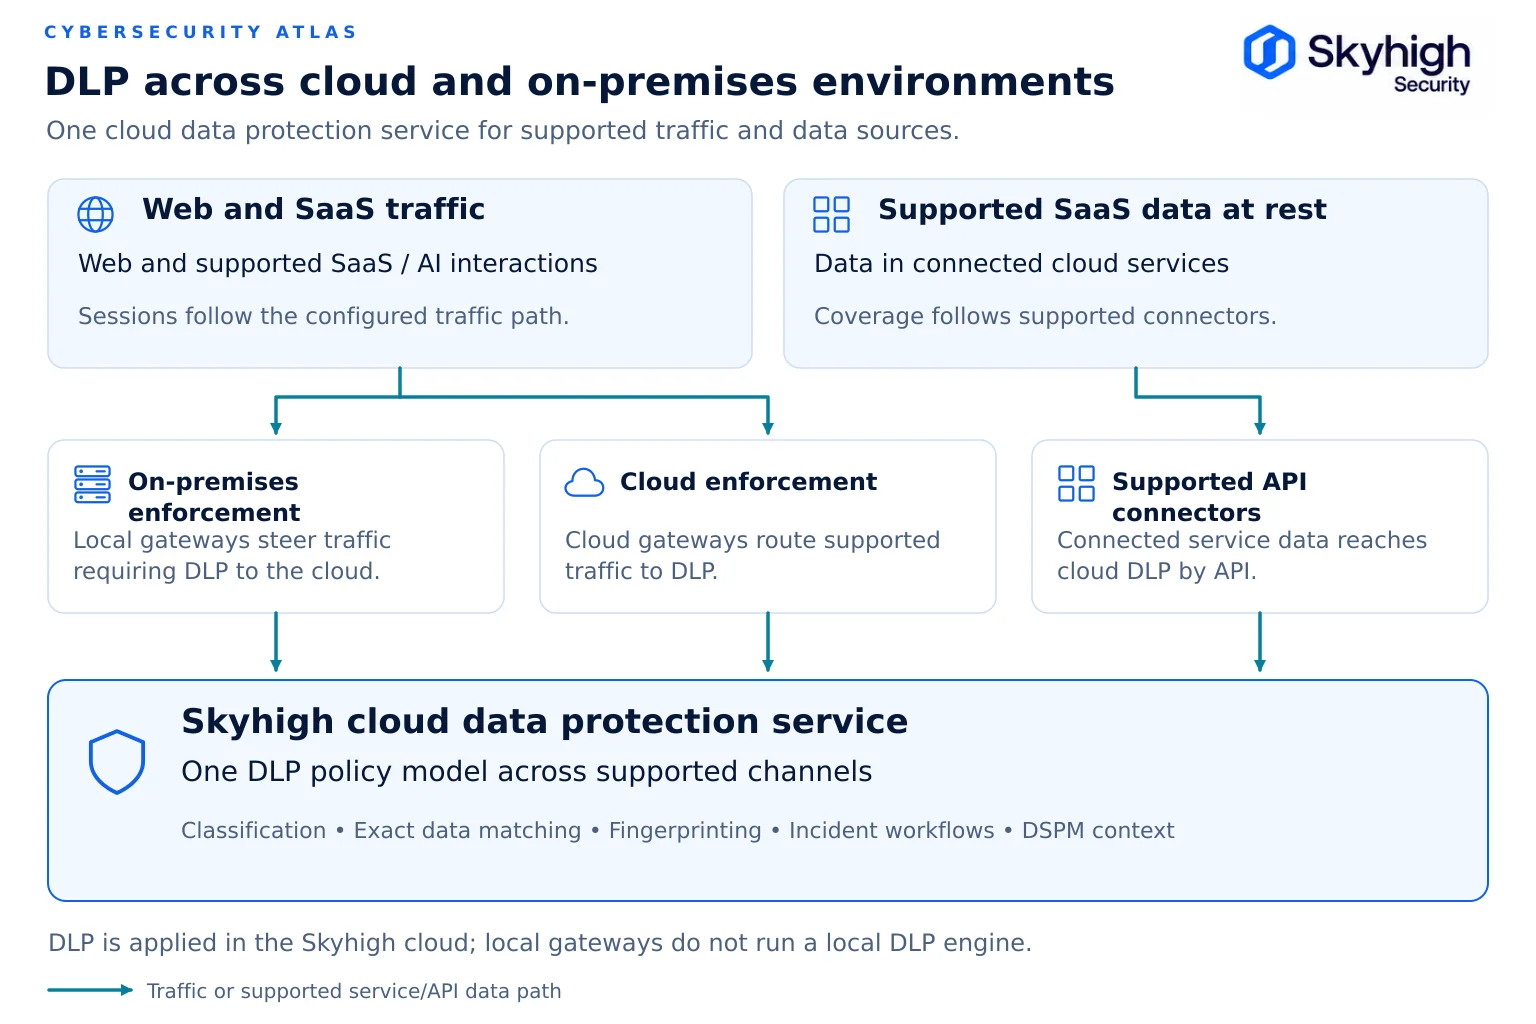
- Setzen Sie die Richtlinien auf allen unterstützten Kanälen durch. Wenden Sie eine einheitliche DLP-Richtlinie auf alle unterstützten Kanäle an – einschließlich Web, Cloud, privater Anwendungen, Endgeräte und KI – und dokumentieren Sie alle kanalspezifischen Integrationen. Siehe „DLP in Cloud- und lokalen Umgebungen“.
- Stellen Sie einen Zusammenhang zwischen den Richtlinien und deren Durchsetzung her. Nutzen Sie die Ergebnisse des DSPM, um zu entscheiden, welche Repositorien und Datensätze die strengsten Kontrollen erfordern. Siehe „Wie DSPM und SSE zusammenwirken“.
- Bestimmen Sie, wo Daten verarbeitet werden. Legen Sie fest, wo die Überprüfung stattfindet, welche Daten die Umgebung verlassen, wo Protokolle gespeichert werden und wer auf entschlüsselte Inhalte zugreifen darf.
Die Rolle von SSE bei der Sicherheit in Hybrid-Cloud-Umgebungen
Security Service Edge gewährleistet den sicheren Zugriff der Benutzer auf Web-, SaaS- und private Anwendungen und kann in einer hybriden Architektur sowohl in der Cloud als auch vor Ort Sicherheitsmaßnahmen durchsetzen.
Gartner definiert „security service edge “ (SSE) als die Absicherung des Zugriffs auf das Internet, Cloud-Dienste und private Anwendungen, wobei die Funktionen unter anderem Zugriffskontrolle, Schutz vor Bedrohungen, Datensicherheit und Sicherheitsüberwachung umfassen. Gartner beschreibt SSE als eine Lösung, die in erster Linie über die Cloud bereitgestellt wird, weist jedoch darauf hin, dass sie auch lokale oder agentenbasierte Komponenten enthalten kann.
SSE vereint in der Regel SWG, CASB ( cloud access security broker ), ZTNA, DLP und RBI ( remote browser isolation ). Es befasst sich mit der Benutzer-Anwendungs-Ebene einer hybriden Architektur. Es ersetzt weder das Workload-Posture-Management noch den Endpunktschutz oder die Identitäts-Governance.
Frühe SSE-Implementierungen gingen davon aus, dass der gesamte Datenverkehr über die Cloud eines Anbieters geleitet würde. Dies eignet sich gut für Remote-Benutzer und SaaS, führt jedoch zu Problemen bei regulierten Daten, internem Datenverkehr, latenzempfindlichen Vorgängen sowie bei Unternehmen, die auch während eines Cloud-Ausfalls weiterarbeiten müssen. Die SSE-Marktanalyse von Gartner für das Jahr 2026 stellt fest, dass Anbieter zunehmend virtuelle oder Hardware-Appliances anbieten, die die SSE-Datenebene vor Ort erweitern, um den lokalen Datenverkehr zu verarbeiten und die Ausfallsicherheit gegenüber Cloud-Ausfällen zu gewährleisten, wie in der Ankündigung von „Skyhigh Security“ zu den Ergebnissen des „ Critical Capabilities “ für das Jahr 2026 zitiert wird.
Hierbei handelt es sich um hybrides SSE: Cloud-Präsenzpunkte und die Durchsetzung vor Ort oder in Zweigstellen, die unter einer einzigen Richtlinien-Engine und einer einzigen Konsole zusammenarbeiten. Das „Skyhigh Hybrid SSE Mesh“ ist die Umsetzung dieses Modells durch „ Skyhigh Security“, mit einer lokalen Datenebene für die lokale TLS-Prüfung und ZTNA, erweitert um Cloud-CASB, DSPM, DLP und RBI.
Sicherheitslösungen für Hybrid-Clouds
Sicherheitslösungen für Hybrid-Clouds lassen sich in mehrere Kategorien einteilen, und die meisten Unternehmen benötigen mehr als eine davon.
| Kategorie | Was es schützt | Wo es in die Architektur passt |
|---|---|---|
| SSE- und SASE-Plattformen | Benutzerzugriff auf Web-, SaaS- und private Anwendungen | Netzwerk- und Datenschichten; Kontrollpunkte |
| Datensicherheit (DSPM, DLP, Verschlüsselung) | Sensible Daten im Ruhezustand und während der Übertragung | Datenschicht |
| Schutz für Cloud-native Anwendungen (CNAPP) | Cloud-Workloads und Infrastrukturkonfiguration | Anwendungs- und Workload-Ebene |
| Netzwerksicherheit | Datenverkehr zwischen Zonen, Standorten und Segmenten | Netzwerkschicht |
| Identitätssicherheit | Benutzer, Geräte, Dienstkonten und Agenten | Identitätsschicht |
| Sicherheitsmaßnahmen (SIEM, Analysen) | Erkennung und Reaktion in verschiedenen Umgebungen | Transparenz- und Betriebsebene |
Beim Vergleich von Anbietern von Hybrid-Cloud-Sicherheitslösungen lautet die wichtigste Frage, ob die Durchsetzung vor Ort und in der Cloud über eine gemeinsame Richtlinien-Engine erfolgt oder ob es sich um separate Produkte unter einer Marke handelt. Bewerten Sie die Flexibilität bei der Bereitstellung, den Datenschutz, die Richtlinienkontrolle, die Integration, die Migration und die Ausfallsicherheit, und überprüfen Sie die Angaben in einem Proof-of-Concept mit Ihrem eigenen Datenverkehr. Siehe „Hybrid-Cloud-Sicherheitslösungen: So vergleichen Sie Anbieter“.
Überlegungen zu Compliance und regulatorischen Anforderungen
In den meisten Compliance-Rahmenwerken wird die Hybrid-Cloud nicht ausdrücklich erwähnt, doch jedes davon sieht Kontrollmaßnahmen vor, die überall dort einheitlich greifen, wo regulierte Daten und Nutzer vorhanden sind.
| Rahmenwerk | Was von einer Hybridarchitektur erwartet wird |
|---|---|
| NIST-Rahmenwerk für Cybersicherheit 2.0 | Governance, Transparenz der Ressourcen, Schutz, Erkennung, Reaktion und Wiederherstellung in allen Umgebungen |
| NIST SP 800-53, Rev. 5 | An jedem Durchsetzungspunkt implementierte Kontrollgruppen wie Zugriffskontrolle, Grenzschutz, Protokollierung und Konfigurationsmanagement |
| ISO/IEC 27001:2022 | Ein Informationssicherheits-Managementsystem, dessen Geltungsbereich Cloud-Dienste und lokale Ressourcen umfasst und in dem die Verantwortlichkeiten der Lieferanten festgelegt sind |
| PCI DSS v4.0.1 | Segmentierung der Umgebungen für Karteninhaberdaten, starke Verschlüsselung bei der Datenübertragung sowie Protokollierung, einschließlich der seit dem 31. März 2025 verbindlich geltenden Anforderungen |
| HIPAA-Sicherheitsvorschrift | Administrative, physische und technische Sicherheitsvorkehrungen für elektronische geschützte Gesundheitsdaten, unabhängig davon, wo diese gespeichert oder übertragen werden |
| GDPR | Rechtskonforme Verarbeitung und kontrollierte Übermittlung personenbezogener Daten, einschließlich Daten aus Sicherheitsprotokollen und Überprüfungen |
| DORA | IKT-Risikomanagement, Resilienzprüfungen und Risikomanagement in Bezug auf Dritte für Finanzinstitute in der EU, gültig ab dem 17. Januar 2025 |
Daraus ergeben sich zwei praktische Konsequenzen. Erstens werden Prüfer nachfragen, ob die Kontrollmaßnahmen in allen Umgebungen einheitlich sind, was sich mit einer einzigen Policy-Engine und einer einzigen Protokoll-Pipeline leichter nachweisen lässt. Zweitens verarbeiten Sicherheitstools selbst regulierte Daten, sodass deren Prüfungsort, Protokolle und der Zugriff durch den Anbieter in den Geltungsbereich fallen. Siehe die Zuordnung der Kontrollmaßnahmen in der Referenzarchitektur für Hybrid-Cloud-Sicherheit.
Bewährte Verfahren für die Sicherheit in Hybrid-Cloud-Umgebungen
Die nachstehenden bewährten Verfahren setzen die Architektur in ein funktionsfähiges Programm um.
- Erstellen Sie vor der Implementierung eine Bestandsaufnahme. Erfassen Sie Benutzer, Geräte, Anwendungen, Datenspeicher und Datenpfade in allen Umgebungen, einschließlich SaaS und Schatten-IT.
- Halten Sie die Aufteilung der Verantwortlichkeiten schriftlich fest. Notieren Sie für jeden Dienst, wofür der Anbieter zuständig ist und wofür Ihr Team zuständig ist. Überprüfen Sie dies erneut, wenn sich die Servicestufen ändern.
- Machen Sie die Identität zum zentralen Kontrollinstrument. Konsolidieren Sie Identitätsanbieter, schreiben Sie eine phishing-resistente Multi-Faktor-Authentifizierung (MFA) vor und unterwerfen Sie Dienstkonten, Workload-Identitäten und KI-Agenten denselben Governance-Regeln wie Personen.
- Richtlinien zentralisieren, Durchsetzung dezentralisieren. Regeln einmalig definieren und an jeden Durchsetzungspunkt weiterleiten – sowohl in der Cloud als auch vor Ort.
- Heben Sie implizite Netzwerkvertrauensstellungen auf. Ersetzen Sie den pauschalen VPN-Zugang durch anwendungsspezifisches ZTNA, auch für Benutzer vor Ort, und segmentieren Sie interne Netzwerke. Siehe „On-Premises-ZTNA für private Anwendungen“.
- Daten einmal klassifizieren und überall durchsetzen. Ein Klassifizierungsschema, ein DLP-Richtliniensatz, der für das Web, SaaS, private Anwendungen, KI-Tools und Endgeräte gilt.
- Führen Sie die TLS-Prüfung gezielt durch. Entschlüsseln Sie die Daten einmalig, so nah wie möglich an der Quelle des Datenverkehrs, und dokumentieren Sie Ausnahmen für datenschutzrelevante Kategorien.
- Planen Sie für den Ausfallfall. Machen Sie sich bewusst, wie sich ein Ausfall eines Cloud-Dienstes, einer WAN-Verbindung oder eines Identitätsanbieters auf den Zugriff und die Überprüfung auswirkt, und testen Sie dies.
- Schaffen Sie eine zentrale Übersicht, ohne dabei den Standort zu vernachlässigen. Aggregieren Sie Protokolle zu Erkennungszwecken, entscheiden Sie jedoch, welche Protokolle welche Gerichtsbarkeit verlassen dürfen.
- Erkennen Sie Abweichungen kontinuierlich. Behandeln Sie Sicherheitsrichtlinien und Cloud-Konfigurationen als Code, verwalten Sie diese in Versionen und lösen Sie Warnmeldungen aus, wenn Abweichungen zwischen dem beabsichtigten und dem tatsächlich implementierten Zustand auftreten.
- Modernisieren Sie ältere Gateways gezielt. Ersetzen Sie Proxys, deren Lebensdauer abgelaufen ist, durch parallele Bereitstellung und schrittweise Umstellung anstelle einer „Big-Bang“-Migration. Siehe „Secure Web Gateway -Migration“. Kunden von Symantec Edge SWG (Blue Coat ProxySG) müssen die Frist für SGOS 7.3 bis Dezember 2026 einhalten; siehe „Blue Coat “ und „ProxySG End of Life“, „Blue Coat -Alternativen“ sowie das „Blue Coat -Modernisierungsprogramm“.
Quellen
- Flexera. Bericht „State of the Cloud 2026“. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- NIST. SP 800-215: Leitfaden für eine sichere Unternehmensnetzwerkinfrastruktur (November 2022). https://csrc.nist.gov/pubs/sp/800/215/final
- NIST. SP 800-207: Zero-Trust-Architektur (August 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- CISA. Zero-Trust-Reifegradmodell, Version 2.0. https://www.cisa.gov/zero-trust-maturity-model
- NSA und CISA. Die zehn wichtigsten Strategien zur Minderung von Cloud-Sicherheitsrisiken (7. März 2024). https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/
- NSA. Umgang mit Risiken durch die Überprüfung der Transportschicht-Sicherheit (November 2019). https://media.defense.gov/2019/Nov/18/2002212783/-1/-1/0/MANAGING%20RISK%20FROM%20TLS%20INSPECTION_20191106.PDF
- IBM und das Ponemon Institute. Bericht über die Kosten von Datenschutzverletzungen 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- IBM und das Ponemon Institute. Bericht über die Kosten von Datenschutzverletzungen 2026. https://www.ibm.com/reports/data-breach
- Gartner. „Security Service Edge “ (SSE), Glossar der Informationstechnologie. https://www.gartner.com/en/information-technology/glossary/security-service-edge-sse
- Skyhigh Security. „Skyhigh Security belegt Platz 1 im Bereich ‚Advanced SSE Use Case‘ im Gartner-Bericht ‚ Critical Capabilities ‘ für 2026 Security Service Edge“ (5. August 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
- NIST. Cybersecurity Framework 2.0. https://www.nist.gov/cyberframework
- NIST. SP 800-53 Rev. 5: Sicherheits- und Datenschutzmaßnahmen für Informationssysteme und Organisationen. https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final
- ISO. ISO/IEC 27001:2022 Managementsysteme für die Informationssicherheit. https://www.iso.org/standard/27001
- PCI Security Standards Council. PCI DSS v4.0.1 (Dokumentenbibliothek). https://www.pcisecuritystandards.org/document_library/
- US-Gesundheitsministerium (HHS). HIPAA-Sicherheitsvorschrift. https://www.hhs.gov/hipaa/for-professionals/security/index.html
- Europäische Union. Verordnung (EU) 2016/679 (DSGVO). https://eur-lex.europa.eu/eli/reg/2016/679/oj
- Europäische Union. Verordnung (EU) 2022/2554 (DORA). https://eur-lex.europa.eu/eli/reg/2022/2554/oj