







Hybrid-Cloud-Architektur: Komponenten und Bereitstellungsmodelle
- Eine Hybrid-Cloud-Architektur verbindet Ressourcen vor Ort, in der privaten Cloud und in der öffentlichen Cloud, sodass diese als eine einheitliche Umgebung funktionieren.
- Die Kernkomponenten sind die Umgebungen, die Vernetzung zwischen ihnen sowie fünf Ebenen, die sich über alle diese Umgebungen erstrecken.
- Das NIST definiert vier Cloud-Bereitstellungsmodelle, wobei das Hybridmodell zwei oder mehr unterschiedliche Infrastrukturen miteinander verbindet.
- Zu den gängigen Modellen zählen „Tiered Hybrid“, „Edge Hybrid“, „Business Continuity“ und „Cloud Bursting“, die jeweils unterschiedliche Sicherheitsanforderungen mit sich bringen.
- Eine einheitliche Identitäts- und Sicherheitspolitik über alle Umgebungen hinweg entscheidet darüber, ob eine hybride Architektur überschaubar und sicher bleibt.
Eine Hybrid-Cloud-Architektur ist ein Konzept, das die lokale Infrastruktur, die Private Cloud und die Public-Cloud-Dienste eines Unternehmens miteinander verbindet, sodass Anwendungen und Daten über alle diese Komponenten hinweg als eine einheitliche Umgebung ausgeführt werden können. Sie legt fest, welche Workloads wo ausgeführt werden, wie die Umgebungen miteinander verbunden sind und welche gemeinsamen Ebenen (Identität, Verwaltung, Sicherheit, Daten und Überwachbarkeit) für deren Konsistenz sorgen.
In diesem Artikel werden folgende Themen erläutert: Was eine Hybrid-Cloud-Architektur ist, ihre Kernkomponenten, ein Referenzdiagramm, die von Unternehmen verwendeten Bereitstellungsmodelle und Architekturmuster, die Integration der Umgebungen, die Vorteile und Kompromisse, drei Beispiele sowie die Planung einer solchen Architektur. Informationen zum mehrschichtigen Sicherheitskonzept finden Sie unter „Hybrid-Cloud-Sicherheit: Architektur und Best Practices“.
Was ist eine Hybrid-Cloud-Architektur?
Eine Hybrid-Cloud-Architektur kombiniert zwei oder mehr unterschiedliche Rechenumgebungen – in der Regel eine lokale oder private Infrastruktur und eine öffentliche Cloud – und verbindet diese miteinander, sodass Workloads und Daten zwischen ihnen ausgetauscht werden können.
Die Cloud-Computing-Definition des NIST, SP 800-145, beschreibt eine Hybrid-Cloud als Zusammensetzung aus zwei oder mehr unterschiedlichen Cloud-Infrastrukturen (privat, gemeinschaftlich oder öffentlich), die zwar eigenständige Einheiten bleiben, jedoch durch Technologien miteinander verbunden sind, die die Portabilität von Daten und Anwendungen ermöglichen. Im alltäglichen Sprachgebrauch umfasst der Begriff „Hybrid-Cloud“ auch herkömmliche Rechenzentren, die mit der öffentlichen Cloud verbunden sind, sowie zunehmend auch Edge-Standorte wie Werke, Filialen und Niederlassungen.
Hybrid ist mittlerweile der Standard für große Unternehmen. Der „State of the Cloud Report 2026 “ von Flexera ergab, dass 73 % der Unternehmen hybride Infrastrukturen betreiben.
Kernkomponenten einer Hybrid-Cloud-Architektur
Jede Hybrid-Cloud-Architektur umfasst drei Arten von Komponenten: die Umgebungen, in denen die Workloads ausgeführt werden, die Verbindungen zwischen diesen Umgebungen sowie die gemeinsamen Schichten, die sich über alle diese Umgebungen erstrecken.
| Komponente | Was es bewirkt | Typische Beispiele |
|---|---|---|
| Rechenzentrum vor Ort | Führt ältere, regulierte, latenzempfindliche oder datenintensive Workloads aus | Virtualisierte Server, Mainframes, Speicher-Arrays |
| Private Cloud | Bietet Self-Service im Cloud-Stil auf einer dedizierten Infrastruktur | Virtualisierungs- oder Containerplattformen, die vom Unternehmen oder einem Hosting-Anbieter betrieben werden |
| Öffentliche Cloud (IaaS und PaaS) | Bietet skalierbare Rechen- und Speicherressourcen sowie verwaltete Dienste | Infrastruktur- und Plattformdienste von Hyperscalern |
| SaaS-Anwendungen | Stellt Unternehmensanwendungen als Dienstleistung bereit | E-Mail, Zusammenarbeit, CRM, Personalverwaltungssysteme |
| Randstandorte | Verarbeitet Daten nahe am Ort ihrer Entstehung | Werke, Filialen, Kliniken, Zweigstellen |
| Konnektivität | Verbindet Umgebungen sicher und zuverlässig | Site-to-Site-VPN, private Verbindungen, SD-WAN, Internet |
| Identität und Zugriff | Bietet eine einheitliche Identitätsquelle über verschiedene Umgebungen hinweg | Föderierter Identitätsanbieter, MFA, Workload-Identität |
| Verwaltung und Koordination | Stellt Workloads einheitlich bereit und betreibt sie | Infrastruktur als Code, Kubernetes, hybride Verwaltungsplattformen |
| Sicherheit | Sorgt überall für die Einhaltung von Zugriffs-, Sicherheits- und Datenrichtlinien | Secure web gateway, ZTNA, CASB, DLP, DSPM, Segmentierung |
| Daten und Integration | Überträgt und synchronisiert Daten und Dienste | Replikation, Datensicherung, APIs, Ereignis-Streaming |
| Beobachtbarkeit | Zeigt, was in den verschiedenen Umgebungen geschieht | Protokolle, Metriken, Traces, SIEM |
Cloud-Anbieter bieten zudem Möglichkeiten, ihre Dienste in den Einrichtungen der Kunden auszuführen. AWS Outposts erweitert die AWS-Infrastruktur und -Dienste auf Standorte vor Ort, und Azure Local – ehemals Azure Stack HCI – läuft auf der Hardware des Kunden und wird über Azure Arc verwaltet. Diese Plattformen lassen die lokale Umgebung stärker der Cloud ähneln, machen jedoch gemeinsame Identitäts-, Sicherheits- und Überwachungsschichten weiterhin erforderlich.
Schematische Darstellung einer Hybrid-Cloud-Architektur
Ein Diagramm einer Hybrid-Cloud-Architektur sollte die Umgebungen, die Verbindungen zwischen ihnen sowie die Schichten, die sich über alle diese Umgebungen erstrecken, darstellen.
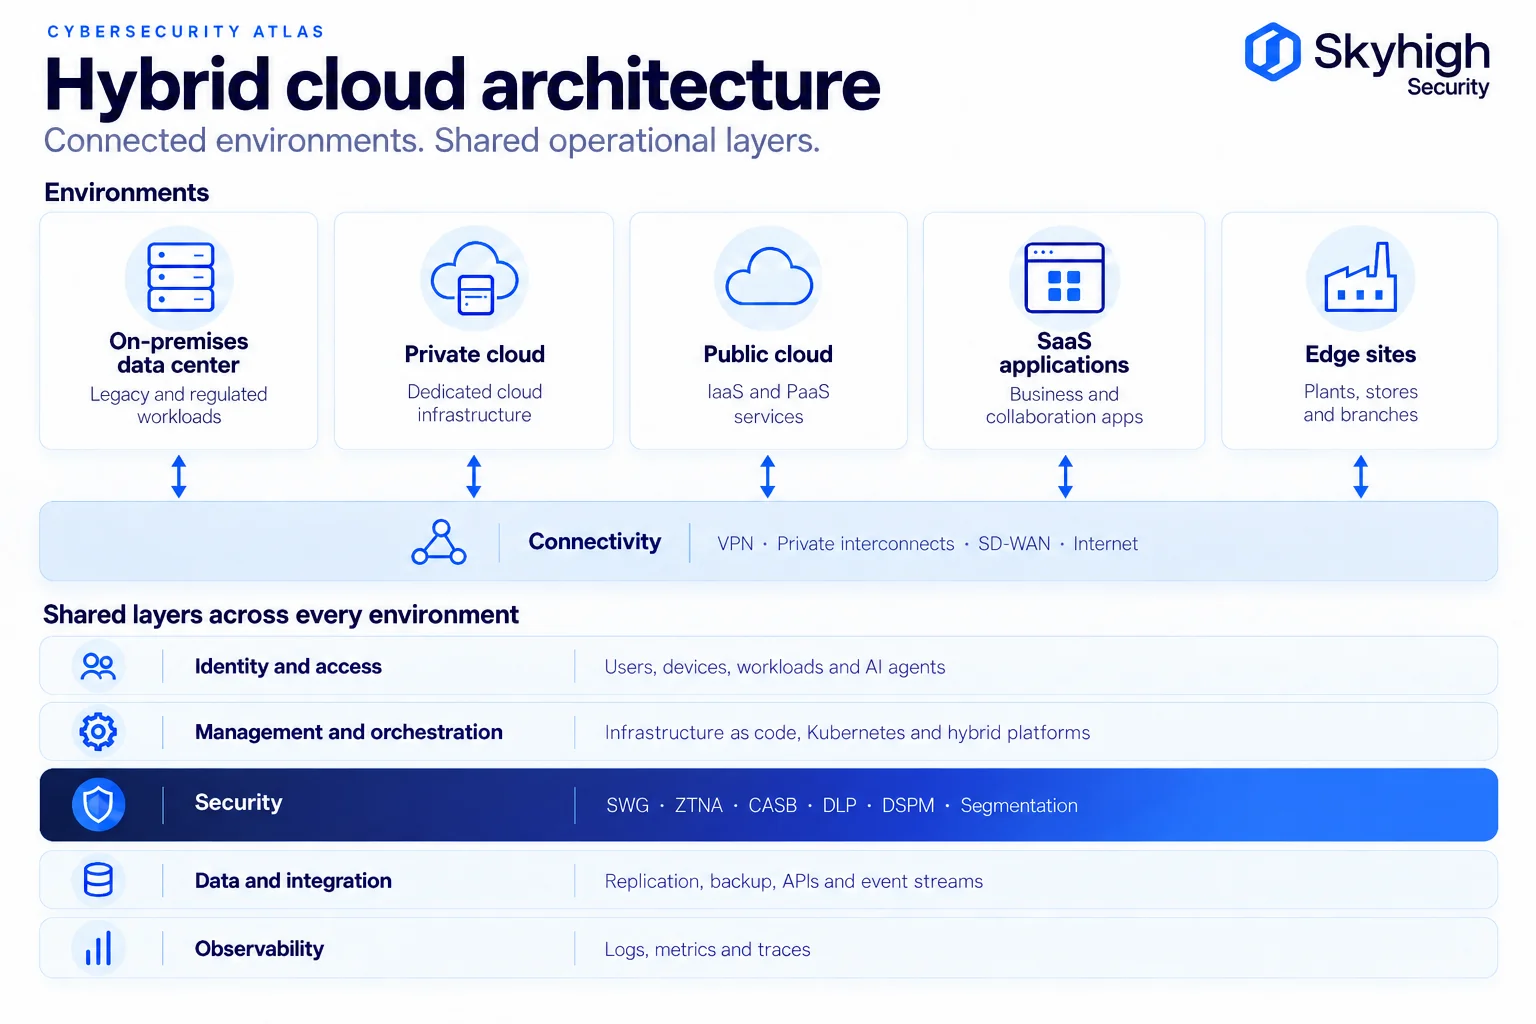
Die oberste Zeile zeigt, wo Workloads ausgeführt werden. Die Verbindungsebene veranschaulicht, wie diese Umgebungen miteinander verbunden sind. Die fünf darunter liegenden Ebenen erstrecken sich über alle Umgebungen; wird eine dieser Ebenen in jeder Umgebung separat implementiert, führt dies zu einer Fragmentierung der Architektur. In der Sicherheitsebene ist diese Fragmentierung mit den höchsten Kosten verbunden, da separate Richtlinien für jede Umgebung Sicherheitslücken schaffen, die Angreifer ausnutzen können. Eine spezifische Darstellung der Sicherheitsaspekte finden Sie in der Referenzarchitektur für Hybrid-Cloud-Sicherheit.
Hybrid-Cloud-Bereitstellungsmodelle
Das NIST definiert vier Cloud-Bereitstellungsmodelle, wobei das Hybridmodell diejenigen kombiniert.
| Bereitstellungsmodell | Definition (NIST SP 800-145) | Typische Anwendung |
|---|---|---|
| Private Cloud | Infrastruktur, die ausschließlich für die Nutzung durch eine Organisation bereitgestellt wurde | Regulierte oder in hohem Maße maßgeschneiderte Arbeitslasten |
| Community-Cloud | Infrastruktur, die von einer bestimmten Gemeinschaft mit gemeinsamen Anliegen gemeinsam genutzt wird | Regierungs- oder Industriekonsortien |
| Öffentliche Cloud | Infrastruktur, die für die freie Nutzung durch die breite Öffentlichkeit bereitgestellt wird | Elastic und Managed Services |
| Hybrid-Cloud | Zwei oder mehr voneinander getrennte Infrastrukturen, die zur Gewährleistung der Daten- und Anwendungskompatibilität miteinander verbunden sind | Die meisten Unternehmen |
In der Praxis errichten Unternehmen hybride Architekturen in vier gängigen Konfigurationen:
- Rechenzentrum plus Public Cloud: Bestehende lokale Systeme, die mit einem Hyperscaler verbunden sind.
- Private Cloud plus Public Cloud: eine modernisierte interne Plattform, die mit Public-Cloud-Diensten verbunden ist.
- Hybrid mit Edge: zentrales Rechenzentrum und Cloud sowie lokale Verarbeitung in Werken, Filialen oder Niederlassungen.
- Hybride Multi-Cloud: Eine lokale Infrastruktur, die mit mehr als einem öffentlichen Cloud-Anbieter verbunden ist. Siehe „Sicherheit in der Hybrid-Cloud im Vergleich zur Multi-Cloud“.
Gängige Architekturmodelle für Hybrid-Clouds
Hybride Architekturmuster beschreiben, wie Workloads auf verschiedene Umgebungen aufgeteilt oder dupliziert werden, wobei jedes Muster unterschiedliche Sicherheitsanforderungen mit sich bringt.
Das Cloud Architecture Center von Google unterteilt Architekturmuster für Hybrid- und Multi-Cloud-Umgebungen in verteilte Muster, bei denen Teile des Systems in unterschiedlichen Umgebungen ausgeführt werden, und in redundante Muster, bei denen dasselbe System über verschiedene Umgebungen hinweg dupliziert wird.
| Muster | So funktioniert es | Sicherheitsaspekte |
|---|---|---|
| Mehrstufiges Hybridmodell | Die kundenorientierten Ebenen werden in der Cloud betrieben; die Backend-Systeme verbleiben vor Ort | Schützen und überprüfen Sie die API- und Datenpfade zwischen den Schichten |
| Partitionierte Multicloud | Verschiedene Workloads oder Komponenten werden in unterschiedlichen öffentlichen Clouds ausgeführt | Sorgen Sie für einheitliche Identitäts- und Richtlinienvorgaben bei allen Anbietern |
| Hybride Analytik | Transaktionssysteme verbleiben vor Ort; die Analysen werden in der Cloud ausgeführt | Daten klassifizieren und minimieren, bevor sie das System verlassen |
| Edge-Hybrid | Zeit- oder geschäftskritische Workloads werden lokal ausgeführt; den Rest übernimmt die Cloud | Lokale Durchsetzung, die auch dann weiterhin funktioniert, wenn die Verbindung unterbrochen ist |
| Umwelt-Hybrid | Entwicklung und Testbetrieb in einer Umgebung, Produktion in einer anderen | Bereinigen Sie die Testdaten und wenden Sie in beiden Fällen dieselben Kontrollmaßnahmen an |
| Geschäftskontinuität | Eine zweite Umgebung dient als Wiederherstellungsstandort | Sicherheitsrichtlinien und Schlüssel zusammen mit den Daten replizieren |
| Cloud-Bursting | Bei Nachfragespitzen wird zusätzliche Kapazität aus der Cloud bereitgestellt | Die Richtlinien müssen sich automatisch an die sich ändernde Arbeitslast anpassen |
Die meisten Organisationen nutzen mehrere Muster gleichzeitig, weshalb eine einzige, umgebungsunabhängige Sicherheitsebene von entscheidender Bedeutung ist.

Architektur zur Integration einer Hybrid-Cloud
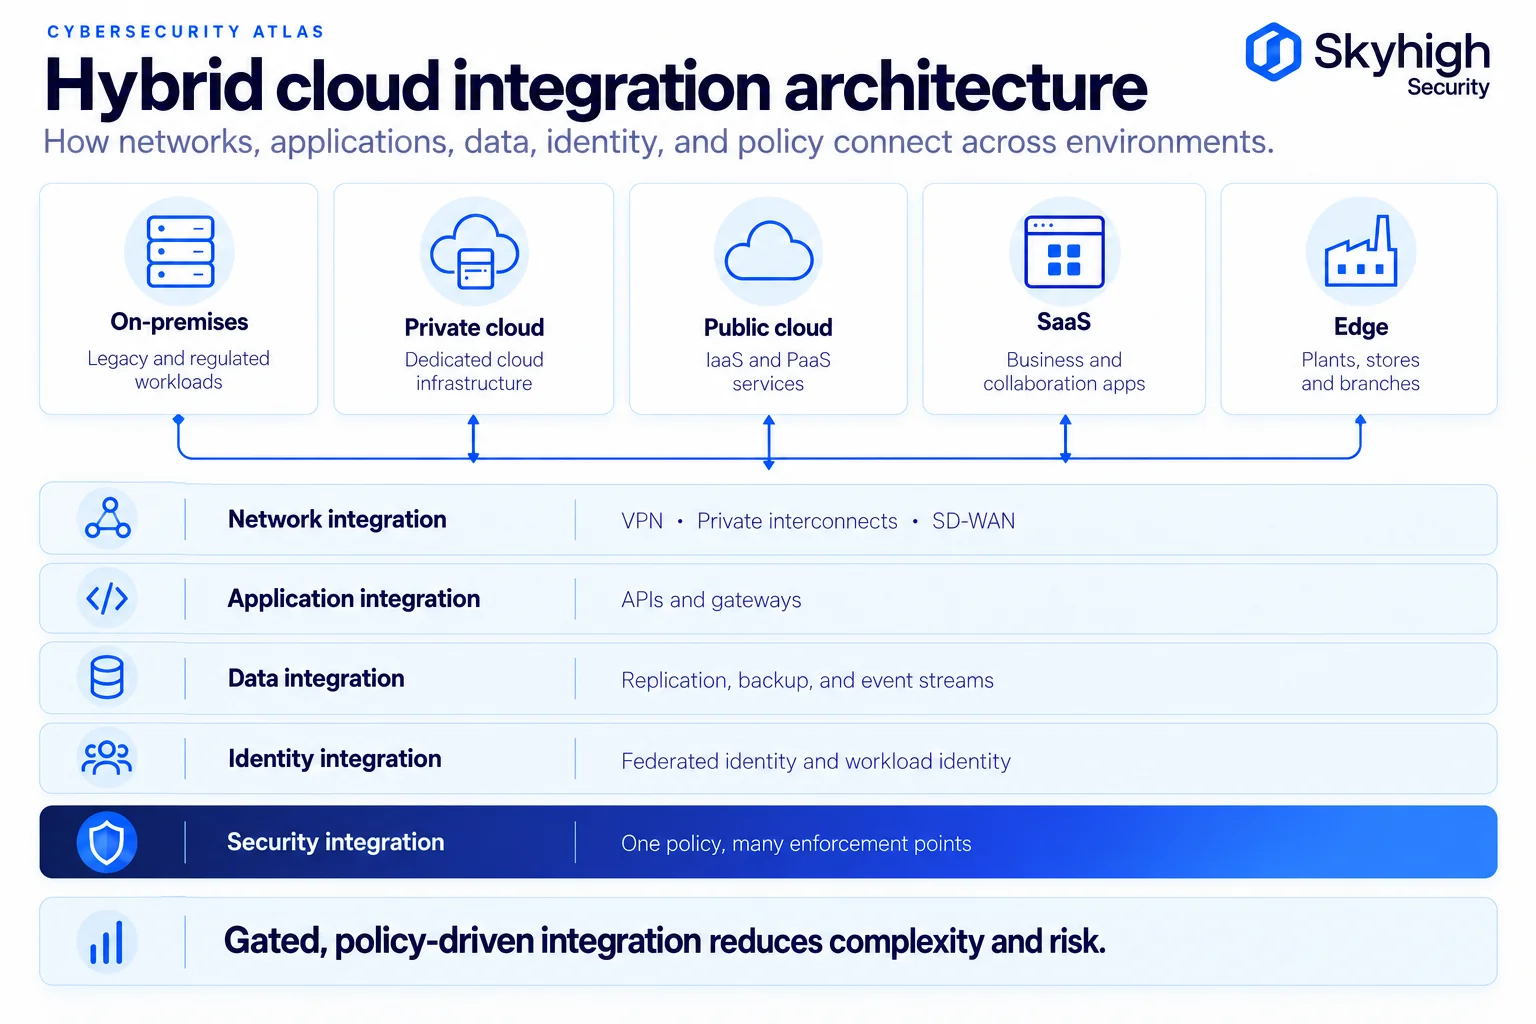
Die Integrationsarchitektur der Hybrid-Cloud legt fest, wie Netzwerke, Anwendungen, Daten und Identitäten über verschiedene Umgebungen hinweg miteinander verbunden sind.
Netzwerkintegration. Googles sichere Netzwerkmodelle für Hybrid- und Multi-Cloud-Umgebungen beschreiben verschiedene Ansätze: gespiegelte Netzwerke für Entwicklung und Test, vermaschte Netzwerke, in denen alle Systeme miteinander kommunizieren können, „Gated“-Modelle, bei denen nur ausgewählte APIs über Gateways in eine oder beide Richtungen freigegeben werden, sowie „Handover“-Modelle, bei denen lokale Systeme Daten an Cloud-Dienste weiterleiten, ohne dass eine umfassende Netzwerkkonnektivität erforderlich ist. „Gated“-Modelle entsprechen am ehesten dem Prinzip der geringsten Berechtigungen und stellen in der Regel die sicherere Standardoption dar.
Anwendungsintegration. Über API-Gateways veröffentlichte APIs bieten jeder Umgebung eine kontrollierte Schnittstelle anstelle eines direkten Zugriffs auf Backend-Systeme.
Datenintegration. Replikation, Datensicherung, Batch-Übertragungen und Event-Streaming sorgen für die Synchronisierung der Daten. Jeder Datenfluss sollte klassifiziert, verschlüsselt und protokolliert werden.
Identitätsintegration. Ein Identitätsanbieter, der mit jeder Umgebung vernetzt ist und Workload-Identitäten für Dienste und KI-Agenten bereitstellt, verhindert die Bildung separater Identitätssilos.
Sicherheitsintegration. Zugriffs-, Bedrohungs- und Datenrichtlinien sollten einmalig definiert und in jeder Umgebung durchgesetzt werden. Die Zero-Trust-Leitlinien des NIST ( SP 800-207) trennen den Punkt der Richtlinienentscheidung von den Punkten der Richtlinienumsetzung – ein Modell, das dies über alle Umgebungen hinweg ermöglicht.
Vorteile und Kompromisse einer Hybrid-Cloud-Architektur
Eine Hybrid-Cloud-Architektur bietet Unternehmen Flexibilität und Kontrolle, bringt jedoch eine zusätzliche Komplexität mit sich, die gezielt bewältigt werden muss.
Vorteile
- Zuweisung von Workloads nach Bedarf: Führen Sie jeden Workload dort aus, wo Latenz, Kosten, regulatorische Anforderungen und Leistung am besten zusammenpassen.
- Kontrolle über sensible Daten: Bewahren Sie regulierte Daten und deren Verarbeitung vor Ort auf, während Sie Cloud-Dienste anderweitig nutzen.
- Schrittweise Modernisierung: Migrieren Sie Anwendungen schrittweise statt auf einmal.
- Ausfallsicherheit: Nutzen Sie eine zweite Umgebung für die Wiederherstellung und stellen Sie sicher, dass der lokale Betrieb auch bei Ausfällen der Cloud oder des WAN weiterläuft.
- Elastische Kapazität: Erweitern Sie die Cloud-Kapazität für Spitzenauslastungen, ohne das Rechenzentrum überdimensionieren zu müssen.
- Geringe Latenz am Netzwerkrand: Verarbeiten Sie Daten dort, wo sie entstehen.
Abwägungen
- Betriebliche Komplexität: Es müssen mehr Umgebungen, Tools und Kompetenzen verwaltet werden.
- Konsistenz der Richtlinien: Abweichungen bei Identität, Sicherheit und Konfiguration, wenn jede Umgebung separat verwaltet wird.
- Lücken in der Transparenz: Protokolle und Bestandsaufnahmen sind auf verschiedene Tools verteilt.
- Netzwerk- und Übertragungskosten: Die Datenübertragung zwischen verschiedenen Umgebungen kann kostspielig sein.
- Höhere Auswirkungen von Datenschutzverletzungen bei mangelnder Verwaltung: Der „Cost of a Data Breach Report 2025“ von IBM ergab, dass Datenschutzverletzungen, die Daten in mehreren Umgebungen betrafen, im Durchschnitt Kosten in Höhe von 5,05 Millionen US-Dollar verursachten und deren Erkennung und Eindämmung 276 Tage in Anspruch nahm – der höchste Wert unter allen Speicherkonfigurationen.
Beispiele für Hybrid-Cloud-Architekturen
Je nach Unternehmen lassen sich dieselben Komponenten unterschiedlich kombinieren, wie diese drei Beispiele zeigen.
Beispiel 1: Gestaffeltes Hybridmodell für eine Bank
Die Frontends für das Online- und Mobile-Banking werden aus Gründen der Skalierbarkeit in der öffentlichen Cloud betrieben. Die Kernbankensysteme verbleiben in den Rechenzentren der Bank. Die Frontends greifen ausschließlich über ein API-Gateway auf das Kernsystem zu, und der Datenverkehr zwischen den Ebenen wird auf der von der Bank kontrollierten Infrastruktur überprüft. Die Mitarbeiter nutzen SaaS-Tools für die Zusammenarbeit unter Einhaltung derselben Identitäts- und Datenschutzrichtlinien wie bei den internen Systemen.
Beispiel 2: Edge-Hybridlösung für einen Hersteller
Jedes Werk betreibt seine Produktionssysteme vor Ort, sodass der Betrieb auch bei einem Ausfall des WAN weiterläuft. Sensordaten werden am Netzwerkrand zusammengefasst und an die Cloud-Analytik gesendet. Die Netzwerke der Betriebstechnik sind von der Unternehmens-IT getrennt, und der Fernzugriff für Ingenieure erfolgt über einen anwendungsspezifischen Zero-Trust-Zugang anstelle eines VPN.
Beispiel 3: Geschäftskontinuität in einem Gesundheitssystem
Die klinischen Systeme werden in den Rechenzentren des Gesundheitssystems betrieben, wobei eine Wiederherstellungsumgebung in der öffentlichen Cloud zur Verfügung steht. Daten, Verschlüsselungsschlüssel und Sicherheitsrichtlinien werden gemeinsam repliziert, und die Ausfallsicherung wird regelmäßig getestet, sodass der Wiederherstellungsstandort ebenso geschützt ist wie der Primärstandort.
Sicherheitsaspekte bei einer Hybrid-Cloud-Architektur
Sicherheit in einer hybriden Architektur funktioniert dann, wenn sie als eine einheitliche Ebene für alle Umgebungen konzipiert ist und nicht als eine Reihe separater Kontrollmaßnahmen für jede einzelne Umgebung.
- Identität an erster Stelle: ein Identitätsanbieter, phishing-resistente MFA sowie Governance für Dienstkonten und KI-Agenten.
- Eine Richtlinie, viele Anwendungsbereiche: Definieren Sie Zugriffs-, Bedrohungs- und Datenregeln einmalig und setzen Sie diese im Rechenzentrum, in den Niederlassungen, in der Cloud und auf den Endgeräten durch.
- Gezielte Platzierung der Überprüfung: Legen Sie für jeden Pfad fest, wo der Datenverkehr entschlüsselt wird. Siehe „Lokale TLS-Überprüfung vs. TLS-Überprüfung in der Cloud“.
- Datenschutz, der den Daten folgt: Einmal klassifizieren und DLP dann im Web, bei SaaS-Anwendungen, privaten Apps, Endgeräten und KI-Tools anwenden. Lesen Sie mehr unter „DLP in Cloud- und lokalen Umgebungen“.
- Standort und Souveränität: Ermitteln Sie, in welchem Land sich Überwachungsmaßnahmen, Protokolle und Schlüssel befinden und wer diese Infrastruktur betreibt und zum Zugriff darauf verpflichtet werden kann. Siehe „Datensouveränität in der Hybrid-Cloud-Sicherheit“.
- Klare Regelung der geteilten Verantwortung: Die „Top Ten Cloud Security Mitigation Strategies“ der NSA und der CISA umfassen eine spezielle Strategie für die Komplexität von Hybrid- und Multi-Cloud-Umgebungen.
Skyhigh Hybrid SSE Mesh wendet dieses Modell auf den Benutzerzugriff und den Datenschutz an, wobei die Durchsetzung vor Ort und in der Cloud über eine einzige Konsole und eine einzige Richtlinien-Engine gesteuert wird.
So planen Sie eine Hybrid-Cloud-Architektur
Die Planung einer Hybrid-Cloud-Architektur beginnt bei den Workloads und Daten, nicht bei der Wahl der Infrastruktur.
- Erfassen Sie die Arbeitslasten und Daten. Halten Sie die Abhängigkeiten, die Datensensibilität, die Anforderungen an die Latenz sowie die regulatorischen Auflagen jeder Anwendung fest.
- Legen Sie die Bereitstellung je nach Arbeitslast fest. Wählen Sie auf der Grundlage dieser Bestandsaufnahme zwischen einer lokalen Lösung, einer privaten Cloud, einer öffentlichen Cloud, SaaS oder einer Edge-Lösung.
- Wählen Sie Modelle aus. Passen Sie Ihre Workloads an Modelle wie „Tiered Hybrid“, „Edge Hybrid“ oder „Business Continuity“ an.
- Konzeption von Konnektivität und Integration. Bevorzugen Sie „Gated“-Netzwerkmodelle und API-basierte Integration gegenüber flacher Konnektivität.
- Identitäten vereinheitlichen. Binden Sie vor der Migration von Workloads einen Identitätsanbieter an jede Umgebung an.
- Entwerfen Sie eine Sicherheits- und Richtlinienebene. Definieren Sie die Richtlinien einmalig und planen Sie Durchsetzungspunkte für jede Umgebung. Siehe die Referenzarchitektur für Hybrid-Cloud-Sicherheit.
- Planen Sie die Beobachtbarkeit. Zentralisieren Sie Protokolle und Metriken unter Einhaltung der Aufbewahrungsvorschriften.
- Planen Sie für den Fall eines Ausfalls. Legen Sie Ausweichstandorte, das Failover-Verhalten und Testzeitpläne fest. Siehe „Hybrid SSE Resilience“.
- Führen Sie die Migration schrittweise durch. Verlegen Sie die Arbeitslasten in mehreren Phasen unter Berücksichtigung von Rollback-Plänen und nehmen Sie die Ausmusterung veralteter Komponenten gezielt vor.
Quellen
- NIST. SP 800-145: Die NIST-Definition von Cloud Computing (September 2011). https://csrc.nist.gov/pubs/sp/800/145/final
- Flexera. Bericht „State of the Cloud 2026“. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- Google Cloud. Architekturmuster für Hybrid- und Multi-Cloud-Umgebungen, Cloud Architecture Center. https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns-and-practices
- Google Cloud. Muster für sichere Netzwerkarchitekturen in Hybrid- und Multi-Cloud-Umgebungen, Cloud Architecture Center. https://docs.cloud.google.com/architecture/hybrid-multicloud-secure-networking-patterns
- Google Cloud. Erstellen Sie Hybrid- und Multi-Cloud-Architekturen mit Google Cloud und dem Cloud Architecture Center. https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns
- AWS. AWS Outposts. https://aws.amazon.com/outposts/
- Microsoft. Lokale Dokumentation zu Azure. https://learn.microsoft.com/en-us/azure/azure-local/
- Microsoft. Azure Arc – Überblick. https://learn.microsoft.com/en-us/azure/azure-arc/overview
- NIST. SP 800-207: Zero-Trust-Architektur (August 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- IBM und das Ponemon Institute. Bericht über die Kosten von Datenschutzverletzungen 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- NSA und CISA. Die zehn wichtigsten Strategien zur Minderung von Cloud-Sicherheitsrisiken (7. März 2024). https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/