







Sicherheit in der Hybrid-Cloud im Vergleich zur Multi-Cloud
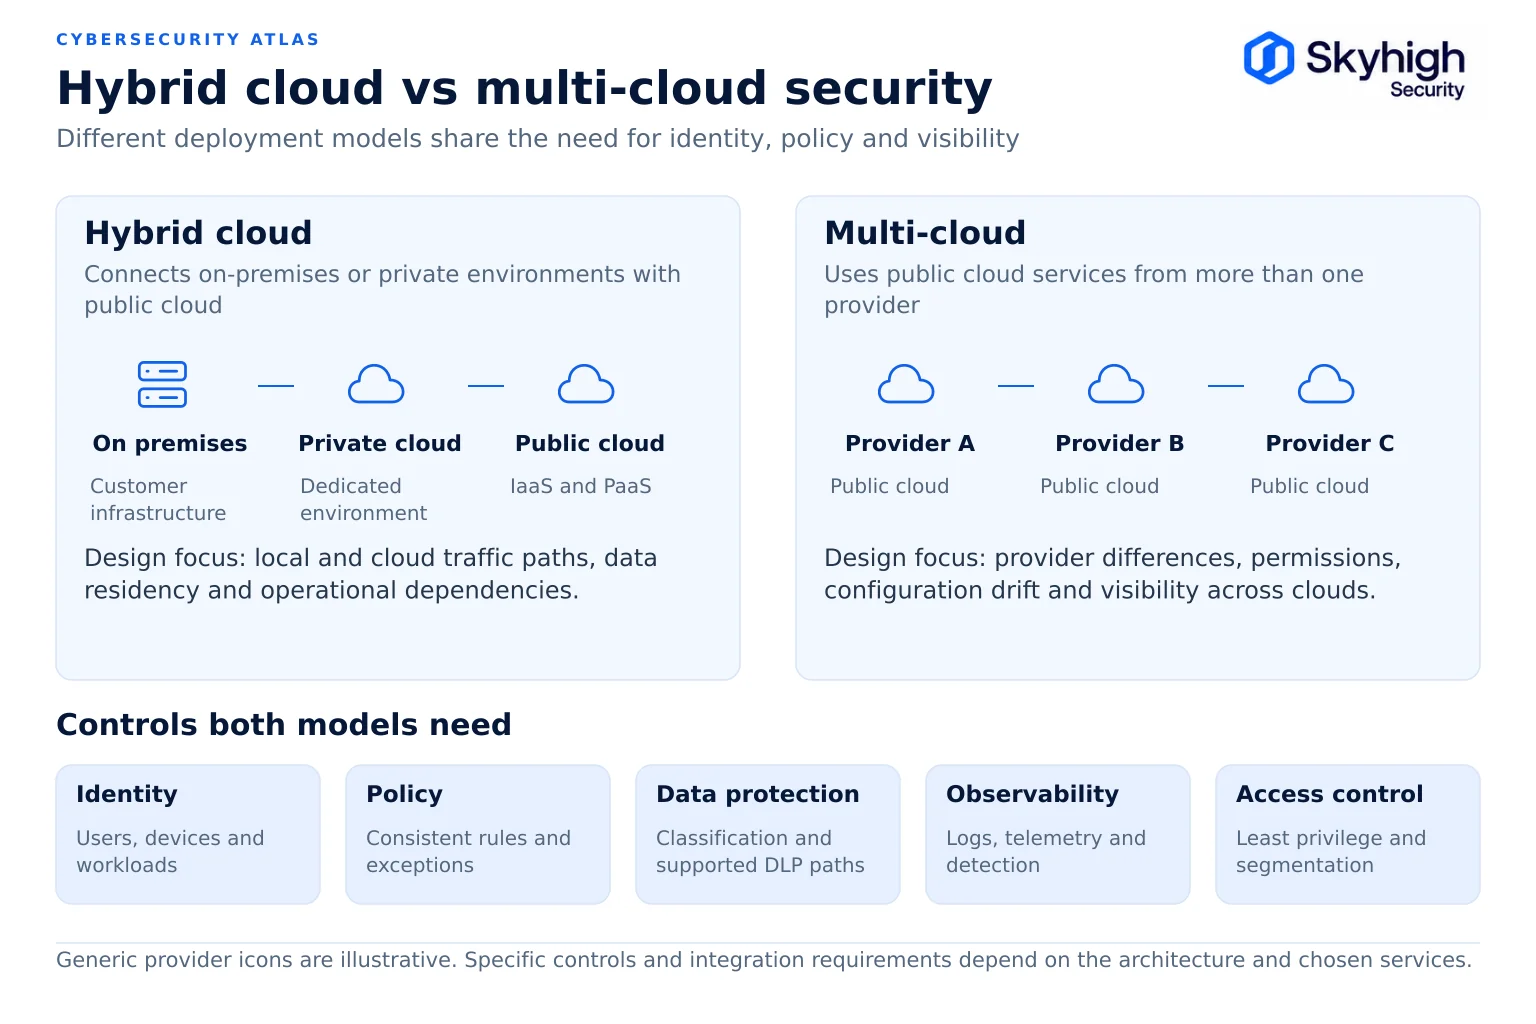
- Bei einer Hybrid-Cloud wird die eigene Infrastruktur mit der öffentlichen Cloud kombiniert; bei einer Multi-Cloud-Lösung werden mehrere öffentliche Anbieter genutzt.
- Bei der Hybrid-Sicherheit steht die Grenze zwischen lokalen Systemen und der Cloud im Mittelpunkt; bei der Multi-Cloud-Sicherheit stehen die Unterschiede zwischen den Anbietern im Mittelpunkt.
- Identität, Datenklassifizierung und Zugriffsrichtlinien müssen in beiden Modellen in jeder Umgebung einheitlich sein.
- Eine Studie von Flexera aus dem Jahr 2026 ergab, dass 73 % der Unternehmen hybride IT-Umgebungen betreiben, häufig in Verbindung mit mehreren Clouds.
- Laut der IBM-Studie aus dem Jahr 2025 waren Sicherheitsverletzungen, die sich über mehrere Umgebungen erstreckten, am kostspieligsten und am langsamsten einzudämmen.
Sowohl bei der Hybrid-Cloud-Sicherheit als auch bei der Multi-Cloud-Sicherheit geht es um den Schutz von Workloads und Daten, die über mehr als eine Umgebung verteilt sind, doch die Herausforderungen sind unterschiedlich. Bei der Hybrid-Cloud-Sicherheit liegt der Schwerpunkt darauf, die Kontrollmechanismen zwischen der vom Unternehmen betriebenen Infrastruktur und der von einem Cloud-Anbieter betriebenen Infrastruktur einheitlich zu gestalten. Bei der Multi-Cloud-Sicherheit liegt der Schwerpunkt darauf, die Kontrollmechanismen über verschiedene öffentliche Cloud-Anbieter hinweg einheitlich zu gestalten, wobei jeder Anbieter über ein eigenes Identitätsmodell, eigene Netzwerkarchitekturen und eigene Sicherheitsdienste verfügt.
Dieser Artikel ist Teil des Leitfadens zur Hybrid-Cloud-Sicherheit.
Begriffsbestimmungen
Bei der Hybrid-Cloud werden eigene und öffentliche Cloud-Infrastrukturen kombiniert, bei der Multi-Cloud kommen mehrere öffentliche Anbieter zum Einsatz, und die hybride Multi-Cloud vereint beides.
Hybrid-Cloud. Die Definition des NIST für Cloud Computing ( SP 800-145) beschreibt eine Hybrid-Cloud als Zusammensetzung aus zwei oder mehr unterschiedlichen Cloud-Infrastrukturen (privat, gemeinschaftlich oder öffentlich), die zwar eigenständige Einheiten bleiben, jedoch durch Technologien miteinander verbunden sind, die die Portabilität von Daten und Anwendungen ermöglichen. Im allgemeinen Sprachgebrauch umfasst der Begriff „Hybrid“ auch herkömmliche lokale Rechenzentren, die mit einer öffentlichen Cloud verbunden sind.
Multi-Cloud. Die Nutzung von mehr als einem öffentlichen Cloud-Anbieter, beispielsweise durch die Ausführung von Workloads bei zwei Hyperscalern oder die Kombination von IaaS eines Anbieters mit Plattformdiensten eines anderen. Auch die Nutzung von SaaS-Diensten verschiedener Anbieter stellt eine Form der Multi-Cloud dar.
Hybride Multi-Cloud. Lokale oder private Infrastruktur in Kombination mit mehreren öffentlichen Clouds. Dies trifft auf die meisten Großunternehmen zu.
Wie verbreitet die einzelnen Modelle sind
Hybrid- und Multi-Cloud-Umgebungen sind mittlerweile die Norm, und viele davon sind eher zufällig als gezielt entstanden.
Der „State of the Cloud“-Bericht 2026 von Flexera, der auf einer Umfrage unter 753 Entscheidungsträgern im Cloud-Bereich basiert, ergab, dass 73 % der Unternehmen hybride Cloud-Umgebungen betreiben. In der Pressemitteilung von Flexera wird der Anteil der Multi-Cloud-Nutzung mit 88 % angegeben, und der Bericht weist darauf hin, dass das Wachstum im Multi-Cloud-Bereich eher auf Fusionen oder isolierte Anwendungen zurückzuführen sein könnte als auf eine bewusste Strategie. Dies ist für die Sicherheit von Bedeutung: Multi-Cloud-Umgebungen, die zufällig entstanden sind, weisen in der Regel uneinheitliche Kontrollmechanismen auf.
Direkter Vergleich
Die Sicherheit in Hybrid- und Multi-Cloud-Umgebungen unterscheidet sich in sechs Bereichen: Architektur, Zugriff, Datenverarbeitung, Verantwortlichkeiten, Richtlinienverwaltung und Hauptausfallmodus.
| Dimension | Sicherheit in der Hybrid-Cloud | Sicherheit in Multi-Cloud-Umgebungen |
|---|---|---|
| Architektur | Verbindet die eigene Infrastruktur mit der Infrastruktur des Anbieters; die Sicherheit erstreckt sich über beide Seiten dieser Grenze hinweg | Umfasst mehrere Anbieter, von denen jeder unterschiedliche Netzwerk-, Identitäts- und Dienstmodelle aufweist |
| Zugang | Benutzer greifen auf Anwendungen in Rechenzentren und in der Cloud zu; die Zugriffswege vor Ort und aus der Ferne unterscheiden sich | Benutzer und Workloads greifen auf Dienste in verschiedenen Clouds zu; jeder Anbieter verfügt über eigene Zugriffskontrollen |
| Datenverarbeitung | Daten werden zwischen lokalen Systemen und der Cloud übertragen; die Speicherstätte und der Ort der Einsichtnahme sind entscheidende Faktoren | Daten werden zwischen Anbietern übertragen; jeder Anbieter verfügt über unterschiedliche Optionen hinsichtlich Verschlüsselung, Schlüsselverwaltung und Protokollierung |
| Verantwortung | Der Kunde ist Eigentümer aller in seinen Räumlichkeiten befindlichen Ressourcen und trägt in der Cloud eine Mitverantwortung | Die Aufteilung der geteilten Verantwortung variiert je nach Anbieter und Art der Leistung |
| Richtlinienverwaltung | Risiko unterschiedlicher Richtlinien für die Durchsetzung vor Ort und in der Cloud | Risiko unterschiedlicher Richtlinien je nach den nativen Tools des Anbieters |
| Hauptausfallart | Uneinheitliche Richtlinien zwischen lokaler und Cloud-basierter Durchsetzung | Fehlerhafte Konfiguration aufgrund unterschiedlicher Standardeinstellungen der Anbieter und Qualifikationslücken |
Architektur
Die Hybridarchitektur zeichnet sich durch die Verbindungen zwischen den Umgebungen aus, während die Multi-Cloud-Architektur durch die Konsistenz über verschiedene Anbieter hinweg gekennzeichnet ist.
In einer Hybridarchitektur sind die entscheidenden Designaspekte die Verbindungen zwischen den Umgebungen: private Verbindungen, VPNs und die Kontrollpunkte, an denen der durch sie fließende Datenverkehr überprüft wird. Entscheidungen darüber, wo der Datenverkehr überprüft und wo er entschlüsselt wird, beeinflussen die Leistung, die Souveränität und die Ausfallsicherheit. Siehe Referenzarchitektur für Hybrid-Cloud-Sicherheit.
In einer Multi-Cloud-Architektur sind Abstraktion und Konsistenz die entscheidenden Gestaltungsaspekte: eine gemeinsame Identitätsschicht, einheitliche Muster der Netzwerksegmentierung sowie Sicherheitstools, die nicht nur innerhalb eines Anbieters, sondern anbieterübergreifend funktionieren.
Zugang
Ein einheitlicher Zugriff ist in beiden Modellen von einem Identitätsanbieter und einem Satz von Berechtigungen pro Anwendung abhängig.
Ein hybrides Zugriffskonzept muss den Zugriff von Benutzern vor Ort auf lokale Anwendungen, den Zugriff von Remote-Benutzern auf lokale Anwendungen sowie den Zugriff aller Benutzer auf Cloud-Dienste abdecken. „ Zero trust network access “ mit lokaler und Cloud-basierter Durchsetzung deckt alle drei Zugriffspfade im Rahmen einer einzigen Richtlinie ab. Siehe „On-Premises ZTNA für private Anwendungen“.
Bei der Konzeption eines Multi-Cloud-Zugangs müssen mehrere Identitäts- und Zugriffsmanagementsysteme verschiedener Anbieter aufeinander abgestimmt werden. Ein einziger Identitätsanbieter des Unternehmens, der mit jeder Cloud vernetzt ist und über einheitliche Rollendefinitionen verfügt, verringert Abweichungen.
Datenverarbeitung
Der Datenschutz sollte in beiden Modellen auf einer umgebungsübergreifenden Ebene beruhen und nicht auf den nativen Tools der einzelnen Anbieter.
Hybride Umgebungen werfen Fragen hinsichtlich des Speicherorts und des Ortes der Überprüfung auf, insbesondere welche Daten in die Cloud verlagert werden können, wo entschlüsselter Datenverkehr stattfindet und wo Protokolle gespeichert werden. Darüber hinaus werfen sie Fragen der Souveränität auf, nämlich wessen Infrastruktur den Datenverkehr verarbeitet und wer diese Infrastruktur betreibt. Siehe „Datensouveränität in der Hybrid-Cloud-Sicherheit“.
Multi-Cloud-Umgebungen werfen Fragen hinsichtlich der Konsistenz auf: ob Klassifizierung, Verschlüsselung, Schlüsselverwaltung und „ data loss prevention “ bei jedem Anbieter auf dieselbe Weise funktionieren. Eine anbieterübergreifende Datensicherheitsschicht (DSPM für die Erkennung und DLP für die Durchsetzung) verhindert, dass man auf die unterschiedlichen nativen Tools der einzelnen Anbieter angewiesen ist. Siehe „DLP in Cloud- und lokalen Umgebungen“.
Der „IBM-Bericht zu den Kosten von Datenschutzverletzungen 2025“ ergab, dass Datenschutzverletzungen, bei denen Daten über mehrere Umgebungen verteilt waren, im Durchschnitt 5,05 Millionen US-Dollar kosteten und 276 Tage in Anspruch nahmen, um sie zu erkennen und einzudämmen – dies waren die höchsten Kosten und der längste Lebenszyklus aller Speicherkonfigurationen.
Verantwortung
Hybride Infrastrukturen weisen pro Anbieter eine Verantwortungsgrenze auf, während sich diese Grenzen bei Multi-Cloud-Infrastrukturen über verschiedene Anbieter und Serviceebenen hinweg vervielfachen.
Die „Top Ten“-Strategien der NSA und der CISA zur Minderung von Cloud-Sicherheitsrisiken legen den Schwerpunkt auf die Wahrung des Modells der geteilten Verantwortung und umfassen eine spezielle Strategie für die Komplexitäten, die durch Hybrid- und Multi-Cloud-Umgebungen entstehen.
In Hybrid-Umgebungen verläuft die Zuständigkeitsgrenze zwischen der Organisation und den einzelnen Anbietern. In Multi-Cloud-Umgebungen gibt es mehrere Grenzen, die je nach Anbieter und Servicestufe unterschiedlich gezogen werden. Führen Sie für jeden Dienst eine Zuständigkeitsmatrix.
Richtlinienverwaltung
Das gemeinsame Risiko beider Modelle ist die Fragmentierung der Richtlinien: ein Richtlinien-Satz pro Durchsetzungsstapel, der sich im Laufe der Zeit immer weiter voneinander entfernt.
Für den Benutzerzugriff auf Web-, SaaS- und private Anwendungen deckt eine einzige SSE-Richtlinien-Engine, die sowohl in der Cloud als auch vor Ort durchgesetzt wird, sowohl Hybrid- als auch Multi-Cloud-Umgebungen ab. Bei der Konfiguration von Workloads sorgen cloudübergreifendes Sicherheitsmanagement und „Policy-as-Code“ für konsistente Infrastruktureinstellungen. Siehe „Konsistente Sicherheitsrichtlinien in der Cloud und vor Ort“.
Hybride Multi-Cloud-Architektur: Sicherheitsprioritäten
Ein hybrides Multi-Cloud-Sicherheitsprogramm basiert auf sieben Schwerpunkten, die für einheitliche Kontrollmaßnahmen in allen Umgebungen sorgen.
- Ein Identitätsanbieter, der mit jedem Cloud- und lokalen System vernetzt ist.
- Ein einheitliches Schema zur Datenklassifizierung, das von DSPM und DLP in allen Umgebungen angewendet wird.
- Eine einzige Richtlinie für den Benutzerzugriff auf Web-, SaaS- und private Anwendungen, die sowohl lokal als auch in der Cloud durchgesetzt wird.
- Cloud-übergreifendes Sicherheitsmanagement für die Infrastrukturkonfiguration.
- Zentralisierte, standortbezogene Protokollierung über alle Anbieter und Standorte hinweg.
- Eine Zuständigkeitsmatrix für jeden Anbieter und jede Dienstleistung.
- Ausfallsicherheitsplanung, die davon ausgeht, dass jeder einzelne Anbieter ausfallen kann. Siehe „Hybride SSE-Ausfallsicherheit: Failover und Wiederherstellung“.

Welches Modell ist sicherer?
Keines der beiden Modelle ist von Natur aus sicherer; das Ergebnis hängt davon ab, wie konsequent die Richtlinien zu Identität, Daten und Zugriff umgesetzt werden.
Hybridlösungen bieten Unternehmen mehr Kontrolle darüber, wo Daten verarbeitet werden und wie der Betrieb bei Ausfällen von Anbietern weiterläuft. Multi-Cloud-Lösungen können die Abhängigkeit von einem einzelnen Anbieter verringern, erhöhen jedoch die Komplexität der Konfiguration.
Wie Skyhigh die Sicherheit in Hybrid- und Multi-Cloud-Umgebungen unterstützt
Skyhigh unterstützt beide Modelle, indem es eine einheitliche Zugriffs- und Datenrichtlinie durchsetzt, unabhängig davon, in welchen Clouds die Anwendungen gehostet werden.
Skyhigh Hybrid SSE Mesh setzt eine einheitliche Richtlinie für den Zugriff auf Webdienste, SaaS-Anwendungen, private Anwendungen und KI-Tools an Durchsetzungspunkten vor Ort und in der Cloud durch, unabhängig davon, welche Cloud-Anbieter die Anwendungen hosten. Damit wird eine einheitliche Benutzerzugriffsrichtlinie gewährleistet; die anbieterübergreifende Konfiguration von Workloads erfolgt über das Posture-Management und nicht über SSE. Skyhigh CASB wendet einheitliche Richtlinien auf zahlreiche Cloud-Dienste an; sein Cloud-Register bewertet Dienste anhand von Risikoattributen wie beispielsweise dem Datenstandort, und Skyhigh DSPM identifiziert sensible Daten in Cloud- und SaaS-Datenspeichern.
Quellen
- NIST. SP 800-145: Die NIST-Definition von Cloud Computing (September 2011). https://csrc.nist.gov/pubs/sp/800/145/final
- Flexera. Bericht „State of the Cloud 2026“. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- Flexera. Pressemitteilung „State of the Cloud 2026“ (18. März 2026; Deutsch). https://www.flexera.com/de/about-us/press-center/cloud-entwickelt-sich-vom-kostenfaktor-zum-werttreiber
- IBM und das Ponemon Institute. Bericht über die Kosten von Datenschutzverletzungen 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- NSA und CISA. Die zehn wichtigsten Strategien zur Minderung von Cloud-Sicherheitsrisiken (7. März 2024). https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/