







DLP in Cloud- und lokalen Umgebungen
- Hybrid-DLP sorgt für die einheitliche Durchsetzung eines Satzes von Datenrichtlinien über lokale und Cloud-Kanäle hinweg, einschließlich KI-Tools.
- Ein einheitliches Klassifizierungsschema bildet die Grundlage; ohne dieses ist eine einheitliche DLP-Richtlinie nicht möglich.
- Kombinieren Sie Muster, exakten Datenabgleich, Dokumenten-Fingerprinting, OCR und ML-Klassifikatoren für eine präzise Erkennung.
- Beginnen Sie im Überwachungsmodus, überprüfen Sie jeden Kanal anhand von Testdaten und setzen Sie die Maßnahmen anschließend schrittweise um.
- Generative KI ist mittlerweile ein wichtiger DLP-Kanal, wobei „Shadow-KI“ in Untersuchungen zu Sicherheitsverletzungen im Jahr 2026 häufig vorkommt.
Hybrid-DLP ist ein Programm zur Datenverlustprävention ( data loss prevention , DLP), das sensible Daten in lokalen Systemen und Cloud-Diensten einheitlich erkennt und kontrolliert. Anstatt separate DLP-Produkte für das Netzwerk, die Cloud und Endgeräte mit jeweils eigenen Regeln einzusetzen, definiert ein Hybrid-DLP-Programm Datenklassen einmalig und setzt diese an jeder Stelle durch, an der Daten das System verlassen können.
Dieser Artikel ist Teil des Leitfadens zur Hybrid-Cloud-Sicherheit.
Warum DLP in hybriden Umgebungen versagt
DLP versagt in hybriden Umgebungen, wenn jeder Kanal ein anderes Produkt mit eigenen Regeln, Wörterbüchern und Ausnahmen verwendet.
Das herkömmliche DLP-System wurde für eine Netzwerkperimeterumgebung konzipiert: ein E-Mail-Gateway, einen Web-Proxy und einen Endpunkt-Agenten innerhalb eines Netzwerks. In einer hybriden Infrastruktur werden Daten über folgende Wege übertragen:
- Lokale Web-Gateways und Cloud-Web-Gateways
- SaaS-Anwendungen, sowohl über den Inline-Datenverkehr als auch über die darin bereits gespeicherten Daten
- Über ZTNA aufgerufene private Anwendungen
- Endpunkte innerhalb und außerhalb des Netzwerks
- Browsersitzungen und generative KI-Tools
Wenn jeder Kanal ein anderes Produkt verwendet, entstehen in Unternehmen unterschiedliche Regelwerke, unterschiedliche Schwellenwerte und unterschiedliche Ausnahmelisten. Ein Dokument, das am Proxy des Büros blockiert wird, lässt sich von zu Hause aus problemlos hochladen.
Der KI-Kanal verleiht der Angelegenheit zusätzliche Dringlichkeit. Der „Data Breach Investigations Report 2026“ von Verizon ergab, dass 45 % der Mitarbeiter KI mittlerweile regelmäßig auf Unternehmensgeräten nutzen, 67 % der Nutzer, die über Unternehmensgeräte auf KI-Dienste zugreifen, dies mit nicht unternehmensinternen Konten tun, und dass „Shadow-KI“ in DLP-Datensätzen zur dritthäufigsten nicht böswilligen Insider-Handlung wurde, wobei Quellcode der Datentyp ist, der am häufigsten an externe generative KI-Tools übermittelt wird. OWASP stuft die Offenlegung sensibler Informationen ebenfalls als eines der größten Risiken für Anwendungen mit großen Sprachmodellen ein.
Unterstützte Kanäle, die abgedeckt werden sollen
Bewerten Sie die DLP-Abdeckung über acht Kanäle hinweg, von Web-Uploads vor Ort bis hin zu Eingabeaufforderungen für generative KI.
| Kanal | Geltungsbereich der Durchsetzung | Was ist zu kontrollieren? |
|---|---|---|
| Web-Uploads (vor Ort) | Lokales Gateway, das Daten an die Skyhigh-Cloud weiterleitet, wo die DLP-Richtlinie angewendet wird | Datei-Uploads, Formularübermittlungen, Einfügen in Webanwendungen |
| Web-Uploads (remote) | Cloud secure web gateway | Für Remote-Benutzer gilt dasselbe wie oben |
| SaaS-Inline | CASB-Proxy oder Web-Gateway | Uploads, Freigaben, Downloads auf nicht verwaltete Geräte |
| SaaS im Ruhezustand | CASB-API | Dateien, die bereits gespeichert und extern freigegeben wurden |
| E-Mail-Gateway oder SaaS-API | Anhänge und Nachrichteninhalt | |
| Private Anwendungen | Zero-Trust-Zugriff wird lokal vermittelt; DLP wird über den Cloud-Pfad angewendet | Downloads aus internen Apps |
| Endpunkte | Endpunkt-DLP-Agent | USB, Drucken, lokale Synchronisierung, Zwischenablage |
| Browser und KI-Tools | Browsersteuerung oder Proxy | Eingabeaufforderungen, eingefügte Inhalte, Datei-Uploads zu KI-Diensten |
Verwenden Sie einheitliche Klassifizierungen und Richtlinienziele über alle unterstützten Kanäle hinweg und überprüfen Sie die Kontrollmechanismen sowie das Durchsetzungsverhalten jedes einzelnen Kanals. Diese Kanalaufstellung beschreibt ein DLP-Programm; für Endgeräte, E-Mail und weitere Funktionen sind unter Umständen separate Produkte oder unterstützte Integrationen erforderlich.
Klassifizierung: Daten einmalig definieren
Definieren Sie jede Datenklasse einmalig mit einem Eigentümer, bevor Sie entscheiden, wie diese erkannt werden soll.
Zu den typischen Datenkategorien zählen regulierte personenbezogene Daten, Zahlungskartendaten, Gesundheitsdaten, geistiges Eigentum, Quellcode und Finanzberichte.
Verwenden Sie für jede Klasse geeignete Erkennungsmethoden:
- Muster und Wörterbücher für allgemeine Identifikatoren wie Kartennummern, nationale Identifikationsnummern und medizinische Begriffe.
- Exakter Datenabgleich (EDM) mit Fingerabdruck-Datensätzen aus strukturierten Quellen wie Kundendatenbanken, sodass DLP Ihre tatsächlichen Daten abgleicht und nicht nur solche, die diesen ähneln.
- Indexiertes Dokumentenabgleichverfahren (IDM) zur Erstellung von Fingerabdrücken bestimmter Dokumente, wie beispielsweise Verträge, Entwürfe oder Unterlagen für Vorstandssitzungen, sowie zum Abgleich vollständiger oder teilweiser Kopien.
- Optische Zeichenerkennung (OCR) zum Auffinden sensibler Textstellen in Bildern, wie beispielsweise gescannten Ausweisdokumenten oder Screenshots.
- Klassifikatoren auf Basis des maschinellen Lernens für Dokumenttypen, die sich nur schwer anhand von Regeln beschreiben lassen.
Wo Fingerabdrücke erstellt werden, ist für die Souveränität von Bedeutung. Fragen Sie jeden Anbieter, wo Fingerabdrücke generiert werden und welche Daten übertragen werden, da bei einigen Ansätzen Fingerabdrücke innerhalb Ihrer Umgebung erstellt werden und lediglich Hash-Werte an den DLP-Dienst gesendet werden.
Die Datenermittlung sollte in die Klassifizierung einfließen. DSPM ermittelt, wo sich sensible Daten befinden und wie stark sie gefährdet sind, wodurch Sie erfahren, welche Klassen und Repositorys Sie vorrangig behandeln sollten. Lesen Sie, wie DSPM und SSE zusammenwirken, um Datenrisiken zu reduzieren.
Beispiele für Richtlinien
Gute DLP-Richtlinien ordnen einer bestimmten Datenklasse die Kanäle zu, über die sie das Unternehmen verlassen darf, sowie eine angemessene Maßnahme.
| Richtlinie | Datenklasse | Kanäle | Aktion |
|---|---|---|---|
| Kundendaten, die an private Adressen übermittelt werden | EDM-Abgleich mit der Kundendatenbank | Web, SaaS, E-Mail, KI-Tools | Blockieren; Benutzer benachrichtigen |
| Quellcode für generative KI | Quellcode-Klassifikator | Browser, Web-Gateway | Nicht genehmigte KI blockieren; genehmigte Unternehmens-KI mit Protokollierung zulassen |
| Extern weitergegebene Unterlagen des Vorstands | IDM-Fingerabdruck | SaaS-API, E-Mail | Externe Freigabe entfernen; Eigentümer benachrichtigen |
| Kartendaten in Uploads | Zahlungskartenvorlage mit Validierung | Web, SaaS | Block; im Zusammenhang mit dem PCI-Team |
| Eingescannte Ausweisdokumente | OCR plus Identitätsmuster | Web, SaaS, Endgeräte | Hochladen auf nicht genehmigte Dienste blockieren |
| Massen-Downloads aus privaten Apps | Lautstärkeschwelle plus Klassifizierung | ZTNA, Endpunkt | Begründung erforderlich; Warnung bei Abweichung |
Jede Richtlinie sollte einmalig definiert und auf alle relevanten Kanäle angewendet werden, anstatt für jedes Produkt neu erstellt zu werden.

Ausnahmen
Ausnahmen sind zwar notwendig, doch gerade bei nicht verwalteten Ausnahmen versagen DLP-Programme; protokollieren Sie daher jede einzelne davon detailliert:
- Der Geschäftsinhaber und die Begründung
- Die konkreten Nutzer, Ziele oder Datenklassen, die davon erfasst werden
- Die Kanäle, für die dies gilt
- Ein Ablauf- oder Überprüfungsdatum
- Ausgleichsmaßnahmen, wie beispielsweise Protokollierung oder Verschlüsselung
Bevorzugen Sie eng gefasste Ausnahmen, wie beispielsweise eine bestimmte Partnerdomäne für eine bestimmte Datenklasse, gegenüber weit gefassten Ausnahmen wie einer gesamten Abteilung.
Validierung
Überprüfen Sie die DLP-Funktionalität, indem Sie zunächst die Klassifizierungen testen, den Monitor-Modus aktivieren und auf jedem unterstützten Kanal das erwartete Ergebnis der Richtlinie bestätigen.
- Erstellen Sie einen Testkorpus. Beziehen Sie dabei echte Treffer aus jeder Datenklasse, Beinahe-Treffer, die nicht übereinstimmen sollten, sowie Bilder und große Dateien mit ein.
- Testen Sie die Klassifizierungen vor der Festlegung der Richtlinien. Vergewissern Sie sich, dass die Erkennung für jede Klasse und jeden Kanal funktioniert.
- Führen Sie das Programm im Überwachungsmodus aus. Messen Sie Treffer und Fehlalarme im tatsächlichen Datenverkehr, bevor Sie eine Blockierung vornehmen.
- Prüfen Sie Fehlalarme gemeinsam mit den Datenverantwortlichen und passen Sie die Schwellenwerte oder Fingerabdrücke entsprechend an.
- Führen Sie die Maßnahmen schrittweise ein, beginnend mit der Risikoklasse und dem Vertriebskanal mit dem höchsten Risiko.
- Testen Sie jeden unterstützten Kanal. Laden Sie dieselbe Testdatei über das Office-Gateway, den Fernzugriff, SaaS, E-Mail und ein KI-Tool hoch und überprüfen Sie die erwartete Erkennung und Reaktion für jeden konfigurierten Pfad.
- Führen Sie nach Änderungen an Klassifizierungen, Kanälen oder Plattformversionen einen erneuten Test durch.
DLP vor Ort im Vergleich zu Cloud-DLP
On-Premises- und Cloud-DLP unterscheiden sich darin, wo Inhalte überprüft und Nachweise gespeichert werden, nicht darin, wie die Richtlinie lauten sollte.
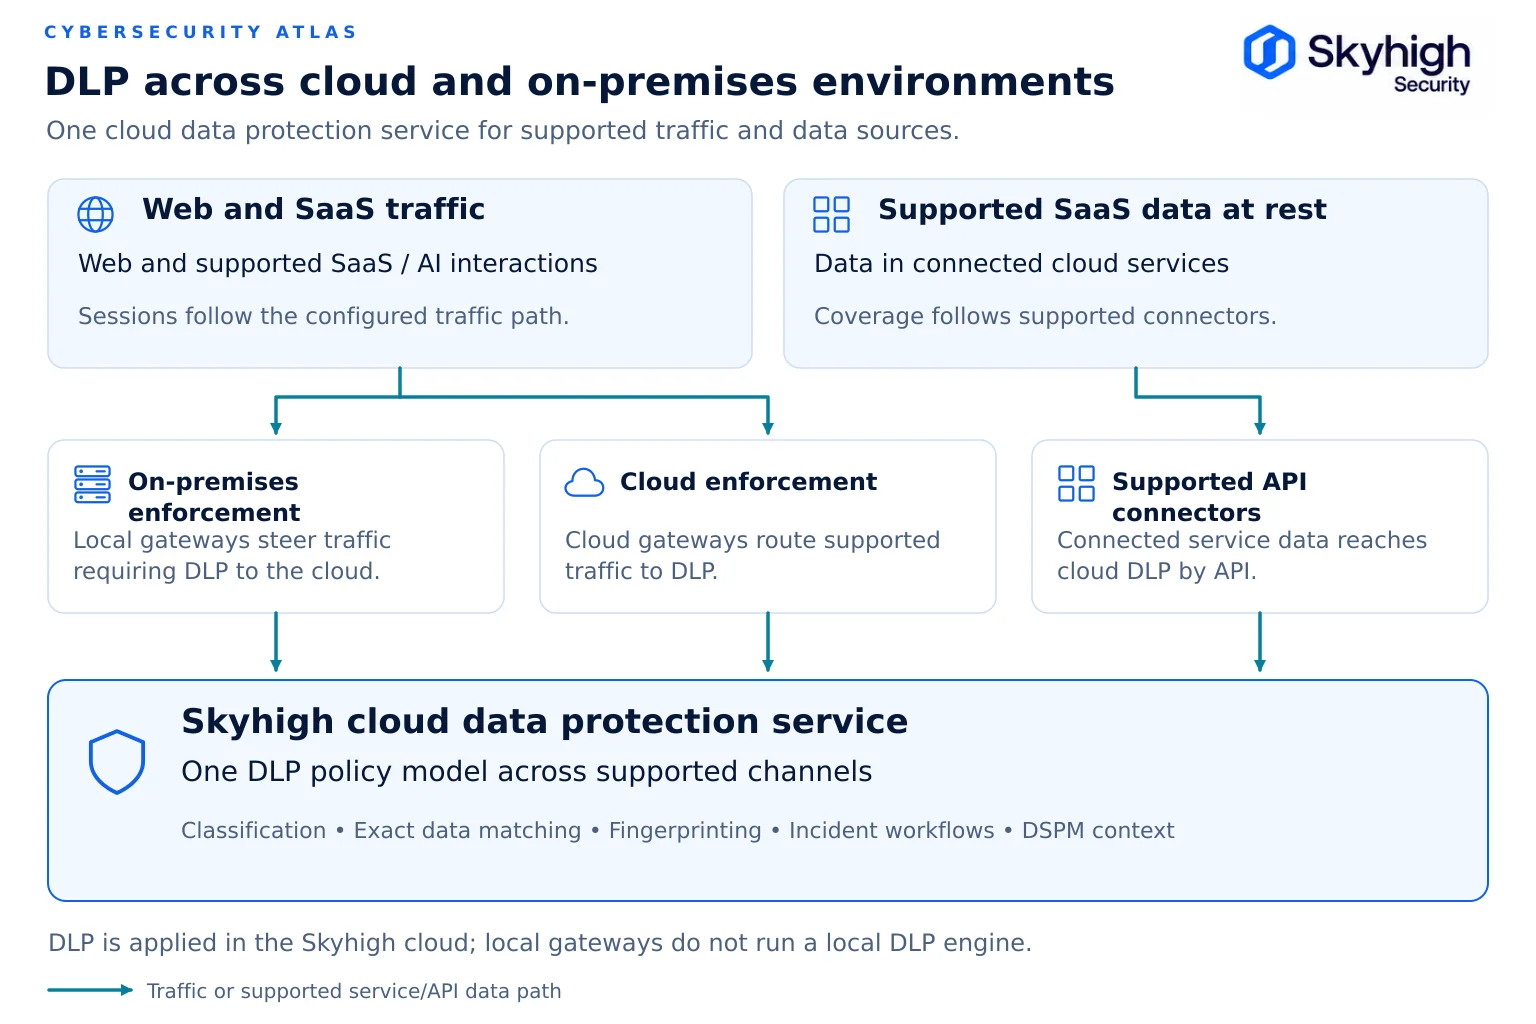
Bei einer lokal installierten DLP-Lösung, sofern ein Anbieter diese anbietet, werden Daten auf der von Ihnen kontrollierten Infrastruktur überprüft. Skyhigh wendet den Datenschutz in seiner Cloud an, während das lokale Gateway die Richtlinien für das Internet und private Anwendungen vor Ort durchsetzt. Datenverkehr, der einer DLP-Prüfung unterzogen werden muss, wird an die Skyhigh-Cloud weitergeleitet. Bei Plattformen, die sowohl lokale als auch Cloud-basierte DLP anbieten, sollten Sie den Ort der Überprüfung, das Verhalten der Richtlinien und die unterstützten Kanäle separat bewerten. Der Speicherort der vollständigen Inhaltsnachweise sollte denselben Residenzregeln folgen wie die Daten selbst. Siehe „Datensouveränität in der Hybrid-Cloud-Sicherheit“.
Wie Skyhigh Hybrid-DLP bereitstellt
Skyhigh bietet eine hybride DLP-Lösung mit gemeinsamen Klassifizierungen und einem cloudbasierten Datenschutzdienst für den Datenverkehr von lokalen und Cloud-basierten Kontrollpunkten.
Skyhigh nutzt gemeinsame DLP-Klassifizierungen für alle unterstützten Kanäle, darunter Web, SaaS, KI und private Anwendungen; die Abdeckung von Endgeräten und anderen Kanälen hängt von den ausgewählten Produkten und Integrationen ab (Skyhigh Security). Skyhigh Advanced DLP kombiniert EDM, IDM und OCR mit einer Klassifizierung auf Basis von maschinellem Lernen, unterstützt das Scannen von Dateien mit einer Größe von bis zu 250 MB und nutzt maschinelles Lernen, um Fehlalarme zu reduzieren (Datenblatt zu Skyhigh Advanced DLP). Über das Skyhigh Hybrid SSE Mesh setzt das lokale Gateway Richtlinien für das Web und private Anwendungen vor Ort durch und leitet den entsprechenden Datenverkehr an die Skyhigh-Cloud weiter, wo dieselbe DLP-Richtlinie angewendet wird. Richtlinien werden einmal erstellt und gelten unabhängig vom Standort des Benutzers, und agentenlose Secure-Browser-Kontrollen erweitern den Datenschutz auf Eingabeaufforderungen und Uploads in unterstützten Browsern. Skyhigh gibt an, dass alle seine DLP-Funktionen, einschließlich EDM, IDM und ML-Autoklassifizierer, durch die FedRAMP-High-Zulassung abgedeckt sind (Datenblatt zu Skyhigh Advanced DLP).
Quellen
- Verizon. Bericht über Untersuchungen zu Datenschutzverletzungen 2026. https://www.verizon.com/business/resources/reports/dbir/
- Skyhigh Security. Datenblatt zu Skyhigh Advanced Data Loss Prevention. https://www.skyhighsecurity.com/wp-content/uploads/2025/11/ds-data-loss-prevention.pdf
- Skyhigh Security. „Modernisierung Ihrer Symantec Edge- Secure Web Gateway s mit Skyhigh Hybrid SSE Mesh“ (15. Juli 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- OWASP. LLM02:2025 Offenlegung sensibler Informationen. https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/