







Le DLP dans les environnements cloud et sur site
- La technologie DLP hybride applique un ensemble unique de politiques relatives aux données à la fois aux canaux sur site et dans le cloud, y compris aux outils d'IA.
- Un système de classification unique en constitue le fondement ; sans lui, il est impossible de mettre en place une politique DLP cohérente.
- Associez des modèles, la mise en correspondance précise des données, l'empreinte numérique des documents, la reconnaissance optique de caractères (OCR) et les classificateurs d'apprentissage automatique pour une détection précise.
- Commencez par le mode de surveillance, effectuez des validations à l'aide de données de test sur chaque canal, puis mettez en œuvre la mesure par étapes.
- L'IA générative constitue désormais un vecteur majeur de DLP, l'« IA fantôme » étant fréquemment mise en évidence dans les études sur les violations de données de 2026.
Le DLP hybride est un programme de gestion des risques liés aux données ( data loss prevention ) qui détecte et contrôle les données sensibles de manière cohérente, tant sur les systèmes sur site que sur les services cloud. Au lieu d'utiliser des produits DLP distincts pour le réseau, le cloud et les terminaux, chacun doté de ses propres règles, un programme DLP hybride définit les classes de données une seule fois et les applique à chaque point de sortie des données.
Cet article fait partie du guide consacré à la sécurité du cloud hybride.
Pourquoi la technologie DLP présente des failles dans les environnements hybrides
Le DLP ne fonctionne pas correctement dans les environnements hybrides lorsque chaque canal utilise un produit différent, doté de ses propres règles, dictionnaires et exceptions.
Le DLP traditionnel a été conçu pour un périmètre : une passerelle de messagerie, un proxy Web et un agent de terminal au sein d'un même réseau. Dans un environnement hybride, les données transitent par :
- Passerelles Web sur site et passerelles Web dans le cloud
- Les applications SaaS, tant via le trafic en cours de traitement que via les données qui y sont déjà stockées
- Applications privées accessibles via ZTNA
- Terminaux connectés et non connectés au réseau
- Sessions de navigation et outils d'IA générative
Lorsque chaque canal utilise un produit différent, les entreprises se retrouvent avec des dictionnaires, des seuils et des listes d'exceptions différents. Un document bloqué par le proxy de l'entreprise peut être téléchargé sans problème depuis votre domicile.
Le volet « IA » renforce encore l’urgence de la situation. Le rapport 2026 de Verizon sur les enquêtes relatives aux fuites de données a révélé que 45 % des employés utilisent désormais régulièrement l’IA sur des appareils d’entreprise, que 67 % des utilisateurs accédant à des services d’IA sur ces appareils le font via des comptes non professionnels, et que l’« IA fantôme » est devenue la troisième action interne non malveillante la plus courante dans les ensembles de données DLP, le code source étant le type de données le plus souvent transmis à des outils d’IA générative externes. De même, l’OWASP classe la divulgation d’informations sensibles parmi les principaux risques liés aux applications utilisant de grands modèles linguistiques.
Chaînes prises en charge à couvrir
Évaluez la couverture de la prévention des fuites de données (DLP) sur huit canaux, allant des téléchargements Web sur site aux invites d'IA générative.
| Chaîne | Champ d'application de la mise en œuvre | Ce qu'il faut contrôler |
|---|---|---|
| Téléversements sur le Web (sur site) | Passerelle locale, qui transfère les données vers le cloud Skyhigh où la politique DLP est appliquée | Téléchargements de fichiers, envois de formulaires, collage dans des applications web |
| Téléversements sur le Web (à distance) | Cloud secure web gateway | Il en va de même pour les utilisateurs à distance |
| SaaS intégré | Proxy CASB ou passerelle Web | Téléversements, actions de partage, téléchargements vers des appareils non gérés |
| SaaS au repos | API CASB | Fichiers déjà stockés et partagés en externe |
| Courriel | Passerelle de messagerie ou API SaaS | Pièces jointes et contenu des messages |
| Applications privées | Accès « Zero Trust » géré localement ; application de la politique DLP via le cloud | Téléchargements à partir d'applications internes |
| Critères d'évaluation | Agent DLP pour terminaux | USB, impression, synchronisation locale, presse-papiers |
| Navigateurs et outils d'IA | Paramètres du navigateur ou proxy | Consignes, contenu copié-collé, envoi de fichiers vers des services d'IA |
Utilisez des classifications communes et des principes de politique uniformes sur l'ensemble des canaux pris en charge, et validez les contrôles ainsi que le comportement d'application de chaque canal. Cet inventaire des canaux décrit un programme DLP ; les fonctionnalités relatives aux terminaux, à la messagerie électronique et autres peuvent nécessiter des produits distincts ou des intégrations prises en charge.
Classification : définir les données une seule fois
Définissez chaque classe de données une seule fois, en lui attribuant un propriétaire, avant de déterminer comment la détecter.
Parmi les catégories typiques, on peut citer les données à caractère personnel soumises à une réglementation, les données relatives aux cartes de paiement, les données de santé, la propriété intellectuelle, le code source et les rapports financiers.
Utilisez des méthodes de détection adaptées à chaque classe :
- Modèles et dictionnaires pour les identifiants généraux tels que les numéros de carte, les numéros d'identification nationaux et les termes médicaux.
- La mise en correspondance exacte des données (EDM) avec les enregistrements d'empreintes numériques provenant de sources structurées, telles que les bases de données clients, permet ainsi au système DLP de faire correspondre vos données réelles plutôt que des données qui leur ressemblent.
- La recherche de documents indexés (IDM) permet d'identifier des documents spécifiques, tels que des contrats, des plans ou des documents destinés au conseil d'administration, et de trouver des copies complètes ou partielles de ceux-ci.
- Reconnaissance optique de caractères (OCR) permettant de détecter du texte sensible dans des images, telles que des pièces d'identité numérisées ou des captures d'écran.
- Classificateurs basés sur l'apprentissage automatique pour les types de documents difficiles à décrire à l'aide de règles.
Le lieu de création des empreintes numériques est un enjeu de souveraineté. Demandez à chaque fournisseur où ces empreintes sont générées et quelles données sont transmises, car certaines solutions génèrent les empreintes au sein de votre environnement et n'envoient que des hachages au service DLP.
L'identification des données doit servir de base à leur classification. Le DSPM permet de déterminer où se trouvent les données sensibles et dans quelle mesure elles sont exposées, ce qui vous indique les catégories et les référentiels à traiter en priorité. Découvrez comment le DSPM et le SSE fonctionnent conjointement pour réduire les risques liés aux données.
Exemples de politiques
Les bonnes politiques DLP associent une catégorie de données spécifique aux canaux par lesquels elle peut être transmise, ainsi qu'une mesure proportionnée.
| Politique | Classe de données | Chaînes | Action |
|---|---|---|---|
| Dossiers clients expédiés à des destinataires privés | Correspondance EDM dans la base de données clients | Web, SaaS, messagerie électronique, outils d'IA | Bloquer ; avertir l'utilisateur |
| Code source de l'IA générative | Classificateur de code source | Navigateur, passerelle Web | Bloquer l'IA non autorisée ; autoriser l'IA d'entreprise approuvée, avec journalisation |
| Documents du conseil d'administration communiqués à des tiers | Empreinte digitale IDM | API SaaS, e-mail | Supprimer le partage externe ; avertir le propriétaire |
| Données relatives aux cartes dans les fichiers téléchargés | Modèle de carte de paiement avec validation | Web, SaaS | Bloc ; lié à l'équipe PCI |
| Documents d'identité numérisés | OCR et modèles d'identité | Web, SaaS, terminaux | Bloquer le téléchargement vers des services non autorisés |
| Téléchargements groupés à partir d'applications privées | Seuil de volume et classification | ZTNA, terminal | Exiger une justification ; signaler toute anomalie |
Chaque politique doit être définie une seule fois et appliquée à tous les canaux concernés, et non recréée pour chaque produit.

Exceptions
Les exceptions sont inévitables, mais ce sont les exceptions non gérées qui font échouer les programmes de prévention des fuites de données (DLP) ; veillez donc à les consigner toutes en détail :
- Le chef d'entreprise et la justification
- Les utilisateurs, les destinations ou les catégories de données spécifiques qu'il couvre
- Les chaînes concernées
- Une date d'expiration ou de révision
- Mesures compensatoires, telles que la journalisation ou le chiffrement
Privilégiez les exceptions restreintes, telles qu'un domaine partenaire spécifique pour une classe de données donnée, plutôt que les exceptions générales, comme l'ensemble d'un service.
Validation
Validez le système DLP en testant d'abord les classifications, en fonctionnant en mode surveillance et en vérifiant que la politique produit les résultats escomptés sur chaque canal pris en charge.
- Constituez un corpus de test. Incluez des « vrais positifs » issus de chaque classe de données, des « quasi-erreurs » qui ne devraient pas être identifiées, ainsi que des images et des fichiers volumineux.
- Testez les classifications avant de définir les règles. Vérifiez que la détection fonctionne correctement pour chaque classe et chaque canal.
- Exécutez le programme en mode surveillance. Mesurez le nombre de correspondances et de faux positifs sur le trafic réel avant de procéder au blocage.
- Examinez les faux positifs avec les responsables des données et ajustez les seuils ou les signatures.
- Mettez en œuvre cette mesure par étapes, en commençant par la catégorie et le canal présentant le risque le plus élevé.
- Testez tous les canaux pris en charge. Téléchargez le même fichier de test via la passerelle de l'entreprise, l'accès à distance, le SaaS, l'e-mail et un outil d'IA, puis vérifiez que la détection et l'action attendues sont bien effectuées pour chaque chemin configuré.
- Effectuez un nouveau test après toute modification apportée aux classifications, aux chaînes ou aux versions de la plateforme.
DLP sur site ou DLP dans le cloud ?
Les solutions DLP sur site et dans le cloud se distinguent par le lieu où le contenu est analysé et où les preuves sont stockées, et non par le contenu des règles à appliquer.
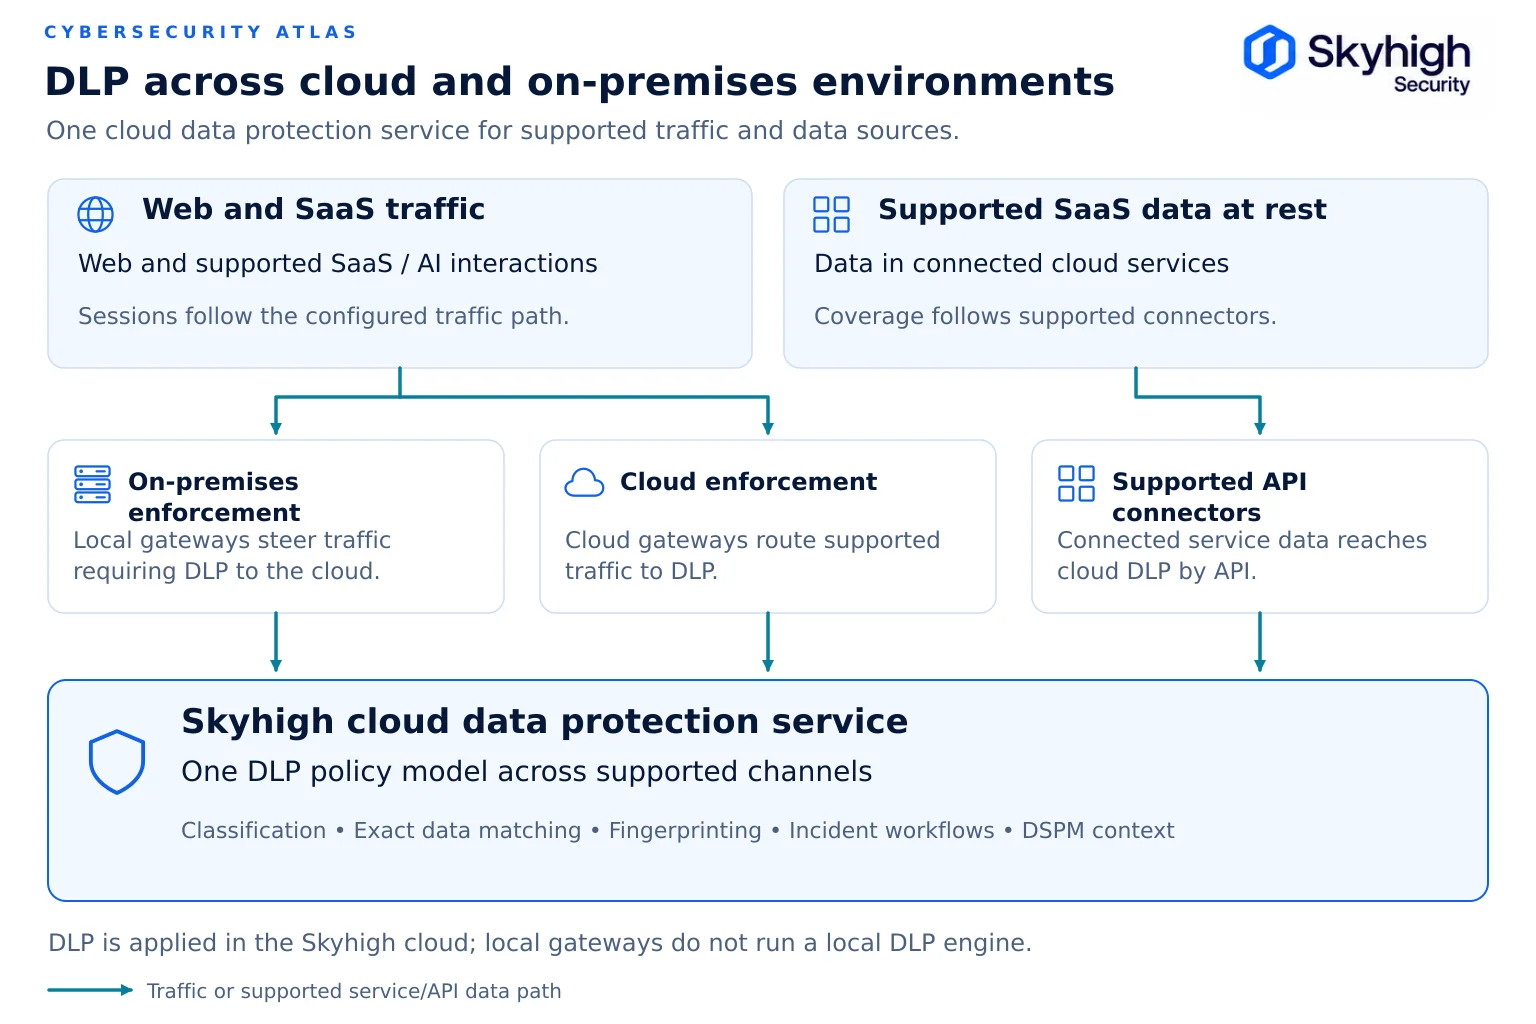
La solution DLP sur site, lorsqu’elle est proposée par un fournisseur, inspecte les données au sein de l’infrastructure que vous contrôlez. Skyhigh assure la protection des données dans son cloud, tandis que la passerelle sur site applique localement les politiques relatives au Web et aux applications privées. Le trafic nécessitant une solution DLP est transféré vers le cloud Skyhigh. Pour les plateformes proposant à la fois une solution DLP locale et dans le cloud, évaluez séparément le lieu d’inspection, le comportement des politiques et les canaux pris en charge. L’emplacement de stockage des preuves de contenu complètes doit respecter les mêmes règles de résidence que les données elles-mêmes. Voir « Souveraineté des données dans la sécurité du cloud hybride ».
Comment Skyhigh propose une solution DLP hybride
Skyhigh propose une solution DLP hybride avec des classifications partagées et un service de protection des données dans le cloud pour le trafic provenant de points de contrôle locaux et dans le cloud.
Skyhigh utilise des classifications DLP partagées sur l'ensemble des canaux pris en charge : Web, SaaS, IA et applications privées ; la couverture des terminaux et des autres canaux dépend des produits et des intégrations sélectionnés (Skyhigh Security). Skyhigh Advanced DLP combine les technologies EDM, IDM et OCR avec une classification basée sur l’apprentissage automatique, prend en charge l’analyse de fichiers jusqu’à 250 Mo et utilise l’apprentissage automatique pour réduire les faux positifs (fiche technique de Skyhigh Advanced DLP). Grâce à Skyhigh Hybrid SSE Mesh, la passerelle sur site applique localement les politiques relatives au Web et aux applications privées, puis transfère le trafic concerné vers le cloud Skyhigh, où la même politique DLP est appliquée. La politique est définie une seule fois et s’applique quel que soit l’endroit où se trouve l’utilisateur, tandis que les contrôles de navigateur sécurisés sans agent étendent la protection des données aux invites et aux téléchargements dans les navigateurs pris en charge. Skyhigh précise que l’ensemble de ses fonctionnalités DLP, y compris l’EDM, l’IDM et les classificateurs automatiques basés sur l’apprentissage automatique, sont couvertes par l’autorisation FedRAMP High (fiche technique de Skyhigh Advanced DLP).
Sources
- Verizon. Rapport 2026 sur les enquêtes relatives aux fuites de données. https://www.verizon.com/business/resources/reports/dbir/
- Skyhigh Security. Fiche technique de Skyhigh Advanced Data Loss Prevention. https://www.skyhighsecurity.com/wp-content/uploads/2025/11/ds-data-loss-prevention.pdf
- Skyhigh Security. « Moderniser votre infrastructure Symantec Edge Secure Web Gateway , grâce à Skyhigh Hybrid SSE Mesh » (15 juillet 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- OWASP. LLM02:2025 Divulgation d'informations sensibles. https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/