







क्लाउड और ऑन-प्रिमाइसेस वातावरणों में डीएलपी
- हाइब्रिड डीएलपी, एआई टूल्स सहित ऑन-प्रिमाइसेस और क्लाउड चैनलों पर डेटा नीतियों का एक ही सेट लागू करता है।
- एक ही वर्गीकरण योजना आधार है; इसके बिना, सुसंगत डीएलपी नीति असंभव है।
- सटीक पहचान के लिए पैटर्न, सटीक डेटा मिलान, दस्तावेज़ फिंगरप्रिंटिंग, ओसीआर और एमएल क्लासिफायर को संयोजित करें।
- मॉनिटर मोड में शुरू करें, प्रत्येक चैनल पर परीक्षण डेटा के साथ सत्यापन करें, फिर चरणों में लागू करें।
- जेनरेटिव एआई अब एक प्रमुख डेटा प्लैनेट (डीएलपी) चैनल है, और 2026 के डेटा ब्रीच रिसर्च में शैडो एआई आम बात है।
हाइब्रिड डीएलपी एक है data loss prevention यह एक ऐसा प्रोग्राम है जो ऑन-प्रिमाइसेस सिस्टम और क्लाउड सेवाओं में संवेदनशील डेटा का लगातार पता लगाता है और उसे नियंत्रित करता है। नेटवर्क, क्लाउड और एंडपॉइंट्स के लिए अलग-अलग नियमों वाले अलग-अलग DLP उत्पादों को चलाने के बजाय, एक हाइब्रिड DLP प्रोग्राम डेटा क्लास को एक बार परिभाषित करता है और डेटा के बाहर जाने के हर बिंदु पर उन्हें लागू करता है।
यह लेख हाइब्रिड क्लाउड सुरक्षा मार्गदर्शिका का एक भाग है।
हाइब्रिड वातावरण में डीएलपी क्यों विफल हो जाता है?
हाइब्रिड वातावरण में डीएलपी तब विफल हो जाता है जब प्रत्येक चैनल अपने स्वयं के नियमों, शब्दकोशों और अपवादों के साथ एक अलग उत्पाद का उपयोग करता है।
पारंपरिक डेटा प्रोसेसिंग प्लानिंग (डीएलपी) एक परिधि के लिए बनाया गया था: एक ही नेटवर्क के भीतर एक ईमेल गेटवे, एक वेब प्रॉक्सी और एक एंडपॉइंट एजेंट। हाइब्रिड सिस्टम में, डेटा इन माध्यमों से होकर गुजरता है:
- ऑन-प्रिमाइसेस वेब गेटवे और क्लाउड वेब गेटवे
- SaaS एप्लिकेशन, इनलाइन ट्रैफ़िक और उनमें पहले से संग्रहीत डेटा दोनों के माध्यम से
- ZTNA के माध्यम से निजी आवेदन प्राप्त हुए
- नेटवर्क पर और नेटवर्क से बाहर के एंडपॉइंट
- ब्राउज़र सत्र और जनरेटिव एआई उपकरण
जब प्रत्येक चैनल अलग-अलग उत्पाद का उपयोग करता है, तो संगठनों के पास अलग-अलग शब्दकोश, अलग-अलग सीमाएँ और अलग-अलग अपवाद सूचियाँ हो जाती हैं। कार्यालय प्रॉक्सी पर अवरुद्ध दस्तावेज़ घर से आसानी से अपलोड हो सकता है।
एआई चैनल से स्थिति और भी गंभीर हो जाती है। वेरिजॉन की 2026 डेटा ब्रीच इन्वेस्टिगेशन रिपोर्ट में पाया गया कि 45% कर्मचारी अब कॉर्पोरेट उपकरणों पर नियमित रूप से एआई का उपयोग करते हैं, कॉर्पोरेट उपकरणों पर एआई सेवाओं का उपयोग करने वाले 67% उपयोगकर्ता गैर-कॉर्पोरेट खातों का उपयोग करते हैं, और शैडो एआई डीएलपी डेटासेट में तीसरा सबसे आम गैर-दुर्भावनापूर्ण आंतरिक कार्य बन गया है, जिसमें सोर्स कोड बाहरी जनरेटिव एआई टूल को सबसे अधिक बार सबमिट किया जाने वाला डेटा प्रकार है। इसी तरह, ओडब्ल्यूएएसपी संवेदनशील जानकारी के खुलासे को बड़े भाषा मॉडल अनुप्रयोगों के लिए शीर्ष जोखिमों में से एक मानता है।
समर्थित चैनल कवर करने के लिए
ऑन-प्रिमाइसेस वेब अपलोड से लेकर जनरेटिव एआई प्रॉम्प्ट तक, आठ चैनलों पर डीएलपी कवरेज का मूल्यांकन करें।
| चैनल | जहां प्रवर्तन चलता है | क्या नियंत्रित करना है |
|---|---|---|
| वेब अपलोड (परिसर में) | लोकल गेटवे, जो Skyhigh क्लाउड पर डेटा फॉरवर्ड करता है, जहां DLP पॉलिसी लागू होती है। | फाइल अपलोड करना, फॉर्म भरना, वेब ऐप्स में पेस्ट करना |
| वेब अपलोड (रिमोट) | बादल secure web gateway | दूरस्थ उपयोगकर्ताओं के लिए भी ऊपर जैसा ही। |
| SaaS इनलाइन | CASB प्रॉक्सी या वेब गेटवे | अनमैनेज्ड डिवाइसों पर अपलोड, शेयरिंग और डाउनलोड करना |
| SaaS स्थिर अवस्था में है | CASB API | पहले से ही संग्रहीत और बाहरी रूप से साझा की गई फ़ाइलें |
| ईमेल | ईमेल गेटवे या SaaS API | संलग्नक और संदेश सामग्री |
| निजी अनुप्रयोग | जीरो ट्रस्ट एक्सेस की व्यवस्था स्थानीय स्तर पर की गई; डीएलपी को क्लाउड पाथ के माध्यम से लागू किया गया। | आंतरिक ऐप्स से डाउनलोड |
| अंतिमबिंदुओं | एंडपॉइंट डीएलपी एजेंट | यूएसबी, प्रिंट, स्थानीय सिंक, क्लिपबोर्ड |
| ब्राउज़र और एआई उपकरण | ब्राउज़र नियंत्रण या प्रॉक्सी | प्रॉम्प्ट, पेस्ट की गई सामग्री, एआई सेवाओं पर फ़ाइल अपलोड |
समर्थित चैनलों पर समान वर्गीकरण और नीतिगत उद्देश्य का उपयोग करें, और प्रत्येक चैनल के नियंत्रण और प्रवर्तन व्यवहार को सत्यापित करें। यह चैनल सूची एक डेटा हानि प्रबंधन (डीएलपी) कार्यक्रम का वर्णन करती है; एंडपॉइंट, ईमेल और अन्य क्षमताओं के लिए अलग-अलग उत्पादों या समर्थित एकीकरणों की आवश्यकता हो सकती है।
वर्गीकरण: डेटा को एक बार परिभाषित करें
प्रत्येक डेटा क्लास को एक बार, उसके मालिक के साथ परिभाषित करें, फिर यह तय करें कि उसे कैसे पहचाना जाए।
सामान्य श्रेणियों में विनियमित व्यक्तिगत डेटा, भुगतान कार्ड डेटा, स्वास्थ्य डेटा, बौद्धिक संपदा, स्रोत कोड और वित्तीय रिपोर्टिंग शामिल हैं।
प्रत्येक वर्ग के लिए उपयुक्त पहचान विधियों का उपयोग करें:
- कार्ड नंबर, राष्ट्रीय पहचान पत्र और चिकित्सा संबंधी शब्दावली जैसे व्यापक पहचानकर्ताओं के लिए पैटर्न और शब्दकोश ।
- ग्राहक डेटाबेस जैसे संरचित स्रोतों से फिंगरप्रिंट रिकॉर्ड के साथ सटीक डेटा मिलान (ईडीएम) किया जाता है , ताकि डीएलपी आपके वास्तविक डेटा से मेल खाए, न कि किसी ऐसी चीज़ से जो उससे मिलती-जुलती हो।
- अनुक्रमित दस्तावेज़ मिलान (आईडीएम) विशिष्ट दस्तावेज़ों, जैसे अनुबंध, डिज़ाइन या बोर्ड सामग्री, की पहचान करने और उनकी पूर्ण या आंशिक प्रतियों का मिलान करने के लिए किया जाता है।
- स्कैन किए गए आईडी कार्ड या स्क्रीनशॉट जैसी छवियों में संवेदनशील पाठ का पता लगाने के लिए ऑप्टिकल कैरेक्टर रिकग्निशन (ओसीआर) का उपयोग किया जाता है ।
- उन दस्तावेज़ प्रकारों के लिए मशीन लर्निंग क्लासिफायर जो नियमों के साथ वर्णित करना कठिन है।
फिंगरप्रिंट कहाँ बनाए जाते हैं, यह संप्रभुता के लिए महत्वपूर्ण है। प्रत्येक विक्रेता से पूछें कि फिंगरप्रिंट कहाँ उत्पन्न होते हैं और क्या प्रेषित किया जाता है, क्योंकि कुछ तरीके आपके वातावरण के भीतर फिंगरप्रिंट उत्पन्न करते हैं और केवल हैश को डीएलपी सेवा में भेजते हैं।
डेटा डिस्कवरी से वर्गीकरण में मदद मिलनी चाहिए। डीएसपीएम संवेदनशील डेटा के स्थान और उसके असुरक्षित होने की स्थिति की पहचान करता है, जिससे आपको यह पता चलता है कि किन श्रेणियों और रिपॉजिटरी को प्राथमिकता देनी है। डेटा जोखिम को कम करने के लिए डीएसपीएम और एसएसई कैसे एक साथ काम करते हैं , यह देखें।
नीति के उदाहरण
अच्छी डीएलपी नीतियां एक विशिष्ट डेटा वर्ग को उन चैनलों के साथ जोड़ती हैं जहां से यह बाहर निकल सकता है और एक आनुपातिक कार्रवाई करती हैं।
| नीति | डेटा वर्ग | चैनल | कार्रवाई |
|---|---|---|---|
| व्यक्तिगत गंतव्यों के लिए प्रस्थान करने वाले ग्राहकों के रिकॉर्ड | ग्राहक डेटाबेस पर ईडीएम मिलान | वेब, SaaS, ईमेल, AI उपकरण | ब्लॉक करें; उपयोगकर्ता को सूचित करें |
| जनरेटिव एआई का सोर्स कोड | स्रोत कोड वर्गीकारक | ब्राउज़र, वेब गेटवे | अनधिकृत एआई को ब्लॉक करें; लॉगिंग के साथ अनुमोदित एंटरप्राइज़ एआई की अनुमति दें |
| बोर्ड की सामग्री बाहरी रूप से साझा की गई | आईडीएम फिंगरप्रिंट | SaaS API, ईमेल | बाहरी शेयर हटाएं; मालिक को सूचित करें |
| अपलोड में कार्ड डेटा | सत्यापन सहित भुगतान कार्ड पैटर्न | वेब, SaaS | ब्लॉक; पीसीआई टीम के साथ हुई घटना |
| स्कैन किए गए पहचान दस्तावेज़ | ओसीआर और पहचान पैटर्न | वेब, SaaS, एंडपॉइंट | अनधिकृत सेवाओं पर अपलोड को ब्लॉक करें |
| निजी ऐप्स से बल्क डाउनलोड | आयतन सीमा और वर्गीकरण | ZTNA, एंडपॉइंट | स्पष्टीकरण आवश्यक; विसंगति होने पर सतर्क रहें |
प्रत्येक नीति को एक बार परिभाषित किया जाना चाहिए और प्रत्येक संबंधित चैनल पर लागू किया जाना चाहिए, न कि प्रत्येक उत्पाद के लिए इसे दोबारा बनाया जाना चाहिए।

अपवाद
अपवाद आवश्यक हैं, लेकिन अनियंत्रित अपवादों के कारण ही डीएलपी प्रोग्राम विफल हो जाते हैं, इसलिए प्रत्येक अपवाद को विस्तार से रिकॉर्ड करें:
- व्यवसाय के मालिक और औचित्य
- इसमें शामिल विशिष्ट उपयोगकर्ता, गंतव्य या डेटा वर्ग
- यह जिन चैनलों पर लागू होता है
- समाप्ति या समीक्षा तिथि
- क्षतिपूर्ति नियंत्रण, जैसे लॉगिंग या एन्क्रिप्शन
किसी विशिष्ट डेटा वर्ग के लिए किसी विशिष्ट भागीदार डोमेन जैसे संकीर्ण अपवादों को प्राथमिकता दें, बजाय इसके कि पूरे विभाग जैसे व्यापक अपवादों को प्राथमिकता दी जाए।
मान्यकरण
डीएलपी को मान्य करने के लिए, पहले वर्गीकरणों का परीक्षण करें, मॉनिटर मोड में चलाएं और प्रत्येक समर्थित चैनल पर अपेक्षित नीति परिणाम की पुष्टि करें।
- एक परीक्षण कॉर्पस बनाएं। इसमें प्रत्येक डेटा वर्ग से सही पॉजिटिव, ऐसे संभावित मिलान जो मेल नहीं खाने चाहिए, और चित्र और बड़ी फाइलें शामिल करें।
- नीतियों से पहले वर्गीकरण का परीक्षण करें। पुष्टि करें कि प्रत्येक वर्ग और चैनल के लिए पहचान प्रक्रिया सही ढंग से काम कर रही है।
- मॉनिटर मोड में चलाएं। ब्लॉक करने से पहले वास्तविक ट्रैफ़िक पर मिलान और गलत परिणामों को मापें।
- डेटा मालिकों के साथ गलत सकारात्मक परिणामों की समीक्षा करें और थ्रेशहोल्ड या फिंगरप्रिंट को समायोजित करें।
- इसे चरणबद्ध तरीके से लागू करें, सबसे पहले उच्चतम जोखिम वाले वर्ग और चैनल से शुरुआत करें।
- सभी समर्थित चैनलों का परीक्षण करें। ऑफिस गेटवे, रिमोट एक्सेस, SaaS, ईमेल और AI टूल के माध्यम से एक ही परीक्षण फ़ाइल अपलोड करें और प्रत्येक कॉन्फ़िगर किए गए पथ के लिए अपेक्षित पहचान और कार्रवाई को सत्यापित करें।
- वर्गीकरण, चैनल या प्लेटफ़ॉर्म संस्करणों में परिवर्तन के बाद पुनः परीक्षण करें ।
ऑन-प्रिमाइसेस डीएलपी बनाम क्लाउड डीएलपी
ऑन-प्रिमाइसेस और क्लाउड डीएलपी में अंतर इस बात में है कि सामग्री का निरीक्षण कहाँ किया जाता है और साक्ष्य कहाँ संग्रहीत किए जाते हैं, न कि इस बात में कि नीति में क्या कहा जाना चाहिए।
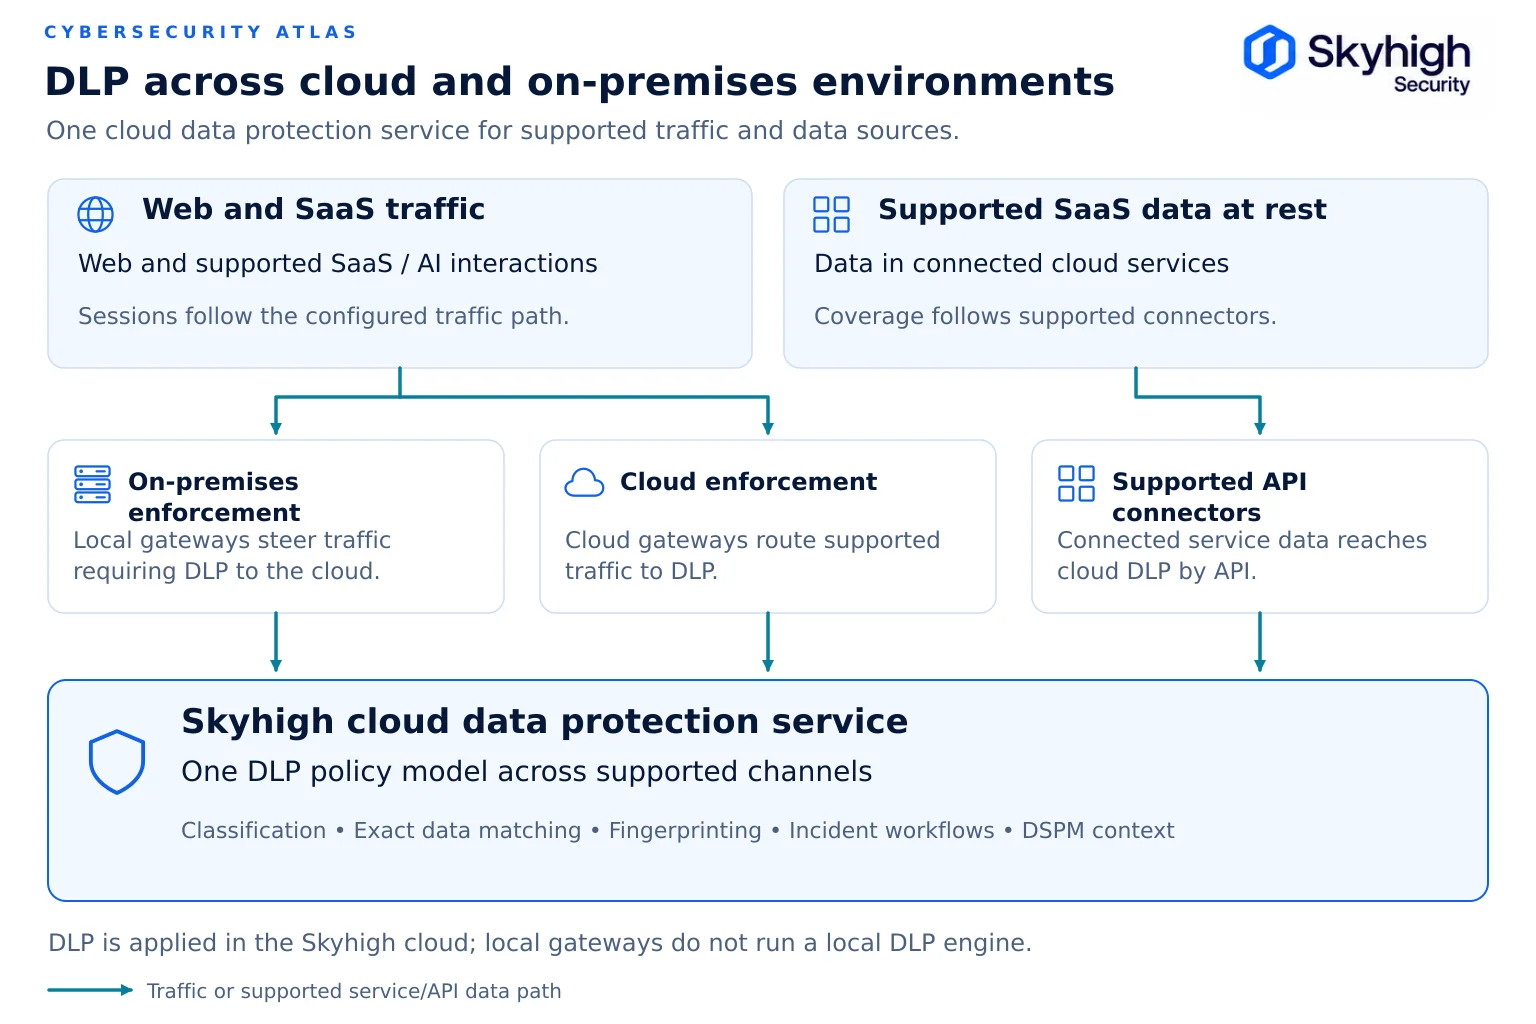
ऑन-प्रिमाइसेस डीएलपी (डेटा प्रोटेक्शन प्लानिंग) (डीएलपी), यदि कोई विक्रेता इसे प्रदान करता है, तो आपके नियंत्रण वाले इंफ्रास्ट्रक्चर पर डेटा का निरीक्षण करता है। स्काईहाई अपने क्लाउड में डेटा सुरक्षा लागू करता है, जबकि ऑन-प्रिमाइसेस गेटवे स्थानीय रूप से वेब और निजी एप्लिकेशन पॉलिसी को लागू करता है। डीएलपी की आवश्यकता वाले ट्रैफ़िक को स्काईहाई क्लाउड पर भेजा जाता है। उन प्लेटफ़ॉर्मों के लिए जो स्थानीय और क्लाउड दोनों डीएलपी प्रदान करते हैं, निरीक्षण स्थान, पॉलिसी व्यवहार और समर्थित चैनलों का अलग-अलग मूल्यांकन करें। जहां पूर्ण सामग्री साक्ष्य संग्रहीत किया जाता है, वहां डेटा के समान ही निवास नियमों का पालन किया जाना चाहिए। हाइब्रिड क्लाउड सुरक्षा में डेटा संप्रभुता देखें।
Skyhigh हाइब्रिड डीएलपी कैसे प्रदान करता है
Skyhigh साझा वर्गीकरण और स्थानीय और क्लाउड प्रवर्तन बिंदुओं से आने वाले ट्रैफ़िक के लिए क्लाउड-आधारित डेटा सुरक्षा सेवा के साथ हाइब्रिड डीएलपी प्रदान करता है।
Skyhigh समर्थित वेब, SaaS, AI और निजी-एप्लिकेशन चैनलों पर साझा DLP वर्गीकरण का उपयोग करता है; एंडपॉइंट और अन्य चैनल कवरेज चयनित उत्पादों और एकीकरणों पर निर्भर करता है ( Skyhigh Security )। Skyhigh Advanced DLP, EDM, IDM और OCR को मशीन लर्निंग वर्गीकरण के साथ जोड़ता है, 250 MB तक की फ़ाइलों की स्कैनिंग का समर्थन करता है, और गलत सकारात्मक परिणामों को कम करने के लिए मशीन लर्निंग का उपयोग करता है ( Skyhigh Advanced DLP डेटा शीट )। Skyhigh Hybrid SSE Mesh के माध्यम से, ऑन-प्रिमाइसेस गेटवे स्थानीय रूप से वेब और निजी एप्लिकेशन नीति को लागू करता है और संबंधित ट्रैफ़िक को Skyhigh क्लाउड पर अग्रेषित करता है, जहाँ वही DLP नीति लागू होती है। नीति एक बार बनाई जाती है और उपयोगकर्ता जहाँ भी हो, लागू होती है, और एजेंट रहित सुरक्षित ब्राउज़र नियंत्रण समर्थित ब्राउज़रों में प्रॉम्प्ट और अपलोड के लिए डेटा सुरक्षा का विस्तार करते हैं। Skyhigh का कहना है कि इसकी सभी DLP क्षमताएं, जिनमें EDM, IDM और ML ऑटो-क्लासिफायर शामिल हैं, FedRAMP High प्राधिकरण द्वारा कवर की गई हैं ( Skyhigh Advanced DLP डेटा शीट )।
सूत्रों का कहना है
- वेरिज़ोन। 2026 डेटा ब्रीच इन्वेस्टिगेशन रिपोर्ट। https://www.verizon.com/business/resources/reports/dbir/
- Skyhigh Security स्काईहाई एडवांस्ड Data Loss Prevention डेटा शीट। https://www.skyhighsecurity.com/wp-content/uploads/2025/11/ds-data-loss-prevention.pdf
- Skyhigh Security “अपने सिमेंटेक एज को आधुनिक बनाना” Secure Web Gateway "Skyhigh Hybrid SSE Mesh के साथ" (15 जुलाई, 2026)। https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- OWASP. LLM02:2025 संवेदनशील जानकारी का प्रकटीकरण। https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/