






تصنيف البيانات السحابية: أساس حماية البيانات الحساسة في المؤسسات الحديثة
- يعمل التصنيف على تحديد البيانات الحساسة وتصنيفها ووضع علامات عليها عبر خدمات البرمجيات كخدمة (SaaS) والتخزين السحابي والبيئات المختلطة.
- لا يمكن للتصنيف اليدوي مواكبة التوسع الهائل في البيانات السحابية — لذا فإن الاكتشاف الآلي مع التصنيف المدعوم بالتعلم الآلي أمر ضروري.
- يُعد التصنيف شرطًا أساسيًّا لفعالية أنظمة منع تسرب البيانات (DLP)، وضوابط الوصول، وقيود المشاركة، وتقارير الامتثال.
- كان العنصر البشري حاضراً في 62% من حالات الاختراق (تقرير Verizon 2026 DBIR)، مما يؤكد أهمية التصنيف الآلي.
- ينبغي أن يمتد التصنيف ليشمل الإدارة المستمرة للحالة الأمنية، بحيث يربط بين عملية الكشف عن التهديدات والرصد المستمر للمخاطر.
- تشكل البيانات غير الخاضعة للإدارة، وتكنولوجيا المعلومات غير المعترف بها، وأدوات الذكاء الاصطناعي مخاطر تتعلق بالحوكمة، والتي تساعد عملية التصنيف على الكشف عنها (تقرير IBM حول تكلفة الاختراق لعام 2025).
- يجمع التصنيف الفعال بين مطابقة الأنماط، ومطابقة البيانات بدقة، والإشارات السياقية، وتصنيفات الحساسية.
تطورت عملية تصنيف البيانات السحابية من مجرد بند يجب تحقيقه للامتثال إلى الأساس التشغيلي لأمن بيانات المؤسسات. قد تكتشف المؤسسات بيانات حساسة في مختلف البيئات السحابية، لكن عملية التصنيف تحول هذا الاكتشاف إلى حماية قابلة للتنفيذ من خلال تحديد المعنى وسياق الحساسية الذي يحرك عملية تطبيق السياسات.
ما هو تصنيف البيانات السحابية؟
تصنيف البيانات السحابية هو العملية المنهجية لاكتشاف المعلومات الحساسة وتحديدها وتصنيفها عبر البيئات السحابية، بهدف ضمان اتساق السياسات والضوابط الأمنية.
على عكس عملية اكتشاف البيانات البسيطة التي تحدد مواقع الملفات، فإن التصنيف يحدد مستوى الحماية الذي تحتاجه كل وحدة من وحدات البيانات فعليًّا. ويشكل ذلك الأساس لاستراتيجيات إدارة أمن البيانات الفعالة.
تتألف العملية من ثلاث مراحل متميزة. تهدف مرحلة «الاكتشاف» إلى تحديد مستودعات البيانات والكائنات. أما مرحلة «التحديد» فتكشف عما إذا كان المحتوى يحتوي على عناصر حساسة. ثم تقوم مرحلة «التصنيف» بتعيين المعاني ومستويات الحساسية التي يمكن أن توجه قرارات الوصول إلى البيانات ومشاركتها والاحتفاظ بها ومراقبتها.
تشمل البيانات الحساسة عادةً عدة فئات تتطلب طرقًا مختلفة في التعامل معها. فقد تخضع المعلومات الشخصية لقوانين مثل اللائحة العامة لحماية البيانات (GDPR) أو قانون خصوصية المستهلك في كاليفورنيا (CCPA). وقد تندرج السجلات الطبية تحت قانون نقل التأمين الصحي والمسؤولية (HIPAA)، في حين تخضع بيانات بطاقات الدفع لمتطلبات معيار أمن بيانات صناعة بطاقات الدفع (PCI DSS). كما تتطلب الملكية الفكرية، وشفرة المصدر، وبيانات الاعتماد، وسجلات العملاء، والوثائق التجارية الخاضعة للتنظيم معالجةً دقيقةً.
لماذا يُعد تصنيف البيانات الحساسة أمرًا مهمًا في السحابة
تُحدث البنى السحابية تغييرًا جذريًّا في معادلة أمن البيانات، لأن المعلومات تنتقل عبر حدود لا تستطيع الضوابط التقليدية للمحيط الخارجي مراقبتها أو حمايتها.
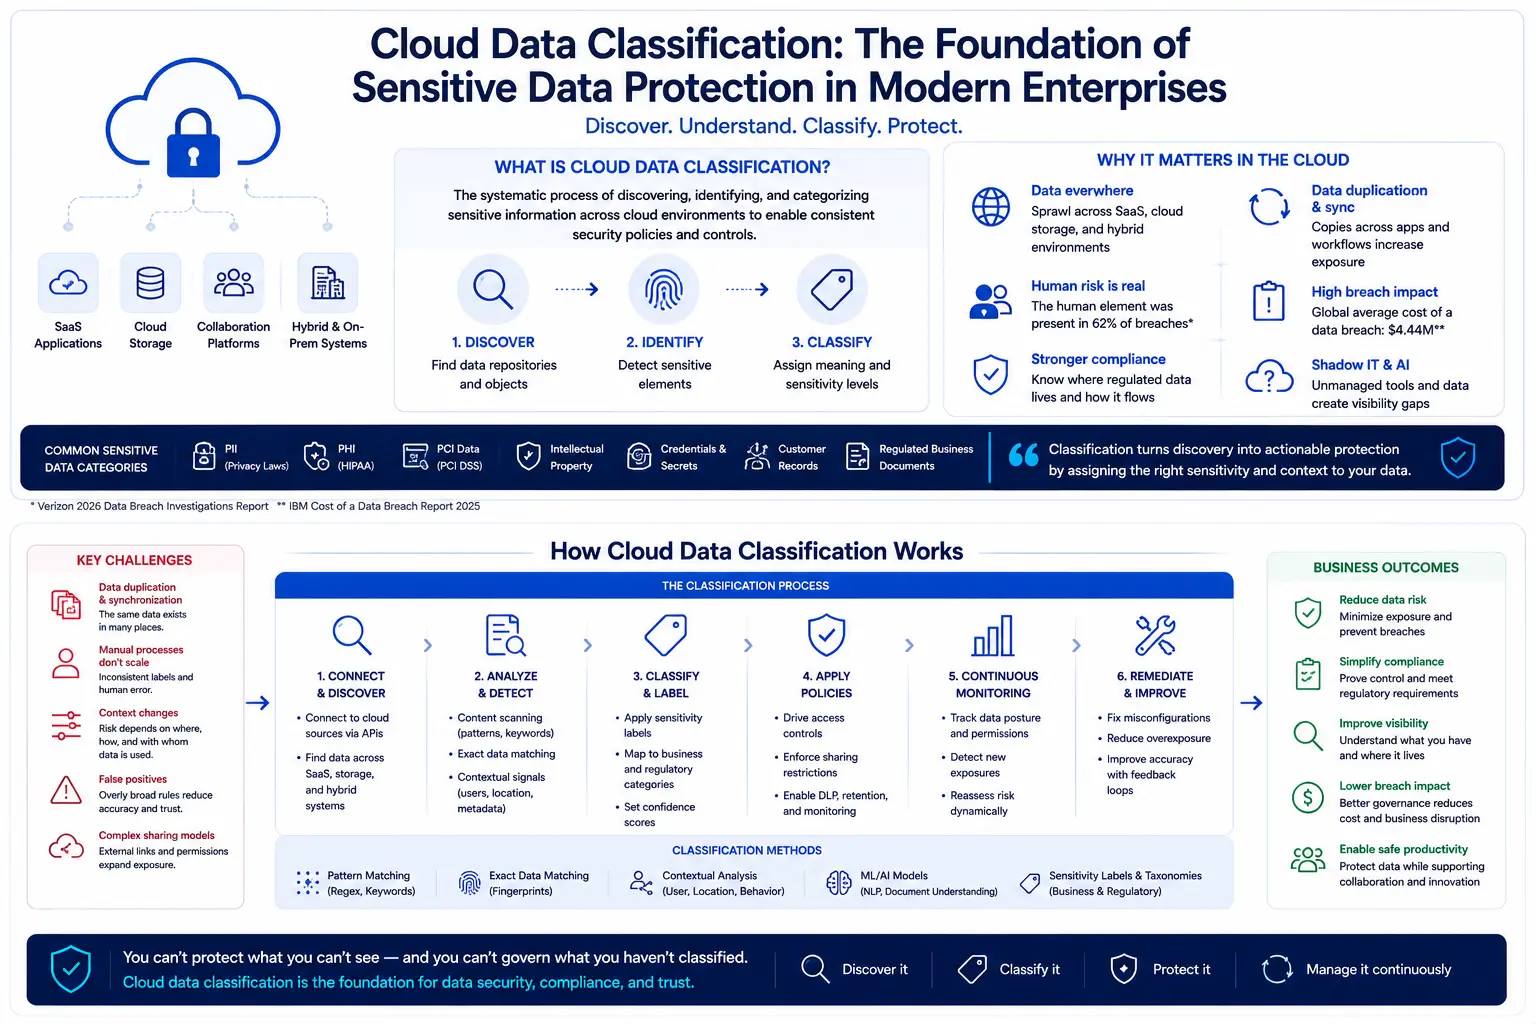
بلغ متوسط التكلفة العالمية لخرق البيانات 4.44 مليون دولار أمريكي وفقًا لتقرير «تكلفة خرق البيانات لعام 2025» الصادر عن شركة IBM، مما يجعل الوقاية والكشف المبكر أكثر أهمية من أي وقت مضى.
في البيئات السحابية، غالبًا ما يتم نسخ البيانات ومزامنتها عبر خدمات وسير عمل متعددة، مما يجعل تتبعها يدويًّا أمرًا صعبًا. ويمكن لمنصات التعاون أن تزيد من تكرار البيانات ومشاركتها عبر الخدمات. كما أن عمليات تكامل خدمات البرمجيات كخدمة (SaaS) قد تنقل البيانات بين الأنظمة بطرق تعقّد عملية الرؤية والحوكمة.
في بيئات العمل القائمة على المتصفح والبيئات الهجينة، قد يتم الوصول إلى البيانات الحساسة عبر أجهزة غير خاضعة للإدارة ومتصفحات شخصية، مما يزيد من تعقيد عملية الحماية. على سبيل المثال، قد تتعرض البيانات التي يتم الوصول إليها عبر تطبيق ويب للخطر من خلال عمليات التنزيل أو التخزين المحلي أو الإفراط في مشاركة المعلومات في سير عمل التعاون.
تواجه المؤسسات صعوبات في عمليات تدقيق الامتثال عندما لا تتمكن من تحديد مكان وجود البيانات الخاضعة للتنظيم أو كيفية تدفقها بين الأنظمة. كما تتباطأ عملية الاستجابة للحوادث عندما يتعذر على فرق الأمن تحديد المعلومات الحساسة التي قد تكون تعرضت للاختراق بسرعة. ويصبح من المستحيل تطبيق متطلبات الاحتفاظ بالبيانات وحذفها دون معرفة أماكن وجود البيانات الشخصية عبر بيئات السحابة.
وتزيد «تكنولوجيا المعلومات الخفية» من تعقيد الوضع. حيث يستخدم الموظفون خدمات وأدوات سحابية لا تديرها أقسام تكنولوجيا المعلومات ولا تراقبها، مما يزيد من احتمالية وجود بيانات خفية ومخاطر تعرض غير معروفة.
أكبر التحديات في تصنيف البيانات السحابية
يُشكل تكرار البيانات ومزامنتها أكبر مصدر للتعقيد المباشر. فقد يوجد ملف واحد في عدة منصات SaaS، أو يُنسخ إلى مجلدات مشتركة، أو يُصدَّر إلى وحدة تخزين محلية. وقد تتطلب كل نسخة اتخاذ قرار مختلف بشأن الحماية، اعتمادًا على السياق والاستخدام التجاري.
تتعطل عمليات التصنيف اليدوية بسرعة في البيئات السحابية. وبدون سياسات موحدة، قد يصبح التصنيف غير متسق بين الفرق والأنظمة. ويتجاوز حجم نمو البيانات السحابية قدرات التصنيف البشري.
تؤدي التغيرات في السياق إلى ظهور تحديات إضافية في مجال التصنيف. فقد تكون الوثيقة نفسها منخفضة المخاطر في أحد الأنظمة، لكنها تصبح عالية المخاطر في حال مشاركتها خارجياً، أو مزامنتها مع جهاز غير خاضع للإدارة، أو دمجها مع سجلات حساسة أخرى.
تؤدي النتائج الإيجابية الخاطئة إلى تقويض دقة التصنيف وتقليل إقبال المستخدمين عليه. فقد تؤدي مطابقة الأنماط بشكل مفرط في اتساع نطاقها إلى الإبلاغ عن مصطلحات أو تنسيقات شائعة تظهر في سياقات حساسة وأخرى غير حساسة على حد سواء. ويمكن أن تؤدي المعدلات المرتفعة للنتائج الإيجابية الخاطئة إلى تقليل الثقة في نتائج التصنيف، مما يجعل من الصعب الحفاظ على تطبيق السياسات.
تُضيف نماذج المشاركة الخاصة بالسحابة تعقيدًا لم تُصمم مناهج التصنيف التقليدية للتعامل معه.
كيفية عمل تصنيف البيانات في السحابة
غالبًا ما يجمع التصنيف الفعال للبيانات السحابية بين عدة طرق للكشف، بهدف توسيع نطاق التغطية وتقليل الاعتماد على المراجعة اليدوية.
- تعد مطابقة الأنماط طريقة شائعة لتحديد البيانات المنظمة، مثل أرقام الضمان الاجتماعي أو أرقام بطاقات الدفع. وتُعد هذه الطريقة فعالة في التعامل مع أنواع البيانات الخاضعة للرقابة والتي تتسم بتنسيقات ثابتة، إلا أنها قد تؤدي إلى ظهور نتائج إيجابية خاطئة عندما يظهر النمط نفسه في محتوى غير حساس.
- تستخدم مطابقة البيانات الدقيقة «البصمات الرقمية» لمجموعات البيانات الحساسة المعروفة لتحديد التطابقات الدقيقة أو شبه الدقيقة. وغالبًا ما تُستخدم هذه الطريقة مع مجموعات البيانات المعروفة بقيمتها العالية، وقد تتطلب صيانة مع تغير البيانات المرجعية.
- يحلل التصنيف السياقي إشارات متعددة تتجاوز أنماط المحتوى. وقد تشمل هذه الإشارات الموقع، والملكية، والأذونات، ومستويات مخاطر التطبيقات، وسلوك المستخدم.
- تستخدم بعض أنظمة التصنيف الحديثة التعلم الآلي لتحليل بنية الوثائق ولغتها والعلاقات بين محتوياتها، لا سيما في حالة البيانات غير المنظمة.
- توفر علامات الحساسية تصنيفًا قائمًا على السياسات يربط متطلبات الأعمال بالضوابط الفنية. ويمكن أن تساعد علامات الحساسية المؤسسات على تطبيق سياسات أكثر اتساقًا عبر الخدمات وسير العمل المدعومة.
- وقد تستخدم المنظمات أيضًا قواميس محددة مسبقًا للمصطلحات أو المفاهيم الحساسة لتكملة طرق الكشف الأخرى.
تجمع أنظمة تصنيف البيانات السحابية الأكثر فعالية بين طرق متعددة من خلال سياسات موحدة.
ماذا يحدث بعد تصنيف البيانات الحساسة؟
لا يصبح التصنيف ذا قيمة إلا عندما تربطه المؤسسات بضوابط حماية قابلة للتنفيذ وإدارة مستمرة للمخاطر.
تستخدم برامج أمن البيانات الحديثة رؤى التصنيف لتعزيز تطبيق السياسات، وضوابط الوصول، وقيود المشاركة، والمراقبة المستمرة عبر بيئات السحابة. وتقوم منصات « security service edge » الرائدة بدمج التصنيف مباشرةً في سير عمل تطبيق السياسات.
- Data loss prevention تستخدم الأنظمة سياق الحساسية لتطبيق ضوابط أكثر ملاءمة.
- تستخدم أنظمة التحكم في الوصول تصنيفات الحساسية لتطبيق مبدأ «أقل امتياز ممكن» عبر التطبيقات السحابية.
- يمكن أن يدعم التصنيف اتخاذ قرارات وصول أكثر وعيًا بالمخاطر من خلال إضافة سياق حساسية البيانات إلى الضوابط القائمة على الهوية.
- تعمل ضوابط المشاركة والتعاون على تقييد المشاركة الخارجية للبيانات السرية تلقائيًا أو تفرض الحصول على موافقات إضافية قبل توزيعها.
- تعتمد مراقبة الامتثال وإعداد التقارير على التصنيف لإثبات الامتثال للوائح التنظيمية ودعم متطلبات التدقيق.
- تمتد إدارة حالة أمن البيانات لتشمل التصنيف، بالإضافة إلى التقييم المستمر للمخاطر واتخاذ الإجراءات التصحيحية.
- تستخدم حلول DSPM الرؤى المستمدة من عملية التصنيف لتحديد الأخطاء في التكوين، وأذونات الوصول غير الملائمة، وانتهاكات السياسات.
- تستخدم إجراءات الاستجابة للحوادث البيانات الوصفية الخاصة بالتصنيف لترتيب أولويات جهود التحقيق وتحديد متطلبات الإخطار.
- تطبق سياسات الاحتفاظ بالبيانات وحذفها قواعد مختلفة بناءً على درجة حساسية البيانات والمتطلبات التنظيمية.
أفضل الممارسات لتصنيف البيانات في السحابة
تتطلب برامج تصنيف البيانات السحابية الناجحة اتباع نهج منهجي يحقق التوازن بين الدقة وقابلية التوسع وتبني المستخدمين لها. وينبغي على المؤسسات أن تبدأ بإجراء جرد للبيانات واكتشافها قبل الشروع في تصنيف المعلومات الحساسة. فبدون فهم واضح لمكان وجود البيانات، ومن يملكها، وكيفية استخدامها، وأين تنتقل، قد تصبح جهود التصنيف غير متسقة أو غير مكتملة.
بدلاً من محاولة تصنيف جميع البيانات دفعة واحدة، ينبغي على الفرق تحديد أولويات جهود التصنيف بناءً على التأثير على الأعمال، والمخاطر التنظيمية، وحساسية المعلومات المعنية. وهذا يساعد المؤسسات على التركيز أولاً على البيانات التي تشكل أكبر قدر من المخاطر، مثل السجلات الخاضعة للتنظيم، والملكية الفكرية، ومعلومات العملاء، والبيانات المالية، وغيرها من الأصول عالية القيمة.
تعد الأتمتة أمرًا ضروريًا لتوسيع نطاق التصنيف عبر البيئات السحابية، ولكن لا ينبغي أن تلغي الإشراف البشري تمامًا. يمكن لأدوات الاكتشاف والتصنيف الآلية أن تقلل من عبء العمل اليدوي، وتحسّن الاتساق، وتحدد البيانات الحساسة عبر كميات كبيرة من المحتوى المنظم وغير المنظم. ومع ذلك، لا يزال يتعين على فرق الأمن والخصوصية والحوكمة والفرق القانونية توجيه قرارات السياسات، ومراجعة الحالات الاستثنائية، وضمان أن تعكس قواعد التصنيف متطلبات العمل.
كما ينبغي على المؤسسات مواءمة أنظمة التصنيف بين الجهات المعنية بالحوكمة والخصوصية والأمن. فإذا استخدمت الفرق المختلفة تسميات أو تعريفات أو متطلبات معالجة مختلفة، فقد يتم التعامل مع البيانات الحساسة بطريقة غير متسقة عبر التطبيقات وسير العمل. وتساعد أنظمة التصنيف المشتركة على ضمان أن تكون تسميات التصنيف مفهومة وقابلة للتنفيذ ومرتبطة بسياسات الحماية الصحيحة.
ينبغي التعامل مع تصنيف البيانات السحابية كعملية مستمرة، وليس كمشروع يتم تنفيذه مرة واحدة فقط. فالبيانات تتغير باستمرار مع قيام المستخدمين بإنشاء الملفات ونسخها ومشاركتها ونقلها وتعديلها عبر تطبيقات SaaS، والتخزين السحابي، ونقاط النهاية، وأدوات التعاون. وتساعد عمليات إعادة الفحص المنتظمة، وتحديثات السياسات، وإعادة التقييم المستمر في الحفاظ على دقة التصنيف مع تطور سياق البيانات.
كما يجب أن تنسجم سياسات التصنيف بشكل طبيعي مع سير عمل المستخدمين والعمليات التجارية الحالية. فإذا تسبب التصنيف في عقبات كبيرة، فقد يتجنبه المستخدمون أو يتجاهلونه أو يطبقون التصنيفات بشكل غير متسق. وتربط البرامج الفعالة عملية التصنيف بطريقة عمل الموظفين الحالية، مع تطبيق قواعد الحماية في الخلفية حيثما أمكن ذلك.
وأخيرًا، ينبغي على المؤسسات أن تصمم سياسات التصنيف مع مراعاة تطبيقها الفعلي منذ البداية. وتكون قيمة التصنيف في ذروتها عندما يُستخدم بشكل مباشر في تحديد ضوابط الوصول، data loss prevention ، وقيود المشاركة، وسياسات الاحتفاظ بالبيانات، والاستجابة للحوادث، وسير العمل الأوسع نطاقًا في مجال أمن البيانات. والهدف ليس مجرد تصنيف البيانات، بل استخدام التصنيف كأساس لحماية أقوى وأكثر اتساقًا.
من التصنيف إلى الحماية المستمرة
يُشكّل تصنيف البيانات السحابية الأساس لبرنامج شامل لأمن البيانات. ومن خلال تحديد المعلومات الحساسة وربطها بسياق ذي مغزى، يمكن للمؤسسات اتخاذ قرارات أكثر استنارة بشأن كيفية الوصول إلى البيانات ومشاركتها ومراقبتها والاحتفاظ بها وحمايتها.
تتجاوز منصات أمن البيانات الحديثة مفهوم التصنيف الذي يقتصر على وضع العلامات الثابتة، وذلك من خلال دمجه مع التقييم المستمر للحالة الأمنية وتحليل المخاطر. ويساعد ذلك فرق الأمن على تحديد المشكلات التي قد تغفلها السياسات التقليدية، مثل الأذونات المفرطة، وإعدادات المشاركة المحفوفة بالمخاطر، ونقل البيانات غير الخاضع للإدارة، أو المعلومات الحساسة المكشوفة في مواقع غير متوقعة.
في البنى التحتية الأوسع نطاقًا لأمن السحابة، يمكن أن تسهم بيانات التصنيف في توجيه قرارات السياسات أثناء انتقال البيانات عبر التطبيقات والمستخدمين والأجهزة وقنوات الوصول. وعندما تدرك المؤسسات مدى حساسية البيانات المعنية، يمكنها تطبيق ضوابط أكثر دقة بدلاً من الاعتماد فقط على قرارات عامة بالسماح أو الحظر.
قد يساعد الذكاء الاصطناعي والتعلم الآلي أيضًا في تحسين سير عمل التصنيف، لا سيما بالنسبة للبيانات غير المنظمة مثل المستندات والعروض التقديمية والرسائل ومحتوى التعاون. ويمكن لهذه التقنيات أن تساعد في التعرف على الأنماط وتحليل السياق والمراجعة على نطاق واسع، على الرغم من أن فعاليتها تعتمد على جودة التنفيذ والتدريب والتحقق من الصحة وتصميم السياسات.
يمكن أن يساعد اتباع نهج موحد للتصنيف والحماية المؤسسات على تطبيق ضوابط أكثر اتساقًا عبر تطبيقات السحابة وحركة مرور الويب ونقاط النهاية وسير عمل التعاون. ومع توسع نطاق استخدام السحابة واستمرار ارتفاع التوقعات التنظيمية، يصبح التصنيف وسيلة مهمة لتحسين إدارة المخاطر والاتساق التشغيلي واتخاذ القرارات الأمنية.
لم يعد تصنيف البيانات في السحابة مجرد إجراء يهدف إلى الامتثال للوائح فحسب، بل أصبح الأساس الذي يستند إليه تحديد المعلومات الحساسة، وتطبيق الضوابط المناسبة، والحفاظ على الحماية المستمرة عبر بيئات السحابة الحديثة في المؤسسات.
هل أنت مستعد لتعزيز استراتيجية حماية البيانات الخاصة بك؟ اكتشف كيف يمكن لمنصة الأمن السحابي الشاملة من شركة « Skyhigh Security» أن تساعدك في تطبيق نظام فعال لتصنيف البيانات وحمايتها في جميع أنحاء بيئتك السحابية. تواصل مع فريقنا اليوم لمعرفة المزيد عن حلولنا الأمنية التي تركز على البيانات.
المصادر
- البرلمان الأوروبي ومجلس الاتحاد الأوروبي. اللائحة (الاتحاد الأوروبي) 2016/679 (اللائحة العامة لحماية البيانات) (27 أبريل 2016). https://eur-lex.europa.eu/eli/reg/2016/679/oj
- وزارة العدل في كاليفورنيا، مكتب المدعي العام. قانون خصوصية المستهلك في كاليفورنيا (CCPA). https://oag.ca.gov/privacy/ccpa
- وزارة الصحة والخدمات الإنسانية الأمريكية (HHS). قانون HIPAA للمهنيين. https://www.hhs.gov/hipaa/for-professionals/index.html
- مجلس معايير أمن صناعة بطاقات الدفع(PCI). معيار أمن بيانات صناعة بطاقات الدفع (PCI DSS). https://www.pcisecuritystandards.org/document_library/
- شركة IBM ومعهد بونيمون. تقرير تكلفة خرق البيانات لعام 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf