







สถาปัตยกรรมคลาวด์แบบไฮบริด: ส่วนประกอบและแบบการปรับใช้
- สถาปัตยกรรมคลาวด์แบบไฮบริดเชื่อมต่อทรัพยากรในสถานที่ (on-premises), คลาวด์ส่วนตัว (private cloud) และคลาวด์สาธารณะ (public cloud) เพื่อให้ทำงานเป็นสภาพแวดล้อมเดียว
- ส่วนประกอบหลักของมันคือสภาพแวดล้อม ความเชื่อมโยงระหว่างสภาพแวดล้อมเหล่านั้น และห้าชั้นที่ครอบคลุมทั้งหมด
- NIST กำหนดแบบการปรับใช้ระบบคลาวด์ไว้สี่แบบ โดยแบบไฮบริดคือการรวมโครงสร้างพื้นฐานที่แตกต่างกันสองแบบหรือมากกว่าเข้าด้วยกัน
- รูปแบบที่พบบ่อย ได้แก่ แบบไฮบริดแบบชั้น (tiered hybrid), แบบไฮบริดแบบ edge (edge hybrid), การรักษาความต่อเนื่องของธุรกิจ (business continuity), และการขยายระบบสู่คลาวด์ (cloud bursting) ซึ่งแต่ละรูปแบบมีความต้องการด้านความปลอดภัยที่แตกต่างกัน
- นโยบายด้านอัตลักษณ์และความปลอดภัยที่สอดคล้องกันในทุกสภาพแวดล้อม เป็นปัจจัยที่กำหนดว่าสถาปัตยกรรมแบบไฮบริดจะยังคงจัดการได้และปลอดภัยหรือไม่
สถาปัตยกรรมคลาวด์แบบไฮบริด คือการออกแบบที่เชื่อมต่อโครงสร้างพื้นฐานภายในองค์กร (on-premises), คลาวด์ส่วนตัว (private cloud) และบริการคลาวด์สาธารณะ (public cloud) เพื่อให้แอปพลิเคชันและข้อมูลสามารถทำงานได้บนทุกแพลตฟอร์มดังกล่าวในฐานะสภาพแวดล้อมเดียว มันกำหนดว่างานใดจะทำงานที่ใด วิธีการเชื่อมต่อระหว่างสภาพแวดล้อมต่าง ๆ และชั้นข้อมูลที่ใช้ร่วมกัน (เช่น การระบุตัวตน การจัดการ ความปลอดภัย ข้อมูล และความสามารถในการสังเกต) ที่ช่วยรักษาความสอดคล้องของระบบ
บทความนี้อธิบายว่าสถาปัตยกรรมคลาวด์แบบไฮบริดคืออะไร องค์ประกอบหลัก แผนภาพอ้างอิง รูปแบบการปรับใช้และรูปแบบสถาปัตยกรรมที่องค์กรต่าง ๆ ใช้ วิธีการบูรณาการสภาพแวดล้อม ประโยชน์และข้อจำกัด ตัวอย่างสามกรณี และวิธีการวางแผนสถาปัตยกรรมดังกล่าว สำหรับการออกแบบความปลอดภัยอย่างละเอียด โปรดดูบทความ“ความปลอดภัยของคลาวด์แบบไฮบริด: สถาปัตยกรรมและแนวทางปฏิบัติที่ดีที่สุด”
สถาปัตยกรรมคลาวด์แบบไฮบริดคืออะไร?
สถาปัตยกรรมคลาวด์แบบไฮบริด (Hybrid cloud architecture) ผสมผสานสภาพแวดล้อมการประมวลผลสองหรือมากกว่าสองประเภทที่แตกต่างกัน ซึ่งโดยทั่วไปคือโครงสร้างพื้นฐานภายในองค์กรหรือโครงสร้างพื้นฐานส่วนตัว และคลาวด์สาธารณะ แล้วเชื่อมโยงพวกมันเข้าด้วยกัน เพื่อให้งานประมวลผลและข้อมูลสามารถเคลื่อนย้ายไปมาระหว่างสภาพแวดล้อมเหล่านั้นได้
คำนิยามการประมวลผลบนคลาวด์ของ NIST (SP 800-145) อธิบายว่า คลาวด์แบบไฮบริด คือการรวมตัวของโครงสร้างพื้นฐานคลาวด์สองระบบหรือมากกว่า (คลาวด์ส่วนตัว คลาวด์ชุมชน หรือคลาวด์สาธารณะ) ซึ่งยังคงเป็นหน่วยที่แยกต่างหาก แต่ถูกเชื่อมโยงกันด้วยเทคโนโลยีที่ช่วยให้สามารถย้ายข้อมูลและแอปพลิเคชันได้อย่างสะดวก ในการใช้งานทั่วไป คลาวด์แบบไฮบริดยังรวมถึงศูนย์ข้อมูลแบบดั้งเดิมที่เชื่อมต่อกับคลาวด์สาธารณะ และในระยะหลังนี้ยังรวมถึงจุดขอบเครือข่าย (edge sites) เช่น โรงงาน ร้านค้า และสาขาต่าง ๆ มากขึ้นเรื่อย ๆ
ระบบไฮบริดได้กลายเป็นมาตรฐานสำหรับองค์กรขนาดใหญ่ในปัจจุบันรายงาน State of the Cloud Report ปี 2026ของ Flexera พบว่า 73% ขององค์กรกำลังใช้ระบบไฮบริด
ส่วนประกอบหลักของสถาปัตยกรรมคลาวด์แบบไฮบริด
ทุกสถาปัตยกรรมคลาวด์แบบไฮบริดมีองค์ประกอบสามประเภท ได้แก่ สภาพแวดล้อมที่งานระบบทำงานอยู่ การเชื่อมต่อระหว่างสภาพแวดล้อมเหล่านั้น และชั้นที่ใช้งานร่วมกันซึ่งครอบคลุมทุกสภาพแวดล้อม
| ส่วนประกอบ | หน้าที่ของมันคืออะไร | ตัวอย่างทั่วไป |
|---|---|---|
| ศูนย์ข้อมูลภายในองค์กร | ทำงานกับงานระบบแบบเดิม งานที่ได้รับการควบคุม งานที่ไวต่อความล่าช้า หรืองานที่มีปริมาณสูง | เซิร์ฟเวอร์แบบเสมือน, ระบบเมนเฟรม, ชุดจัดเก็บข้อมูล |
| คลาวด์ส่วนตัว | ให้บริการแบบบริการตนเองสไตล์คลาวด์บนโครงสร้างพื้นฐานที่จัดสรรไว้โดยเฉพาะ | แพลตฟอร์มการเสมือนหรือแพลตฟอร์มคอนเทนเนอร์ที่ดำเนินการโดยองค์กรหรือผู้ให้บริการโฮสติ้ง |
| คลาวด์สาธารณะ (IaaS และ PaaS) | ให้บริการระบบประมวลผลที่มีความยืดหยุ่น พื้นที่จัดเก็บข้อมูล และบริการที่ได้รับการจัดการ | บริการโครงสร้างพื้นฐานและแพลตฟอร์มของ Hyperscaler |
| แอปพลิเคชัน SaaS | ให้บริการแอปพลิเคชันธุรกิจในรูปแบบบริการ | อีเมล, การทำงานร่วมกัน, CRM, ระบบทรัพยากรบุคคล |
| ไซต์ Edge | ประมวลผลข้อมูลใกล้กับจุดที่ข้อมูลนั้นถูกสร้างขึ้น | โรงงาน, ร้านค้า, คลินิก, สาขา |
| การเชื่อมต่อ | เชื่อมต่อสภาพแวดล้อมต่าง ๆ อย่างปลอดภัยและเชื่อถือได้ | VPN แบบไซต์ต่อไซต์, การเชื่อมต่อส่วนตัว, SD-WAN, อินเทอร์เน็ต |
| อัตลักษณ์และการเข้าถึง | ให้แหล่งข้อมูลระบุตัวตนเดียวสำหรับทุกสภาพแวดล้อม | ผู้ให้บริการระบุตัวตนแบบรวมศูนย์, MFA, การระบุตัวตนของงาน |
| การจัดการและการประสานงาน | ติดตั้งและดำเนินการงานอย่างสม่ำเสมอ | โครงสร้างพื้นฐานในรูปแบบโค้ด, Kubernetes, แพลตฟอร์มการจัดการแบบไฮบริด |
| ความปลอดภัย | บังคับใช้นโยบายการเข้าถึง ความเสี่ยง และข้อมูลในทุกที่ | Secure web gateway, ZTNA, CASB, DLP, DSPM, การแบ่งส่วน |
| ข้อมูลและการบูรณาการ | ย้ายและซิงโครไนซ์ข้อมูลและบริการ | การคัดลอกข้อมูล, การสำรองข้อมูล, API, การสตรีมข้อมูลเหตุการณ์ |
| ความสามารถในการสังเกต | แสดงสิ่งที่กำลังเกิดขึ้นในสภาพแวดล้อมต่าง ๆ | บันทึก, ตัวชี้วัด, การติดตาม, SIEM |
ผู้ให้บริการคลาวด์ยังเสนอวิธีการให้บริการภายในสถานที่ของลูกค้าด้วยAWS Outpostsขยายโครงสร้างพื้นฐานและบริการของ AWS ไปยังสถานที่ภายในองค์กร ส่วนAzure Local(เดิมชื่อ Azure Stack HCI) ทำงานบนอุปกรณ์ฮาร์ดแวร์ของลูกค้าและได้รับการจัดการผ่านAzure Arc แพลตฟอร์มเหล่านี้ทำให้ส่วนภายในองค์กรมีลักษณะคล้ายกับคลาวด์มากขึ้น แต่ไม่ได้ขจัดความจำเป็นในการใช้ชั้นข้อมูลประจำตัว ความปลอดภัย และการตรวจสอบร่วมกัน
แผนผังสถาปัตยกรรมคลาวด์แบบไฮบริด
แผนผังสถาปัตยกรรมคลาวด์แบบไฮบริดควรแสดงสภาพแวดล้อมต่าง ๆ ความเชื่อมต่อระหว่างสภาพแวดล้อมเหล่านั้น และชั้นต่าง ๆ ที่ครอบคลุมทั้งหมด
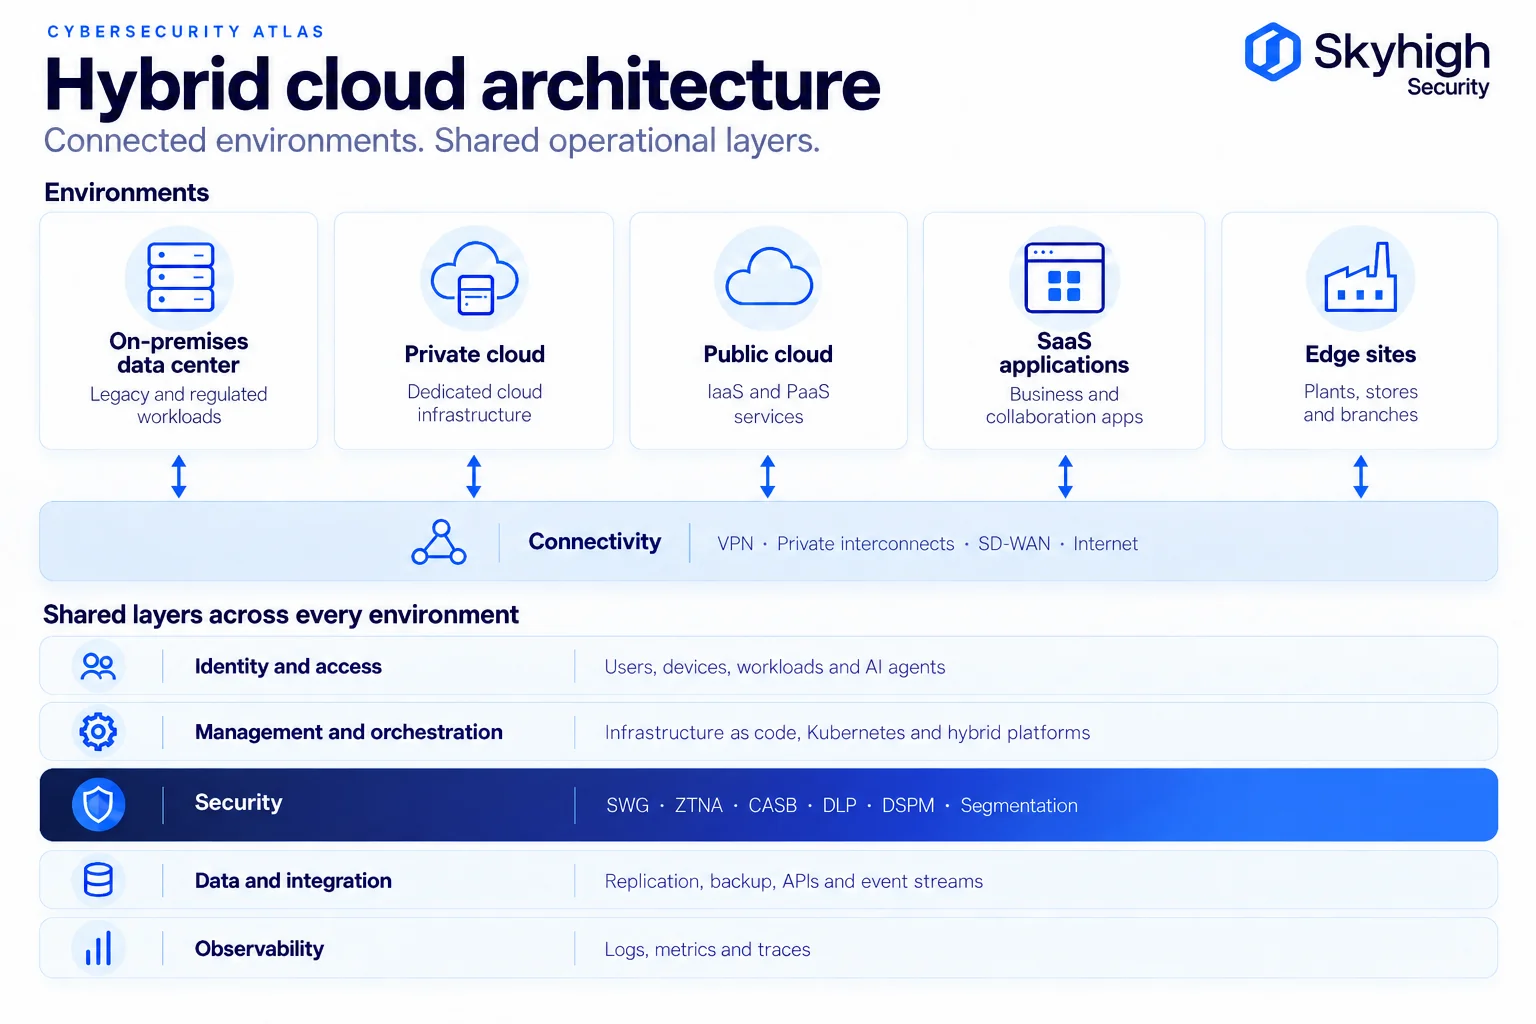
แถวบนสุดแสดงตำแหน่งที่งานระบบทำงาน ชั้นการเชื่อมต่อแสดงวิธีที่สภาพแวดล้อมเหล่านั้นเชื่อมต่อถึงกัน ชั้นทั้งห้าด้านล่างครอบคลุมทุกสภาพแวดล้อม หากชั้นใดชั้นหนึ่งถูกนำไปใช้แยกกันในแต่ละสภาพแวดล้อม สถาปัตยกรรมจะเกิดการแตกแยก ชั้นความปลอดภัยเป็นจุดที่การแตกแยกนี้ก่อให้เกิดค่าใช้จ่ายสูงที่สุด เนื่องจากนโยบายที่แยกกันสำหรับแต่ละสภาพแวดล้อมจะสร้างช่องว่างที่ผู้โจมตีสามารถใช้ประโยชน์ได้ สำหรับมุมมองเฉพาะด้านความปลอดภัย โปรดดูHybrid Cloud Security Reference Architecture.
แบบการปรับใช้ระบบคลาวด์แบบไฮบริด
NIST กำหนดแบบการปรับใช้ระบบคลาวด์ไว้สี่แบบ โดยแบบไฮบริดคือแบบที่รวมแบบอื่น ๆ เข้าด้วยกัน
| แบบการปรับใช้ | คำนิยาม (NIST SP 800-145) | การใช้งานทั่วไป |
|---|---|---|
| คลาวด์ส่วนตัว | โครงสร้างพื้นฐานที่จัดเตรียมไว้เพื่อใช้เฉพาะสำหรับองค์กรหนึ่งแห่ง | งานที่ได้รับการควบคุมหรือปรับแต่งอย่างละเอียด |
| คลาวด์ชุมชน | โครงสร้างพื้นฐานที่ชุมชนเฉพาะกลุ่มซึ่งมีข้อกังวลร่วมกันใช้ร่วมกัน | รัฐบาลหรือกลุ่มความร่วมมือในภาคอุตสาหกรรม |
| คลาวด์สาธารณะ | โครงสร้างพื้นฐานที่จัดเตรียมไว้ให้ประชาชนทั่วไปสามารถใช้งานได้อย่างเสรี | บริการแบบยืดหยุ่นและบริการที่ได้รับการจัดการ |
| คลาวด์แบบไฮบริด | โครงสร้างพื้นฐานสองระบบหรือมากกว่าที่ต่างกัน ซึ่งถูกรวมเข้าด้วยกันเพื่อสนับสนุนความสามารถในการย้ายข้อมูลและแอปพลิเคชัน | บริษัทส่วนใหญ่ |
ในความเป็นจริง องค์กรต่าง ๆ มักสร้างสถาปัตยกรรมแบบไฮบริดในรูปแบบสี่รูปแบบที่พบบ่อย ได้แก่:
- ศูนย์ข้อมูลร่วมกับคลาวด์สาธารณะ:ระบบภายในองค์กรที่มีอยู่เชื่อมต่อกับผู้ให้บริการคลาวด์ขนาดใหญ่หนึ่งราย
- คลาวด์ส่วนตัวร่วมกับคลาวด์สาธารณะ:แพลตฟอร์มภายในที่ได้รับการปรับปรุงให้ทันสมัยและเชื่อมต่อกับบริการคลาวด์สาธารณะ
- ระบบไฮบริดที่มีจุดเด่น:ศูนย์ข้อมูลกลางและระบบคลาวด์ พร้อมกับการประมวลผลในสถานที่จริงที่โรงงาน ร้านค้า หรือสาขา
- ไฮบริดมัลติคลาวด์:โครงสร้างพื้นฐานภายในองค์กรที่เชื่อมต่อกับผู้ให้บริการคลาวด์สาธารณะมากกว่าหนึ่งราย ดูหัวข้อ“ความปลอดภัยของไฮบริดคลาวด์เทียบกับมัลติคลาวด์”
รูปแบบสถาปัตยกรรมคลาวด์ไฮบริดที่พบบ่อย
รูปแบบสถาปัตยกรรมแบบไฮบริดอธิบายถึงวิธีการแบ่งหรือคัดลอกงานระหว่างสภาพแวดล้อมต่าง ๆ และแต่ละรูปแบบจะก่อให้เกิดข้อกำหนดด้านความปลอดภัยที่แตกต่างกัน
ศูนย์สถาปัตยกรรมคลาวด์ของ Google ได้จัดกลุ่มรูปแบบสถาปัตยกรรมแบบไฮบริดและมัลติคลาวด์เป็นรูปแบบกระจาย (distributed patterns) ซึ่งส่วนต่าง ๆ ของระบบทำงานในสภาพแวดล้อมที่แตกต่างกัน และรูปแบบซ้ำซ้อน (redundant patterns) ซึ่งระบบเดียวกันถูกทำซ้ำในสภาพแวดล้อมต่าง ๆ
| แบบ | วิธีการทำงาน | ข้อพิจารณาด้านความปลอดภัย |
|---|---|---|
| ระบบไฮบริดแบบหลายระดับ | ชั้นระบบที่ติดต่อกับลูกค้าทำงานบนคลาวด์ ส่วนระบบหลังบ้านยังคงตั้งอยู่ในสถานที่ | ปกป้องและตรวจสอบ API และเส้นทางข้อมูลระหว่างชั้น |
| ระบบมัลติคลาวด์แบบแบ่งส่วน | งานหรือส่วนประกอบต่าง ๆ ทำงานบนคลาวด์สาธารณะต่าง ๆ | รักษาความสอดคล้องของข้อมูลประจำตัวและนโยบายระหว่างผู้ให้บริการต่าง ๆ |
| ระบบวิเคราะห์แบบไฮบริด | ระบบธุรกรรมยังคงอยู่ในสถานที่; ส่วนการวิเคราะห์ทำงานบนคลาวด์ | จัดประเภทและลดปริมาณข้อมูลก่อนที่จะส่งออกไป |
| Edge hybrid | งานที่มีความสำคัญด้านเวลาหรือธุรกิจจะทำงานบนระบบท้องถิ่น ส่วนที่เหลือจะให้ระบบคลาวด์จัดการ | ระบบบังคับใช้กฎท้องถิ่นที่ยังคงทำงานได้แม้เมื่อการเชื่อมต่อถูกตัด |
| ระบบไฮบริดด้านสิ่งแวดล้อม | พัฒนาและทดสอบในสภาพแวดล้อมหนึ่ง และดำเนินการในสภาพแวดล้อมอีกแห่ง | ทำความสะอาดข้อมูลทดสอบและใช้มาตรการควบคุมเดียวกันในทั้งสองส่วน |
| ความต่อเนื่องในการดำเนินธุรกิจ | สภาพแวดล้อมที่สองทำหน้าที่เป็นสถานที่กู้คืน | คัดลอกนโยบายความปลอดภัยและกุญแจไปพร้อมกับข้อมูล |
| การระเบิดของเมฆ | ในช่วงที่ความต้องการใช้ไฟฟ้าสูงสุด ความจุเพิ่มเติมจะได้รับการสนับสนุนจากระบบคลาวด์ | นโยบายต้องปรับตามปริมาณงานอย่างอัตโนมัติเมื่อปริมาณงานเพิ่มขึ้น |
องค์กรส่วนใหญ่ใช้หลายรูปแบบพร้อมกัน ซึ่งนี่คือเหตุผลที่ชั้นความปลอดภัยเดียวที่ไม่ขึ้นอยู่กับสภาพแวดล้อมจึงมีความสำคัญ

สถาปัตยกรรมการบูรณาการระบบคลาวด์แบบไฮบริด
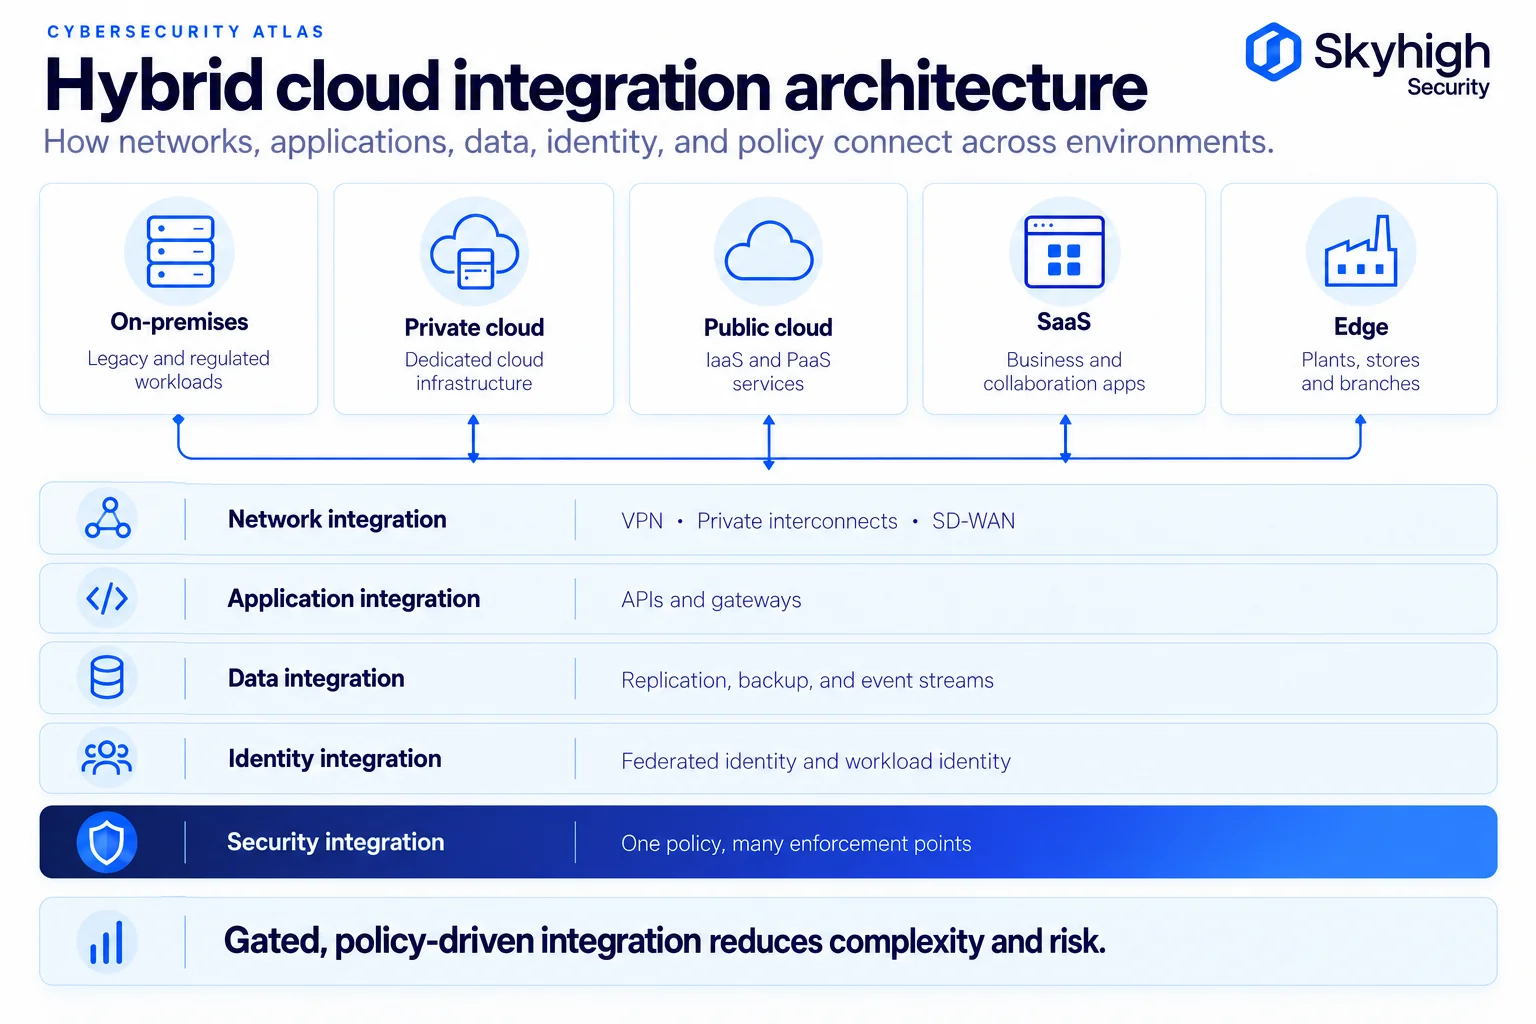
สถาปัตยกรรมการบูรณาการคลาวด์แบบไฮบริด กำหนดวิธีการที่เครือข่าย แอปพลิเคชัน ข้อมูล และข้อมูลประจำตัว เชื่อมต่อกันระหว่างสภาพแวดล้อมต่าง ๆ
การบูรณาการเครือข่าย รูปแบบเครือข่ายที่ปลอดภัยของ Googleสำหรับระบบไฮบริดและมัลติคลาวด์อธิบายวิธีการหลายแบบ ได้แก่ เครือข่ายแบบมิเรอร์ (mirrored networks) สำหรับการพัฒนาและทดสอบ เครือข่ายแบบเมช (meshed networks) ที่ระบบทั้งหมดสามารถสื่อสารกันได้ รูปแบบแบบเกตเวย์ (gated patterns) ที่ API ที่เลือกไว้เท่านั้นจะถูกเปิดเผยผ่านเกตเวย์ในทิศทางเดียวหรือทั้งสองทิศทาง และรูปแบบการส่งต่อ (handover patterns) ที่ระบบในสถานที่ (on-premises) ส่งข้อมูลไปยังบริการคลาวด์โดยไม่จำเป็นต้องมีการเชื่อมต่อเครือข่ายอย่างกว้างขวาง รูปแบบแบบเกตเวย์เป็นรูปแบบที่สอดคล้องกับหลักการ "สิทธิขั้นต่ำ" (least privilege) มากที่สุด และมักเป็นค่าเริ่มต้นที่ปลอดภัยกว่า
การบูรณาการแอปพลิเคชันAPI ที่เผยแพร่ผ่าน API gateways ให้แต่ละสภาพแวดล้อมมีอินเทอร์เฟซที่ได้รับการควบคุม แทนที่จะเข้าถึงระบบแบ็กเอนด์โดยตรง
การรวมข้อมูล การคัดลอกข้อมูล การสำรองข้อมูล การโอนข้อมูลแบบกลุ่ม และการส่งข้อมูลแบบสตรีมตามเหตุการณ์ ช่วยรักษาความสอดคล้องของข้อมูลให้คงที่ ทุกกระบวนการควรได้รับการจัดประเภท การเข้ารหัส และการบันทึก
การบูรณาการระบบระบุตัวตนผู้ให้บริการระบุตัวตนเพียงรายเดียวที่เชื่อมต่อกับทุกสภาพแวดล้อม พร้อมด้วยข้อมูลระบุตัวตนของงานสำหรับบริการและเอเยนต์ AI ช่วยป้องกันการเกิดระบบระบุตัวตนที่แยกเป็นกลุ่มๆ
การบูรณาการด้านความปลอดภัยนโยบายการเข้าถึง ภัยคุกคาม และข้อมูลควรถูกกำหนดขึ้นเพียงครั้งเดียวและนำไปบังคับใช้ในทุกสภาพแวดล้อม คู่มือ Zero Trust ของ NIST (SP 800-207) แยกจุดตัดสินใจนโยบายออกจากจุดบังคับใช้นโยบาย ซึ่งเป็นแบบจำลองที่ทำให้สิ่งนี้เป็นไปได้ในทุกสภาพแวดล้อม
ประโยชน์และข้อเสียของสถาปัตยกรรมคลาวด์แบบไฮบริด
สถาปัตยกรรมคลาวด์แบบไฮบริดมอบความยืดหยุ่นและความสามารถในการควบคุมให้กับองค์กร แต่ในขณะเดียวกันก็เพิ่มความซับซ้อนที่จำเป็นต้องจัดการอย่างรอบคอบ
ประโยชน์
- การจัดวางโหลดงานตามความต้องการ:ดำเนินการแต่ละโหลดงานในสภาพแวดล้อมที่ความล่าช้า ค่าใช้จ่าย กฎระเบียบ และประสิทธิภาพเหมาะสมที่สุด
- การควบคุมข้อมูลที่ละเอียดอ่อน:เก็บข้อมูลที่อยู่ในขอบเขตการกำกับดูแลและกระบวนการประมวลผลข้อมูลดังกล่าวไว้ภายในองค์กร ขณะเดียวกันก็ใช้บริการคลาวด์จากที่อื่น
- การปรับปรุงให้ทันสมัยอย่างค่อยเป็นค่อยไป:ย้ายแอปพลิเคชันเป็นขั้นตอนแทนที่จะย้ายทั้งหมดในครั้งเดียว
- ความยืดหยุ่น:ใช้สภาพแวดล้อมสำรองสำหรับการกู้คืน และรักษาการดำเนินงานในระบบท้องถิ่นให้ดำเนินต่อไปได้แม้เมื่อระบบคลาวด์หรือเครือข่าย WAN เกิดการหยุดทำงาน
- ความยืดหยุ่นด้านความจุ:เพิ่มความจุบนคลาวด์เพื่อรองรับช่วงเวลาที่มีความต้องการสูง โดยไม่ต้องขยายศูนย์ข้อมูลเกินความจำเป็น
- ความหน่วงต่ำที่ขอบเครือข่าย:ประมวลผลข้อมูลใกล้กับจุดที่ข้อมูลถูกสร้างขึ้น
การแลกเปลี่ยน
- ความซับซ้อนในการดำเนินงาน:ต้องจัดการกับสภาพแวดล้อม เครื่องมือ และทักษะที่มากขึ้น
- ความสอดคล้องของนโยบาย:ปัญหาด้านอัตลักษณ์ ความปลอดภัย และการเปลี่ยนแปลงการตั้งค่า เมื่อแต่ละสภาพแวดล้อมได้รับการจัดการอย่างแยกกัน
- ช่องว่างในการมองเห็น:บันทึกและข้อมูลสินค้าถูกกระจายอยู่ทั่วเครื่องมือต่าง ๆ
- ค่าใช้จ่ายด้านเครือข่ายและการถ่ายโอนข้อมูล:การถ่ายโอนข้อมูลระหว่างสภาพแวดล้อมต่าง ๆ อาจมีค่าใช้จ่ายสูง
- ผลกระทบจากการรั่วไหลข้อมูลจะรุนแรงขึ้นเมื่อไม่ได้รับการจัดการ: รายงาน “Cost of a Data Breach Report 2025”ของ IBM พบว่า การรั่วไหลข้อมูลที่เกี่ยวข้องกับข้อมูลในหลายสภาพแวดล้อม มีค่าใช้จ่ายเฉลี่ย 5.05 ล้านดอลลาร์สหรัฐฯ และใช้เวลา 276 วันในการตรวจพบและควบคุมสถานการณ์ ซึ่งถือเป็นระดับสูงสุดเมื่อเทียบกับการจัดเก็บข้อมูลในรูปแบบอื่น ๆ
ตัวอย่างสถาปัตยกรรมคลาวด์แบบไฮบริด
องค์ประกอบเดียวกันสามารถจัดรวมกันในรูปแบบที่แตกต่างกันได้ขึ้นอยู่กับประเภทธุรกิจ ดังที่ตัวอย่างทั้งสามนี้แสดงให้เห็น
ตัวอย่าง 1: ระบบไฮบริดแบบหลายชั้นสำหรับธนาคาร
ส่วนหน้าของบริการธนาคารออนไลน์และบนมือถือทำงานบนคลาวด์สาธารณะเพื่อความยืดหยุ่น ส่วนระบบธนาคารหลักยังคงอยู่ในศูนย์ข้อมูลของธนาคาร ส่วนหน้าสามารถเข้าถึงระบบหลักได้เฉพาะผ่านเกตเวย์ API เท่านั้น และการตรวจสอบการรับส่งข้อมูลระหว่างชั้นต่าง ๆ จะดำเนินการบนโครงสร้างพื้นฐานที่ธนาคารควบคุม พนักงานใช้เครื่องมือการทำงานร่วมกันแบบ SaaS ภายใต้นโยบายการระบุตัวตนและข้อมูลเดียวกันกับระบบภายใน
ตัวอย่างที่ 2: Edge hybrid สำหรับผู้ผลิต
แต่ละโรงงานดำเนินการระบบการผลิตแบบท้องถิ่น เพื่อให้การดำเนินงานสามารถดำเนินต่อไปได้แม้เมื่อเครือข่าย WAN เกิดความล้มเหลว ข้อมูลจากเซ็นเซอร์จะถูกสรุปที่ระดับ edge และส่งไปยังระบบวิเคราะห์บนคลาวด์ เครือข่ายเทคโนโลยีการดำเนินงาน (OT) ถูกแยกออกจากระบบ IT ของบริษัท และการเข้าถึงของวิศวกรจากระยะไกลจะผ่านระบบการเข้าถึงแบบ zero trust ตามแต่ละแอปพลิเคชัน แทนที่จะใช้ VPN
ตัวอย่างที่ 3: ความต่อเนื่องในการดำเนินงานของระบบสุขภาพ
ระบบคลินิกทำงานในศูนย์ข้อมูลของระบบสุขภาพ โดยมีสภาพแวดล้อมการกู้คืนข้อมูลในคลาวด์สาธารณะ ข้อมูล กุญแจการเข้ารหัส และนโยบายความปลอดภัยถูกคัดลอกไว้พร้อมกัน และมีการทดสอบการเปลี่ยนไปใช้ระบบสำรองตามกำหนดเวลา เพื่อให้สถานที่กู้คืนข้อมูลได้รับการปกป้องเช่นเดียวกับสถานที่หลัก
ข้อพิจารณาด้านความปลอดภัยสำหรับสถาปัตยกรรมคลาวด์แบบไฮบริด
ระบบความปลอดภัยในสถาปัตยกรรมแบบไฮบริดจะทำงานได้อย่างมีประสิทธิภาพเมื่อได้รับการออกแบบให้เป็นชั้นเดียวที่ครอบคลุมทุกสภาพแวดล้อม แทนที่จะเป็นชุดของมาตรการควบคุมที่แยกกันสำหรับแต่ละสภาพแวดล้อม
- เน้นเรื่องอัตลักษณ์เป็นอันดับแรก:ผู้ให้บริการอัตลักษณ์เพียงรายเดียว, การยืนยันตัวตนหลายขั้นตอน (MFA) ที่ต้านทานการฟิชชิ่ง, และระบบการบริหารจัดการสำหรับบัญชีบริการและเอเยนต์ AI
- นโยบายเดียว แต่มีจุดบังคับใช้หลายแห่ง:กำหนดกฎการเข้าถึง กฎเกี่ยวกับภัยคุกคาม และกฎเกี่ยวกับข้อมูลเพียงครั้งเดียว แล้วนำไปบังคับใช้ในศูนย์ข้อมูล สาขา คลาวด์ และบนอุปกรณ์ต่างๆ
- การกำหนดตำแหน่งการตรวจสอบอย่างตั้งใจ:ตัดสินใจว่าจุดใดจะมีการถอดรหัสการสื่อสารสำหรับแต่ละเส้นทาง ดูการเปรียบเทียบระหว่างการตรวจสอบ TLS ในระบบท้องถิ่นและบนคลาวด์
- การปกป้องข้อมูลที่ติดตามข้อมูลไปทุกที่:จัดประเภทข้อมูลเพียงครั้งเดียวและใช้ DLP บนเว็บ, SaaS, แอปพลิเคชันส่วนตัว, จุดปลายทาง และเครื่องมือ AI ดูDLP ในสภาพแวดล้อมคลาวด์และในสถานที่
- การตั้งถิ่นฐานและอธิปไตย:ต้องทราบว่าข้อมูลการตรวจสอบ บันทึก และกุญแจดิจิทัลนั้นอยู่ในประเทศใด และใครเป็นผู้ดำเนินการ รวมถึงใครที่สามารถถูกบังคับให้เข้าถึงโครงสร้างพื้นฐานดังกล่าวได้ ดูหัวข้อ“อธิปไตยข้อมูล” ในส่วน “ความปลอดภัยของระบบคลาวด์แบบไฮบริด”
- ความชัดเจนเกี่ยวกับความรับผิดชอบร่วมกัน: กลยุทธ์ 10 อันดับแรกในการลดความเสี่ยงด้านความปลอดภัยบนคลาวด์ของNSA และ CISA รวมถึงกลยุทธ์เฉพาะที่ออกแบบมาเพื่อจัดการกับความซับซ้อนของระบบไฮบริดและมัลติคลาวด์
Skyhigh Hybrid SSE Meshนำโมเดลนี้มาใช้กับการเข้าถึงของผู้ใช้และการปกป้องข้อมูล โดยมีการบังคับใช้ทั้งในระบบภายในองค์กรและบนคลาวด์ ซึ่งถูกควบคุมโดยคอนโซลและระบบกำหนดนโยบายเดียว
วิธีวางแผนสถาปัตยกรรมคลาวด์แบบไฮบริด
การวางแผนสถาปัตยกรรมคลาวด์แบบไฮบริดควรเริ่มต้นจากงานและข้อมูล ไม่ใช่จากการเลือกโครงสร้างพื้นฐาน
- ตรวจสอบปริมาณงานและข้อมูลบันทึกความพึ่งพาของแอปพลิเคชันแต่ละตัว ระดับความไวของข้อมูล ความต้องการด้านความล่าช้า และข้อจำกัดทางกฎหมาย
- ตัดสินใจเลือกตำแหน่งการติดตั้งตามปริมาณงานโดยเลือกใช้ระบบในสถานที่ (on-premises), คลาวด์ส่วนตัว (private cloud), คลาวด์สาธารณะ (public cloud), SaaS หรือ edge ตามข้อมูลที่มีอยู่
- เลือกรูปแบบการทำงานจับคู่ปริมาณงานกับรูปแบบต่าง ๆ เช่น แบบไฮบริดหลายชั้น แบบไฮบริดที่ขอบเครือข่าย หรือแบบความต่อเนื่องทางธุรกิจ
- ออกแบบระบบการเชื่อมต่อและการบูรณาการโดยให้優先ใช้รูปแบบเครือข่ายแบบมีประตู (gated network) และการบูรณาการบนพื้นฐาน API มากกว่าการเชื่อมต่อแบบแบน (flat connectivity)
- รวมระบบระบุตัวตนให้เป็นหนึ่งเดียว โดยเชื่อมต่อผู้ให้บริการระบุตัวตนเพียงรายเดียวกับทุกสภาพแวดล้อม ก่อนที่จะย้ายงานระบบ
- ออกแบบชั้นความปลอดภัยและนโยบายเพียงชั้นเดียวกำหนดนโยบายเพียงครั้งเดียว และวางแผนจุดบังคับใช้สำหรับทุกสภาพแวดล้อมดูสถาปัตยกรรมอ้างอิงด้านความปลอดภัยของ Hybrid Cloud
- วางแผนการสังเกตการณ์ระบบให้รวมศูนย์ข้อมูลบันทึกและข้อมูลวัดผล โดยยังคงปฏิบัติตามกฎการเก็บรักษาข้อมูล
- เตรียมตัวรับมือกับความล้มเหลวกำหนดสถานที่กู้คืน ระบบการเปลี่ยนไปใช้ระบบสำรอง และกำหนดการทดสอบ ดูHybrid SSE Resilience
- ดำเนินการย้ายระบบเป็นขั้นตอนโดยย้ายงานระบบเป็นกลุ่มๆ พร้อมด้วยแผนการคืนค่า และเลิกใช้ส่วนประกอบเก่าอย่างค่อยเป็นค่อยไป
แหล่งข้อมูล
- NISTSP 800-145: คำนิยามของ NIST เกี่ยวกับระบบคลาวด์(กันยายน 2011).https://csrc.nist.gov/pubs/sp/800/145/final
- Flexera.รายงานสถานการณ์คลาวด์ปี 2026. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- Google Cloud.รูปแบบสถาปัตยกรรมแบบไฮบริดและมัลติคลาวด์, Cloud Architecture Center.https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns-and-practices
- Google Cloud.รูปแบบสถาปัตยกรรมเครือข่ายที่ปลอดภัยสำหรับระบบไฮบริดและมัลติคลาวด์, Cloud Architecture Center.https://docs.cloud.google.com/architecture/hybrid-multicloud-secure-networking-patterns
- Google Cloud.สร้างสถาปัตยกรรมแบบไฮบริดและมัลติคลาวด์โดยใช้ Google Cloud และ Cloud Architecture Centerhttps://docs.cloud.google.com/architecture/hybrid-multicloud-patterns
- AWS.AWS Outposts. https://aws.amazon.com/outposts/
- Microsoft.เอกสารคู่มือ Azure Local. https://learn.microsoft.com/en-us/azure/azure-local/
- Microsoft.ภาพรวม Azure Arc. https://learn.microsoft.com/en-us/azure/azure-arc/overview
- NISTSP 800-207: สถาปัตยกรรม Zero Trust(สิงหาคม 2020).https://csrc.nist.gov/pubs/sp/800/207/final
- IBM และ Ponemon Institute.รายงานค่าใช้จ่ายจากการรั่วไหลข้อมูล ปี 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- NSA และ CISA.10 กลยุทธ์หลักในการลดความเสี่ยงด้านความปลอดภัยของระบบคลาวด์(7 มีนาคม 2024).https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/