







하이브리드 SSE 복원력: 장애 조치 및 복구
- 보안 장치가 트래픽 경로에 위치할 때, 해당 장치의 가용성에 따라 사용자가 안전하게 업무를 계속할 수 있는지 여부가 결정됩니다.
- 2025년 AWS에서 발생한 사고는 한 공급자의 장애가 의존하는 서비스들로 어떻게 연쇄적으로 파급되는지를 보여주었다.
- 하이브리드 SSE는 로컬에서 결정할 수 있는 경우, 클라우드 또는 WAN 장애 발생 시에도 로컬 적용 기능을 계속 유지합니다.
- 트래픽 클래스별로 ‘fail-open’ 또는 ‘fail-closed’ 동작을 정의하고, 각 구성 요소가 무엇을 캐시하는지 확인하십시오.
- 일정에 따라 장애 전환 및 복구 절차를 테스트해야 합니다. EU 금융 기관들은 이미 DORA 규정에 따라 이를 이행해야 합니다.
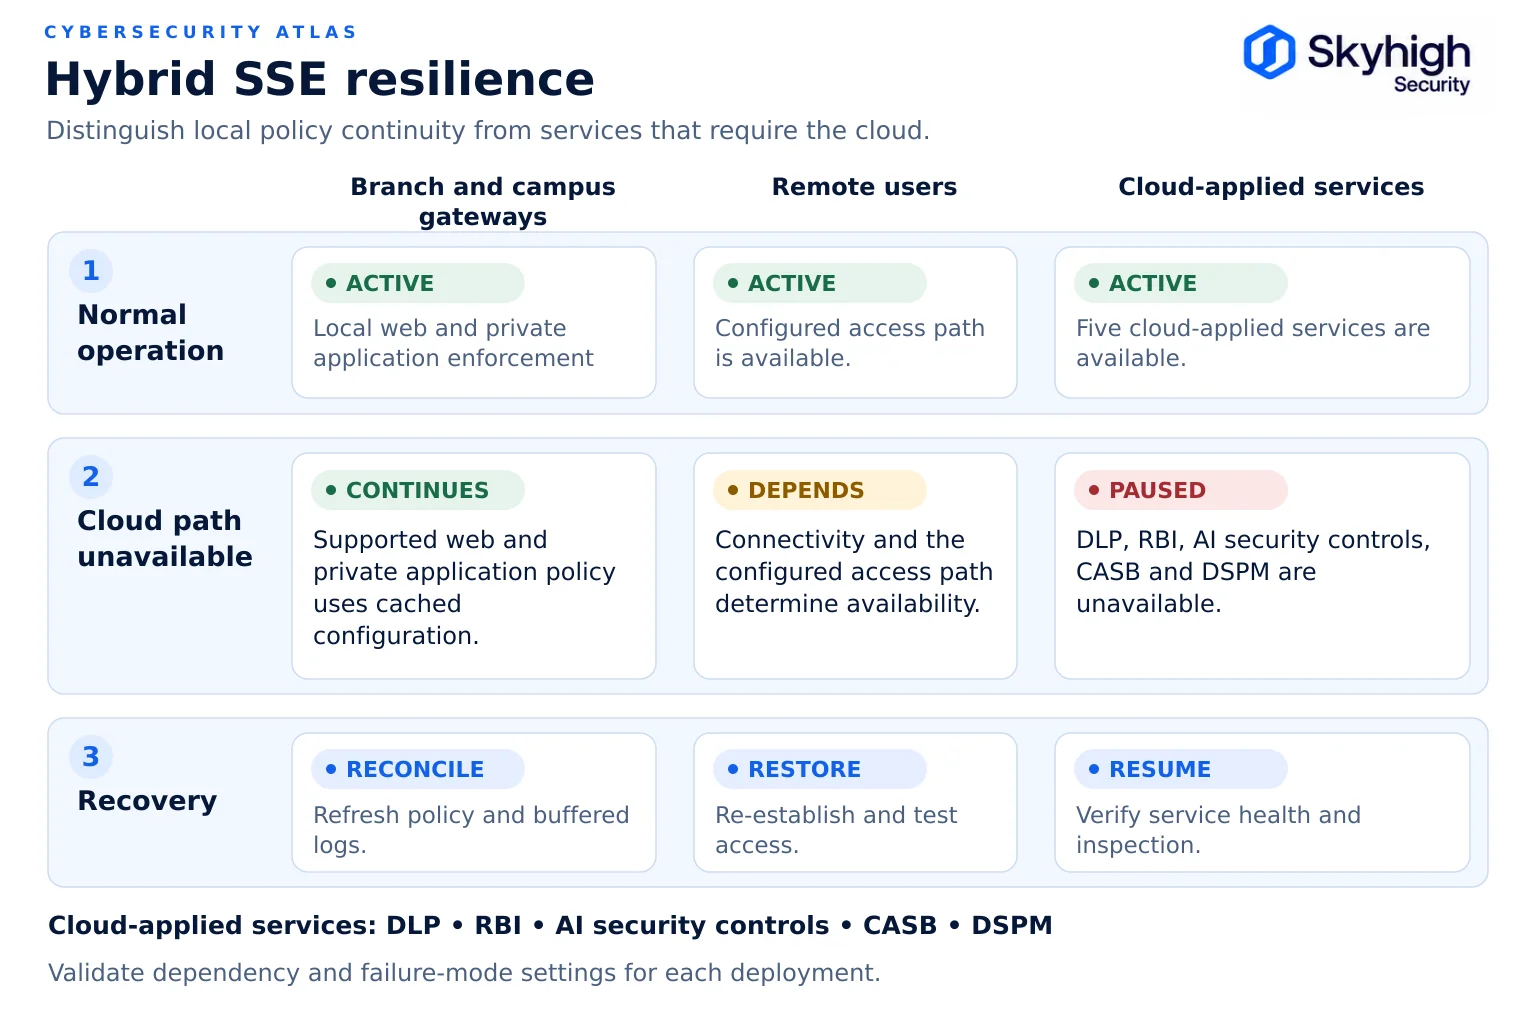
Security Service Edge 복원력이란 구성 요소나 종속성이 오작동할 때에도 SSE 적용 기능을 통해 사용자와 데이터를 지속적으로 보호하고, 사용자가 업무를 계속 수행할 수 있도록 하는 능력을 말합니다. 하이브리드 SSE는 온프레미스에 두 번째 적용 지점을 추가함으로써, 어떤 부분이 오작동할 수 있고 어떤 부분이 계속 작동할 수 있는지를 변화시킵니다. Skyhigh 아키텍처에서는 웹 게이트웨이 및 private access 기능이 온프레미스 게이트웨이에서 적용되는 반면, 데이터 보호, 격리, AI 제어, CASB 및 데이터 상태 관리는 Skyhigh 클라우드에서 적용됩니다.
이 기사는 ‘하이브리드 클라우드 보안’ 가이드의 일부입니다.
지금 SSE 복원력이 중요한 이유
SSE 복원력이 중요한 이유는, 클라우드 기반 보안은 공유 인프라에서 보안 정책을 집중적으로 적용하기 때문이며, 이 인프라가 한 번에 모든 사용자에게 동시에 장애를 일으킬 수 있기 때문입니다.
클라우드 기반 보안은 보안 정책 적용을 서비스 제공업체의 인프라에 집중시킵니다. 이는 확장성을 제공하지만, 동시에 단일 서비스 제공업체에서 발생하는 사고가 모든 고객에게 한꺼번에 영향을 미칠 수 있음을 의미합니다.
2025년에 발생한 두 건의 사건이 이러한 양상을 잘 보여줍니다:
- AWS, 2025년 10월 19일~20일. DynamoDB의 자동 DNS 관리 기능에 숨겨진 결함으로 인해 us-east-1 리전에서 엔드포인트 확인 오류가 발생했습니다. AWS의 사후 분석 보고서에 따르면, 이 사건은 10월 19일 오후 11시 48분(PDT)부터 10월 20일 오후 2시 20분(PDT)까지 지속되었으며, 로드 밸런싱 및 신규 인스턴스 시작에 연쇄적인 영향을 미쳤습니다.
- 클라우드플레어, 2025년 11월 18일. 데이터베이스 권한 변경으로 인해 용량이 지나치게 큰 구성 파일이 생성되었고, 이 파일이 클라우드플레어 네트워크 전반으로 확산되면서 트래픽 전달에 광범위한 장애가 발생했습니다. 클라우드플레어의 사고 보고서에 따르면, 엔지니어들은 당초 대규모 DDoS 공격을 의심했던 것으로 나타났습니다.
두 사건 모두 보안 업체의 서비스 중단 그 자체는 아니었지만, 두 사례 모두 공유 인프라의 구성 오류가 어떻게 연쇄적인 영향을 미치는지를 보여줍니다. 단일 공급업체에 의존하는 보안 및 액세스 서비스는 해당 공급업체와 함께 중단될 수 있습니다.
가트너(Gartner)는 SSE 시장에서도 동일한 우려를 확인했다. 가트너의 2026년 SSE 연구 보고서에 따르면, 공급업체들은 온프레미스 환경에서 SSE 데이터 플레인을 확장하는 가상 또는 하드웨어 어플라이언스를 점점 더 많이 제공하고 있으며, 이를 통해 로컬 트래픽 처리가 가능해지고 예기치 않은 클라우드 다운타임에 대한 복원력을 확보할 수 있다고 한다. 이는 ‘Skyhigh Security’의 2026년 8월 발표에서도 인용된 내용이다.
사전에 대비해야 할 고장 유형
단일 접속 지점의 장애부터 플랫폼 전체에 걸친 클라우드 서비스 중단에 이르기까지, 총 7가지 장애 유형에 대비한 계획을 수립하십시오.
| 실패 | 클라우드 전용 SSE에 미치는 영향 | 하이브리드 SSE에 미치는 영향 |
|---|---|---|
| 공급업체의 클라우드 접속 지점 중단 | 사용 가능한 다른 PoP가 있으면 트래픽이 해당 PoP로 페일오버됩니다. | 로컬 종속성이 계속 사용 가능한 경우, 로컬 웹 및 사내 애플리케이션의 운영은 지속될 수 있습니다. 원격 사용자에게는 정상적으로 작동하는 대체 PoP가 필요합니다. |
| 공급업체 클라우드 플랫폼 전반에 걸친 서비스 중단 | 중단 범위 및 복구 경로에 따라 클라우드 적용 기능이 이용 불가능할 수 있습니다. | 클라우드에 의존하지 않는다면 현지에서의 집행은 계속됩니다. |
| 웹사이트 또는 WAN 연결 중단 | 해당 사이트의 사용자들은 웹 및 사내 앱에 대한 접근 권한을 상실합니다 | 로컬 라우팅, 신원 확인 및 적용 기능이 계속 사용 가능한 경우, 로컬 사설 앱에 대한 액세스는 계속될 수 있습니다. |
| ID 제공자를 사용할 수 없습니다. | 새로운 세션에서 인증이 불가능합니다 | 지역별 ID 대체 방식이나 캐시된 토큰이 없는 한, 마찬가지입니다. |
| 관리 콘솔을 사용할 수 없습니다. | 캐시된 정책이 계속 적용될 수 있습니다. 서비스별 동작을 확인하십시오. | 캐시된 정책이 계속 적용될 수 있으므로, 로컬 및 클라우드 서비스의 동작을 확인하십시오. |
| 위협 인텔리전스 또는 업데이트 서비스를 이용할 수 없습니다. | 마지막으로 확인된 데이터를 그대로 사용할 수 있음; 연령 제한 및 오류 발생 시 동작을 확인하십시오. | 마찬가지로, 로컬 캐시 지원 여부와 연령 제한에 따라 달라집니다. |
| 로컬 기기 오류 | 해당 없음 | 해당 경로가 계속 사용 가능한 경우, 구성된 로컬 피어 또는 클라우드 경로로 페일오버할 수 있습니다. |
‘오류 시 개방’ 대 ‘오류 시 폐쇄’
모든 적용 지점에는 명확히 정의된 오류 처리 방식이 필요하며, 올바른 선택은 트래픽 클래스에 따라 달라집니다:
- 실패 시 차단: 강제 적용이 불가능한 경우, 트래픽이 차단됩니다. 보호 기능은 유지되며, 작업이 중단됩니다.
- 오류 시 개방: 강제 적용이 불가능한 경우, 트래픽은 검사 단계를 우회합니다. 작업은 계속되지만 보호 기능은 상실됩니다.
어느 쪽도 모든 상황에 대한 기본 설정으로 삼아서는 안 됩니다. 일반적인 패턴은 고위험 범주, 규제 대상 데이터 흐름, 특권 액세스에는 ‘폐쇄형 오류 처리(fail closed)’를 적용하고, 저위험 일반 브라우징의 경우 제한된 시간 동안 ‘개방형 오류 처리(fail open, 로깅 포함)’를 적용하는 것입니다. 트래픽 클래스별로 이러한 선택 사항을 문서화하고, 공급업체와 협의하여 트래픽 클래스별로 어떤 오류 처리 방식을 구성할 수 있는지 확인한 뒤, 사용자와 보안 운영 센터(SOC)가 ‘개방형 오류 처리’ 상태가 활성화된 시점을 정확히 파악할 수 있도록 해야 합니다.
하이브리드 SSE는 클라우드에 접속할 수 없는 상황에서도 로컬 트래픽에 대한 정책 적용을 계속 유지할 수 있기 때문에, 이러한 선택이 중요한 경우가 줄어듭니다.
캐시된 정책 및 현지 결정
지역 집행 기관은 스스로 결정을 내릴 수 있을 때만 탄력성을 갖출 수 있다.
각 로컬 컴포넌트가 무엇을 캐시하는지 확인하세요:
- 정책: 게이트웨이가 콘솔에 연결할 수 없는 경우에도 마지막으로 확인된 정책을 계속 적용합니까?
- URL 분류 및 평판: 로컬 데이터베이스가 존재하는지, 그리고 데이터가 얼마나 오래되어도 적용 성능이 저하되지 않는가?
- 인증: ID 제공자나 클라우드 인증 서비스에 연결할 수 없는 경우에도 세션을 계속 유지하거나 새로운 세션에 대한 인증이 가능합니까?
- DLP 분류 및 지문: 여기에서 설명하는 Skyhigh 배포 환경에서는 데이터 보호가 클라우드에서 적용되며, 클라우드 경로에 접속할 수 없는 동안에는 로컬 게이트웨이에서 데이터 보호가 계속 적용되지 않습니다. remote browser isolation, AI 보안 제어, CASB 및 DSPM도 클라우드 종속성으로 간주하고, 각 서비스의 동작을 검증하십시오.
- 라이선스: 라이선스 유효성 검사에 실패할 경우 유예 기간이 있나요?
- 로그: 이벤트가 로컬에 버퍼링되었다가 연결이 복구되면 전달되나요?
클라우드 종속성
로컬 컴포넌트의 모든 외부 종속성을 나열하고, 각 종속성에 담당자와 허용 가능한 중단 기간을 지정하십시오.
전체 종속성 체크리스트는 ‘Private SSE 배포: 아키텍처 및 클라우드 종속성’을 참조하십시오.
페일오버 설계
탄력적인 하이브리드 SSE는 단일 정책 하에서 로컬 클러스터링과 로컬 및 클라우드 적용 간 장애 조치 기능을 결합합니다.
현지 고가용성. 각 주요 사이트에 게이트웨이를 클러스터 또는 페어 단위로 배포하고, 부하 분산 및 상태 점검 기능을 적용합니다. 컨테이너형 또는 가상 어플라이언스를 활용하면 용량을 신속하게 확장하기가 더 쉬워집니다.
온프레미스 사이트에 대한 클라우드 페일오버. 온프레미스 게이트웨이 클러스터에 장애가 발생하면, 트래픽을 동일한 정책이 적용되는 클라우드 PoP로 전환합니다. 이를 위해서는 온프레미스와 클라우드 측의 정책 적용이 하나의 정책 엔진을 공유해야 합니다. 그렇지 않으면 페일오버로 인해 사용자에게 적용되는 규칙이 변경됩니다.
클라우드 사용자를 위한 로컬 대체 경로. 평소 클라우드에서 보안 검사가 이루어지던 사용자가 클라우드 서비스 중단 시 현장에 있는 경우, 트래픽을 로컬 게이트웨이를 통해 라우팅합니다. 해당 사용자에 대해서는 로컬 웹 및 사내 애플리케이션에 대한 보안 정책이 유지되며, 데이터 보호, 브라우저 격리, AI 제어 및 CASB는 클라우드에서 적용되고, 연결 경로가 복구되면 다시 클라우드에서 적용됩니다.
원격 사용자를 위한 다중 PoP 장애 조치. 에이전트와 터널이 보조 PoP로 자동으로 장애 조치를 수행하는지, 그리고 특히 거주지 규칙에 따라 검사 위치가 제한되는 지역에서 어떤 지역에서 이러한 조치가 이루어지는지 확인하십시오.
브랜치 연속성. 비즈니스의 중요도에 따라 어떤 브랜치에서는 로컬 차원의 적용을 시행하고, 어떤 브랜치에서는 지역 또는 클라우드 차원의 적용에 의존할지 결정합니다.

복구 테스트
검증되지 않은 회복탄력성은 단순한 가정에 불과하므로, 정기적인 테스트 일정을 수립하십시오:
- 구성 요소 장애: 게이트웨이 노드를 중단시키고, 사용자에게 영향을 주지 않는 상태에서 장애 조치(failover)가 정상적으로 이루어지는지 확인합니다.
- 클라우드 접근 불가: 특정 사이트에서 공급업체 클라우드로의 액세스를 차단하고, 로컬 적용 상태, 캐시된 정책 및 로깅 동작을 확인합니다.
- ID 서비스 중단: ID 제공자의 서비스 중단 상황을 시뮬레이션하고 세션 동작을 확인합니다.
- 페일-오픈 및 페일-클로즈 동작: 각 트래픽 클래스가 설계된 대로 동작하는지 확인하십시오.
- 복구: 공급업체에 장애 발생 시 적용되는 로그 버퍼링 용량과 오버플로 처리 방식이 어떻게 되는지 문의한 다음, 실제로 어떤 데이터가 도착하는지 확인하고, 장애 발생 중에 적용된 정책 변경 사항이 이후에도 제대로 반영되는지 확인하십시오.
NIST의 SP 800-34는 비즈니스 시스템뿐만 아니라 보안 인프라에도 적용되는 비상 대응 계획 프레임워크를 제시합니다. EU 금융 기관의 경우, 2025년 1월 17일부터 시행되는 ‘디지털 운영 복원력 법( Digital Operational Resilience Act)’에 따라 디지털 운영 복원력 테스트와 ICT 제3자 위험 관리를 수행해야 하며, 여기에는 핵심 공급업체에 대한 대체 계획 수립도 포함됩니다.
공급업체와 확인해야 할 운영 제한 사항
각 SSE 공급업체가 내세우는 복원력에 의존하기 전에, 해당 공급업체와 이러한 운영 한계를 반드시 확인하십시오.
- 각 서비스별로 공개된 SLA 및 가용성 측정 방법
- 클라우드에 접속할 수 없을 때 각 로컬 구성 요소의 동작 및 해당 상태가 지속되는 기간
- 적용 시 성능 저하가 발생하기 전까지 캐시된 분류 정보, 위협 인텔리전스 및 정책의 최대 유효 기간
- PoP 간, 그리고 온프레미스 및 클라우드 적용 간 페일오버 시간
- 페일오버가 가능한 지역 및 페일오버가 레지던시 경계를 넘을 수 있는지 여부
- TLS 검사 기능이 활성화된 상태에서 어플라이언스별 및 클러스터별 용량 제한
- 잘못된 구성이 모든 고객에게 한꺼번에 영향을 미치는 것을 방지하는 업데이트 및 변경 관리 관행
- 사고 대응 절차 및 과거 사고 보고서
스카이하이(Skyhigh)의 SSE 복원력 접근 방식
Skyhigh 클라우드 경로를 사용할 수 없는 경우, 온프레미스 게이트웨이는 검증된 정책, 신원 및 라이선스 한도 내에서 로컬 웹 및 사내 애플리케이션에 대한 보안 조치를 계속 적용합니다. 연결 상태와 서비스가 복구될 때까지 해당 경로를 통해 클라우드 기반 DLP, RBI, AI 보안 제어, CASB 및 DSPM을 사용할 수 없습니다.
Skyhigh Hybrid SSE Mesh는 필요한 경우 SSE 데이터 플레인을 온프레미스에 유지하므로, 조직 자체 게이트웨이에서 로컬 웹 검사 및 로컬 ZTNA가 계속 수행되는 한편, 클라우드 PoP(접속 지점)는 원격 사용자에게 서비스를 제공합니다. 하나의 콘솔과 정책 엔진이 두 경로를 모두 관리하지만, 사용 가능한 제어 기능은 적용 위치와 실시간 종속성에 따라 달라집니다. Skyhigh는 2026년 3월 플랫폼 업데이트를 통해 컨테이너화된 어플라이언스 아키텍처와 동적 트래픽 라우팅을 추가했으며(Skyhigh Security)가 추가되었으며, Skyhigh는 자사 플랫폼의 가동률을 99.999%로 보고하고 있습니다.
출처
- AWS. “버지니아 북부(US-EAST-1) 리전 내 Amazon DynamoDB 서비스 중단 사태 요약” (2025년 10월). https://aws.amazon.com/message/101925/
- Cloudflare. “2025년 11월 18일 Cloudflare 서비스 중단.” https://blog.cloudflare.com/18-november-2025-outage/
- Skyhigh Security. “Skyhigh Security , 2026년 가트너 ‘ Critical Capabilities ’ 보고서에서 ‘ Security Service Edge’ 부문의 ‘고급 SSE 사용 사례’ 1위 선정” (2026년 8월 5일). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
- NIST. SP 800-34 Rev. 1: 연방 정보 시스템을 위한 비상 계획 가이드. https://csrc.nist.gov/pubs/sp/800/34/r1/upd1/final
- 유럽연합. 규정 (EU) 2022/2554 (디지털 운영 복원력법). https://eur-lex.europa.eu/eli/reg/2022/2554/oj
- Skyhigh Security. “Skyhigh Security , 혁신적인 범용 SSE 플랫폼을 강화할 새로운 솔루션 발표” (2026년 3월 24일). https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-announces-new-solutions-to-strengthen-disruptive-universal-sse-platform.html