






Microsoft 365 および Salesforce のセキュリティに関する DSPM のベストプラクティス
- DSPMは、M365およびSalesforce全体にわたって機密データがどこに存在するか特定し、リスクが最も高い露出を優先順位付けします。
- 継続的な可視性は、特定の時点での監査よりも優れています。SaaSでは、共有設定や権限が日々変化するからです。
- DSPMは、IAM、DLP、CASB、SSEに欠けていたデータコンテキスト層を追加することで、これらを補完します。
- 成功指標は、リスクの低減、業務効率の向上、および連携の促進のバランスをとったものであるべきです。
- 包括的な調査、正確な分類、そして実用的なリスク評価を通じて、解決策の優先順位を決定します。
- 継続的な可視性により、コラボレーションの形態が変化しても、新たなリスクへの対応を迅速に行うことが可能になります。
- 既存のセキュリティツールとの連携により、DSPMによる分析結果が具体的なリスク低減につながります。
- 実際の業務改善状況を把握するために、被ばく低減と是正までの所要時間の両方を測定する。
- DSPMの効果を定期的に評価することで、組織は変化するコラボレーションのパターンに適応しやすくなります。
SaaSにおけるデータ漏洩は、単一の設定ミスやセキュリティ侵害事件の結果として生じるものではなく、機密データの無秩序な拡散、共有設定のデフォルトが緩すぎる点、外部とのコラボレーションの必要性、ゲストアカウント、そしてMicrosoft 365やSalesforceといったビジネスに不可欠なプラットフォーム全体にわたる可視性の低さといった要因が複雑に絡み合うことで発生するものです。
これらのプラットフォームはネイティブなセキュリティ制御機能を備えているものの、それぞれが独立して動作するため、管理者が機密データの所在をあらかじめ把握していなければ、効果的な管理を行うことができません。この課題により、データ中心のセキュリティソリューションは、企業のセキュリティ戦略において不可欠な要素としての地位を確立しています。特に、組織が拡大し続けるSaaS環境全体にわたる包括的な可視性の必要性を認識するにつれて、その重要性は高まっています。
Microsoft 365 および Salesforce における情報漏洩のパターンには、ファイルの過剰な共有、ゲストユーザーによるアクセス、広範な権限設定、および管理されていない外部との共同作業などが挙げられます。プラットフォームに組み込まれた制御機能は有効ですが、アプリごとに個別に機能する上、機密データがどこにあるかについての事前の知識に依存します。
手動による監査、スタンドアロンのDLP、CASBといった従来のアプローチでは、コンテキストの欠落が生じ、効果的なリスクの優先順位付けを妨げています。データ・セキュリティ・ポスチャー・マネジメント(DSPM)は、SaaSデータストア全体にわたる継続的な検出、分類、エクスポージャー分析、およびリスクの優先順位付けを実現し、今日のコラボレーション環境において企業のセキュリティチームが直面する可視性のギャップを解消します。
SaaSにおけるデータ漏洩を効果的に低減するには、セキュリティ対策とビジネス上のコラボレーションのニーズとのバランスをとることが必要です。DSPMは、ID管理、アクセス制御、ポリシーの適用などを含む、より広範なデータセキュリティ戦略の一環として活用することで、最大の効果を発揮します。
SaaSプラットフォームはコラボレーション機能を重視しているため、セキュリティチームにとってガバナンス上の課題が生じる可能性があります。Microsoft 365とSalesforceはいずれも、機密データが意図した範囲を超えて流出してしまう可能性のある、広範な共有機能を提供しています。
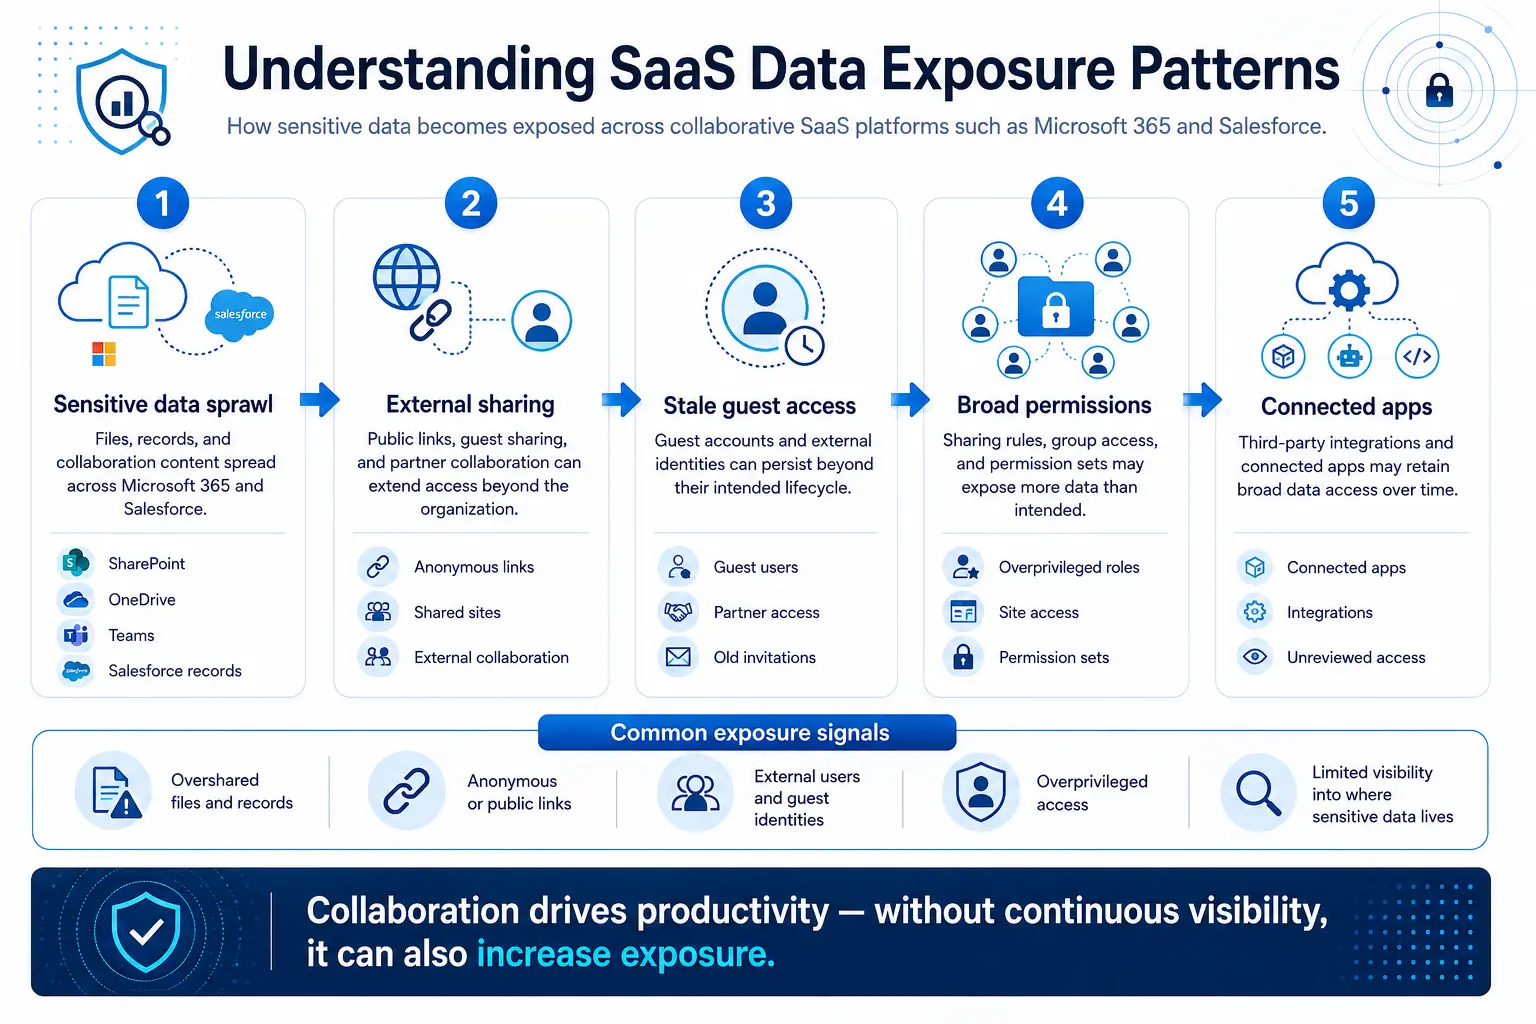
SaaSにおけるデータ漏洩パターンの理解
Microsoft 365 では、いくつかの共有メカニズムを通じて外部ユーザーとの共同作業が可能になっています。Microsoft SharePoint では、テナントレベルのポリシーに基づいて、「誰でも」、「新規および既存のゲスト」、「既存のゲスト」など、設定可能な外部アクセスモデルがサポートされています。Microsoft OneDrive では、認証を必要としない場合もある匿名アクセスリンクを通じてファイルの共有が可能です。さらに、Microsoft Teams での共同作業では、設定されたテナントおよび共有制御に応じて、共有会話、リンクされたドキュメント、および関連コンテンツへの外部ユーザーのアクセスを拡張することができます。
これらの共有オプションは、正当なビジネス上の連携を支援する一方で、企業ネットワークの境界をはるかに超えた攻撃対象領域を生み出してしまう。
Microsoft 365 環境において、ゲストユーザーは別の重要なセキュリティリスク要因となっています。組織が外部アクセスを定期的に確認しない場合、ゲストアカウントは本来の有効期間を超えて存続してしまう可能性があります。グループのメンバーシップやサイトレベルの共有設定によっては、ゲストユーザーが管理者の意図した範囲を超えてアクセス権限を取得してしまう場合があります。
OneDrive の共有は、共有の決定が多くの場合、個々のユーザーレベルで行われるため、一貫した管理が難しい場合があります。従業員が匿名リンクを使用して、機密文書を外部関係者と共有してしまう可能性があります。匿名リンクによる共有は、認証を伴う共有方法と比較して、ID に基づく可視性を低下させる恐れがあります。
監査証跡が残るメールによる共有とは異なり、匿名の OneDrive リンクでは、共有コンテンツに実際にアクセスしたユーザーに関する可視性が限られています。
Salesforceは、その極めて柔軟なアクセス制御アーキテクチャにより、同様に複雑なデータ漏洩のリスクをもたらします。広範囲に設定された共有ルールは、条件に一致するレコードへの広範なアクセス権を付与することになり、データ漏洩のリスクを大幅に高めます。時間の経過とともに、蓄積されたカスタムオブジェクト、フィールド、権限セット、およびロール設定により、現在のビジネス要件、ガバナンス要件、あるいは最小権限の原則に合致しなくなった、意図しないデータアクセスパスが形成される可能性があります。
ゲストユーザーのアクセスやサードパーティ製の連携アプリは、Salesforceにおける潜在的な攻撃対象領域をさらに拡大させる可能性があります。Salesforceのカスタムフィールドやオブジェクトは、標準的なガバナンスポリシーの対象外となる機密データが含まれている可能性があるため、さらなる複雑さを生み出します。
例えば、分類やアクセス制御を慎重に検討しない場合、カスタムフィールドに保存された機密情報は、標準的なレコードデータほど一貫して管理されない可能性があります。連携アプリは時間の経過とともに蓄積され、その中には本来の業務目的が終了した後も、広範なデータアクセス権限を維持し続けているものもあります。
Salesforceにおける外部との連携には、パートナー、顧客、またはシステム連携といったユースケースが含まれますが、それぞれについて「最小権限の原則」に基づいたアクセス権限の見直しを行う必要があります。アクセス制御の範囲が広すぎると、外部ユーザーが必要以上に多くのレコードやオブジェクトにアクセスできてしまう可能性があります。
ビジネスへの影響とコストに関する考慮事項
こうした情報漏洩のパターンがビジネスに与える影響は、コンプライアンス上のリスクにとどまりません。機密データが広くアクセス可能な状態にある場合、組織は知的財産の盗用、競争上の不利、規制当局による罰則、および評判の毀損といったリスクの高まりに直面することになります。
IBMの「2025年データ漏洩によるコストに関するレポート」によると、世界平均のデータ漏洩によるコストは444万米ドルであった。
従来のアプローチの限界
SaaSデータの露出状況に対する手動監査には、根本的なスケーラビリティ上の課題があります。大規模な Microsoft 365 環境では、SharePoint、OneDrive、Teams に非常に多くのファイルが存在し、ユーザーがプロジェクトで共同作業を行うにつれて共有権限が頻繁に変更される場合があります。また、大規模な Salesforce 環境も、多数のレコード、カスタムオブジェクト、ユーザー、および多層的な権限が含まれている可能性があるため、手動での確認が困難になる場合があります。
従来の Data Loss Prevention (DLP)ソリューションは、機密コンテンツの特定には役立ちますが、データ漏洩リスクの状況について包括的な可視性を提供するように設計されたものではありません。DLPは、ポリシー違反が発生した際にそれを検知し、ブロックすることに優れています。しかし、機密データが現在どこに存在しているか、どのように共有されているか、誰がアクセス権を持っているか、あるいはどのような是正措置が漏洩リスクを最も効果的に低減できるかについて、継続的な可視性を提供することはできません。
CASBソリューションは、SaaS環境に対して貴重な可視性と制御機能をもたらしますが、通常、包括的なデータポスチャー管理というよりは、ユーザーの行動、アプリケーションへのアクセス、およびポリシーの適用に重点を置いています。CASBソリューションは、リスクの高いユーザー活動を特定し、アクセス制御を実施し、不正なデータ共有を防止することができます。しかし、すべてのファイル、レコード、および共有設定にわたる既存のデータ漏洩リスクについて、完全な可視性を提供できない場合があります。
こうした従来のアプローチがばらばらであるため、運用上の課題が生じています。DLPのアラートはポリシー違反に焦点を当て、CASBのアラートはユーザーの行動に焦点を当て、手動による監査では設定上の問題について静的なスナップショットしか得られません。従来のアプローチでは、リスクの優先順位付けを効果的に行うために必要なビジネス上の文脈が欠けていることがよくあります。
DSPMがSaaSのデータセキュリティをどのように変革するか
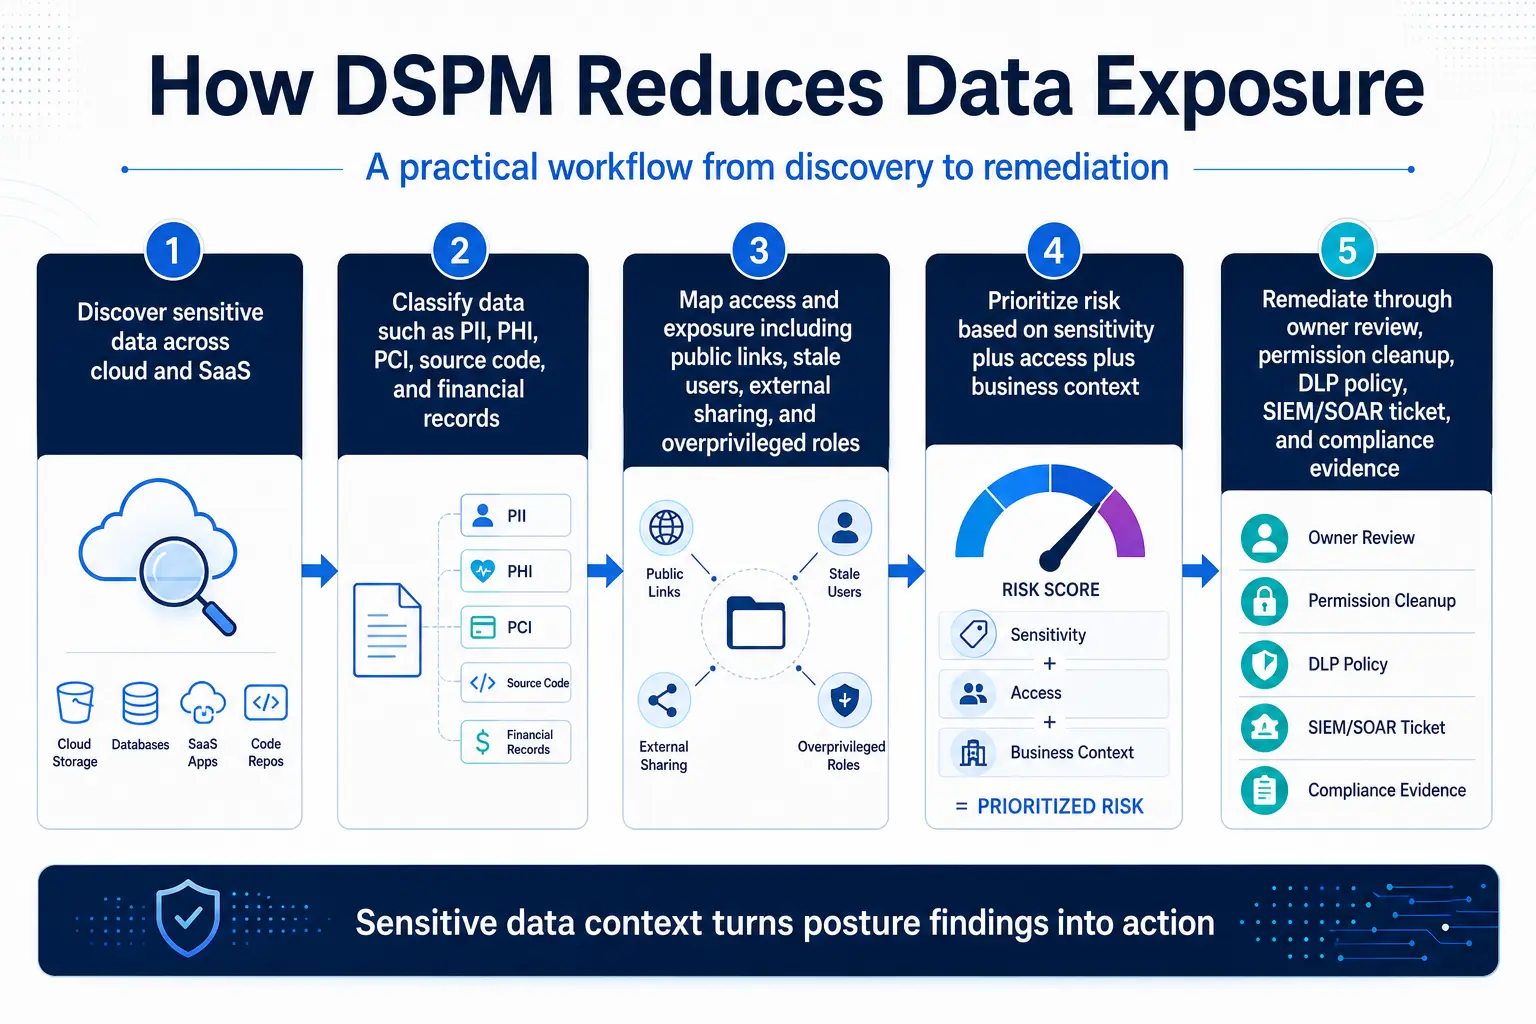
DSPMは、機密データの保存場所、その露出状況、そしてリスクを最も迅速に低減できる是正措置を継続的に特定することで、状況を一変させます。強力なDSPMプログラムがあれば、セキュリティチームがすべてのファイルやレコードを手作業で検査する必要なく、Microsoft 365やSalesforce全体にわたる機密データを特定することができます。
このシステムは、コンテンツやコンテキストに基づいてデータを分類し、そのデータにリスクをもたらす露出経路を評価します。これには、公開リンク、ゲストアクセス、過度に寛容な共有ルール、および期限切れのアクセス権限などが含まれます。露出が特定されると、DSPMは重要度の低い調査結果の長いリストでチームを圧倒することなく、最も重要なリスクを優先的に対処することができます。
実際には、これによりセキュリティチームは、アラートを発生させたデータだけでなく、最も重要なデータに注力できるようになります。この「データファースト」のアプローチは、事後対応型のセキュリティ監視から、先手を打ったデータ保護体制の管理へと、根本的な転換をもたらすものです。
SaaS環境におけるDSPMの主要機能
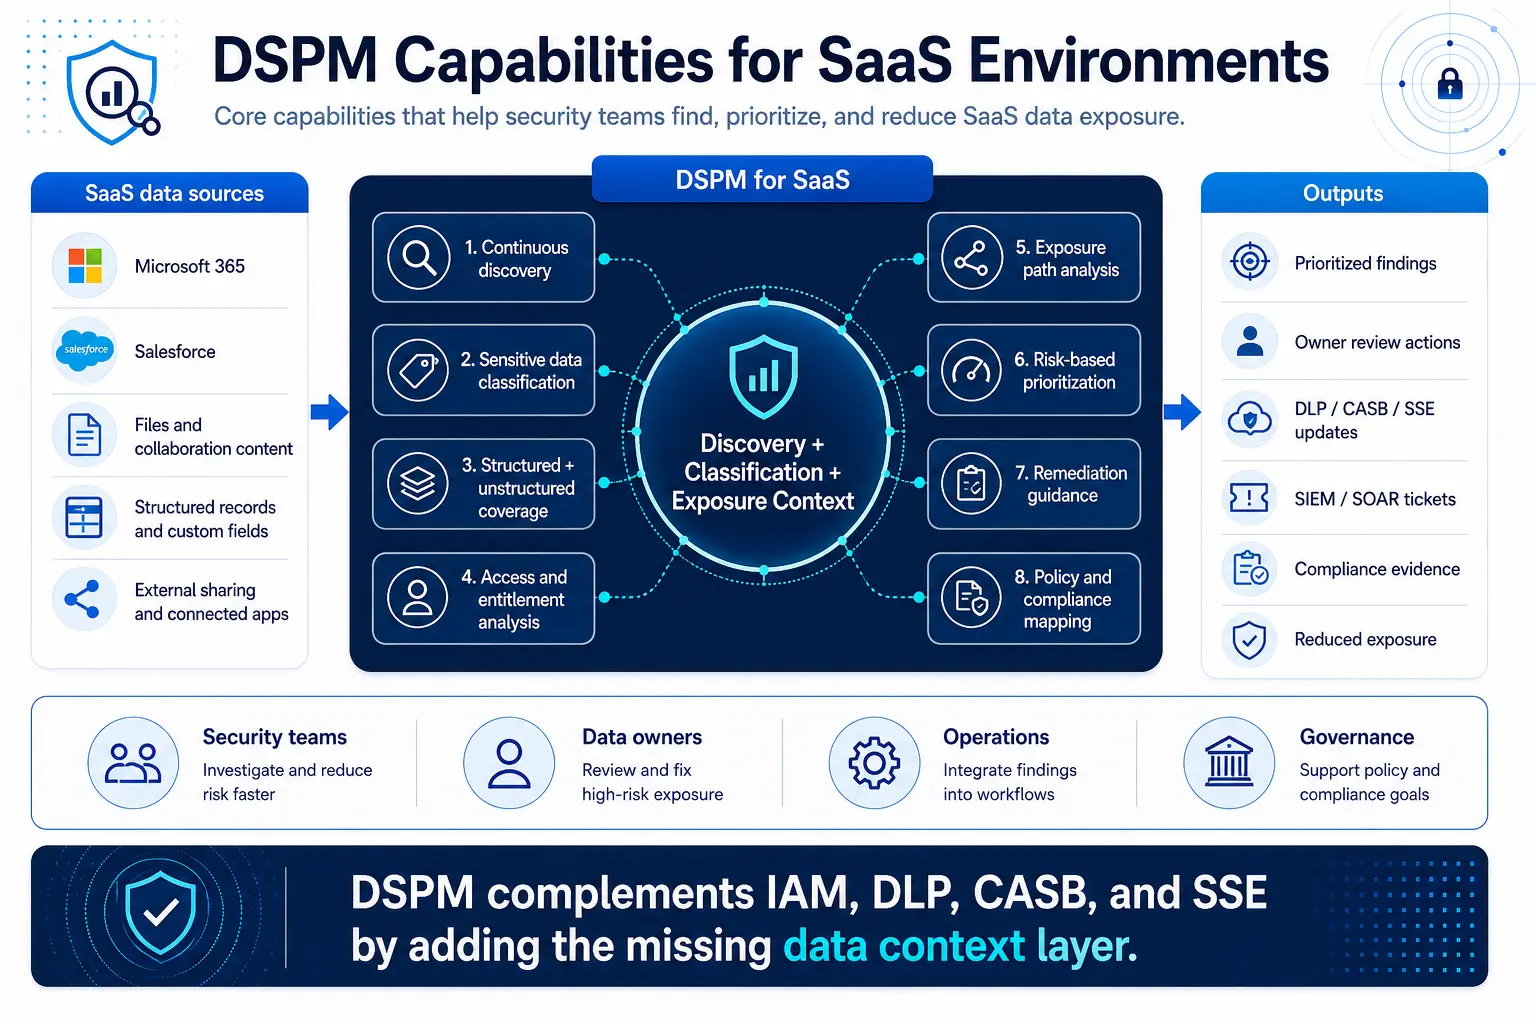
構造化データと非構造化データの両方を網羅することが不可欠です。リスクの優先順位付け機能は、単なる感度スコアリングにとどまらないものでなければなりません。是正措置のガイダンスには、具体的かつ実行可能な提言が盛り込まれるべきです。既存のセキュリティワークフローとの統合機能により、DSPMによる検出結果に対して効率的に対応することが可能になります。
ポリシーマッピング機能により、組織はデータ露出の調査結果を関連するコンプライアンス要件と結びつけることができます。大規模な Microsoft 365 および Salesforce データ資産を抱えるエンタープライズ環境での導入においては、スケーラビリティとパフォーマンスが極めて重要です。
ガバナンス要件が厳しい組織にとっては、導入の柔軟性やデータ居住地の要件への対応が、重要な評価基準となる可能性があります。
実施戦略
DSPMの実用的な評価は、リスクが最も高いビジネスデータと、そのデータが最も頻繁に外部にさらされるコラボレーション経路から着手すべきです。まず、最も機密性の高いビジネスデータが保存されており、外部とのコラボレーションが最も活発に行われているSaaS環境、多くの場合Microsoft 365やSalesforceなどが該当します。
まず、ビジネス上のリスクが最も高い高価値のデータソースから着手します。管理された環境でDSPM機能を試験的に導入します。評価指標と成功基準を策定します。それらの指標を用いて、正当な連携を妨げることなく、プラットフォームがリスクの低減に寄与できるかどうかを判断します。
DSPMは、既存のセキュリティ対策に取って代わるのではなく、それを補完する形で活用された場合に最も効果を発揮します。アクセス権限を持つべきユーザーを定義するのは、依然としてIDおよびアクセス管理の役割です。DLPは、リスクのあるデータ転送をブロックしたり警告を発したりする役割を担い続けます。CASBやSSEは、引き続きポリシーの適用やSaaSの利用状況の監視を支援します。
DSPMは、セキュリティチームがリスクの全体像を把握するのに役立つ、これまで欠けていたコンテキスト層を追加します。この広範な可視性こそが、絶え間ないコラボレーションが行われ、権限が急速に変化する環境において、SaaSデータのセキュリティ管理をより容易にするのです。
組織が包括的なデータ可視化の戦略的価値を認識するにつれ、security service edge プラットフォームの主要ベンダーは、DSPM機能を自社の統合セキュリティアーキテクチャに直接組み込み始め、エンタープライズ顧客に対してSaaSエコシステム全体にわたるシームレスなデータ保護を提供しています。
出典
- IBMおよびポネモン・インスティテュート。『データ漏洩のコストに関するレポート 2025』。 https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- 欧州議会および欧州連合理事会。規則(EU)2016/679(一般データ保護規則)(2016年4月27日)。https://eur-lex.europa.eu/eli/reg/2016/679/oj
- カリフォルニア州司法省、司法長官室。カリフォルニア州消費者プライバシー法(CCPA)。https://oag.ca.gov/privacy/ccpa
- 米国保健社会福祉省(HHS)。『専門家向けHIPAA』。https://www.hhs.gov/hipaa/for-professionals/index.html
- 米国議会。2002年サーベンス・オクスリー法(公法107-204)(2002年7月30日)。https://www.govinfo.gov/app/details/PLAW-107publ204
- PCIセキュリティ基準協議会。ペイメント・カード・インダストリー・データ・セキュリティ・スタンダード(PCI DSS)。https://www.pcisecuritystandards.org/document_library/