






Meilleures pratiques DSPM pour la sécurité de Microsoft 365 et Salesforce
- DSPM identifie l'emplacement des données sensibles au sein de M365 et de Salesforce, puis hiérarchise les expositions présentant le plus grand risque.
- Une visibilité en continu est plus efficace que des audits ponctuels : dans le SaaS, les paramètres de partage et les autorisations évoluent quotidiennement.
- Le DSPM complète les solutions IAM, DLP, CASB et SSE en apportant la couche de contexte des données qui faisait défaut.
- Les indicateurs de réussite doivent concilier la réduction des risques, l'efficacité opérationnelle et la facilitation de la collaboration.
- Privilégiez les solutions offrant une analyse exhaustive, une classification précise et une évaluation des risques permettant de prendre des mesures concrètes.
- Une visibilité permanente permet de réagir plus rapidement aux nouveaux risques à mesure que les modes de collaboration évoluent.
- L'intégration avec les outils de sécurité existants garantit que les conclusions du DSPM se traduisent par une réduction concrète des risques.
- Mesurez à la fois la réduction de l'exposition et le délai de remédiation afin de suivre les réelles améliorations opérationnelles.
- Une évaluation régulière de l'efficacité des DSPM aide les organisations à s'adapter à l'évolution des modes de collaboration.
L'exposition des données SaaS n'est pas le résultat d'une simple erreur de configuration ou d'un incident de sécurité isolé : elle résulte de l'interaction complexe entre la prolifération des données sensibles, des paramètres de partage par défaut trop permissifs, les besoins de collaboration externe, les identités des invités et une visibilité limitée sur les plateformes stratégiques pour l'entreprise, telles que Microsoft 365 et Salesforce.
Bien que ces plateformes offrent des contrôles de sécurité natifs, elles fonctionnent de manière isolée et exigent des administrateurs qu’ils sachent déjà où se trouvent les données sensibles avant de pouvoir les gérer efficacement. Ce défi a fait des solutions de sécurité centrées sur les données des éléments essentiels des stratégies de sécurité d’entreprise, d’autant plus que les organisations reconnaissent la nécessité d’une visibilité complète sur l’ensemble de leur environnement SaaS en pleine expansion.
Les risques liés à Microsoft 365 et à Salesforce comprennent notamment le partage excessif de fichiers, l'accès d'utilisateurs invités, des jeux d'autorisations trop larges et une collaboration externe non gérée. Les contrôles natifs des plateformes apportent une aide, mais fonctionnent application par application et nécessitent de savoir au préalable où se trouvent les données sensibles.
Les approches traditionnelles, telles que les audits manuels, les solutions DLP autonomes et les CASB, présentent des lacunes en matière de contexte qui ralentissent la hiérarchisation efficace des risques. La gestion de la posture de sécurité des données (DSPM) assure en continu la découverte, la classification, l’analyse des expositions et la hiérarchisation des risques dans l’ensemble des référentiels de données SaaS, comblant ainsi les lacunes de visibilité auxquelles sont confrontées les équipes de sécurité d’entreprise dans les environnements collaboratifs actuels.
Pour réduire efficacement l'exposition des données SaaS, il est nécessaire de trouver un équilibre entre les contrôles de sécurité et les besoins de collaboration de l'entreprise. Le DSPM donne les meilleurs résultats lorsqu'il s'inscrit dans le cadre d'une stratégie plus large de sécurité des données, comprenant la gestion des identités, les contrôles d'accès et l'application des politiques.
Les plateformes SaaS accordent la priorité aux fonctionnalités de collaboration, ce qui peut poser des défis en matière de gouvernance aux équipes chargées de la sécurité. Microsoft 365 et Salesforce offrent tous deux des fonctionnalités de partage étendues qui peuvent exposer des données sensibles au-delà des limites prévues.
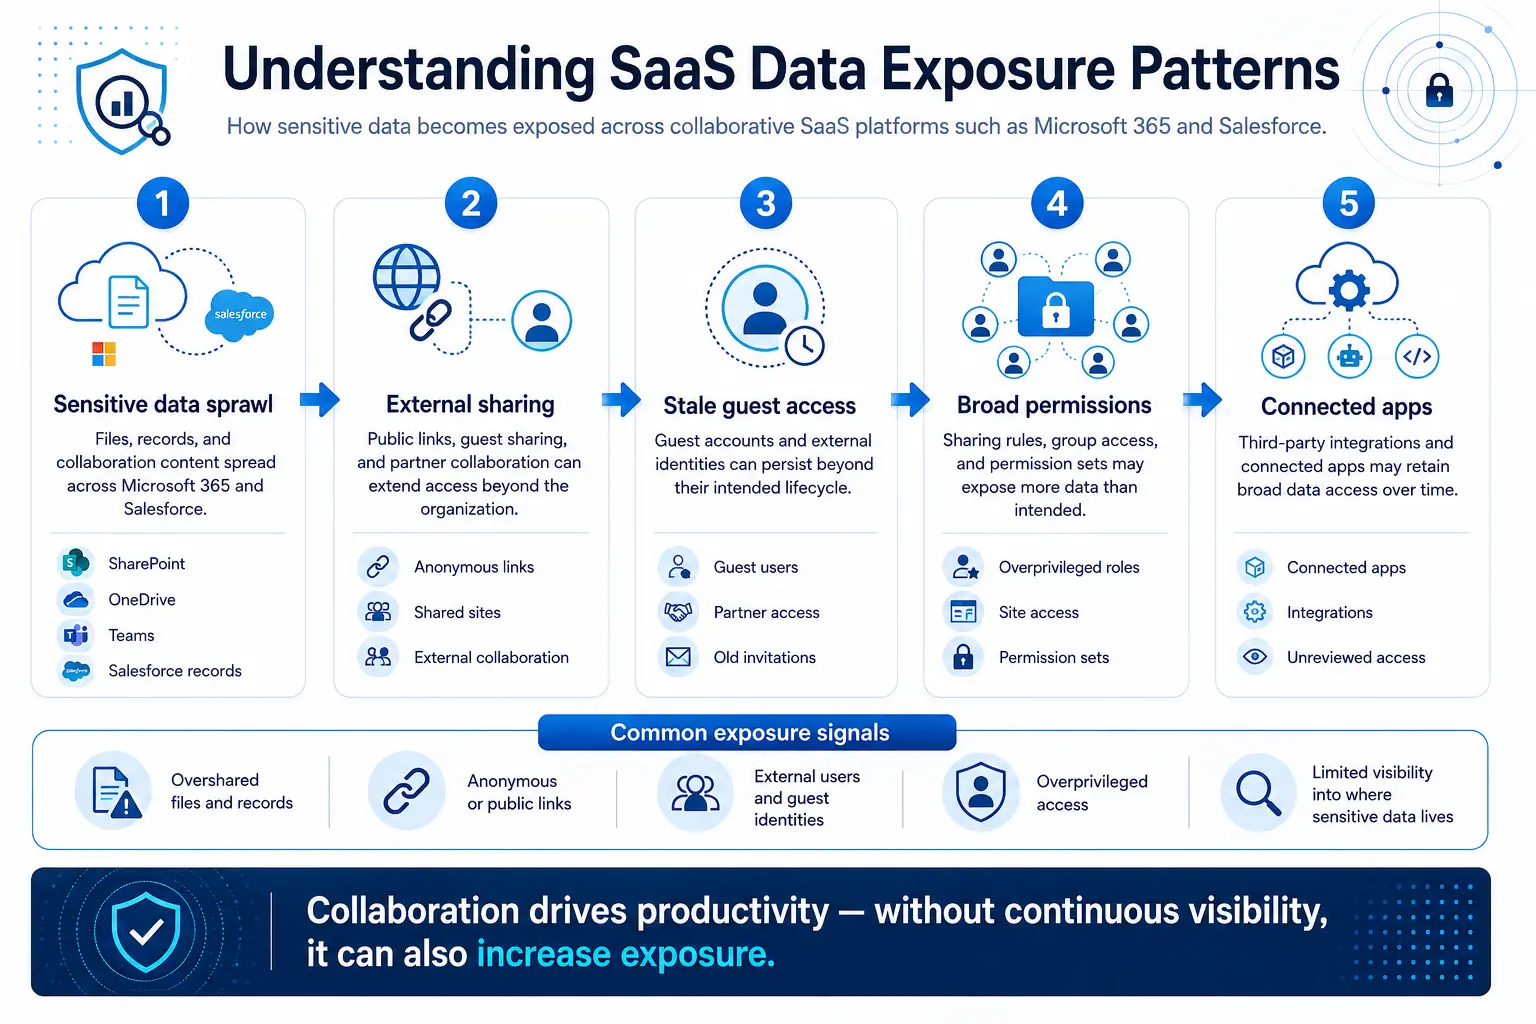
Comprendre les schémas d'exposition des données dans le modèle SaaS
Dans Microsoft 365, la collaboration externe est rendue possible grâce à plusieurs mécanismes de partage. Microsoft SharePoint prend en charge des modèles d’accès externe configurables, notamment « Tout le monde », « Invités nouveaux et existants » et « Invités existants », en fonction des politiques définies au niveau du locataire. Microsoft OneDrive permet le partage de fichiers via des liens d’accès anonymes qui peuvent ne pas nécessiter d’authentification. De plus, la collaboration via Microsoft Teams peut étendre l’accès des utilisateurs externes aux conversations partagées, aux documents liés et au contenu associé, en fonction des contrôles configurés au niveau du locataire et des paramètres de partage.
Ces options de partage favorisent une collaboration professionnelle légitime, mais créent une surface d'exposition qui s'étend bien au-delà du périmètre du réseau d'entreprise.
Les utilisateurs invités constituent un autre vecteur d'exposition important dans les environnements Microsoft 365. Les comptes invités peuvent subsister au-delà de leur cycle de vie prévu si les organisations ne vérifient pas régulièrement les accès externes. En fonction de leur appartenance à des groupes et des paramètres de partage au niveau du site, les utilisateurs invités peuvent bénéficier d'un accès plus étendu que celui prévu par les administrateurs.
Il peut être difficile de réguler de manière cohérente le partage sur OneDrive, car les décisions en la matière sont souvent prises au niveau de chaque utilisateur. Les collaborateurs peuvent partager des documents sensibles avec des tiers à l'aide de liens anonymes. Le partage via des liens anonymes peut réduire la visibilité liée à l'identité par rapport aux méthodes de partage nécessitant une authentification.
Contrairement au partage par e-mail, qui génère des pistes d'audit, les liens OneDrive anonymes n'offrent qu'une visibilité limitée sur les personnes ayant effectivement accédé au contenu partagé.
Salesforce pose des défis tout aussi complexes en matière d'exposition des données en raison de son architecture de contrôle d'accès hautement flexible. Des règles de partage configurées de manière trop large peuvent accorder un accès généralisé aux enregistrements correspondants, ce qui augmente considérablement le risque d'exposition. Au fil du temps, l'accumulation d'objets personnalisés, de champs, d'ensembles d'autorisations et de configurations de rôles peut créer des chemins d'accès aux données imprévus qui ne correspondent plus aux exigences actuelles en matière d'activité, de gouvernance ou de principe du moindre privilège.
L'accès des utilisateurs invités et les applications tierces connectées peuvent encore accroître la surface d'exposition potentielle dans Salesforce. Les champs et objets personnalisés de Salesforce ajoutent à la complexité, car ils peuvent contenir des données sensibles qui ne sont pas couvertes par les politiques de gouvernance standard.
Par exemple, les informations sensibles stockées dans des champs personnalisés risquent de ne pas faire l'objet d'une gestion aussi cohérente que les données standard des enregistrements si la classification et les contrôles d'accès ne sont pas examinés avec soin. Les applications connectées peuvent s'accumuler au fil du temps, certaines conservant des autorisations d'accès étendues aux données même après que leur objectif métier initial a pris fin.
La collaboration externe dans Salesforce peut concerner des cas d'utilisation liés aux partenaires, aux clients ou aux intégrations ; chacun d'entre eux doit faire l'objet d'un examen visant à garantir le principe du « privilège minimal ». Si les contrôles d'accès sont définis de manière trop large, les utilisateurs externes pourraient avoir accès à davantage d'enregistrements ou d'objets que nécessaire.
Considérations relatives à l'impact sur l'activité et aux coûts
L'impact de ces schémas d'exposition sur l'activité va au-delà des risques liés à la conformité. Lorsque des données sensibles sont largement accessibles, les organisations sont exposées à un risque accru de vol de propriété intellectuelle, de désavantage concurrentiel, de sanctions réglementaires et d'atteinte à leur réputation.
Le rapport 2025 d'IBM sur le coût des fuites de données a révélé que le coût moyen d'une fuite de données à l'échelle mondiale s'élevait à 4,44 millions de dollars américains.
Limites des approches traditionnelles
Les audits manuels de l'exposition des données SaaS se heurtent à des défis fondamentaux en matière d'évolutivité. Les environnements Microsoft 365 de grande envergure peuvent contenir un très grand nombre de fichiers répartis entre SharePoint, OneDrive et Teams, avec des autorisations de partage susceptibles d'évoluer fréquemment à mesure que les utilisateurs collaborent sur des projets. Les environnements Salesforce de grande envergure peuvent également s'avérer difficiles à examiner manuellement, car ils peuvent comporter de nombreux enregistrements, objets personnalisés, utilisateurs et autorisations à plusieurs niveaux.
Les solutions traditionnelles Data Loss Prevention (DLP) permettent d’identifier les contenus sensibles, mais n’ont pas été conçues pour offrir une visibilité complète sur l’exposition des données. Le DLP excelle dans la détection et le blocage des violations de politique au moment où elles se produisent. Cependant, le DLP n’offre pas de visibilité continue sur l’emplacement actuel des données sensibles, la manière dont elles sont partagées, les personnes qui y ont accès, ni les mesures correctives qui permettraient de réduire le plus efficacement possible cette exposition.
Les solutions CASB apportent une visibilité et des capacités de contrôle précieuses pour les environnements SaaS, mais elles se concentrent généralement sur le comportement des utilisateurs, l’accès aux applications et l’application des politiques plutôt que sur la gestion globale de la sécurité des données. Les solutions CASB permettent d’identifier les activités à risque des utilisateurs, d’appliquer des contrôles d’accès et d’empêcher le partage non autorisé de données. Cependant, elles peuvent ne pas offrir une visibilité complète sur l’exposition actuelle des données, qu’il s’agisse de fichiers, d’enregistrements ou de configurations de partage.
La fragmentation de ces approches traditionnelles engendre des difficultés opérationnelles. Les alertes DLP se concentrent sur les violations des politiques, celles des CASB portent sur le comportement des utilisateurs, tandis que les audits manuels fournissent des instantanés statiques des problèmes de configuration. Les approches traditionnelles ne tiennent souvent pas compte du contexte métier nécessaire à une hiérarchisation efficace des risques.
Comment le DSPM révolutionne la sécurité des données SaaS
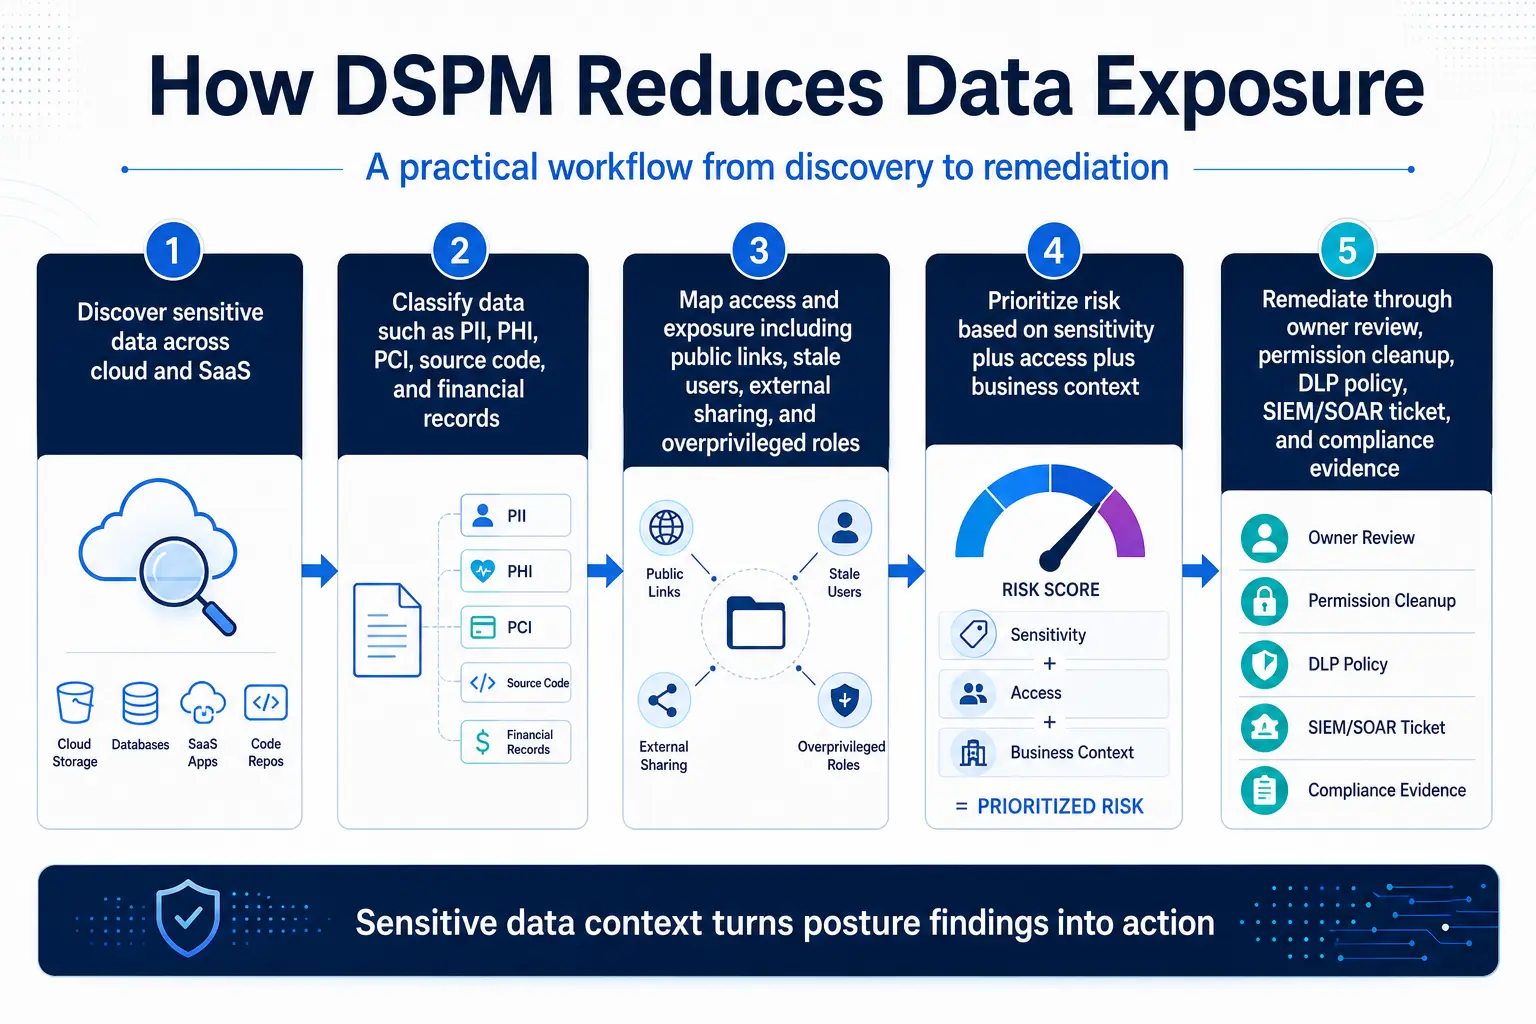
Le DSPM change la donne en identifiant en permanence où se trouvent les données sensibles, comment elles sont exposées et quelles mesures correctives permettront de réduire les risques le plus rapidement possible. Un programme DSPM performant identifie les données sensibles dans Microsoft 365 et Salesforce sans que les équipes de sécurité aient à inspecter manuellement chaque fichier ou enregistrement.
Il classe les données en fonction de leur contenu et de leur contexte, puis évalue les voies d'exposition qui rendent ces données à risque. Cela inclut les liens publics, les accès invités, les règles de partage trop permissives et les droits d'accès périmés. Une fois les expositions identifiées, DSPM peut hiérarchiser les risques les plus importants en priorité, au lieu de submerger les équipes d'une longue liste de constatations de faible importance.
Concrètement, cela signifie que les équipes de sécurité peuvent se concentrer sur les données les plus importantes, et pas seulement sur celles qui ont déclenché une alerte. Cette approche axée sur les données marque un changement fondamental : on passe d'une surveillance réactive de la sécurité à une gestion proactive de la protection des données.
Principales fonctionnalités du DSPM pour les environnements SaaS
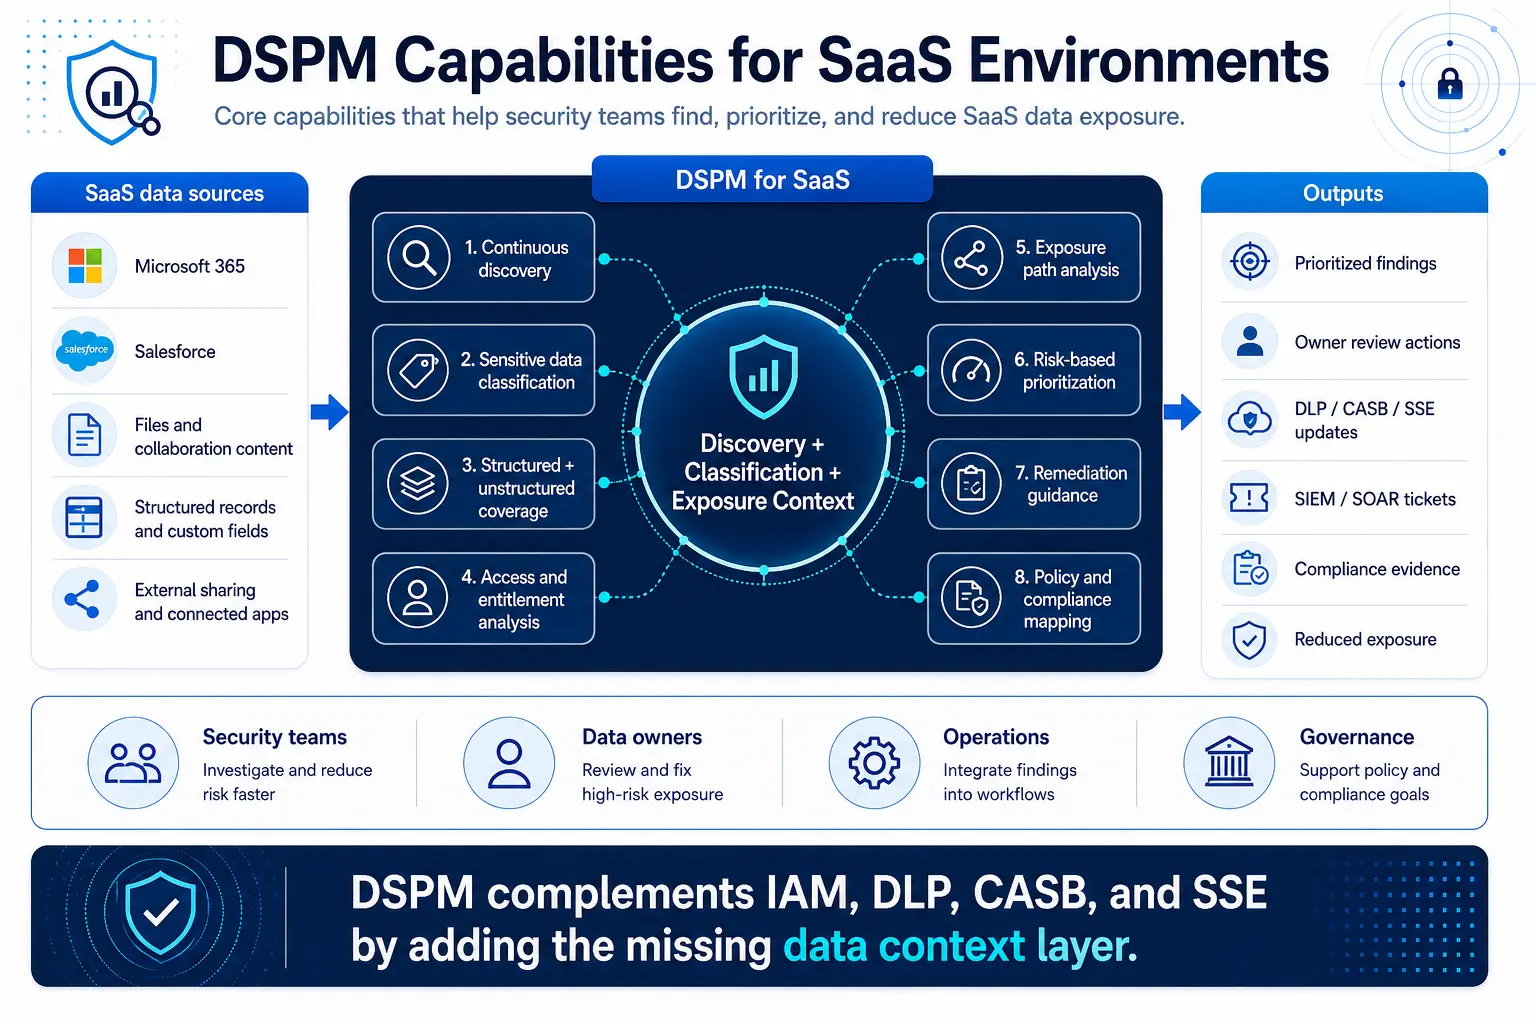
Il est essentiel que la couverture s'étende à la fois aux données structurées et non structurées. Les capacités de hiérarchisation des risques doivent aller au-delà d'une simple évaluation de la sensibilité. Les conseils de correction doivent fournir des recommandations spécifiques et concrètes. Les capacités d'intégration avec les workflows de sécurité existants garantissent que les résultats du DSPM puissent être mis en œuvre efficacement.
Les fonctionnalités de cartographie des politiques aident les organisations à établir un lien entre les résultats relatifs à l'exposition des données et les exigences de conformité pertinentes. L'évolutivité et les performances revêtent une importance capitale pour les déploiements d'entreprise disposant de vastes environnements de données Microsoft 365 et Salesforce.
Pour les organisations soumises à des exigences strictes en matière de gouvernance, la flexibilité de déploiement et la prise en charge de la localisation des données peuvent constituer des critères d'évaluation importants.
Stratégie de mise en œuvre
Une évaluation concrète du DSPM doit commencer par les données d'entreprise présentant le plus grand risque et par les canaux de collaboration qui les exposent le plus souvent. Commencez par les environnements SaaS qui stockent vos données d'entreprise les plus sensibles et qui favorisent le plus la collaboration externe — parmi lesquels figurent souvent Microsoft 365 et Salesforce.
Commencez par les sources de données à forte valeur ajoutée qui présentent le plus grand risque pour l'entreprise. Testez les fonctionnalités DSPM dans un environnement contrôlé. Définissez des indicateurs et des critères de réussite. Utilisez ces indicateurs pour déterminer si la plateforme peut contribuer à réduire l'exposition au risque sans entraver la collaboration légitime.
Le DSPM est particulièrement efficace lorsqu’il vient compléter, plutôt que remplacer, les contrôles de sécurité existants. La gestion des identités et des accès continue de déterminer qui doit disposer d’un accès. Le DLP continue de bloquer ou de signaler les transferts à risque. Le CASB et le SSE continuent de contribuer à l’application des politiques et à la surveillance de l’activité SaaS.
Le DSPM apporte la couche contextuelle qui faisait défaut et qui permet aux équipes de sécurité d'avoir une vue d'ensemble complète des risques d'exposition. C'est précisément cette visibilité élargie qui rend la sécurité des données SaaS plus facile à gérer dans des environnements où la collaboration est constante et où les autorisations évoluent rapidement.
À mesure que les organisations prennent conscience de la valeur stratégique d'une visibilité complète sur les données, les leaders du marché des plateformes de gestion des données ( security service edge ) ont commencé à intégrer des fonctionnalités DSPM directement dans leurs architectures de sécurité unifiées, offrant ainsi à leurs clients professionnels une protection des données sans faille sur l'ensemble de leur écosystème SaaS.
Sources
- IBM et l'Institut Ponemon. Rapport sur le coût d'une violation de données 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- Parlement européen et Conseil de l'Union européenne. Règlement (UE) 2016/679 (Règlement général sur la protection des données) (27 avril 2016). https://eur-lex.europa.eu/eli/reg/2016/679/oj
- Ministère de la Justice de Californie, Bureau du procureur général. Loi californienne sur la protection de la vie privée des consommateurs (CCPA). https://oag.ca.gov/privacy/ccpa
- Ministère américain de la Santé et des Services sociaux (HHS). La loi HIPAA à l'intention des professionnels. https://www.hhs.gov/hipaa/for-professionals/index.html
- Congrès des États-Unis. Loi Sarbanes-Oxley de 2002 (loi publique n° 107-204) (30 juillet 2002). https://www.govinfo.gov/app/details/PLAW-107publ204
- Conseil des normes de sécurité PCI. Norme de sécurité des données du secteur des cartes de paiement (PCI DSS). https://www.pcisecuritystandards.org/document_library/