






Microsoft 365 और Salesforce सुरक्षा के लिए DSPM की सर्वोत्तम पद्धतियाँ
- डीएसपीएम एम365 और सेल्सफोर्स में संवेदनशील डेटा के भंडार का पता लगाता है, और फिर सबसे अधिक जोखिम वाले क्षेत्रों को प्राथमिकता देता है।
- निरंतर दृश्यता, समय-समय पर किए जाने वाले ऑडिट से बेहतर है — SaaS में शेयरिंग सेटिंग्स और अनुमतियाँ प्रतिदिन बदलती रहती हैं।
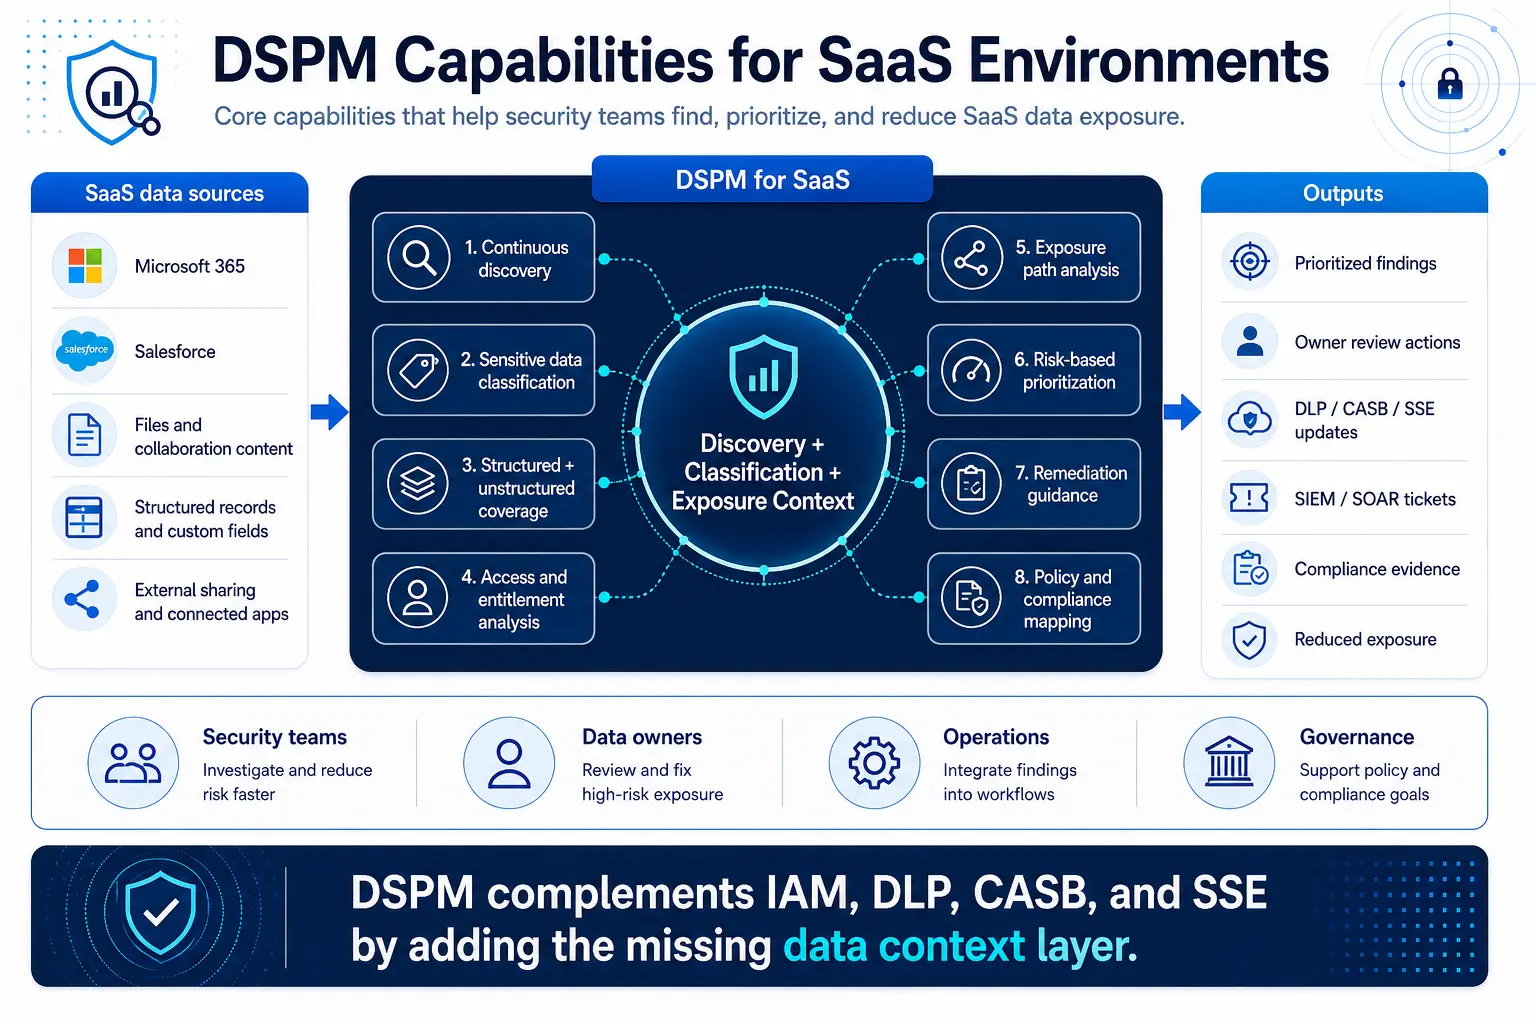
- DSPM, IAM, DLP, CASB और SSE को पूरक करता है, जिसमें डेटा संदर्भ परत की कमी को पूरा किया जाता है।
- सफलता के मापदंडों में जोखिम को कम करने, परिचालन दक्षता और सहयोग को सक्षम बनाने के बीच संतुलन होना चाहिए।
- व्यापक खोज, सटीक वर्गीकरण और कार्रवाई योग्य जोखिम स्कोरिंग के साथ समाधानों को प्राथमिकता दें।
- निरंतर पारदर्शिता से सहयोग के तरीकों में बदलाव आने पर नए खुलासों पर तेजी से प्रतिक्रिया देना संभव हो पाता है।
- मौजूदा सुरक्षा उपकरणों के साथ एकीकरण यह सुनिश्चित करता है कि डीएसपीएम के निष्कर्ष ठोस जोखिम न्यूनीकरण में परिवर्तित हों।
- वास्तविक परिचालन सुधार को ट्रैक करने के लिए जोखिम में कमी और उपचार में लगने वाले समय दोनों को मापें।
- डीएसपीएम की प्रभावशीलता का नियमित मूल्यांकन संगठनों को बदलते सहयोग पैटर्न के अनुकूल होने में मदद करता है।
SaaS डेटा का लीक होना किसी एक गलत कॉन्फ़िगरेशन या डेटा उल्लंघन की घटना का परिणाम नहीं है - यह संवेदनशील डेटा के फैलाव, उदार साझाकरण डिफ़ॉल्ट, बाहरी सहयोग की ज़रूरतों, अतिथि पहचान और Microsoft 365 और Salesforce जैसे व्यावसायिक रूप से महत्वपूर्ण प्लेटफार्मों पर सीमित दृश्यता की जटिल परस्पर क्रिया से उत्पन्न होता है।
हालांकि ये प्लेटफ़ॉर्म अंतर्निहित सुरक्षा नियंत्रण प्रदान करते हैं, लेकिन ये अलग-थलग रूप से काम करते हैं और प्रशासकों को संवेदनशील डेटा के प्रभावी प्रबंधन से पहले यह जानना आवश्यक होता है कि वह कहाँ स्थित है। इस चुनौती ने डेटा-केंद्रित सुरक्षा समाधानों को उद्यम सुरक्षा रणनीतियों के आवश्यक घटकों के रूप में स्थापित किया है, विशेष रूप से तब जब संगठन अपने बढ़ते SaaS नेटवर्क में व्यापक दृश्यता की आवश्यकता को पहचानते हैं।
Microsoft 365 और Salesforce में डेटा लीक होने के कई पैटर्न हैं, जिनमें अत्यधिक साझा फाइलें, अतिथि उपयोगकर्ताओं की पहुंच, व्यापक अनुमति सेट और अनियंत्रित बाहरी सहयोग शामिल हैं। प्लेटफ़ॉर्म के मूल नियंत्रण मददगार होते हैं, लेकिन वे ऐप-दर-ऐप संचालित होते हैं और संवेदनशील डेटा कहां मौजूद है, इसकी पूर्व जानकारी पर निर्भर करते हैं।
मैनुअल ऑडिट, स्टैंडअलोन डेटा लैंग्वेज मैनेजमेंट (डीएलपी) और सीएएसबी जैसे पारंपरिक दृष्टिकोण संदर्भ संबंधी कमियां छोड़ देते हैं, जिससे प्रभावी जोखिम प्राथमिकता निर्धारण में देरी होती है। डेटा सिक्योरिटी पोस्चर मैनेजमेंट (डीएसपीएम) एसएएएस डेटा स्टोर में निरंतर खोज, वर्गीकरण, जोखिम विश्लेषण और जोखिम प्राथमिकता निर्धारण प्रदान करता है - जिससे आज के सहयोगात्मक वातावरण में उद्यम सुरक्षा टीमों को होने वाली दृश्यता संबंधी कमियों को दूर किया जा सकता है।
SaaS डेटा के जोखिम को प्रभावी ढंग से कम करने के लिए सुरक्षा नियंत्रणों और व्यावसायिक सहयोग की आवश्यकताओं के बीच संतुलन बनाए रखना आवश्यक है। DSPM एक व्यापक डेटा सुरक्षा रणनीति के हिस्से के रूप में सबसे अच्छा काम करता है जिसमें पहचान प्रबंधन, पहुंच नियंत्रण और नीति प्रवर्तन शामिल हैं।
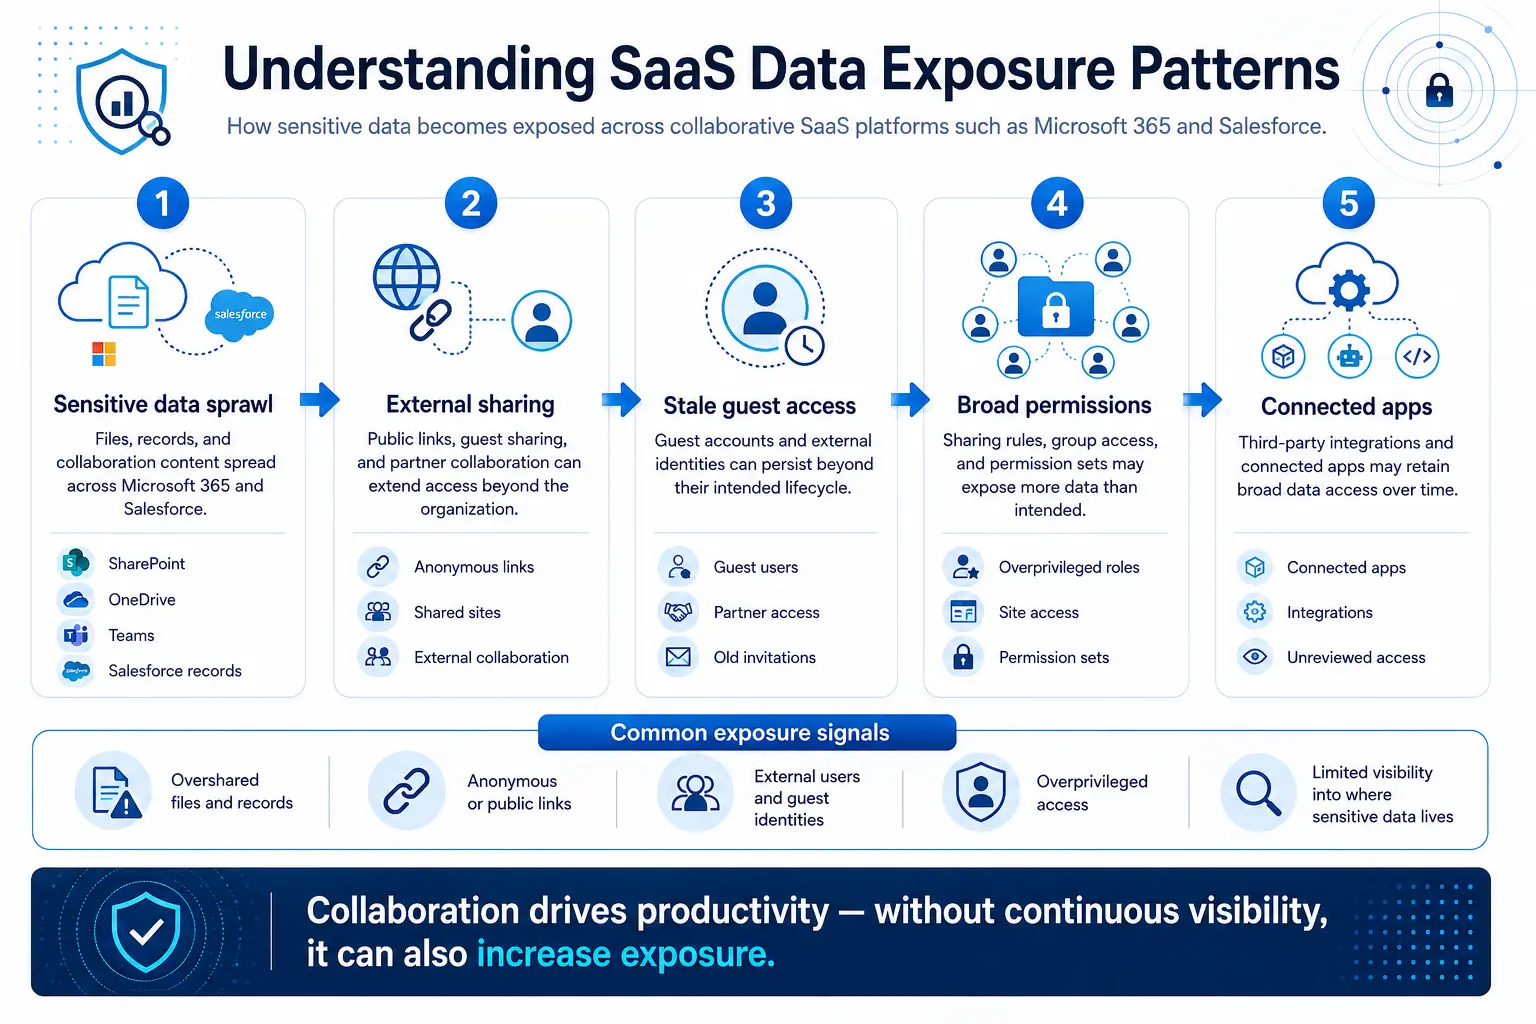
SaaS प्लेटफॉर्म सहयोग सुविधाओं को प्राथमिकता देते हैं, जिससे सुरक्षा टीमों के लिए प्रबंधन संबंधी चुनौतियाँ उत्पन्न हो सकती हैं। Microsoft 365 और Salesforce दोनों व्यापक साझाकरण क्षमताएँ प्रदान करते हैं जो संवेदनशील डेटा को निर्धारित सीमाओं से परे उजागर कर सकती हैं।
SaaS डेटा एक्सपोज़र पैटर्न को समझना
Microsoft 365 में, कई शेयरिंग तंत्रों के माध्यम से बाहरी सहयोग सक्षम किया जाता है। Microsoft SharePoint, किरायेदार-स्तरीय नीतियों के आधार पर, "कोई भी", "नए और मौजूदा अतिथि" और "मौजूदा अतिथि" सहित कॉन्फ़िगर करने योग्य बाहरी पहुँच मॉडल का समर्थन करता है। Microsoft OneDrive, बिना प्रमाणीकरण की आवश्यकता वाले अनाम पहुँच लिंक के माध्यम से फ़ाइल साझा करने की अनुमति देता है। इसके अतिरिक्त, Microsoft Teams सहयोग, कॉन्फ़िगर किए गए किरायेदार और शेयरिंग नियंत्रणों के आधार पर, साझा वार्तालापों, लिंक किए गए दस्तावेज़ों और संबंधित सामग्री तक बाहरी उपयोगकर्ता पहुँच का विस्तार कर सकता है।
ये साझाकरण विकल्प वैध व्यावसायिक सहयोग का समर्थन करते हैं, लेकिन एक ऐसा जोखिम क्षेत्र बनाते हैं जो कॉर्पोरेट नेटवर्क की परिधि से कहीं अधिक विस्तृत होता है।
Microsoft 365 वातावरण में अतिथि उपयोगकर्ता एक और महत्वपूर्ण जोखिम कारक प्रस्तुत करते हैं। यदि संगठन नियमित रूप से बाहरी पहुँच की समीक्षा नहीं करते हैं, तो अतिथि खाते अपने निर्धारित जीवनकाल से अधिक समय तक बने रह सकते हैं। समूह सदस्यता और साइट-स्तरीय साझाकरण सेटिंग्स के आधार पर, अतिथि उपयोगकर्ताओं को प्रशासकों द्वारा निर्धारित पहुँच से अधिक व्यापक पहुँच प्राप्त हो सकती है।
OneDrive पर शेयरिंग को लगातार नियंत्रित करना मुश्किल हो सकता है क्योंकि शेयरिंग संबंधी निर्णय अक्सर व्यक्तिगत उपयोगकर्ता स्तर पर लिए जाते हैं। कर्मचारी गुमनाम लिंक का उपयोग करके बाहरी पक्षों के साथ संवेदनशील दस्तावेज़ साझा कर सकते हैं। प्रमाणित शेयरिंग विधियों की तुलना में गुमनाम लिंक शेयरिंग से पहचान संबंधी पारदर्शिता कम हो सकती है।
ईमेल आधारित शेयरिंग के विपरीत, जो ऑडिट ट्रेल बनाती है, अनाम वनड्राइव लिंक इस बात की सीमित जानकारी प्रदान करते हैं कि वास्तव में साझा की गई सामग्री तक किसने पहुंच बनाई।
Salesforce अपनी अत्यधिक लचीली एक्सेस-कंट्रोल आर्किटेक्चर के माध्यम से डेटा लीक की जटिल चुनौतियाँ पेश करता है। व्यापक रूप से कॉन्फ़िगर किए गए शेयरिंग नियम समान रिकॉर्ड तक व्यापक पहुँच प्रदान कर सकते हैं, जिससे लीक का जोखिम काफी बढ़ जाता है। समय के साथ, संचित कस्टम ऑब्जेक्ट, फ़ील्ड, अनुमति सेट और भूमिका कॉन्फ़िगरेशन अनजाने डेटा एक्सेस पथ बना सकते हैं जो वर्तमान व्यवसाय, शासन या न्यूनतम विशेषाधिकार आवश्यकताओं के अनुरूप नहीं रह जाते हैं।
अतिथि उपयोगकर्ता पहुंच और तृतीय-पक्ष कनेक्टेड ऐप्स सेल्सफोर्स में संभावित जोखिम को और बढ़ा सकते हैं। सेल्सफोर्स में कस्टम फ़ील्ड और ऑब्जेक्ट अतिरिक्त जटिलता पैदा करते हैं क्योंकि उनमें संवेदनशील डेटा हो सकता है जो मानक शासन नीतियों के अंतर्गत नहीं आता है।
उदाहरण के लिए, यदि वर्गीकरण और पहुंच नियंत्रणों की सावधानीपूर्वक समीक्षा नहीं की जाती है, तो कस्टम फ़ील्ड में संग्रहीत संवेदनशील जानकारी को मानक रिकॉर्ड डेटा की तरह सुसंगत रूप से नियंत्रित नहीं किया जा सकता है। समय के साथ, कनेक्टेड ऐप्स की संख्या बढ़ सकती है, और कुछ ऐप्स अपने मूल व्यावसायिक उद्देश्य समाप्त होने के बाद भी व्यापक डेटा पहुंच अनुमतियां बनाए रख सकते हैं।
Salesforce में बाहरी सहयोग में भागीदार, ग्राहक या एकीकरण उपयोग के मामले शामिल हो सकते हैं, जिनमें से प्रत्येक की न्यूनतम विशेषाधिकार पहुंच के लिए समीक्षा की जानी चाहिए। यदि पहुंच नियंत्रण बहुत व्यापक रूप से निर्धारित किए जाते हैं, तो बाहरी उपयोगकर्ता आवश्यकता से अधिक रिकॉर्ड या ऑब्जेक्ट तक पहुंच सकते हैं।
व्यवसाय पर प्रभाव और लागत संबंधी विचार
इन डेटा लीक पैटर्न का व्यावसायिक प्रभाव अनुपालन जोखिमों से कहीं अधिक व्यापक है। जब संवेदनशील डेटा व्यापक रूप से सुलभ होता है, तो संगठनों को बौद्धिक संपदा की चोरी, प्रतिस्पर्धात्मक नुकसान, नियामक दंड और प्रतिष्ठा को नुकसान जैसे जोखिमों का सामना करना पड़ता है।
आईबीएम की कॉस्ट ऑफ ए डेटा ब्रीच रिपोर्ट 2025 में पाया गया कि वैश्विक स्तर पर डेटा ब्रीच की औसत लागत 4.44 मिलियन अमेरिकी डॉलर थी।
परंपरागत दृष्टिकोणों की सीमाएँ
SaaS डेटा एक्सपोज़र के मैन्युअल ऑडिट में मूलभूत स्केलेबिलिटी संबंधी चुनौतियाँ सामने आती हैं। बड़े Microsoft 365 वातावरणों में SharePoint, OneDrive और Teams में बड़ी संख्या में फ़ाइलें हो सकती हैं, और उपयोगकर्ताओं द्वारा परियोजनाओं पर सहयोग करने के दौरान साझाकरण अनुमतियाँ अक्सर बदल सकती हैं। बड़े Salesforce वातावरणों की मैन्युअल समीक्षा करना भी कठिन हो सकता है क्योंकि उनमें कई रिकॉर्ड, कस्टम ऑब्जेक्ट, उपयोगकर्ता और स्तरित अनुमतियाँ शामिल हो सकती हैं।
पारंपरिक Data Loss Prevention (डीएलपी) समाधान संवेदनशील सामग्री की पहचान करने में मदद करते हैं, लेकिन इन्हें डेटा के जोखिम की व्यापक जानकारी प्रदान करने के लिए डिज़ाइन नहीं किया गया था। डीएलपी नीति उल्लंघनों का पता लगाने और उन्हें रोकने में उत्कृष्ट है। हालांकि, डीएलपी यह निरंतर जानकारी प्रदान नहीं करता है कि संवेदनशील डेटा वर्तमान में कहां मौजूद है, इसे कैसे साझा किया जाता है, किसे इसकी पहुंच प्राप्त है, या जोखिम को सबसे प्रभावी ढंग से कम करने के लिए कौन से निवारण उपाय किए जा सकते हैं।
CASB समाधान SaaS वातावरणों के लिए महत्वपूर्ण दृश्यता और नियंत्रण क्षमताएं प्रदान करते हैं, लेकिन वे आमतौर पर व्यापक डेटा स्थिति प्रबंधन के बजाय उपयोगकर्ता व्यवहार, एप्लिकेशन एक्सेस और नीति प्रवर्तन पर ध्यान केंद्रित करते हैं। CASB समाधान जोखिमपूर्ण उपयोगकर्ता गतिविधियों की पहचान कर सकते हैं, एक्सेस नियंत्रण लागू कर सकते हैं और अनधिकृत डेटा साझाकरण को रोक सकते हैं। हालांकि, वे सभी फाइलों, रिकॉर्ड और साझाकरण कॉन्फ़िगरेशन में मौजूदा डेटा एक्सपोज़र की पूरी दृश्यता प्रदान नहीं कर सकते हैं।
इन पारंपरिक दृष्टिकोणों में बिखराव के कारण परिचालन संबंधी चुनौतियाँ उत्पन्न होती हैं। डीएलपी अलर्ट नीति उल्लंघनों पर केंद्रित होते हैं, सीएएसबी अलर्ट उपयोगकर्ता व्यवहार पर केंद्रित होते हैं, और मैन्युअल ऑडिट विन्यास संबंधी समस्याओं के स्थिर स्नैपशॉट प्रदान करते हैं। पारंपरिक दृष्टिकोणों में अक्सर प्रभावी जोखिम प्राथमिकता के लिए आवश्यक व्यावसायिक संदर्भ का अभाव होता है।
DSPM किस प्रकार SaaS डेटा सुरक्षा को बदलता है?
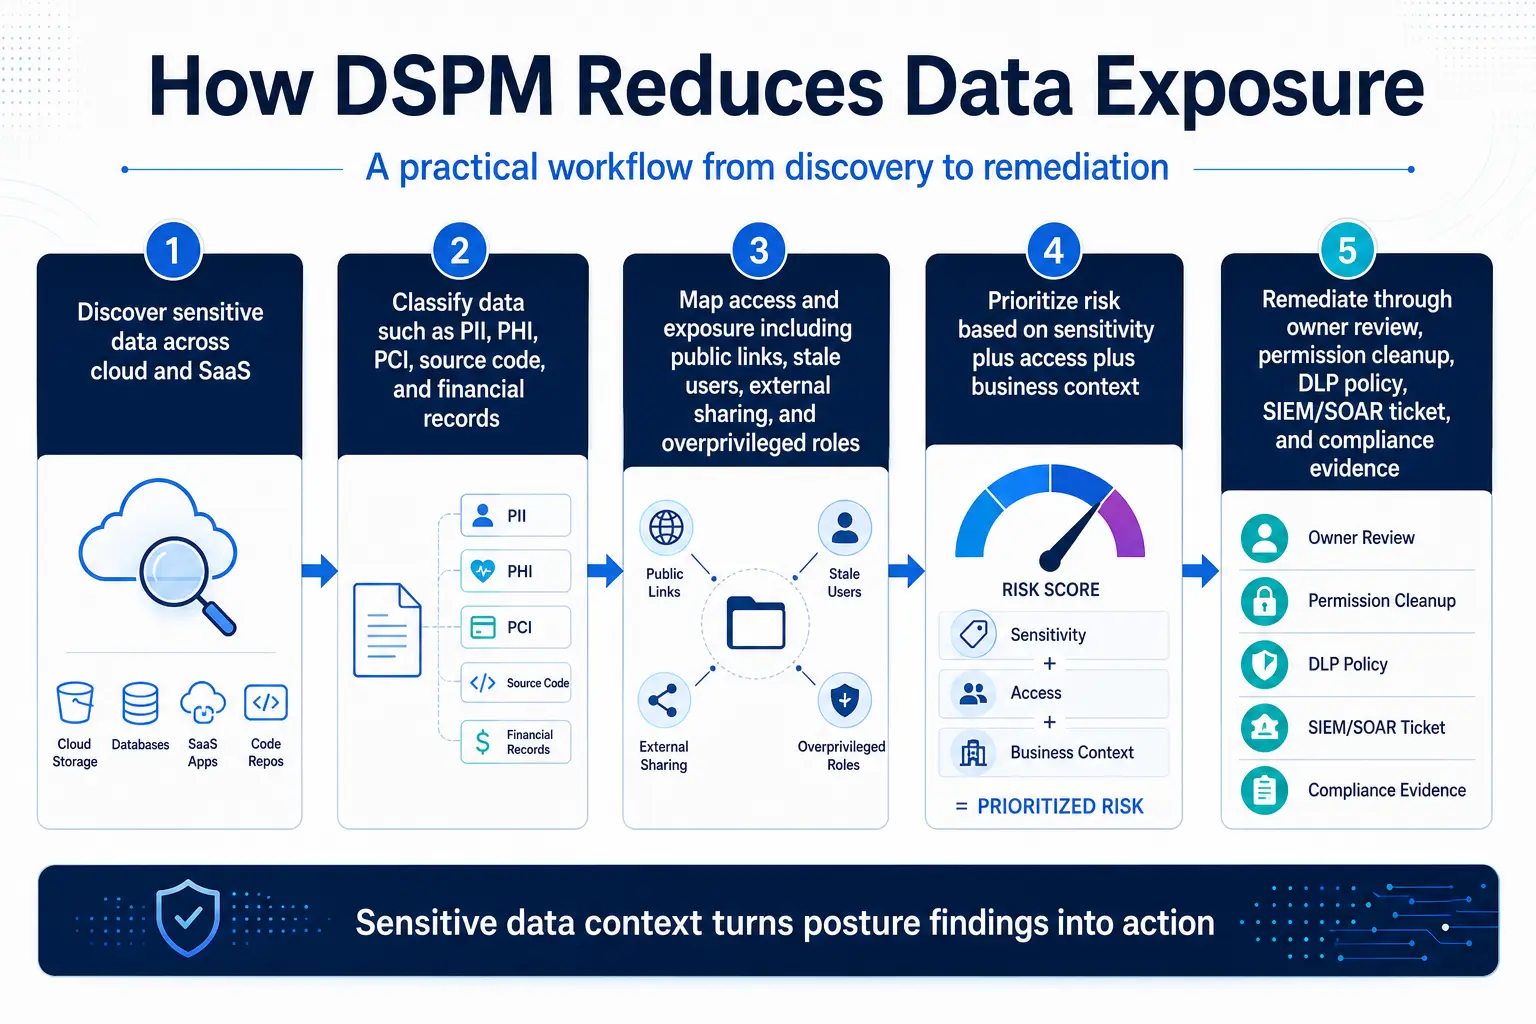
डीएसपीपीएम संवेदनशील डेटा के भंडार, उसके रिसाव और जोखिम को सबसे तेजी से कम करने के उपायों का लगातार पता लगाकर स्थिति को बदल देता है। एक सशक्त डीएसपीपीएम प्रोग्राम सुरक्षा टीमों को प्रत्येक फ़ाइल या रिकॉर्ड की मैन्युअल जांच करने की आवश्यकता के बिना, माइक्रोसॉफ्ट 365 और सेल्सफोर्स में मौजूद संवेदनशील डेटा की पहचान करता है।
यह डेटा को उसकी सामग्री और संदर्भ के आधार पर वर्गीकृत करता है, फिर उन जोखिमकारी कारकों का मूल्यांकन करता है जो उस डेटा को जोखिम भरा बनाते हैं। इसमें सार्वजनिक लिंक, अतिथि पहुंच, अत्यधिक उदार साझाकरण नियम और पुरानी पहुंच संबंधी अनुमतियां शामिल हैं। जोखिमों की पहचान हो जाने के बाद, डीएसपीएम कम महत्व के निष्कर्षों की लंबी सूची से टीमों को परेशान करने के बजाय, सबसे महत्वपूर्ण जोखिमों को प्राथमिकता दे सकता है।
व्यवहार में, इसका अर्थ यह है कि सुरक्षा टीमें केवल अलर्ट उत्पन्न करने वाले डेटा पर ही नहीं, बल्कि सबसे महत्वपूर्ण डेटा पर ध्यान केंद्रित कर सकती हैं। डेटा-केंद्रित यह दृष्टिकोण प्रतिक्रियात्मक सुरक्षा निगरानी से सक्रिय डेटा सुरक्षा प्रबंधन की ओर एक मौलिक बदलाव को दर्शाता है।
SaaS वातावरण के लिए प्रमुख DSPM क्षमताएं
संरचित और असंरचित दोनों प्रकार के डेटा को कवर करना आवश्यक है। जोखिम प्राथमिकता निर्धारण क्षमताएं केवल संवेदनशीलता स्कोरिंग तक सीमित नहीं होनी चाहिए। निवारण संबंधी मार्गदर्शन में विशिष्ट और कार्रवाई योग्य सुझाव शामिल होने चाहिए। मौजूदा सुरक्षा कार्यप्रवाहों के साथ एकीकरण क्षमताएं यह सुनिश्चित करती हैं कि डीएसपीएम निष्कर्षों पर कुशलतापूर्वक कार्रवाई की जा सके।
पॉलिसी मैपिंग क्षमताएं संगठनों को डेटा एक्सपोज़र निष्कर्षों को प्रासंगिक अनुपालन आवश्यकताओं से जोड़ने में मदद करती हैं। बड़े Microsoft 365 और Salesforce डेटा एस्टेट वाले एंटरप्राइज़ परिनियोजन के लिए स्केलेबिलिटी और प्रदर्शन का विशेष महत्व है।
जिन संगठनों में सख्त शासन संबंधी आवश्यकताएं होती हैं, उनके लिए परिनियोजन लचीलापन और डेटा निवास समर्थन महत्वपूर्ण मूल्यांकन मानदंड हो सकते हैं।
कार्यान्वयन रणनीति
डीएसपीएम का व्यावहारिक मूल्यांकन सबसे अधिक जोखिम वाले व्यावसायिक डेटा और उन सहयोग मार्गों से शुरू होना चाहिए जो इसे सबसे अधिक उजागर करते हैं। सबसे पहले उन SaaS वातावरणों से शुरुआत करें जो आपके सबसे संवेदनशील व्यावसायिक डेटा को संग्रहीत करते हैं और सबसे अधिक बाहरी सहयोग का समर्थन करते हैं—अक्सर इनमें Microsoft 365 और Salesforce शामिल होते हैं।
सबसे पहले उन उच्च-मूल्य वाले डेटा स्रोतों से शुरुआत करें जिनसे व्यवसाय को सबसे अधिक जोखिम होता है। नियंत्रित वातावरण में डीएसपीएम क्षमताओं का परीक्षण करें। मापदंड और सफलता के मानदंड स्थापित करें। इन मापदंडों का उपयोग यह निर्धारित करने के लिए करें कि क्या प्लेटफ़ॉर्म वैध सहयोग को बाधित किए बिना जोखिम को कम करने में मदद कर सकता है।
डीएसपीएम तब सबसे प्रभावी होता है जब यह मौजूदा सुरक्षा नियंत्रणों का प्रतिस्थापन करने के बजाय उनका पूरक होता है। पहचान और पहुंच प्रबंधन अभी भी यह परिभाषित करते हैं कि किसे पहुंच प्राप्त होनी चाहिए। डीएलपी अभी भी जोखिम भरे हस्तांतरणों को रोकता है या उन पर चेतावनी देता है। सीएएसबी और एसएसई अभी भी नीति को लागू करने और एसएएएस गतिविधि की निगरानी करने में मदद करते हैं।
डीएसपीएम वह संदर्भ परत जोड़ता है जो सुरक्षा टीमों को जोखिम की पूरी तस्वीर देखने में मदद करती है। यह व्यापक दृश्यता ही SaaS डेटा सुरक्षा को उन वातावरणों में अधिक प्रबंधनीय बनाती है जहां निरंतर सहयोग होता है और अनुमतियां तेजी से बदलती रहती हैं।
जैसे-जैसे संगठन व्यापक डेटा दृश्यता के रणनीतिक महत्व को पहचानते हैं, वैसे-वैसे अग्रणी संगठन इस क्षेत्र में सक्रिय रूप से योगदान देते हैं। security service edge प्लेटफ़ॉर्मों ने डीएसपीएम क्षमताओं को सीधे अपने एकीकृत सुरक्षा आर्किटेक्चर में एकीकृत करना शुरू कर दिया है, जिससे उद्यम ग्राहकों को उनके संपूर्ण SaaS पारिस्थितिकी तंत्र में निर्बाध डेटा सुरक्षा प्रदान की जा रही है।
सूत्रों का कहना है
- आईबीएम और पोनेमोन इंस्टीट्यूट। डेटा उल्लंघन की लागत रिपोर्ट 2025। https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- यूरोपीय संसद और यूरोपीय संघ परिषद। विनियमन (ईयू) 2016/679 (सामान्य डेटा संरक्षण विनियमन) (27 अप्रैल, 2016)। https://eur-lex.europa.eu/eli/reg/2016/679/oj
- कैलिफोर्निया न्याय विभाग, अटॉर्नी जनरल का कार्यालय। कैलिफोर्निया उपभोक्ता गोपनीयता अधिनियम (सीसीपीए) । https://oag.ca.gov/privacy/ccpa
- अमेरिकी स्वास्थ्य एवं मानव सेवा विभाग (एचएचएस)। पेशेवरों के लिए एचआईपीएए । https://www.hhs.gov/hipaa/for-professionals/index.html
- अमेरिकी कांग्रेस। सरबेन्स-ऑक्सले अधिनियम, 2002 (सार्वजनिक कानून 107-204) (30 जुलाई, 2002)। https://www.govinfo.gov/app/details/PLAW-107publ204
- पीसीआई सिक्योरिटी स्टैंडर्ड्स काउंसिल। पेमेंट कार्ड इंडस्ट्री डेटा सिक्योरिटी स्टैंडर्ड (पीसीआई डीएसएस) । https://www.pcisecuritystandards.org/document_library/