Sumber daya
Gangguan Layanan Microsoft 365: Pelajaran untuk Ketahanan Siber dan Kelangsungan Bisnis
Oleh Thyaga Vasudevan - EVP Produk
17 November 2026 6 Waktu Baca: 6 Menit
Pada 12 November 2026, gangguan layanan Microsoft 365 secara global menyebabkan Outlook, Teams, dan Copilot tidak dapat diakses hingga keesokan harinya. Downdetector mencatat lebih dari 7,4 juta laporan gangguan di seluruh dunia, dan sebuah perusahaan keuangan terpaksa menggunakan faks untuk mengonfirmasi transaksi.
Microsoft mengaitkan gangguan tersebut dengan masalah teknis yang berasal dari peningkatan kapasitas jaringan sebelumnya, yang muncul setelah adanya perubahan jaringan yang lebih baru, bukan karena serangan siber atau insiden yang berkaitan dengan kecerdasan buatan (AI). Namun, beberapa organisasi yang menghosting layanan Microsoft di infrastruktur mereka sendiri tidak terlalu terdampak. Bagi para CIO dan CISO, pelajaran yang dapat dipetik bukanlah untuk meninggalkan cloud, melainkan untuk mempertanyakan operasi bisnis kritis mana saja yang dapat tetap berjalan ketika layanan cloud mengalami gangguan.
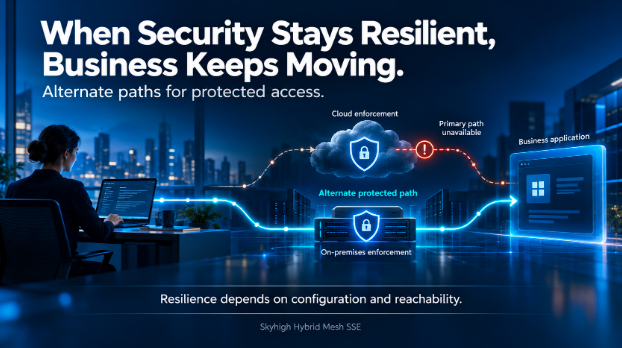
Pertanyaan tersebut berlaku bagi keamanan siber itu sendiri. Seiring dengan semakin bergantungnya perusahaan pada layanan Keamanan yang Disediakan sebagai Layanan ( Security Service Edge /SSE) berbasis cloud untuk melindungi akses ke aplikasi dan data, layanan keamanan tersebut menjadi bagian dari jalur kritis bagi operasional bisnis. Jalur keamanan alternatif tidak dapat memulihkan aplikasi SaaS yang tidak tersedia, namun dapat membantu memastikan aplikasi yang secara umum berfungsi dengan baik tetap dapat diakses dan terlindungi. Apakah arsitektur keamanan Anda dirancang untuk menjaga kelancaran operasional bisnis ketika jalur penegakan utama mengalami gangguan?
Bayangkan, misalnya, seorang pegawai bank yang membantu seorang nasabah menyelesaikan suatu transaksi. Pegawai tersebut membuka aplikasi, mengambil data rekening, dan mulai memproses permintaan tersebut.
Kemudian, layanan keamanan pada jalur koneksi menjadi tidak tersedia.
Aplikasi tersebut masih berjalan. Laptop karyawan tersebut berfungsi dengan baik. Namun, transaksi terhenti karena aksesnya bergantung pada jalur keamanan yang tidak dapat dijangkau lagi.
Bagi banyak organisasi, inilah kenyataan yang dihadapi dalam bidang keamanan modern: infrastruktur yang melindungi akses juga merupakan bagian dari infrastruktur yang menjaga kelancaran operasional bisnis.
Itulah sebabnya ketahanan perlu diintegrasikan ke dalam arsitektur keamanan.
Dalam pengantar tentang Skyhigh Hybrid Mesh SSE, kami menjelaskan bagaimana penggabungan penegakan kebijakan di cloud dan di lokasi memberikan fleksibilitas yang lebih besar bagi para pemimpin operasi TI dan keamanan. Salah satu manfaat terpenting dari fleksibilitas tersebut adalah kemampuan untuk merancang jalur alternatif untuk akses yang dilindungi.
Apa yang terjadi jika jalur utama tidak tersedia?
Desain yang tangguh dimulai dengan adanya lebih dari satu cara yang tersedia untuk menerapkan keamanan.
Sebagai contoh, seorang karyawan biasanya terhubung melalui titik penerapan berbasis cloud. Sebuah organisasi juga dapat memiliki Secure Service Gateway di lokasi sendiri yang tersedia sebagai titik penerapan alternatif. Dengan pengaturan perutean dan failover yang didukung, klien atau jaringan dapat memilih jalur yang tersedia ketika jalur yang diutamakan tidak dapat dijangkau.
Urutannya terlihat seperti ini:
- Rute yang disarankan tersedia. Lalu lintas mengikuti rute yang telah dikonfigurasi menuju titik penegakan utama.
- Jalur tersebut menjadi tidak tersedia. Klien atau mekanisme perutean menentukan bahwa gerbang pilihan tidak dapat dijangkau.
- Jalur alternatif telah dipilih. Jika telah dikonfigurasi dan didukung, koneksi baru akan diarahkan ke titik penegakan aturan lain yang tersedia.
- Keamanan tetap berjalan sesuai jalur tersebut. Gerbang alternatif menerapkan kebijakan dan layanan yang tersedia untuk penyebaran tersebut.
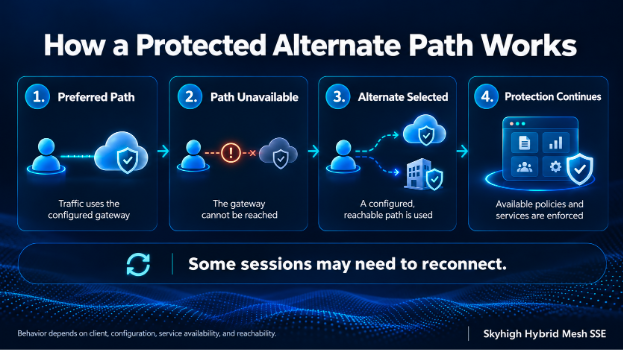
Perilaku yang sebenarnya bergantung pada klien, jenis lalu lintas, konfigurasi gateway, keterjangkauan, dan layanan yang dibutuhkan oleh aplikasi. Beberapa sesi mungkin perlu terhubung kembali. Jalur alternatif juga memerlukan akses ke tujuan yang dimaksud serta kemampuan keamanan yang diperlukan.
Tujuannya jelas: memberikan bisnis cara lain yang aman untuk melangkah ke depan ketika jalur pertama tidak tersedia.
Sebuah cabang bank terus melayani nasabah
Bayangkan seorang karyawan cabang sedang menyiapkan dokumen untuk seorang pelanggan. Lalu lintas web mereka biasanya melewati layanan keamanan cloud (SSE), tetapi jalur cloud yang biasanya digunakan menjadi tidak tersedia.
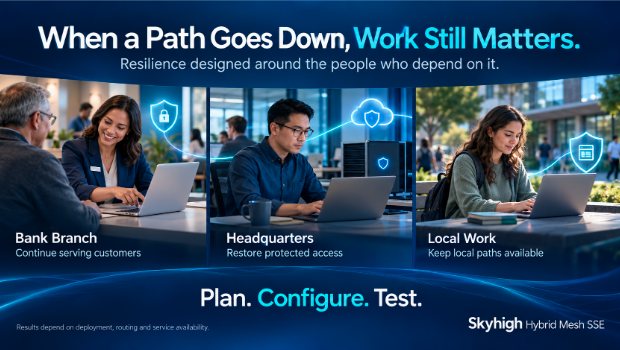
Tanpa jalur penegakan alternatif, karyawan mungkin tidak dapat mengakses aplikasi dan situs web yang diperlukan untuk menyelesaikan proses tersebut.
Sekarang, bayangkan sebuah cabang yang memiliki gateway lokal yang dapat dijangkau dan dikonfigurasi sebagai gateway alternatif. Koneksi baru dapat diarahkan melalui gateway tersebut, di mana kebijakan keamanan yang berlaku akan diterapkan.
Percakapan dengan pelanggan dapat dilanjutkan sementara tim keamanan menyelidiki jalur utama.
Skenario ini bergantung pada gateway cabang yang dapat dijangkau dari perangkat pengguna, layanan yang diperlukan tersedia secara lokal, serta perilaku failover yang relevan telah dikonfigurasi dan diuji.
Manfaatnya dinilai di tempat kerja: apakah karyawan tersebut dapat terus melayani pelanggan dengan aman?
Gerbang jaringan kantor pusat mengalami gangguan koneksi selama jam kerja
Seorang karyawan di kantor pusat mengakses sumber daya web melalui Secure Service Gateway lokal. Gateway tersebut mengalami gangguan tepat saat tim-tim sedang bersiap untuk rapat penting dengan pelanggan.
Jika lingkungan tersebut memiliki gerbang lain yang dapat dijangkau atau jalur cloud yang telah dikonfigurasi dengan benar, koneksi baru yang didukung dapat dialihkan ke alternatif tersebut.
Bagi karyawan, hasil yang diharapkan adalah koneksi yang pulih sebentar, dilanjutkan dengan akses yang terlindungi. Bagi tim TI, inilah saatnya memulihkan gateway yang mengalami gangguan tanpa harus membuat setiap pengguna menunggu proses pemulihan tersebut.
Pertanyaan penting dalam hal desain adalah apakah alternatif tersebut dapat menyediakan mekanisme pengendalian yang dibutuhkan oleh lalu lintas. Jika alur kerja bergantung pada kemampuan yang tidak tersedia di jalur alternatif, organisasi perlu memiliki tanggapan yang telah ditetapkan untuk situasi tersebut.
Jalur awan regional terganggu
Organisasi terdistribusi memiliki karyawan yang bekerja dari beberapa lokasi. Jalur penerapan cloud regional menjadi tidak tersedia, sehingga memengaruhi sebagian pengguna, sementara aplikasi bisnis yang mendasarinya tetap dapat diakses.
Tergantung pada konfigurasi implementasinya, gateway alternatif dapat menyediakan rute lain untuk akses yang terlindungi. Karyawan di lokasi yang memiliki gateway lokal yang dapat dijangkau mungkin memiliki opsi kelangsungan operasional yang berbeda dibandingkan dengan karyawan yang bekerja dari jarak jauh.
Inilah sebabnya mengapa perencanaan ketahanan harus memperhitungkan lokasi pengguna saat gangguan terjadi. Sebuah gateway di lokasi sendiri dapat menjadi alternatif yang berguna hanya jika pengguna yang terdampak benar-benar dapat mengaksesnya dan aplikasi yang diperlukan tetap dapat diakses melalui gateway tersebut.
Seorang karyawan jarak jauh tidak boleh diasumsikan memiliki rute yang dapat digunakan menuju gerbang perusahaan hanya karena gerbang tersebut memang ada.
Pekerjaan di lapangan tetap berlanjut selama gangguan akibat awan
Bayangkan seorang karyawan di kantor pusat yang mengakses aplikasi pribadi yang dihosting di lingkungan perusahaan yang sama.
Jika sistem penegakan aturan lokal dan aplikasinya tetap tersedia selama terjadi gangguan pada layanan cloud, organisasi mungkin dapat terus mendukung akses lokal tersebut sesuai dengan konfigurasi dan kebijakan yang berlaku.
Hal ini berbeda dengan peristiwa failover aktif. Jalur lokal mungkin sudah menjadi jalur utama, sehingga interaksi dapat berlanjut tanpa harus beralih ke tempat lain terlebih dahulu.
Perbedaan ini penting: ketahanan berasal baik dari memiliki jalur alternatif maupun dari mengurangi ketergantungan yang tidak perlu pada jalur jarak jauh sejak awal.
Para pemimpin bisnis harus memastikan kemampuan apa saja yang tetap berfungsi selama terjadinya gangguan, termasuk otentikasi, ketersediaan kebijakan, pencatatan, dan layanan apa pun yang bergantung pada cloud.
Bagaimana dengan layanan cloud tingkat lanjut?
Beberapa alur kerja keamanan bergantung pada kemampuan yang disediakan melalui cloud. Jika sebuah gateway lokal menggunakan layanan cloud untuk fungsi pemeriksaan tertentu
(misalnya DLP) atau fungsi isolasi, ketersediaan layanan tersebut tetap menjadi faktor penting – bahkan ketika gerbang lokal itu sendiri dalam kondisi baik.
Organisasi sebaiknya mengidentifikasi ketergantungan-ketergantungan ini sebelum terjadi gangguan:
- Kontrol apa saja yang dapat diterapkan di setiap gerbang?
- Alur kerja mana saja yang bergantung pada layanan berbasis cloud?
- Apa yang terjadi jika layanan tersebut tidak dapat diakses?
- Apakah kebijakan tersebut memblokir tindakan tersebut, mengizinkan penanganan alternatif, atau menggunakan jalur lain yang telah dikonfigurasi?
Jawaban yang tepat bergantung pada aplikasi, tingkat sensitivitas data, dan persyaratan bisnis. Kuncinya adalah mengambil keputusan tersebut secara cermat dan mengujinya.
Rancanglah agar dapat berlanjut dan verifikasilah hal tersebut
Adanya titik penegakan di cloud dan di lokasi sendiri membuka berbagai pilihan. Untuk mencapai hasil yang tangguh, pilihan-pilihan tersebut harus dikonfigurasi dan diterapkan.
Mulailah dengan alur kerja bisnis yang paling penting: seorang karyawan cabang yang melayani pelanggan, seorang insinyur yang mengakses aplikasi penting, atau seorang pekerja jarak jauh yang terhubung ke layanan yang telah disetujui.
Untuk setiap alur kerja:
- Petakan jalur utama dan jalur alternatif. Pastikan pengguna, gateway, dan tujuan dapat dijangkau.
- Periksa keabsahan kontrol pada setiap jalur. Periksa kebijakan akses, inspeksi, perlindungan data, dan persyaratan pencatatan.
- Uji gangguan tersebut. Jadikan jalur utama tidak tersedia dalam latihan terkontrol dan amati apa yang terjadi pada sesi baru dan yang sudah ada.
- Ukur waktu pemulihan. Catat waktu yang diperlukan untuk memulihkan akses yang dilindungi dan apakah pengguna harus terhubung kembali.
- Tentukan apa yang akan terjadi jika tidak ada jalur yang dilindungi. Tentukan respons berdasarkan persyaratan keamanan dan kelangsungan operasional organisasi.
Pengujian-pengujian ini mengubah fleksibilitas arsitektur menjadi rencana kelangsungan bisnis yang dapat diandalkan oleh perusahaan.
Ketangguhan adalah sebuah pilihan bisnis
Setiap organisasi memiliki tingkat toleransi yang berbeda terhadap gangguan. Sebuah cabang lokal, bank global, dan kompleks manufaktur mungkin akan mengambil keputusan yang berbeda mengenai di mana menerapkan langkah-langkah keamanan dan jalur mana yang akan digunakan ketika terjadi kegagalan.
Hybrid Mesh SSE menjadi landasan bagi pilihan-pilihan tersebut dengan menggabungkan penerapan kebijakan di cloud dan di lokasi.
Gangguan layanan Microsoft 365 ini menjadi pengingat yang tepat waktu untuk memetakan ketergantungan-ketergantungan tersebut dan menguji apa yang terjadi jika layanan cloud yang kritis tidak tersedia—sebelum gangguan berikutnya memaksa kita menghadapi masalah ini.
Ketika keamanan menjadi hal yang sangat penting untuk menjaga kelancaran pekerjaan, organisasi memerlukan lebih dari satu cara untuk memastikan keamanan tersebut—serta kelancaran bisnis—tetap terjaga.
Tentang Penulis

Thyaga Vasudevan
Wakil Presiden Eksekutif Produk
Thyaga Vasudevan adalah seorang profesional perangkat lunak berenergi tinggi yang saat ini menjabat sebagai Wakil Presiden Eksekutif, Produk di Skyhigh Security, di mana ia memimpin Manajemen Produk, Desain, Pemasaran Produk, dan Strategi GTM. Dengan segudang pengalaman, beliau telah berhasil berkontribusi dalam membangun produk di Perangkat Lunak Perusahaan berbasis SAAS (Oracle, Hightail - sebelumnya bernama YouSendIt, WebEx, Vitalect) dan Internet Konsumen (Yahoo! Messenger - Suara dan Video). Beliau berdedikasi pada proses identifikasi masalah pengguna akhir dan kasus penggunaan serta bangga dalam memimpin spesifikasi dan pengembangan produk dan layanan berteknologi tinggi untuk mengatasi tantangan-tantangan ini, termasuk membantu organisasi menavigasi keseimbangan antara risiko dan peluang.
Konten Terkait


Blog yang sedang tren
Gangguan Layanan Microsoft 365: Pelajaran untuk Ketahanan Siber dan Kelangsungan Bisnis
Thyaga Vasudevan 17 November 2026
Apa Artinya Menerapkan Solusi Keamanan yang Benar-benar Hibrida
Steve Tait 29 Oktober 2026
Memperkenalkan Skyhigh Hybrid Mesh SSE: Dirancang Sesuai dengan Cara Kerja Perusahaan Modern
Thyaga Vasudevan 28 Oktober 2026
Keamanan di Tempat Kerja: Jangan Lagi Membayar Tarif Layanan Awan untuk AI Lokal
Mike Smart 16 Oktober 2026