







Keamanan Awan Hibrida: Arsitektur dan Praktik Terbaik
- Keamanan cloud hibrida melindungi pengguna, data, dan beban kerja di lingkungan lokal maupun cloud sebagai satu sistem terpadu.
- Risiko terbesar terletak pada titik-titik rawan: identitas, jalur lalu lintas, pergerakan data, dan penyimpangan kebijakan.
- Sentralisasikan pengambilan keputusan kebijakan dan sebarkan penegakannya ke mana pun lalu lintas data berasal dan di mana data harus tetap berada.
- Pilih penerapan berbasis cloud, di lokasi, atau hibrida sesuai dengan beban kerja, dengan mempertimbangkan latensi, kedaulatan, ketahanan, dan biaya.
- SSE melindungi akses pengguna ke aplikasi web, SaaS, dan aplikasi pribadi, serta dapat dijalankan di cloud maupun di lokasi sendiri.
Arsitektur keamanan cloud hibrida adalah desain yang menentukan di mana kontrol keamanan ditempatkan, bagaimana kebijakan ditetapkan sekali dan diterapkan secara konsisten, serta bagaimana data dilindungi saat berpindah antara sistem di lokasi dan layanan cloud. Arsitektur yang baik memperlakukan lingkungan hibrida sebagai satu kesatuan lingkungan dengan banyak titik penerapan, bukan sebagai pusat data yang ditambahi layanan cloud.
Sebagian besar perusahaan kini beroperasi dengan cara ini. Laporan Flexera berjudul “2026 State of the Cloud” menemukan bahwa 73% organisasi mengelola lingkungan hybrid. Panduan ini menjelaskan risiko yang menyertai model tersebut, arsitektur yang dapat mengatasinya, keputusan terkait implementasi dan perlindungan data yang terlibat, peran “ Security Service Edge ” (SSE), serta praktik terbaik dan pertimbangan kepatuhan yang mengintegrasikan semuanya. Setiap bagian dilengkapi tautan ke artikel pendukung yang lebih mendalam. Untuk gambaran infrastruktur yang lebih luas, termasuk komponen, model penerapan, dan pola arsitektur, lihat Arsitektur Cloud Hibrida: Komponen dan Model Penerapan.
Apa itu keamanan cloud hibrida?
Keamanan cloud hibrida adalah praktik melindungi pengguna, aplikasi, dan data di seluruh kombinasi infrastruktur lokal, cloud pribadi, dan cloud publik, dengan menerapkan sistem identitas, kebijakan, perlindungan data, dan pemantauan yang konsisten di seluruh lingkungan tersebut.
Hal ini mencakup empat hal yang tidak ditangani oleh sistem keamanan satu lingkungan:
- Hubungan antarlingkungan, termasuk jalur penghubung, terowongan, dan lalu lintas yang melintas di dalamnya.
- Konsistensi kebijakan, sehingga pengguna, perangkat, atau jenis data diperlakukan sama terlepas dari di mana lalu lintas tersebut diproses.
- Pisahkan tanggung jawab, karena setiap layanan cloud membagi tugas keamanan secara berbeda antara penyedia dan pelanggan.
- Keputusan penempatan, karena organisasi harus menentukan di mana proses pemeriksaan, dekripsi, dan pencatatan dilakukan untuk setiap jalur lalu lintas.
Awan hibrida sering disamakan dengan multi-awan, yang berarti menggunakan lebih dari satu penyedia layanan awan publik. Sebagian besar organisasi besar menerapkan keduanya. Lihat Keamanan Awan Hibrida vs. Multi-Awan.
Manfaat keamanan cloud hibrida
Program keamanan cloud hibrida yang dirancang dengan baik memberikan organisasi kendali yang lebih besar dibandingkan dengan pendekatan berbasis cloud saja, serta fleksibilitas yang lebih besar dibandingkan dengan pendekatan berbasis on-premises saja.
Kontrol atas lokasi pemrosesan data. Lalu lintas data yang diatur dapat didekripsi dan diperiksa di infrastruktur milik organisasi itu sendiri, sementara lalu lintas data yang kurang sensitif menggunakan layanan cloud. Hal ini mempermudah proses penilaian kedaulatan data dan privasi. Lihat bagian “Kedaulatan Data dalam Keamanan Cloud Hibrida”.
Ketahanan operasional. Penerapan kebijakan web dan aplikasi pribadi secara lokal tetap berfungsi meskipun penyedia layanan cloud, sambungan WAN, atau koneksi internet mengalami gangguan. Layanan yang diterapkan di cloud vendor, termasuk perlindungan data, remote browser isolation, kontrol keamanan AI, CASB, dan manajemen postur keamanan data, bergantung pada ketersediaan akses ke cloud dan akan berlanjut kembali begitu jalur koneksi pulih. Untuk lalu lintas yang diterapkan secara lokal, keamanan tidak menjadi titik kegagalan tunggal yang berada di luar kendali organisasi. Lihat Ketahanan SSE Hibrida.
Kinerja yang tepat di tempat yang dibutuhkan. Pengguna di lokasi, sistem pabrik, dan lalu lintas internal bervolume tinggi terhindar dari perjalanan bolak-balik yang tidak perlu ke titik kehadiran cloud, sementara pengguna jarak jauh mendapatkan perlindungan langsung ke cloud tanpa perlu backhaul VPN.
Jalur migrasi tanpa peralihan paksa. Organisasi dapat memodernisasi gateway lama, memperluas cakupan ke layanan cloud, dan menerapkan model zero trust sesuai kecepatan mereka sendiri, alih-alih mengalihkan seluruh lalu lintas secara sekaligus.
Pengendalian biaya dalam skala besar. Memeriksa volume lalu lintas internal yang sangat tinggi secara lokal bisa jadi lebih hemat daripada mengalihkan semuanya melalui layanan cloud berbayar per penggunaan, sementara lalu lintas jarak jauh dan SaaS dapat memanfaatkan elastisitas cloud.
Perlindungan yang konsisten bagi tenaga kerja yang tersebar. Dengan satu mesin kebijakan, aturan yang sama berlaku bagi pengguna di kantor, cabang, maupun di rumah.
Risiko dan tantangan keamanan cloud hibrida
Awan hibrida lebih sulit untuk diamankan dibandingkan lingkungan tunggal karena hal ini melipatgandakan jumlah lokasi di mana mekanisme pengendalian harus berfungsi dengan cara yang sama.
NIST menjelaskan pergeseran mendasar yang terjadi dalam SP 800-215, Panduan untuk Lingkungan Jaringan Perusahaan yang Aman. Dokumen tersebut mengidentifikasi tiga dampak keamanan dari akses multi-cloud, pusat data dan cabang yang tersebar secara geografis, serta aplikasi terdistribusi: batas jaringan tradisional menghilang, permukaan serangan semakin meluas seiring penambahan setiap komponen komputasi, jaringan, dan penyimpanan, serta penyerang memperoleh lebih banyak cara untuk menembus batas-batas jaringan.
Data insiden kebocoran data menunjukkan pola yang sama. Laporan IBM berjudul “Cost of a Data Breach Report 2025” menemukan bahwa 30% insiden kebocoran data melibatkan data yang tersebar di berbagai lingkungan (cloud publik, cloud privat, dan on-premises). Insiden-insiden tersebut termasuk dalam kategori yang paling mahal, dengan biaya rata-rata USD 5,05 juta, serta membutuhkan waktu terlama untuk diidentifikasi dan ditangani, yaitu 276 hari. Insiden kebocoran data yang hanya disimpan di lokasi internal rata-rata menelan biaya USD 4,01 juta. Laporan IBM tahun 2026 mencatat biaya rata-rata global per insiden kebocoran data mencapai rekor USD 4,99 juta, yang nilainya lebih rendah daripada angka untuk lingkungan multi-lingkungan di atas karena mencakup semua jenis insiden kebocoran, bukan hanya kategori yang paling mahal.
Risiko keamanan cloud hibrida yang paling umum adalah:
- Kebijakan yang tidak konsisten. Pengguna atau jenis data yang sama ditangani dengan cara yang berbeda oleh proxy lokal dan layanan cloud, dan perbedaan tersebut tidak terdeteksi hingga dilakukan audit atau terjadi insiden.
- Kesenjangan visibilitas. Log, peringatan, dan inventaris data tersebar di berbagai alat yang berbeda, sehingga tidak ada yang menyadari adanya serangan yang melintasi berbagai lingkungan.
- Perkembangan identitas yang tak terkendali. Direktori, akun layanan, kunci API, dan kini agen AI bertambah lebih cepat daripada proses peninjauan akses, dan setiap lingkungan mungkin memiliki silo identitasnya sendiri.
- Kesalahan konfigurasi. Layanan cloud dengan pengaturan default yang terlalu longgar, perubahan yang tidak ditinjau, dan model penyedia yang berbeda-beda menimbulkan risiko yang tidak pernah ditemui oleh sistem pengendalian di lingkungan on-premises.
- Tanggung jawab yang tidak jelas. Tim menganggap bahwa penyedia layanan menangani sesuatu yang sebenarnya merupakan tugas pelanggan.
- Penyebaran data yang tak terkendali. Data sensitif disalin antarlingkungan, ke layanan SaaS, dan ke alat AI dengan kecepatan yang melampaui kemampuan klasifikasi dan tata kelola untuk mengikutinya.
- Risiko konsentrasi dan ketersediaan. Jika penerapan keamanan sepenuhnya bergantung pada satu layanan eksternal, gangguan pada layanan tersebut akan menghentikan operasional atau menghilangkan perlindungan.
Badan Keamanan Nasional AS (NSA) memandang kompleksitas lingkungan hybrid sebagai masalah tersendiri. “Sepuluh Strategi Utama Mitigasi Keamanan Awan” yang diterbitkan bersama CISA pada Maret 2024 mencakup strategi khusus untuk mengatasi kompleksitas yang ditimbulkan oleh lingkungan hybrid dan multi-cloud, di samping aspek identitas, pengelolaan kunci, segmentasi, keamanan data, dan pencatatan.
Tanggung jawab bersama dalam lingkungan kerja hybrid
Dalam lingkungan hibrida, organisasi tersebut menjalankan beberapa model tanggung jawab bersama secara bersamaan, dan perlindungan identitas serta data selalu tetap menjadi tanggung jawabnya sendiri.
Panduan NSA mengenai model tanggung jawab bersama memperingatkan bahwa pelanggan sering kali menganggap penyedia layanan menanggung aspek-aspek keamanan yang sebenarnya merupakan tanggung jawab pelanggan, dan bahwa kesalahan konfigurasi serta kurangnya pengendalian tetap menjadi risiko signifikan dalam layanan cloud.
| Lapisan | Di lokasi | IaaS | SaaS |
|---|---|---|---|
| Sarana fisik dan perangkat keras | Pelanggan | Penyedia | Penyedia |
| Jaringan dan hypervisor | Pelanggan | Penyedia | Penyedia |
| Sistem operasi dan lingkungan runtime | Pelanggan | Pelanggan | Penyedia |
| Konfigurasi aplikasi | Pelanggan | Pelanggan | Dibagikan |
| Kebijakan identitas dan akses | Pelanggan | Pelanggan | Pelanggan |
| Klasifikasi dan perlindungan data | Pelanggan | Pelanggan | Pelanggan |
Ada dua hal yang tidak pernah berubah: identitas dan data. Arsitektur keamanan hibrida harus dibangun berdasarkan kedua hal yang konstan tersebut.
Seberapa amankah arsitektur cloud hibrida?
Arsitektur cloud hibrida dapat sama amannya dengan arsitektur lingkungan tunggal, dan bahkan lebih tangguh, apabila identitas, kebijakan, perlindungan data, dan visibilitas diintegrasikan secara terpadu di seluruh lingkungan.
Yang membuat lingkungan hibrida berisiko adalah ketidakkonsistenan: kebijakan, alat, dan tim yang berbeda-beda untuk setiap lingkungan. Data pelanggaran keamanan dari IBM menunjukkan dampak finansial dari ketidakkonsistenan tersebut, di mana pelanggaran yang melibatkan beberapa lingkungan menimbulkan biaya lebih besar dan berlangsung lebih lama dibandingkan pelanggaran yang hanya terjadi di lingkungan on-premises. Organisasi yang menyatukan lapisan-lapisan ini dapat menghilangkan sebagian besar risiko tambahan dan memperoleh kemampuan untuk tetap menjalankan penegakan kebijakan kritis secara lokal ketika layanan eksternal mengalami kegagalan.
Arsitektur keamanan cloud hibrida: lapisan-lapisan pengendalian
Arsitektur keamanan cloud hibrida sebaiknya disusun dalam enam lapisan pengendalian yang berlaku di setiap lingkungan, selaras dengan pilar-pilar dalam Model Kematangan Zero Trust dari CISA.
1. Identitas dan akses. Satu penyedia identitas yang tepercaya, otentikasi multi-faktor (MFA) yang tahan terhadap serangan phishing, serta akses bersyarat berdasarkan pengguna, perangkat, lokasi, dan risiko. Termasuk identitas non-manusia: akun layanan, identitas beban kerja, token API, dan agen AI yang beroperasi dengan akses setingkat pengguna.
2. Perangkat. Status perangkat (terkelola atau tidak terkelola, telah diperbarui, terlindungi) harus menjadi dasar pengambilan keputusan akses di mana pun, bukan hanya untuk pengguna jarak jauh.
3. Jaringan dan lalu lintas. Segmentasi, pemeriksaan SWG ( secure web gateway ) untuk lalu lintas yang menuju internet, ZTNA ( zero trust network access ) untuk aplikasi pribadi, serta kontrol firewall antar segmen. Lapisan ini juga menentukan di mana lalu lintas TLS didekripsi dan diperiksa.
4. Aplikasi dan beban kerja. Konfigurasi yang diperkuat, pengelolaan postur keamanan untuk infrastruktur cloud, keamanan API, serta pengelolaan kerentanan yang mencakup baik server pusat data maupun instans cloud.
5. Data. Penelusuran dan klasifikasi (termasuk pengelolaan postur keamanan data, atau DSPM), Pencegahan Kebocoran Data ( data loss prevention /DLP) di seluruh web, SaaS, aplikasi pribadi, titik akhir, dan alat AI, enkripsi, serta pengelolaan kunci.
6. Visibilitas dan operasional. Pencatatan terpusat, analisis perilaku, respons otomatis, serta kebijakan berbasis kode sehingga setiap perubahan diberi versi dan konsisten.

Untuk gambaran tingkat diagram mengenai komponen, aliran lalu lintas, batas kendali, dan contoh penerapan, lihat Arsitektur Referensi Keamanan Awan Hibrida.
Rencana kendali vs. rencana data
Prinsip inti dari arsitektur hibrida adalah memusatkan pengambilan keputusan kebijakan dan mendistribusikan penegakannya ke mana pun lalu lintas data benar-benar mengalir.
Pedoman zero trust dari NIST, SP 800-207, memisahkan titik keputusan kebijakan (PDP), yang menentukan apakah suatu subjek dapat mengakses suatu sumber daya, dari titik penegakan kebijakan (PEP), yang berada di jalur lalu lintas dan berfungsi untuk mengaktifkan, memantau, atau memutus koneksi.
Pemisahan itulah yang menjadi kunci dalam desain hibrida. Pengambilan keputusan harus terpusat agar satu set aturan berlaku di mana-mana. Penegakan aturan harus didistribusikan sehingga pemeriksaan dilakukan di titik kehadiran cloud bagi pengguna jarak jauh yang mengakses SaaS, di gerbang cabang bagi pengguna kantor, dan di dalam pusat data bagi lalu lintas internal yang tidak pernah terhubung ke internet.
Ketika pengambilan keputusan dan penegakan kebijakan digabungkan menjadi produk-produk terpisah per lingkungan, organisasi harus mengelola dua atau tiga set kebijakan. Ketiga set kebijakan tersebut menjadi tidak selaras, dan ketidaksesuaian tersebut dapat menjadi temuan audit atau jalur terjadinya pelanggaran. Lihat artikel “Kebijakan Keamanan yang Konsisten di Lingkungan Cloud dan On-Premises”.
Keputusan penerapan: penerapan berbasis cloud, di lokasi, atau hibrida
Tidak ada satu pun lokasi yang paling tepat untuk penerapan kontrol keamanan; jawaban yang tepat bergantung pada lalu lintas dan data, yang ditentukan berdasarkan beban kerja, lokasi, atau kelompok pengguna.
| Faktor | Mendukung penegakan hukum yang dilakukan melalui layanan berbasis awan | Lebih mengutamakan penegakan hukum di tempat atau secara lokal |
|---|---|---|
| Lokasi pengguna | Pengguna jarak jauh dan pengguna seluler | Pengguna di kantor, pabrik, dan pusat data |
| Tujuan | SaaS dan internet | Aplikasi internal dan pribadi |
| Sensitivitas latensi | Dapat mentoleransi perpindahan ke cloud lain | Lalu lintas real-time, bervolume tinggi, atau lalu lintas OT |
| Kedaulatan data | Wilayah penyedia memenuhi persyaratan tempat tinggal; kedaulatan juga bergantung pada siapa yang mengoperasikan infrastruktur tersebut | Payload, kunci, atau log harus tetap berada di dalam yurisdiksi atau fasilitas tersebut |
| Ketangguhan | SLA Penyedia dapat diterima | Operasi harus tetap berjalan selama terjadi gangguan pada layanan cloud atau WAN |
| Biaya per volume | Volume pemeriksaan sedang | Volume lalu lintas internal yang sangat tinggi |
| Warisan dan OT | Hanya sedikit ketergantungan pada sistem lama | Protokol lama atau jaringan yang dioperasikan secara lokal; pastikan dukungan untuk pengoperasian dalam kondisi terputus |
Sebagian besar perusahaan akhirnya memilih kombinasi keduanya. Pertanyaan terkait arsitekturnya kemudian adalah apakah penerapan di cloud dan di lokasi (on-premises) menggunakan mesin kebijakan yang sama atau dijalankan sebagai tumpukan yang paralel. Lihat artikel “Cloud vs. On-Premises Secure Web Gateways ” dan “Private SSE Deployment”.
Penempatan inspeksi TLS perlu mendapat perhatian khusus. Panduan NSA mengenai pengelolaan risiko dari inspeksi TLS merekomendasikan agar lalu lintas data hanya didekripsi satu kali, di dalam jaringan perusahaan, serta menghindari inspeksi berulang oleh proxy yang dirangkai. Dalam desain hibrida, hal ini berarti harus ditentukan secara cermat di mana proses dekripsi dilakukan untuk setiap jalur lalu lintas. Lihat “Inspeksi TLS Lokal vs. Cloud”.

Perlindungan data di lingkungan cloud dan di lokasi sendiri
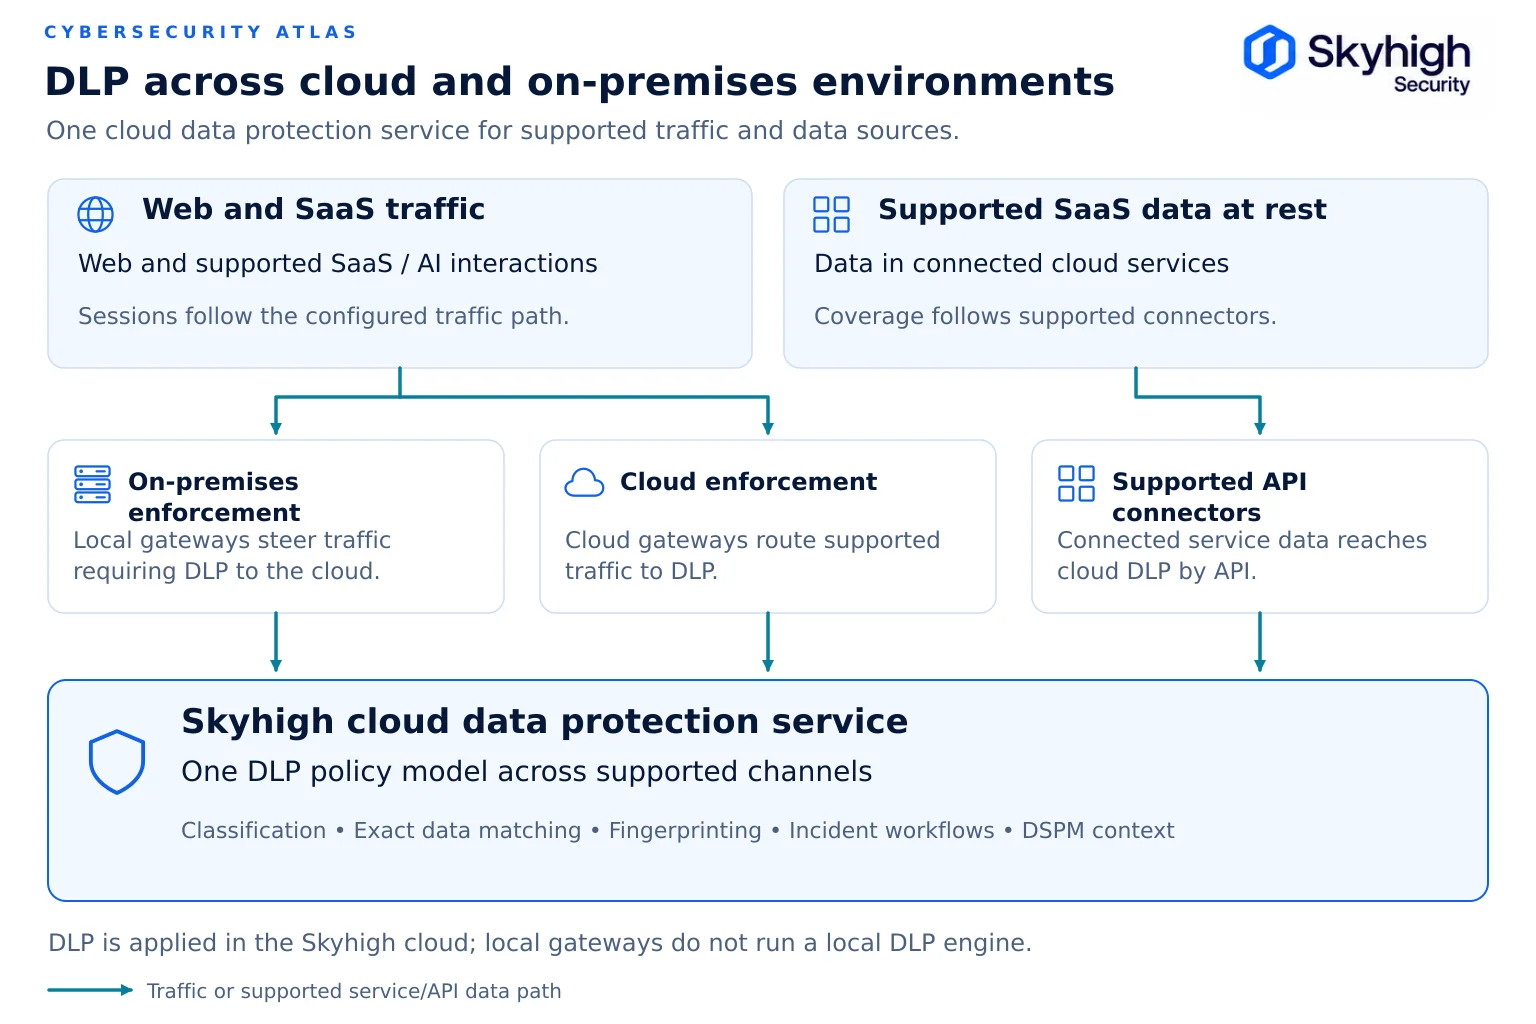
Perlindungan data dalam lingkungan hibrida bergantung pada pengklasifikasian data satu kali dan penerapan klasifikasi tersebut di setiap titik di mana data dapat keluar.
- Temukan datanya. Identifikasi data sensitif di penyimpanan awan, SaaS, basis data, dan layanan berbagi file, serta pastikan inventaris tersebut selalu diperbarui.
- Lakukan klasifikasi sekali saja. Gunakan satu skema klasifikasi agar dokumen rahasia diperlakukan dengan cara yang sama, baik saat diunggah ke web, dibagikan melalui SaaS, disisipkan ke dalam prompt AI generatif, maupun disalin ke drive USB.
- Terapkan di seluruh saluran yang didukung. Terapkan kebijakan DLP yang seragam di seluruh saluran web, cloud, aplikasi pribadi, titik akhir, dan AI yang didukung, serta dokumentasikan setiap integrasi khusus saluran. Lihat DLP di Lingkungan Cloud dan On-Premises.
- Hubungkan kebijakan dengan penegakan. Gunakan temuan DSPM untuk menentukan repositori dan kumpulan data mana yang memerlukan pengendalian paling ketat. Lihat Bagaimana DSPM dan SSE Bekerja Sama.
- Tentukan di mana data diproses. Tentukan di mana proses pemeriksaan dilakukan, data apa saja yang dikeluarkan dari lingkungan tersebut, di mana log disimpan, dan siapa saja yang dapat mengakses konten yang telah didekripsi.
Peran SSE dalam Keamanan Awan Hibrida
Security Service Edge menjamin keamanan akses pengguna ke web, SaaS, dan aplikasi privat, serta dalam arsitektur hibrida, sistem ini dapat menerapkan kebijakan keamanan baik di cloud maupun di lokasi fisik.
Gartner mendefinisikan Keamanan Akses Berbasis Layanan (security service edge /SSE) sebagai upaya mengamankan akses ke web, layanan cloud, dan aplikasi privat, dengan kemampuan yang mencakup kontrol akses, perlindungan terhadap ancaman, keamanan data, dan pemantauan keamanan. Gartner menggambarkan SSE sebagai solusi yang terutama disediakan melalui cloud, namun juga mencatat bahwa solusi ini dapat mencakup komponen yang diimplementasikan di lokasi (on-premises) atau berbasis agen.
SSE umumnya menggabungkan SWG, CASB ( cloud access security broker ), ZTNA, DLP, dan RBI ( remote browser isolation ). Sistem ini menangani lapisan pengguna-ke-aplikasi dalam arsitektur hibrida. Sistem ini tidak menggantikan manajemen postur beban kerja, perlindungan titik akhir, atau tata kelola identitas.
Penerapan SSE pada awalnya mengasumsikan bahwa seluruh lalu lintas akan dialihkan melalui cloud milik vendor. Hal ini memang cocok untuk pengguna jarak jauh dan SaaS, namun menimbulkan masalah bagi data yang diatur oleh regulasi, lalu lintas internal, operasi yang sensitif terhadap latensi, serta organisasi yang harus tetap beroperasi selama gangguan cloud. Analisis pasar SSE 2026 dari Gartner mencatat bahwa vendor semakin banyak menawarkan perangkat virtual atau perangkat keras yang memperluas bidang data SSE di lokasi untuk pemrosesan lalu lintas lokal dan ketahanan terhadap gangguan layanan cloud, sebagaimana dikutip dalam pengumumanSkyhigh Securitymengenai hasil laporan " Critical Capabilities " tahun 2026.
Inilah SSE hibrida: titik kehadiran di cloud dan penerapan kebijakan di lokasi sendiri atau cabang yang beroperasi di bawah satu mesin kebijakan dan satu konsol. Skyhigh Hybrid SSE Mesh adalah implementasi model tersebut oleh Skyhigh Security, dengan data plane di lokasi sendiri untuk inspeksi TLS lokal dan ZTNA, yang diperluas dengan CASB, DSPM, DLP, dan RBI berbasis cloud.
Solusi keamanan cloud hibrida
Solusi keamanan cloud hibrida terbagi ke dalam beberapa kategori, dan sebagian besar organisasi membutuhkan lebih dari satu solusi.
| Kategori | Apa yang dilindunginya | Di mana posisinya dalam arsitektur |
|---|---|---|
| Platform SSE dan SASE | Akses pengguna ke aplikasi web, SaaS, dan aplikasi pribadi | Lapisan jaringan dan data; titik penegakan |
| Keamanan data (DSPM, DLP, enkripsi) | Data sensitif yang disimpan dan yang sedang dikirim | Lapisan data |
| Perlindungan aplikasi berbasis cloud (CNAPP) | Beban kerja cloud dan konfigurasi infrastruktur | Lapisan aplikasi dan beban kerja |
| Keamanan jaringan | Lalu lintas antara zona, situs, dan segmen | Lapisan jaringan |
| Keamanan identitas | Pengguna, perangkat, akun layanan, dan agen | Lapisan identitas |
| Operasi keamanan (SIEM, analitik) | Deteksi dan penanggulangan di berbagai lingkungan | Lapisan visibilitas dan operasional |
Saat membandingkan penyedia layanan keamanan cloud hibrid, pertanyaan terpenting adalah apakah penerapan kebijakan di lingkungan on-premises dan di cloud menggunakan mesin kebijakan yang sama ataukah merupakan produk terpisah di bawah satu merek. Evaluasi fleksibilitas penerapan, perlindungan data, pengendalian kebijakan, integrasi, migrasi, dan ketahanan, serta validasi klaim tersebut melalui uji konsep (proof of concept) menggunakan lalu lintas data Anda sendiri. Lihat Solusi Keamanan Cloud Hibrid: Cara Membandingkan Penyedia Layanan.
Pertimbangan kepatuhan dan peraturan
Sebagian besar kerangka kerja kepatuhan tidak secara langsung menyebutkan cloud hibrida, namun masing-masing mengharuskan adanya mekanisme pengendalian yang berfungsi secara konsisten di mana pun data yang diatur dan pengguna berada.
| Kerangka Kerja | Apa yang diharapkan dari arsitektur hibrida |
|---|---|
| Kerangka Kerja Keamanan Siber NIST 2.0 | Tata kelola, visibilitas aset, perlindungan, deteksi, respons, dan pemulihan yang diterapkan di seluruh lingkungan |
| NIST SP 800-53 Rev. 5 | Kelompok kontrol seperti kontrol akses, perlindungan batas, audit, dan manajemen konfigurasi diterapkan di setiap titik penegakan |
| ISO/IEC 27001:2022 | Sistem manajemen keamanan informasi yang cakupannya mencakup layanan awan dan aset di lokasi, dengan tanggung jawab pemasok yang telah ditetapkan |
| PCI DSS v4.0.1 | Segmentasi lingkungan data pemegang kartu, kriptografi yang kuat selama transmisi, dan pencatatan, termasuk persyaratan yang wajib dipenuhi mulai 31 Maret 2025 |
| Aturan Keamanan HIPAA | Tindakan pengamanan administratif, fisik, dan teknis untuk informasi kesehatan elektronik yang dilindungi, di mana pun informasi tersebut disimpan atau dikirimkan |
| GDPR | Pemrosesan data pribadi yang sah dan pengalihan data pribadi yang terkendali, termasuk data dalam catatan log keamanan dan hasil pemeriksaan |
| DORA | Manajemen risiko TIK, pengujian ketahanan, dan manajemen risiko pihak ketiga bagi lembaga keuangan Uni Eropa, berlaku mulai 17 Januari 2025 |
Ada dua implikasi praktis yang dapat disimpulkan. Pertama, auditor akan menanyakan apakah pengendalian konsisten di seluruh lingkungan, yang lebih mudah dibuktikan dengan adanya satu mesin kebijakan dan satu saluran log. Kedua, alat keamanan itu sendiri memproses data yang diatur, sehingga lokasi pemeriksaan, log, dan akses vendornya termasuk dalam cakupan. Lihat pemetaan pengendalian dalam Arsitektur Referensi Keamanan Awan Hibrida.
Praktik terbaik keamanan cloud hibrida
Praktik terbaik di bawah ini mengubah arsitektur menjadi program operasional.
- Buat peta sebelum memulai pembangunan. Lakukan inventarisasi pengguna, perangkat, aplikasi, penyimpanan data, dan jalur lalu lintas di seluruh lingkungan, termasuk SaaS dan shadow IT.
- Dokumentasikan pembagian tanggung jawab. Untuk setiap layanan, tuliskan apa saja yang menjadi tanggung jawab penyedia layanan dan apa saja yang menjadi tanggung jawab tim Anda. Periksa kembali dokumentasi tersebut ketika tingkatan layanan berubah.
- Jadikan identitas sebagai kontrol utama. Gabungkan penyedia identitas, wajibkan otentikasi multi-faktor (MFA) yang tahan terhadap serangan phishing, dan tempatkan akun layanan, identitas beban kerja, serta agen AI di bawah tata kelola yang sama dengan pengguna manusia.
- Sentralisasikan kebijakan, desentralisasikan penegakannya. Tetapkan aturan sekali saja, lalu terapkan ke setiap titik penegakan, baik di cloud maupun di lokasi fisik.
- Hapus kepercayaan jaringan implisit. Gantikan akses VPN yang luas dengan ZTNA berbasis aplikasi, termasuk untuk pengguna di lokasi, dan lakukan segmentasi jaringan internal. Lihat ZTNA di Lokasi Sendiri untuk Aplikasi Pribadi.
- Klasifikasikan data sekali dan terapkan di mana saja. Satu skema klasifikasi, satu set kebijakan DLP, yang diterapkan di seluruh web, SaaS, aplikasi pribadi, alat AI, dan titik akhir.
- Lakukan pemeriksaan TLS secara terencana. Lakukan dekripsi satu kali, sedekat mungkin dengan sumber lalu lintas sejauh memungkinkan, dan catat pengecualian untuk kategori yang sensitif terhadap privasi.
- Rancang sistem dengan mempertimbangkan kemungkinan kegagalan. Pahami apa yang akan terjadi pada akses dan proses inspeksi jika layanan cloud, koneksi WAN, atau penyedia identitas tidak tersedia, lalu lakukan pengujian terhadap hal tersebut.
- Sentralisasikan visibilitas tanpa mengabaikan yurisdiksi. Gabungkan log untuk keperluan deteksi, namun tentukan log mana saja yang boleh keluar dari yurisdiksi mana.
- Deteksi penyimpangan secara berkelanjutan. Perlakukan kebijakan keamanan dan konfigurasi cloud sebagai kode, berikan versi, dan berikan peringatan jika terdapat perbedaan antara kondisi yang diinginkan dan kondisi yang telah diterapkan.
- Lakukan modernisasi gateway lama secara terencana. Gantilah proxy yang sudah mencapai akhir masa pakai dengan penerapan paralel dan peralihan bertahap, bukan migrasi besar-besaran. Lihat MigrasiSecure Web Gateway . Pelanggan Symantec Edge SWG (Blue Coat ProxySG) harus memenuhi tenggat waktu Desember 2026 untuk SGOS 7.3; lihat Blue Coat dan Akhir Masa Pakai ProxySG, Blue Coat Alternatif, serta Program ModernisasiBlue Coat .
Sumber
- Flexera. Laporan Kondisi Cloud 2026. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- NIST. SP 800-215: Panduan untuk Lingkungan Jaringan Perusahaan yang Aman (November 2022). https://csrc.nist.gov/pubs/sp/800/215/final
- NIST. SP 800-207: Arsitektur Zero Trust (Agustus 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- CISA. Model Kematangan Zero Trust, Versi 2.0. https://www.cisa.gov/zero-trust-maturity-model
- NSA dan CISA. Sepuluh Strategi Utama Mitigasi Keamanan Awan (7 Maret 2024). https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/
- NSA. Mengelola Risiko dari Pemeriksaan Keamanan Lapisan Transportasi (November 2019). https://media.defense.gov/2019/Nov/18/2002212783/-1/-1/0/MANAGING%20RISK%20FROM%20TLS%20INSPECTION_20191106.PDF
- IBM dan Ponemon Institute. Laporan Biaya Kebocoran Data 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- IBM dan Ponemon Institute. Laporan Biaya Kebocoran Data 2026. https://www.ibm.com/reports/data-breach
- Gartner. Sistem Perdag angan Berjangka (Security Service Edge /SSE), Glosarium Teknologi Informasi. https://www.gartner.com/en/information-technology/glossary/security-service-edge-sse
- Skyhigh Security. “Skyhigh Security Menduduki Peringkat #1 dalam Kategori Kasus Penggunaan SSE Tingkat Lanjut dalam Laporan Gartner ‘ Critical Capabilities ’ Tahun 2026 untuk ‘ Security Service Edge’” (5 Agustus 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
- NIST. Kerangka Kerja Keamanan Siber 2.0. https://www.nist.gov/cyberframework
- NIST. SP 800-53 Rev. 5: Pengendalian Keamanan dan Privasi untuk Sistem Informasi dan Organisasi. https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final
- ISO. ISO/IEC 27001:2022 Sistem manajemen keamanan informasi. https://www.iso.org/standard/27001
- Dewan Standar Keamanan PCI. PCI DSS v4.0.1 (perpustakaan dokumen). https://www.pcisecuritystandards.org/document_library/
- Departemen Kesehatan dan Layanan Kemanusiaan AS (HHS). Aturan Keamanan HIPAA. https://www.hhs.gov/hipaa/for-professionals/security/index.html
- Uni Eropa. Peraturan (UE) 2016/679 (GDPR). https://eur-lex.europa.eu/eli/reg/2016/679/oj
- Uni Eropa. Peraturan (UE) 2022/2554 (DORA). https://eur-lex.europa.eu/eli/reg/2022/2554/oj