







Bagaimana Cara Kerja Program Modernisasi “ Blue Coat ”
- Program Modernisasi " Blue Coat " dari Skyhigh memindahkan pelanggan Symantec Edge SWG dan ASG ke Skyhigh Hybrid SSE Mesh.
- Skema kompensasi komersial ini memanfaatkan sisa investasi Broadcom untuk mendukung proses transisi, yang dipadukan dengan migrasi yang didukung oleh layanan.
- Pilihan implementasi tetap ada di tangan Anda: di lokasi sendiri, model hibrida, atau di cloud, tanpa kewajiban untuk beralih ke cloud.
- Perangkat Skyhigh beroperasi bersamaan dengan gateway yang sudah ada sehingga kebijakan CPL diverifikasi sebelum proses peralihan dilakukan.
- Mengingat batas waktu SGOS 7.3 akan berakhir pada Desember 2026, pastikan kelayakan, cakupan, dan jadwalnya sekarang juga.
Blue Coat Modernisasi adalah proses penggantian perangkat Symantec Edge SWG (sebelumnya Blue Coat ProxySG) dan ASG dari Broadcom dengan secure web gateway yang terbaru, serta—secara opsional—platform Security Service Edge yang lebih luas. Program Modernisasi Blue Coat dari Skyhigh mendukung transisi tersebut melalui kompensasi komersial, penilaian terstruktur, dan migrasi bertahap yang didukung layanan menuju Skyhigh Hybrid SSE Mesh.
Keputusan untuk mengikuti program “ secure web gateway ” biasanya terhambat oleh dua hal: biaya dan gangguan. Program ini dirancang untuk mengatasi kedua hal tersebut.
Untuk siapa program ini ditujukan
Program ini ditujukan bagi organisasi yang menggunakan perangkat keamanan web dari Blue Coat, Symantec, atau Broadcom, yang menghadapi satu atau lebih dari pemicu berikut ini:
- Tekanan menjelang akhir masa pakai. Broadcom menetapkan tanggal 31 Desember 2024 sebagai tanggal pengumuman akhir masa pakai SGOS 7.3, di mana tidak akan ada fitur baru setelah tanggal tersebut dan pengguna memiliki waktu dua tahun untuk melakukan upgrade ke SGOS 7.4 (Broadcom). Tanggal akhir masa pakai perangkat keras bervariasi tergantung pada model perangkat.
- Perubahan alat yang terpaksa. SGOS 7.4 menghapus Java Management Console dan Java Visual Policy Manager (Broadcom), sehingga tetap menggunakan versi Blue Coat berarti harus mempelajari kembali cara mengelola kebijakan.
- Komponen lokal yang sudah tidak digunakan lagi. Layanan Web Isolation lokal telah mencapai akhir masa pakainya pada 1 Januari 2024 (Broadcom).
- Masalah perpanjangan dan perizinan. Konsol dan SKU yang terpisah untuk Edge SWG, Cloud SWG, dan Symantec DLP, serta biaya pemeliharaan yang terus meningkat.
- Persyaratan baru. Alat dan agen AI yang beroperasi di dalam jaringan melalui koneksi WebSocket yang terus-menerus mendapatkan manfaat dari penerapan prinsip zero trust di lokasi tersebut.
Apa saja yang termasuk dalam program ini
Program ini menggabungkan insentif komersial, penilaian, kelanjutan kebijakan, fleksibilitas penerapan, jalur menuju SSE penuh, dan perizinan berbasis konsumsi.
Offset komersial. Program offset komersial Skyhigh mengalokasikan sisa investasi Broadcom untuk modernisasi, sehingga anggaran yang semula akan digunakan untuk pembaruan perangkat kini dialihkan untuk membiayai transisi tersebut (Skyhigh Security). Seorang penasihat akan menentukan besaran penyesuaian sesuai dengan aset dan waktu yang Anda miliki.
Penilaian modernisasi. Penilaian yang dilakukan Skyhigh mencakup:
- Inventarisasi kebijakan CPL yang ada dan persyaratan kedaulatan data
- Rencana penerapan hibrida dengan peralihan paralel yang dirancang untuk meminimalkan gangguan terhadap operasi saat ini
- Perkiraan nilai pasar sisa investasi Broadcom
Penerapan kebijakan yang berlanjut. Kebijakan CPL yang ada disajikan kembali di konsol kebijakan terpadu Skyhigh melalui proses impor yang telah diverifikasi, sehingga tim dapat langsung melanjutkan dari status kebijakan mereka saat ini.
Fleksibilitas penerapan. Skyhigh SWG dapat dijalankan di lokasi, dalam model hibrida, atau di cloud. Infrastruktur ProxySG di lokasi dapat diganti dengan perangkat Skyhigh di lokasi dan kemudian diperluas ke cloud, atau tidak perlu diperluas sama sekali.
Jalan menuju SSE yang lengkap. Platform yang sama mencakup CASB, DLP, ZTNA, Kontrol Peramban Aman, DSPM, dan remote browser isolation tanpa perlu menambahkan konsol lain.
Lisensi berbasis penggunaan. Fitur-fitur seperti ZTNA lokal dan Kontrol Peramban Aman dapat diaktifkan melalui model berbasis token saat diperlukan.
Bagaimana proses migrasi tersebut berlangsung
Proses modernisasi Skyhigh dilakukan dalam empat tahap, sejalan dengan infrastruktur Symantec Edge SWG yang sudah ada (Skyhigh Security):
- Melakukan penilaian dan perencanaan. Melakukan inventarisasi kebijakan CPL. Memetakan zona kedaulatan data, lingkungan OT/SCADA, dan kinerja inspeksi SSL. Mengidentifikasi aturan yang perlu dipertahankan dan diperluas.
- Lakukan penerapan secara paralel. Pasang perangkat Skyhigh SWG di samping gateway yang sudah ada. Impor dan validasi pedoman kebijakan CPL. Jalankan lalu lintas secara paralel tanpa mengganggu operasi produksi, serta persiapkan dan uji proses rollback sebelum peralihan ke lingkungan produksi.
- Terapkan kemampuan terpadu. Aktifkan ZTNA lokal dan Kontrol Peramban Aman tanpa agen. Perluas dengan CASB berbasis cloud, DSPM, dan DLP. Pindahkan pengguna secara bertahap dan terkendali, serta hentikan penggunaan perangkat lama setelah proses penerimaan selesai dan jendela rollback ditutup.
- Lakukan rasionalisasi dan optimalisasi. Sesuaikan penggunaan token, hentikan hak akses Broadcom yang tidak terpakai, dan terus sempurnakan kebijakan sebagai kode melalui satu konsol.
Skyhigh melaporkan bahwa sebagian besar organisasi menjalankan fase dua dan tiga secara bersamaan selama enam hingga dua belas bulan. Untuk daftar periksa terperinci, lihat Secure Web Gateway Migration: Cutover and Rollback Checklist.

Persyaratan yang harus dipenuhi
Sebelum memutuskan, pastikan terlebih dahulu kelayakan, ketentuan kompensasi, cakupan, model penerapan, impor kebijakan, integrasi, jadwal, dan kepatuhan bersama penasihat Skyhigh Anda:
- Persyaratan Kelayakan. Produk, kontrak, dan sisa jangka waktu mana saja dari Broadcom yang memenuhi syarat untuk skema offset
- Ketentuan offset. Bagaimana offset dihitung dan diterapkan, serta untuk periode berapa lama
- Ruang lingkup. Situs, perangkat, dan kelompok pengguna mana saja yang termasuk dalam rencana tersebut
- Model penerapan. Di lokasi, hibrida, atau berbasis cloud untuk setiap situs, serta perangkat keras, virtual, atau berbasis kontainer
- Impor kebijakan. Konstruksi CPL mana saja yang diteruskan secara otomatis dan mana saja yang perlu ditinjau secara manual
- Integrasi. Lingkup otentikasi, SIEM dan pelaporan, serta bagaimana alur ICAP dan DLP yang sudah ada diimplementasikan ulang menggunakan perlindungan data berbasis cloud dari Skyhigh
- Jadwal. Bagaimana rencana ini selaras dengan jendela dukungan SGOS 7.3 Anda dan tanggal akhir masa pakai perangkat keras
- Cakupan selama masa transisi. Bagaimana penerapan Broadcom Anda saat ini tetap didukung selama proses pengoperasian paralel berlangsung
- Kepatuhan. Sertifikasi dan izin yang diwajibkan untuk sektor dan wilayah Anda
Dukungan untuk mengonfirmasi
Pastikan siapa saja yang mendukung setiap tahap transisi dan apa yang diharapkan dilakukan oleh tim Anda sendiri.
- Pihak yang ditunjuk untuk penilaian, implementasi, dan peralihan
- Layanan profesional sudah termasuk, dan apa yang diharapkan dari tim Anda
- Dukungan selama pelaksanaan paralel dan setiap tahap peralihan
- Pelatihan bagi administrator yang beralih dari CPL dan VPM
- Jalur eskalasi dan waktu respons setelah peluncuran
Mengapa harus merencanakannya sekarang?
Jendela pembaruan Broadcom untuk SGOS 7.3 akan ditutup pada akhir Desember 2026.
Baik Anda melakukan upgrade ke SGOS 7.4 maupun melakukan modernisasi, perubahan pada konsol Java dan alur kerja VPM tidak dapat dihindari, sehingga biaya penyesuaian kebijakan tetap akan timbul dalam kedua skenario tersebut. Memulai penilaian sekarang akan memberi Anda rencana yang terdokumentasi, perkiraan penghematan, dan opsi penerapan paralel sebelum keputusan akhir tahun mengenai perpanjangan lisensi dan dukungan. Lihat Blue Coat dan ProxySG End of Life: Migration Planning untuk mengetahui tanggal dan opsi yang tersedia.
Ke mana Anda akan pindah
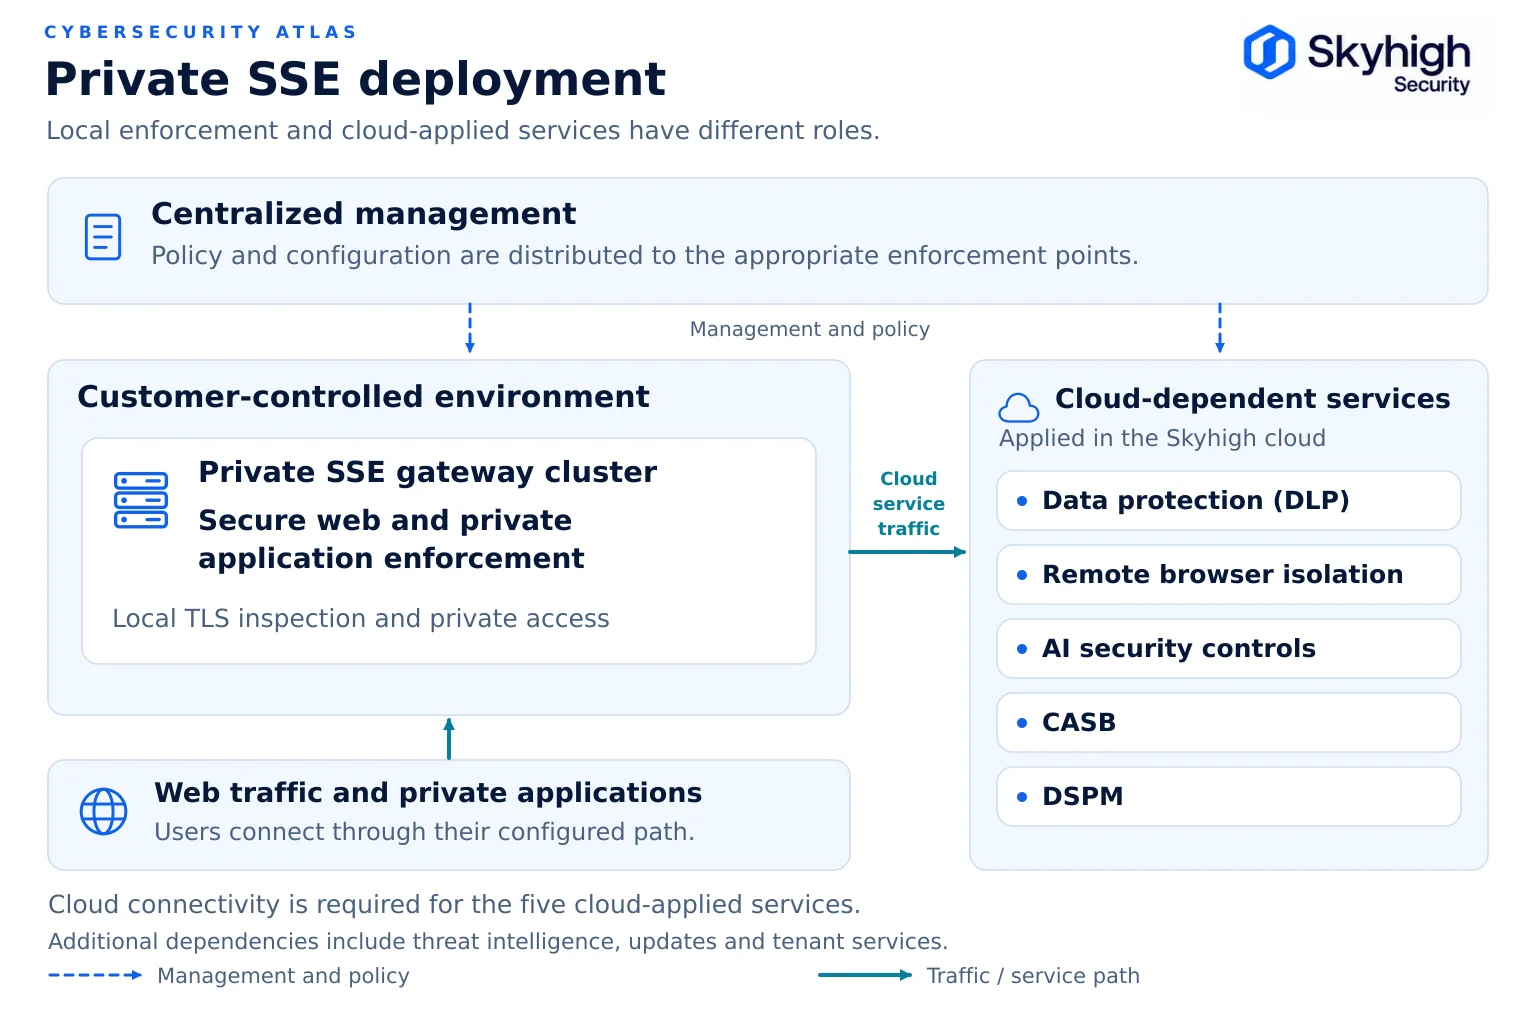
Skyhigh Hybrid SSE Mesh mengintegrasikan perangkat SWG di lokasi, ZTNA lokal, dan Kontrol Peramban Aman dengan CASB, DSPM, DLP, dan RBI berbasis cloud dalam satu konsol dan mesin kebijakan.
Dekripsi TLS dan inspeksi web dapat dijalankan secara lokal di Secure Service Gateway. Apabila terdapat persyaratan perlindungan data, isolasi, atau kontrol AI, gateway akan meneruskan lalu lintas tersebut ke cloud Skyhigh, di mana kebijakan yang sama diterapkan. Skyhigh menduduki peringkat pertama dalam kategori "Advanced SSE Use Case" pada laporan Gartner® " Critical Capabilities " tahun 2026 untuk " Security Service Edge". Skyhigh melaporkan bahwa layanannya digunakan oleh lebih dari 3.000 organisasi, termasuk 80 persen bank global terkemuka dan 25 persen perusahaan dalam daftar Fortune 500.
Rencanakan langkah Anda selanjutnya
Empat langkah ini akan membawa Anda dari tahap evaluasi menuju rencana modernisasi yang terdokumentasi.
- Pastikan versi SGOS dan model perangkat Anda sesuai dengan artikel siklus hidup dari Broadcom.
- Ekspor dan dokumentasikan kebijakan CPL dan VPM yang berlaku saat ini.
- Identifikasi lokasi-lokasi yang memiliki persyaratan kedaulatan, OT, atau ketahanan yang memerlukan penegakan hukum di tingkat lokal.
- Ajukan permohonan penilaian modernisasi untuk mendapatkan inventarisasi kebijakan, rencana penerapan model hibrida, dan perkiraan penghematan. Skyhigh menjamin bahwa spesialis kami akan memberikan tanggapan dalam waktu satu hari kerja.
Masih membandingkan berbagai pilihan? Lihat AlternatifBlue Coat , serta Pengganti ProxySG.
Sumber
- Broadcom. Penghentian dukungan dan siklus hidup produk untuk Edge SWG (ProxySG) dan Advanced Secure Gateway (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom. Beralih ke Konsol Admin Edge SWG (ProxySG) (SGAC) (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. Pertanyaan Umum (FAQ) tentang Penghentian Dukungan (EOL) Web Isolation On-premises (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Skyhigh Security. Memodernisasi Symantec Edge SWG (Blue Coat). https://www.skyhighsecurity.com/bluecoat-modernize.html
- Skyhigh Security. “Memodernisasi Symantec Edge Secure Web Gateway Anda dengan Skyhigh Hybrid SSE Mesh” (15 Juli 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. “Skyhigh Security Menduduki Peringkat #1 dalam Kategori Kasus Penggunaan SSE Tingkat Lanjut dalam Laporan Gartner ‘ Critical Capabilities ’ Tahun 2026 untuk ‘ Security Service Edge’” (5 Agustus 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER adalah merek dagang terdaftar dan merek jasa terdaftar milik Gartner, Inc. dan/atau afiliasinya di Amerika Serikat dan secara internasional, dan digunakan dalam dokumen ini atas izin. Seluruh hak dilindungi undang-undang. Gartner tidak mendukung vendor, produk, atau layanan apa pun yang disebutkan dalam publikasi risetnya.