







Blue Coat Alternatif dan Pengganti ProxySG
- Blue Coat ProxySG, Symantec ProxySG, dan Broadcom Edge SWG merupakan satu lini produk yang dimiliki oleh tiga perusahaan berbeda.
- Jendela pembaruan SGOS 7.3 dari Broadcom akan ditutup pada akhir Desember 2026.
- Peningkatan versi ke SGOS 7.4 akan menghapus konsol Java dan VPM, sehingga alur kerja kebijakan akan berubah dalam kedua kasus tersebut.
- Membutuhkan pemeriksaan ancaman secara langsung, DLP bawaan, protokol modern, satu konsol, dan penerapan yang fleksibel.
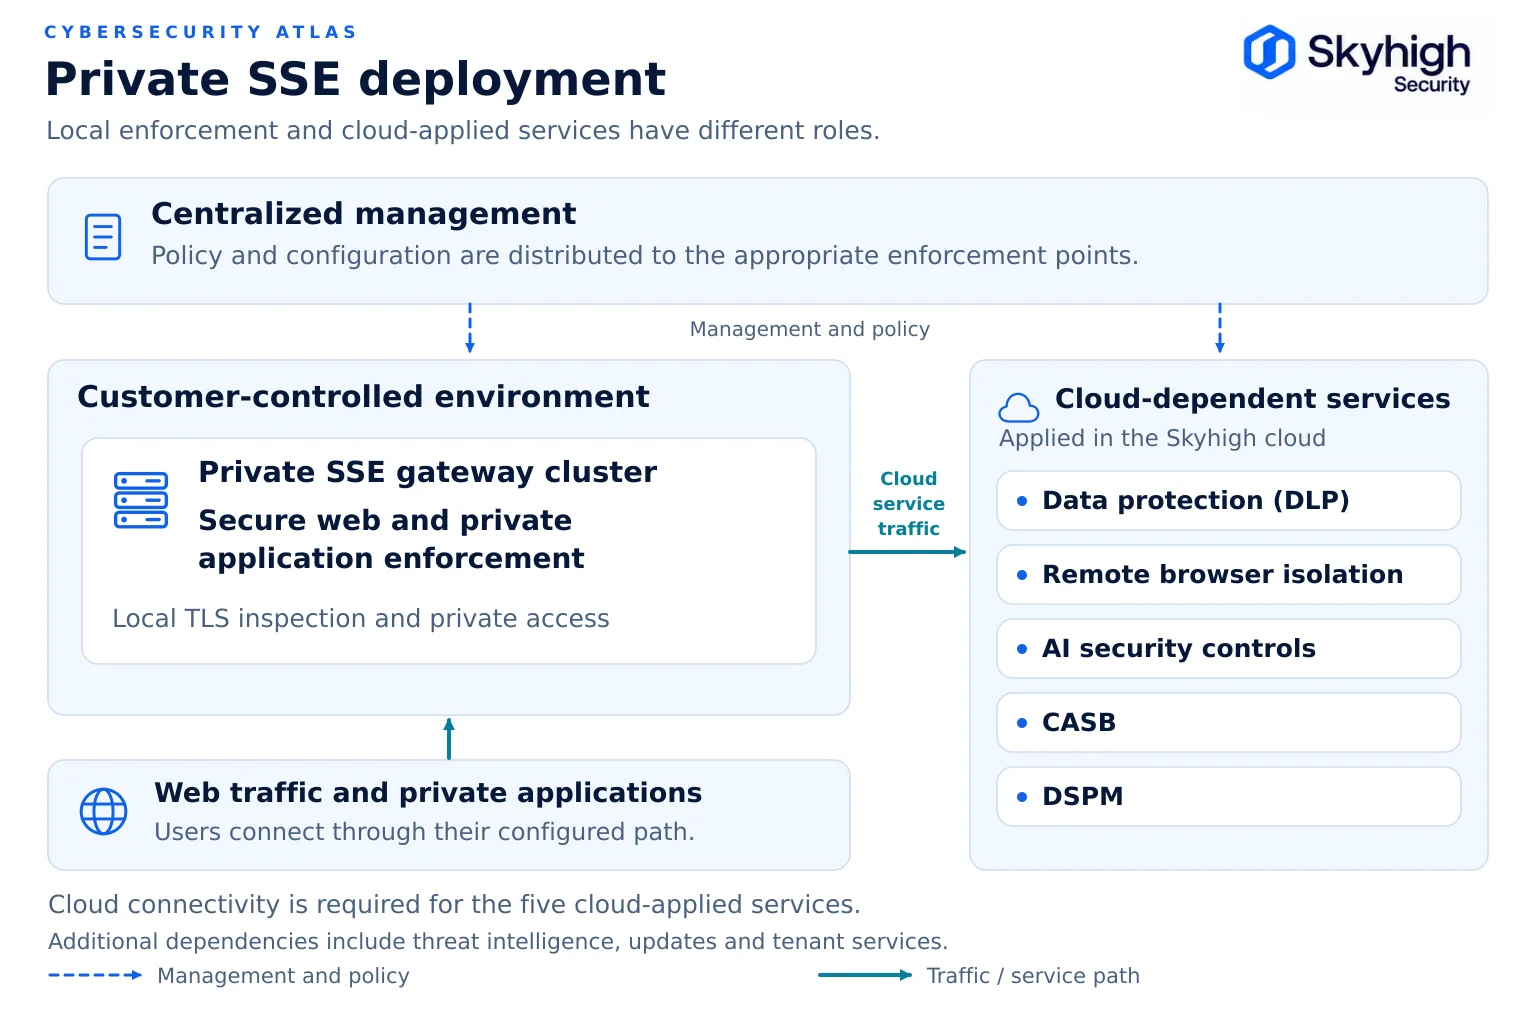
- Gateway hibrida memungkinkan penerapan kebijakan secara lokal di tempat-tempat yang diperlukan dan kemudian memperluas kebijakan yang sama ke cloud.
Alternatif untuk " Blue Coat " adalah " secure web gateway " (SWG) yang menggantikan Symantec Edge SWG dari Broadcom—yang sebelumnya dikenal sebagai ProxySG dari Blue Coat —termasuk implementasi Advanced Secure Gateway (ASG). Fitur-fitur yang paling membedakan pengganti modern ini dari ProxySG adalah pemeriksaan ancaman secara real-time dan inline, integrasi dengan data loss prevention, konsol terpadu, serta fleksibilitas dalam implementasi di lokasi (on-premises), hibrida, dan berbasis awan. Skyhigh Hybrid SSE Mesh menyediakan keempat fitur tersebut, disertai transisi yang dipandu melalui Program Modernisasi Blue Coat .
Tim yang sedang mengevaluasi pengganti ProxySG biasanya sudah melewati tahap mempertimbangkan apakah akan beralih atau tidak. Masa akhir dukungan, biaya perpanjangan, kendala dukungan, atau kekhawatiran terkait peta jalan produk telah menentukan keputusan tersebut. Pertanyaan yang masih terbuka adalah dengan apa ProxySG akan diganti, dan bagaimana melakukannya tanpa mengganggu operasional produksi.
Mengapa tim mengganti ProxySG d Blue Coat
Tim-tim mengganti ProxySG karena batas waktu siklus hidup, perubahan alat yang terpaksa dilakukan, komponen on-premises yang sudah tidak digunakan lagi, konsol yang semakin banyak, serta lalu lintas baru di era kecerdasan buatan.
Batas waktu siklus hidup. Broadcom menetapkan tanggal pengumuman akhir masa pakai SGOS 7.3 pada 31 Desember 2024. Menurut artikel siklus hidup Broadcom, tidak ada fitur baru yang akan dirilis pada versi 7.3 setelah tanggal tersebut, dukungan terbatas hanya mencakup perbaikan kritis dan keamanan tingkat tinggi, dan pelanggan memiliki waktu dua tahun sejak pengumuman untuk melakukan upgrade ke SGOS 7.4. Jangka waktu tersebut berakhir pada akhir Desember 2026. Lihat Blue Coat dan ProxySG End of Life: Perencanaan Migrasi.
Perubahan alat yang terpaksa. Pada SGOS 7.4, Konsol Manajemen berbasis Java dan Java VPM telah dihapus, dan administrator beralih ke Edge SWG Admin Console, sesuai panduan dari Broadcom. Tetap menggunakan Blue Coat berarti harus mempelajari kembali cara mengelola kebijakan.
Komponen yang tidak lagi didukung pada lingkungan on-premises. Broadcom telah menghentikan dukungan untuk semua versi Web Isolation on-premises pada 1 Januari 2024, dan kini hanya menawarkan isolasi peramban sebagai layanan cloud (Broadcom). Organisasi yang memilih penerapan on-premises karena alasan kedaulatan kini memiliki lebih sedikit pilihan lokal di platform Broadcom.
Perkembangan konsol dan lisensi yang tak terkendali. Keamanan web, data, dan cloud yang menyeluruh pada platform Broadcom memerlukan konsol terpisah untuk Edge SWG, Cloud SWG, dan Symantec DLP, yang masing-masing memiliki mesin kebijakan dan siklus perpanjangan tersendiri. Perbedaan kebijakan di antara ketiganya menimbulkan risiko dalam proses audit.
Dukungan dan fokus. ProxySG adalah salah satu produk dalam portofolio perangkat lunak semikonduktor dan infrastruktur yang luas. Banyak pelanggan melaporkan kesulitan dalam hal dukungan, pemeliharaan, dan proses perpanjangan.
Lalu lintas baru ini bukanlah tujuan utama ProxySG. Alat-alat AI dan agen otonom semakin sering menggunakan koneksi WebSocket yang terus-menerus dan beroperasi di dalam jaringan, di mana pemeriksaan berbasis cloud saja tidak dapat menjangkau dan proxy generasi lama tidak dirancang untuk melakukan pemeriksaan.
Apa saja yang harus dicari dalam pengganti ProxySG
Pengganti ProxySG harus mampu melakukan inspeksi secara real-time, dilengkapi dengan fitur perlindungan data, mendukung protokol-protokol yang ada, dan mengintegrasikan pengelolaan ke dalam satu konsol.
- Pemeriksaan ancaman secara real-time dan inline. Perlindungan anti-malware inline di gerbang, dengan lokasi sandboxing yang terdokumentasi serta penanganan hasil pemeriksaan.
- Perlindungan data bawaan. Perlindungan data diterapkan melalui layanan cloud penyedia di bawah satu kebijakan, dengan klasifikasi yang sama dengan kontrol SaaS, titik akhir, dan alat AI, sehingga konten yang memerlukan pemeriksaan diteruskan dari gateway lokal, bukan diserahkan ke produk terpisah yang terhubung ke ICAP.
- Protokol yang digunakan saat ini. HTTP/2, TLS 1.3, dan pemeriksaan yang mendukung WebSocket.
- Satu konsol, satu mesin kebijakan. Manajemen terpadu yang mencakup web, cloud, dan private access.
- Pilihan penerapan. Di lokasi, hybrid, dan cloud, dengan kebijakan yang sama di masing-masing opsi, sehingga Anda yang mengendalikan jadwalnya.
- Pengendalian lokal jika diperlukan. Pemeriksaan dan pencatatan TLS di lokasi untuk lalu lintas yang terkait dengan kedaulatan atau yang diatur oleh peraturan.
- Jalur migrasi yang telah ditetapkan. Metode yang didukung oleh layanan untuk menerapkan kebijakan dan dijalankan secara paralel sebelum peralihan.
- Jalan menuju SSE sepenuhnya. Platform yang sama seharusnya mencakup CASB, ZTNA, DSPM, dan remote browser isolation, sehingga penggantian gateway bukanlah jalan buntu.
Tiga jenis alternatif Blue Coat
Blue Coat Alternatif-alternatif tersebut terbagi menjadi tiga jenis, dan pilihan yang tepat bergantung pada seberapa besar perubahan yang dapat ditoleransi oleh lingkungan Anda.
Pembaruan perangkat per perangkat. Ganti ProxySG dengan proxy lokal lainnya. Langkah ini memerlukan perubahan proses paling sedikit, namun membuat Anda tetap terikat pada siklus perangkat keras dan mungkin mengharuskan Anda mengelola produk cloud terpisah untuk pengguna jarak jauh.
SSE berbasis cloud saja. Pindahkan seluruh proses inspeksi web ke layanan cloud. Pendekatan ini memungkinkan outsourcing infrastruktur secara maksimal, namun merupakan peralihan besar bagi tim yang sangat bergantung pada kebijakan on-premises, dan memindahkan proses dekripsi seluruh lalu lintas ke cloud penyedia layanan. Hal tersebut mungkin tidak dapat diterima untuk data yang diatur oleh regulasi atau lingkungan OT, dan penerapan kebijakan berbasis cloud saja tidak dapat memantau lalu lintas yang sama sekali tidak pernah meninggalkan gedung.
SWG Hibrida. Tetap terapkan kebijakan di lingkungan on-premises jika diperlukan demi kepatuhan, kinerja, atau ketahanan, dan perluas kebijakan yang sama ke cloud saat sudah siap. Bagi sebagian besar lingkungan ProxySG, ini merupakan solusi tengah yang praktis. Lihat artikel “Cloud vs. On-Premises Secure Web Gateways”.
Symantec Edge SWG (Blue Coat) vs. Skyhigh Security
Perbedaan yang paling mencolok terletak pada jalur perangkat lunak, jumlah konsol, kemampuan on-premises, dan perlindungan data bawaan.
| Wilayah | Broadcom Symantec Edge SWG (Blue Coat) | Skyhigh Hybrid SSE Mesh |
|---|---|---|
| Jalur perangkat lunak saat ini | Dukungan terbatas untuk SGOS 7.3 akan berakhir pada Desember 2026; diperlukan migrasi ke SGOS 7.4 | Platform yang terus diperbarui; di lokasi, hibrida, dan berbasis cloud |
| Manajemen | Konsol Java dihapus pada versi 7.4; tersedia konsol terpisah untuk Edge SWG, Cloud SWG, dan DLP | Konsol tunggal dan mesin kebijakan yang terintegrasi untuk SWG, CASB, DLP, ZTNA, RBI, dan DSPM |
| Isolasi peramban | Penghentian dukungan untuk Web Isolation versi on-premises pada 1 Januari 2024 | Remote browser isolation diterapkan melalui layanan cloud Skyhigh |
| Perlindungan terhadap serangan zero-day | Bergantung pada komponen analisis yang terpisah | Gateway Anti-Malware di gateway; sandboxing emulasi melalui cloud Skyhigh |
| Perlindungan data | Produk Symantec DLP yang terpisah | DLP terintegrasi berbasis cloud di seluruh saluran yang didukung |
| Akses aplikasi pribadi di lingkungan lokal | Pastikan ketersediaan komponen akses privat dan dukungan penerapan di lingkungan lokal untuk penyebaran Broadcom yang dipilih | ZTNA lokal pada gateway di lokasi dan cabang |
| Pengaturan browser dan AI | Konfirmasikan pengaturan browser dan AI untuk komponen Broadcom yang dipilih | Kontrol Peramban Aman Tanpa Agen dengan Pemeriksaan yang Mendukung WebSocket |
| Perpanjangan kebijakan | Diperlukan penyesuaian saat beralih ke Konsol Admin | Kebijakan CPL ditampilkan kembali di konsol kebijakan Skyhigh melalui proses impor yang telah diverifikasi |
Mengapa perlu melakukan modernisasi pada tahun 2026?
Tiga faktor pendorong menjadikan tahun 2026 sebagai tahun yang tepat untuk melakukan modernisasi:
- Batas waktu siklus hidup. Jendela pembaruan SGOS 7.3 akan ditutup pada akhir Desember 2026.
- Kesenjangan keamanan AI. Agen dan alat AI yang beroperasi di dalam jaringan memerlukan penerapan prinsip "zero trust" di tepi jaringan lokal, yang tidak dapat dipenuhi baik oleh proxy konvensional maupun layanan berbasis cloud semata.
- Biaya dan kompleksitas. Konsol, SKU, dan siklus perpanjangan yang terpisah meningkatkan total biaya kepemilikan, dan sistem penetapan harga per pengguna serta per modul mengenakan biaya yang sama, baik fitur tersebut digunakan setiap hari maupun jarang.
Karena migrasi ke SGOS 7.4 sudah memaksa adanya perubahan pada konsol dan alur kerja kebijakan, biaya penyesuaian tetap ada, baik Anda tetap menggunakan sistem yang ada maupun beralih ke sistem lain. Hal ini menjadikan saat ini sebagai waktu yang tepat untuk mengevaluasi alternatif-alternatif yang ada.

Mengapa perusahaan-perusahaan memilih Skyhigh sebagai alternatif Blue Coat
Perusahaan memilih Skyhigh karena platform ini menjaga data plane tetap berada di lingkungan lokal sesuai kebutuhan, menerapkan kebijakan CPL, serta memungkinkan penerapan SSE secara menyeluruh melalui satu konsol.
Skyhigh Hybrid SSE Mesh menyatukan perangkat SWG di lokasi, ZTNA lokal, dan Kontrol Peramban Aman dengan CASB, DSPM, DLP, dan RBI berbasis cloud dalam satu konsol. Penegakan kebijakan akses web dan akses pribadi dapat dijalankan di lokasi, dengan dekripsi TLS dan inspeksi web dilakukan secara lokal; lalu lintas yang relevan diteruskan ke layanan yang diterapkan di cloud. Kebijakan CPL yang ada diformulasikan ulang di konsol kebijakan terpadu Skyhigh dan divalidasi sebelum migrasi, sehingga tim dapat memulai dari kondisi kebijakan saat ini, bukan dari nol.
Skyhigh menduduki peringkat pertama dalam kategori “Advanced SSE Use Case” pada laporan Gartner® “ Critical Capabilities ” tahun 2026 untuk kategori “ Security Service Edge ”. Lebih dari 3.000 organisasi menggunakan Skyhigh, termasuk 80 persen dari bank-bank terbesar di dunia dan hampir setengah dari perusahaan-perusahaan dalam daftar Fortune 100, serta platform ini mencatat tingkat ketersediaan (uptime) sebesar 99,999% dalam melindungi lebih dari 20 juta pengguna. Platform ini telah memperoleh otorisasi FedRAMP High.
Program Modernisasi "Blue Coat " memanfaatkan sisa investasi Broadcom untuk proses transisi tersebut dan menggabungkannya dengan migrasi bertahap yang dipandu.
Langkah selanjutnya: Lihat ikhtisar modernisasi Symantec Edge SWG atau ajukan permohonan penilaian modernisasi.
Sumber
- Broadcom. Penghentian dukungan dan siklus hidup produk untuk Edge SWG (ProxySG) dan Advanced Secure Gateway (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom. Beralih ke Konsol Admin Edge SWG (ProxySG) (SGAC) (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. Pertanyaan Umum (FAQ) tentang Penghentian Dukungan (EOL) Web Isolation On-premises (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Broadcom. Dokumen mengenai Penghentian Dukungan (End of Life) ProxySG. https://techdocs.broadcom.com/us/en/symantec-security-software/web-and-network-security/edge-swg/legacy/documentation-for-end-of-life-proxysg.html
- Skyhigh Security. “Memodernisasi Symantec Edge Secure Web Gateway Anda dengan Skyhigh Hybrid SSE Mesh” (15 Juli 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. Memodernisasi Symantec Edge SWG (Blue Coat). https://www.skyhighsecurity.com/bluecoat-modernize.html
- Skyhigh Security. “Skyhigh Security Menduduki Peringkat #1 dalam Kategori Kasus Penggunaan SSE Tingkat Lanjut dalam Laporan Gartner ‘ Critical Capabilities ’ Tahun 2026 untuk ‘ Security Service Edge’” (5 Agustus 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER adalah merek dagang terdaftar dan merek jasa terdaftar milik Gartner, Inc. dan/atau afiliasinya di Amerika Serikat dan secara internasional, dan digunakan dalam dokumen ini atas izin. Seluruh hak dilindungi undang-undang. Gartner tidak mendukung vendor, produk, atau layanan apa pun yang disebutkan dalam publikasi risetnya.