






Klasifikasi Data Awan: Landasan Perlindungan Data Sensitif di Perusahaan Modern
- Klasifikasi berfungsi untuk mengidentifikasi, mengelompokkan, dan memberi label pada data sensitif di lingkungan SaaS, penyimpanan awan, dan lingkungan hibrida.
- Klasifikasi manual tidak mampu mengimbangi laju pertumbuhan data di cloud — penemuan otomatis dengan pelabelan berbasis ML sangatlah penting.
- Klasifikasi merupakan prasyarat bagi penerapan DLP yang efektif, kontrol akses, pembatasan berbagi, dan pelaporan kepatuhan.
- Faktor manusia terlibat dalam 62% insiden pelanggaran data (Verizon 2026 DBIR), yang semakin memperkuat pentingnya klasifikasi otomatis.
- Klasifikasi harus diperluas hingga mencakup pengelolaan postur secara berkelanjutan, yang menghubungkan proses identifikasi dengan pemantauan risiko yang berkelanjutan.
- Data yang tidak terkelola, TI bayangan, dan alat-alat AI menimbulkan risiko tata kelola yang dapat diidentifikasi melalui proses klasifikasi (IBM Cost of a Breach 2025).
- Klasifikasi yang efektif menggabungkan pencocokan pola, pencocokan data yang tepat, sinyal kontekstual, dan taksonomi sensitivitas.
Klasifikasi data di cloud telah berkembang dari sekadar persyaratan kepatuhan menjadi landasan operasional bagi keamanan data perusahaan. Organisasi mungkin menemukan data sensitif di berbagai lingkungan cloud, namun klasifikasi mengubah penemuan tersebut menjadi langkah perlindungan yang konkret dengan menetapkan makna dan konteks sensitivitas yang menjadi dasar penerapan kebijakan.
Apa Itu Klasifikasi Data Awan?
Klasifikasi data di cloud adalah proses sistematis untuk menemukan, mengidentifikasi, dan mengelompokkan informasi sensitif di seluruh lingkungan cloud guna menerapkan kebijakan dan pengendalian keamanan yang konsisten.
Berbeda dengan penelusuran data sederhana yang hanya menunjukkan lokasi berkas, klasifikasi menentukan perlindungan apa yang sebenarnya dibutuhkan oleh setiap bagian data. Hal ini menjadi landasan bagi strategi pengelolaan postur keamanan data yang efektif.
Proses ini melibatkan tiga lapisan yang berbeda. Pada tahap penemuan (discovery), sistem mengidentifikasi repositori data dan objek. Pada tahap identifikasi, sistem mendeteksi apakah suatu konten mengandung unsur-unsur sensitif. Selanjutnya, pada tahap klasifikasi, sistem menetapkan makna dan tingkat sensitivitas yang dapat menjadi pedoman dalam pengambilan keputusan terkait akses, pembagian, penyimpanan, dan pemantauan.
Data sensitif umumnya mencakup beberapa kategori yang memerlukan penanganan berbeda-beda. Informasi pribadi mungkin diatur oleh undang-undang seperti GDPR atau CCPA. Catatan kesehatan mungkin tunduk pada HIPAA, sedangkan data kartu pembayaran harus memenuhi persyaratan PCI DSS. Kekayaan intelektual, kode sumber, kredensial, catatan pelanggan, dan dokumen bisnis yang diatur juga memerlukan penanganan yang cermat.
Mengapa Klasifikasi Data Sensitif Penting di Lingkungan Cloud
Arsitektur awan secara mendasar mengubah dinamika keamanan data karena informasi berpindah melintasi batas-batas yang tidak dapat dipantau atau dilindungi oleh sistem pengendalian perbatasan tradisional.
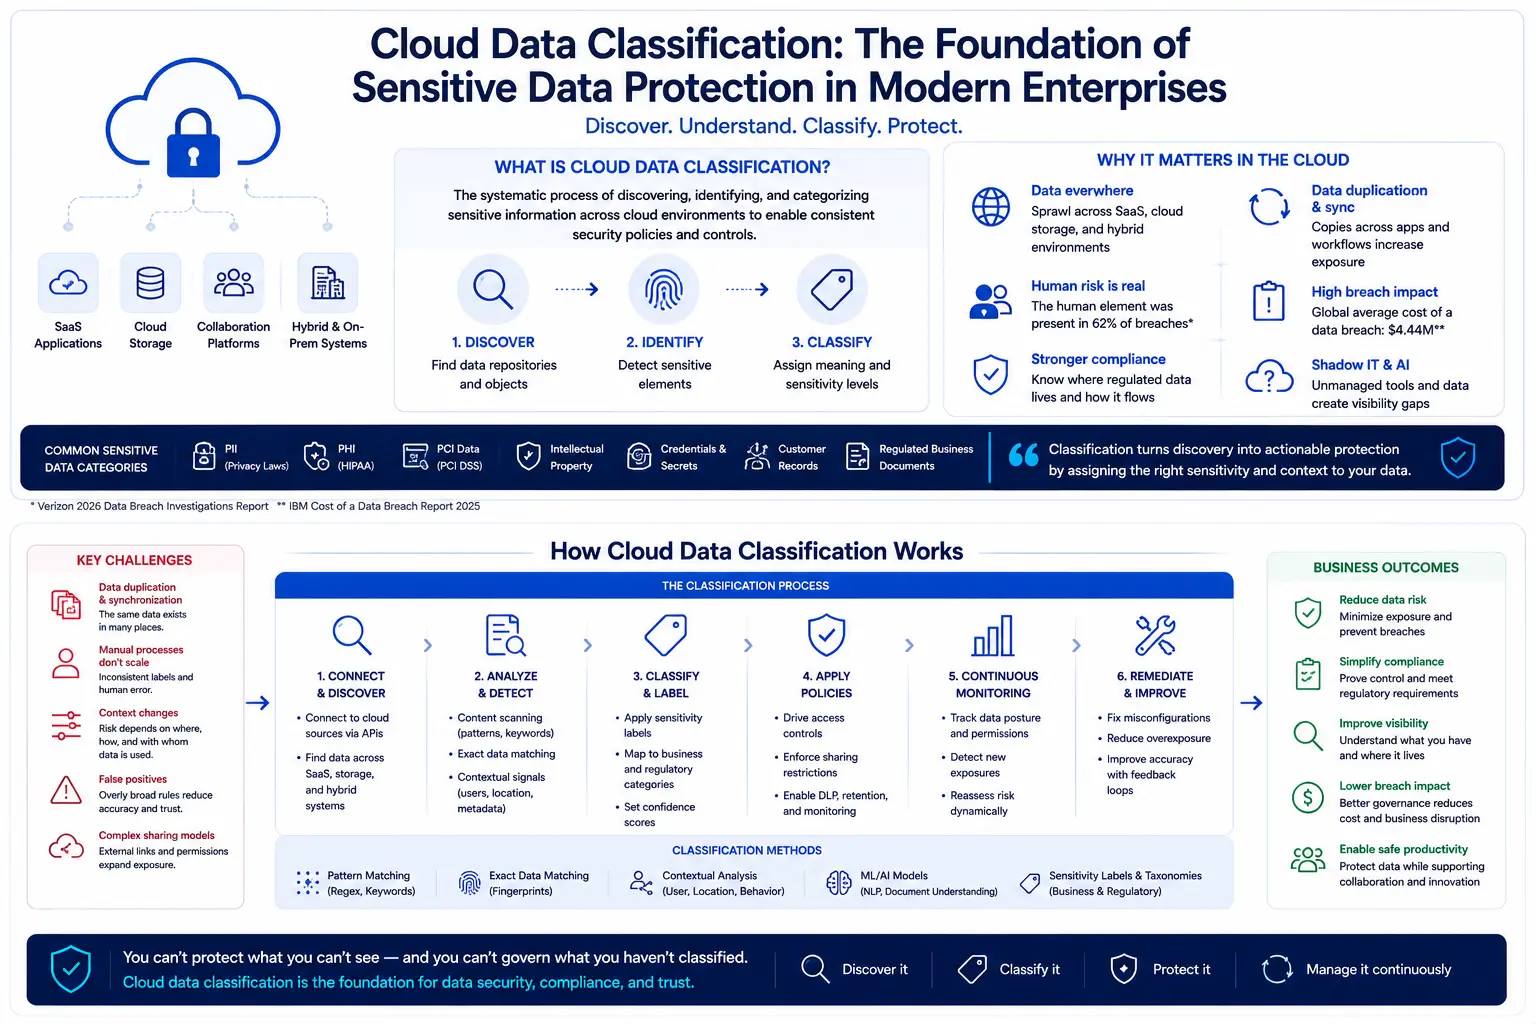
Biaya rata-rata global akibat kebocoran data mencapai 4,44 juta dolar AS menurut Laporan Biaya Kebocoran Data 2025 dari IBM, sehingga pencegahan dan deteksi dini menjadi lebih penting dari sebelumnya.
Di lingkungan cloud, data sering kali disalin dan disinkronkan di berbagai layanan dan alur kerja, sehingga menyulitkan pelacakan secara manual. Platform kolaborasi dapat meningkatkan duplikasi dan pembagian data di berbagai layanan. Integrasi SaaS dapat memindahkan data antar sistem dengan cara yang mempersulit visibilitas dan tata kelola.
Dalam lingkungan kerja berbasis browser dan hibrida, data sensitif mungkin diakses melalui perangkat yang tidak dikelola dan browser pribadi, yang menambah kompleksitas dalam upaya perlindungan. Misalnya, data yang diakses melalui aplikasi web dapat terekspos melalui unduhan, penyimpanan lokal, atau pembagian data yang berlebihan dalam alur kerja kolaborasi.
Organisasi menghadapi kesulitan dalam menghadapi audit kepatuhan ketika mereka tidak dapat menunjukkan di mana data yang diatur berada atau bagaimana data tersebut mengalir antar sistem. Penanganan insiden menjadi lebih lambat ketika tim keamanan tidak dapat dengan cepat mengidentifikasi informasi sensitif apa saja yang berpotensi bocor. Persyaratan penyimpanan dan penghapusan data menjadi mustahil untuk diterapkan tanpa mengetahui di mana data pribadi tersebut berada di seluruh lingkungan cloud.
Shadow IT semakin memperumit situasi. Karyawan menggunakan layanan dan alat berbasis cloud yang tidak dikelola atau dipantau oleh departemen TI, sehingga meningkatkan kemungkinan adanya data bayangan dan risiko paparan yang tidak diketahui.
Tantangan Terbesar dalam Klasifikasi Data di Awan
Duplikasi dan sinkronisasi data menimbulkan kompleksitas yang paling langsung terasa. Sebuah berkas dapat terdapat di beberapa platform SaaS, disalin ke folder bersama, atau diekspor ke penyimpanan lokal. Setiap salinan mungkin memerlukan keputusan perlindungan yang berbeda, tergantung pada konteks dan penggunaan bisnisnya.
Proses klasifikasi manual dengan cepat mengalami kendala di lingkungan cloud. Tanpa kebijakan yang terstandarisasi, pemberian label dapat menjadi tidak konsisten di antara tim dan sistem. Laju pertumbuhan data cloud melampaui kemampuan klasifikasi manusia.
Perubahan konteks menimbulkan tantangan klasifikasi tambahan. Dokumen yang sama mungkin berisiko rendah dalam satu sistem, tetapi berisiko tinggi jika dibagikan ke pihak luar, disinkronkan ke perangkat yang tidak dikelola, atau digabungkan dengan catatan sensitif lainnya.
Hasil positif palsu dapat merusak akurasi klasifikasi dan menghambat adopsi oleh pengguna. Pencocokan pola yang terlalu luas dapat menandai istilah atau format umum yang muncul baik dalam konteks sensitif maupun non-sensitif. Tingkat hasil positif palsu yang tinggi dapat mengurangi kepercayaan terhadap hasil klasifikasi dan mempersulit penerapan kebijakan secara berkelanjutan.
Model berbagi data yang khusus untuk cloud menambah tingkat kerumitan yang tidak dapat ditangani oleh pendekatan klasifikasi tradisional.
Cara Kerja Klasifikasi Data di Awan
Klasifikasi data cloud yang efektif sering kali menggabungkan berbagai metode deteksi untuk memperluas cakupan dan mengurangi ketergantungan pada peninjauan manual.
- Pencocokan pola merupakan metode umum untuk mengidentifikasi data terstruktur seperti nomor Jaminan Sosial atau nomor kartu pembayaran. Pendekatan ini efektif untuk jenis data yang diatur dengan format yang konsisten, namun dapat menghasilkan hasil positif palsu ketika pola yang sama muncul dalam konten yang tidak sensitif.
- Pencocokan data secara tepat menggunakan sidik jari digital dari kumpulan data sensitif yang sudah diketahui untuk mengidentifikasi kecocokan yang tepat atau hampir tepat. Metode ini sering digunakan untuk kumpulan data yang diketahui bernilai tinggi dan mungkin memerlukan pemeliharaan seiring dengan perubahan data referensi.
- Klasifikasi kontekstual menganalisis berbagai sinyal di luar pola konten. Sinyal-sinyal tersebut dapat mencakup lokasi, kepemilikan, izin, tingkat risiko aplikasi, dan perilaku pengguna.
- Beberapa sistem klasifikasi modern memanfaatkan pembelajaran mesin untuk menganalisis struktur dokumen, bahasa, dan hubungan antarisi, terutama untuk data tidak terstruktur.
- Label sensitivitas menyediakan klasifikasi yang didasarkan pada kebijakan, yang menghubungkan persyaratan bisnis dengan pengendalian teknis. Label sensitivitas dapat membantu organisasi menerapkan kebijakan yang lebih konsisten di seluruh layanan dan alur kerja yang didukung.
- Organisasi juga dapat menggunakan kamus istilah atau konsep sensitif yang telah ditetapkan sebelumnya untuk melengkapi metode deteksi lainnya.
Sistem klasifikasi data awan yang paling efektif menggabungkan berbagai metode melalui kebijakan terpadu.
Apa yang Terjadi Setelah Anda Mengklasifikasikan Data Sensitif?
Klasifikasi hanya akan bermanfaat jika organisasi mengaitkannya dengan langkah-langkah perlindungan yang dapat diterapkan serta pengelolaan risiko yang berkelanjutan.
Program keamanan data modern memanfaatkan wawasan klasifikasi untuk mendorong penerapan kebijakan, kontrol akses, pembatasan berbagi, dan pemantauan berkelanjutan di seluruh lingkungan cloud. Platform terkemuka di bidang security service edge mengintegrasikan klasifikasi secara langsung ke dalam alur kerja penerapan kebijakan.
- Data loss prevention Sistem-sistem tersebut menggunakan konteks sensitivitas untuk menerapkan pengendalian yang lebih tepat.
- Sistem kontrol akses menggunakan klasifikasi tingkat kerahasiaan untuk menerapkan prinsip hak akses seminimal mungkin di seluruh aplikasi cloud.
- Klasifikasi dapat mendukung pengambilan keputusan akses yang lebih mempertimbangkan risiko dengan menambahkan konteks sensitivitas data ke dalam kontrol berbasis identitas.
- Pengaturan berbagi dan kolaborasi secara otomatis membatasi pembagian data rahasia ke pihak eksternal atau mewajibkan persetujuan tambahan sebelum data tersebut didistribusikan.
- Pemantauan dan pelaporan kepatuhan bergantung pada klasifikasi untuk membuktikan kepatuhan terhadap peraturan dan mendukung persyaratan audit.
- Pengelolaan postur keamanan data memperluas cakupan klasifikasi hingga mencakup penilaian risiko secara berkelanjutan dan tindakan perbaikan.
- Solusi DSPM memanfaatkan wawasan klasifikasi untuk mengidentifikasi kesalahan konfigurasi, izin akses yang tidak sesuai, dan pelanggaran kebijakan.
- Proses penanggulangan insiden menggunakan metadata klasifikasi untuk menentukan prioritas upaya investigasi dan menetapkan persyaratan pemberitahuan.
- Kebijakan penyimpanan dan penghapusan menerapkan aturan yang berbeda-beda berdasarkan tingkat sensitivitas data dan persyaratan regulasi.
Praktik Terbaik dalam Klasifikasi Data di Awan
Program klasifikasi data di cloud yang berhasil memerlukan pendekatan sistematis yang menyeimbangkan akurasi, skalabilitas, dan tingkat adopsi pengguna. Organisasi sebaiknya memulai dengan inventarisasi dan penelusuran data sebelum mencoba mengklasifikasikan informasi sensitif. Tanpa pemahaman yang jelas mengenai lokasi data, siapa pemiliknya, bagaimana data tersebut digunakan, dan ke mana data tersebut berpindah, upaya klasifikasi dapat menjadi tidak konsisten atau tidak lengkap.
Daripada mencoba mengklasifikasikan semua data sekaligus, tim sebaiknya memprioritaskan upaya klasifikasi berdasarkan dampak bisnis, risiko kepatuhan terhadap peraturan, dan tingkat sensitivitas informasi yang bersangkutan. Hal ini membantu organisasi untuk terlebih dahulu berfokus pada data yang menimbulkan risiko terbesar, seperti catatan yang diatur oleh peraturan, kekayaan intelektual, informasi pelanggan, data keuangan, dan aset bernilai tinggi lainnya.
Otomatisasi sangat penting untuk memperluas penerapan klasifikasi di lingkungan cloud, namun hal ini tidak boleh sepenuhnya menghilangkan pengawasan manusia. Alat penemuan dan klasifikasi otomatis dapat mengurangi beban kerja manual, meningkatkan konsistensi, serta mengidentifikasi data sensitif di tengah volume besar konten terstruktur dan tidak terstruktur. Namun, tim keamanan, privasi, tata kelola, dan hukum tetap harus memandu pengambilan keputusan terkait kebijakan, meninjau kasus-kasus khusus, serta memastikan bahwa aturan klasifikasi mencerminkan persyaratan bisnis.
Organisasi juga perlu menyelaraskan taksonomi klasifikasi di antara para pemangku kepentingan di bidang tata kelola, privasi, dan keamanan. Jika tim yang berbeda menggunakan label, definisi, atau persyaratan penanganan yang berbeda-beda, data sensitif mungkin akan ditangani secara tidak konsisten di berbagai aplikasi dan alur kerja. Taksonomi bersama membantu memastikan bahwa label klasifikasi mudah dipahami, dapat ditegakkan, dan terhubung dengan kebijakan perlindungan yang tepat.
Klasifikasi data di cloud harus dipandang sebagai proses berkelanjutan, bukan sekadar proyek yang dilakukan sekali saja. Data terus berubah seiring pengguna membuat, menyalin, berbagi, memindahkan, dan mengubah berkas di berbagai aplikasi SaaS, penyimpanan cloud, titik akhir, dan alat kolaborasi. Pemindaian ulang secara berkala, pembaruan kebijakan, serta penilaian ulang yang berkelanjutan membantu menjaga akurasi klasifikasi seiring dengan perkembangan konteks data.
Kebijakan klasifikasi juga harus dapat terintegrasi secara alami ke dalam alur kerja pengguna dan proses bisnis yang sudah ada. Jika proses klasifikasi menimbulkan hambatan yang terlalu besar, pengguna mungkin akan menghindarinya, mengabaikannya, atau menerapkan label secara tidak konsisten. Program yang efektif mengaitkan klasifikasi dengan cara kerja karyawan yang sudah ada, sekaligus menerapkan aturan perlindungan di latar belakang sejauh mungkin.
Terakhir, organisasi sebaiknya merancang kebijakan klasifikasi dengan mempertimbangkan penegakannya sejak awal. Klasifikasi akan sangat bermanfaat jika secara langsung menjadi dasar bagi kontrol akses, data loss prevention, pembatasan berbagi data, kebijakan penyimpanan, penanggulangan insiden, serta alur kerja keamanan data yang lebih luas. Tujuannya bukan sekadar memberi label pada data, melainkan menggunakan klasifikasi sebagai landasan untuk perlindungan yang lebih kuat dan konsisten.
Dari Klasifikasi hingga Perlindungan Berkelanjutan
Klasifikasi data berbasis awan menjadi landasan bagi program keamanan data yang komprehensif. Dengan mengidentifikasi informasi sensitif dan menerapkan konteks yang relevan terhadapnya, organisasi dapat mengambil keputusan yang lebih tepat mengenai cara mengakses, membagikan, memantau, menyimpan, dan melindungi data.
Platform keamanan data modern memperluas cakupan klasifikasi melampaui pelabelan statis dengan menggabungkannya dengan penilaian kondisi keamanan secara berkelanjutan dan analisis risiko. Hal ini membantu tim keamanan mengidentifikasi masalah yang mungkin terlewatkan oleh kebijakan tradisional, seperti izin yang berlebihan, pengaturan berbagi yang berisiko, perpindahan data yang tidak terkelola, atau informasi sensitif yang terpapar di lokasi yang tidak terduga.
Dalam arsitektur keamanan cloud yang lebih luas, metadata klasifikasi dapat menjadi dasar pengambilan keputusan kebijakan saat data berpindah antar aplikasi, pengguna, perangkat, dan saluran akses. Ketika organisasi memahami tingkat sensitivitas data yang terlibat, mereka dapat menerapkan kontrol yang lebih tepat sasaran, alih-alih hanya mengandalkan keputusan umum seperti mengizinkan atau memblokir.
Kecerdasan buatan dan pembelajaran mesin juga dapat membantu meningkatkan alur kerja klasifikasi, terutama untuk data tidak terstruktur seperti dokumen, presentasi, pesan, dan konten kolaborasi. Teknologi-teknologi ini dapat membantu dalam pengenalan pola, analisis konteks, dan peninjauan skala besar, meskipun keefektifannya bergantung pada kualitas implementasi, pelatihan, validasi, dan perancangan kebijakan.
Pendekatan terpadu dalam klasifikasi dan perlindungan dapat membantu organisasi menerapkan pengendalian yang lebih konsisten di seluruh aplikasi cloud, lalu lintas web, titik akhir, dan alur kerja kolaborasi. Seiring dengan semakin meluasnya penggunaan cloud dan tetap tingginya ekspektasi regulasi, klasifikasi menjadi cara penting untuk meningkatkan manajemen risiko, konsistensi operasional, dan pengambilan keputusan di bidang keamanan.
Klasifikasi data di cloud bukan lagi sekadar upaya untuk memenuhi kepatuhan. Hal ini merupakan landasan untuk mengidentifikasi informasi sensitif, menerapkan pengendalian yang tepat, dan menjaga perlindungan berkelanjutan di seluruh lingkungan cloud perusahaan modern.
Siap memperkuat strategi perlindungan data Anda? Temukan bagaimana platform keamanan cloud yang komprehensif dari Skyhigh Securitydapat membantu Anda menerapkan klasifikasi dan perlindungan data yang efektif di seluruh lingkungan cloud Anda. Hubungi tim kami hari ini untuk mengetahui lebih lanjut tentang solusi keamanan berorientasi data kami.
Sumber
- Parlemen Eropa dan Dewan Uni Eropa. Peraturan (UE) 2016/679 (Peraturan Perlindungan Data Umum) (27 April 2016). https://eur-lex.europa.eu/eli/reg/2016/679/oj
- Departemen Kehakiman California, Kantor Jaksa Agung. Undang-Undang Privasi Konsumen California (CCPA). https://oag.ca.gov/privacy/ccpa
- Departemen Kesehatan dan Layanan Kemanusiaan Amerika Serikat (HHS). HIPAA untuk Para Profesional. https://www.hhs.gov/hipaa/for-professionals/index.html
- Dewan Standar Keamanan PCI. Standar Keamanan Data Industri Kartu Pembayaran (PCI DSS). https://www.pcisecuritystandards.org/document_library/
- IBM dan Ponemon Institute. Laporan Biaya Kebocoran Data 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf