






DSPM vs. DLP: Apa Perbedaannya, dan Apakah Anda Membutuhkan Keduanya?
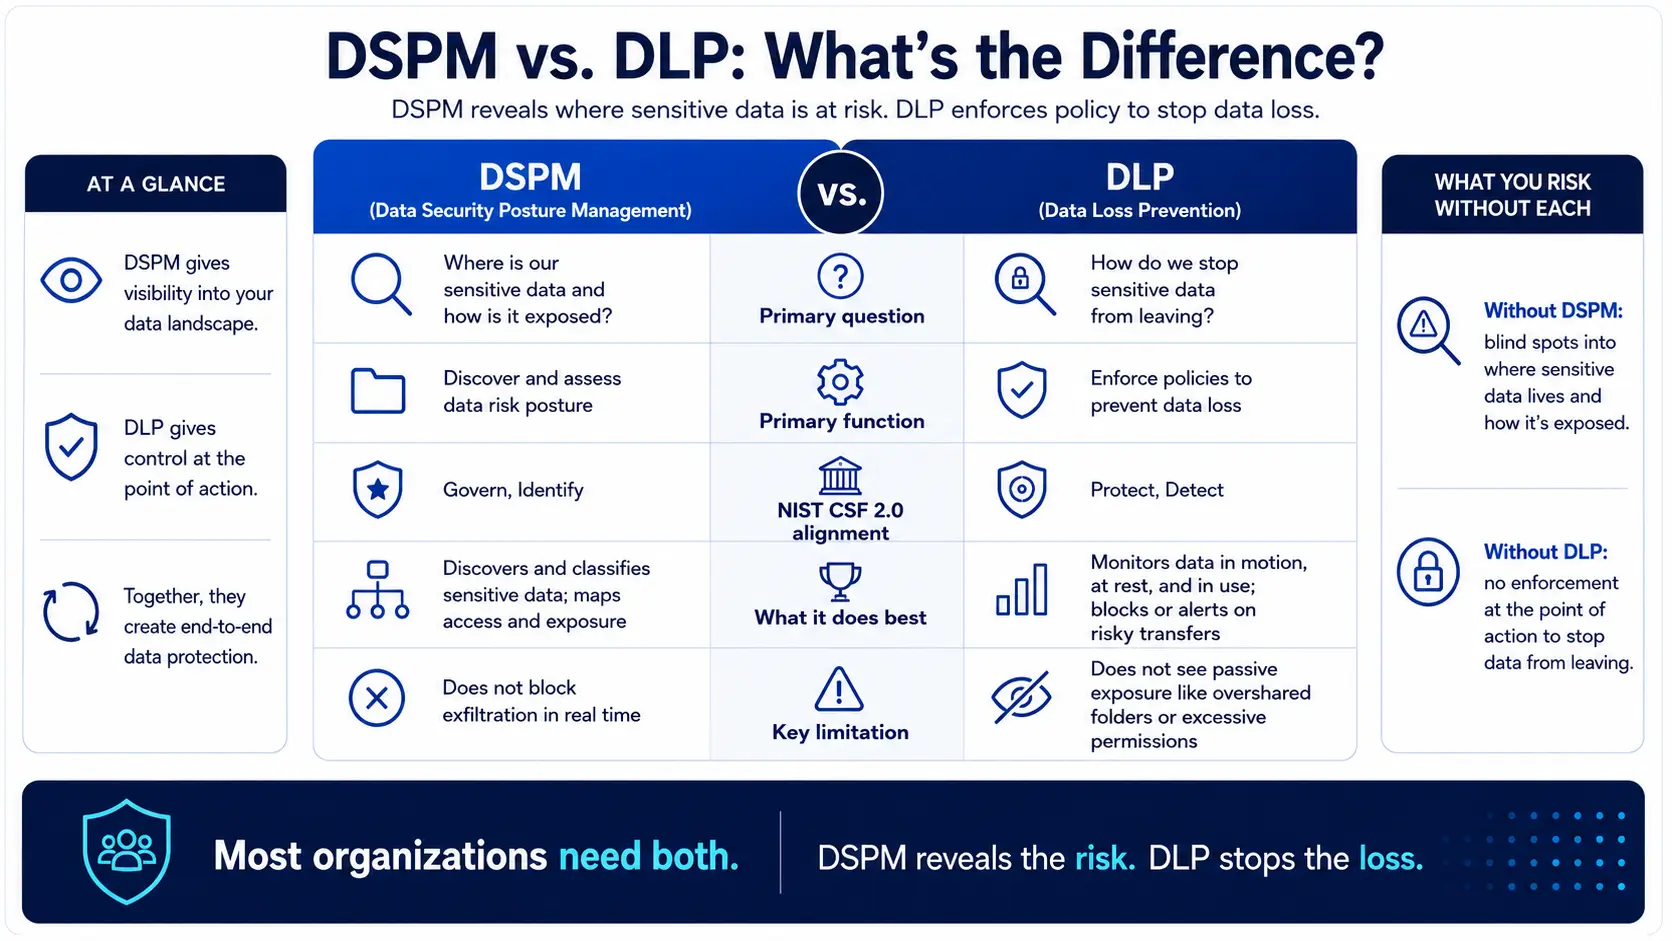
- DSPM dipetakan ke NIST CSF 2.0 Govern and Identify — mendeteksi, mengklasifikasikan, dan memetakan akses ke data sensitif.
- Peta DLP untuk Melindungi dan Mendeteksi — menerapkan kebijakan secara real-time untuk memblokir perpindahan data yang tidak sah.
- DSPM tanpa DLP memberikan visibilitas tanpa penegakan. DLP tanpa DSPM memberikan penegakan namun dengan titik-titik buta.
- DLP tidak dapat mendeteksi paparan pasif seperti folder yang dibagikan secara berlebihan atau izin yang salah dikonfigurasi — sedangkan DSPM bisa.
- DSPM tidak dapat mencegah pengambilan data secara real-time oleh pengguna yang memiliki akses sah — hal itu memerlukan penerapan DLP.
- Arsitektur yang paling kuat memasukkan data klasifikasi dan risiko dari DSPM ke dalam mesin kebijakan DLP sebagai sistem loop tertutup.
- Sebagian besar perusahaan yang diawasi memerlukan keduanya. Pertanyaannya adalah, celah mana yang harus ditutup terlebih dahulu berdasarkan posisi risiko saat ini.
Para pemimpin bidang keamanan tidak membutuhkan alat lain yang hanya menyelesaikan setengah dari masalah. Namun, itulah yang justru terjadi ketika organisasi memperlakukan Data Security Posture Management (DSPM) dan Data Loss Prevention (DLP) sebagai hal yang dapat saling menggantikan — atau lebih buruk lagi, menganggap bahwa salah satunya dapat menggantikan yang lain.
Kebingungan ini bisa dimengerti. Kedua teknologi tersebut mengklaim dapat melindungi data sensitif. Kedua vendor mempromosikannya sebagai hal yang sangat penting. Dan keduanya masuk dalam daftar rekomendasi para analis. Namun, DSPM dan DLP menjawab pertanyaan yang secara mendasar berbeda mengenai data Anda, dan memahami di mana masing-masing teknologi tersebut beroperasi merupakan perbedaan antara program keamanan dengan cakupan penuh dan program yang memiliki titik buta yang cukup besar untuk memicu terjadinya pelanggaran keamanan.
Panduan ini menjelaskan secara rinci fungsi masing-masing teknologi, di mana letak kesamaannya, dan — yang paling penting — bagaimana menentukan investasi mana yang harus dilakukan terlebih dahulu berdasarkan profil risiko Anda yang sebenarnya.
Kerangka Kerja untuk Memahami DSPM dan DLP
Sebelum membandingkan daftar fitur, akan lebih baik jika pembahasan difokuskan pada hal yang netral terhadap vendor. Kerangka Kerja Keamanan Siber NIST (CSF) 2.0 mengelompokkan keamanan siber ke dalam enam fungsi inti: Pengaturan, Identifikasi, Perlindungan, Deteksi, Respons, dan Pemulihan. Dengan memetakan DSPM dan DLP terhadap fungsi-fungsi ini, akan menjadi jelas mengapa keduanya saling melengkapi, bukan bersaing.
DSPM terutama selaras dengan fungsi Govern dan Identify. Fungsi Govern menetapkan strategi keamanan siber, toleransi risiko, dan pengawasan — konteks organisasi yang menentukan arti dari istilah “sensitif” dalam lingkungan Anda. Fungsi Identify berfokus pada pemahaman terhadap aset, aliran data, dan lanskap risiko Anda. DSPM menjawab pertanyaan-pertanyaan mendasar yang dibutuhkan oleh fungsi-fungsi tersebut: Di mana data sensitif kami berada? Siapa yang dapat mengaksesnya? Apakah akses tersebut sesuai? Seberapa besar risiko yang kami hadapi saat ini?
DLP terutama terkait dengan fungsi Perlindungan dan Deteksi. Fungsi Perlindungan menerapkan langkah-langkah pengamanan yang mencegah data sensitif keluar dari saluran yang disetujui. Fungsi Deteksi mengidentifikasi insiden keamanan siber — seperti ketika seorang karyawan meneruskan spreadsheet yang berisi nomor Jaminan Sosial ke akun Gmail pribadinya — saat insiden tersebut terjadi atau segera setelahnya. DLP beroperasi pada titik tindakan, dengan menerapkan kebijakan yang mencegah data berpindah ke tempat yang tidak seharusnya.
Pemetaan ini mengungkap ketidakseimbangan inti: DSPM memberi tahu Anda apa yang Anda miliki dan di mana Anda rentan. DLP mencegah informasi yang Anda ketahui bocor ke luar. Kedua fungsi tersebut tidak bisa diabaikan, tetapi urutan investasi Anda bergantung pada celah mana yang saat ini menimbulkan risiko lebih besar.
Apa yang Sebenarnya Dilakukan DSPM
Pengelolaan Postur Keamanan Data (Data Security Posture Management) adalah pendekatan yang berpusat pada data untuk memahami dan mengelola risiko di lingkungan cloud, SaaS, hybrid, dan on-premises. Alih-alih mengamankan perbatasan jaringan atau memantau titik akhir, DSPM lebih berfokus pada data itu sendiri.
Platform DSPM secara terus-menerus mendeteksi data sensitif di mana pun data tersebut berada — bucket penyimpanan awan, aplikasi SaaS, gudang data, berbagi berkas, platform kolaborasi, dan semakin sering, alur pelatihan AI. Platform ini kemudian mengklasifikasikandata tersebut berdasarkan tingkat sensitivitas dan relevansi regulasi (PII, PHI, PCI, kekayaan intelektual), memetakan siapa saja yang memiliki akses dan apakah akses tersebut sesuai, serta mengidentifikasi risiko keamanan seperti repositori yang salah konfigurasi, tautan berbagi yang terlalu longgar, penyimpanan yang tidak terenkripsi, atau data yang berada di lokasi yang tidak pernah dimaksudkan untuk dijangkau.
Kemampuan utama DSPM meliputi penemuan data otomatis di seluruh lingkungan, klasifikasi berbasis AI yang memahami konteks—bukan sekadar mencocokkan kata kunci berdasarkan pola—pengelolaan akses yang memetakan izin dan mengidentifikasi akses yang berlebihan atau terlantar, penilaian risiko yang memprioritaskan paparan risiko berdasarkan dampak bisnis, pemetaan kepatuhan terhadap kerangka kerja seperti HIPAA, GDPR, PCI DSS, dan CCPA, serta deteksi data bayangan yang menemukan informasi yang dibuat atau disimpan di luar sistem yang diatur.
DSPM merupakan lapisan pengintaian. Lapisan ini membangun peta lanskap data Anda yang menjadi dasar bagi setiap kontrol keamanan lainnya. Tanpa DSPM, Anda menerapkan kebijakan pada medan yang tidak dapat Anda lihat sepenuhnya.
Apa Sebenarnya yang Dilakukan DLP?
Data Loss Prevention adalah teknologi penegakan kebijakan yang dirancang untuk mencegah data sensitif dikirimkan, dibagikan, atau diakses oleh pihak yang tidak berwenang. DLP telah menjadi bagian penting dari keamanan perusahaan selama lebih dari satu dekade, dan hal ini tentu saja beralasan — teknologi ini beroperasi pada titik tindakan di mana data benar-benar meninggalkan organisasi.
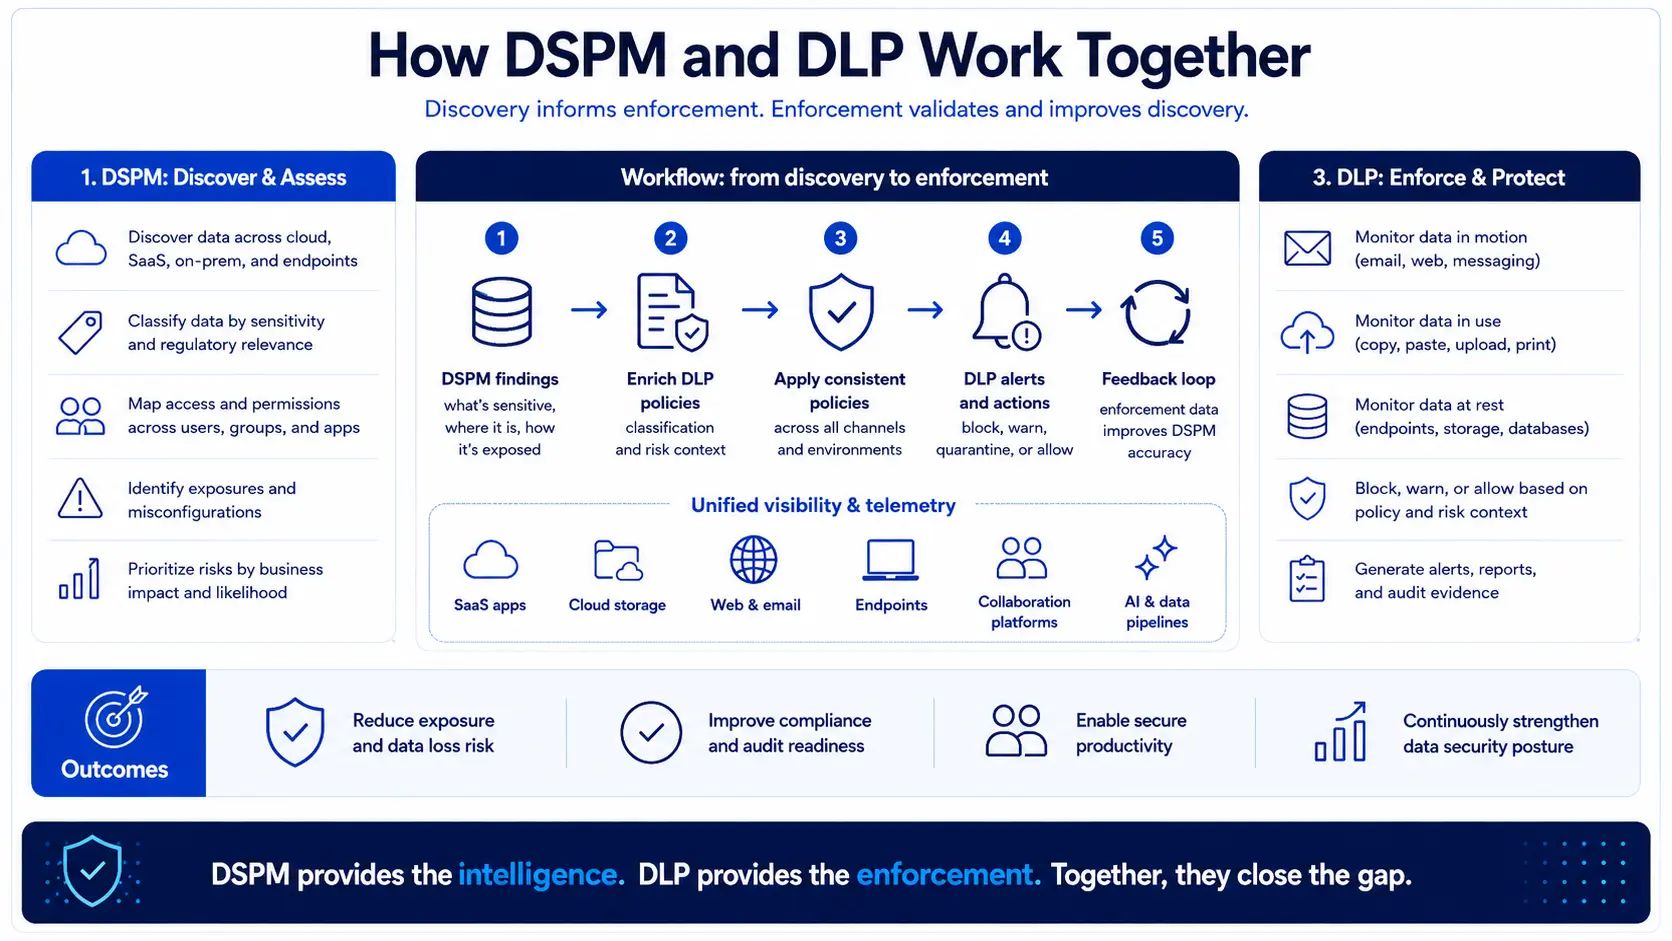
Platform DLP memantau data yang sedang dikirim (email, unggahan web, sinkronisasi cloud, pesan instan), data yang disimpan (server file, basis data, titik akhir), dan data yang sedang digunakan (operasi papan klip, tangkapan layar, pencetakan). Ketika mendeteksi konten yang sesuai dengan kebijakan yang telah ditetapkan sebelumnya — misalnya nomor kartu kredit dalam email keluar, kode sumber yang diunggah ke layanan cloud yang tidak disetujui, atau rekam medis pasien yang disalin ke drive USB — platform ini dapat memblokir tindakan tersebut, mengkarantina file, memberi tahu tim keamanan, atau memberikan panduan kepada pengguna melalui pengingat kebijakan.
Kemampuan utama DLP meliputi pemeriksaan konten secara real-time di seluruh saluran email, web, endpoint, dan cloud; penegakan kebijakan yang memblokir, mengkarantina, atau mengenkripsi data berdasarkan aturan; pemantauan perilaku pengguna yang mengidentifikasi pola berisiko sebelum berkembang menjadi insiden; alur kerja manajemen insiden untuk menyelidiki dan menangani pelanggaran; penegakan kepatuhan regulasi terhadap persyaratan penanganan data; serta integrasi dengan CASB dan secure web gateway infrastruktur untuk memastikan konsistensi kebijakan di seluruh lalu lintas cloud dan web.
DLP merupakan lapisan penegakan. Sistem ini bertindak berdasarkan informasi yang dimilikinya, menerapkan aturan secara real-time untuk mencegah eksfiltrasi. Keterbatasannya terletak pada fakta bahwa keefektifannya bergantung sepenuhnya pada klasifikasi dan definisi kebijakan yang mendasari sistem tersebut — dan di sinilah tepatnya DSPM mengisi celah tersebut.
DSPM vs. DLP: Perbandingan Kemampuan
| Kemampuan | DSPM | DLP |
|---|---|---|
| Pertanyaan Utama | Di mana data sensitif tersebut disimpan dan siapa saja yang dapat mengaksesnya? | Apakah data sensitif bocor melalui saluran yang tidak sah? |
| Penyelarasan NIST CSF 2.0 | Mengelola, Mengidentifikasi | Melindungi, Mendeteksi |
| Penelusuran Data | Berkelanjutan, lintas lingkungan | Hanya berlaku untuk saluran yang diawasi |
| Pendekatan Klasifikasi | Analisis kontekstual berbasis kecerdasan buatan | Pencocokan pola, regex, tag klasifikasi |
| Tata Kelola Akses | Ya — izin peta, bendera yang terlalu terang | Tidak. |
| Penegakan Hukum Secara Real-Time | Tidak. | Ya — blokir, karantina, enkripsi, bimbing |
| Penilaian Postur & Risiko | Ya. | Tidak. |
| Deteksi Data Bayangan | Ya. | Tidak. |
| Pencegahan Pengambilan Data oleh Pihak Dalam | Tidak — tidak bisa memblokir pengguna yang memiliki akses sah | Ya — diterapkan pada saat tindakan dilakukan |
| Fungsi Kepatuhan | Kesiapan audit, pelaporan status | Penegakan kontrol aktif |
| Model Penerapan | Tanpa agen, berbasis API | Integrasi agen + gateway |
| Waktu hingga Terwujudnya Nilai | Beberapa hari hingga beberapa minggu | 3–6 bulan termasuk proses penyetelan |
Tabel tersebut memperjelas hubungan tersebut: DSPM menyediakan informasi, sedangkan DLP menangani penegakan kebijakan. Mengoperasikan DLP tanpa DSPM berarti menegakkan kebijakan terhadap lanskap data yang tidak Anda pahami sepenuhnya. Mengoperasikan DSPM tanpa DLP berarti mendeteksi risiko yang tidak dapat Anda cegah secara proaktif.
Skenario: Organisasi Layanan Kesehatan Menemukan Apa yang Tidak Dapat Dideteksi oleh DLP
Regional Memorial Health System telah menerapkan sistem DLP yang matang. DLP email mendeteksi PHI dalam pesan keluar. DLP endpoint mencegah transfer data pasien melalui USB. Tim kepatuhan mereka menganggap masalah " data loss prevention " telah teratasi.
Kemudian, sebuah implementasi DSPM melakukan pemindaian terhadap lingkungan Microsoft 365 mereka untuk pertama kalinya.
Platform tersebut mendeteksi adanya folder OneDrive bersama — yang dibuat 18 bulan lalu oleh seorang koordinator penagihan untuk proyek jangka pendek bersama auditor asuransi eksternal — yang berisi 2.300 formulir pendaftaran pasien yang memuat nama, tanggal lahir, diagnosis, dan nomor polis asuransi. Izin akses folder tersebut diatur menjadi “Siapa saja yang memiliki tautan” selama kolaborasi awal. Proyek auditor eksternal tersebut telah berakhir setahun yang lalu. Tautan tersebut tidak pernah dicabut.
DLP sama sekali tidak mendeteksi paparan ini. Data tersebut tidak dikirimkan melalui saluran yang dipantau. Tidak ada yang mengirimkan berkas-berkas ini melalui email atau mengunduhnya ke drive USB. Data tersebut hanya tersimpan di folder cloud yang dibagikan secara berlebihan, yang dapat diakses oleh siapa saja yang memiliki tautan URL-nya, dan sama sekali tidak terdeteksi oleh lapisan penegakan keamanan.
DSPM mengklasifikasikan konten tersebut sebagai PHI, menandai izin “Siapa pun yang memiliki tautan” sebagai paparan kritis, mengidentifikasi bahwa akses eksternal tersebut telah tidak aktif selama lebih dari setahun, dan menghasilkan rekomendasi perbaikan: mencabut tautan publik, membatasi akses hanya untuk tim penagihan, dan menerapkan label sensitivitas HIPAA.
Bagi organisasi layanan kesehatan yang tunduk pada HIPAA, paparan pasif semacam ini sama berbahayanya dengan eksfiltrasi aktif — dan bisa dibilang lebih sulit dideteksi. Data tersebut tidak pernah “hilang” dalam arti DLP. Data itu hanya terpapar di lokasi yang tidak dipantau oleh DLP. Tanpa kemampuan penemuan dan tata kelola akses yang dimiliki DSPM, folder ini bisa saja tetap terbuka tanpa batas waktu, menjadi pelanggaran kepatuhan yang menunggu audit OCR atau pelaku ancaman yang memiliki URL yang tepat.
Skenario: Perusahaan Jasa Keuangan Membutuhkan Apa yang Tidak Dapat Dilakukan oleh DSPM
Meridian Capital Partners mengoperasikan divisi perdagangan proprieter. Kekayaan intelektual mereka bukan hanya data pelanggan — melainkan algoritma perdagangan, data posisi, dan analisis pasar yang memberi mereka keunggulan kompetitif. Satu dokumen strategi yang bocor saja bisa mengakibatkan kerugian keunggulan senilai jutaan sebelum ada yang menyadari hal itu terjadi.
Tim keamanan mereka menerapkan DSPM dan memperoleh hasil yang berharga: mereka menemukan model perdagangan yang disimpan dalam sebuah bucket S3 dengan izin IAM yang terlalu luas, menemukan salinan data portofolio di gudang data Snowflake yang dibuat oleh tim rekayasa data untuk proyek analitik yang kini sudah tidak digunakan lagi, serta mengidentifikasi tiga halaman Confluence yang berisi ringkasan posisi yang dapat diakses oleh seluruh organisasi teknik, bukan hanya oleh tim perdagangan.
DSPM mengungkap semua hal ini. Tim tersebut memperbaiki pengaturan izin, membersihkan data yang sudah tidak terpakai, dan memperketat akses. Keamanan sistem mereka pun meningkat secara signifikan.
Namun, DSPM tidak dapat mendeteksi apa yang terjadi selanjutnya. Seorang analis junior, yang merasa frustrasi akibat sengketa gaji, memutuskan untuk meneruskan sebuah spreadsheet yang berisi posisi perdagangan saat ini dan pesanan yang masih tertunda ke akun email pribadinya. Data tersebut telah diklasifikasikan dengan benar, disimpan di lokasi yang tepat, dan dilengkapi izin akses yang sesuai — analis tersebut memiliki akses yang sah. Kondisi sistemnya aman. Tidak ada hal yang perlu ditandai oleh DSPM.
Di sinilah DLP tidak tergantikan. Kebijakan DLP untuk email mendeteksi pesan yang akan dikirim, mengidentifikasi konten tersebut sebagai data perdagangan eksklusif berdasarkan tag klasifikasi dan pola konten, memblokir pengirimannya, serta meneruskan insiden tersebut ke tim operasi keamanan. Atasan analis tersebut diberi tahu. Data tersebut tidak pernah keluar dari organisasi.
Tidak ada tingkat visibilitas sistem keamanan apa pun yang dapat mencegah seorang pihak internal yang termotivasi dan memiliki akses sah untuk mencoba melakukan eksfiltrasi. Hal itu membutuhkan penegakan aturan secara real-time tepat pada titik terjadinya tindakan — dan itulah tepatnya tujuan utama pengembangan DLP.
Kerangka Kerja Pengambilan Keputusan: Dari Mana Memulainya
Jawaban “Anda membutuhkan keduanya” memang benar, tetapi tidak membantu jika Anda hanya memiliki anggaran untuk satu inisiatif pada kuartal ini. Berikut ini cara menentukan prioritas berdasarkan situasi Anda saat ini.
Mulailah dengan DSPM jika organisasi Anda telah menjalani migrasi ke cloud secara cepat dan Anda belum memiliki inventarisasi terkini serta komprehensif mengenai lokasi penyimpanan data sensitif. Jika tim kepatuhan Anda tidak dapat dengan yakin menjawab pertanyaan “di mana semua data yang diatur dan siapa yang dapat mengaksesnya?” selama audit, DSPM mengatasi kesenjangan visibilitas mendasar yang menjadi landasan bagi segala hal lainnya. Ini juga merupakan titik awal yang tepat jika Anda sedang mempersiapkan adopsi AI — menerapkan Microsoft Copilot atau alat serupa tanpa terlebih dahulu memahami data apa saja yang dapat diakses oleh alat-alat tersebut akan menimbulkan masalah amplifikasi risiko yang hanya dapat diidentifikasi oleh DSPM.
Mulailah dengan DLP jika Anda sudah memiliki visibilitas yang memadai terhadap lanskap data Anda, namun belum memiliki kontrol penegakan pada saluran keluar. Jika kekhawatiran utama Anda adalah ancaman dari dalam, pembagian data yang tidak disengaja melalui email atau pesan instan, atau persyaratan regulasi yang mewajibkan adanya kontrol aktif terhadap transmisi data (seperti persyaratan PCI DSS untuk data pemegang kartu atau aturan SEC untuk informasi perdagangan), DLP dapat mengatasi kesenjangan penegakan kebijakan tersebut secara langsung. Ini juga merupakan titik awal yang tepat jika Anda baru-baru ini mengalami insiden eksfiltrasi data dan perlu menutup celah tersebut sebelum melakukan audit menyeluruh.
Lakukan investasi pada kedua hal tersebut secara bersamaan jika Anda merupakan perusahaan yang tunduk pada regulasi (layanan keuangan, layanan kesehatan, pemerintahan), di mana baik kesenjangan dalam postur keamanan maupun kesenjangan dalam penegakan aturan dapat menimbulkan risiko kepatuhan. Dalam lingkungan seperti ini, seorang auditor akan menanyakan dua hal: “Apakah Anda tahu di mana data yang diatur tersebut berada?” dan “Kontrol apa saja yang mencegah data tersebut bocor?” — dan Anda perlu memberikan jawaban yang meyakinkan untuk kedua pertanyaan tersebut.
Integrasi sangat penting. Ketika DSPM dan DLP beroperasi sebagai alat yang terpisah, Anda akan mendapatkan lapisan visibilitas yang tidak dapat menerapkan kebijakan dan lapisan penegakan yang tidak dapat memantau. Arsitektur terbaik menyalurkan data klasifikasi dan risiko DSPM yang terus diperbarui ke mesin kebijakan DLP, sehingga menciptakan siklus tertutup di mana hasil deteksi menjadi dasar penegakan, dan data penegakan tersebut kembali dimasukkan ke dalam penilaian postur keamanan. Carilah platform yang menawarkan integrasi ini secara bawaan atau melalui API yang terdokumentasi dengan baik, daripada membeli dua alat terpisah dan berharap keduanya dapat saling terhubung.
Kesimpulannya
DSPM dan DLP bukanlah teknologi yang saling bersaing — keduanya merupakan lapisan yang saling melengkapi dalam arsitektur keamanan data. DSPM memberikan visibilitas strategis yang dibutuhkan oleh tahap “Govern” dan “Identify”: pemahaman yang terus diperbarui mengenai lokasi data sensitif, siapa yang dapat mengaksesnya, serta di mana titik lemah sistem keamanan Anda. DLP menyediakan penegakan taktis yang diperlukan oleh tahap “Protect” dan “Detect”: kontrol real-time yang mencegah data sensitif bocor melalui saluran yang tidak sah. Organisasi yang hanya berinvestasi pada salah satunya akan selalu memiliki celah. DSPM tanpa DLP ibarat peta tanpa pertahanan. DLP tanpa DSPM ibarat penjaga yang berjaga di sebuah gedung yang denahnya belum pernah Anda lihat. Pertanyaannya bukanlah apakah Anda membutuhkan keduanya — melainkan celah mana yang harus ditutup terlebih dahulu. Siap memperkuat postur keamanan data Anda? Temukan bagaimana platform SSE dari Skyhigh Securitymenggabungkan kecerdasan data dengan keamanan cloud yang komprehensif untuk membantu Anda mengidentifikasi, mengklasifikasikan, dan melindungi data sensitif di seluruh ekosistem digital Anda.
Sumber
- NIST. Kerangka Kerja Keamanan Siber (CSF) 2.0 NIST (Februari 2024). https://www.nist.gov/cyberframework
- Departemen Kesehatan dan Layanan Kemanusiaan Amerika Serikat (HHS). HIPAA untuk Para Profesional. https://www.hhs.gov/hipaa/for-professionals/index.html
- Parlemen Eropa dan Dewan Uni Eropa. Peraturan (UE) 2016/679 (Peraturan Perlindungan Data Umum) (27 April 2016). https://eur-lex.europa.eu/eli/reg/2016/679/oj
- Dewan Standar Keamanan PCI. Standar Keamanan Data Industri Kartu Pembayaran (PCI DSS). https://www.pcisecuritystandards.org/document_library/
- Departemen Kehakiman California, Kantor Jaksa Agung. Undang-Undang Privasi Konsumen California (CCPA). https://oag.ca.gov/privacy/ccpa