






Bagaimana DSPM dan SSE Bekerja Sama untuk Mengurangi Risiko Data
- DSPM mendeteksi data sensitif dan paparan data tersebut; SSE mengontrol cara pengguna dan aplikasi berinteraksi dengan data tersebut.
- Secara bersamaan, hasil penelusuran menjadi dasar bagi penegakan, dan data telemetri penegakan menyempurnakan hasil penelusuran dalam siklus yang berkelanjutan.
- Dalam lingkungan hibrida, DSPM mendeteksi data yang tersimpan di repositori cloud dan SaaS yang didukung, sementara SSE memberikan visibilitas dan penegakan aturan secara langsung terhadap lalu lintas yang dialihkan melalui gateway yang didukung.
- Alur kerja praktis mencakup tahap-tahap berikut: mengidentifikasi, mengklasifikasikan, memprioritaskan, menerapkan, memverifikasi, dan melaporkan.
- Pengelolaan aliran data ke dalam alat-alat AI sangat penting, karena data dalam alur kerja AI tidak dapat ditarik kembali.
DSPM dan SSE bekerja sama dengan mengaitkan data yang berisiko dengan cara pengendalian akses terhadap data tersebut. DSPM secara terus-menerus mendeteksi dan mengklasifikasikan data sensitif di seluruh layanan SaaS dan penyimpanan data cloud, serta memetakan siapa saja yang dapat mengaksesnya dan bagaimana data tersebut dibagikan. SSE menerapkan kebijakan melalui kontrol Grup Kerja Keamanan ( secure web gateway /SWG), Pengendali Akses Berbasis Peran ( cloud access security broker /CASB), Akses Jaringan Berbasis Zonasi ( zero trust network access /ZTNA), dan Pencegahan Kebocoran Data ( data loss prevention /DLP). Ketika temuan DSPM menjadi dasar kebijakan SSE, penegakan kebijakan tersebut menjadi proporsional dengan tingkat sensitivitas dan paparan data yang sebenarnya.
Artikel ini merupakan bagian dari panduan Keamanan Hybrid Cloud.
Peran DSPM dalam arsitektur SSE
DSPM merupakan lapisan kecerdasan data dalam arsitektur SSE, yang menjawab empat pertanyaan mengenai data sensitif:
- Data sensitif apa saja yang ada? Data pribadi, catatan keuangan, data kesehatan, kekayaan intelektual, kode sumber, dan data pelatihan AI.
- Di mana saja hal ini diterapkan? Aplikasi SaaS, penyimpanan awan, basis data, platform kolaborasi, layanan berbagi file, alur kerja analitik, dan pencadangan.
- Siapa saja yang dapat mengaksesnya? Pengguna, grup, kolaborator eksternal, akun layanan, dan aplikasi yang terhubung.
- Seberapa rentankah sistem ini? Tautan publik, izin yang berlebihan, akun tidak aktif yang masih memiliki akses, penyimpanan yang salah konfigurasi, dan integrasi yang berisiko.
SSE merupakan lapisan penegakan. SSE mengatur data saat data tersebut berpindah: proses unggah dan unduh melalui gerbang web, berbagi dan aktivitas dalam SaaS melalui CASB, akses ke aplikasi pribadi melalui ZTNA, serta pemeriksaan konten melalui DLP. Tanpa DSPM, SSE mengambil keputusan berdasarkan identitas, perangkat, aplikasi, dan pola konten. Dengan DSPM, SSE juga mengetahui repositori dan kumpulan data mana yang paling penting.
Mengapa pengendalian yang tidak mempertimbangkan data gagal mengidentifikasi risiko di era modern
Kontrol yang tidak mempertimbangkan data tidak dapat mendeteksi risiko modern karena para penyerang semakin sering menggunakan akun yang sah dan layanan resmi yang tampak seperti aktivitas biasa.
Para penyerang semakin sering memanfaatkan akun yang sah dan layanan yang sah. Laporan Investigasi Kebocoran Data Verizon tahun 2026 menemukan bahwa faktor manusia terlibat dalam 62% kasus kebocoran data dan melaporkan bahwa 48% kasus kebocoran data melibatkan pihak ketiga. Ketika sebuah akun yang telah diretas mengunduh berkas dari aplikasi SaaS yang disetujui, sistem pengendalian jaringan hanya mendeteksi lalu lintas data yang biasa dan sah. Hanya konteks data yang dapat mengungkap bahwa berkas-berkas tersebut merupakan catatan paling sensitif milik organisasi.
Pola paparan umum yang terlewatkan oleh kelompok kontrol yang tidak memperhatikan data antara lain: membagikan informasi secara berlebihan melalui tautan publik, data sensitif yang tersebar di puluhan layanan SaaS, salinan data bayangan di lingkungan pengujian dan penyimpanan yang terlupakan, akses perangkat yang tidak terkelola, serta alat AI yang terhubung ke repositori yang seharusnya tidak dapat diaksesnya.
Bagaimana DSPM mengidentifikasi dan memprioritaskan risiko
DSPM mendeteksi dan mengklasifikasikan data sensitif, memetakan tingkat paparan data tersebut, serta menyusun peringkat temuan agar tim dapat menangani masalah yang paling berisiko terlebih dahulu.
DSPM terhubung ke platform SaaS dan cloud melalui API, memindai penyimpanan dan basis data, serta mengklasifikasikan konten berdasarkan tingkat kerahasiaannya. Klasifikasi dilakukan pada tingkat objek (file, tabel, kumpulan data) sehingga pengendalian yang diterapkan dapat disesuaikan dengan kebutuhan.
Analisis paparan kemudian menunjukkan di mana data dapat diakses oleh pihak di luar audiens yang dituju. Penentuan prioritas mengurutkan temuan berdasarkan tingkat sensitivitas, cakupan paparan, tingkat kritisitas bisnis, dan relevansi regulasi, sehingga tim dapat menangani paparan yang paling berisiko terlebih dahulu, alih-alih mengerjakan daftar yang tidak dibedakan.
Bagaimana SSE mengubah temuan DSPM menjadi langkah-langkah pengendalian
Temuan DSPM dapat menjadi dasar untuk melakukan perubahan pada kebijakan berbagi, akses, pengunggahan, dan DLP terkait data yang terpengaruh. Terapkan perubahan tersebut melalui integrasi yang didukung atau alur kerja perubahan kebijakan yang telah ditinjau.
| Temuan DSPM | Tanggapan SSE |
|---|---|
| Data yang diatur yang dibagikan melalui tautan publik dalam aplikasi SaaS | CASB menghapus tautan publik tersebut dan memberi tahu pemiliknya |
| Repositori sensitif yang dapat diakses oleh alat AI yang tidak sah | CASB mencabut otorisasi OAuth; gerbang web memblokir pengunggahan ke layanan AI tersebut |
| Catatan pelanggan yang terdapat dalam bucket penyimpanan yang baru ditemukan | Tinjau data sensitif dalam repositori untuk dimasukkan ke dalam kebijakan DLP pencocokan tepat, dan terapkan pembatasan akses yang sesuai melalui kontrol yang didukung |
| Data dengan tingkat sensitivitas tinggi yang diakses dari perangkat yang tidak dikelola | CASB dan ZTNA mengharuskan perangkat yang dikelola atau hanya mengizinkan akses baca saja |
| Kode sumber telah disalin ke penyimpanan cloud pribadi | DLP gerbang web memblokir pengunggahan kode ke tujuan pribadi |
Titik integrasi utama adalah klasifikasi bersama. Label DSPM dan kebijakan DLP SSE harus menggunakan definisi yang sama; jika tidak, temuan yang ada tidak dapat menjadi dasar untuk penegakan kebijakan. Pastikan mana saja proses serah terima yang dilakukan secara otomatis dan mana yang memerlukan perubahan kebijakan yang telah disetujui.
Alur kerja perlindungan data
Alur kerja DSPM dan SSE yang efektif berjalan sebagai siklus enam langkah yang berulang seiring dengan pembuatan dan pemindahan data.
1. Menjelajahi. Secara terus-menerus memindai penyimpanan data cloud dan SaaS, serta memantau data yang sedang dikirim melalui gerbang.
2. Klasifikasikan. Terapkan satu skema klasifikasi untuk semua sumber.
3. Tetapkan prioritas. Urutkan risiko berdasarkan tingkat sensitivitas, jangkauan, dan dampak terhadap bisnis.
4. Terapkan. Terjemahkan prioritas menjadi kebijakan SSE: pembatasan berbagi, pemblokiran unggahan, ketentuan akses, serta aturan DLP.
5. Verifikasi. Gunakan data telemetri penegakan kebijakan untuk memastikan bahwa paparan telah berkurang dan bahwa kebijakan tersebut tidak menghalangi aktivitas kerja yang sah.
6. Laporan. Menyajikan bukti bagi auditor: di mana data yang diatur disimpan, pengendalian apa saja yang diterapkan, dan bagaimana paparan tersebut berubah seiring waktu.
Perulangan tersebut berulang seiring dengan pembuatan dan pemindahan data.
Melindungi data SaaS dan AI yang sensitif
DSPM menunjukkan repositori sensitif mana saja yang dapat diakses oleh alat AI, sedangkan SSE mengontrol apa saja yang dikirimkan oleh pengguna dan aplikasi ke layanan AI.
AI generatif terhubung ke lebih banyak repositori dan memproses lebih banyak data dibandingkan kategori aplikasi mana pun sebelumnya. OWASP menempatkan pengungkapan informasi sensitif sebagai salah satu risiko utama pada aplikasi model bahasa berskala besar. Laporan DBIR 2026 dari Verizon menemukan bahwa 67% pengguna yang mengakses layanan AI melalui perangkat perusahaan menggunakan akun non-perusahaan.
DSPM mengidentifikasi repositori mana saja yang dapat diakses oleh alat AI serta di mana data sensitif terpapar kepada alat-alat tersebut. SSE mengatur apa saja yang boleh dikirimkan pengguna ke layanan AI, layanan AI mana saja yang diizinkan, serta apakah aplikasi AI yang terhubung tetap mempertahankan aksesnya. Skyhigh mencatat bahwa begitu data sensitif masuk ke dalam alur kerja AI, proses tersebut tidak dapat dibatalkan; itulah sebabnya pengaturan aliran data ke dalam sistem AI menjadi kasus penggunaan inti dari DSPM (lembar data Skyhigh DSPM).
DSPM dan SSE dalam lingkungan hibrida
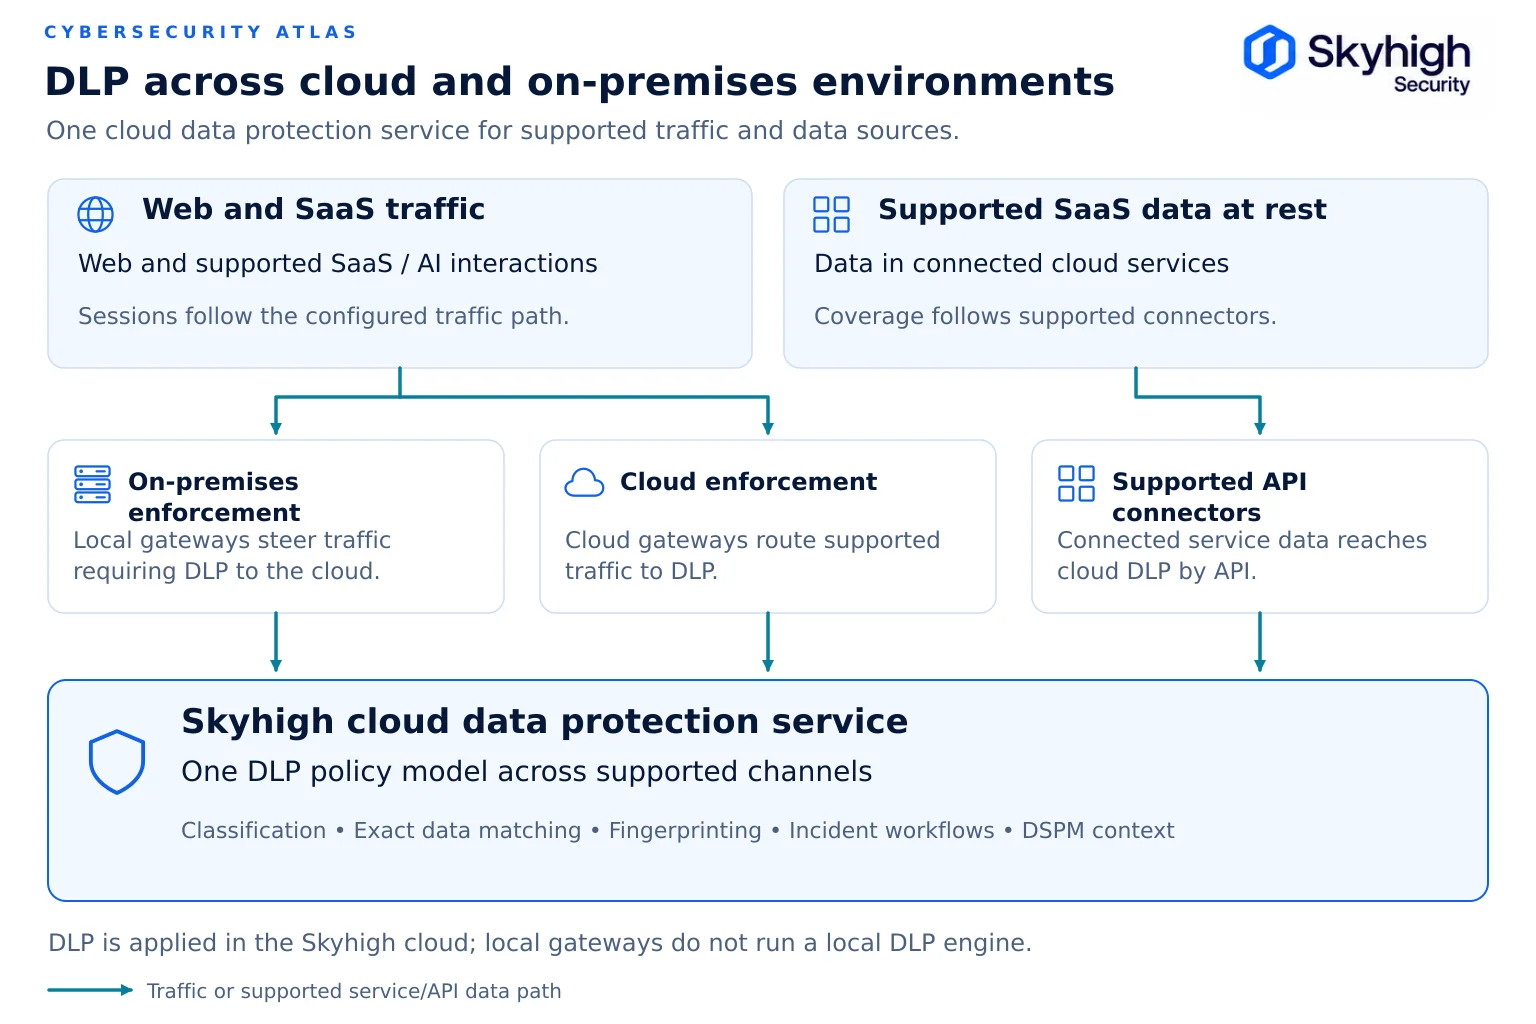
Lingkungan hibrida memerlukan perlindungan yang saling melengkapi: fitur penemuan DSPM untuk repositori cloud dan SaaS yang didukung, serta visibilitas dan penegakan SSE untuk data yang sedang dikirim melalui gerbang lokal dan cloud.
Pisahkan proses pendeteksian data yang tidak aktif dari visibilitas inline. Berbagi file dan basis data di lingkungan lokal berada di luar cakupan pendeteksian data yang tidak aktif DSPM yang dijelaskan di sini; lalu lintas dari sistem-sistem tersebut tetap dapat dipantau saat melewati gateway yang didukung, termasuk proxy pihak ketiga yang terintegrasi.
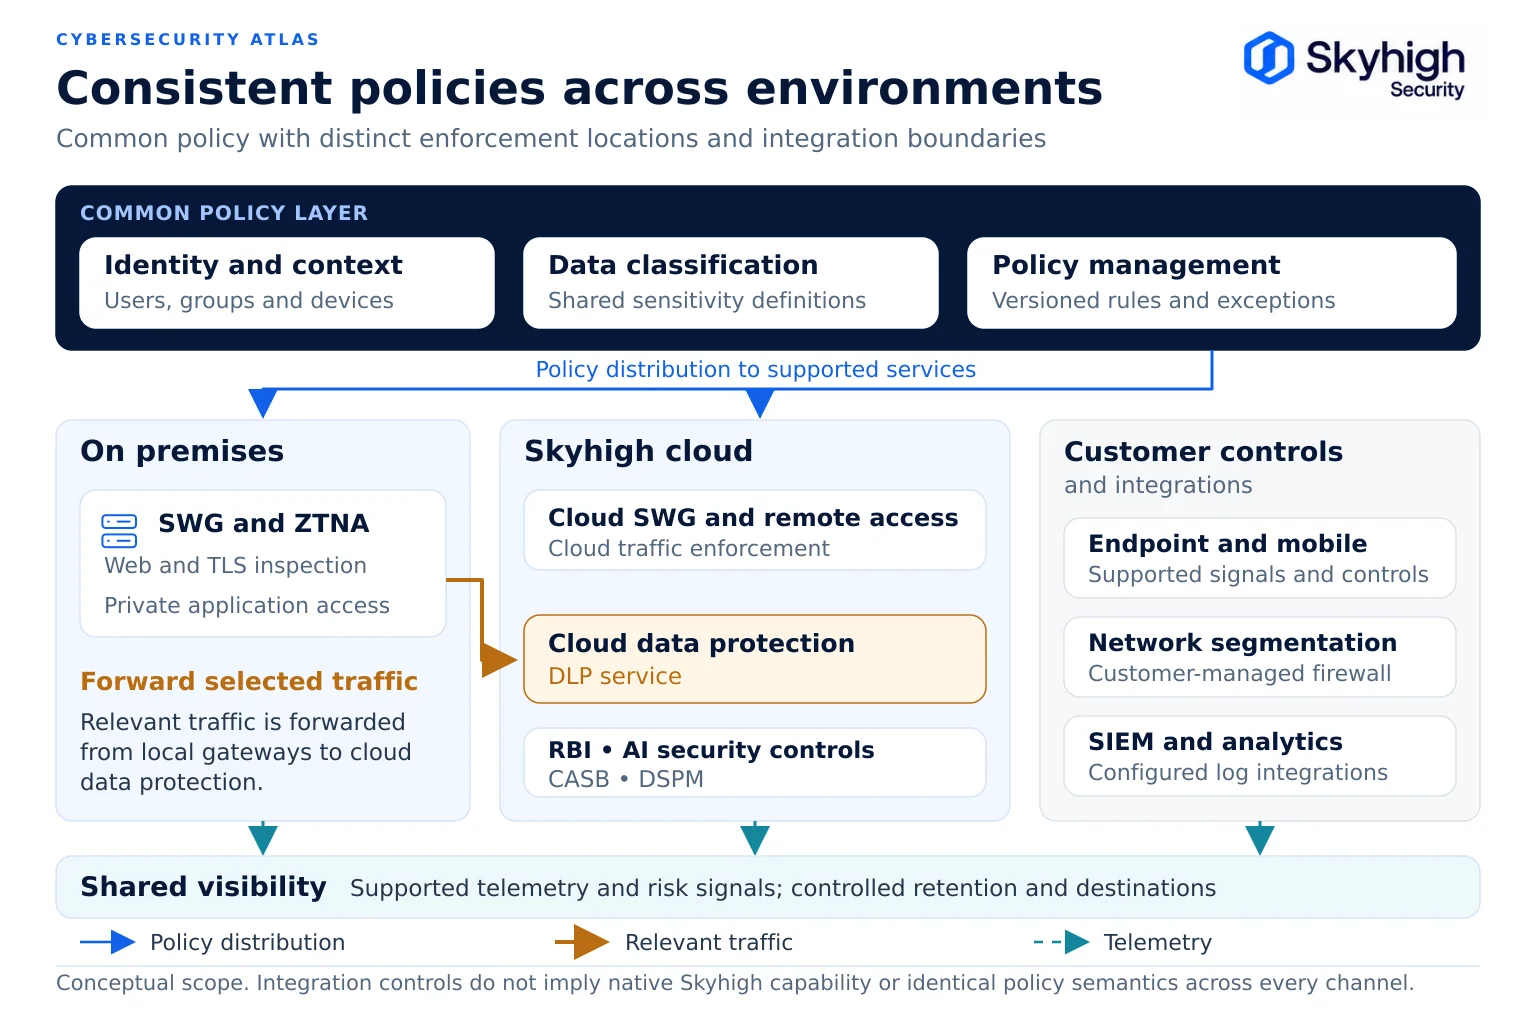
Terapkan definisi kebijakan data yang sama di seluruh jalur yang didukung. Dalam implementasi Skyhigh yang dijelaskan di sini, kebijakan untuk aplikasi web dan aplikasi pribadi diterapkan secara lokal, sedangkan lalu lintas yang memerlukan pemeriksaan DLP diteruskan ke cloud Skyhigh.
Contoh: lembaga keuangan yang diawasi yang sedang dalam masa transisi
Sebuah bank mengoperasikan gateway web di lokasi sendiri di kantor pusat dan cabang-cabangnya, sedang dalam proses mengganti proxy lama, dan menggunakan CASB berbasis cloud untuk layanan SaaS.
- DSPM memindai pengguna layanan SaaS dan penyimpanan awan melalui API, serta menemukan catatan pelanggan di beberapa situs kolaborasi yang dibagikan dengan mitra eksternal.
- Penelusuran di berbagai situs kolaborasi berbasis cloud mengungkap adanya data pelanggan yang duplikat yang dibagikan di luar kelompok yang disetujui.
- Proksi lama yang masih melayani beberapa cabang terhubung ke DSPM melalui ICAP, sehingga data yang mengalir melalui proksi tersebut dapat terlihat bersamaan dengan lalu lintas melalui gateway baru.
- Temuan-temuan tersebut telah diurutkan berdasarkan prioritas. Pembagian data pelanggan kepada pihak eksternal merupakan prioritas utama.
- CASB menghapus berbagi file eksternal dan membatasi unduhan hanya pada perangkat yang dikelola. DLP menambahkan basis data pelanggan ke dalam kebijakan pencocokan tepat, dan kebijakan yang sama berlaku untuk lalu lintas dari gateway di lokasi lokal maupun dari titik kehadiran di cloud, karena gateway tersebut meneruskan lalu lintas tersebut ke cloud Skyhigh untuk diperiksa.
- Kebijakan terkait aplikasi web dan aplikasi pribadi diterapkan secara lokal pada infrastruktur bank. Lalu lintas data yang memerlukan perlindungan data, CASB, atau kontrol AI diteruskan ke cloud Skyhigh dengan mengikuti kebijakan yang sama.
- Laporan triwulanan menunjukkan kepada auditor repositori mana saja yang menyimpan data yang diatur, pengendalian apa saja yang berlaku, serta bagaimana perubahan risiko yang terjadi.
Sebagai contoh penerapan SSE hibrida di sektor jasa keuangan yang dapat diakses publik, lihat penerapan SSE hibrida Skyhigh oleh Sicredi di lingkungan on-premises, cloud, dan jarak jauh.
Hal-hal yang perlu diperhatikan dalam strategi DSPM yang mendukung SSE
Carilah fitur DSPM dan SSE yang memungkinkan berbagi klasifikasi, mencakup semua lingkungan, dan mengubah temuan menjadi tindakan penegakan.
- Identifikasi data yang tidak aktif di berbagai layanan SaaS, IaaS, dan basis data cloud
- Wawasan mengenai data yang sedang dikirim melalui gerbang milik organisasi itu sendiri, termasuk proxy pihak ketiga
- Satu skema klasifikasi yang digunakan bersama oleh DSPM dan DLP
- Temuan yang dapat secara langsung memicu perubahan kebijakan SSE, disertai otomatisasi jika diperlukan
- Penerapan di seluruh platform web, SaaS, aplikasi pribadi, titik akhir, dan alat AI
- Penerapan kebijakan lokal dan berbasis cloud dalam satu kebijakan untuk lingkungan hibrida
- Pelaporan yang siap diaudit dan otorisasi yang relevan untuk sektor-sektor yang diatur
Bagaimana Skyhigh Menggabungkan DSPM dan SSE
Skyhigh menggabungkan penelusuran data berbasis cloud dan SaaS dengan visibilitas secara real-time melalui titik penegakan Skyhigh dan proxy pihak ketiga yang didukung.
Skyhigh DSPM mendeteksi data yang tersimpan di penyimpanan awan, basis data awan, dan layanan SaaS, serta memantau data yang sedang dikirim melalui titik penegakan Skyhigh, termasuk jaringan, lalu lintas awan, dan aliran data SaaS. Solusi ini terintegrasi dengan Skyhigh Advanced DLP dan SSE sehingga temuan postur keamanan dapat menjadi panduan dalam penegakan kebijakan, dan dapat terhubung ke solusi proxy pihak ketiga melalui ICAP untuk memperluas visibilitas ke platform inline yang belum terintegrasi dengan Skyhigh (lembar data Skyhigh DSPM). Skyhigh DSPM memperoleh otorisasi FedRAMP High pada Maret 2026.
Pembaruan platform Skyhigh pada Maret 2026 memperluas cakupan visibilitas DSPM ke seluruh gateway web aman pihak ketiga untuk menciptakan tampilan terpadu mengenai risiko data di lingkungan multi-vendor (Skyhigh Security). Melalui Skyhigh Hybrid SSE Mesh, kebijakan yang sama berlaku di titik penegakan di lokasi dan di cloud. Skyhigh menduduki peringkat pertama dalam kategori “Advanced SSE Use Case” pada laporan Gartner® “ Critical Capabilities ” tahun 2026 untuk “ Security Service Edge ”.
Sumber
- Verizon. Laporan Investigasi Kebocoran Data 2026. https://www.verizon.com/business/resources/reports/dbir/
- OWASP. LLM02:2025 Pengungkapan Informasi Sensitif. https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/
- Skyhigh Security. Lembar data Skyhigh Data Security Posture Management (Juni 2026). https://www.skyhighsecurity.com/wp-content/uploads/2026/06/ds-dspm.pdf
- Skyhigh Security. “Skyhigh Security Meraih Otorisasi Tingkat Tinggi FedRAMP untuk Skyhigh DSPM.” https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-achieves-fedramp-high-authorization-for-skyhigh-dspm.html
- Skyhigh Security. “Skyhigh Security Mengumumkan Solusi Baru untuk Memperkuat Platform SSE Universal yang Inovatif” (24 Maret 2026). https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-announces-new-solutions-to-strengthen-disruptive-universal-sse-platform.html
- Skyhigh Security. “Sicredi Bekerja Sama dengan Skyhigh Security untuk Mendukung Model Kerja Hibrida dan Penerapan Kecerdasan Buatan” (15 Januari 2026). https://www.skyhighsecurity.com/about/newsroom/newswire/sicredi-partners-with-skyhigh-security-to-secure-hybrid-work-and-ai-adoption.html
- Skyhigh Security. “Skyhigh Security Menduduki Peringkat #1 dalam Kategori Kasus Penggunaan SSE Tingkat Lanjut dalam Laporan Gartner ‘ Critical Capabilities ’ Tahun 2026 untuk ‘ Security Service Edge’” (5 Agustus 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER adalah merek dagang terdaftar dan merek jasa terdaftar milik Gartner, Inc. dan/atau afiliasinya di Amerika Serikat dan secara internasional, dan digunakan dalam dokumen ini atas izin. Seluruh hak dilindungi undang-undang. Gartner tidak mendukung vendor, produk, atau layanan apa pun yang disebutkan dalam publikasi risetnya.