






كيفية تقييم حلول أمان المتصفحات المؤسسية
- حدد المشكلة قبل تحديد المنتج. قم بتحديد سيناريوهات المخاطر المتعلقة بالمتصفح — وصول المقاولين، واستخدام أدوات الذكاء الاصطناعي، وعمليات النسخ واللصق.
- تقييم ثمانية معايير بشكل منهجي: عمق الأمان، وتأثير تجربة المستخدم، وتعقيد النشر، والتكامل مع SSE، والبيانات.
- اختبر مع مستخدمين حقيقيين في سياقات عمل حقيقية. ويُقاس نجاح إثبات المفهوم (POC) من خلال قياس وقت إنجاز المهام ورضا المستخدمين إلى جانب الجوانب الأمنية.
- التكامل مع SSE أمر غير قابل للتفاوض. فأي حل أمني للمتصفح يؤدي إلى إنشاء نظام سياسات منعزل يتعارض مع الهدف المرجو.
- استخدام المتصفحات الخاصة بالشركات ليس إلزامياً. تقرير «غارتنر» الصادر في أكتوبر 2025 بعنوان «التركيز على تأمين المتصفحات، وليس فرض استخدام متصفح آمن».
- تعد مسألة توافق المتصفح أكثر أهمية مما توحي به العروض التوضيحية التي تقدمها الشركات.
- ضع في اعتبارك نطاق التهديدات المتعلقة بالتصفح القائم على الذكاء الاصطناعي. حيث تُشكل متصفحات الذكاء الاصطناعي، والمتصفحات التقليدية المعززة بالذكاء الاصطناعي، ووكلاء التصفح المستقلون القائمون على الذكاء الاصطناعي،
أصبح أمن المتصفح، دون ضجة، القرار الأكثر أهمية في خطة العمل الخاصة بـ SSE. تتوقع شركة «غارتنر» أنه بحلول عام 2028، ستعمل 25% من المؤسسات على تعزيز أدوات الوصول الآمن عن بُعد وأمن نقاط النهاية الحالية من خلال نشر تقنية متصفح مؤسسي آمن واحدة على الأقل — ومع ذلك، فإن الغالبية لم تعتمد أيًا منها بعد. هذه الفجوة بين النية والتطبيق تعني أن معظم فرق الأمن تقع في مرحلة وسطى: فهي تدرك أن المتصفح يحتاج إلى الحماية، لكنها غير متأكدة من النهج الذي يجب اتباعه، وتتعرض لضغوط لاختيار الحل قبل أن تفرض الخرق التالي اتخاذ إجراء في هذا الشأن.
يقدم لك دليل الممارسين هذا إطارًا تقييميًّا منظمًا يغطي النطاق الكامل لنهج أمان المتصفحات على مستوى المؤسسات — بما في ذلك المتصفحات البديلة الخاصة، وملحقات المتصفحات، remote browser isolation (RBI)، وعناصر التحكم المدمجة في SSE — حتى تتمكن من تنفيذ عملية اختيار يمكن الدفاع عنها، بدلاً من دورة عروض توضيحية يقودها الموردون.
المتطلبات المسبقة: ما يجب توفيره قبل الشروع في التقييم
إجراء تقييم لأمن المتصفح دون استيفاء المتطلبات الأساسية يشبه شراء جدار حماية دون معرفة بنية شبكتك. قبل أن تضع أي مورد على قائمة المرشحين النهائيين، عليك إتمام هذه الخطوات الأربع.
1. قم بجرد متصفحاتك. اعرف المتصفحات التي يستخدمها الموظفون فعليًّا — وليس تلك التي تنشرها إدارة تكنولوجيا المعلومات. تشكل المتصفحات القائمة على كروم (Chromium) حوالي 75% من إجمالي حصة سوق المتصفحات، وفقًا لـ Gartner (2025)، لذا يجب أن يعمل الحل الخاص بك عبر Chrome وEdge، وربما إصدارات Brave أو Arc. إذا كانت قوتك العاملة تضم أقسامًا تعتمد بشكل كبير على أجهزة Mac وتستخدم Safari، فإن هذا يعد متطلبًا أساسيًّا للتوافق، وليس مجرد ميزة إضافية.
2. قم بتحديد محفظة تطبيقات SaaS والتطبيقات الخاصة لديك. حدد التطبيقات التي تعمل حصريًّا في المتصفح وتلك التي تتضمن مكونات عميل ثقيل. فعلى سبيل المثال، عضو فريق التسويق الذي يدخل إلى Salesforce، ويقوم بتحميل قوائم العملاء إلى منصة الحملات التسويقية، ويقوم أحيانًا بلصق شرائح العملاء في أداة كتابة تعتمد على الذكاء الاصطناعي العام (GenAI)، يُشكل ملف مخاطر مختلفًا جذريًّا عن المطور الذي يدخل إلى مستودعات الكود الداخلية عبر ZTNA.
3. قم بتصنيف مجموعة حلول الأمان الحالية لديك. قم بتوثيق أدوات SWG وCASB وDLP وZTNA وأدوات الكشف عن نقاط النهاية الحالية لديك. يحدد إطار تقييم SSE الخاص بشركة فورستر (الربع الأول من عام 2024) ثلاث تقنيات أمان أساسية — ZTNA وCASB وSWG — والعديد من التقنيات الثانوية بما في ذلك RBI وDLP. يجب أن يتكامل حل أمان المتصفح الخاص بك مع هذه الضوابط — لا أن يكررها.
4. حدد مدى تعرض أجهزتك غير الخاضعة للإدارة للمخاطر. يمثل المقاولون الذين يستخدمون أجهزة الكمبيوتر المحمولة الشخصية للوصول إلى نسخة Workday الخاصة بك، أو المدققون من أطراف ثالثة الذين يصلون إلى SharePoint من مراكز الأعمال في الفنادق، أكبر مخاطر المتصفح التي تواجهك. قم بتحديد عدد المستخدمين الذين يندرجون ضمن فئات الأجهزة الخاضعة للإدارة، والأجهزة الخاضعة لإدارة محدودة، والأجهزة غير الخاضعة للإدارة تمامًا — فهذا يحدد بشكل مباشر الأساليب القابلة للتطبيق.
المرحلة الأولى: تحديد معايير التقييم وسيناريوهات التهديدات
التقييم الذي يبدأ بعروض توضيحية من الموردين ينتهي بفوز مندوب المبيعات الأكثر صخباً. بدلاً من ذلك، ابدأ بسيناريوهات التهديدات التي تعكس المخاطر الفعلية التي تواجهها.
إنشاء مكتبة سيناريوهات
قم بوضع خمسة إلى ثمانية سيناريوهات تمثل المخاطر الأكثر تكرارًا والأكثر تأثيرًا التي تتعلق بالمتصفحات. أمثلة عملية:
وصول المقاول إلى خدمة SaaS: يقوم مستشار خارجي بالوصول إلى نظام إدارة علاقات العملاء (CRM) الخاص بك من جهاز غير خاضع للإدارة، ويطلع على المعلومات الشخصية المحددة للهوية (PII) الخاصة بالعملاء، ويحاول تنزيل قائمة جهات الاتصال إلى محرك أقراص شخصي.
تسرب بيانات من أداة الذكاء الاصطناعي: يقوم مدير منتج بنسخ وثيقة تحليل تنافسي من SharePoint، ثم يلصقها في أداة GenAI غير معتمدة، وتشتمل استجابة الأداة على بيانات خاصة بالإيرادات.
التصيد الاحتيالي خلال جلسة المتصفح: ينقر محلل مالي على رابط في رسالة عبر تطبيق Teams، فيفتح رابط صفحة لجمع بيانات الاعتماد مصممة لتحاكي مزود خدمة تسجيل الدخول الموحد (SSO) الخاص بك — وذلك ضمن جلسة نشطة تم المصادقة عليها.
تسريب البيانات عن طريق النسخ واللصق: يقوم موظف مغادر بفتح تطبيق Salesforce في إحدى علامات التبويب ومسودة بريد إلكتروني شخصية على Gmail في علامة تبويب أخرى، ثم ينسخ بيانات مسار المبيعات بين علامتي التبويب.
تصبح هذه السيناريوهات نصوص اختبار POC الخاصة بك. ويتم استبعاد أي مورد لا يستطيع إثبات قدرته على فرض رقابة فعالة على السيناريوهات الخمسة الأكثر أهمية بالنسبة لك، بغض النظر عن تصنيفه في مخطط المحللين.
التوافق مع بنية «الثقة الصفرية» الخاصة بك
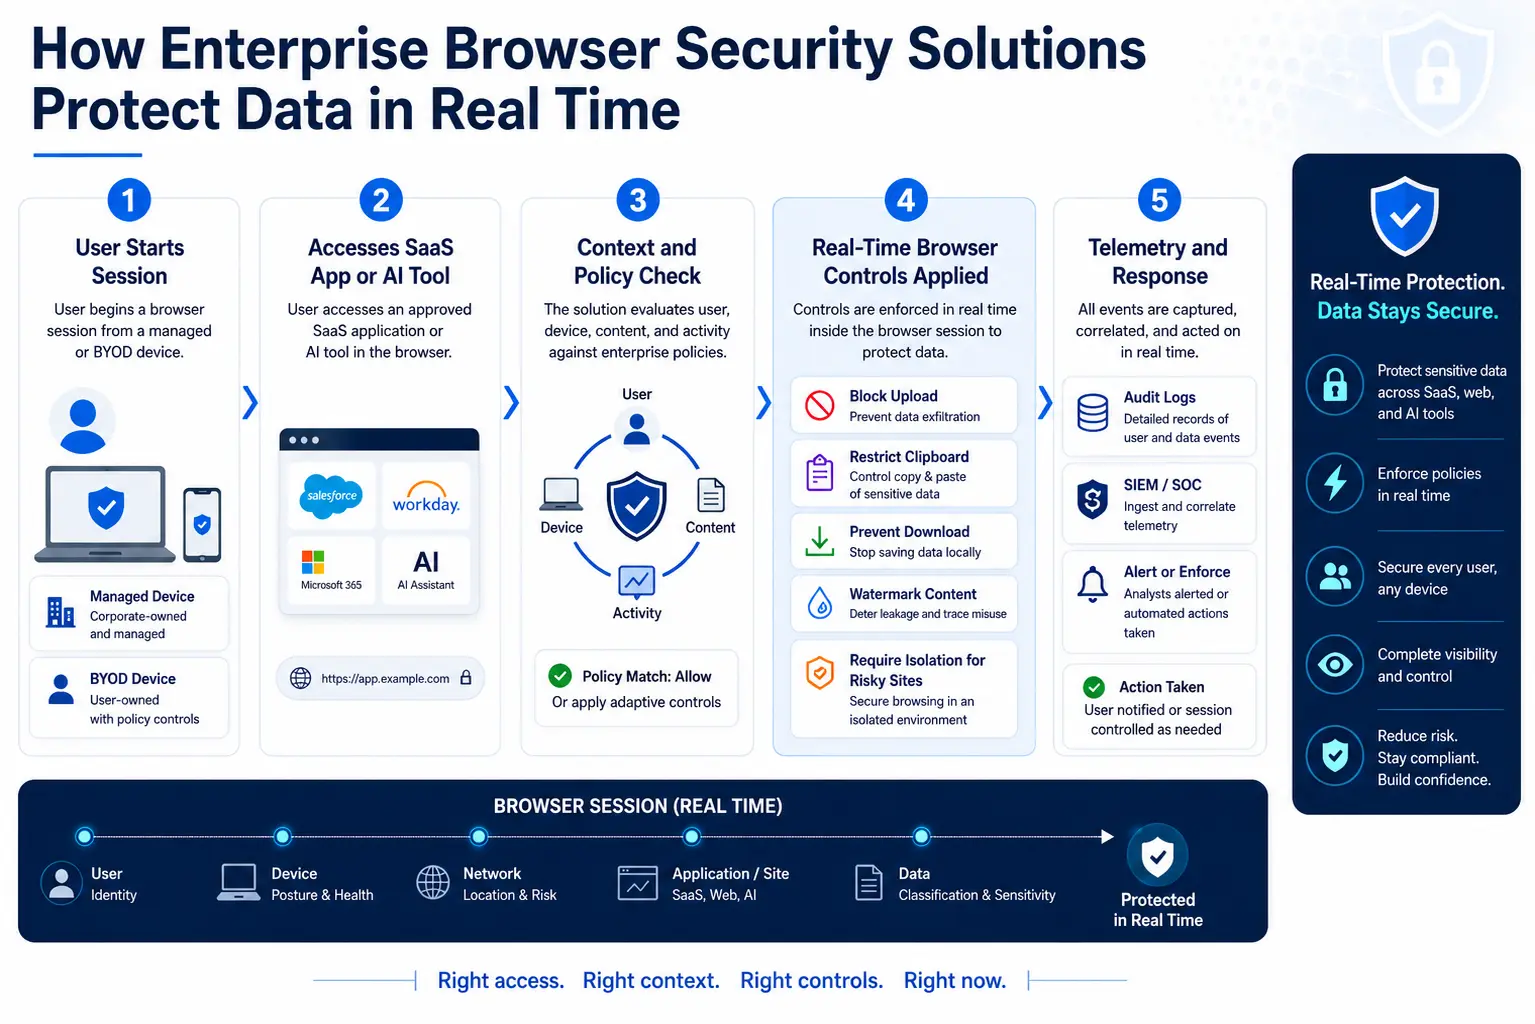
ينظم «نموذج نضج نهج الثقة الصفرية» (Zero Trust Maturity Model) الإصدار 2.0 (2023) الصادر عن وكالة الأمن السيبراني والبنية التحتية الوطنية (CISA) نهج «الثقة الصفرية» عبر خمسة ركائز — الهوية، والأجهزة، والشبكات، والتطبيقات وأحمال العمل، والبيانات — مما يوفر للمؤسسات خارطة طريق للتحديث المستمر. يجب أن يرتبط تقييم أمان المتصفح ارتباطًا مباشرًا بثلاثة على الأقل من هذه الركائز: الجهاز (هل تدرك جلسة المتصفح الجهاز المستخدم؟)، والتطبيق (هل يمكنك فرض سياسات لكل تطبيق على مستوى المتصفح؟)، والبيانات (هل يمكن للحل فحص البيانات المتحركة داخل المتصفح والتحكم فيها؟).
المرحلة الثانية: تقييم النهج الأربعة المتعلقة بأمن المتصفحات
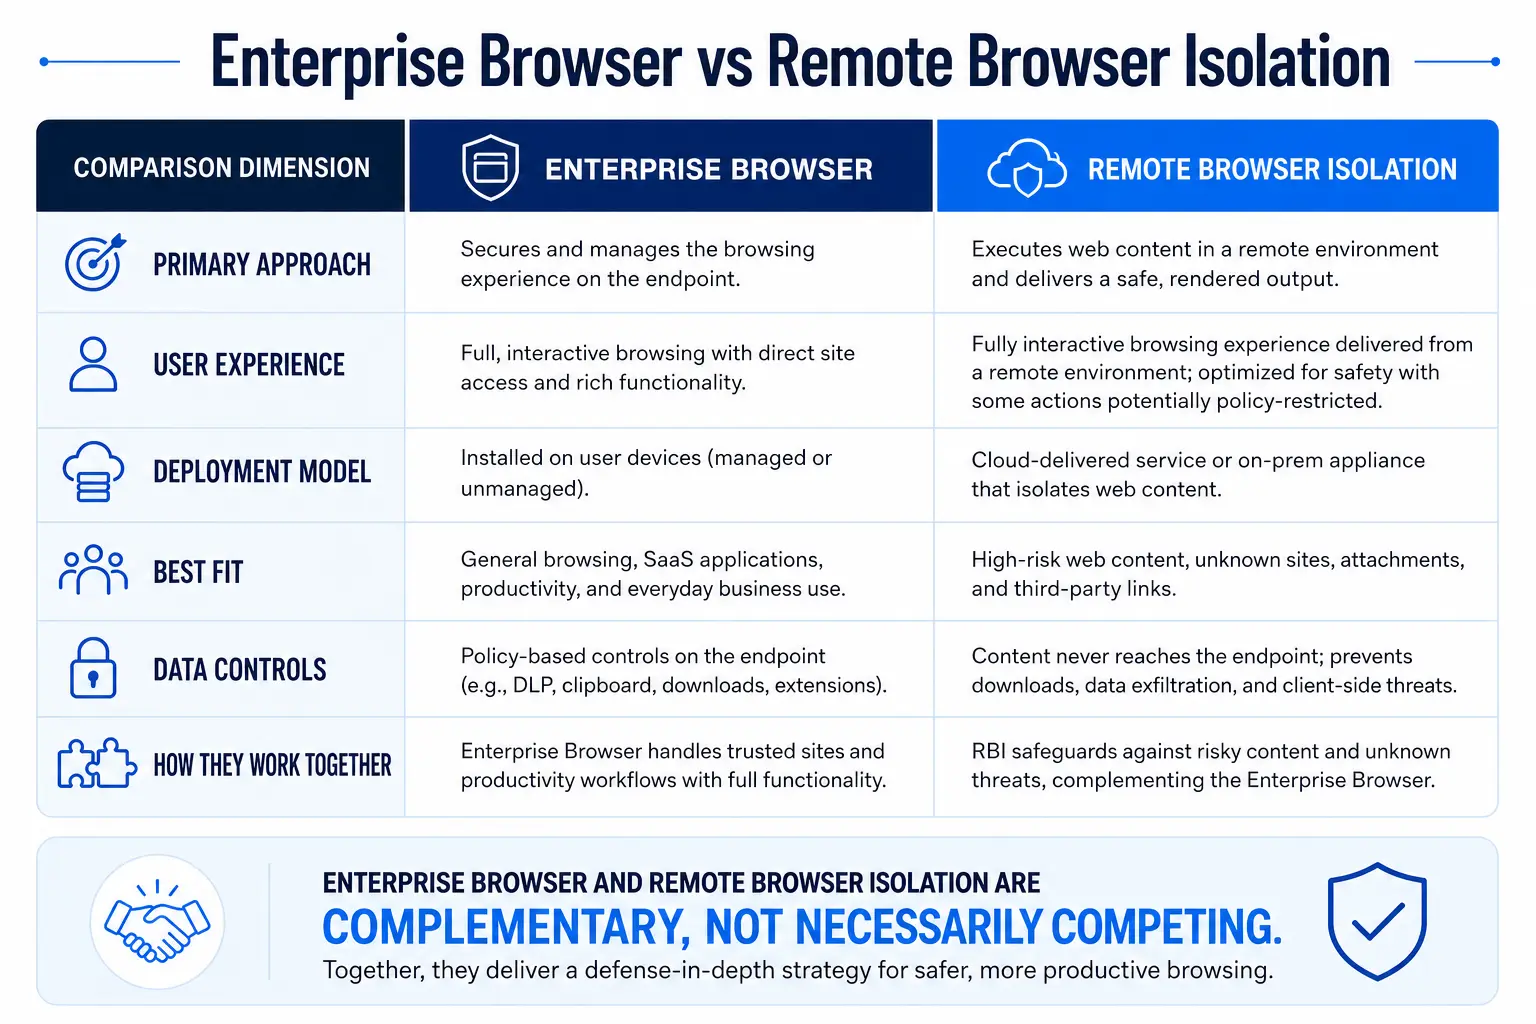
لا تحتاج كل مؤسسة إلى اتباع النهج نفسه. يقدم السوق حاليًا أربعة نماذج معمارية متميزة، لكل منها مزايا وعيوب مهمة.
متصفحات بديلة خاصة بالشركة
يحل متصفح مخصص متكامل محل متصفحات Chrome أو Edge أو Firefox بنسخة معدلة من Chromium تخضع لسيطرة المزود، وتدمج ميزات منع تسرب البيانات (DLP) وإدارة الهوية وتطبيق السياسات على مستوى محرك العرض. تُعرِّف شركة Gartner المتصفح المؤسسي الآمن بأنه حل يوفر سياسات وضوابط الأمان المؤسسية من خلال ملحق متصفح يُدار مركزيًّا، واختياريًّا، متصفح ويب مخصص متكامل، مما يوفر الأمان وتطبيق السياسات لتطبيقات الويب وتطبيقات SaaS والتطبيقات الخاصة.
يتميز هذا النظام بمستوى عالٍ من الأمان — فأنت تتحكم في مسار العرض بأكمله. لكن الصعوبات التي يواجهها النشر لا تقل عن ذلك. فأنت تطلب من آلاف المستخدمين التخلي عن المتصفح الذي استخدموه لسنوات، وإعادة تدريب «ذاكرتهم الحركية»، وتقبل حقيقة أن إشاراتهم المرجعية وملحقاتهم وكلمات المرور المحفوظة قد لا تنتقل بشكل سلس. ويكتشف فريق المشتريات أن هذا يعني أن قسم تكنولوجيا المعلومات أصبح مسؤولاً عن دورة حياة برمجية جديدة — تشمل تحديثات المتصفح، واختبارات التوافق، وإدارة الإصدارات — والتي كانت في السابق من مسؤولية «جوجل» أو «مايكروسوفت».
ملحقات المتصفح
يتم تثبيت وكيل خفيف الوزن على المتصفح الحالي للمستخدم، حيث يقوم بمراقبة نشاط الصفحات، والتحكم في إجراءات الحافظة، وفرض سياسات منع تسرب البيانات (DLP) دون الحاجة إلى استبدال المتصفح نفسه. تحافظ الإضافات على الأسلوب المألوف للمستخدم وتجنب الأعباء الإضافية المرتبطة بالترحيل إلى متصفحات بديلة. ومع ذلك، فإن الأمان القائم على الإضافات يعتمد على واجهات برمجة التطبيقات (APIs) الخاصة بمزودي المتصفحات، والتي قد تتغير مع أي تحديث للمتصفح — وقد تكون بعض العمليات الحيوية (مثل الفحص العميق لمحرك جافا سكريبت) مقيدة من الناحية الهندسية.
Remote browser isolation (RBI)
يقوم نظام RBI بتنفيذ محتوى الويب في حاوية قائمة على السحابة، ولا يبث سوى المخرجات المرئية الآمنة إلى المتصفح المحلي للمستخدم. ويوصي «دليل تعزيز القدرات» الصادر عن وكالة الأمن السيبراني والبنية التحتية (CISA) (2023) باستخدام عزل المتصفح جنبًا إلى جنب مع تصفية محتوى الويب، ونظام منع تسرب البيانات (DLP)، والبوابات الآمنة كنظام دفاع متعدد الطبقات. ويتميز نموذج الأمان هذا بقوة هندسية — حيث لا يتم تشغيل أي كود ويب على نقطة النهاية. وعند دمجه مع منصة SSE، يعمل RBI كاستجابة تدريجية للسياسات: حيث يُسمح بمرور الوجهات الآمنة المعروفة، ويتم حظر الوجهات الضارة المعروفة، ويتم عزل المواقع الخطرة أو غير المصنفة.
عناصر التحكم في المتصفح المدمجة في SSE
بدلاً من التعامل مع أمان المتصفح كمنتج مستقل، يعمل هذا النهج على دمج تصفية عناوين URL عبر SWG، والسياسة المدمجة في CASB، وفحص المحتوى عبر DLP، والتدخل الانتقائي عبر RBI ضمن نظام موحد يُعرف باسم « secure web gateway ». ولا يتم إجراء أي تعديلات على المتصفح نفسه — حيث يتم فرض الأمان على مستوى الشبكة وطبقة الوكيل، مع تصعيد قائم على السياسات إلى العزل عندما تقتضي المخاطر ذلك. وهذا هو النهج الذي يتوافق بشكل وثيق مع الطريقة التي تعمل بها أنظمة الأمان المؤسسية بالفعل.
المرحلة الثالثة: تقييم الموردين وفقًا لثمانية معايير مرجحة
استخدم إطار التقييم التالي لتقييم كل حل من الحلول المختارة. قم بتحديد وزن كل معيار وفقًا لأولويات مؤسستك — فالمؤسسة التي تضم عددًا كبيرًا من الموظفين المتعاقدين ستحدد وزن دعم الأجهزة غير المدارة بشكل مختلف عن المؤسسة التي تغلب فيها الأجهزة الطرفية المدارة.
إطار تقييم الموردين
قم بتقييم كل معيار على مقياس من 1 إلى 5 (1 = لا يفي بالمتطلبات، 5 = يتجاوز المتطلبات). اضرب النتيجة في الوزن النسبي للحصول على النتيجة المرجحة. يجب استبعاد أي حل يحصل على 1 في معيار «عمق الأمان» أو «تكامل SSE» بغض النظر عن مجموع النقاط.
المرحلة الرابعة: إجراء اختبار لإثبات المفهوم يثبت شيئًا فعليًّا
تفشل معظم عمليات إثبات المفهوم (POC) لأنها تختبر الأمور الخاطئة. فعرض توضيحي من المورد مدته 30 دقيقة على جهاز افتراضي خالٍ من البيانات مع مستخدمين اثنين للاختبار لا يخبرك بأي شيء عن كيفية تصرف الحل عندما يزوره مئات المستخدمين الحقيقيين صباح يوم الاثنين.
مبادئ تصميم POC
استعن بمستخدمين حقيقيين، لا بفريق الأمن. قم بتجنيد 50 إلى 100 مستخدم من ثلاثة أقسام على الأقل — قسم الشؤون المالية، وقسم الهندسة، ووحدة أعمال تستخدم خدمات SaaS بكثافة. فالمستخدمون الذين لم يختاروا الأداة سيكشفون عن العقبات التي قد يغفلها مؤيدو المورد.
اختبر مجموعة خدمات SaaS الفعلية الخاصة بك. قم بتشغيل نموذج إثبات المفهوم (POC) على مثيل Salesforce الخاص بالإنتاج، وبيئة Workday، وتطبيقاتك الداخلية. وقد كشف تقرير M-Trends 2025 الصادر عن Mandiant أن عمليات الاستغلال شكلت 33% من حالات الإصابة الأولية، في حين ارتفعت نسبة بيانات الاعتماد المسروقة إلى 16% — لتصبح ثاني أكثر القنوات شيوعًا — مما يعني أن أمان متصفحك يجب أن يتعامل مع سيناريوهات سرقة بيانات الاعتماد واختطاف الجلسات، وليس فقط تنزيلات البرامج الضارة.
قم بقياس كل من الأمان وسهولة الاستخدام. تابع ثلاث فئات من المقاييس:
مؤشرات الأمان: محاولات التصيد الاحتيالي التي تم حظرها، حالات تفعيل سياسة منع تسرب البيانات (DLP)، الجلسات المعزولة، البرامج الضارة التي تم منعها
مقاييس قابلية الاستخدام: متوسط الفرق في وقت تحميل الصفحة (مقارنةً بالخط الأساسي)، ووقت إنجاز المهام لخمسة مسارات عمل قياسية، وحجم تذاكر الدعم الفني
مقاييس الاستخدام: المستخدمون النشطون مقابل المستخدمون المسجلون، محاولات التجاوز، درجة رضا المستخدمين (استبيان بسيط من 1 إلى 5)
إن أي حل يمنع كل التهديدات ولكنه يضيف ثلاث ثوانٍ إلى وقت تحميل كل صفحة سيواجه ثورة من المستخدمين تجعله عديم الفائدة من الناحية التشغيلية. وعلى العكس من ذلك، فإن أي حل سلس لا يكتشف تسريب البيانات عبر النسخ واللصق ما هو إلا «مسرحية أمنية».
مدة ونطاق POC
قم بتشغيل نموذج إثبات المفهوم (POC) لمدة لا تقل عن ثلاثة أسابيع. يغطي الأسبوع الأول الصعوبات الأولية في النشر وتأهيل المستخدمين. ويكشف الأسبوع الثاني عن الأداء في حالة الاستقرار. أما الأسبوع الثالث فيكشف عن الحالات الاستثنائية — مثل دورة إعداد التقارير الفصلية التي تولد أحجامًا غير عادية من البيانات، أو المقاول الذي يحتاج إلى وصول مؤقت إلى تطبيق محظور، أو المستخدم الذي يحاول لصق بيانات خاصة بالشركة في أداة من أداة الذكاء الاصطناعي العام (GenAI).
المرحلة 5: تقييم تكامل SSE وتوحيد السياسات
وهذا هو المكان الذي تفشل فيه معظم تقييمات أمان المتصفحات. فقِوم التقييم يقيّمون أمان المتصفح بشكل منفصل، ثم يكتشفون أثناء النشر أنه يؤدي إلى إنشاء عالم موازٍ من السياسات منفصل عن ضوابط SWG وCASB وDLP الخاصة بهم.
اختبار عملي: قم بتكوين سياسة DLP تمنع تحميل أرقام الضمان الاجتماعي إلى خدمات التخزين السحابية غير المصرح بها. ثم تحقق من أن السياسة نفسها يتم تفعيلها عندما يقوم المستخدم بكتابة تلك الأرقام في موجه GenAI ضمن جلسة متصفح معزولة، أو نسخها بين علامات تبويب المتصفح، أو محاولة طباعة صفحة تحتوي عليها. إذا كانت كل واحدة من هذه الإجراءات تتطلب سياسة منفصلة في وحدة تحكم منفصلة، فإن إجراءات أمان المتصفح الخاصة بك تخلق «ديونًا تشغيلية»، لا تقللها.
أظهر تقييم SSE الذي أجرته شركة «فورستر» (الربع الأول من عام 2024) أن مسألة «موقع تخزين البيانات» لا تزال تشكل مصدر قلق بالغ، لا سيما خارج الولايات المتحدة، وأن بعض الموردين يتمتعون بقدرة أكبر من غيرهم على الاحتفاظ بالبيانات في بلد معين. أثناء إجراء التقييم، تأكد من المكان الذي تتم فيه معالجة جلسات عزل المتصفح، والمكان الذي يتم فيه تخزين سجلات الفحص، وما إذا كان بإمكانك التحكم في توجيه الجلسات إلى مناطق محددة — لا سيما إذا كنت تعمل في إطار لائحة حماية البيانات العامة (GDPR) أو قانون خصوصية المستهلك في كاليفورنيا (CCPA) أو متطلبات سيادة البيانات الخاصة بقطاع معين.
يتطلب المشهد الحالي للتهديدات هذا المستوى من التكامل. فقد كشف تقرير «حالة أمن خدمات البرمجيات كخدمة (SaaS)» الصادر عن CSA (2025) أن 56% من المؤسسات أفادت بأن الموظفين يقومون بتحميل بيانات حساسة إلى تطبيقات SaaS غير مصرح بها. لا يمكن لأمن المتصفح الذي لا يتبادل السياق مع CASB وDLP معالجة هذه المخاطر في الوقت الفعلي. على سبيل المثال، تعمل منصة SSE من Skyhigh Security على توحيد سياسات SWG وCASB وDLP وRBI ضمن وحدة تحكم واحدة — مما يقضي على مشكلة السياسات المزدوجة التي تعاني منها منتجات أمن المتصفح المستقلة.
الأخطاء الشائعة التي تعرقل تقييمات أمان المتصفحات
الخطأ الأول: تقييم عمق الأمان دون اختبار تجربة المستخدم. يختار مسؤول أمن المعلومات (CISO) متصفحًا بديلاً استنادًا إلى قائمة مراجعة لميزات الأمان، ويقوم بنشره بين آلاف المستخدمين، ليكتشف أن ثلاثة تطبيقات SaaS مهمة لا تُعرض بشكل صحيح. وفي غضون أسبوعين، تنتشر الحلول البديلة غير الرسمية في مجال تكنولوجيا المعلومات — حيث يتحول المستخدمون إلى متصفحاتهم الشخصية، ويصلون إلى تطبيقات الشركة من أجهزتهم الشخصية، مما يؤدي في الواقع إلى تدهور الوضع الأمني.
الخطأ الثاني: التعامل مع أمن المتصفح على أنه عملية شراء منفصلة. يقوم فريق المشتريات بشراء حل لأمن المتصفح من مورد خارج مجموعة حلول SSE الخاصة بهم، ثم يقضي ستة أشهر في محاولة دمجه مع سياسات SWG وCASB الحالية. والنتيجة هي وجود وحدتي تحكم للسياسات، وقواعد DLP مكررة ذات منطق مختلف قليلاً، وإرهاق من التنبيهات بسبب تضارب البيانات المرسلة عن بُعد. توصي إرشادات التقييم الصادرة عن Gartner (أكتوبر 2025) صراحةً بالسؤال عن كيفية تكامل الحلول مع مجموعة SIEM وSOAR وSSE وEDR الخاصة بك — وليس ما إذا كان بإمكانها القيام بذلك نظريًا.
الخطأ الثالث: تجاهل حالة استخدام الأجهزة غير المدارة. تقوم الفرق بتقييم أمان المتصفح على أجهزة الكمبيوتر المحمولة المؤسسية المدارة، ثم تدرك بعد النشر أن جزءًا كبيرًا من مخاطر المتصفح ينبع من المقاولين ومستخدمي نهج «أحضر جهازك الخاص» (BYOD) الذين لا يمكنهم تثبيت وكيل أو ملف تعريف إدارة الأجهزة المحمولة (MDM). الحلول التي تتطلب التحكم في النقاط الطرفية — مثل بعض المتصفحات البديلة التي تحتاج إلى تثبيت من قبل المسؤول المحلي — تفشل بصمت بالنسبة للمستخدمين الذين هم في أمس الحاجة إلى الحماية.
الخطأ الرابع: تجاهل تحليل نموذج التكلفة. تتناسب تكاليف نظام RBI مع حجم الاستخدام — حيث إن عزل كل جلسة تصفح لكل مستخدم أمر مكلف. أما العزل الانتقائي (للمواقع المحفوفة بالمخاطر وغير المصنفة فقط) فيقلل التكلفة بشكل كبير مع الحفاظ على مستوى الأمان. قم بتقييم ما إذا كانت أسعار المورد تشجع العزل المستهدف أم تعاقبه.
الخطأ الخامس: إجراء اختبار إثبات المفهوم (POC) لمدة يومين بمشاركة خمسة أعضاء من فريق الأمن. هذا يثبت أن المنتج يعمل مع المستخدمين التقنيين في بيئة خاضعة للرقابة. لكنه لا يخبرك شيئًا عن كيفية رد فعل موظفة حسابات الدفع في مكتب هيوستن عندما تتوقف جلسة متصفحها مؤقتًا أثناء العزل، أو عندما يتوقف ملحق Chrome المفضل لديها عن العمل. قم بإجراء اختبار إثبات المفهوم (POC) حقيقي مع مستخدمين حقيقيين لمدة ثلاثة أسابيع على الأقل.
المقاييس ومعايير النجاح التي ستسترشد بها في اتخاذ قرارك النهائي
بعد انتهاء مرحلة إثبات المفهوم (POC)، استخدم هذه المعايير المرجعية لتقديم توصية يمكن الدفاع عنها إلى الإدارة:
تقع الفروق في زمن تحميل الصفحة ضمن النطاق المقبول. إذا ارتفع متوسط زمن تحميل الصفحة بشكل كبير عن المستوى الأساسي (المقاس عبر أفضل 20 تطبيقًا لديك)، فتوقع شكاوى من المستخدمين من شأنها أن تقوض معدل تبني التطبيق. قم بتتبع الفروق الدقيقة بالمللي ثانية لكل تطبيق.
تغطية سياسة منع التسريب (DLP) بنفس المستوى أو أفضل منه. يجب أن يكتشف حل أمان المتصفح انتهاكات سياسة منع التسريب (DLP) التي يكتشفها نظام DLP المدمج الحالي لديك، بالإضافة إلى توفير تغطية لمصادر التهديد الخاصة بالمتصفح (الحافظة، الطباعة، التقاط الشاشة).
يجب أن تبلغ نسبة رضا المستخدمين 3.5 أو أكثر على مقياس من 5 نقاط. إذا انخفضت النسبة عن هذا الحد، فمن المتوقع حدوث حالات تصعيد ومحاولات تجاوز الإجراءات واستثناءات تنفيذية من شأنها أن تقوض القيمة الأمنية.
يظل حجم تذاكر الدعم الفني ضمن نطاق يمكن التحكم فيه. ويشير الارتفاع الحاد في هذا العدد إلى وجود عقبات في عملية النشر لن يتم حلها تلقائيًا. قم بتتبع عدد التذاكر لكل 100 مستخدم مسجل أسبوعيًا.
يبلغ متوسط الوقت اللازم لتغيير السياسة أقل من أربع ساعات. إذا استغرق تحديث قاعدة DLP الخاصة بمتصفح معين وقتًا أطول من تحديث قاعدة SWG الخاصة بك، فهذا يعني أن التكامل غير كافٍ.
لا توجد أي أعطال حرجة في التطبيقات. أي تطبيق ضمن قائمة أفضل 20 تطبيقًا لديك يُعرض بشكل غير صحيح أو يفشل في اختبار الأداء يُعتبر عائقًا أمام النشر، وليس «مشكلة معروفة».
كشف تقرير «M-Trends 2026» الصادر عن شركة «مانديانت» أن متوسط المدة الزمنية بين الاختراق الأولي وتسليم الحساب إلى مجموعة تهديد ثانية انخفض إلى 22 ثانية فقط في عام 2025، مقارنة بأكثر من ثماني ساعات في عام 2022. لذا، يجب أن يعمل نظام أمان المتصفح بسرعة فائقة — بحيث يكتشف التهديدات ويحجبها خلال جلسة المتصفح قبل أن ينتقل المهاجم من بيانات الاعتماد المخترقة إلى الحركة الجانبية.
إن فهم دور عزل المتصفح في بنية الأمان الشاملة الخاصة بك يساعد على وضع هذه المقاييس في سياقها الصحيح. فالعزل ليس وسيلة دفاع قائمة بذاتها، بل هو تصعيد مدفوع بالسياسات ضمن نموذج أمان متعدد الطبقات.
المصادر
- غارتنر. تتوقع غارتنر أن 25% من المؤسسات ستستخدم متصفحات مؤسسية آمنة لتعزيز الوصول عن بُعد وأمن نقاط النهاية بحلول عام 2028 (29 أبريل 2025). https://www.gartner.com/en/newsroom/press-releases/2025-04-29-gartner-predicts-25-percent-of-organizations-will-use-secure-enterprise-browsers-to-enhance-remote-access-and-endpoint-security-by-2028
- غارتنر. التركيز على تأمين المتصفحات، لا على فرض استخدام متصفح آمن (13 أكتوبر 2025). https://www.gartner.com/en/documents/7056798
- فورستر. تقرير «فورستر ويف»: حلول « Security Service Edge »، الربع الأول من عام 2024 (21 مارس 2024). https://www.forrester.com/report/the-forrester-wave-tm-security-service-edge-solutions-q1-2024/RES180561
- وكالة الأمن السيبراني والبنية التحتية (CISA). نموذج نضج نهج «الثقة الصفرية»، الإصدار 2.0 (أبريل 2023). https://www.cisa.gov/zero-trust-maturity-model
- وكالة الأمن السيبراني والبنية التحتية (CISA). دليل تعزيز القدرات: تأمين متصفحات الويب والحماية من الإعلانات الخبيثة للوكالات الفيدرالية (2023). https://www.cisa.gov/sites/default/files/2023-09/CISA%20CEG%20Securing%20Web%20Browsers%20And%20Defending%20Against%20Malvertising.pdf
- مانديانت (Google Cloud). M-Trends 2025: البيانات والرؤى والتوصيات من الخطوط الأمامية (23 أبريل 2025). https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2025
- تحالف أمن السحابة. تقرير حالة أمن خدمات البرمجيات كخدمة (SaaS) لعام 2025 (أبريل 2025). https://cloudsecurityalliance.org/artifacts/state-of-saas-security-report-2025
- مانديانت (Google Cloud). M-Trends 2026: البيانات والرؤى والاستراتيجيات من الخطوط الأمامية (23 مارس 2026). https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2026