






كيف Remote Browser Isolation بنية «الثقة الصفرية»
- تأكد بشكل صريح: يتعامل بنك الاحتياطي الهندي (RBI) مع كل جلسة تصفح على أنها غير موثوقة بشكل افتراضي، حيث يقوم بعرض المحتوى مسبقًا داخل حاوية سحابية معزولة.
- مبدأ «أدنى مستوى من الصلاحيات» لمحتوى الويب: يتفاعل المستخدمون مع العرض المرئي للصفحة، ولا يتعاملون أبدًا مع كود HTML الخام أو JavaScript أو الملفات القابلة للتنفيذ.
- افترض حدوث اختراق: حتى لو تعرض الموقع للاختراق الكامل، فإن سطح الهجوم هو الحاوية المؤقتة.
- التوافق مع إطار عمل CISA ZTMM: يدعم بنك الاحتياطي الهندي (RBI) عدة ركائز من إطار عمل CISA، وهي: الأجهزة (حماية نقاط النهاية غير المدارة)، والتطبيقات، وأحمال العمل.
- يُعد تكامل SSE أمرًا ضروريًّا: حيث يُقدِّم RBI أقصى قيمة لنموذج «الثقة الصفرية» عند تكامله مع SWG وCASB وZTNA وDLP.
- لا تزال الفجوة في التبني حقيقية: لا تزال معظم الشركات في المراحل الأولى من مسيرتها نحو النضج في نموذج «الثقة الصفرية»، وكذلك الحال بالنسبة لضوابط مستوى المتصفح.
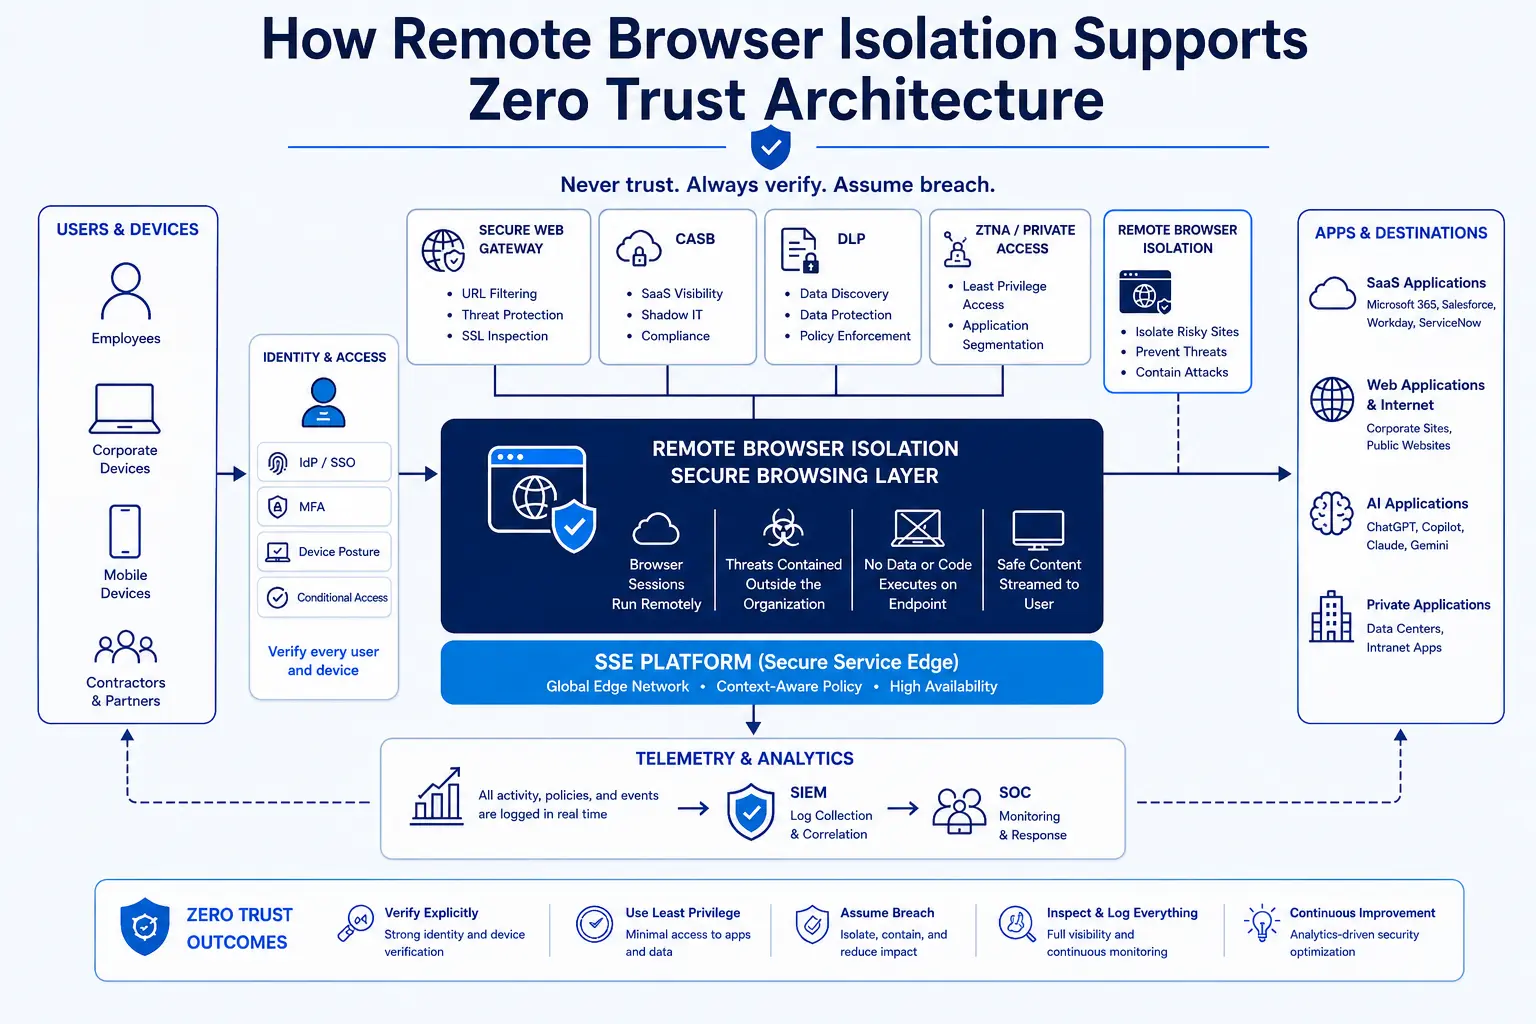
Remote browser isolation يُعد (RBI) أحد أكثر التعبيرات التقنية مباشرةً عن المبدأ الأساسي لنموذج «الثقة الصفرية»: عدم منح ثقة ضمنية أبدًا لأي محتوى أو جلسة أو جهاز. وبالنسبة لمهندسي الأمن الذين يعملون على ربط الضوابط بمبادئ NIST SP 800-207 ونموذج نضج «الثقة الصفرية» التابع لوكالة الأمن السيبراني والبنية التحتية (CISA)، فإن RBI يسد فجوة لا يمكن لتصفية عناوين URL عبر SWG وكشف التهديدات في نقاط النهاية وحدها سدها — وهي التهديدات التي تنتقل عبر المتصفح وتُنفَّذ قبل التوصل إلى قرار بشأنها. يشرح هذا المقال بالضبط كيف يتوافق RBI مع مبادئ «التحقق الصريح» و«أقل الامتيازات» و«افتراض الاختراق» الخاصة بنموذج «الثقة الصفرية»، وأين يندرج إلى جانب ZTNA وSWG وCASB وDLP ضمن مجموعة SSE الحديثة.
ما هو موقع « Remote Browser Isolation »؟
Remote browser isolation هي تقنية أمنية تعمل على تنفيذ جلسات تصفح الويب داخل حاوية مستضافة في السحابة، مما يؤدي إلى الفصل المادي بين جميع أكواد الويب ونقطة النهاية الخاصة بالمستخدم. ولا يقوم الجهاز المحلي أبدًا بمعالجة أكواد الويب النشطة بشكل مباشر؛ بل يقتصر دوره على تلقي دفق من البكسلات أو نموذج DOM مُعقَّم ومُعاد بناؤه.
تخيل محلل مشتريات في شركة تصنيع متوسطة الحجم يتلقى رابطًا من مورد جديد. تم تسجيل النطاق الأسبوع الماضي، ولا تتمتع عنوان URL الخاص به بأي سمعة، ويقع في المنطقة الرمادية «غير المصنفة»، حيث قد يقوم جدار التصفية التقليدي (SWG) إما بحظره (مما يثير إحباط المحلل) أو السماح به (بثقة في المجهول). مع RBI، يتم تحميل الصفحة داخل حاوية سحابية يمكن التخلص منها. ترى المحللة صفحة تفاعلية بالكامل — تملأ نموذجًا، وتنزل ملف PDF — لكن لا يلامس جهازها المحمول أبدًا أي جافا سكريبت، أو ActiveX، أو ثغرة أمنية مدمجة. وإذا كانت الصفحة تحتوي على ثغرة أمنية من نوع «يوم الصفر»، فإنها تنفجر دون أي ضرر داخل الحاوية التي يتم مسحها فور إغلاقها لعلامة التبويب.
هذا النموذج يكتسب أهمية أكبر من أي وقت مضى. فقد رصدت مجموعة جوجل لمعلومات التهديدات (GTIG) 75 ثغرة أمنية من نوع «يوم الصفر» تم استغلالها فعليًّا في عام 2024، واستهدفت 44% من عمليات الاستغلال تلك تقنيات المؤسسات (GTIG، أبريل 2025). ولا تزال سلاسل الهجمات القائمة على المتصفح تشكل وسيلة هجوم مستمرة، ويوفر نظام RBI دفاعًا متعدد المستويات بغض النظر عما إذا كان التهديد معروفًا أم لا.
لماذا يُعد نموذج RBI مهمًا في نهج «الثقة الصفرية»؟
نموذج «الثقة الصفرية» ليس منتجًا تشتريه — بل هو مجموعة من مبادئ التصميم. تنص وثيقة NIST SP 800 207 (2020) على أن نموذج «الثقة الصفرية» يفترض عدم منح أي ثقة ضمنية للأصول أو حسابات المستخدمين استنادًا إلى موقعها المادي أو موقعها على الشبكة فقط، أو استنادًا إلى ملكية الأصول. ومع ذلك، فقد كان المتصفح يعمل تقليديًّا على أساس الثقة الضمنية: فإذا اجتاز عنوان URL قائمة السماح الخاصة بـ SWG أو كان للنطاق شهادة صالحة، تقوم نقطة النهاية بتحميل وتنفيذ جميع الأكواد التي يرسلها الخادم. وهذا يمثل نموذج ثقة محيطي يُطبق على التفاعل على مستوى الجلسة.
لا تزال الفجوة في مستوى النضج واضحة. في استطلاع «غارتنر» لعام 2024 حول تبني نموذج «الثقة الصفرية»، أفادت 63% من المؤسسات بأنها نفذت استراتيجية «الثقة الصفرية» بشكل كامل أو جزئي، لكن «غارتنر» أشارت إلى أن نموذج «الثقة الصفرية» لا يزال، بالنسبة لمعظم المؤسسات، يغطي نصف البيئة أو أقل، ويحد من ربع المخاطر الإجمالية للمؤسسة أو أقل. تعد جلسة المتصفح إحدى أهم الفجوات المتبقية: تقول «غارتنر» إن المتصفحات هي وسيلة الوصول الأساسية لمعظم تطبيقات الشركات الحديثة، ومع ذلك فإن أقل من 10% من المؤسسات قد اعتمدت متصفحًا مؤسسيًا آمنًا حتى اليوم، حتى مع توقع «غارتنر» أن يرتفع معدل الاعتماد إلى 25% بحلول عام 2028. المتصفح هو المكان الذي يتفاعل فيه الموظفون يوميًا مع تطبيقات SaaS وأدوات الذكاء الاصطناعي والمواقع الخارجية، لكن العديد من المؤسسات لا تزال تتعامل معه بنموذج بسيط للسماح/الحظر بدلاً من تطبيق ضوابط دقيقة للرؤية والسياسات وحماية البيانات.
لنفترض أن هناك مسؤول امتثال في مجال الخدمات المالية يقوم بالدخول إلى بوابة تنظيمية يستضيفها مورد خارجي. تصنف مجموعة العمل الخاصة بالأمن (SWG) النطاق على أنه «حكومي» وتسمح بالوصول إليه. لكن بوابة المورد تستخدم مكونًا إضافيًّا معرضًا للخطر، وقد قام مهاجم بحقن إطار iframe ضار. وبدون تقنية RBI، تصبح نقطة النهاية الخاصة بالمسؤولة الآن سطحًا للهجوم. أما مع تقنية RBI، فيتم تحميل إطار iframe داخل حاوية معزولة، ولا تصل الحمولة الضارة أبدًا إلى نقطة النهاية، وتُنهي المسؤولة مهمتها دون أن تدرك وجود التهديد.
كيف يتوافق بنك الاحتياطي الهندي (RBI) مع المبادئ الثلاثة لنظام «الثقة الصفرية»
التحقق بشكل صريح
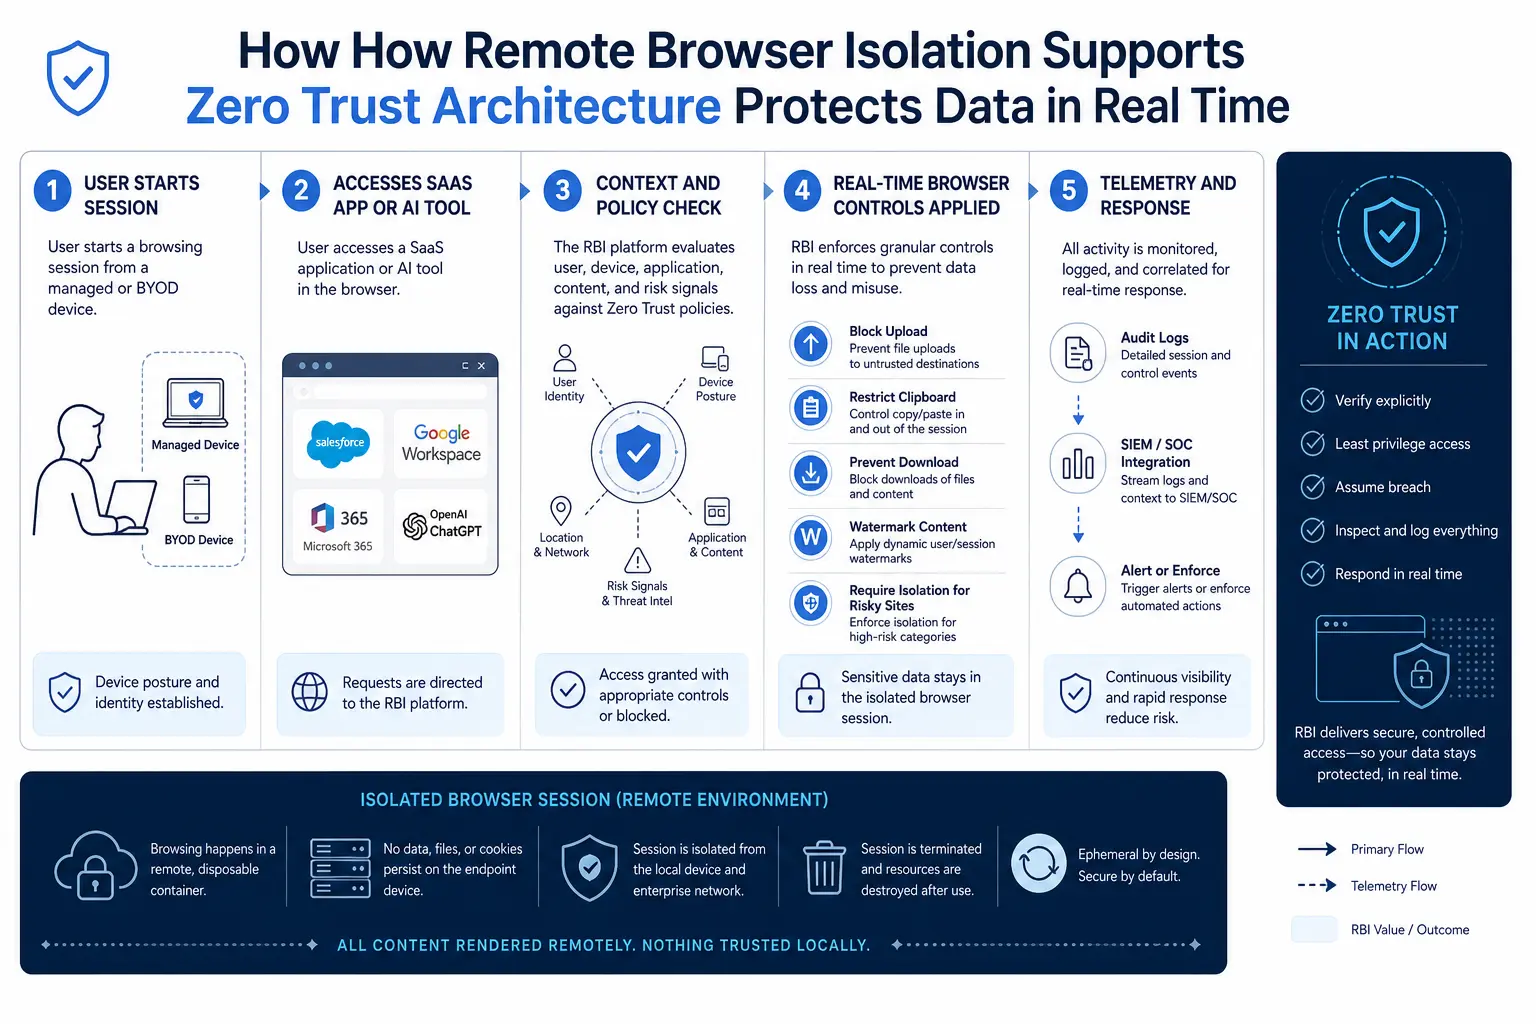
تنص المواصفة NIST SP 800 207 على أنه لا يُعتبر أي أصل موثوقًا به بطبيعته — ويجب على المؤسسة تقييم الوضع الأمني للأصل عند تقييم كل طلب مورد. تقوم RBI بتطبيق هذا المبدأ على مستوى طبقة الجلسات على الويب. بدلاً من اتخاذ قرار ثنائي بشأن الثقة استنادًا إلى سمعة عنوان URL، تقوم RBI بتشغيل كل جلسة مؤهلة بشكل منفصل وتقييم المحتوى بناءً على سلوكه داخل الحاوية. وهذا يحوّل عملية التحقق من بوابة واحدة (فحص عنوان URL) إلى نموذج احتواء مستمر حيث لا تُمنح حتى النطاقات «الموثوقة» امتيازات تنفيذ التعليمات البرمجية الأولية على نقاط النهاية.
عندما يفتح موظف معالجة مطالبات الرعاية الصحية بوابة الشركاء وينتقل إلى صفحة تؤدي إلى تنزيل تلقائي، تكون إجراءات التحقق التقليدية الصريحة — مثل المصادقة متعددة العوامل (MFA) ومطابقة الجهاز للمعايير وسمعة عنوان URL — قد تم اجتيازها بالفعل. فقد تمت مصادقة المستخدم، والجهاز خاضع للإدارة، وعنوان URL مصنف على أنه آمن. وتضيف تقنية RBI طبقة تحقق إضافية: فحتى بعد اجتياز جميع الفحوصات السابقة، لا يُعتبر محتوى الويب نفسه موثوقًا به للتنفيذ على نقطة النهاية.
مبدأ أقل الامتيازات
تنص مواصفة NIST SP 800 207 على تطبيق مبادئ «أقل الامتيازات» لتقييد كل من الرؤية وإمكانية الوصول. ويطبق نظام RBI مبدأ «أقل الامتيازات» على عملية توصيل محتوى الويب. فلا يتلقى المستخدمون سوى ما يحتاجونه لأداء مهامهم: تمثيل مرئي مُعالج للصفحة. ولا يتلقون كود JavaScript أو CSS الخام، أو الكائنات القابلة للتنفيذ. ويمكن لضوابط منع تسرب البيانات (DLP) المدمجة مع نظام RBI أن تفرض مزيدًا من القيود على عمليات الحافظة والطباعة وتحميل الملفات وتنزيلها، بناءً على درجة حساسية الجلسة.
مثال ملموس: يمنح مزود الخدمات المُدارة المتعاقدين حق الوصول إلى نظام تذاكر الدعم الفني للشركة عبر ZTNA. يقوم المتعاقدون بالمصادقة، واجتياز فحوصات توافق الأجهزة، والوصول إلى التطبيق. لكن مهندس الأمن يفرض أيضًا سياسة RBI: حيث يتم عرض جلسات المتعاقدين في بيئة معزولة مع تعطيل وظيفة النسخ/اللصق وتقييد التنزيلات على ملفات PDF المسطحة. يمكن للمتعاقدين قراءة التذاكر وتحديثها، لكن لا يمكنهم استخراج البيانات الأولية. وهذا هو مبدأ «أقل امتياز ممكن» المطبق ليس فقط على الوصول إلى الشبكة، بل أيضًا على ما يمكن للمستخدمين القيام به داخل الجلسة.
افتراض حدوث خرق
يفترض معيار NIST SP 800 207 أن الشبكة معادية دائمًا وأن التهديدات الخارجية والداخلية موجودة في جميع الأوقات. ويجسد نظام RBI هذا المبدأ في تصميمه: فهو يفترض أن كل صفحة ويب قد تتعرض للاختراق، ويقوم بإنشاء فجوة هوائية بين محتوى الويب ونقطة النهاية. وكما تشير «تحالف أمن السحابة» (Cloud Security Alliance)، فإن RBI تنفذ جلسات الويب عالية المخاطر في حاويات سحابية معزولة ومؤقتة، حيث لا تتفاعل نقطة النهاية المحلية للمستخدم أبدًا مع كود الويب النشط بشكل مباشر (CSA، يناير 2026).
إذا قام مندوب مبيعات بزيارة صفحة تسويقية تابعة لمزود خدمات SaaS تم اختراقه، والتي تنقل حمولة برمجية خبيثة غير ملفية عبر مكتبة JavaScript تم تسليحها، فإن الحمولة تُنفَّذ داخل الحاوية وتُدمَّر عند انتهاء الجلسة. ولا توجد آلية استمرارية، ولا فرصة للتحرك الجانبي، ولا أثر على نقطة النهاية. ويتم الحفاظ على نهج «افتراض الاختراق» حتى لو تجاوز التهديد جميع الضوابط الأخرى في المكدس.
كيف يتوافق نموذج RBI مع نموذج نضج نهج «الثقة الصفرية» التابع لـ CISA
ينظم نموذج نضج نهج «الثقة الصفرية» (Zero Trust) الصادر عن وكالة الأمن السيبراني والبنية التحتية (CISA) الإصدار 2.0 (2023) نهج «الثقة الصفرية» عبر خمسة ركائز — الهوية، والأجهزة، والشبكات، والتطبيقات وأحمال العمل، والبيانات — مع ثلاث قدرات شاملة: الرؤية والتحليلات، والأتمتة والتنسيق، والحوكمة. وتساهم RBI في عدة ركائز في آن واحد:
ركيزة CISA ZTMM: مساهمة RBI وتطور آجال الاستحقاق
يحدد معيار NIST SP 800 207 الثلاثي المعماري المكون من محرك السياسات (PE) ومسؤول السياسات (PA) ونقطة تنفيذ السياسات (PEP). ضمن هذا النموذج، يعمل RBI كنقطة تنفيذ السياسات (PEP) على مستوى جلسة المتصفح. يقوم محرك السياسات (PE) بتقييم سياق الطلب — هوية المستخدم، وحالة الجهاز، ومخاطر عنوان URL، وحساسية البيانات — ويقوم مسؤول السياسات (PA) بإصدار تعليمات لخدمة RBI لعزل الجلسة وتطبيق ضوابط البيانات المناسبة. ويتوافق ذلك مع متطلبات CISA الخاصة بموقف التحقق لكل طلب كما وصفتها منظمة Cloud Security Alliance (CSA، يناير 2026).
RBI ضمن منصة SSE: التكامل مع ZTNA وSWG وCASB وDLP
يُعد نظام RBI مفيدًا بحد ذاته، لكن فائدته محدودة. ولا تظهر قيمته الكاملة في إطار نهج «الثقة الصفرية» إلا عندما يعمل كعنصر متكامل ضمن منصة « Security Service Edge » (SSE) التي تشمل SWG وCASB وZTNA وDLP.
لننظر إلى سير العمل عندما يقوم موظف يستخدم جهازًا خاضعًا للإدارة بالوصول إلى أداة ذكاء اصطناعي توليدي عبر متصفح. يقوم جدار التصفية (SWG) بفحص الطلب، وتصنيف الوجهة، وتحديد مخاطر عنوان URL. يقوم نظام CASB بتحديد تطبيق الذكاء الاصطناعي والتحقق مما إذا كان مصرحًا به أم لا. يقوم محرك DLP بفحص نص المطالبة بحثًا عن البيانات الحساسة. وتضمن جلسة RBI — التي يتم تشغيلها بواسطة سياسة SWG نظرًا لتصنيف أداة الذكاء الاصطناعي على أنها «أداة مراقبة» — أن يتمكن الموظف من استخدام الأداة دون أن يتمكن من لصق المعلومات الشخصية للعملاء (PII)، أو تنزيل الردود التي تحتوي على محتوى حساس، أو تحميل ملفات تحتوي على بيانات خاضعة للتنظيم. كل هذا يحدث ضمن محرك سياسات واحد، وليس عبر أربعة منتجات منفصلة ذات لوحات تحكم مستقلة.
هذا النمط من التكامل هو السبب الذي يجعل شركة «غارتنر» تقدر أن سوق SASE سينمو بمعدل نمو سنوي مركب يبلغ 26٪، ليصل إلى 28.5 مليار دولار بحلول عام 2028 (غارتنر، فبراير 2025). تعمل الشركات على دمج الوصول والحماية من التهديدات وأمن البيانات في منصات موحدة لأن البديل — وهو تجميع منتجات RBI وSWG وCASB وDLP المستقلة — يؤدي إلى ثغرات في السياسات، وتطبيق غير متسق، وتكاليف تشغيلية إضافية تقوض نموذج «الثقة الصفرية».
يعمل نظام « Private Access » من Skyhigh على دمج تقنية ZTNA مع فحص DLP ووظيفة RBI السلسة، بحيث يتم عزل جلسات التطبيقات الخاصة عندما تتطلب السياسة ذلك، دون توجيه حركة المرور عبر منتج منفصل.
حيث يتحول المتصفح إلى مساحة عمل
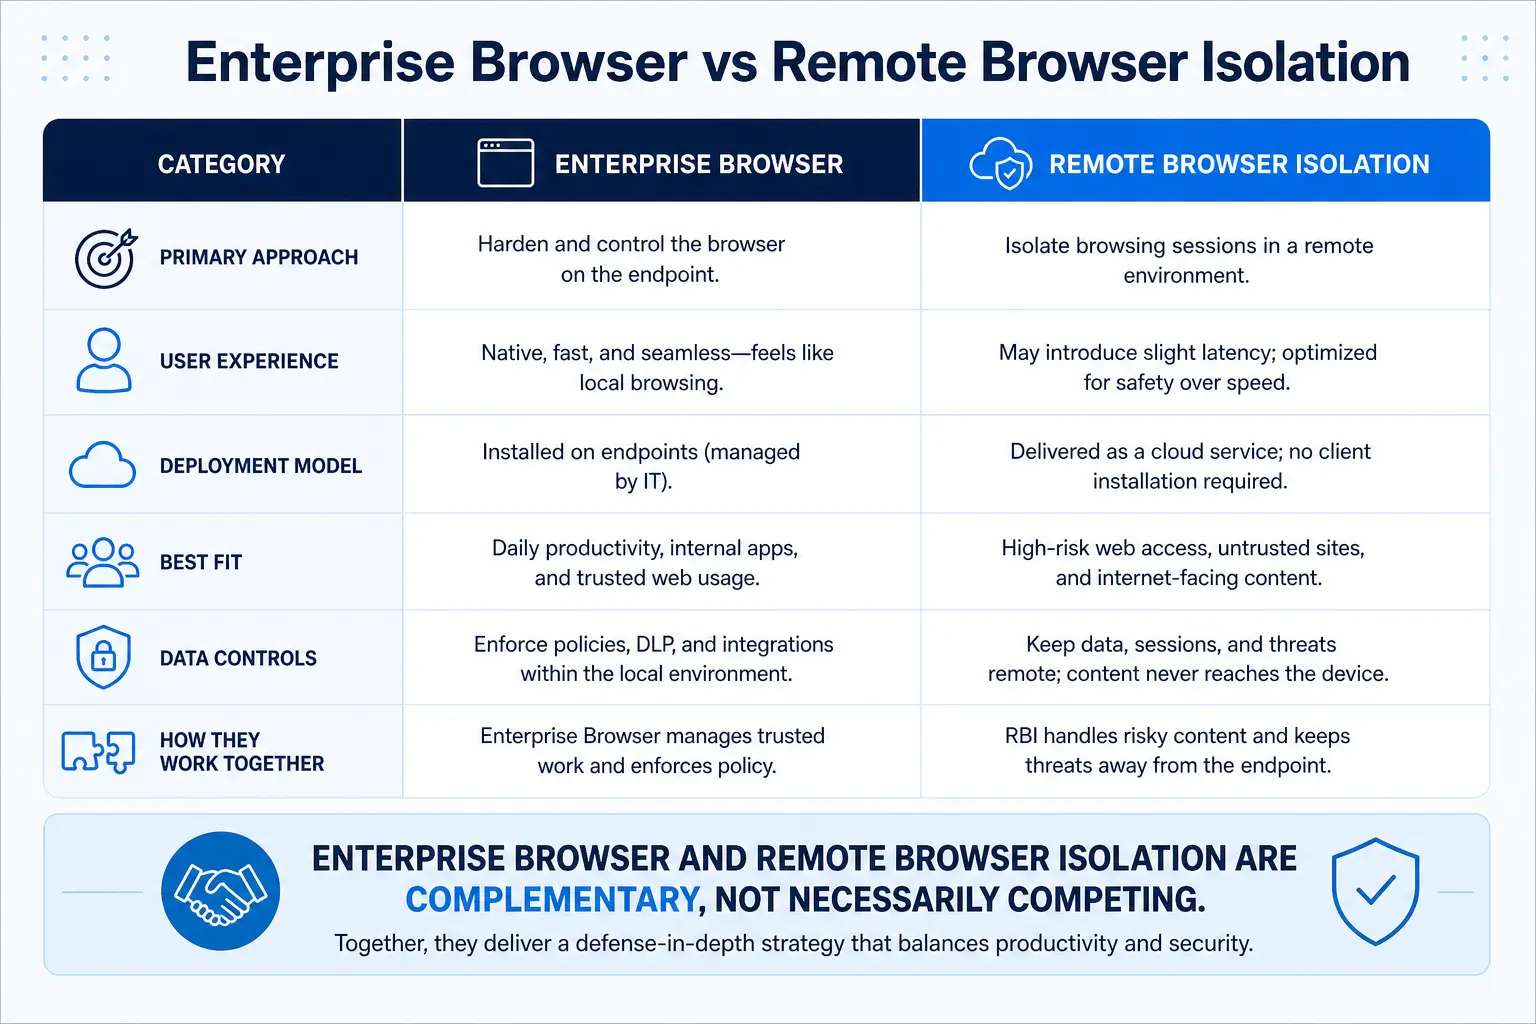
يُعد المتصفح مساحة العمل الرئيسية للوصول إلى خدمات SaaS، واستخدام أدوات الذكاء الاصطناعي، وتنزيل الملفات، وإدخال بيانات الاعتماد، والتعاون مع الأطراف الخارجية. إن مهندس الأمن الذي ينشر تقنية ZTNA لحماية التطبيقات الخاصة، لكنه يتجاهل جلسة المتصفح التي يتفاعل خلالها الموظفون مع تلك التطبيقات، يعاني من ثغرة في تطبيق الإجراءات الأمنية. تعمل RBI على سد هذه الثغرة — ليس عن طريق استبدال المتصفحات التي يعرفها المستخدمون بالفعل (Chrome، Edge، Firefox، Safari)، بل عن طريق تغليف الجلسة بطبقة عزل قائمة على السحابة تتحكم فيها سياسة SSE.
يقوم متعاقد غير خاضع للإدارة بفتح تطبيق CRM الخاص بالشركة من خلال وكيل عكسي من نوع CASB. يقوم CASB بالمصادقة على هوية المتعاقد، وتطبيق ضوابط الجلسة، وتفعيل سياسة RBI نظرًا لأن الجهاز غير خاضع للإدارة. يرى المتعاقد تطبيق CRM ويستخدمه بشكل طبيعي، ولكن في الخلفية تعمل الجلسة في بيئة معزولة مع قيود على الحافظة وحظر التنزيل. تقوم الشركة بتأمين البيانات دون إجبار المتعاقد على تثبيت وكيل، أو تسجيل جهاز، أو استخدام متصفح خاص.
معايير التقييم: ما الذي يجب البحث عنه في نموذج «الصفر ثقة» (Zero Trust) الخاص بمؤسسة RBI
لا يوفر كل تطبيق لنظام RBI نفس القيمة في إطار نهج «الثقة الصفرية». لذا، ينبغي لمهندسي الأمن الذين يقومون بتقييم عزل المتصفح أن يراعوا المعايير التالية:
1. التكامل الأصلي مع SSE. يجب أن يكون RBI جزءًا من نفس محرك السياسات الذي يضم SWG وCASB وZTNA وDLP. فإذا تطلب RBI وحدة تحكم منفصلة، أو سياسات منفصلة، أو توجيهًا منفصلاً لحركة المرور، فإن ذلك يؤدي إلى ظهور ثغرات تشغيلية وتضارب في السياسات.
2. ضوابط دقيقة على البيانات ضمن جلسات العزل. تتطلب استراتيجية «الثقة الصفرية» تطبيق مبدأ «أقل امتياز ممكن» على مستوى الجلسة. يجب أن يدعم نظام RBI تعطيل الحافظة، والطباعة، والتحميل، والتنزيل، والتقاط الشاشة بشكل مستقل وفقًا لكل سياسة، وكل مجموعة مستخدمين، وكل فئة تطبيقات.
3. دعم الأجهزة غير المدارة. إن الحل الذي يتطلب وجود وكيل على نقطة النهاية لتمكين العزل يتعارض مع إحدى حالات الاستخدام الرئيسية لـ RBI: حماية الوصول من الأجهزة التي لا تخضع لسيطرة المؤسسة.
4. الأداء وتجربة المستخدم. إذا تسببت منصة RBI في حدوث تأخير ملحوظ، فسوف يتحايل المستخدمون عليها — إما بفتح الروابط على أجهزتهم الشخصية، أو باستخدام نقاط اتصال الجوال، أو ببساطة بالتذمر حتى تقوم إدارة تكنولوجيا المعلومات بإنشاء استثناءات. يجب أن تعرض طبقة العزل الصفحات بسرعة تقارب السرعة الأصلية.
5. دقة العرض. تطبيقات SaaS الحديثة هي تطبيقات معقدة تعتمد بشكل كبير على لغة JavaScript وتعمل بنظام الصفحة الواحدة. يجب أن تتعامل RBI معها دون الإخلال بوظائفها، أو فقدان العناصر التفاعلية، أو الإضرار بتجربة المستخدم.
6. التنشيط القابل للتوسع القائم على السياسات. لا تتطلب استراتيجية «الثقة الصفرية» عزل كل جلسة. تتيح أفضل طرق التنفيذ لفرق الأمن تحديد مشغلات تستند إلى المخاطر: عزل عناوين URL غير المصنفة، أو عزل جميع جلسات المستخدمين ذوي المخاطر العالية، أو عزل فئات معينة من خدمات SaaS، أو عزل كل حركة المرور الواردة من الأجهزة غير الخاضعة للإدارة.
7. الرؤية والتحليلات. ينبغي أن يقوم RBI بتغذية بيانات القياس عن بُعد الخاصة بالجلسات إلى طبقة التحليلات الأوسع نطاقًا في SSE، مما يسهم في تعزيز القدرة الشاملة للرؤية والتحليلات ضمن إطار عمل ZTMM التابع لـ CISA. وهذا يعني معرفة من قام بالوصول إلى ماذا، ومتى، ومن أين، وباستخدام أي جهاز — وما إذا كان هذا السلوك ينحرف عن المستوى الأساسي.
تكلفة «النقطة العمياء» أثناء التصفح
إن ترك جلسات المتصفح خارج نطاق ضوابط نموذج «الثقة الصفرية» ينطوي على تكلفة ملموسة. وفقًا لتقرير «تكلفة اختراق البيانات لعام 2024» الصادر عن شركة IBM (يوليو 2024)، بلغ متوسط التكلفة العالمية لاختراق البيانات 4.88 مليون دولار أمريكي في عام 2024. وكانت بيانات الاعتماد المخترقة هي أكثر نواقل الهجوم شيوعًا، حيث شكلت 16% من إجمالي الاختراقات.
يُعد التصيد الاحتيالي عبر المتصفح إحدى الآليات الرئيسية لسرقة بيانات الاعتماد. يتلقى مسؤول الرواتب رابطًا يبدو أنه صفحة تسجيل الدخول إلى بوابة المزايا. النطاق مسجل حديثًا، ويجتاز فحوصات DMARC، ويبدو شرعيًا. وبدون RBI، يقوم المسؤول بإدخال بيانات الاعتماد على صفحة المهاجم، وبذلك تكتمل عملية سرقة بيانات الاعتماد. ومع قيام RBI بفرض سياسة عزل على النطاقات غير المصنفة، يتم تحميل صفحة التصيد الاحتيالي في حاوية، ويكتشف DLP نمط إرسال بيانات الاعتماد، ويتم إنهاء الجلسة قبل أن تغادر بيانات الاعتماد البيئة المعزولة.
إن المبرر المالي لتطبيق تقنية RBI ليس نظريًّا. فالمنظمات التي تسد الثغرات في تطبيق الإجراءات الأمنية على مستوى المتصفح تقلل من تعرضها لأخطر نواقل الاختراق من حيث التكلفة — وهي سرقة بيانات الاعتماد، ونشر البرامج الضارة عبر الويب، وتسريب البيانات من خلال إجراءات المتصفح غير الخاضعة للمراقبة.
الأخطاء الشائعة عند تطبيق نهج «RBI» في نموذج «الثقة الصفرية»
نشر نظام RBI كمنتج مستقل. وبدون التكامل مع SSE، يصبح نظام RBI حلاً مخصصاً آخر له نظام سياسات منفصل. ونظام الرعاية الصحية الذي ينشر نظام RBI بشكل منفصل عن نظام SWG ينتهي به الأمر إلى وجود محركين مختلفين لتصنيف عناوين URL، ووحدتي تحكم للسياسات، وانحراف لا مفر منه. فتتعارض السياسات، وتتكاثر الاستثناءات، ويتدهور نموذج «الثقة الصفرية».
عزل كل شيء، دائمًا. فالعزل الشامل يهدر موارد الحوسبة ويؤدي إلى تدهور الأداء في الجلسات منخفضة المخاطر. أما النهج القائم على المخاطر — الذي يعزل النطاقات غير المصنفة، ومجموعات المستخدمين عالية المخاطر، وفئات التطبيقات الحساسة — فيحقق نتائج أمنية أفضل مع عوائق أقل.
تجاهل الأجهزة غير المدارة. تتطلب بعض طرق التنفيذ أن تقوم برامج الوكيل بتوجيه حركة المرور إلى خدمة العزل، مما يستبعد حالات الاستخدام المحددة (المقاولون، سياسة «أحضر جهازك الخاص» (BYOD)، عمليات الاندماج والاستحواذ) التي توفر فيها تقنية RBI أكبر قيمة. فعلى سبيل المثال، يحتاج تاجر التجزئة الذي يقوم بتدريب مديري المستودعات الموسميين على استخدام أجهزة لوحية شخصية إلى عزل لا يعتمد على برامج الوكيل، وليس إعادة توجيه تعتمد على برامج الوكيل.
إهمال بروتوكول DLP في جلسات العمل المعزولة. إن تطبيق RBI دون ضوابط على البيانات يمنع البرامج الضارة، لكنه لا يمنع تسريب البيانات. فالموظف الذي لا يستطيع لصق سجلات العملاء في بريده الإلكتروني الشخصي عبر متصفح عادي، لا يزال بإمكانه القيام بذلك عبر جلسة عمل معزولة ما لم يتم فرض ضوابط على الحافظة.
التعامل مع RBI كبديل لـ VDI. تعمل RBI على عزل جلسات المتصفح، وليس أسطح المكتب بالكامل. وهي تُكمل تقنية VDI في حالات استخدام محددة (الوصول إلى الويب لأطراف ثالثة)، لكنها لا تحل محلها بالنسبة للمستخدمين الذين يحتاجون إلى تطبيقات سطح مكتب أصلية.
المصادر
- المعهد الوطني للمعايير والتقنية (NIST). SP 800-207: بنية «الثقة الصفرية» (أغسطس 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- وكالة الأمن السيبراني والبنية التحتية (CISA). نموذج نضج نهج «الثقة الصفرية»، الإصدار 2.0 (أبريل 2023). https://www.cisa.gov/zero-trust-maturity-model
- مجموعة استخبارات التهديدات في جوجل. مرحبًا يا «0-Days»، صديقي القديم: تحليل لاستغلال الثغرات «صفر يوم» لعام 2024 (29 أبريل 2025). https://cloud.google.com/blog/topics/threat-intelligence/2024-zero-day-trends
- غارتنر. استطلاع أجرته شركة غارتنر يكشف أن 63% من المؤسسات حول العالم قد طبقت استراتيجية «الثقة الصفرية» (22 أبريل 2024). https://www.gartner.com/en/newsroom/press-releases/2024-04-22-gartner-survey-reveals-63-percent-of-organizations-worldwide-have-implemented-a-zero-trust-strategy
- غارتنر. تتوقع غارتنر أن 25% من المؤسسات ستستخدم متصفحات مؤسسية آمنة لتعزيز الوصول عن بُعد وأمن نقاط النهاية بحلول عام 2028 (29 أبريل 2025). https://www.gartner.com/en/newsroom/press-releases/2025-04-29-gartner-predicts-25-percent-of-organizations-will-use-secure-enterprise-browsers-to-enhance-remote-access-and-endpoint-security-by-2028
- تحالف أمن السحابة. إعادة تصور المتصفح باعتباره نقطة حاسمة لتنفيذ السياسات: بنية أمنية قائمة على نهج «الثقة الصفرية» للمؤسسات الحديثة (14 يناير 2026). https://cloudsecurityalliance.org/blog/2026/01/14/reimagining-the-browser-as-a-critical-policy-enforcement-point-a-zero-trust-security-architecture-for-modern-enterprises
- جارتنر. تحليل التوقعات: حافة خدمة الوصول الآمن، على الصعيد العالمي (5 فبراير 2025). https://www.gartner.com/en/documents/6152891
- شركة IBM ومعهد بونيمون. تقرير تكلفة خرق البيانات لعام 2024 (يوليو 2024). https://www.ibm.com/downloads/documents/us-en/107a02e94948f4ec