ทรัพยากร
แนะนำ Skyhigh Hybrid Mesh SSE: ออกแบบมาเพื่อรองรับรูปแบบการทำงานขององค์กรสมัยใหม่
โดย Thyaga Vasudevan - รองประธานบริหารฝ่ายผลิตภัณฑ์
28 ตุลาคม 2569 6 เวลาอ่าน: 1 นาที
การทำงานเป็นแบบไฮบริด แอปพลิเคชันก็เป็นแบบไฮบริด ความปลอดภัยก็ควรเป็นแบบไฮบริดเช่นกัน
เรารู้สึกตื่นเต้นที่จะได้แนะนำSkyhigh Hybrid Mesh Secure Service Edge (SSE)– ซึ่งเป็นก้าวสำคัญในการช่วยองค์กรเชื่อมต่อผู้ใช้ ปกป้องข้อมูล และรักษาความปลอดภัยให้กับแอปพลิเคชันของพวกเขา
การเปิดตัวครั้งนี้เป็นผลมาจากบทสนทนาจำนวนมากกับลูกค้าเกี่ยวกับสิ่งที่พวกเขาต้องการจากระบบความปลอดภัย พวกเขาต้องการการปกป้องที่แข็งแกร่งยิ่งขึ้น ประสบการณ์ผู้ใช้ที่ดีขึ้น และประสิทธิภาพทางเศรษฐกิจที่ดีขึ้น พวกเขาต้องการควบคุมสถานที่ที่ข้อมูลของพวกเขาถูกตรวจสอบ และคาดหวังว่าระบบความปลอดภัยจะทำงานได้อย่างสม่ำเสมอเมื่อพนักงานเคลื่อนย้ายระหว่างบ้าน สำนักงานใหญ่ และสำนักงานสาขา
ความต้องการเหล่านั้นได้ก่อให้เกิดSkyhigh Hybrid Mesh SSE: สถาปัตยกรรมความปลอดภัยแบบกระจาย ที่ผสานการบังคับใช้นโยบายทั้งในระบบคลาวด์และในสถานที่เดียวกัน ผ่านเครื่องมือกำหนดนโยบายแบบรวมศูนย์
สิ่งที่ลูกค้าบอกเรา – และเหตุผลที่เราสร้างมันขึ้นมา
องค์กรได้พัฒนาไปไกลกว่าสมมติฐานที่เคยเป็นพื้นฐานในการออกแบบสถาปัตยกรรมความปลอดภัยแบบคลาวด์เท่านั้น
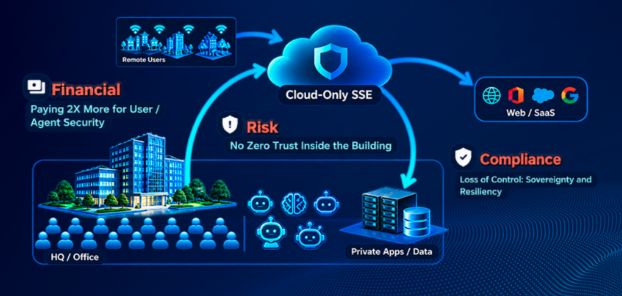
พนักงานทำงานในทุกสถานที่ รวมถึงสำนักงานที่ยังมีแอปพลิเคชันจำนวนมากและโครงสร้างพื้นฐานสำคัญที่ยังคงอยู่ในระบบท้องถิ่น การส่งข้อมูลของผู้ใช้ท้องถิ่นไปยังจุดควบคุมบนคลาวด์ที่อยู่ห่างไกล ก่อนที่จะส่งกลับไปยังแอปพลิเคชันท้องถิ่น อาจก่อให้เกิดความล่าช้า ค่าใช้จ่าย และความพึ่งพา ซึ่งปัญหานี้ยิ่งทวีความสำคัญขึ้นเมื่อพิจารณาว่าพนักงานกำลังกลับมาทำงานที่สำนักงานอีกครั้ง A การสำรวจของ Gallup เมื่อเดือนพฤษภาคม 2569 แสดงให้เห็นว่า 74% ของพนักงานทำงานในสำนักงานหรือแบบไฮบริด (22% ของพนักงานทำงานในสำนักงานเต็มเวลา 52% ทำงานแบบไฮบริด 2.3 วันต่อสัปดาห์)
ในขณะเดียวกัน AI กำลังขยายวิธีการเข้าถึงและใช้ข้อมูลขององค์กร – และเปลี่ยนแปลงภัยคุกคามต่อข้อมูลดังกล่าว ตัวแทน AI สามารถรับสิทธิ์การเข้าถึงของผู้ใช้ เรียกใช้เครื่องมือ สอบถามระบบภายใน และย้ายข้อมูลได้เร็วกว่าการตรวจสอบนโยบายที่เขียนโดยมนุษย์ รายงานล่าสุดจากบริษัทวิจัย Gartner ชี้ให้เห็นว่า 1 ใน 6 คำสั่ง AI มีข้อมูลที่เป็นกรรมสิทธิ์ (แหล่งที่มา: Gartner, Cybersecurity Threat: AI Application Compromise, 2026). หากเอเจนต์ทำงานภายในองค์กร การบังคับใช้นโยบายก็ไม่สามารถดำเนินการได้เพียงจากภายนอกองค์กรเท่านั้น
ในทางกลับกัน Mythos ของ Anthropic ยังได้แสดงให้เห็นว่าโมเดลที่มีความสามารถเพิ่มขึ้นเรื่อยๆ สามารถค้นพบจุดอ่อนและพัฒนาวิธีการโจมตีได้ ซึ่งทำให้ความจำเป็นในการสร้างระบบป้องกันที่แข็งแกร่งยิ่งขึ้นสำหรับทั้งแอปพลิเคชัน AI สมัยใหม่และแอปพลิเคชันรุ่นเก่าที่ทำงานภายในศูนย์ข้อมูลยิ่งเร่งด่วนขึ้น ดังนั้น ทีมความปลอดภัยจึงจำเป็นต้องปกป้องข้อมูลสำคัญทั้งบนเว็บ SaaS แอปพลิเคชันส่วนตัว และปฏิสัมพันธ์กับ AI ที่กำลังเกิดขึ้น (เช่น: ต้องบังคับใช้หลักการ Zero Trust อย่างสม่ำเสมอ รวมถึงสำหรับผู้ใช้ อุปกรณ์ และแอปพลิเคชันทั้งภายในและภายนอกเครือข่ายองค์กร)
ลูกค้ายังต้องเผชิญกับแรงกดดันที่เพิ่มขึ้นในการแสดงให้เห็นถึงมูลค่าทางการเงิน พวกเขากำลังตรวจสอบค่าใช้จ่ายของสถาปัตยกรรมความปลอดภัยของตนเอง ซึ่งรวมถึงค่าใช้จ่ายในการประมวลผล การเชื่อมต่อ และค่าใช้จ่ายในการดำเนินงาน การให้สิทธิ์ใช้งานผู้ใช้ที่กว้างขวาง แพ็กเกจรวมที่ไม่สามารถเจรจาต่อรองได้ การลงทุนในซอฟต์แวร์ที่ไม่ได้ใช้งาน และการส่งข้อมูลท้องถิ่นผ่านโครงสร้างพื้นฐานการตรวจสอบบนคลาวด์ระยะไกล ล้วนก่อให้เกิดกรอบงานทางการเงินที่ไม่มีประสิทธิภาพ ซึ่งผู้บริหารด้านความปลอดภัยและผู้นำด้านการเงินต้องประเมินใหม่ โครงสร้างพื้นฐานที่มีอยู่ถือเป็นการลงทุนที่พวกเขาต้องการใช้อย่างมีประสิทธิภาพ
นอกจากนี้ ความยืดหยุ่นและความเป็นอิสระทางดิจิทัลได้กลายเป็นข้อสำคัญในการออกแบบระบบ ลูกค้าต้องการตัวเลือกเมื่อบริการหรือการเชื่อมต่อไม่สามารถใช้งานได้ พวกเขายังต้องการควบคุมมากขึ้นเกี่ยวกับเส้นทางที่ข้อมูลสำคัญถูกส่งผ่านและสถานที่ที่การตรวจสอบเกิดขึ้น รายงานวิจัยอีกฉบับของ Gartner ชี้ให้เห็นว่า 50% ของบริษัทข้ามชาติ รวมถึง >75% ของบริษัทนอกสหรัฐอเมริกา จะมีความเป็นอิสระทางดิจิทัลภายในปี 2028 (ที่มา: Gartner, Forecast Analysis: Sovereign Cloud IaaS, Worldwide, 2025)
เมื่อรวมกันแล้ว ข้อกำหนดเหล่านี้ต้องการระบบความปลอดภัยที่สามารถปรับตัวให้เข้ากับสภาพแวดล้อมขององค์กรได้
สถาปัตยกรรม: การบังคับใช้แบบกระจาย, นโยบายแบบรวมศูนย์
Skyhigh Hybrid Mesh SSE เชื่อมต่อจุดบังคับใช้นโยบายทั้งในระบบคลาวด์และในสถานที่จริงเข้าด้วยกันเป็นเครือข่ายความปลอดภัยที่ทำงานร่วมกันอย่างประสานงาน
แพลตฟอร์ม SSE ของเราให้บริการการบังคับใช้นโยบายผ่านระบบคลาวด์ ส่วนอุปกรณ์เกตเวย์Skyhigh Security (SSG) จะนำการบังคับใช้นโยบายเข้าสู่สภาพแวดล้อมของลูกค้า รวมถึงสาขา สำนักงานใหญ่ และศูนย์ข้อมูล โปรแกรมไคลเอนต์ Skyhigh จะนำเซสชันไปยังจุดบังคับใช้นโยบายที่เหมาะสมอย่างชาญฉลาด โดยพิจารณาจากตำแหน่งและนโยบาย
พนักงานที่ทำงานจากระยะไกลสามารถใช้ระบบบังคับใช้ผ่านคลาวด์ได้ ส่วนพนักงานคนเดียวกันที่ทำงานในสำนักงานสามารถใช้ระบบบังคับใช้แบบท้องถิ่นได้ ผู้ใช้ท้องถิ่นที่เข้าถึงแอปพลิเคชันส่วนตัวในท้องถิ่นสามารถได้รับการปกป้องตามหลักการ Zero Trust โดยไม่ต้องผ่านคลาวด์โดยไม่จำเป็น
พื้นฐานของสถาปัตยกรรมนี้คือ MOWGLI, เครื่องยนต์ Policy-as-Code แบบรวมศูนย์ของเรา, ซึ่งให้พื้นฐานร่วมกันสำหรับการกำหนดและนำไปใช้มาตรการความปลอดภัยทั้งในระบบคลาวด์และระบบภายในองค์กร
เส้นทางอาจเปลี่ยนแปลงได้ แต่นโยบายความปลอดภัยยังคงไม่เปลี่ยนแปลง
สำหรับองค์กรธุรกิจและองค์กรภาครัฐที่ดำเนินงานในยุคการทำงานแบบไฮบริดที่ขับเคลื่อนด้วย AI นี้ สถาปัตยกรรมดังกล่าวจะนำมาซึ่งประโยชน์หกประการ
1. เศรษฐกิจที่ดีขึ้น
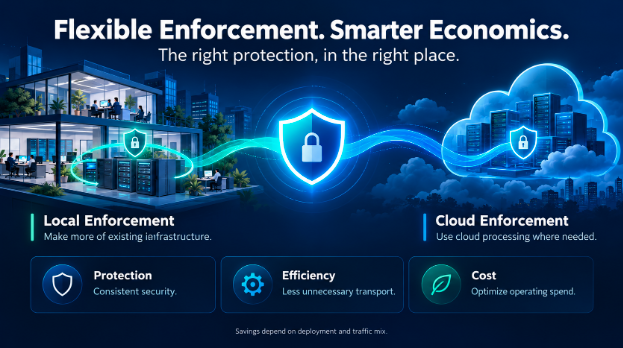
ลูกค้าสามารถมีความยืดหยุ่นในการเลือกสถานที่ประมวลผลข้อมูลการจราจรและวิธีการใช้โครงสร้างพื้นฐานที่มีอยู่ การบังคับใช้การประมวลผลข้อมูลการจราจรอย่างเหมาะสมในระดับท้องถิ่นสามารถลดความพึ่งพาการประมวลผลบนคลาวด์และการส่งข้อมูลที่ไม่จำเป็น ซึ่งสร้างโอกาสในการลดค่าใช้จ่ายในการดำเนินงานได้ถึง 50%*
การประหยัดค่าใช้จ่าย ขึ้นอยู่กับรูปแบบการติดตั้งและองค์ประกอบของปริมาณการจราจร หลักการนั้นเรียบง่าย: วางระบบบังคับใช้ที่จุดซึ่งให้ผลลัพธ์ที่ดีที่สุดในด้านการป้องกัน ความมีประสิทธิภาพ และค่าใช้จ่าย
2. หลักการ Zero Trust ในทุกด้าน — พร้อมการคุ้มครองข้อมูลที่ละเอียดอ่อน
Zero Trust ต้องนำไปใช้ทั้งภายในและภายนอกสำนักงาน
Skyhigh Hybrid Mesh SSE ขยายนโยบายการเข้าถึงและการปกป้องข้อมูลให้สอดคล้องกันในทุกสถานที่ของผู้ใช้และแอปพลิเคชัน พนักงานที่เข้าถึงแอปพลิเคชันที่มีความอ่อนไหว (เช่น แอป AI ใหม่หรือแอปแบบเดิม) ควรได้รับการควบคุมที่เหมาะสม ไม่ว่าพวกเขาจะอยู่ที่สำนักงานใหญ่ สาขา หรือทำงานจากระยะไกล
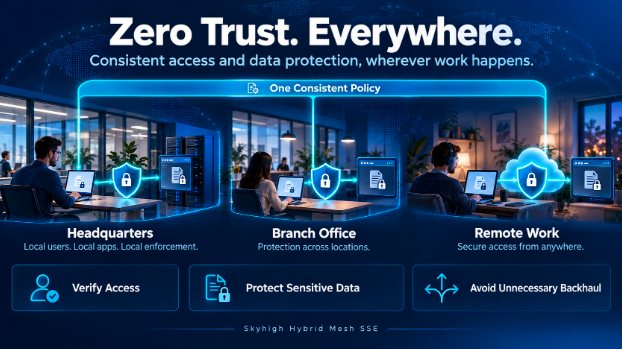
สำหรับผู้ใช้ในท้องถิ่นที่เข้าถึงแอปพลิเคชันในท้องถิ่น การควบคุมดังกล่าวสามารถนำไปใช้บังคับได้ในระดับท้องถิ่น ลูกค้าสามารถปกป้องการเข้าถึงและข้อมูลที่ละเอียดอ่อนได้โดยไม่จำเป็นต้องส่งข้อมูลกลับไปยังระบบหลักโดยไม่จำเป็น
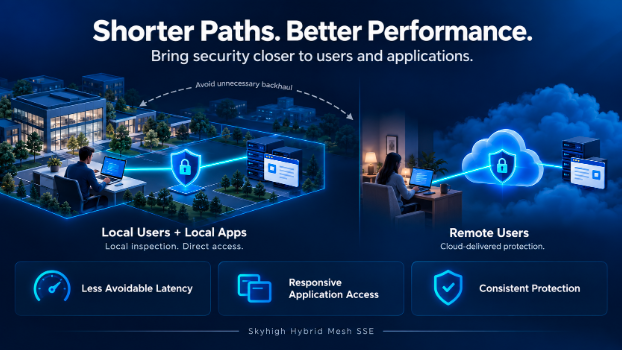
3. ประสิทธิภาพที่ดีขึ้นและเวลาตอบสนองที่สั้นลง
ทุกเส้นทางเครือข่ายที่ไม่จำเป็นอาจส่งผลต่อประสบการณ์ของผู้ใช้
Hybrid Mesh SSE ช่วยให้การเข้าถึงแอปพลิเคชันเป็นไปอย่างตรงไปตรงมายิ่งขึ้น โดยนำการบังคับใช้มาตรการความปลอดภัยมาใกล้ผู้ใช้และทรัพยากรมากขึ้น การรับส่งข้อมูลภายในเครือข่ายท้องถิ่นสามารถได้รับการตรวจสอบในท้องถิ่นได้ ในขณะที่ผู้ใช้จากระยะไกลจะได้รับประโยชน์จากระบบป้องกันที่ส่งผ่านคลาวด์ สิ่งนี้ช่วยให้ลูกค้าลดความล่าช้าที่สามารถหลีกเลี่ยงได้ และสนับสนุนการเข้าถึงแอปพลิเคชันธุรกิจได้อย่างรวดเร็ว
4. ความทนทานที่สูงขึ้น
ความปลอดภัยเป็นส่วนหนึ่งของโครงสร้างพื้นฐานที่ช่วยให้ธุรกิจดำเนินไปได้อย่างต่อเนื่อง
การผสมผสานการบังคับใช้ระบบทั้งบนคลาวด์และในสถานที่ช่วยให้ลูกค้ามีตัวเลือกเพิ่มเติมในการรักษาความต่อเนื่อง ด้วยการกำหนดเส้นทางและการตั้งค่าการสลับระบบสำรองที่เหมาะสม เส้นทางการบังคับใช้อื่น ๆ สามารถช่วยรักษาการเข้าถึงที่ได้รับการคุ้มครองไว้ได้ เมื่อเส้นทางหลักไม่สามารถใช้งานได้
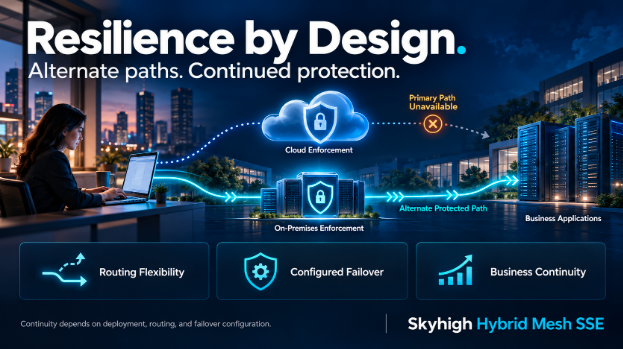
ความยืดหยุ่นกลายเป็นส่วนหนึ่งของสถาปัตยกรรมที่ลูกค้าออกแบบขึ้นเพื่อตอบสนองความต้องการทางธุรกิจของพวกเขา
5. การควบคุมอธิปไตยได้มากขึ้น
สถานที่ที่ดำเนินการตรวจสอบมีความสำคัญ
Hybrid Mesh SSE ให้ลูกค้ามีตัวเลือกในการติดตั้งระบบที่สอดคล้องกับความต้องการด้านการจัดการข้อมูล ข้อกำหนดทางเขตอำนาจ และข้อกำหนดทางกฎหมาย ลูกค้าสามารถดำเนินการตรวจสอบที่กำหนดไว้ในระดับท้องถิ่น และใช้ระบบบังคับใช้ผ่านคลาวด์เมื่อเหมาะสม
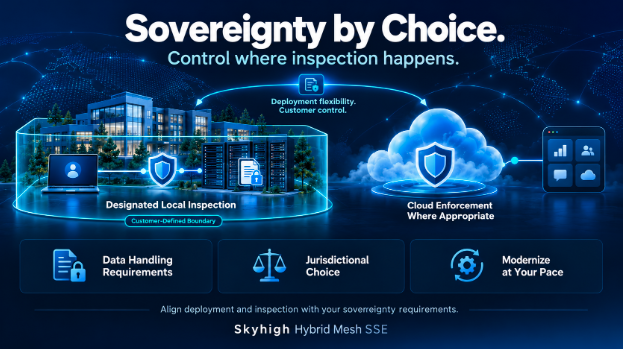
ความยืดหยุ่นดังกล่าวช่วยให้องค์กรสามารถปรับให้สถาปัตยกรรมด้านความปลอดภัยสอดคล้องกับข้อกำหนดด้านอธิปไตยของตนได้ พร้อมทั้งยังคงดำเนินการปรับปรุงให้ทันสมัยต่อไป
6. นโยบายที่รวมเป็นหนึ่งเดียวผ่าน Policy-as-Code
การบังคับใช้กฎหมายแบบกระจายจำเป็นต้องมีพื้นฐานนโยบายที่สอดคล้องกัน
MOWGLI, เครื่องยนต์ Policy-as-Code แบบรวมของเรา, นำพื้นฐานดังกล่าวมาใช้กับ Hybrid Mesh SSE เพื่อช่วยทีมความปลอดภัยในการกำหนดความต้องการและนำนโยบายที่สอดคล้องกันไปใช้ในสภาพแวดล้อมทั้งบนคลาวด์และในสถานที่ ลูกค้าสามารถปรับตำแหน่งการบังคับใช้นโยบายได้ โดยยังคงรักษาตรรกะนโยบายที่สะท้อนถึงธุรกิจของพวกเขา
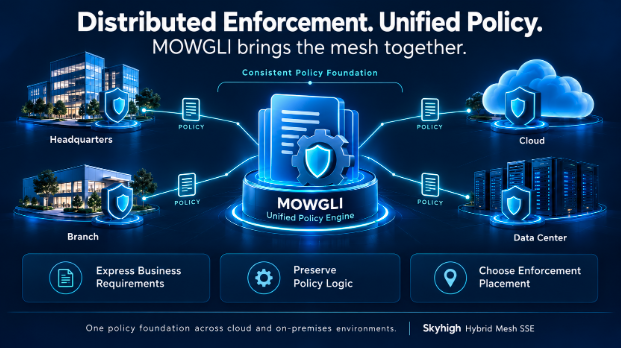
นั่นคือสิ่งที่ทำให้เมชกลายเป็นสถาปัตยกรรมแบบรวมเป็นหนึ่งเดียว: การบังคับใช้นโยบายถูกกระจายออกไป แต่มีนโยบายที่นำทุกอย่างมารวมกัน
พัฒนาขึ้นร่วมกับลูกค้าของเรา เพื่อเตรียมพร้อมสำหรับอนาคต
สิ่งที่ทำให้ผมรู้สึกตื่นเต้นที่สุดเกี่ยวกับการเปิดตัวครั้งนี้ คือตัวเลือกที่มันมอบให้ลูกค้า: ตัวเลือกในการติดตั้งระบบ การกำหนดเส้นทางข้อมูล การกำหนดตำแหน่งการบังคับใช้กฎ และวิธีการที่พวกเขาจะปรับปรุงระบบให้ทันสมัย
ผมขอขอบคุณลูกค้าที่ได้ท้าทายวิธีคิดของเราและช่วยกำหนดทิศทางนี้ รวมถึงทีมงาน Skyhigh ที่ได้ทุ่มเททำงานจนทำให้โครงการนี้เป็นจริง
ในบทความบล็อกต่อไป เราจะมาวิเคราะห์ประโยชน์แต่ละข้ออย่างละเอียดยิ่งขึ้น รวมถึงตัวอย่างสถานการณ์ของลูกค้าและข้อตัดสินใจด้านสถาปัตยกรรมที่อยู่เบื้องหลัง
ยินดีต้อนรับสู่ Skyhigh Hybrid Mesh SSE ระบบความปลอดภัยที่ออกแบบมาเพื่อรองรับวิธีการทำงานขององค์กรคุณ
มาดู เว็บบินาร์ล่าสุด เพื่อเรียนรู้เพิ่มเติม
เกี่ยวกับผู้เขียน

ธยากา วาสุเทวัน
รองประธานเจ้าหน้าที่บริหารฝ่ายผลิตภัณฑ์
Thyaga Vasudevan เป็นผู้เชี่ยวชาญด้านซอฟต์แวร์ที่มีพลังงานสูง ซึ่งปัจจุบันดำรงตำแหน่งรองประธานบริหารฝ่ายผลิตภัณฑ์ Skyhigh Security โดยเขาเป็นผู้นำด้านการจัดการผลิตภัณฑ์ การออกแบบ การตลาดผลิตภัณฑ์ และกลยุทธ์ GTM ด้วยประสบการณ์อันยาวนาน เขาประสบความสำเร็จในการสร้างผลิตภัณฑ์ในซอฟต์แวร์องค์กรที่ใช้ SAAS (Oracle, Hightail – เดิมชื่อ YouSendIt, WebEx, Vitalect) และอินเทอร์เน็ตสำหรับผู้บริโภค (Yahoo! Messenger – เสียงและวิดีโอ) เขาทุ่มเทให้กับกระบวนการระบุปัญหาพื้นฐานของผู้ใช้ปลายทางและกรณีการใช้งาน และภูมิใจในการเป็นผู้นำในการกำหนดคุณลักษณะและพัฒนาผลิตภัณฑ์และบริการไฮเทคเพื่อรับมือกับความท้าทายเหล่านี้ รวมถึงช่วยให้องค์กรต่างๆ นำทางความสมดุลที่ละเอียดอ่อนระหว่างความเสี่ยงและโอกาส
เนื้อหาที่เกี่ยวข้อง


บล็อกที่กำลังได้รับความนิยม
เหตุผลที่สนับสนุนการนำโมเดล Zero Trust มาใช้ในระดับท้องถิ่น
Sarang Warudkar 13 พฤศจิกายน 2026
แนะนำ Skyhigh Hybrid Mesh SSE: ออกแบบมาเพื่อรองรับรูปแบบการทำงานขององค์กรสมัยใหม่
Thyaga Vasudevan 28 ตุลาคม 2026
รักษาความปลอดภัยที่สถานที่ทำงาน: หยุดจ่ายค่าบริการตามอัตราคลาวด์สำหรับ AI ในระบบท้องถิ่น
ไมค์ สมาร์ท 16 ตุลาคม 2026
การรักษาความปลอดภัยในยุคใหม่: ทำไมหลักการ Zero Trust แบบสากลจึงเป็นสิ่งจำเป็นในยุคของ AI
ศรีราม คริชณามุรติ 30 กันยายน 2026