







DLP ในสภาพแวดล้อมทั้งบนคลาวด์และในสถานที่
- Hybrid DLP บังคับใช้นโยบายข้อมูลชุดเดียวทั้งในระบบภายในองค์กรและช่องทางคลาวด์ รวมถึงเครื่องมือ AI
- ระบบการจัดประเภทแบบเดียวคือพื้นฐานสำคัญ; หากไม่มีระบบนี้ ก็ไม่สามารถกำหนดนโยบาย DLP ที่สอดคล้องกันได้
- รวมการใช้แบบจำลอง การจับคู่ข้อมูลอย่างแม่นยำ การสร้างลายนิ้วมือเอกสาร OCR และตัวจำแนกประเภทด้วย ML เพื่อการตรวจจับที่แม่นยำ
- เริ่มด้วยโหมดมอนิเตอร์ ตรวจสอบความถูกต้องด้วยข้อมูลทดสอบบนทุกช่องสัญญาณ แล้วดำเนินการตามขั้นตอนทีละขั้น
- AI แบบสร้างเนื้อหา (Generative AI) ได้กลายเป็นช่องทางหลักของ DLP แล้ว โดย AI แบบเงา (shadow AI) ปรากฏขึ้นอย่างแพร่หลายในผลการวิจัยเกี่ยวกับการรั่วไหลของข้อมูลในปี 2026
Hybrid DLP เป็นโปรแกรมป้องกันการรั่วไหลของข้อมูล (data loss prevention ) ที่สามารถตรวจจับและควบคุมข้อมูลที่ละเอียดอ่อนได้อย่างสม่ำเสมอ ทั้งในระบบภายในองค์กรและบริการบนคลาวด์ แทนที่จะต้องใช้ผลิตภัณฑ์ DLP แยกต่างหากสำหรับเครือข่าย คลาวด์ และอุปกรณ์ปลายทาง ซึ่งแต่ละตัวมีกฎเกณฑ์ของตัวเอง โปรแกรม Hybrid DLP จะกำหนดประเภทข้อมูลเพียงครั้งเดียว และบังคับใช้กฎเหล่านั้นที่ทุกจุดที่ข้อมูลสามารถถูกส่งออกไปได้
บทความนี้เป็นส่วนหนึ่งของคู่มือความปลอดภัยของ Hybrid Cloud
ทำไม DLP จึงมีปัญหาในสภาพแวดล้อมแบบไฮบริด
DLP จะทำงานผิดพลาดในสภาพแวดล้อมแบบไฮบริด เมื่อแต่ละช่องทางใช้ผลิตภัณฑ์ที่แตกต่างกัน ซึ่งมีกฎเกณฑ์ พจนานุกรม และข้อยกเว้นเป็นของตัวเอง
ระบบ DLP แบบดั้งเดิมถูกออกแบบมาเพื่อใช้กับขอบเขตเครือข่าย: เกตเวย์อีเมล, พร็อกซีเว็บ และเอเจนต์ที่ติดตั้งบนอุปกรณ์ปลายทางภายในเครือข่ายเดียว ในสภาพแวดล้อมแบบไฮบริด ข้อมูลจะเคลื่อนผ่าน:
- เว็บเกตเวย์แบบติดตั้งในสถานที่และเว็บเกตเวย์บนคลาวด์
- แอปพลิเคชัน SaaS ทั้งจากข้อมูลการรับส่งข้อมูลภายในระบบและข้อมูลที่เก็บไว้แล้วในระบบ
- แอปพลิเคชันส่วนตัวที่เข้าถึงได้ผ่าน ZTNA
- จุดปลายทางภายในและนอกเครือข่าย
- เซสชันของเบราว์เซอร์และเครื่องมือ AI แบบสร้างเนื้อหา
เมื่อแต่ละช่องทางใช้ผลิตภัณฑ์ที่แตกต่างกัน องค์กรจะมีความแตกต่างในพจนานุกรม ค่าเกณฑ์ และรายชื่อข้อยกเว้นที่แตกต่างกัน เอกสารที่ถูกบล็อกที่พร็อกซีในสำนักงานอาจสามารถอัปโหลดได้อย่างอิสระจากที่บ้าน
ช่องทาง AI ทำให้สถานการณ์ยิ่งเร่งด่วนขึ้นรายงานการสอบสวนการรั่วไหลข้อมูลปี 2026ของ Verizon พบว่า 45% ของพนักงานปัจจุบันใช้ AI อย่างสม่ำเสมอบนอุปกรณ์ของบริษัท 67% ของผู้ใช้ที่เข้าถึงบริการ AI บนอุปกรณ์ของบริษัททำเช่นนั้นด้วยบัญชีที่ไม่ใช่ของบริษัท และ "shadow AI" กลายเป็นพฤติกรรมภายในองค์กรที่ไม่มีความประสงค์ร้ายที่พบบ่อยเป็นอันดับสามในชุดข้อมูล DLP โดยโค้ดต้นเป็นประเภทข้อมูลที่ถูกส่งไปยังเครื่องมือ AI สร้างเนื้อหาภายนอกบ่อยที่สุด OWASP ก็จัดให้การเปิดเผยข้อมูลที่ละเอียดอ่อนอยู่ในกลุ่มความเสี่ยงหลักสำหรับแอปพลิเคชันที่ใช้โมเดลภาษาขนาดใหญ่
ช่องที่ได้รับการสนับสนุนเพื่อครอบคลุม
ประเมินขอบเขตการคุ้มครองของ DLP ใน 8 ช่องทาง ตั้งแต่การอัปโหลดผ่านเว็บในระบบภายในองค์กร ไปจนถึงคำสั่งสำหรับ AI แบบสร้างเนื้อหา
| ช่อง | พื้นที่ที่การบังคับใช้กฎหมายมีผลบังคับใช้ | สิ่งที่ต้องควบคุม |
|---|---|---|
| การอัปโหลดผ่านเว็บ (ในระบบภายในองค์กร) | เกตเวย์ท้องถิ่น ซึ่งส่งข้อมูลต่อไปยังคลาวด์ Skyhigh ที่มีการใช้นโยบาย DLP | การอัปโหลดไฟล์ การส่งข้อมูลผ่านแบบฟอร์ม การวางเนื้อหาลงในแอปพลิเคชันเว็บ |
| การอัปโหลดผ่านเว็บ (จากระยะไกล) | คลาวด์secure web gateway | สำหรับผู้ใช้ระยะไกลก็เช่นเดียวกันกับข้างต้น |
| SaaS แบบฝังตัว | CASB proxy หรือเว็บเกตเวย์ | การอัปโหลด การแชร์ และการดาวน์โหลดไปยังอุปกรณ์ที่ไม่ได้จัดการ |
| SaaS ในสถานะพัก | CASB API | ไฟล์ที่เก็บไว้และแชร์ไปยังภายนอกแล้ว |
| อีเมล | เกตเวย์อีเมล หรือ API แบบ SaaS | ไฟล์แนบและเนื้อหาข้อความ |
| แอปพลิเคชันส่วนตัว | การเข้าถึงแบบ Zero Trust ที่จัดการภายในระบบท้องถิ่น; DLP ถูกนำไปใช้ผ่านเส้นทางคลาวด์ | การดาวน์โหลดจากแอปภายใน |
| จุดปลาย | เอเจนต์ DLP สำหรับอุปกรณ์ปลายทาง | USB, การพิมพ์, การซิงค์ในเครื่อง, คลิปบอร์ด |
| เครื่องมือเบราว์เซอร์และ AI | การควบคุมเบราว์เซอร์หรือพร็อกซี | คำสั่ง, เนื้อหาที่คัดลอกและวาง, การอัปโหลดไฟล์ไปยังบริการ AI |
ใช้ระบบการจัดประเภทและวัตถุประสงค์ของนโยบายที่สอดคล้องกันในทุกช่องทางที่ได้รับการสนับสนุน และตรวจสอบความเหมาะสมของระบบควบคุมและพฤติกรรมการบังคับใช้ของแต่ละช่องทาง รายการช่องทางนี้อธิบายถึงโปรแกรม DLP; ส่วนของอุปกรณ์ปลายทาง (endpoint) อีเมล และฟังก์ชันอื่น ๆ อาจจำเป็นต้องใช้ผลิตภัณฑ์แยกต่างหากหรือการบูรณาการที่ได้รับการสนับสนุน
การจัดประเภท: กำหนดข้อมูลเพียงครั้งเดียว
กำหนดคลาสข้อมูลแต่ละคลาสเพียงครั้งเดียว พร้อมระบุเจ้าของ ก่อนที่จะตัดสินใจว่าจะตรวจจับมันอย่างไร
ประเภทข้อมูลทั่วไป ได้แก่ ข้อมูลส่วนบุคคลที่อยู่ภายใต้การกำกับดูแล ข้อมูลบัตรชำระเงิน ข้อมูลสุขภาพ ทรัพย์สินทางปัญญา โค้ดต้นทาง และรายงานทางการเงิน
ใช้วิธีการตรวจจับที่เหมาะสมกับแต่ละประเภท:
- แบบอย่างและพจนานุกรมสำหรับตัวระบุแบบกว้าง เช่น หมายเลขบัตร หมายเลขบัตรประชาชน และคำศัพท์ทางการแพทย์
- การจับคู่ข้อมูลอย่างแม่นยำ (EDM)กับบันทึกข้อมูลลายนิ้วมือจากแหล่งข้อมูลที่มีโครงสร้าง เช่น ฐานข้อมูลลูกค้า ทำให้ระบบ DLP จับคู่กับข้อมูลจริงของคุณ แทนที่จะจับคู่กับข้อมูลที่ดูคล้ายกัน
- การจับคู่เอกสารที่จัดทำดัชนี (IDM)เพื่อระบุลายนิ้วมือของเอกสารเฉพาะ เช่น สัญญา แบบแปลน หรือเอกสารของคณะกรรมการ และจับคู่กับสำเนาทั้งฉบับหรือส่วนหนึ่งส่วนใด
- การรู้จำตัวอักษรด้วยระบบออปติคอล (OCR)เพื่อค้นหาข้อความที่ละเอียดอ่อนในภาพ เช่น บัตรประจำตัวที่สแกนหรือภาพหน้าจอ
- ตัวจำแนกประเภทเอกสารโดยใช้การเรียนรู้ของเครื่องสำหรับประเภทเอกสารที่ยากจะอธิบายด้วยกฎเกณฑ์
สถานที่ที่ลายนิ้วมือถูกสร้างขึ้นมีความสำคัญต่ออธิปไตยขององค์กร โปรดสอบถามผู้จำหน่ายแต่ละรายว่าลายนิ้วมือถูกสร้างขึ้นที่ใด และข้อมูลใดถูกส่งไป เนื่องจากบางวิธีการจะสร้างลายนิ้วมือภายในสภาพแวดล้อมของคุณ และส่งเพียงค่าแฮชไปยังบริการ DLP เท่านั้น
การค้นพบข้อมูลควรเป็นพื้นฐานสำหรับการจัดประเภทข้อมูล DSPM ช่วยระบุตำแหน่งที่ข้อมูลที่ละเอียดอ่อนถูกเก็บไว้และระดับความเสี่ยงของการเปิดเผยข้อมูล ซึ่งช่วยให้คุณทราบว่าควรให้ความสำคัญกับประเภทข้อมูลและที่เก็บข้อมูลใดก่อน ดูว่า DSPM และ SSE ทำงานร่วมกันอย่างไรเพื่อลดความเสี่ยงด้านข้อมูล
ตัวอย่างนโยบาย
นโยบาย DLP ที่ดีจะกำหนดให้แต่ละประเภทข้อมูลเฉพาะมีช่องทางที่สามารถส่งข้อมูลออกไปได้ พร้อมทั้งมาตรการที่สอดคล้องกับระดับความเสี่ยง
| นโยบาย | คลาสข้อมูล | ช่อง | การกระทำ |
|---|---|---|---|
| ข้อมูลลูกค้าที่ส่งไปยังที่อยู่ส่วนตัว | การจับคู่ EDM ในฐานข้อมูลลูกค้า | เว็บ, SaaS, อีเมล, เครื่องมือ AI | บล็อก; แจ้งให้ผู้ใช้ทราบ |
| รหัสแหล่งของ AI แบบสร้างเนื้อหา | ระบบจำแนกประเภทโค้ดต้นฉบับ | เบราว์เซอร์, เว็บเกตเวย์ | บล็อก AI ที่ไม่ได้รับอนุญาต; อนุญาตให้ใช้ AI ขององค์กรที่ได้รับการอนุมัติพร้อมการบันทึกข้อมูล |
| เอกสารของคณะกรรมการที่เผยแพร่ไปยังฝ่ายภายนอก | ลายนิ้วมือ IDM | API ของ SaaS, อีเมล | ลบการแชร์จากภายนอก; แจ้งให้เจ้าของทราบ |
| ข้อมูลบัตรในไฟล์ที่อัปโหลด | รูปแบบบัตรชำระเงินพร้อมการตรวจสอบความถูกต้อง | เว็บ, SaaS | บล็อก; เกี่ยวข้องกับทีม PCI |
| เอกสารประจำตัวที่สแกนแล้ว | OCR ร่วมกับรูปแบบการระบุตัวตน | เว็บ, SaaS, จุดปลายทาง | บล็อกการอัปโหลดไปยังบริการที่ไม่ได้รับอนุญาต |
| ดาวน์โหลดจำนวนมากจากแอปส่วนตัว | ค่าเกณฑ์ระดับเสียงร่วมกับการจัดประเภท | ZTNA, อุปกรณ์ปลายทาง | ต้องให้เหตุผล; แจ้งเตือนเมื่อมีความผิดปกติ |
นโยบายแต่ละข้อควรกำหนดไว้เพียงครั้งเดียวและนำไปใช้กับทุกช่องทางที่เกี่ยวข้อง ไม่ควรต้องสร้างใหม่สำหรับแต่ละผลิตภัณฑ์

ข้อยกเว้น
การเกิดข้อยกเว้นเป็นสิ่งจำเป็น แต่ข้อยกเว้นที่ไม่ได้รับการจัดการคือจุดที่โปรแกรม DLP ล้มเหลว ดังนั้นจึงควรบันทึกแต่ละกรณีไว้อย่างละเอียด:
- เจ้าของธุรกิจและเหตุผล
- ผู้ใช้ จุดหมายปลายทาง หรือประเภทข้อมูลที่ระบบนี้ครอบคลุม
- ช่องที่ระบบนี้ใช้
- วันที่หมดอายุหรือวันที่ทบทวน
- ระบบควบคุมเพื่อชดเชย เช่น การบันทึกข้อมูลหรือการเข้ารหัส
ควรเลือกใช้ข้อยกเว้นที่แคบ เช่น โดเมนของพันธมิตรเฉพาะสำหรับประเภทข้อมูลเฉพาะ แทนที่จะใช้ข้อยกเว้นที่กว้าง เช่น ทั้งแผนก
การตรวจสอบความถูกต้อง
ตรวจสอบความถูกต้องของ DLP โดยเริ่มจากการทดสอบการจำแนกประเภทก่อน ทำงานในโหมดการเฝ้าติดตาม และยืนยันผลลัพธ์ของนโยบายตามที่คาดไว้บนทุกช่องทางที่รองรับ
- สร้างชุดข้อมูลทดสอบโดยรวมข้อมูลที่เป็นผลบวกจริงจากแต่ละประเภทข้อมูล ข้อมูลที่เกือบตรงแต่ไม่ควรตรงกัน รวมถึงภาพและไฟล์ขนาดใหญ่
- ทดสอบการจำแนกประเภทก่อนที่จะกำหนดนโยบายตรวจสอบให้แน่ใจว่าการตรวจจับทำงานได้สำหรับแต่ละประเภทและช่องทาง
- ทำงานในโหมดการเฝ้าติดตามวัดผลการจับคู่และผลบวกเท็จจากข้อมูลการจราจรจริงก่อนที่จะบล็อก
- ตรวจสอบผลผิดพลาด (false positives) ร่วมกับเจ้าของข้อมูลและปรับค่าเกณฑ์หรือลายนิ้วมือ
- ดำเนินการตามขั้นตอนโดยเริ่มจากกลุ่มและช่องทางที่มีความเสี่ยงสูงที่สุด
- ทดสอบทุกช่องทางที่รองรับโดยอัปโหลดไฟล์ทดสอบเดียวกันผ่านเกตเวย์ของสำนักงาน การเข้าถึงจากระยะไกล SaaS อีเมล และเครื่องมือ AI แล้วตรวจสอบว่าการตรวจจับและดำเนินการเป็นไปตามที่คาดไว้สำหรับแต่ละเส้นทางที่ตั้งค่าไว้
- ทำการทดสอบใหม่หลังจากมีการเปลี่ยนแปลงการจัดประเภท ช่อง หรือเวอร์ชันของแพลตฟอร์ม
DLP แบบติดตั้งในองค์กร vs. DLP บนคลาวด์
ระบบ DLP แบบติดตั้งในสถานที่และแบบคลาวด์มีความแตกต่างกันที่สถานที่ตรวจสอบเนื้อหาและสถานที่จัดเก็บหลักฐาน ไม่ใช่ที่เนื้อหาของนโยบายควรกำหนดไว้อย่างไร
ระบบ DLP แบบติดตั้งในสถานที่ (on-premises DLP) — หากผู้จำหน่ายมีให้บริการ — จะตรวจสอบข้อมูลบนโครงสร้างพื้นฐานที่คุณควบคุม Skyhigh ใช้มาตรการปกป้องข้อมูลในระบบคลาวด์ของตนเอง ส่วนเกตเวย์แบบติดตั้งในสถานที่จะบังคับใช้นโยบายสำหรับเว็บและแอปพลิเคชันส่วนตัวในระดับท้องถิ่น การส่งข้อมูลที่จำเป็นต้องใช้ DLP จะถูกส่งต่อไปยังคลาวด์ของ Skyhigh สำหรับแพลตฟอร์มที่ให้บริการ DLP ทั้งแบบท้องถิ่นและแบบคลาวด์ ให้ประเมินตำแหน่งการตรวจสอบ พฤติกรรมของนโยบาย และช่องทางการสนับสนุนอย่างแยกกัน สถานที่จัดเก็บหลักฐานเนื้อหาแบบเต็มควรปฏิบัติตามกฎการเก็บรักษาข้อมูลเดียวกันกับข้อมูลเอง ดูหัวข้อ“Data Sovereignty in Hybrid Cloud Security”
วิธีที่ Skyhigh นำเสนอ DLP แบบไฮบริด
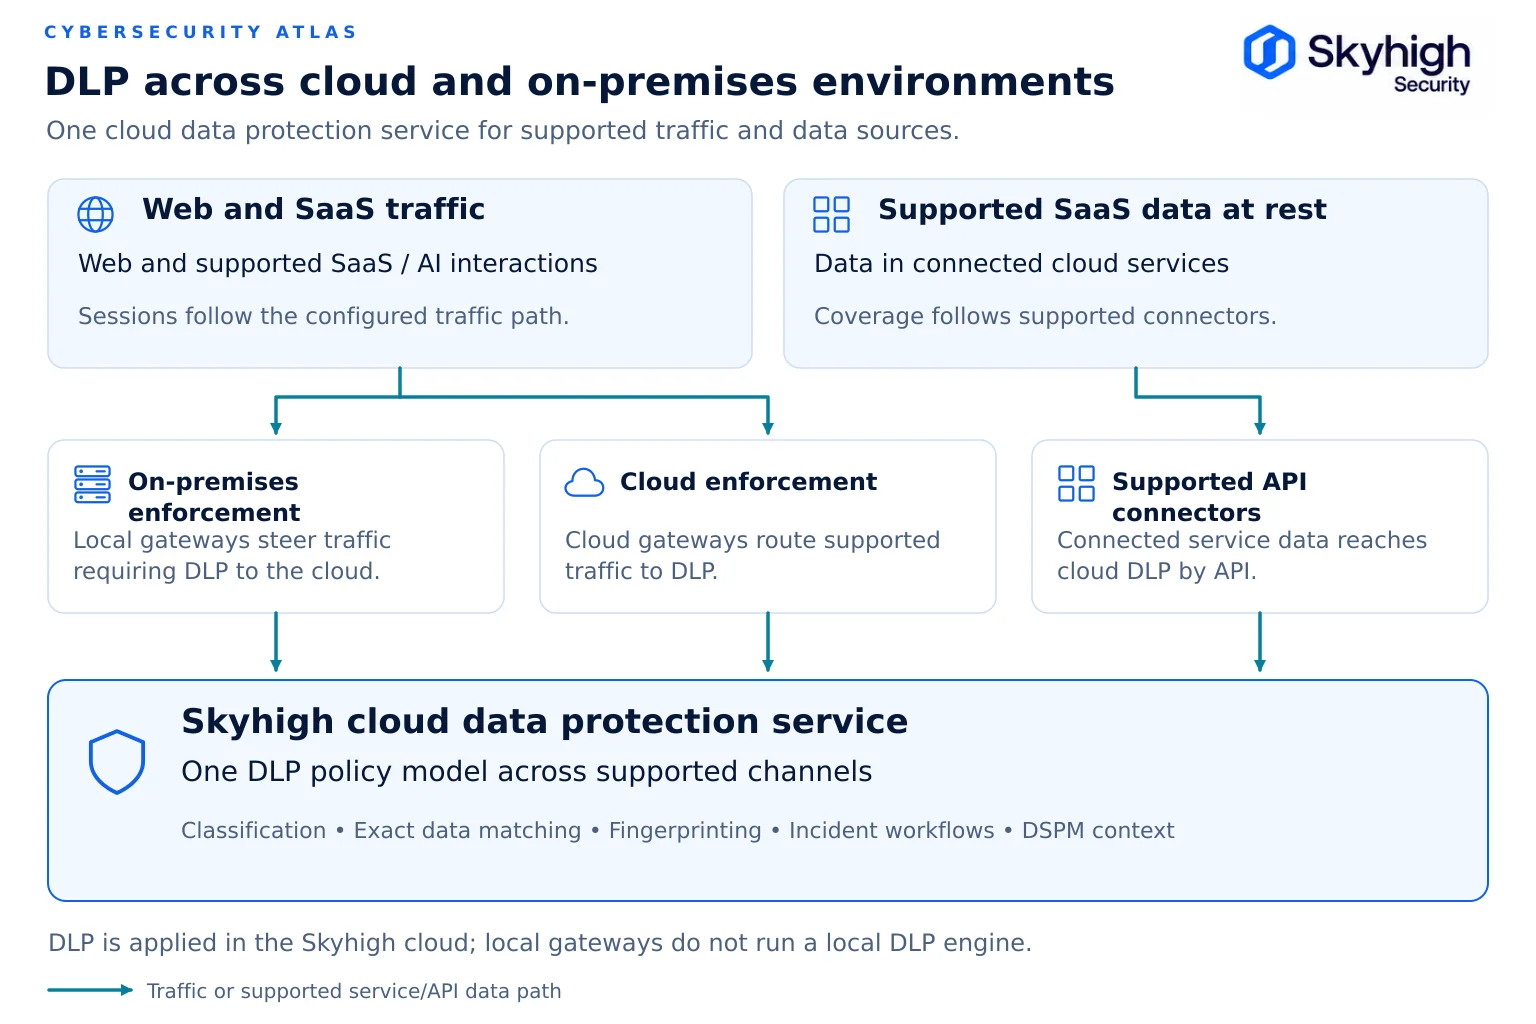
Skyhigh นำเสนอระบบ DLP แบบไฮบริด พร้อมระบบการจัดประเภทข้อมูลร่วมกัน และบริการปกป้องข้อมูลบนคลาวด์ สำหรับข้อมูลการรับส่งจากจุดบังคับใช้ทั้งในระบบท้องถิ่นและบนคลาวด์
Skyhigh ใช้ระบบการจัดประเภท DLP ที่ใช้ร่วมกันในช่องทางเว็บ SaaS AI และแอปพลิเคชันส่วนตัวที่ได้รับการสนับสนุน; การครอบคลุมของจุดปลายทางและช่องทางอื่น ๆ ขึ้นอยู่กับผลิตภัณฑ์และการบูรณาการที่เลือก (Skyhigh Security). Skyhigh Advanced DLP ผสาน EDM, IDM และ OCR เข้ากับการจัดประเภทด้วยแมชชีนเลิร์นนิง รองรับการสแกนไฟล์ขนาดสูงสุด 250 MB และใช้แมชชีนเลิร์นนิงเพื่อลดการตรวจจับผิดพลาด (Skyhigh Advanced DLP data sheet). ผ่านSkyhigh Hybrid SSE Mesh เกตเวย์ในสถานที่ (on-premises) จะบังคับใช้นโยบายเว็บและแอปพลิเคชันส่วนตัวในท้องถิ่น และส่งต่อทราฟฟิกที่เกี่ยวข้องไปยังคลาวด์ของ Skyhigh ซึ่งนโยบาย DLP เดียวกันจะถูกนำไปใช้ นโยบายถูกกำหนดขึ้นเพียงครั้งเดียวและใช้บังคับได้ไม่ว่าผู้ใช้จะอยู่ที่ใด ส่วน Secure Browser Controls ที่ไม่ต้องการติดตั้งเอเจนต์จะขยายการปกป้องข้อมูลไปยังข้อความแจ้งเตือนและการอัปโหลดในเบราว์เซอร์ที่รองรับ Skyhigh ระบุว่าความสามารถ DLP ทั้งหมดของบริษัท รวมถึง EDM, IDM และระบบจัดประเภทอัตโนมัติด้วย ML ได้รับการรับรองตามมาตรฐาน FedRAMP High (แผ่นข้อมูล Skyhigh Advanced DLP)
แหล่งข้อมูล
- Verizon.รายงานการสอบสวนการรั่วไหลข้อมูล ปี 2026. https://www.verizon.com/business/resources/reports/dbir/
- Skyhigh Security. ใบข้อมูลผลิตภัณฑ์Skyhigh AdvancedData Loss Prevention.https://www.skyhighsecurity.com/wp-content/uploads/2025/11/ds-data-loss-prevention.pdf
- Skyhigh Security. “การปรับปรุง Symantec EdgeSecure Web Gateway ให้ทันสมัยด้วย Skyhigh Hybrid SSE Mesh” (15 กรกฎาคม 2026).https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- OWASP.LLM02:2025 การเปิดเผยข้อมูลที่ละเอียดอ่อน. https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/