







ความปลอดภัยของระบบไฮบริดคลาวด์เทียบกับระบบมัลติคลาวด์
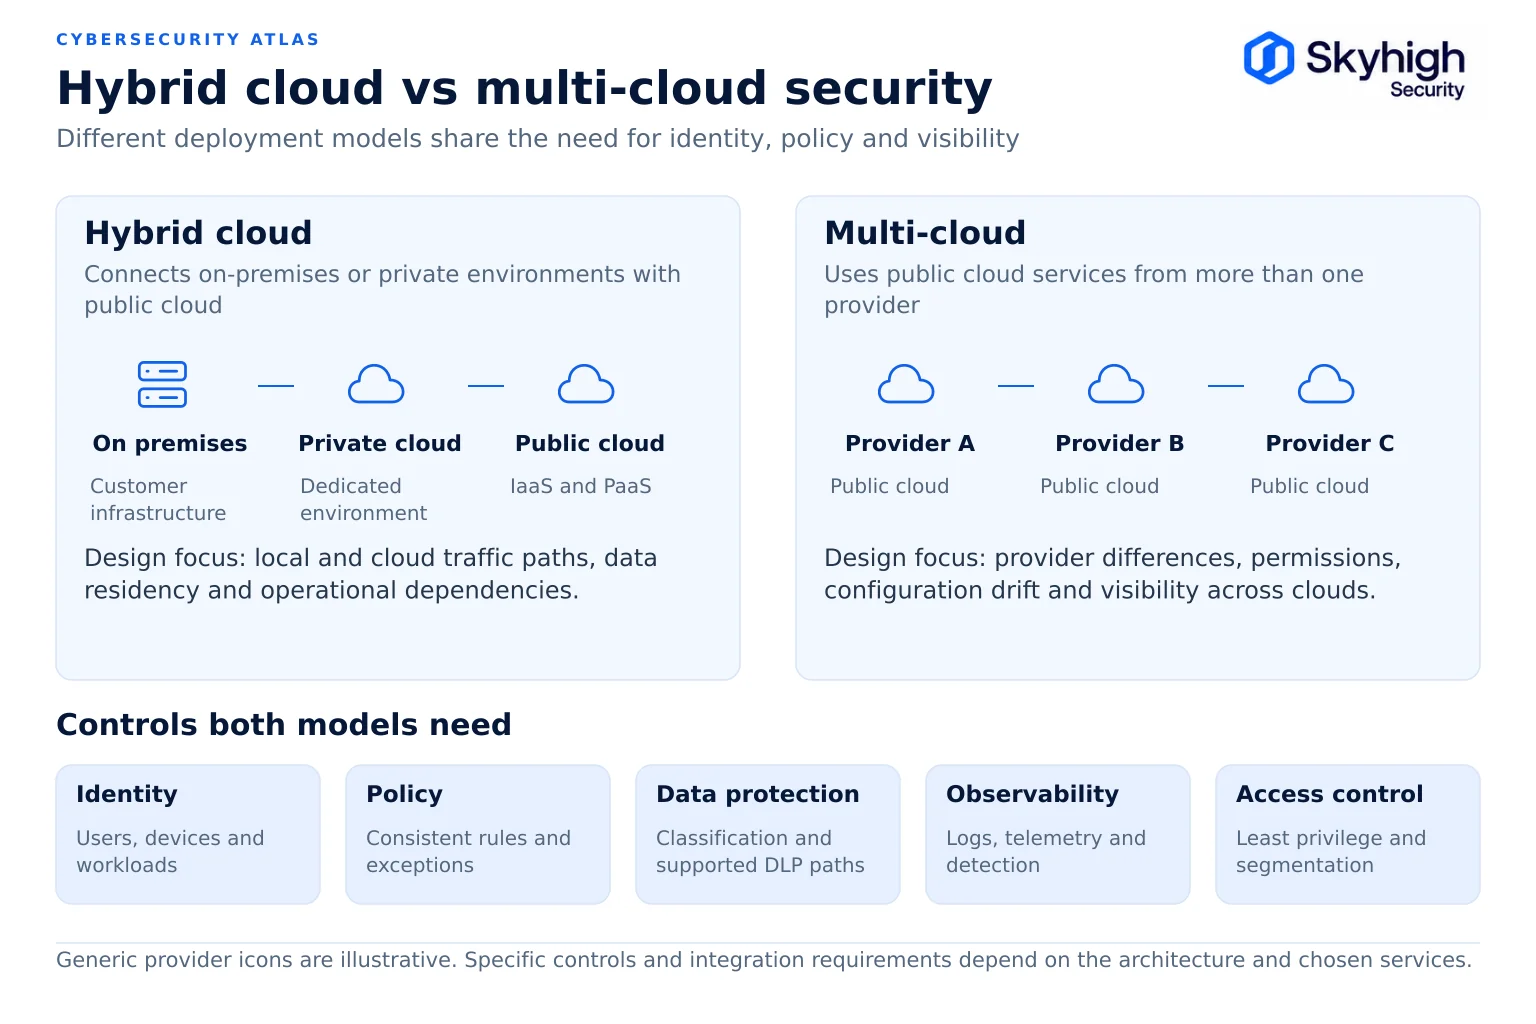
- ระบบคลาวด์แบบไฮบริด (Hybrid cloud) เป็นการผสมผสานระหว่างโครงสร้างพื้นฐานที่องค์กรเป็นเจ้าของกับระบบคลาวด์สาธารณะ ส่วนระบบมัลติคลาวด์ (multi-cloud) ใช้ผู้ให้บริการคลาวด์สาธารณะมากกว่าหนึ่งราย
- ระบบความปลอดภัยแบบไฮบริดเน้นไปที่ขอบเขตระหว่างระบบในสถานที่กับระบบบนคลาวด์ ส่วนระบบความปลอดภัยแบบมัลติคลาวด์เน้นไปที่ความแตกต่างระหว่างผู้ให้บริการ
- นโยบายเกี่ยวกับอัตลักษณ์ การจัดประเภทข้อมูล และนโยบายการเข้าถึง ต้องมีความสอดคล้องกันในทุกสภาพแวดล้อมของทั้งสองแบบจำลอง
- ผลการวิจัยของ Flexera ปี 2026 พบว่า 73% ขององค์กรใช้ระบบไฮบริด ซึ่งมักใช้ร่วมกับหลายแพลตฟอร์มคลาวด์
- ตามผลการวิจัยของ IBM ปี 2025 การละเมิดความปลอดภัยที่ขยายตัวไปยังหลายสภาพแวดล้อมเป็นกรณีที่มีค่าใช้จ่ายสูงที่สุดและใช้เวลานานที่สุดในการควบคุม
ความปลอดภัยของระบบคลาวด์แบบไฮบริดและความปลอดภัยของระบบคลาวด์แบบมัลติคลาวด์ ทั้งสองล้วนเกี่ยวข้องกับการปกป้องงานและข้อมูลที่กระจายอยู่ในหลายสภาพแวดล้อม แต่ปัญหาที่เผชิญนั้นแตกต่างกัน ความปลอดภัยของระบบคลาวด์แบบไฮบริดเน้นการรักษาความสอดคล้องของมาตรการควบคุมระหว่างโครงสร้างพื้นฐานที่องค์กรดำเนินการเองกับโครงสร้างพื้นฐานที่ผู้ให้บริการคลาวด์ดำเนินการ ส่วนความปลอดภัยของระบบคลาวด์แบบมัลติคลาวด์เน้นการรักษาความสอดคล้องของมาตรการควบคุมระหว่างผู้ให้บริการคลาวด์สาธารณะต่าง ๆ ซึ่งแต่ละผู้ให้บริการมีโมเดลการระบุตัวตน โครงสร้างเครือข่าย และบริการความปลอดภัยเป็นของตนเอง
บทความนี้เป็นส่วนหนึ่งของคู่มือความปลอดภัยของ Hybrid Cloud
คำนิยาม
คลาวด์แบบไฮบริด (Hybrid cloud) เป็นการผสมผสานระหว่างโครงสร้างพื้นฐานคลาวด์ส่วนตัวและคลาวด์สาธารณะ ส่วนมัลติคลาวด์ (multi-cloud) ใช้ผู้ให้บริการคลาวด์สาธารณะหลายราย และไฮบริดมัลติคลาวด์ (hybrid multi-cloud) เป็นการผสมผสานทั้งสองรูปแบบนี้เข้าด้วยกัน
คลาวด์แบบไฮบริด ตามคำนิยามการประมวลผลแบบคลาวด์ของ NIST (SP 800-145) คลาวด์แบบไฮบริดถูกนิยามว่าเป็นองค์ประกอบของโครงสร้างพื้นฐานคลาวด์สองระบบหรือมากกว่า (คลาวด์ส่วนตัว คลาวด์ชุมชน หรือคลาวด์สาธารณะ) ซึ่งยังคงเป็นหน่วยที่แยกต่างหาก แต่ถูกเชื่อมโยงกันด้วยเทคโนโลยีที่ช่วยให้สามารถย้ายข้อมูลและแอปพลิเคชันได้ ในการใช้งานทั่วไป คำว่า "ไฮบริด" ยังรวมถึงศูนย์ข้อมูลแบบดั้งเดิมที่ตั้งอยู่ในสถานที่ (on-premises) ที่เชื่อมต่อกับคลาวด์สาธารณะด้วย
มัลติคลาวด์ (Multi-cloud) คือการใช้ผู้ให้บริการคลาวด์สาธารณะมากกว่าหนึ่งราย เช่น การรันเวิร์กโหลดในผู้ให้บริการไฮเปอร์สเกลเลอร์สองราย หรือการรวมบริการ IaaS จากผู้ให้บริการหนึ่งรายกับบริการแพลตฟอร์มจากผู้ให้บริการอีกราย การใช้ SaaS จากผู้ให้บริการหลายรายก็ถือเป็นรูปแบบหนึ่งของมัลติคลาวด์เช่นกัน
ระบบไฮบริดมัลติคลาวด์คือการผสมผสานระหว่างโครงสร้างพื้นฐานภายในองค์กรหรือโครงสร้างพื้นฐานส่วนตัวกับคลาวด์สาธารณะหลายแห่ง ซึ่งรูปแบบนี้มักพบในองค์กรขนาดใหญ่ส่วนใหญ่
ระดับความนิยมของแต่ละรุ่น
ระบบไฮบริดและมัลติคลาวด์ได้กลายเป็นมาตรฐานในปัจจุบัน และหลายระบบเติบโตขึ้นโดยบังเอิญมากกว่าที่จะถูกออกแบบไว้ตั้งแต่ต้น
รายงาน State of the Cloud ปี 2026 ของ Flexera ซึ่งอิงจากผลการสำรวจผู้ตัดสินใจด้านคลาวด์จำนวน 753 คน พบว่า 73% ขององค์กรกำลังดำเนินการระบบคลาวด์แบบไฮบริดข่าวประชาสัมพันธ์ของFlexera ระบุว่าอัตราการใช้งานระบบคลาวด์หลายแพลตฟอร์มอยู่ที่ 88% และรายงานดังกล่าวชี้ว่า การเติบโตของระบบคลาวด์หลายแพลตฟอร์มอาจเกิดจากการควบรวมกิจการหรือแอปพลิเคชันที่ทำงานแยกส่วน มากกว่าที่จะเป็นผลจากกลยุทธ์ที่วางแผนไว้อย่างชัดเจน ซึ่งเรื่องนี้มีความสำคัญต่อด้านความปลอดภัย: ระบบคลาวด์หลายแพลตฟอร์มที่เติบโตขึ้นโดยไม่ได้ตั้งใจ มักมีมาตรการควบคุมที่ไม่สอดคล้องกัน
การเปรียบเทียบแบบเคียงข้างกัน
ความปลอดภัยของระบบไฮบริดและมัลติคลาวด์มีความแตกต่างกันในหกด้าน ได้แก่ สถาปัตยกรรม การเข้าถึง การจัดการข้อมูล ความรับผิดชอบ การจัดการนโยบาย และรูปแบบความล้มเหลวหลัก
| มิติ | ความปลอดภัยของระบบคลาวด์แบบไฮบริด | ความปลอดภัยในระบบมัลติคลาวด์ |
|---|---|---|
| สถาปัตยกรรม | เชื่อมต่อโครงสร้างพื้นฐานที่เป็นขององค์กรกับโครงสร้างพื้นฐานของผู้ให้บริการ; ระบบความปลอดภัยครอบคลุมทั้งสองด้านของขอบเขตดังกล่าว | ครอบคลุมผู้ให้บริการหลายราย ซึ่งแต่ละรายมีเครือข่าย รูปแบบการระบุตัวตน และรูปแบบการให้บริการที่แตกต่างกัน |
| การเข้าถึง | ผู้ใช้เข้าถึงแอปพลิเคชันในศูนย์ข้อมูลและระบบคลาวด์; เส้นทางภายในสถานที่และทางไกลมีความแตกต่างกัน | ผู้ใช้และงานระบบเข้าถึงบริการในหลายแพลตฟอร์มคลาวด์; ผู้ให้บริการแต่ละรายมีระบบควบคุมการเข้าถึงของตนเอง |
| การจัดการข้อมูล | ข้อมูลถูกถ่ายโอนระหว่างระบบภายในองค์กรและระบบคลาวด์; การกำหนดสถานที่จัดเก็บข้อมูลและสถานที่ตรวจสอบเป็นปัจจัยสำคัญในการตัดสินใจ | ข้อมูลถูกส่งผ่านระหว่างผู้ให้บริการต่าง ๆ โดยแต่ละผู้ให้บริการมีตัวเลือกด้านการเข้ารหัส การจัดการกุญแจ และการบันทึกข้อมูลที่แตกต่างกัน |
| ความรับผิดชอบ | ลูกค้าเป็นเจ้าของทุกสิ่งทุกอย่างในระบบภายในองค์กร และร่วมรับผิดชอบในระบบคลาวด์ | ความแตกต่างในการแบ่งความรับผิดชอบร่วมกันขึ้นอยู่กับผู้ให้บริการและประเภทบริการ |
| การบริหารนโยบาย | ความเสี่ยงจากการใช้ระบบนโยบายที่แยกกันสำหรับการบังคับใช้ในสถานที่และบนคลาวด์ | ความเสี่ยงจากการใช้เครื่องมือเดิมของผู้ให้บริการแต่ละรายในการจัดทำนโยบายแยกกัน |
| รูปแบบความล้มเหลวหลัก | นโยบายที่ไม่สอดคล้องกันระหว่างการบังคับใช้ในระบบท้องถิ่นและระบบคลาวด์ | การตั้งค่าผิดพลาดเนื่องจากค่าเริ่มต้นของผู้ให้บริการที่แตกต่างกัน และช่องว่างด้านทักษะ |
สถาปัตยกรรม
สถาปัตยกรรมแบบไฮบริดถูกกำหนดโดยการเชื่อมต่อระหว่างสภาพแวดล้อมต่าง ๆ ส่วนสถาปัตยกรรมแบบมัลติคลาวด์ถูกกำหนดโดยความสอดคล้องกันระหว่างผู้ให้บริการต่าง ๆ
ในสถาปัตยกรรมแบบไฮบริด จุดสำคัญในการออกแบบคือจุดเชื่อมต่อระหว่างสภาพแวดล้อมต่าง ๆ ได้แก่ เครือข่ายส่วนตัว (private interconnects), VPN และจุดบังคับใช้ที่ตรวจสอบการจราจรข้อมูลที่ผ่านจุดเหล่านั้น การตัดสินใจเกี่ยวกับจุดที่จะตรวจสอบการจราจรข้อมูลและจุดที่จะถอดรหัสข้อมูลนั้น มีผลต่อประสิทธิภาพ ความเป็นอธิปไตย และความทนทานดูสถาปัตยกรรมอ้างอิงด้านความปลอดภัยของคลาวด์แบบไฮบริด
ในสถาปัตยกรรมมัลติคลาวด์ จุดสำคัญในการออกแบบคือ การสร้างชั้นนามธรรมและความสม่ำเสมอ ได้แก่ ชั้นอัตลักษณ์ร่วม รูปแบบการแบ่งส่วนเครือข่ายที่สม่ำเสมอ และเครื่องมือด้านความปลอดภัยที่ทำงานได้ข้ามผู้ให้บริการต่าง ๆ แทนที่จะทำงานได้เฉพาะภายในผู้ให้บริการเพียงรายเดียว
การเข้าถึง
การเข้าถึงที่สม่ำเสมอในทั้งสองแบบจำลองนั้นขึ้นอยู่กับผู้ให้บริการระบุตัวตนหนึ่งรายและชุดสิทธิ์สำหรับแต่ละแอปพลิเคชันหนึ่งชุด
การออกแบบระบบเข้าถึงแบบไฮบริดต้องสามารถรองรับผู้ใช้ในสถานที่ที่เข้าถึงแอปพลิเคชันในสถานที่ ผู้ใช้ระยะไกลที่เข้าถึงแอปพลิเคชันในสถานที่ และทุกคนที่เข้าถึงบริการบนคลาวด์ ระบบZero trust network access ที่รวมการบังคับใช้นโยบายทั้งในสถานที่และบนคลาวด์ สามารถจัดการทั้งสามเส้นทางนี้ภายใต้นโยบายเดียว ดูZTNA ในสถานที่สำหรับแอปพลิเคชันส่วนตัว
การออกแบบระบบการเข้าถึงแบบมัลติคลาวด์ต้องสามารถบูรณาการระบบการจัดการตัวตนและการเข้าถึงของผู้ให้บริการหลายรายได้ ผู้ให้บริการตัวตนระดับองค์กรเพียงรายเดียวที่เชื่อมต่อแบบเฟเดอเรตกับแต่ละคลาวด์ พร้อมด้วยคำจำกัดความบทบาทที่สอดคล้องกัน จะช่วยลดความคลาดเคลื่อน
การจัดการข้อมูล
การคุ้มครองข้อมูลในทั้งสองแบบควรตั้งอยู่บนชั้นข้ามสภาพแวดล้อม แทนที่จะใช้เครื่องมือเดิมของผู้ให้บริการแต่ละราย
สภาพแวดล้อมแบบไฮบริดก่อให้เกิดคำถามเกี่ยวกับสถานที่ตั้งและสถานที่ตรวจสอบ โดยเฉพาะอย่างยิ่งว่าข้อมูลใดสามารถย้ายไปยังคลาวด์ได้ การจราจรข้อมูลที่ถอดรหัสแล้วอยู่ตรงไหน และบันทึกกิจกรรมถูกเก็บไว้ที่ใด นอกจากนี้ ยังก่อให้เกิดคำถามเกี่ยวกับอธิปไตยข้อมูลว่าโครงสร้างพื้นฐานของใครที่ประมวลผลการจราจรข้อมูล และใครเป็นผู้ดำเนินการโครงสร้างพื้นฐานนั้น ดูหัวข้อ“อธิปไตยข้อมูลในความปลอดภัยของคลาวด์แบบไฮบริด”
สภาพแวดล้อมมัลติคลาวด์ก่อให้เกิดข้อสงสัยเกี่ยวกับความสอดคล้องกัน: ว่าการจัดประเภท การเข้ารหัส การจัดการกุญแจ และdata loss prevention จะทำงานในลักษณะเดียวกันหรือไม่ในแต่ละผู้ให้บริการ ชั้นความปลอดภัยข้อมูลข้ามผู้ให้บริการ (DSPM สำหรับการค้นพบ และ DLP สำหรับการบังคับใช้) ช่วยหลีกเลี่ยงการต้องพึ่งพาเครื่องมือดั้งเดิมที่แตกต่างกันของผู้ให้บริการแต่ละราย ดูDLP ในสภาพแวดล้อมคลาวด์และในสถานที่
รายงาน “Cost of a Data Breach Report 2025”ของ IBM พบว่า การรั่วไหลข้อมูลที่เกี่ยวข้องกับข้อมูลที่กระจายอยู่ในหลายสภาพแวดล้อม มีค่าใช้จ่ายเฉลี่ย 5.05 ล้านดอลลาร์สหรัฐฯ และใช้เวลา 276 วันในการตรวจพบและควบคุม ซึ่งถือเป็นค่าใช้จ่ายสูงที่สุดและระยะเวลาการแก้ไขที่ยาวนานที่สุดเมื่อเทียบกับการจัดเก็บข้อมูลในรูปแบบอื่น ๆ
ความรับผิดชอบ
ระบบไฮบริดมีขอบเขตความรับผิดชอบหนึ่งต่อผู้ให้บริการหนึ่งราย ส่วนระบบมัลติคลาวด์จะขยายขอบเขตดังกล่าวให้ครอบคลุมผู้ให้บริการและระดับบริการต่าง ๆ
กลยุทธ์ 10 อันดับแรกในการลดความเสี่ยงด้านความปลอดภัยของระบบคลาวด์จาก NSA และ CISA เน้นการยึดมั่นในโมเดลความรับผิดชอบร่วมกัน และรวมถึงกลยุทธ์เฉพาะที่ออกแบบมาเพื่อรับมือกับความซับซ้อนที่เกิดจากสภาพแวดล้อมแบบไฮบริดและมัลติคลาวด์
ในระบบไฮบริด ขอบเขตความรับผิดชอบอยู่ระหว่างองค์กรกับผู้ให้บริการแต่ละราย ส่วนในระบบมัลติคลาวด์ มีขอบเขตความรับผิดชอบหลายแห่ง ซึ่งถูกกำหนดแตกต่างกันไปตามผู้ให้บริการและระดับบริการแต่ละประเภท ให้จัดทำแมทริกซ์ความรับผิดชอบสำหรับบริการแต่ละประเภท
การบริหารนโยบาย
ความเสี่ยงร่วมกันในทั้งสองโมเดลคือความแตกแยกของนโยบาย: มีชุดนโยบายหนึ่งชุดต่อแต่ละชุดการบังคับใช้ ซึ่งค่อยๆ แยกออกจากกันตามเวลา
สำหรับการเข้าถึงของผู้ใช้ต่อเว็บ แอปพลิเคชัน SaaS และแอปพลิเคชันส่วนตัว เครื่องยนต์นโยบาย SSE เดียวที่บังคับใช้ทั้งในคลาวด์และในสถานที่จริง สามารถครอบคลุมทั้งสภาพแวดล้อมแบบไฮบริดและมัลติคลาวด์ สำหรับการกำหนดค่าเวิร์กโหลด การจัดการสถานะข้ามคลาวด์ และนโยบายในรูปแบบโค้ด (policy-as-code) จะช่วยรักษาความสอดคล้องของการตั้งค่าโครงสร้างพื้นฐาน ดูเพิ่มเติมที่ “นโยบายความปลอดภัยที่สอดคล้องกันทั้งในคลาวด์และในสถานที่จริง”
สถาปัตยกรรมไฮบริดมัลติคลาวด์: ลำดับความสำคัญด้านความปลอดภัย
โปรแกรมความปลอดภัยแบบไฮบริดมัลติคลาวด์นั้นตั้งอยู่บนเจ็ดข้อสำคัญที่ช่วยรักษาความสม่ำเสมอของมาตรการควบคุมในทุกสภาพแวดล้อม
- ผู้ให้บริการระบุตัวตนเดียวที่เชื่อมต่อกับทุกระบบคลาวด์และระบบภายในองค์กร
- ระบบการจัดประเภทข้อมูลหนึ่งเดียวที่ DSPM และ DLP ใช้ในทุกสภาพแวดล้อม
- นโยบายการเข้าถึงของผู้ใช้เพียงหนึ่งเดียวสำหรับเว็บ, SaaS และแอปพลิเคชันส่วนตัว ซึ่งถูกบังคับใช้ทั้งในระบบท้องถิ่นและบนคลาวด์
- การจัดการสถานะข้ามคลาวด์สำหรับการกำหนดค่าโครงสร้างพื้นฐาน
- ระบบบันทึกข้อมูลแบบรวมศูนย์ที่คำนึงถึงสถานะการพักอาศัยของผู้ให้บริการและทุกสถานที่
- ตารางความรับผิดชอบสำหรับผู้ให้บริการและบริการแต่ละแห่ง
- การวางแผนความทนทานที่สมมติว่าผู้ให้บริการรายใดก็ตามอาจเกิดข้อผิดพลาดได้ ดูHybrid SSE Resilience: Failover and Recovery

รุ่นไหนปลอดภัยกว่า?
ไม่มีโมเดลใดที่มีความปลอดภัยมากกว่าโดยธรรมชาติ; ผลลัพธ์ขึ้นอยู่กับความสม่ำเสมอในการนำนโยบายเกี่ยวกับตัวตน ข้อมูล และสิทธิ์การเข้าถึงไปใช้
ระบบไฮบริดช่วยให้องค์กรสามารถควบคุมได้มากขึ้นว่าข้อมูลจะถูกประมวลผลที่ใด และกระบวนการทำงานจะดำเนินต่อไปอย่างไรเมื่อผู้ให้บริการเกิดปัญหาการหยุดให้บริการ ส่วนระบบมัลติคลาวด์สามารถลดความพึ่งพาต่อผู้ให้บริการรายเดียวได้ แต่กลับเพิ่มความซับซ้อนในการตั้งค่าให้มากขึ้น
Skyhigh สนับสนุนความปลอดภัยในระบบไฮบริดและมัลติคลาวด์อย่างไร
Skyhigh รองรับทั้งสองแบบโดยใช้กฎการเข้าถึงและข้อมูลชุดเดียว ไม่ว่าแอปพลิเคชันจะถูกโฮสต์บนคลาวด์ใดก็ตาม
Skyhigh Hybrid SSE Meshบังคับใช้นโยบายเดียวสำหรับการเข้าถึงเว็บ SaaS แอปพลิเคชันส่วนตัว และเครื่องมือ AI ทั้งในจุดบังคับใช้ภายในองค์กรและบนคลาวด์ โดยไม่ขึ้นอยู่กับว่าผู้ให้บริการคลาวด์ใดเป็นผู้โฮสต์แอปพลิเคชัน ซึ่งช่วยสร้างนโยบายการเข้าถึงของผู้ใช้ที่สอดคล้องกัน ส่วนการกำหนดค่าเวิร์กโหลดข้ามผู้ให้บริการนั้นจะได้รับการจัดการโดยระบบการจัดการสถานะ (posture management) แทนที่จะเป็น SSE Skyhigh CASB ใช้กฎระเบียบที่รวมเป็นหนึ่งเดียวสำหรับบริการคลาวด์หลายประเภท โดยระบบทะเบียนคลาวด์ (Cloud Registry) ของมันจะประเมินระดับความเสี่ยงของบริการตามคุณลักษณะต่าง ๆ รวมถึงสถานที่จัดเก็บข้อมูล (data residency) และ Skyhigh DSPM จะตรวจค้นข้อมูลที่ละเอียดอ่อนในที่จัดเก็บข้อมูลทั้งบนคลาวด์และ SaaS
แหล่งข้อมูล
- NISTSP 800-145: คำนิยามของ NIST เกี่ยวกับระบบคลาวด์(กันยายน 2011).https://csrc.nist.gov/pubs/sp/800/145/final
- Flexera.รายงานสถานการณ์คลาวด์ปี 2026. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- Flexera. ข่าวประชาสัมพันธ์เรื่อง “State of the Cloud 2026” (18 มีนาคม 2026; ภาษาเยอรมัน).https://www.flexera.com/de/about-us/press-center/cloud-entwickelt-sich-vom-kostenfaktor-zum-werttreiber
- IBM และ Ponemon Institute.รายงานค่าใช้จ่ายจากการรั่วไหลข้อมูล ปี 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- NSA และ CISA.10 กลยุทธ์หลักในการลดความเสี่ยงด้านความปลอดภัยของระบบคลาวด์(7 มีนาคม 2024).https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/