







하이브리드 클라우드 아키텍처: 구성 요소 및 배포 모델
- 하이브리드 클라우드 아키텍처는 온프레미스, 프라이빗 클라우드 및 퍼블릭 클라우드 리소스를 연결하여 하나의 환경처럼 운영되도록 합니다.
- 이 시스템의 핵심 구성 요소는 환경, 환경 간의 연결성, 그리고 이 모든 것을 아우르는 5개의 계층입니다.
- NIST는 네 가지 클라우드 배포 모델을 정의하고 있으며, 하이브리드 모델은 두 개 이상의 서로 다른 인프라를 하나로 통합합니다.
- 일반적인 패턴으로는 계층형 하이브리드, 엣지 하이브리드, 비즈니스 연속성, 클라우드 버스팅 등이 있으며, 각각 서로 다른 보안 요구 사항을 가지고 있습니다.
- 모든 환경에서 일관된 정체성 및 보안 정책을 적용하는 것이 하이브리드 아키텍처의 관리 용이성과 안전성을 좌우합니다.
하이브리드 클라우드 아키텍처는 조직의 온프레미스 인프라, 프라이빗 클라우드 및 퍼블릭 클라우드 서비스를 연결하여 애플리케이션과 데이터가 하나의 환경처럼 통합되어 실행될 수 있도록 하는 설계 방식입니다. 이는 어떤 워크로드를 어디에서 실행할지, 환경들이 어떻게 연결될지, 그리고 어떤 공유 계층(신원, 관리, 보안, 데이터, 가시성)이 환경 간의 일관성을 유지할지 정의합니다.
이 글에서는 하이브리드 클라우드 아키텍처가 무엇인지, 핵심 구성 요소, 참조 다이어그램, 조직에서 사용하는 배포 모델 및 아키텍처 패턴, 환경 통합 방식, 장점과 단점, 세 가지 사례, 그리고 하이브리드 클라우드 아키텍처를 계획하는 방법을 설명합니다. 심층적인 보안 설계에 대해서는 ‘하이브리드 클라우드 보안: 아키텍처 및 모범 사례’를 참조하십시오.
하이브리드 클라우드 아키텍처란 무엇인가요?
하이브리드 클라우드 아키텍처는 두 개 이상의 서로 다른 컴퓨팅 환경(일반적으로 온프레미스 또는 사설 인프라와 퍼블릭 클라우드)을 결합하여, 워크로드와 데이터가 이들 환경 간에 자유롭게 이동할 수 있도록 합니다.
NIST의 클라우드 컴퓨팅 정의인 SP 800-145에 따르면, 하이브리드 클라우드는 서로 별개의 클라우드 인프라(프라이빗, 커뮤니티 또는 퍼블릭) 두 개 이상이 각각 독립된 개체로 남아 있으면서도, 데이터 및 애플리케이션의 이동성을 가능하게 하는 기술을 통해 서로 연결된 구조를 의미합니다. 일상적인 용어로서 하이브리드 클라우드에는 퍼블릭 클라우드에 연결된 기존 데이터센터는 물론, 공장, 매장, 지점 등과 같은 엣지 사이트도 점점 더 많이 포함되고 있습니다.
이제 대규모 조직에서는 하이브리드 모델이 표준이 되었습니다. 플렉세라(Flexera)의 ‘2026년 클라우드 현황 보고서’에 따르면, 조직의 73%가 하이브리드 환경을 운영하고 있는 것으로 나타났습니다.
하이브리드 클라우드 아키텍처의 핵심 구성 요소
모든 하이브리드 클라우드 아키텍처에는 세 가지 유형의 구성 요소가 있습니다. 바로 워크로드가 실행되는 환경, 이들 환경 간의 연결성, 그리고 이 모든 환경을 아우르는 공유 계층입니다.
| 구성 요소 | 기능 | 대표적인 예시 |
|---|---|---|
| 온프레미스 데이터 센터 | 레거시, 규제 대상, 지연 시간에 민감한 또는 대용량 워크로드를 처리합니다. | 가상화 서버, 메인프레임, 스토리지 어레이 |
| 프라이빗 클라우드 | 전용 인프라에서 클라우드 방식의 셀프 서비스를 제공합니다 | 조직이나 호스팅 제공업체가 운영하는 가상화 또는 컨테이너 플랫폼 |
| 퍼블릭 클라우드 (IaaS 및 PaaS) | 유연한 컴퓨팅, 스토리지 및 관리형 서비스를 제공합니다 | 하이퍼스케일러 인프라 및 플랫폼 서비스 |
| SaaS 애플리케이션 | 비즈니스 애플리케이션을 서비스 형태로 제공합니다 | 이메일, 협업, CRM, 인사 관리 시스템 |
| 에지 사이트 | 데이터가 생성되는 곳과 가까운 곳에서 데이터를 처리합니다 | 공장, 매장, 진료소, 지점 |
| 연결성 | 환경을 안전하고 안정적으로 연결합니다 | 사이트 간 VPN, 사설 상호 연결, SD-WAN, 인터넷 |
| 신원 및 접근 | 다양한 환경에 걸쳐 단일한 신원 정보 소스를 제공합니다 | 연합 ID 제공자, 다단계 인증(MFA), 워크로드 ID |
| 관리 및 오케스트레이션 | 워크로드를 일관되게 배포하고 운영합니다 | 인프라 애즈 코드, 쿠버네티스, 하이브리드 관리 플랫폼 |
| 보안 | 모든 곳에서 액세스, 위협 및 데이터 정책을 엄격히 적용합니다. | Secure web gateway, ZTNA, CASB, DLP, DSPM, 세분화 |
| 데이터 및 통합 | 데이터와 서비스를 이동하고 동기화합니다 | 복제, 백업, API, 이벤트 스트리밍 |
| 관측 가능성 | 각 환경에서 어떤 일이 일어나고 있는지 보여줍니다 | 로그, 메트릭, 트레이스, SIEM |
클라우드 제공업체들은 또한 고객 사내 시설 내에서 자사 서비스를 운영할 수 있는 방법도 제공합니다. AWS Outposts는 AWS 인프라와 서비스를 온프레미스 환경으로 확장해 주며, Azure Local(구 Azure Stack HCI)은 고객의 하드웨어에서 실행되고 Azure Arc를 통해 관리됩니다. 이러한 플랫폼들은 온프레미스 환경을 클라우드와 더 유사하게 만들어 주지만, 공유된 신원 관리, 보안 및 가시성 계층의 필요성을 없애지는 않습니다.
하이브리드 클라우드 아키텍처 다이어그램
하이브리드 클라우드 아키텍처 다이어그램에는 환경, 환경 간의 연결 관계, 그리고 이 모든 환경을 아우르는 계층이 표시되어야 합니다.
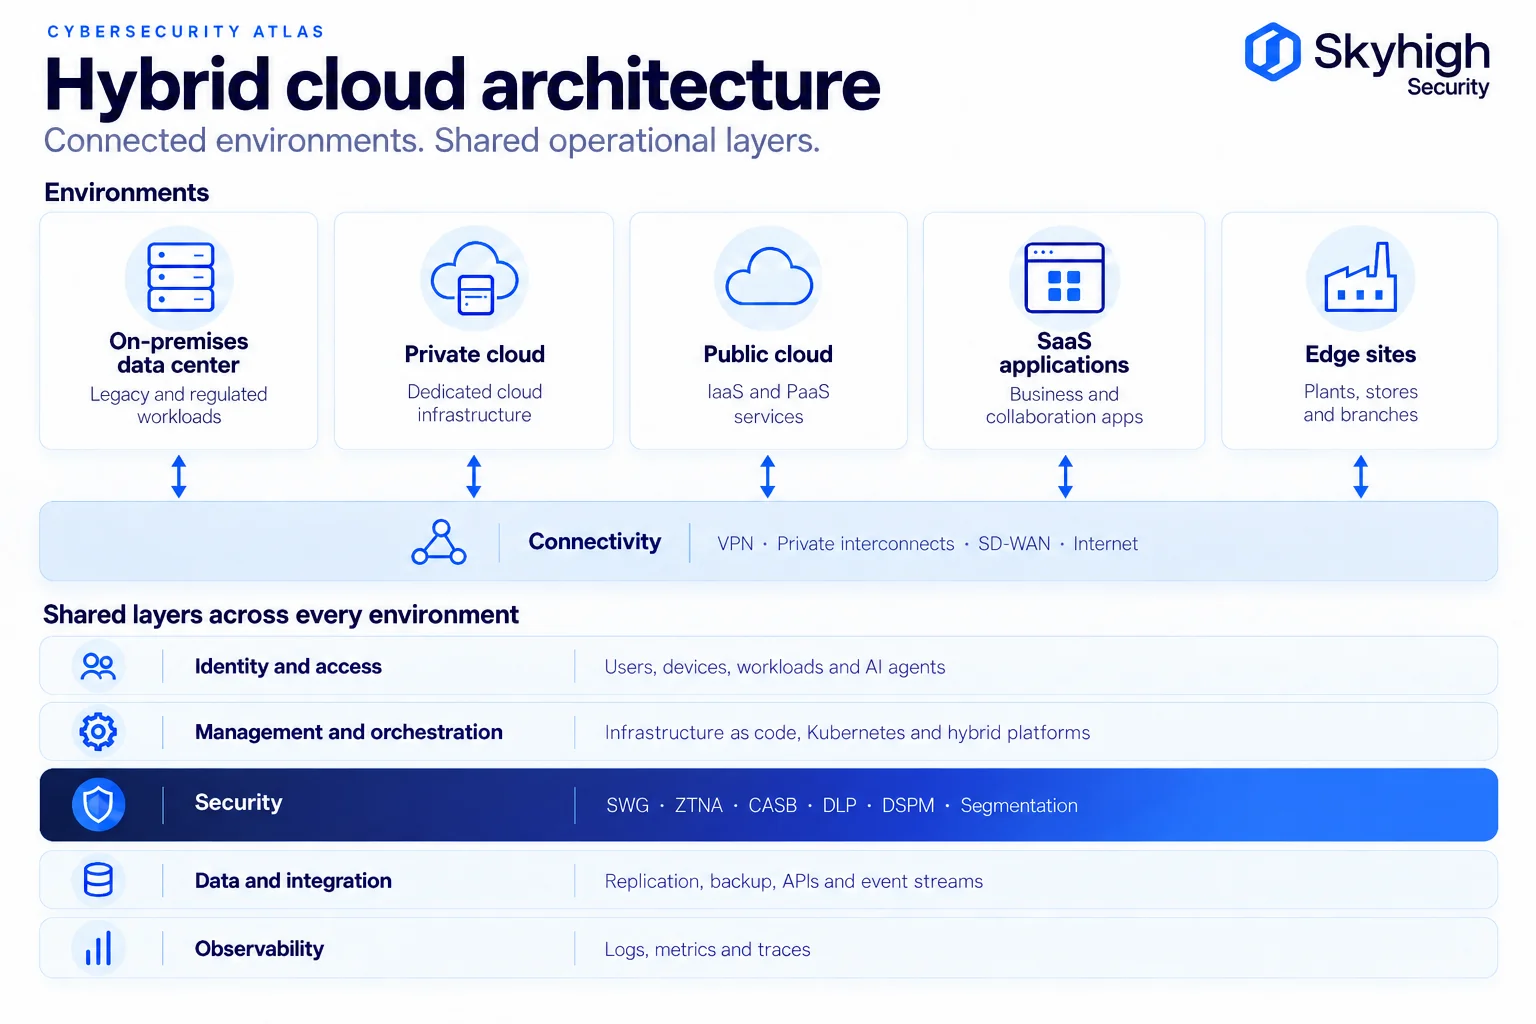
맨 위 행은 워크로드가 실행되는 위치를 보여줍니다. 연결 계층은 이러한 환경들이 서로 어떻게 연결되는지를 보여줍니다. 그 아래의 다섯 가지 계층은 모든 환경에 걸쳐 적용되며, 이 중 어느 하나라도 각 환경에서 별도로 구현될 경우 아키텍처가 분할됩니다. 보안 계층은 분할로 인한 비용이 가장 큰 부분입니다. 각 환경에 별도의 정책이 적용되면 공격자가 악용할 수 있는 보안 허점이 발생하기 때문입니다. 보안에 대한 자세한 내용은 ‘하이브리드 클라우드 보안 참조 아키텍처’를 참조하십시오.
하이브리드 클라우드 구축 모델
NIST는 네 가지 클라우드 배포 모델을 정의하고 있으며, 하이브리드 모델은 나머지 모델들을 결합한 것입니다.
| 배포 모델 | 정의 (NIST SP 800-145) | 일반적인 용도 |
|---|---|---|
| 프라이빗 클라우드 | 단일 조직이 독점적으로 사용하도록 구축된 인프라 | 규제 대상 또는 고도로 맞춤화된 워크로드 |
| 커뮤니티 클라우드 | 공통된 관심사를 가진 특정 공동체가 함께 사용하는 인프라 | 정부 또는 산업 컨소시엄 |
| 퍼블릭 클라우드 | 일반 대중이 자유롭게 이용할 수 있도록 구축된 인프라 | Elastic 및 관리형 서비스 |
| 하이브리드 클라우드 | 데이터 및 애플리케이션의 이식성을 위해 서로 다른 두 개 이상의 인프라를 통합한 것 | 대부분의 기업 |
실제로 조직들은 다음과 같은 네 가지 일반적인 구성 방식으로 하이브리드 아키텍처를 구축합니다:
- 데이터 센터와 퍼블릭 클라우드의 결합: 기존 온프레미스 시스템을 하나의 하이퍼스케일러에 연결한 형태.
- 프라이빗 클라우드와 퍼블릭 클라우드의 결합: 퍼블릭 클라우드 서비스와 연동된 현대화된 내부 플랫폼.
- 최첨단 하이브리드 모델: 중앙 데이터 센터와 클라우드에 더해, 공장, 매장 또는 지점에서의 현지 처리까지 포함합니다.
- 하이브리드 멀티 클라우드: 하나 이상의 퍼블릭 클라우드 공급자와 연결된 온프레미스 인프라. ‘하이브리드 클라우드 대 멀티 클라우드 보안’을 참조하십시오.
일반적인 하이브리드 클라우드 아키텍처 패턴
하이브리드 아키텍처 패턴은 워크로드가 여러 환경에 걸쳐 어떻게 분할되거나 복제되는지를 설명하며, 각 패턴마다 서로 다른 보안 요구 사항이 발생합니다.
구글의 클라우드 아키텍처 센터(Cloud Architecture Center)는 하이브리드 및 멀티클라우드 아키텍처 패턴을, 시스템의 일부가 서로 다른 환경에서 실행되는 ‘분산형 패턴’과 동일한 시스템이 여러 환경에 중복되어 구축되는 ‘중복형 패턴’으로 분류합니다.
| 패턴 | 작동 원리 | 보안 고려 사항 |
|---|---|---|
| 단계형 하이브리드 | 고객을 상대하는 계층은 클라우드에서 운영되며, 백엔드 시스템은 온프레미스에 유지됩니다. | 계층 간 API 및 데이터 경로를 보호하고 검사합니다. |
| 분할된 멀티클라우드 | 서로 다른 워크로드나 구성 요소가 서로 다른 퍼블릭 클라우드에서 실행됩니다. | 모든 제공자 간에 신원 및 정책의 일관성을 유지하십시오 |
| 애널리틱스 하이브리드 | 트랜잭션 시스템은 온프레미스에 유지되며, 분석은 클라우드에서 실행됩니다. | 데이터가 외부로 유출되기 전에 분류하고 최소화하십시오 |
| 엣지 하이브리드 | 시간이나 비즈니스 측면에서 중요한 워크로드는 로컬에서 실행되며, 나머지는 클라우드에서 처리합니다. | 링크가 끊어져도 계속 작동하는 로컬 실행 기능 |
| 환경 하이브리드 | 개발 및 테스트는 한 환경에서, 운영은 다른 환경에서 수행 | 테스트 데이터를 정제하고 양쪽 모두에 동일한 통제 조치를 적용하십시오. |
| 비즈니스 연속성 | 두 번째 환경은 복구 사이트 역할을 합니다. | 데이터와 함께 보안 정책 및 키를 복제합니다. |
| 클라우드 버스팅 | 수요가 급증할 때 클라우드에서 추가 용량이 공급됩니다 | 정책은 워크로드의 규모 변화에 따라 자동으로 조정되어야 합니다. |
대부분의 조직은 여러 가지 패턴을 동시에 사용하기 때문에, 환경에 구애받지 않는 단일 보안 계층이 중요한 것입니다.

하이브리드 클라우드 통합 아키텍처
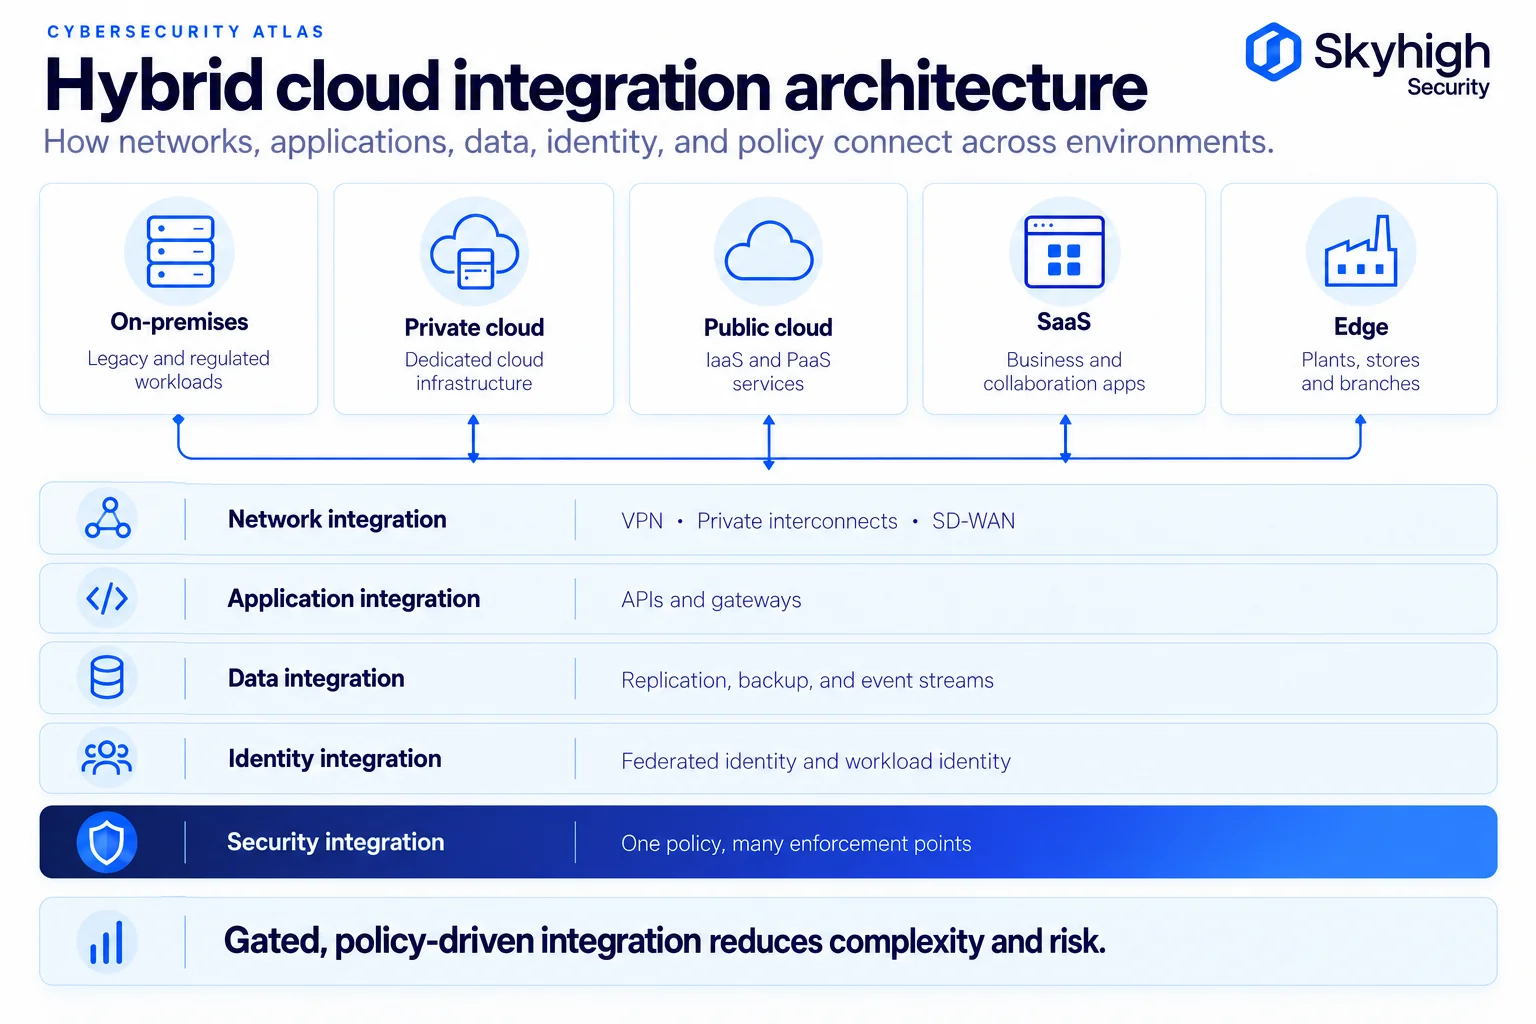
하이브리드 클라우드 통합 아키텍처는 네트워크, 애플리케이션, 데이터 및 신원 정보가 여러 환경에 걸쳐 어떻게 연결되는지를 정의합니다.
네트워크 통합. 하이브리드 및 멀티클라우드 환경을 위한 Google의 보안 네트워킹 패턴에는 다음과 같은 여러 가지 접근 방식이 설명되어 있습니다. 개발 및 테스트용 미러링 네트워크, 모든 시스템이 통신할 수 있는 메시 네트워크, 선택된 API만 게이트웨이를 통해 한 방향 또는 양방향으로 노출되는 게이트드 패턴, 그리고 광범위한 네트워크 연결 없이 온프레미스 시스템이 클라우드 서비스로 데이터를 전달하는 핸드오버 패턴이 있습니다. 게이트드 패턴은 ‘최소 권한 원칙’을 가장 충실히 따르며, 일반적으로 더 안전한 기본 설정입니다.
애플리케이션 통합. API 게이트웨이를 통해 공개된 API는 각 환경에 백엔드 시스템에 대한 직접적인 액세스 대신 통제된 인터페이스를 제공합니다.
데이터 통합. 복제, 백업, 일괄 전송 및 이벤트 스트리밍을 통해 데이터를 동기화합니다. 각 데이터 흐름은 분류, 암호화 및 기록되어야 합니다.
ID 통합. 모든 환경에 단일 ID 공급자를 연동하고, 서비스 및 AI 에이전트를 위한 워크로드 ID를 제공함으로써, 별도의 ID 사일로가 형성되는 것을 방지합니다.
보안 통합. 접근, 위협 및 데이터 정책은 한 번 정의된 후 모든 환경에서 일관되게 적용되어야 합니다. NIST의 제로 트러스트 지침인 SP 800-207은 정책 결정 지점과 정책 적용 지점을 분리하고 있으며, 이러한 모델 덕분에 다양한 환경에서 이를 실현할 수 있습니다.
하이브리드 클라우드 아키텍처의 장점과 단점
하이브리드 클라우드 아키텍처는 조직에 유연성과 제어력을 제공하지만, 신중하게 관리해야 할 복잡성도 수반합니다.
장점
- 요구에 따른 워크로드 배치: 지연 시간, 비용, 규제 및 성능 측면에서 가장 적합한 환경에서 각 워크로드를 실행합니다.
- 민감한 데이터에 대한 통제: 규제 대상 데이터와 해당 데이터의 처리는 사내에서 유지하면서, 다른 곳에서는 클라우드 서비스를 이용할 수 있습니다.
- 점진적인 현대화: 애플리케이션을 한꺼번에 모두 이전하는 대신 단계적으로 이전합니다.
- 복원력: 복구를 위해 별도의 환경을 활용하고, 클라우드 또는 WAN 장애 발생 시에도 온프레미스 운영을 계속 유지합니다.
- 탄력적 용량: 데이터 센터를 과도하게 확장하지 않고도 사용량이 급증하는 시기에 대비해 클라우드 용량을 추가할 수 있습니다.
- 엣지에서의 낮은 지연 시간: 데이터가 생성되는 곳 근처에서 데이터를 처리합니다.
상호 타협
- 운영상의 복잡성: 관리해야 할 환경, 도구 및 기술이 더 많아졌다.
- 정책의 일관성: 각 환경을 별도로 관리할 때 발생하는 신원, 보안 및 구성의 편차.
- 가시성 격차: 로그와 인벤토리가 여러 도구에 분산되어 있음.
- 네트워크 및 전송 비용: 환경 간 데이터 이동에는 상당한 비용이 발생할 수 있습니다.
- 관리되지 않을 경우 데이터 유출의 영향이 더 크다: IBM의 ‘2025년 데이터 유출 비용 보고서’에 따르면, 여러 환경에 걸쳐 데이터가 관련된 유출 사고의 평균 비용은 505만 달러였으며, 이를 파악하고 차단하는 데 276일이 소요된 것으로 나타났는데, 이는 모든 스토리지 구성 중 가장 높은 수치다.
하이브리드 클라우드 아키텍처의 예시
이 세 가지 예에서 볼 수 있듯이, 동일한 구성 요소들도 비즈니스에 따라 서로 다른 방식으로 조합됩니다.
예 1: 은행을 위한 계층형 하이브리드 모델
온라인 및 모바일 뱅킹 프론트엔드는 확장성을 위해 퍼블릭 클라우드에서 운영됩니다. 핵심 뱅킹 시스템은 은행의 데이터 센터에 유지됩니다. 프론트엔드는 API 게이트웨이를 통해서만 핵심 시스템에 접속하며, 계층 간 트래픽은 은행이 관리하는 인프라에서 검사됩니다. 직원들은 내부 시스템과 동일한 신원 및 데이터 정책 하에서 SaaS 협업 도구를 사용합니다.
예 2: 제조업체를 위한 엣지 하이브리드
각 공장은 현지에서 생산 시스템을 운영하므로 WAN에 장애가 발생하더라도 운영이 중단되지 않습니다. 센서 데이터는 에지에서 집계된 후 클라우드 분석 시스템으로 전송됩니다. 운영 기술(OT) 네트워크는 기업 IT 네트워크와 분리되어 있으며, 원격 엔지니어링 접속은 VPN 대신 애플리케이션별 제로 트러스트(Zero Trust) 접속 방식을 통해 이루어집니다.
예 3: 의료 시스템의 사업 연속성
임상 시스템은 의료 기관의 데이터 센터에서 운영되며, 퍼블릭 클라우드에는 복구 환경이 마련되어 있습니다. 데이터, 암호화 키 및 보안 정책이 함께 복제되며, 정기적으로 장애 전환 테스트를 실시하여 주 사이트뿐만 아니라 복구 사이트도 안전하게 보호됩니다.
하이브리드 클라우드 아키텍처에 대한 보안 고려 사항
하이브리드 아키텍처에서 보안은 각 환경에 대해 별도의 제어 수단을 적용하는 방식이 아니라, 모든 환경을 아우르는 단일 계층으로 설계될 때 효과적으로 작동합니다.
- 신원 관리가 최우선: 단일 신원 제공자, 피싱 방지 다단계 인증(MFA), 그리고 서비스 계정 및 AI 에이전트에 대한 거버넌스.
- 하나의 정책, 다양한 적용 대상: 액세스, 위협 및 데이터 관련 규칙을 한 번만 정의하면 데이터 센터, 지사, 클라우드 및 엔드포인트에서 이를 일관되게 적용할 수 있습니다.
- 검사 위치의 의도적 지정: 각 경로별로 트래픽을 어디에서 복호화할지 결정합니다. ‘로컬 대 클라우드 TLS 검사’를 참조하십시오.
- 데이터를 따라가는 데이터 보호: 한 번만 분류하면 웹, SaaS, 사내 애플리케이션, 엔드포인트 및 AI 도구 전반에 걸쳐 DLP를 적용할 수 있습니다. ‘클라우드 및 온프레미스 환경 전반에 걸친 DLP’를 참조하십시오.
- 거주지 및 주권: 검사, 로그, 키가 어느 국가에 위치하는지, 그리고 누가 해당 인프라를 운영하며 누구에게 해당 인프라에 대한 접근을 강제할 수 있는지 파악해야 합니다. ‘하이브리드 클라우드 보안에서의 데이터 주권’을 참조하십시오.
- 공동 책임에 대한 명확성: NSA와 CISA가 제시한 ‘클라우드 보안 완화 전략 10대 항목 ’에는 하이브리드 및 멀티 클라우드 환경의 복잡성을 해결하기 위한 별도의 전략이 포함되어 있습니다.
Skyhigh Hybrid SSE Mesh는 이 모델을 사용자 액세스 및 데이터 보호에 적용하며, 온프레미스 및 클라우드 환경에서의 정책 적용을 단일 콘솔과 정책 엔진을 통해 관리합니다.
하이브리드 클라우드 아키텍처를 계획하는 방법
하이브리드 클라우드 아키텍처를 계획할 때는 인프라 선택이 아니라 워크로드와 데이터부터 시작해야 합니다.
- 워크로드와 데이터를 파악합니다. 각 애플리케이션의 종속성, 데이터 민감도, 지연 시간 요구 사항 및 규제상의 제약 사항을 기록합니다.
- 워크로드별로 배치 방식을 결정하십시오. 해당 현황을 바탕으로 온프레미스, 프라이빗 클라우드, 퍼블릭 클라우드, SaaS 또는 엣지 중 하나를 선택하십시오.
- 패턴을 선택합니다. 워크로드를 계층형 하이브리드, 엣지 하이브리드, 비즈니스 연속성 등의 패턴에 맞게 지정합니다.
- 연결성과 통합을 설계하십시오. 평면형 연결 방식보다는 게이트 방식의 네트워크 패턴과 API 기반 통합을 우선적으로 고려하십시오.
- ID를 통합하십시오. 워크로드를 마이그레이션하기 전에 하나의 ID 공급자를 모든 환경에 연동하십시오.
- 단일 보안 및 정책 계층을 설계하십시오. 정책을 한 번 정의하고 모든 환경에 대한 적용 지점을 계획하십시오. ‘하이브리드 클라우드 보안 참조 아키텍처’를 참조하십시오.
- 가시성을 계획하십시오. 데이터 보관 규정을 준수하면서 로그와 메트릭을 중앙 집중화하십시오.
- 실패에 대비한 계획을 수립하십시오. 복구 사이트, 장애 전환 방식 및 테스트 일정을 정의하십시오. ‘하이브리드 SSE 복원력’을 참조하십시오.
- 단계적으로 마이그레이션하십시오. 롤백 계획을 수립하여 워크로드를 단계별로 이전하고, 레거시 구성 요소는 신중하게 폐기하십시오.
출처
- NIST. SP 800-145: NIST의 클라우드 컴퓨팅 정의 (2011년 9월). https://csrc.nist.gov/pubs/sp/800/145/final
- Flexera. 2026년 클라우드 현황 보고서. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- Google Cloud. 하이브리드 및 멀티클라우드 아키텍처 패턴, Cloud Architecture Center. https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns-and-practices
- Google Cloud. 하이브리드 및 멀티클라우드 보안 네트워킹 아키텍처 패턴, Cloud Architecture Center. https://docs.cloud.google.com/architecture/hybrid-multicloud-secure-networking-patterns
- Google Cloud. Google Cloud와 Cloud Architecture Center를 활용하여 하이브리드 및 멀티클라우드 아키텍처를 구축하세요. https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns
- AWS. AWS Outposts. https://aws.amazon.com/outposts/
- Microsoft. Azure 지역별 문서. https://learn.microsoft.com/en-us/azure/azure-local/
- Microsoft. Azure Arc 개요. https://learn.microsoft.com/en-us/azure/azure-arc/overview
- NIST. SP 800-207: 제로 트러스트 아키텍처 (2020년 8월). https://csrc.nist.gov/pubs/sp/800/207/final
- IBM 및 포네몬 연구소. 2025년 데이터 유출 비용 보고서. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- NSA 및 CISA. 클라우드 보안 완화 전략 10가지 (2024년 3월 7일). https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/