







ハイブリッドクラウドのセキュリティ:アーキテクチャとベストプラクティス
- ハイブリッドクラウドのセキュリティは、オンプレミス環境とクラウド環境を横断して、ユーザー、データ、およびワークロードを単一のシステムとして保護します。
- 最大のリスクは、境界部分に潜んでいます。具体的には、アイデンティティ、トラフィックの経路、データの移動、そしてポリシーの逸脱です。
- ポリシー決定を一元化し、その適用をトラフィックの発生源やデータが保持されるべき場所へと分散させる。
- レイテンシ、主権、耐障害性、およびコストに基づいて、ワークロードごとにクラウド、オンプレミス、またはハイブリッドの展開方式を選択してください。
- SSEは、Web、SaaS、およびプライベートアプリケーションへのユーザーアクセスを保護し、クラウド上またはオンプレミスで実行可能です。
ハイブリッドクラウドのセキュリティアーキテクチャとは、セキュリティ制御をどこに配置するか、ポリシーを一度定義して一貫して適用する方法、およびオンプレミスシステムとクラウドサービス間でデータが移動する際にどのように保護するかを決定する設計のことです。適切なアーキテクチャでは、ハイブリッド環境を「クラウドが後付けされたデータセンター」としてではなく、多数の適用ポイントを持つ単一の環境として扱います。
現在、多くの企業がこの方式で運用を行っています。Flexeraの「2026年クラウド動向レポート」によると、73%の組織がハイブリッド環境を運用していることが明らかになりました。本ガイドでは、このモデルに伴うリスク、それらに対処するためのアーキテクチャ、関連する導入およびデータ保護に関する意思決定、Security Service Edge (SSE)の役割、そしてこれらを統合するためのベストプラクティスやコンプライアンス上の考慮事項について解説します。各セクションには、より詳細な解説記事へのリンクが掲載されています。 コンポーネント、導入モデル、アーキテクチャパターンなど、インフラストラクチャのより広範な概要については、「ハイブリッドクラウドアーキテクチャ:コンポーネントと導入モデル」をご覧ください。
ハイブリッドクラウドのセキュリティとは何ですか?
ハイブリッドクラウドのセキュリティとは、オンプレミスインフラ、プライベートクラウド、パブリッククラウドが混在する環境において、これらすべてに一貫したアイデンティティ管理、ポリシー、データ保護、および監視を適用することで、ユーザー、アプリケーション、およびデータを保護する取り組みのことです。
これには、単一環境のセキュリティではカバーできない4つの点が含まれています:
- 相互接続、トンネル、およびそれらを通過するトラフィックなど、環境間の接続関係。
- ポリシーの整合性。これにより、トラフィックがどこで処理されるかに関わらず、ユーザー、デバイス、またはデータ型が同じように扱われる。
- 各クラウドサービスでは、セキュリティに関する役割分担がプロバイダーと顧客の間で異なっているため、責任を分担する必要があります。
- 配置の決定。これは、組織がすべてのトラフィック経路について、検査、復号化、およびロギングをどこで行うかを選択しなければならないためである。
ハイブリッドクラウドは、複数のパブリッククラウドプロバイダーを利用することを意味する「マルチクラウド」と混同されがちです。大規模な組織の多くは、その両方を採用しています。「ハイブリッドクラウドとマルチクラウドのセキュリティ比較」を参照してください。
ハイブリッドクラウドセキュリティのメリット
適切に設計されたハイブリッドクラウドのセキュリティプログラムは、クラウドのみのアプローチよりも組織に高い制御性を、オンプレミスのみのアプローチよりも高い柔軟性をもたらします。
データの処理場所を制御できます。規制対象のトラフィックは、組織独自のインフラストラクチャ上で復号・検査を行うことができ、機密性の低いトラフィックについてはクラウドサービスを利用できます。これにより、主権やプライバシーに関する審査が簡素化されます。「ハイブリッドクラウドセキュリティにおけるデータ主権」をご覧ください。
運用上のレジリエンス。Webおよびプライベートアプリケーションポリシーのローカルでの適用は、クラウドプロバイダー、WANリンク、またはインターネット接続に障害が発生しても継続して機能します。データ保護、remote browser isolation 、AIセキュリティ制御、CASB、データセキュリティ態勢管理など、ベンダーのクラウドで適用されるサービスは、クラウドへの到達可能性に依存しており、経路が復旧すると再開されます。ローカルで適用されるトラフィックについては、セキュリティが組織の管理外の単一障害点となることはありません。「ハイブリッドSSEのレジリエンス」を参照してください。
重要な場面で真価を発揮。オンプレミスのユーザー、プラントシステム、および大容量の内部トラフィックは、クラウドのPoPへの不要な往復通信を回避できる一方、リモートユーザーはVPNバックホールなしでクラウドへの直接接続による保護を受けることができます。
強制的な切り替えを伴わない移行パス。組織は、すべてのトラフィックを一括して移行するのではなく、独自のペースでレガシーゲートウェイの近代化、クラウドサービスへの拡張、およびゼロトラストの導入を進めることができます。
大規模なコスト管理。非常に大量の内部トラフィックをローカルで処理する方が、すべてを従量課金制のクラウドサービス経由でルーティングするよりも経済的である場合がありますが、リモートトラフィックやSaaSトラフィックについては、クラウドの伸縮性を活用することでメリットが得られます。
分散した従業員を常に保護します。単一のポリシーエンジンにより、オフィス、支店、自宅を問わず、ユーザーに同じルールが適用されます。
ハイブリッドクラウドのセキュリティリスクと課題
ハイブリッドクラウドは、単一の環境に比べてセキュリティ確保が困難です。なぜなら、制御措置を同じように機能させなければならない場所が複数に及ぶからです。
NISTは、『SP 800-215:セキュアなエンタープライズネットワーク環境のガイド』において、その根底にある変化について説明しています。同ガイドでは、マルチクラウドへのアクセス、地理的に分散したデータセンターや支店、および分散型アプリケーションがもたらす3つのセキュリティ上の影響を指摘しています。それは、従来のネットワーク境界が消失すること、コンピューティング、ネットワーク、ストレージのコンポーネントが追加されるたびに攻撃対象領域が拡大すること、そして攻撃者がネットワーク境界を越えて移動する手段が増えることです。
データ漏洩のデータも同様の傾向を示しています。IBMの「2025年データ漏洩コスト報告書」によると、データ漏洩の30%は、複数の環境(パブリッククラウド、プライベートクラウド、オンプレミス)にまたがってデータが分散していたケースでした。これらの漏洩は最もコストが高かったカテゴリーであり、平均505万米ドルかかり、発見から封じ込めまでの期間も276日と最も長くなりました。 オンプレミスのみに保存されていたデータの漏洩事件の平均コストは401万米ドルでした。IBMの2026年版レポートでは、データ漏洩の全世界平均コストは過去最高の499万米ドルと推計されていますが、これは最もコストの高いカテゴリーのみを対象としたものではなく、あらゆる種類の漏洩事件を網羅しているため、前述のマルチ環境の数値を下回っています。
ハイブリッドクラウドにおける最も一般的なセキュリティリスクは以下の通りです:
- 一貫性のないポリシー。同じユーザーやデータ型であっても、オンプレミスのプロキシとクラウドサービスでは処理方法が異なり、監査やインシデントが発生するまでその不一致に気づかない。
- 可視性のギャップ。ログ、アラート、データインベントリはそれぞれ別々のツールに分散しているため、環境をまたぐ攻撃を誰も検知できない。
- IDの拡散。ディレクトリ、サービスアカウント、APIキー、そして最近ではAIエージェントまでもが、アクセス権限の見直しよりも速いペースで増加しており、各環境ごとに独自のIDサイロが存在している可能性があります。
- 設定ミス。デフォルト設定が緩すぎるクラウドサービス、検証されていない変更、そしてプロバイダーごとのモデルが異なることなどが相まって、オンプレミスの管理体制では決して想定されないリスクが生じます。
- 責任の所在が不明確。各チームは、本来は顧客の役割である業務をプロバイダーが担当していると想定している。
- データの拡散。機密データは、分類やガバナンスの対応が追いつかないほどの速さで、環境間やSaaS、AIツールへとコピーされています。
- 集中化および可用性リスク。セキュリティ対策の実施が1つの外部サービスに完全に依存している場合、そのサービスが停止すると、業務が中断したり、保護機能が失われたりする。
米国国家安全保障局(NSA)は、ハイブリッド環境の複雑性を独自の課題として扱っています。2024年3月にCISAと共同で発表した「クラウドセキュリティ対策トップ10」には、ID管理、鍵管理、セグメンテーション、データセキュリティ、ロギングに加え、ハイブリッドおよびマルチクラウド環境がもたらす複雑性に対処するための専用の戦略が含まれています。
ハイブリッド型遺産における責任の分担
ハイブリッド環境では、組織は複数の共有責任モデルを同時に運用しており、アイデンティティおよびデータの保護については、常に組織自身の責任となります。
NSAが策定した「責任分担モデル」に関するガイダンスでは、顧客は、実際には顧客自身の責任であるセキュリティ上の側面をプロバイダーがカバーしていると誤解しがちであり、設定ミスや制御措置の欠如が依然としてクラウドにおける重大なリスクとなっていると警告している。
| レイヤー | オンプレミス | IaaS | SaaS |
|---|---|---|---|
| 物理的な設備およびハードウェア | お客様 | プロバイダー | プロバイダー |
| ネットワークとハイパーバイザー | お客様 | プロバイダー | プロバイダー |
| オペレーティングシステムとランタイム | お客様 | お客様 | プロバイダー |
| アプリケーションの設定 | お客様 | お客様 | 共有済み |
| IDおよびアクセスポリシー | お客様 | お客様 | お客様 |
| データの分類と保護 | お客様 | お客様 | お客様 |
「同一性」と「データ」という2つの要素は決して変わらない。ハイブリッドなセキュリティアーキテクチャは、これら2つの不変要素を軸に構築されるべきである。
ハイブリッドクラウドアーキテクチャのセキュリティはどの程度確保されているのでしょうか?
環境間でアイデンティティ、ポリシー、データ保護、可視性が統合されていれば、ハイブリッドクラウドアーキテクチャは、単一環境のアーキテクチャと同等のセキュリティを確保できるだけでなく、より高い耐障害性を備えることができます。
ハイブリッド環境のリスク要因となるのは、一貫性の欠如、すなわち環境ごとにポリシー、ツール、担当チームが異なることです。IBMのセキュリティ侵害データは、この一貫性の欠如がもたらすコストを明らかにしており、マルチ環境での侵害は、オンプレミスだけの侵害に比べてコストが高く、解決に要する期間も長くなっています。これらのレイヤーを統合した組織は、追加リスクの大部分を排除できるだけでなく、外部サービスに障害が発生した場合でも、重要なポリシー適用をローカルで継続して実行できるようになります。
ハイブリッドクラウドのセキュリティアーキテクチャ:制御層
ハイブリッドクラウドのセキュリティアーキテクチャは、CISAの「ゼロトラスト成熟度モデル」の柱に沿って、あらゆる環境に適用される6つの制御層として構築するのが最適です。
1. アイデンティティとアクセス。単一の信頼できるアイデンティティプロバイダー、フィッシング攻撃に耐性のある多要素認証(MFA)、およびユーザー、デバイス、場所、リスクに基づく条件付きアクセス。サービスアカウント、ワークロードID、APIトークン、ユーザーレベルのアクセス権限で動作するAIエージェントなど、人間以外のアイデンティティも対象に含める。
2. デバイス。デバイスの状態(管理対象か非管理対象か、パッチが適用されているか、保護されているか)は、リモートユーザーだけでなく、あらゆる場面でのアクセス許可の決定に反映されるべきである。
3. ネットワークとトラフィック。セグメンテーション、インターネット向けトラフィックに対するsecure web gateway (SWG)による検査、プライベートアプリケーション向けのzero trust network access (ZTNA)、およびセグメント間のファイアウォール制御。このレイヤーでは、TLSトラフィックをどこで復号・検査するかも決定されます。
4. アプリケーションとワークロード。強化された構成、クラウドインフラストラクチャのポスチャー管理、APIセキュリティ、およびデータセンターのサーバーとクラウドインスタンスの両方を対象とした脆弱性管理。
5. データ。データの検出と分類(データセキュリティ態勢管理(DSPM)を含む)、Web、SaaS、プライベートアプリ、エンドポイント、AIツールにわたるデータ漏洩防止(data loss prevention :DLP)、暗号化、および鍵管理。
6. 可視性と運用。一元化されたロギング、行動分析、自動対応、および「ポリシー・アズ・コード」により、変更にバージョン管理が適用され、一貫性が保たれます。

コンポーネント、トラフィックの流れ、制御境界、および導入事例に関する図解については、「ハイブリッドクラウド セキュリティ リファレンスアーキテクチャ」を参照してください。
コントロールプレーン対データプレーン
ハイブリッドアーキテクチャの基本原則は、ポリシー決定を一元化し、その適用をトラフィックが実際に流れる場所へと分散させることである。
NISTのゼロトラストに関するガイダンスであるSP 800-207では、サブジェクトがリソースにアクセスできるかどうかを決定する「ポリシー決定点(PDP)」と、トラフィック経路上に位置し、接続を許可、監視、または切断する「ポリシー適用点(PEP)」とを区別しています。
この分離こそが、ハイブリッド設計の鍵となります。決定は一元化され、一組のルールがあらゆる場所に適用されるようにすべきです。一方、ルールの適用は分散化され、SaaSにアクセスするリモートユーザーの場合はクラウドのPoP(接続拠点)で、オフィスユーザーの場合は支店のゲートウェイで、インターネットを経由しない内部トラフィックの場合はデータセンター内で、それぞれ検査が行われるようにすべきです。
意思決定と適用が環境ごとに別々の製品として分離されている場合、組織は2つまたは3つのポリシーセットを維持することになります。これらのセットは徐々に乖離し、その乖離が監査上の指摘事項やセキュリティ侵害の経路となる可能性があります。「クラウドとオンプレミスにおける一貫したセキュリティポリシー」を参照してください。
導入の決定:クラウド、オンプレミス、またはハイブリッド環境での運用
セキュリティ対策に「これだ」と言える唯一の適切な場所というものは存在しません。適切な対策は、トラフィックやデータによって異なり、ワークロード、サイト、またはユーザーグループごとに決定されます。
| 因子 | クラウド経由の執行を推奨 | オンプレミスまたはローカルでの適用を推奨する |
|---|---|---|
| ユーザーの所在地 | リモートおよびモバイルユーザー | オフィス、工場、データセンターの利用者 |
| 目的地 | SaaSとインターネット | 社内および非公開の応募 |
| レイテンシに対する感度 | クラウドホップに耐性がある | リアルタイム、大容量、またはOTトラフィック |
| データの主権 | プロバイダーの地域は居住要件を満たしている。主権については、さらに、インフラを誰が運営しているかによっても左右される。 | ペイロード、鍵、またはログは、特定の管轄区域または施設内に保管されなければならない |
| レジリエンス | プロバイダーのSLAは許容範囲内です | クラウドやWANの障害が発生しても、業務は継続しなければならない |
| 大量購入時の単価 | 検査件数が中程度 | 内部トラフィック量が非常に多い |
| レガシーとOT | レガシーな依存関係がほとんどない | レガシープロトコルまたはローカルで運用されるネットワーク;オフライン動作の対応を確認する |
多くの企業は、その両方を組み合わせた形を採用しています。そこでアーキテクチャ上の課題となるのは、クラウドとオンプレミスの実装が1つのポリシーエンジンを共有するのか、それとも並列のスタックとして動作するのかという点です。「クラウド型とオンプレミス型のセキュアWebゲートウェイの比較」および「プライベートSSEの導入 」を参照してください。
TLS検査の配置については、特に注意を払う必要があります。TLS検査に伴うリスク管理に関するNSAのガイダンスでは、トラフィックの復号化は企業ネットワーク内で1回のみ行い、プロキシの連鎖による冗長な検査を避けることが推奨されています。ハイブリッド構成の場合、これは各トラフィック経路において、復号化を行う場所を慎重に決定する必要があることを意味します。「オンプレミスとクラウドのTLS検査の比較」を参照してください。

クラウドとオンプレミスにおけるデータ保護
ハイブリッド環境におけるデータ保護は、データを一度分類し、データが外部に流出する可能性のあるあらゆるポイントでその分類を徹底することに依存しています。
- データを見つけ出します。クラウドストレージ、SaaS、データベース、ファイル共有に保存されている機密データを特定し、その一覧を常に最新の状態に保ちます。
- 分類は一度だけ行います。単一の分類スキームを採用することで、機密文書がウェブにアップロードされる場合でも、SaaSで共有される場合でも、生成AIのプロンプトに貼り付けられる場合でも、USBドライブにコピーされる場合でも、同じように扱われるようにします。
- サポート対象のチャネル全体で適用します。サポート対象のWeb、クラウド、プライベートアプリケーション、エンドポイント、AIの各チャネルに共通のDLPポリシーを適用し、チャネル固有の統合については文書化してください。「クラウドおよびオンプレミス環境におけるDLP」を参照してください。
- ポリシーと実施を結びつけます。DSPMの分析結果に基づき、どのリポジトリやデータセットに最も厳格な管理が必要かを判断します。「DSPMとSSEの連携方法」を参照してください。
- データの処理場所を制御します。検査を行う場所、環境から外部へ送信されるデータ、ログの保存場所、および復号化されたコンテンツにアクセスできるユーザーを決定します。
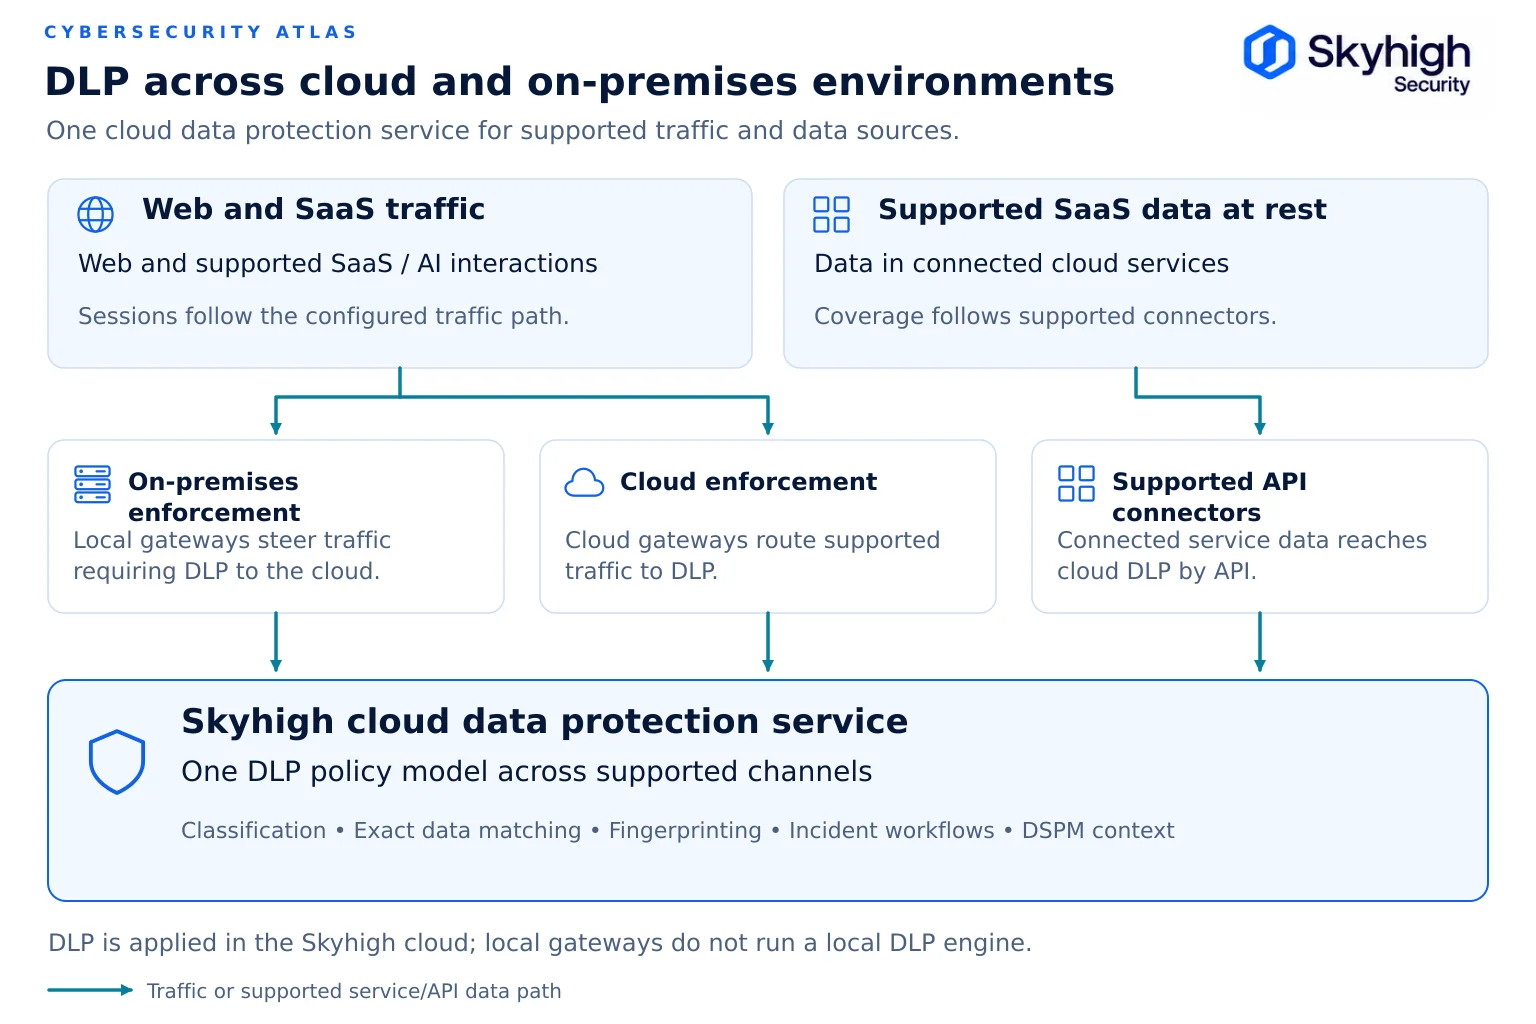
ハイブリッドクラウドのセキュリティにおけるSSEの位置づけ
Security Service Edge Web、SaaS、およびプライベートアプリケーションへのユーザーアクセスを保護し、ハイブリッドアーキテクチャ環境では、クラウドとオンプレミスの両方でセキュリティ対策を適用することができます。
ガートナーは、security service edge (SSE)を、Web、クラウドサービス、およびプライベートアプリケーションへのアクセスを保護するものであり、その機能にはアクセス制御、脅威対策、データセキュリティ、セキュリティ監視などが含まれると定義している。ガートナーは、SSEは主にクラウド経由で提供されるものであると説明しているが、オンプレミス型やエージェントベースのコンポーネントが含まれる場合もあると指摘している。
SSEは通常、SWG、CASB(cloud access security broker )、ZTNA、DLP、およびRBI(remote browser isolation )を統合したものです。これは、ハイブリッドアーキテクチャにおけるユーザーからアプリケーションまでのレイヤーに対応するものです。ワークロードのポスチャー管理、エンドポイント保護、またはアイデンティティガバナンスに代わるものではありません。
初期のSSE導入では、すべてのトラフィックがベンダーのクラウドを経由すると想定されていました。これはリモートユーザーやSaaSには適していますが、規制対象のデータ、内部トラフィック、遅延に敏感な業務、およびクラウドの障害時にも業務を継続しなければならない組織にとっては問題となります。 ガートナーの2026年SSE市場分析では、ベンダーが、オンプレミスでSSEのデータプレーンを拡張し、ローカルトラフィックの処理やクラウドのダウンタイムに対する耐性を実現する仮想アプライアンスやハードウェアアプライアンスをますます提供するようになっていると指摘されています。これは、『Skyhigh Security』誌が発表した「2026年Critical Capabilities 」の結果でも言及されています。
これはハイブリッドSSEであり、クラウド上のPoP(接続拠点)とオンプレミスまたは支社でのセキュリティ適用を、単一のポリシーエンジンと単一のコンソール下で統合したものです。Skyhigh Hybrid SSE Meshは、Skyhigh Securityが実装したこのモデルであり、ローカルでのTLS検査とZTNAを行うオンプレミスのデータプレーンを基盤とし、クラウド上のCASB、DSPM、DLP、およびRBIによって機能を拡張しています。
ハイブリッドクラウドのセキュリティソリューション
ハイブリッドクラウドのセキュリティソリューションはいくつかのカテゴリーに分類され、ほとんどの組織では複数のソリューションが必要となります。
| カテゴリ | 保護対象 | アーキテクチャにおける位置づけ |
|---|---|---|
| SSEおよびSASEプラットフォーム | Web、SaaS、およびプライベートアプリへのユーザーアクセス | ネットワーク層およびデータ層;適用ポイント |
| データセキュリティ(DSPM、DLP、暗号化) | 保存中および転送中の機密データ | データ層 |
| クラウドネイティブ・アプリケーション保護(CNAPP) | クラウドワークロードとインフラストラクチャの構成 | アプリケーションおよびワークロード層 |
| ネットワークセキュリティ | ゾーン間、サイト間、およびセグメント間のトラフィック | ネットワーク層 |
| IDセキュリティ | ユーザー、デバイス、サービスアカウント、およびエージェント | アイデンティティ層 |
| セキュリティ運用(SIEM、分析) | 環境を横断した検知と対応 | 可視化および運用層 |
ハイブリッドクラウドセキュリティベンダーを比較する際、最も重要な点は、オンプレミスとクラウドでのポリシー適用が単一のポリシーエンジンを共有しているのか、それとも同一ブランドの下で別々の製品として提供されているのかということです。導入の柔軟性、データ保護、ポリシー制御、統合、移行、および耐障害性を評価し、自社のトラフィックを用いた概念実証(PoC)を通じて、ベンダーの主張を検証してください。「ハイブリッドクラウドセキュリティソリューション:ベンダーの比較方法」を参照してください。
コンプライアンスおよび規制上の考慮事項
ほとんどのコンプライアンス・フレームワークでは、ハイブリッドクラウドについて直接言及されていませんが、いずれも、規制対象のデータやユーザーが存在する場所であればどこでも一貫して機能する管理措置が求められています。
| フレームワーク | ハイブリッドアーキテクチャに求められるもの |
|---|---|
| NISTサイバーセキュリティ・フレームワーク 2.0 | あらゆる環境に適用されるガバナンス、資産の可視化、保護、検知、対応、および復旧 |
| NIST SP 800-53 第5改訂版 | すべての適用ポイントで実装される、アクセス制御、境界保護、監査、構成管理などの制御カテゴリ |
| ISO/IEC 27001:2022 | クラウドサービスおよびオンプレミス資産を適用範囲に含み、サプライヤーの責任が明確に定義された情報セキュリティマネジメントシステム |
| PCI DSS v4.0.1 | カード保有者データ環境のセグメンテーション、転送中の強力な暗号化、およびログ記録(2025年3月31日より義務付けられる要件を含む) |
| HIPAAセキュリティ規則 | 電子形式の保護対象健康情報が、保存または送信される場所を問わず、その情報に対する管理上、物理的、および技術的な保護措置 |
| GDPR | セキュリティログや検査記録に含まれるデータを含む、個人データの適法な処理および管理された移転 |
| DORA | EUの金融機関を対象としたICTリスク管理、レジリエンス・テスト、およびサードパーティ・リスク管理(2025年1月17日より適用) |
これに伴い、2つの実務上の影響が生じます。第一に、監査人は、各環境間で統制が整合しているかどうかを問うことになりますが、これは単一のポリシーエンジンと単一のログパイプラインがあれば、その整合性を示すのが容易になります。第二に、セキュリティツール自体が規制対象データを処理するため、その検査場所、ログ、およびベンダーによるアクセスも監査範囲に含まれます。「ハイブリッドクラウドセキュリティ参照アーキテクチャ」の統制マッピングを参照してください。
ハイブリッドクラウドのセキュリティに関するベストプラクティス
以下のベストプラクティスにより、アーキテクチャは運用プログラムへと具現化されます。
- 構築前に全体像を把握しましょう。SaaSやシャドーITを含むあらゆる環境にわたるユーザー、デバイス、アプリケーション、データストア、トラフィック経路を把握してください。
- 責任分担を文書化してください。各サービスについて、プロバイダーが担当するセキュリティ対策と、御チームが担当するセキュリティ対策を明記してください。サービスのティアが変更された際には、この内容を再確認してください。
- アイデンティティを主要な管理対象とします。アイデンティティプロバイダーを統合し、フィッシング攻撃に耐性のある多要素認証(MFA)を義務付け、サービスアカウント、ワークロードのアイデンティティ、AIエージェントを、人間と同じガバナンスの対象とします。
- ポリシーを一元管理し、適用は分散させる。ルールを一度定義すれば、クラウドやオンプレミスを問わず、すべての適用ポイントに展開できます。
- 暗黙的なネットワークの信頼関係を解除します。広範囲なVPNアクセスに代わり、オンプレミスのユーザーを含め、アプリケーションごとのZTNAを導入し、内部ネットワークをセグメント化します。「プライベートアプリケーション向けのオンプレミスZTNA」を参照してください。
- データを一度分類すれば、あらゆる場所で適用できます。1つの分類スキームと1つのDLPポリシーセットを、Web、SaaS、プライベートアプリ、AIツール、エンドポイントにまたがって適用します。
- TLS検査は意図的に配置してください。トラフィックの発生源に可能な限り近い場所で一度だけ復号を行い、プライバシーに配慮が必要なカテゴリについては例外を文書化してください。
- 障害発生を想定した設計を行う。クラウドサービス、WAN回線、またはIDプロバイダーが利用できない場合に、アクセスや点検がどのように影響を受けるかを把握し、テストを行う。
- 管轄区域を無視することなく、可視性を一元化します。検知のためにログを集約しつつ、どのログをどの管轄区域から外部へ送信できるかを決定します。
- ドリフトを継続的に検知します。セキュリティポリシーとクラウド設定を「コード」として扱い、バージョン管理を行い、意図した状態と実際に展開された状態の相違についてアラートを発します。
- レガシーゲートウェイの近代化は、計画的に進めてください。サポート終了となるプロキシについては、一斉移行(ビッグバン方式)ではなく、並行導入と段階的な切り替えによって置き換えてください。詳細は、「Secure Web Gateway への移行」を参照してください。Symantec Edge SWG(Blue Coat ProxySG)をご利用のお客様は、SGOS 7.3のサポート終了期限が2026年12月となっています。詳細は、「Blue Coat 」および「ProxySGのサポート終了」、Blue Coat の代替ソリューション、ならびに「Blue Coat 近代化プログラム」を参照してください。
出典
- Flexera. 『2026年クラウドの現状レポート』. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- NIST.SP 800-215: 安全な企業ネットワーク環境の構築ガイド(2022年11月)。https://csrc.nist.gov/pubs/sp/800/215/final
- NIST.SP 800-207: ゼロトラスト・アーキテクチャ(2020年8月)。https://csrc.nist.gov/pubs/sp/800/207/final
- CISA.ゼロトラスト成熟度モデル、バージョン 2.0。 https://www.cisa.gov/zero-trust-maturity-model
- NSAおよびCISA。「クラウドセキュリティ対策トップ10」(2024年3月7日)。https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/
- NSA. 「トランスポート層セキュリティ(TLS)検査に伴うリスクの管理」(2019年11月)。https://media.defense.gov/2019/Nov/18/2002212783/-1/-1/0/MANAGING%20RISK%20FROM%20TLS%20INSPECTION_20191106.PDF
- IBMおよびポネモン・インスティテュート。『データ漏洩のコストに関するレポート 2025』。 https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- IBMおよびポネモン・インスティテュート。『データ漏洩のコストに関するレポート 2026』。 https://www.ibm.com/reports/data-breach
- ガートナー。Security Service Edge (SSE)、情報技術用語集。https://www.gartner.com/en/information-technology/glossary/security-service-edge-sse
- Skyhigh Security. 「Skyhigh Security 、2026年ガートナー『Critical Capabilities forSecurity Service Edge』の『Advanced SSE Use Case』部門で第1位にランクイン」(2026年8月5日)。https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
- NIST.サイバーセキュリティ・フレームワーク 2.0. https://www.nist.gov/cyberframework
- NIST.SP 800-53 Rev. 5: 情報システムおよび組織のためのセキュリティおよびプライバシー管理措置。 https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final
- ISO。ISO/IEC 27001:2022 情報セキュリティマネジメントシステム。 https://www.iso.org/standard/27001
- PCIセキュリティ基準協議会。PCI DSS v4.0.1(ドキュメントライブラリ)。https://www.pcisecuritystandards.org/document_library/
- 米国保健社会福祉省(HHS)。HIPAAセキュリティ規則。 https://www.hhs.gov/hipaa/for-professionals/security/index.html
- 欧州連合。規則(EU)2016/679(GDPR)。 https://eur-lex.europa.eu/eli/reg/2016/679/oj
- 欧州連合。規則(EU)2022/2554(DORA)。 https://eur-lex.europa.eu/eli/reg/2022/2554/oj