







Blue Coat 代替案およびProxySGの代替製品
- Blue Coat ProxySG、Symantec ProxySG、およびBroadcom Edge SWGは、3つの所有者が抱える1つの製品ラインです。
- ブロードコムのSGOS 7.3のアップグレード期間は、2026年12月末をもって終了します。
- SGOS 7.4 へのアップグレードにより、Java コンソールと VPM が削除されるため、いずれの場合でもポリシーのワークフローに変更が生じます。
- インライン脅威検知、組み込み型のDLP、最新のプロトコル、単一のコンソール、および柔軟な導入が求められます。
- ハイブリッドゲートウェイは、必要な場所ではオンプレミスでの適用を維持しつつ、後で同じポリシーをクラウドにも適用します。
Blue Coat の代替ソリューションとして、BroadcomのSymantec Edge SWG(旧Blue Coat ProxySG)に代わるsecure web gateway (SWG)があります。これには、Advanced Secure Gateway(ASG)の導入環境も含まれます。最新の代替ソリューションとProxySGを最も大きく区別する機能は、リアルタイムのインライン脅威検査、統合されたdata loss prevention 、統合コンソール、そしてオンプレミス、ハイブリッド、クラウドの各環境における柔軟な導入です。 Skyhigh Hybrid SSE Meshはこれら4つの機能をすべて提供し、「Blue Coat Modernization Program」を通じて、移行をガイドします。
ProxySGの代替を検討しているチームは、通常、切り替えを行うかどうかという段階はすでに過ぎています。サポート終了、更新費用、サポート上の問題、あるいはロードマップに関する懸念などが、その判断を決定づけています。残された課題は、ProxySGを何に置き換えるか、そして本番環境に支障をきたさずにどのように切り替えるかということです。
チームがBlue Coat のProxySGを置き換える理由
各チームは、ライフサイクルの期限切れ、ツールの強制的な変更、オンプレミスコンポーネントのサポート終了、コンソールの乱立、そしてAI時代における新たなトラフィックといった理由から、ProxySGの置き換えを進めています。
ライフサイクルの期限。ブロードコムは、SGOS 7.3のサポート終了発表日を2024年12月31日と設定しました。 Broadcomのライフサイクルに関する記事によると、その日以降、7.3への新機能の提供は行われず、限定的なサポートは重大な不具合およびセキュリティ上の重大な修正に限定され、顧客は発表から2年以内にSGOS 7.4へアップグレードする必要があります。この移行期間は2026年12月末に終了します。詳細は「Blue Coat 」および「ProxySG End of Life: Migration Planning」をご覧ください。
ツール変更の強制。SGOS 7.4 では、Java ベースの Management Console および Java VPM が削除され、Broadcom のガイダンスに従い、管理者は Edge SWG Admin Console へ移行することになります。Blue Coat を引き続き使用する場合でも、ポリシーの管理方法を改めて習得する必要があります。
オンプレミス版コンポーネントの提供終了。ブロードコムは2024年1月1日をもって、オンプレミス版「Web Isolation」の全バージョンに対するサポートを終了し、現在はブラウザ隔離機能をクラウドサービスとしてのみ提供しています(ブロードコム)。主権上の理由からオンプレミス展開を選択した組織にとって、ブロードコムプラットフォーム上で利用できるローカルオプションは少なくなっています。
コンソールとライセンスの分散化。BroadcomプラットフォームにおけるWeb、データ、クラウドの包括的なセキュリティ対策では、Edge SWG、Cloud SWG、Symantec DLPそれぞれに個別のコンソールが必要となり、各コンソールには独自のポリシーエンジンと更新サイクルが設定されています。これら間のポリシーの不整合は、監査上のリスク要因となります。
サポートと重点分野。ProxySGは、半導体およびインフラストラクチャ・ソフトウェアの広範な製品ポートフォリオに含まれる1つの製品です。多くのお客様から、サポート、保守、および更新手続きに関して困難を訴える声が寄せられています。
ProxySGが想定していなかった新たなトラフィック。AIツールや自律型エージェントは、持続的なWebSocket接続をますます多用するようになり、ネットワーク内部で動作しています。この領域は、クラウドのみでの検査では届かず、従来のプロキシも検査対象として設計されていませんでした。
ProxySGの後継機種に求められる要件
ProxySGの後継システムは、インラインでリアルタイムに検査を行い、データ保護機能を組み込み、現行のプロトコルに対応し、管理を一つのコンソールに統合できるものでなければなりません。
- リアルタイムのインライン脅威検査。ゲートウェイでのインライン型マルウェア対策機能。サンドボックス実行の場所と判定結果の処理が記録されます。
- 組み込み型のデータ保護機能。ベンダーのクラウドを通じて単一のポリシーに基づきデータ保護が適用され、SaaS、エンドポイント、AIツールの制御機能と分類情報を共有するため、検査が必要なコンテンツは、ICAPに接続された別の製品に引き渡されるのではなく、オンプレミスのゲートウェイから転送されます。
- 現在使用されているプロトコル:HTTP/2、TLS 1.3、およびWebSocketに対応した検査。
- 1つのコンソール、1つのポリシーエンジン。Web、クラウド、private access を横断した統合管理。
- 導入形態の選択。オンプレミス、ハイブリッド、クラウドのいずれでも、各環境で同じポリシーが適用されるため、導入スケジュールを自由に調整できます。
- 必要に応じてローカルでの制御。主権の制約を受けるトラフィックや規制対象のトラフィックについては、オンプレミスでのTLS検査およびロギングを実施します。
- 明確な移行パス。ポリシーを引き継ぎ、切り替え前に並行して運用するための、サービスに裏打ちされた手法。
- 完全なSSEへの道筋。同じプラットフォームをCASB、ZTNA、DSPM、およびremote browser isolation にも拡張すべきであり、そうすればゲートウェイの切り替えが行き止まりになることはない。
Blue Coat の代替となる3つの種類
Blue Coat 選択肢は3つのタイプに分類され、どれが適切かは、環境がどれだけの変化を受け入れられるかによって決まります。
アプライアンス単位での更新。ProxySGを別のオンプレミス型プロキシに置き換えます。この方法ではプロセスの変更が最小限で済みますが、ハードウェアのライフサイクルに縛られることになり、リモートユーザー向けに別のクラウド製品を管理し続ける必要が生じる可能性があります。
クラウド専用SSE。すべてのWeb検査をクラウドサービスに移行します。これにより、インフラのアウトソーシングを最大限に実現できますが、オンプレミスでの運用に深く根ざしたポリシーを持つチームにとっては大きな移行作業となります。また、すべてのトラフィックの復号化がベンダーのクラウドで行われることになります。これは、規制対象のデータやOT環境では受け入れられない可能性があり、さらに、クラウド専用の適用方式では、建物外に出ることのないトラフィックを監視することができません。
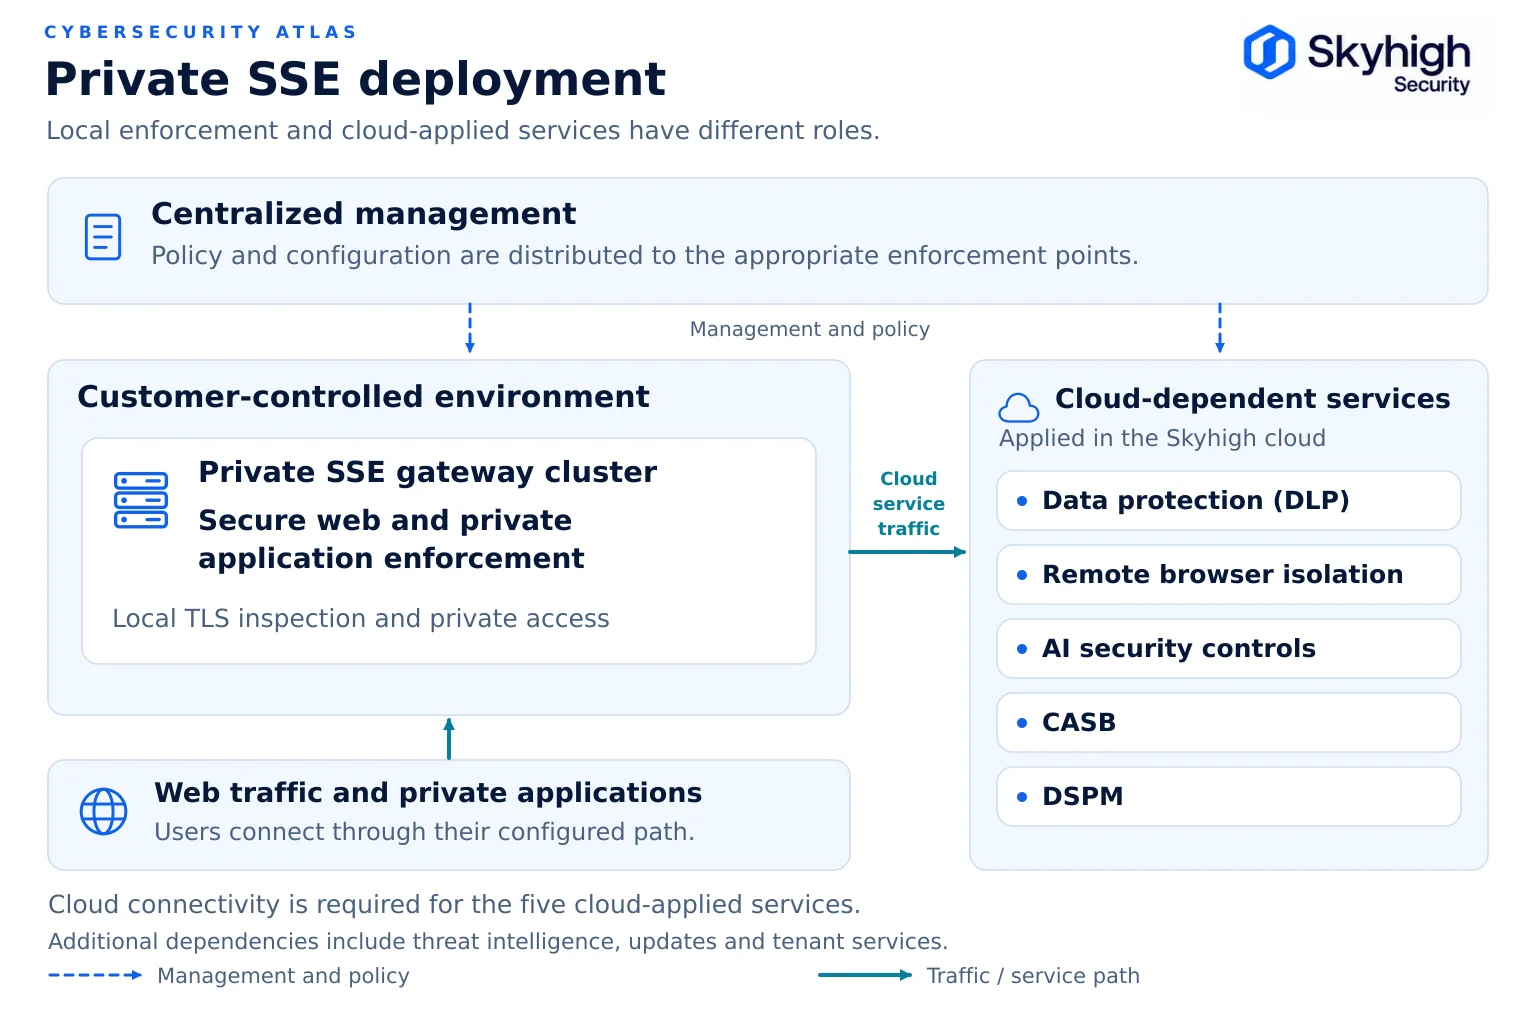
ハイブリッドSWG。コンプライアンス、パフォーマンス、または耐障害性の観点から必要とされる場合はオンプレミスでの適用を維持し、準備が整い次第、同じポリシーをクラウドにも拡張します。ほとんどのプロキシSG環境において、これが現実的な中間的なアプローチとなります。「クラウドとオンプレミスのセキュアWebゲートウェイの比較」を参照してください。
シマンテック・エッジ SWG (Blue Coat) 対Skyhigh Security
最も顕著な違いは、ソフトウェアの導入方法、コンソールの数、オンプレミスでの運用機能、および組み込みのデータ保護機能です。
| エリア | Broadcom Symantec Edge SWG (Blue Coat) | スカイハイ ハイブリッド SSE メッシュ |
|---|---|---|
| 現在のソフトウェアのパス | SGOS 7.3の限定サポートは2026年12月に終了します。SGOS 7.4への移行が必要です。 | 継続的に更新されるプラットフォーム:オンプレミス、ハイブリッド、クラウド |
| 経営 | 7.4でJavaコンソールが削除されました。Edge SWG、Cloud SWG、DLPにはそれぞれ個別のコンソールが用意されています。 | SWG、CASB、DLP、ZTNA、RBI、およびDSPMを横断する単一のコンソールおよびポリシーエンジン |
| ブラウザの隔離 | オンプレミス版 Web Isolation のサポート終了:2024年1月1日 | Remote browser isolation Skyhighクラウドを通じて申請 |
| ゼロデイ攻撃対策 | 個別の分析コンポーネントに依存している | ゲートウェイ上の「Gateway Anti-Malware」;Skyhighクラウドを介したエミュレーション・サンドボックス |
| データ保護 | シマンテックのDLP製品(別製品) | サポート対象のチャネル全体にわたる、クラウドベースの統合型DLP |
| オンプレミス環境におけるプライベートアプリケーションへのアクセス | 選択したBroadcomの展開環境において、プライベートアクセスコンポーネントおよびオンプレミスでの適用がサポートされていることを確認してください | オンプレミスおよび支店ゲートウェイ上のローカル ZTNA |
| ブラウザとAIの操作 | 選択したBroadcomコンポーネントのブラウザおよびAI制御を確認してください | WebSocketに対応した検査機能を備えた、エージェントレス型のセキュアブラウザ制御 |
| 政策の継続 | 管理コンソールへの移行時に再作業が必要 | 検証済みのインポートプロセスを通じて、SkyhighのポリシーコンソールでCPLポリシーが再表現される |
なぜ2026年に近代化を行うのか
以下の3つの要因により、2026年は近代化を進めるのに最適な年となります:
- ライフサイクルの期限。SGOS 7.3へのアップグレード期間は、2026年12月末をもって終了します。
- AIのセキュリティ上の課題。ネットワーク内で動作するAIエージェントやAIツールには、ローカルネットワークのエッジにおけるゼロトラストの適用が必要ですが、これは従来のプロキシでも、クラウド専用サービスでも提供されていません。
- コストと複雑さ。コンソール、SKU、更新サイクルが別々であるため、総所有コストが高くなります。また、ユーザー単位・モジュール単位の課金方式では、その機能が毎日使用されるか、めったに使用されないかに関わらず、同じ料金が請求されます。
SGOS 7.4 への移行は、すでにコンソールやポリシー・ワークフローの変更を余儀なくされるため、現状を維持する場合でも移行する場合でも、再構築にかかるコストは発生します。そのため、今こそ代替案を検討する絶好の機会と言えます。

企業がBlue Coat の代替ソリューションとしてSkyhighを選ぶ理由
企業がSkyhighを選ぶ理由は、必要な場所でデータプレーンをローカルに維持し、CPLポリシーを適用し、1つのコンソールから完全なSSEへと拡張できるためです。
Skyhigh Hybrid SSE Mesh は、オンプレミスの SWG アプライアンス、ローカル ZTNA、およびセキュアブラウザ制御を、クラウド上の CASB、DSPM、DLP、RBI と統合し、単一のコンソールで管理します。Web およびプライベートアクセスの適用はオンプレミスで実行でき、TLS 復号化と Web インスペクションはローカルで行われます。関連するトラフィックは、クラウドで適用されるサービスに向けて転送されます。 既存のCPLポリシーは、Skyhighの統合ポリシーコンソールで再定義され、移行前に検証されるため、チームは白紙の状態から始めるのではなく、現在のポリシー状態を基に作業を開始できます。
Skyhighは、2026年版ガートナー®『Critical Capabilities forSecurity Service Edge 』において、「Advanced SSE Use Case」部門で第1位にランクインしました。Skyhighを利用している組織は3,000社以上にのぼり、その中には世界の大手銀行の80%、フォーチュン100企業のほぼ半数が含まれています。また、同プラットフォームは99.999%の稼働率を誇り、2,000万人以上のユーザーを保護しています。さらに、FedRAMP Highの認証を取得しています。
「Blue Coat 」近代化プログラムでは、Broadcomからの残りの投資を移行に充て、それに合わせて、専門家の指導のもと段階的に移行を進めます。
次のステップ:「Symantec Edge SWG の近代化の概要」をご覧になるか、近代化アセスメントをご依頼ください。
出典
- Broadcom。Edge SWG(ProxySG)およびAdvanced Secure Gatewayのサポート終了および製品ライフサイクルについて(KB 151102)。https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom。Edge SWG (ProxySG) 管理コンソール (SGAC) に切り替える(KB 251426)。https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom。オンプレミス型 Web Isolation の EOL に関する FAQ(KB 215429)。https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Broadcom。ProxySGのサポート終了に関するドキュメント。 https://techdocs.broadcom.com/us/en/symantec-security-software/web-and-network-security/edge-swg/legacy/documentation-for-end-of-life-proxysg.html
- Skyhigh Security. 「Skyhigh Hybrid SSE Mesh による Symantec EdgeSecure Web Gateway の近代化」(2026年7月15日)。https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. Symantec Edge SWG の最新化 (Blue Coat)。https://www.skyhighsecurity.com/bluecoat-modernize.html
- Skyhigh Security. 「Skyhigh Security 、2026年ガートナー『Critical Capabilities forSecurity Service Edge』の『Advanced SSE Use Case』部門で第1位にランクイン」(2026年8月5日)。https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER は、米国および国際的に Gartner, Inc. および/またはその関連会社が所有する登録商標およびサービスマークであり、本資料では許可を得て使用されています。すべての権利は留保されています。Gartner は、自社の調査報告書に記載されているいかなるベンダー、製品、またはサービスについても推奨するものではありません。