







ハイブリッドクラウドアーキテクチャ:構成要素と導入モデル
- ハイブリッドクラウドアーキテクチャは、オンプレミス、プライベートクラウド、パブリッククラウドのリソースを連携させ、それらを単一の環境として運用できるようにします。
- その中核をなす要素は、環境、それら間の接続性、そしてこれらすべてにまたがる5つの層です。
- NISTは4つのクラウド導入モデルを定義しており、ハイブリッドモデルは2つ以上の異なるインフラストラクチャを統合するものです。
- 一般的なパターンとしては、階層型ハイブリッド、エッジハイブリッド、事業継続、クラウドバーストなどがあり、それぞれ異なるセキュリティ要件があります。
- 環境を問わず一貫したアイデンティティおよびセキュリティポリシーが、ハイブリッドアーキテクチャの管理しやすさと安全性を左右します。
ハイブリッドクラウドアーキテクチャとは、組織のオンプレミスインフラストラクチャ、プライベートクラウド、パブリッククラウドサービスを相互に接続し、アプリケーションやデータがこれらを横断して単一の環境として動作できるようにする設計です。これには、どのワークロードをどこで実行するか、各環境をどのように接続するか、そしてどの共有レイヤー(アイデンティティ、管理、セキュリティ、データ、可観測性)によって一貫性を維持するかが定義されます。
この記事では、ハイブリッドクラウドアーキテクチャとは何か、その主要な構成要素、参照図、組織が採用している導入モデルやアーキテクチャパターン、環境の統合方法、メリットとトレードオフ、3つの事例、およびその計画方法について解説します。多層的なセキュリティ設計については、『ハイブリッドクラウドのセキュリティ:アーキテクチャとベストプラクティス』を参照してください。
ハイブリッドクラウドアーキテクチャとは何ですか?
ハイブリッドクラウドアーキテクチャとは、2つ以上の異なるコンピューティング環境(通常はオンプレミスまたはプライベートインフラストラクチャとパブリッククラウド)を組み合わせ、それらを連携させることで、ワークロードやデータを両者の間で移動できるようにするものです。
NISTのクラウドコンピューティングの定義であるSP 800-145では、ハイブリッドクラウドを、2つ以上の異なるクラウドインフラストラクチャ(プライベート、コミュニティ、またはパブリック)の組み合わせと定義している。これらはそれぞれ独立したエンティティであり続けるが、データやアプリケーションの移植性を可能にする技術によって結びつけられている。日常的な用法では、ハイブリッドクラウドには、パブリッククラウドに接続された従来のデータセンターに加え、工場、店舗、支店などのエッジサイトもますます含まれるようになっている。
現在、大規模な組織においてはハイブリッド環境が標準となっています。Flexeraの「2026年クラウド動向レポート」によると、73%の組織がハイブリッド環境を運用していることが明らかになりました。
ハイブリッドクラウドアーキテクチャの中核となる構成要素
あらゆるハイブリッドクラウドアーキテクチャには、ワークロードが実行される環境、それらを結びつける接続性、そしてそれらすべてにまたがる共有レイヤーという3種類のコンポーネントがあります。
| コンポーネント | 機能の説明 | 代表的な例 |
|---|---|---|
| オンプレミス型データセンター | レガシー、規制対象、レイテンシに敏感な、または大容量のワークロードを実行します | 仮想化サーバー、メインフレーム、ストレージアレイ |
| プライベートクラウド | 専用インフラ上で、クラウド型のセルフサービスを提供します | 組織またはホスティングプロバイダーが運用する仮想化プラットフォームまたはコンテナプラットフォーム |
| パブリッククラウド(IaaSおよびPaaS) | スケーラブルなコンピューティング、ストレージ、およびマネージドサービスを提供します | ハイパースケーラーのインフラおよびプラットフォームサービス |
| SaaSアプリケーション | ビジネスアプリケーションをサービスとして提供します | メール、コラボレーション、CRM、人事システム |
| エッジサイト | データが生成される場所の近くでデータを処理する | 工場、店舗、診療所、支店 |
| 接続性 | 環境間を安全かつ確実に連携させます | サイト間VPN、プライベート相互接続、SD-WAN、インターネット |
| IDとアクセス | 環境をまたいで一元的なIDを提供します | フェデレーテッドIDプロバイダー、多要素認証(MFA)、ワークロードID |
| 管理とオーケストレーション | ワークロードを一貫して展開・運用します | インフラストラクチャ・アズ・コード、Kubernetes、ハイブリッド管理プラットフォーム |
| セキュリティ | あらゆる場所で、アクセス、脅威、およびデータに関するポリシーを徹底する | Secure web gateway, ZTNA、CASB、DLP、DSPM、セグメンテーション |
| データと統合 | データやサービスを移動・同期する | レプリケーション、バックアップ、API、イベントストリーミング |
| オブザーバビリティ | 各環境での状況を表示します | ログ、メトリクス、トレース、SIEM |
クラウドプロバイダーは、顧客の施設内で自社のサービスを実行する方法も提供しています。AWS Outpostsは、AWSのインフラストラクチャとサービスをオンプレミス環境に拡張するものであり、Azure Local(旧Azure Stack HCI)は顧客のハードウェア上で動作し、Azure Arcを通じて管理されます。これらのプラットフォームにより、オンプレミス環境はクラウドに近い形態となりますが、アイデンティティ、セキュリティ、可観測性の各レイヤーを共有する必要性がなくなるわけではありません。
ハイブリッドクラウドのアーキテクチャ図
ハイブリッドクラウドのアーキテクチャ図には、各環境、それら間の接続関係、およびそれらすべてにまたがるレイヤーが示されている必要があります。
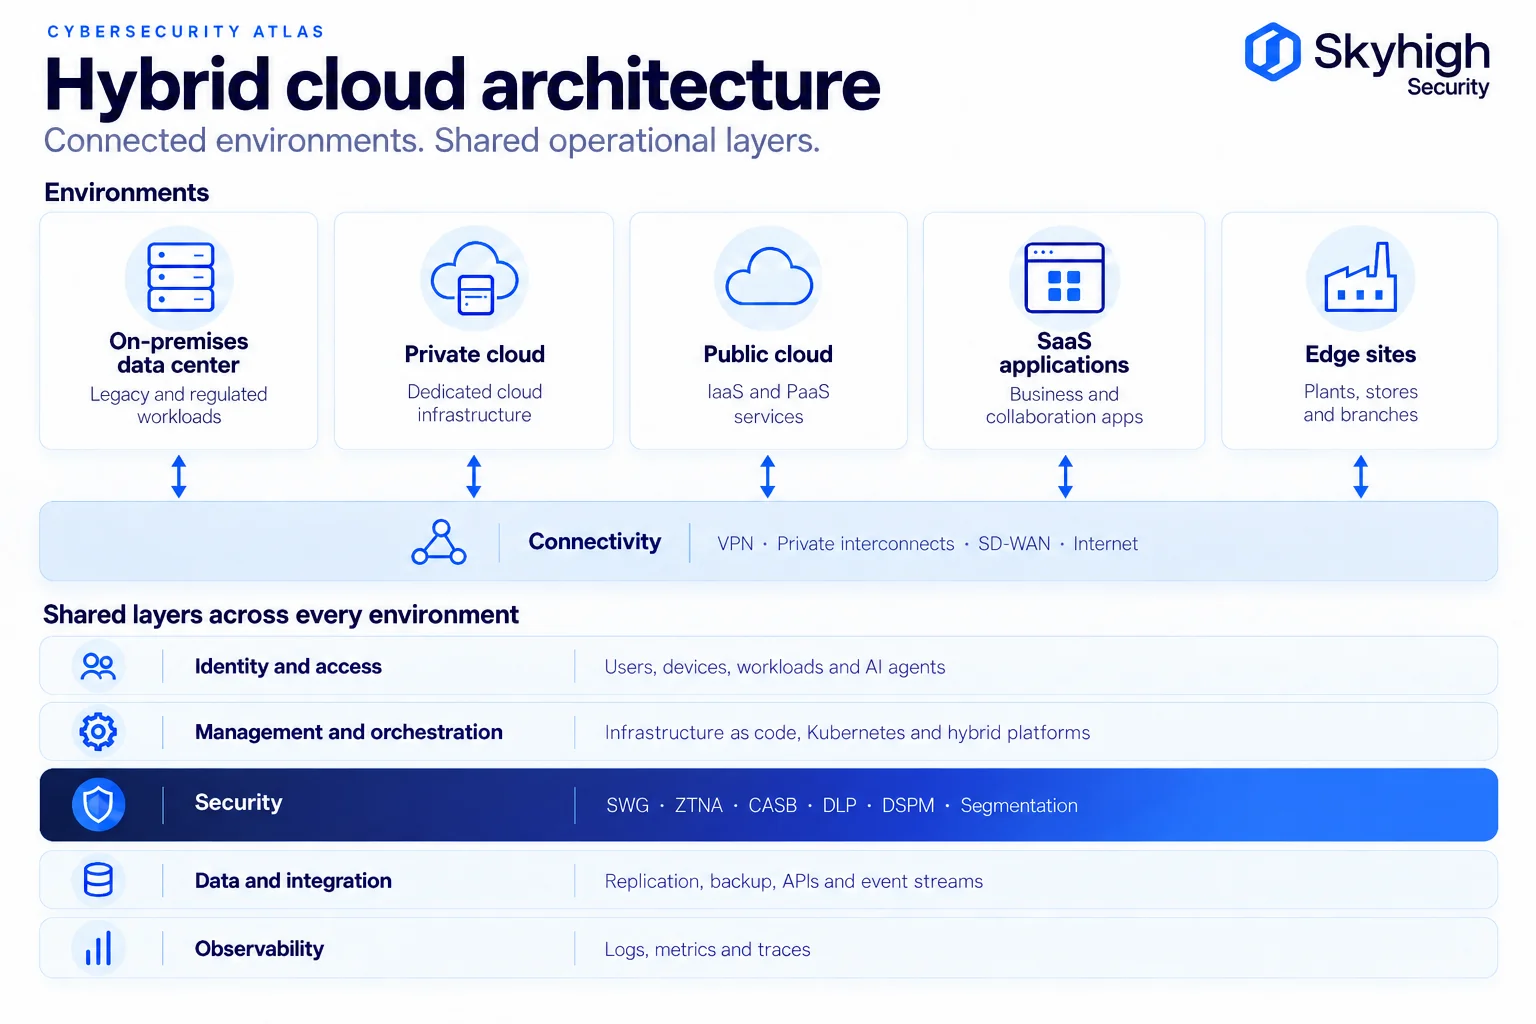
最上段は、ワークロードが実行される場所を示しています。接続レイヤーは、それらの環境が互いにどのように接続されているかを示しています。その下の5つのレイヤーはすべての環境にまたがっています。もしこれらのレイヤーのいずれかが各環境で個別に実装されていると、アーキテクチャが断片化してしまいます。セキュリティレイヤーは、断片化によるコストが最も高くなる部分です。なぜなら、環境ごとに個別のポリシーを設定すると、攻撃者が悪用できる隙間が生じるからです。セキュリティに特化した概要については、「ハイブリッドクラウド・セキュリティ・リファレンス・アーキテクチャ」を参照してください。
ハイブリッドクラウドの導入モデル
NISTは4つのクラウド導入モデルを定義しており、ハイブリッドモデルは他のモデルを組み合わせたものです。
| 導入モデル | 定義(NIST SP 800-145) | 代表的な用途 |
|---|---|---|
| プライベートクラウド | ある組織が独占的に利用するために整備されたインフラ | 規制対象または高度にカスタマイズされたワークロード |
| コミュニティクラウド | 共通の関心事を持つ特定のコミュニティが共有するインフラ | 政府または産業界のコンソーシアム |
| パブリッククラウド | 一般市民が自由に利用できるよう整備されたインフラ | Elasticおよびマネージドサービス |
| ハイブリッドクラウド | データおよびアプリケーションの移植性を確保するために、2つ以上の異なるインフラストラクチャを統合したもの | ほとんどの企業 |
実際には、組織はハイブリッドアーキテクチャを、以下の4つの一般的な構成で構築しています:
- データセンターとパブリッククラウドの併用:既存のオンプレミスシステムを1つのハイパースケーラーに接続する。
- プライベートクラウドとパブリッククラウドの組み合わせ:パブリッククラウドサービスと連携した、最新化された社内プラットフォーム。
- エッジを備えたハイブリッド:中央データセンターとクラウドに加え、工場、店舗、支店などでのローカル処理。
- ハイブリッド・マルチクラウド:1つ以上のパブリッククラウドプロバイダーに接続されたオンプレミスインフラストラクチャ。「ハイブリッドクラウドとマルチクラウドのセキュリティ」を参照してください。
一般的なハイブリッドクラウドのアーキテクチャパターン
ハイブリッドアーキテクチャのパターンとは、ワークロードが環境間でどのように分割または複製されるかを示すものであり、パターンごとに異なるセキュリティ要件が生じます。
GoogleのCloud Architecture Centerでは、ハイブリッドおよびマルチクラウドのアーキテクチャパターンを、「分散型パターン」(システムの一部が異なる環境で実行されるもの)と「冗長型パターン」(同一のシステムが複数の環境に複製されるもの)に分類しています。
| パターン | 仕組み | セキュリティ上の考慮事項 |
|---|---|---|
| 段階型ハイブリッド | 顧客向け層はクラウド上で稼働し、バックエンドシステムはオンプレミスに留まる | 各層間のAPIおよびデータパスを保護し、検査する |
| パーティション化されたマルチクラウド | 異なるワークロードやコンポーネントが、それぞれ異なるパブリッククラウド上で実行される | プロバイダー間でIDとポリシーの一貫性を保つ |
| アナリティクス・ハイブリッド | トランザクション処理システムはオンプレミスに配置され、分析処理はクラウド上で実行される | データが外部に出る前に分類し、最小化してください |
| エッジハイブリッド | 時間的または業務上重要なワークロードはローカルで実行され、それ以外はクラウドが処理します | リンクが切断されても動作し続けるローカルでの実行 |
| 環境ハイブリッド | 開発とテスト実行は1つの環境で行い、本番運用は別の環境で行う | テストデータをサニタイズし、両方に同じ制御措置を適用する |
| 事業継続 | 2つ目の環境がリカバリサイトとして機能します | データとともにセキュリティポリシーと鍵を複製する |
| クラウドバースト | 需要のピーク時には、クラウドから追加の処理能力が供給される | ワークロードの規模が変化するにつれて、ポリシーも自動的にそれに追従しなければならない |
多くの組織では複数のパターンを同時に使用しているため、環境に依存しない単一のセキュリティ層が重要となる。

ハイブリッドクラウド統合アーキテクチャ
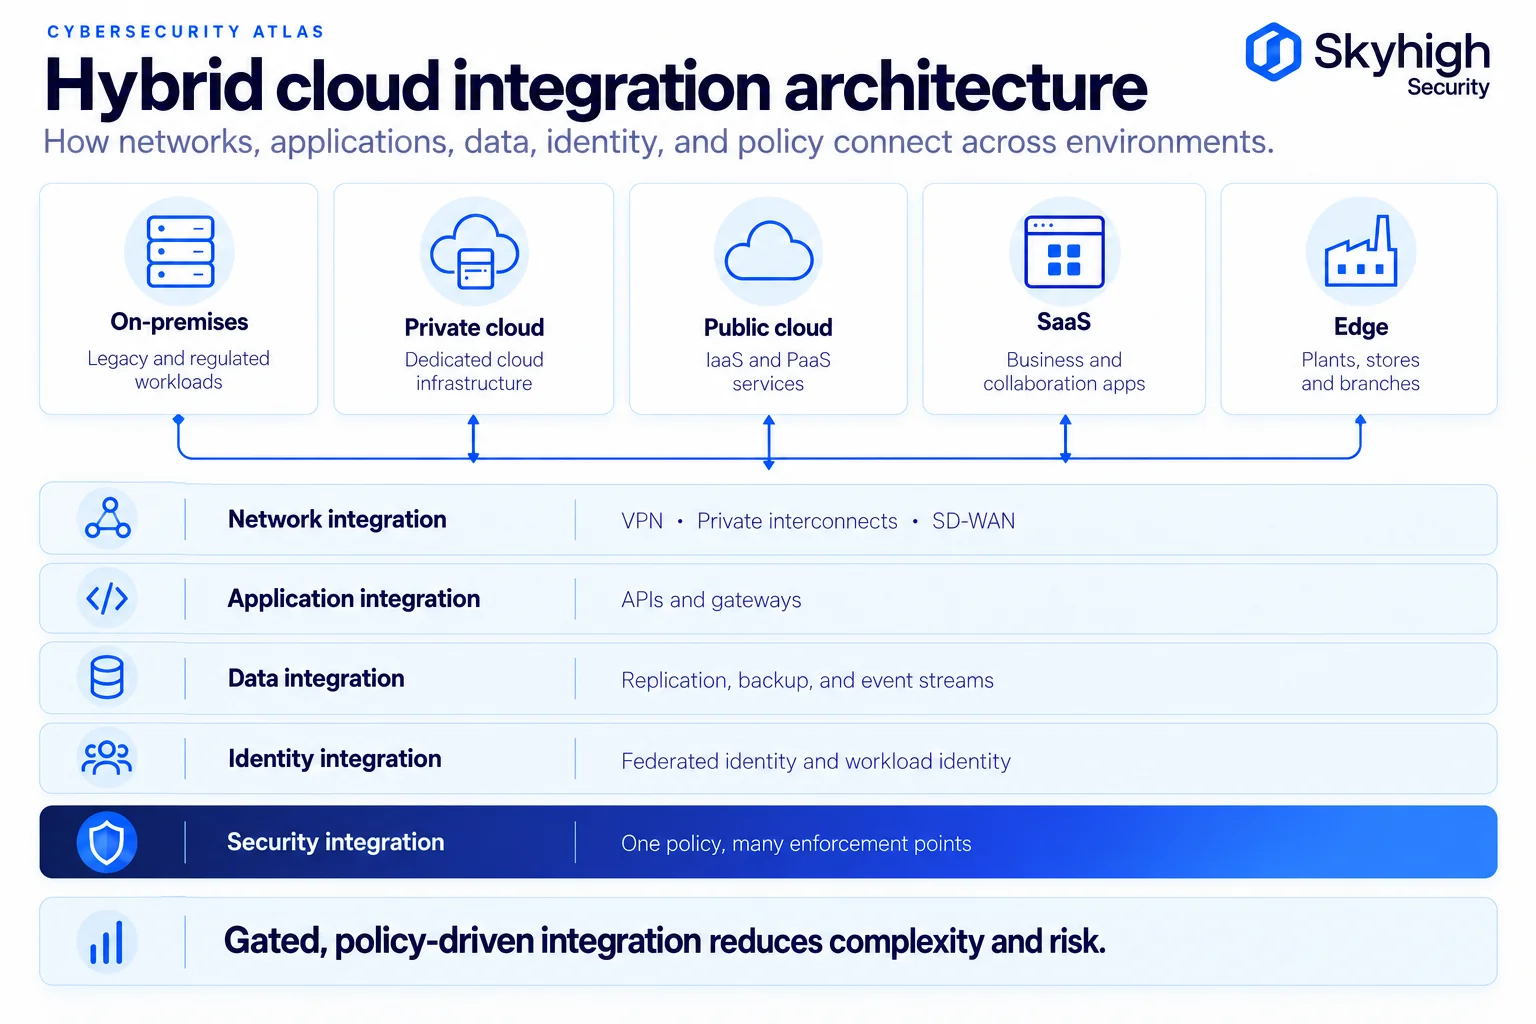
ハイブリッドクラウドの統合アーキテクチャは、ネットワーク、アプリケーション、データ、およびIDが、環境をまたいでどのように連携するかを定義するものです。
ネットワーク統合。Googleが提唱するハイブリッドおよびマルチクラウド向けのセキュアなネットワークパターンには、いくつかのアプローチが挙げられます。具体的には、開発およびテスト用のミラーリングネットワーク、すべてのシステムが通信可能なメッシュネットワーク、ゲートウェイを介して一方向または双方向で特定のAPIのみを公開するゲート型パターン、そして広範なネットワーク接続を必要とせずにオンプレミスシステムからクラウドサービスへデータを渡すハンドオーバーパターンなどです。ゲート型パターンは「最小権限の原則」に最も忠実であり、通常、より安全なデフォルトの設定となります。
アプリケーションの統合。APIゲートウェイを通じて公開されるAPIにより、各環境はバックエンドシステムへの直接アクセスではなく、管理されたインターフェースを利用できるようになります。
データ統合。レプリケーション、バックアップ、バッチ転送、イベントストリーミングにより、データの同期が維持されます。各データフローは、分類、暗号化、およびログ記録を行う必要があります。
IDの統合。すべての環境と連携した単一のIDプロバイダーにより、サービスやAIエージェント向けのワークロードIDが提供されることで、個別のIDサイロの形成が防止されます。
セキュリティの統合。アクセス、脅威、およびデータに関するポリシーは、一度定義すれば、あらゆる環境で適用されるべきです。NISTのゼロトラストに関するガイダンスであるSP 800-207では、ポリシーの決定ポイントと適用ポイントを分離しており、このモデルによって、環境をまたいでこれを実現することが可能になります。
ハイブリッドクラウドアーキテクチャのメリットとトレードオフ
ハイブリッドクラウドアーキテクチャは、組織に柔軟性と制御力をもたらしますが、その一方で、慎重に管理しなければならない複雑さも生じます。
メリット
- ニーズに応じたワークロードの配置:レイテンシ、コスト、規制、パフォーマンスの要件に最も適した場所で各ワークロードを実行します。
- 機密データの管理:規制対象となるデータとその処理をオンプレミスで維持しつつ、その他の部分ではクラウドサービスを利用します。
- 段階的な近代化:アプリケーションを一度にすべて移行するのではなく、段階的に移行する。
- レジリエンス:復旧用に別の環境を用意し、クラウドやWANの障害発生時にもローカルでの運用を継続できるようにする。
- 弾力的な容量:データセンターを過剰に拡張することなく、需要のピーク時に備えてクラウドの容量を追加できます。
- エッジでの低遅延:データが発生した場所の近くで処理を行う。
トレードオフ
- 運用の複雑さ:管理すべき環境、ツール、スキルが増えている。
- ポリシーの整合性:各環境が個別に管理される場合における、同一性、セキュリティ、および設定のずれ。
- 可視性のギャップ:ログやインベントリが複数のツールに分散している。
- ネットワークおよび転送コスト:環境間のデータ移動には多額の費用がかかる場合があります。
- 管理されていない場合、データ漏洩による影響はより深刻になる:IBMの「2025年データ漏洩コスト報告書」によると、複数の環境にまたがるデータが関与する漏洩事件の平均被害額は505万米ドルで、その発見と封じ込めに276日を要しており、これはあらゆるストレージ構成の中で最も長い期間であった。
ハイブリッドクラウドアーキテクチャの例
これら3つの例が示すように、同じ構成要素であっても、事業によってその組み合わせ方は異なります。
例 1:銀行向けの段階型ハイブリッド
オンラインバンキングおよびモバイルバンキングのフロントエンドは、伸縮性を確保するためパブリッククラウド上で稼働しています。コアバンキングシステムは銀行のデータセンター内に残されています。フロントエンドからコアへのアクセスはAPIゲートウェイを経由してのみ行われ、各層間のトラフィックは銀行が管理するインフラ上で検査されます。従業員は、社内システムと同じIDおよびデータポリシーのもとで、SaaS型のコラボレーションツールを利用しています。
例 2:あるメーカー向けのエッジハイブリッド
各工場では生産システムをローカルで運用しているため、WANがダウンしても操業は継続されます。センサーデータはエッジ側で集計され、クラウド分析システムに送信されます。オペレーショナルテクノロジー(OT)ネットワークは企業のITネットワークから分離されており、遠隔エンジニアリングへのアクセスはVPNではなく、アプリケーションごとのゼロトラストアクセスを通じて行われます。
例 3:医療システムの事業継続
臨床システムは医療システムのデータセンターで稼働しており、パブリッククラウド上に復旧環境が構築されています。データ、暗号化キー、セキュリティポリシーはまとめてレプリケートされており、フェイルオーバーは定期的にテストされるため、プライマリサイトと同様に復旧サイトも保護されています。
ハイブリッドクラウドアーキテクチャにおけるセキュリティ上の考慮事項
ハイブリッドアーキテクチャにおけるセキュリティは、各環境ごとに個別の制御策を設けるのではなく、すべての環境にまたがる単一のレイヤーとして設計された場合に効果を発揮します。
- 「アイデンティティを最優先に」:単一のIDプロバイダー、フィッシング対策機能を備えた多要素認証(MFA)、およびサービスアカウントとAIエージェントのガバナンス。
- 1つのポリシー、複数の適用先:アクセス、脅威、データに関するルールを一度定義するだけで、データセンター、支店、クラウド、およびデバイス上でそれらを適用できます。
- 検査位置の意図的な設定:各パスごとに、トラフィックの復号化を行う場所を決定します。「ローカルとクラウドのTLS検査の比較」を参照してください。
- データに追随するデータ保護:一度分類するだけで、Web、SaaS、プライベートアプリ、エンドポイント、AIツール全体にDLPを適用できます。「クラウドおよびオンプレミス環境におけるDLP」をご覧ください。
- 拠点と主権:検査、ログ、鍵がどの国の管轄下にあるか、また、そのインフラを運用しているのは誰であり、誰にそのインフラへのアクセスを強制できるかを把握しておく必要があります。「ハイブリッドクラウドセキュリティにおけるデータ主権」を参照してください。
- 責任分担の明確化:NSAおよびCISAが提唱する「クラウドセキュリティ対策トップ10」には、ハイブリッドクラウドおよびマルチクラウドの複雑性に対処するための専用の戦略が含まれています。
Skyhigh Hybrid SSE Mesh は、このモデルをユーザーアクセスとデータ保護に適用しており、オンプレミスとクラウドでの適用は、単一のコンソールとポリシーエンジンによって管理されます。
ハイブリッドクラウドアーキテクチャの計画方法
ハイブリッドクラウドアーキテクチャの計画は、インフラストラクチャの選択からではなく、ワークロードとデータから始めるべきです。
- ワークロードとデータを把握します。各アプリケーションの依存関係、データの機密性、レイテンシの要件、および規制上の制約を記録します。
- ワークロードごとに配置を決定します。その状況に応じて、オンプレミス、プライベートクラウド、パブリッククラウド、SaaS、またはエッジのいずれかを選択します。
- パターンを選択します。ワークロードを、階層型ハイブリッド、エッジハイブリッド、ビジネス継続性などのパターンに適合させます。
- 接続性と統合の設計。フラットな接続性よりも、ゲート付きネットワークパターンやAPIベースの統合を優先する。
- IDを一元化します。ワークロードを移行する前に、すべての環境に対して1つのIDプロバイダーをフェデレーションします。
- 1つのセキュリティおよびポリシー層を設計します。ポリシーを一度定義し、すべての環境における適用ポイントを計画します。「ハイブリッドクラウド・セキュリティ・リファレンス・アーキテクチャ」を参照してください。
- 可観測性を計画する。保存場所に関するルールを遵守しつつ、ログとメトリクスを一元管理する。
- 障害発生に備えて計画を立ててください。復旧拠点、フェイルオーバーの動作、およびテストスケジュールを定義してください。「ハイブリッド SSE の耐障害性」を参照してください。
- 段階的に移行する。ロールバック計画を策定した上で、ワークロードを段階的に移行し、レガシーコンポーネントは計画的に廃止する。
出典
- NIST.SP 800-145: NISTによるクラウドコンピューティングの定義(2011年9月)。https://csrc.nist.gov/pubs/sp/800/145/final
- Flexera. 『2026年クラウドの現状レポート』. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- Google Cloud。ハイブリッドおよびマルチクラウドのアーキテクチャパターン、Cloud Architecture Center。https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns-and-practices
- Google Cloud。ハイブリッドおよびマルチクラウド向けのセキュアなネットワークアーキテクチャパターン、Cloud Architecture Center。https://docs.cloud.google.com/architecture/hybrid-multicloud-secure-networking-patterns
- Google Cloud。Google Cloud や Cloud Architecture Centerを活用して、ハイブリッドおよびマルチクラウドアーキテクチャを構築しましょう。https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns
- AWS。AWS Outposts。 https://aws.amazon.com/outposts/
- Microsoft.Azure ローカルドキュメント。 https://learn.microsoft.com/en-us/azure/azure-local/
- Microsoft.Azure Arc の概要。 https://learn.microsoft.com/en-us/azure/azure-arc/overview
- NIST.SP 800-207: ゼロトラスト・アーキテクチャ(2020年8月)。https://csrc.nist.gov/pubs/sp/800/207/final
- IBMおよびポネモン・インスティテュート。『データ漏洩のコストに関するレポート 2025』。 https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- NSAおよびCISA。「クラウドセキュリティ対策トップ10」(2024年3月7日)。https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/