







Il DLP negli ambienti cloud e on-premises
- Il DLP ibrido garantisce l’applicazione di un unico insieme di politiche relative ai dati sia nei canali on-premise che in quelli cloud, compresi gli strumenti di intelligenza artificiale.
- Alla base vi è un unico schema di classificazione; senza di esso, è impossibile definire una politica DLP coerente.
- Combinate modelli, corrispondenza esatta dei dati, identificazione univoca dei documenti, OCR e classificatori basati sull’apprendimento automatico per garantire un rilevamento accurato.
- Iniziate in modalità di monitoraggio, verificate con dati di prova su ogni canale, quindi procedete all’attuazione per fasi.
- L’IA generativa rappresenta ormai uno dei principali canali di DLP, mentre l’IA “ombra” risulta essere un fenomeno diffuso nelle ricerche sulle violazioni del 2026.
Il DLP ibrido è un programma di protezione dei dati ( data loss prevention ) che rileva e controlla i dati sensibili in modo coerente sia nei sistemi on-premise che nei servizi cloud. Anziché utilizzare prodotti DLP distinti per la rete, il cloud e gli endpoint, ciascuno con le proprie regole, un programma DLP ibrido definisce le classi di dati una sola volta e le applica in ogni punto da cui i dati possono uscire.
Il presente articolo fa parte della guida alla sicurezza del cloud ibrido.
Perché la tecnologia DLP presenta delle limitazioni negli ambienti ibridi
Il DLP non funziona correttamente in ambienti ibridi quando ogni canale utilizza un prodotto diverso, con regole, dizionari ed eccezioni propri.
Il DLP tradizionale è stato progettato per un perimetro: un gateway di posta elettronica, un proxy web e un agente endpoint all’interno di una singola rete. In un ambiente ibrido, i dati transitano attraverso:
- Gateway web on-premise e gateway web nel cloud
- Applicazioni SaaS, sia tramite il traffico in linea sia tramite i dati già in esse memorizzati
- Applicazioni private accessibili tramite ZTNA
- Endpoint all’interno e all’esterno della rete
- Sessioni del browser e strumenti di intelligenza artificiale generativa
Quando ogni canale utilizza un prodotto diverso, le organizzazioni si ritrovano con dizionari, soglie ed elenchi di eccezioni diversi. Un documento bloccato dal proxy dell’ufficio potrebbe essere caricato senza problemi da casa.
Il canale dell’IA aggiunge un elemento di urgenza. Il “Data Breach Investigations Report 2026” di Verizon ha rilevato che il 45% dei dipendenti utilizza ormai regolarmente l’IA sui dispositivi aziendali, il 67% degli utenti che accede a servizi di IA su dispositivi aziendali lo fa tramite account non aziendali e l’“shadow AI” è diventata la terza azione interna non dolosa più comune nei set di dati DLP, con il codice sorgente che rappresenta il tipo di dati più spesso inviato a strumenti esterni di IA generativa. Allo stesso modo, l’OWASP classifica la divulgazione di informazioni sensibili tra i principali rischi legati alle applicazioni basate su modelli linguistici di grandi dimensioni.
Canali supportati da coprire
Valutate la copertura del DLP su otto canali, dai caricamenti web in locale ai prompt dell’IA generativa.
| Canale | Ambito di applicazione | Cosa controllare |
|---|---|---|
| Caricamenti sul Web (in locale) | Gateway locale, che inoltra i dati al cloud Skyhigh, dove viene applicata la politica DLP | Caricamento di file, invio di moduli, incollaggio nelle applicazioni web |
| Caricamenti sul Web (da remoto) | Cloud secure web gateway | Come sopra per gli utenti remoti |
| SaaS in linea | Proxy CASB o gateway web | Caricamenti, operazioni di condivisione, download su dispositivi non gestiti |
| SaaS in modalità "at rest" | API CASB | File già archiviati e condivisi esternamente |
| Gateway e-mail o API SaaS | Allegati e contenuto dei messaggi | |
| Applicazioni private | Accesso Zero Trust gestito localmente; DLP applicato tramite il percorso cloud | Download da app interne |
| Endpoint | Agente DLP per endpoint | USB, stampa, sincronizzazione locale, appunti |
| Browser e strumenti di intelligenza artificiale | Controlli del browser o proxy | Prompt, contenuti incollati, caricamento di file su servizi di intelligenza artificiale |
Si raccomanda di utilizzare classificazioni e criteri di politica comuni su tutti i canali supportati e di verificare i controlli e il comportamento di applicazione di ciascun canale. Il presente elenco dei canali descrive un programma DLP; le funzionalità relative agli endpoint, alla posta elettronica e ad altre aree potrebbero richiedere prodotti distinti o integrazioni supportate.
Classificazione: definire i dati una sola volta
Si definisca ciascuna classe di dati una sola volta, indicando un proprietario, prima di decidere come individuarla.
Tra le categorie tipiche figurano i dati personali soggetti a normativa, i dati relativi alle carte di pagamento, i dati sanitari, la proprietà intellettuale, il codice sorgente e la rendicontazione finanziaria.
Si utilizzino metodi di rilevamento adeguati a ciascuna classe:
- Modelli e dizionari relativi a identificativi generici quali numeri di carta, codici identificativi nazionali e termini medici.
- Corrispondenza esatta dei dati (EDM) con i record delle impronte digitali provenienti da fonti strutturate, quali i database dei clienti, in modo che il DLP individuino i Suoi dati effettivi anziché quelli che semplicemente vi assomigliano.
- Corrispondenza dei documenti indicizzati (IDM) per identificare documenti specifici, quali contratti, progetti o materiali destinati al consiglio di amministrazione, e individuare copie integrali o parziali.
- Riconoscimento ottico dei caratteri (OCR) per individuare testi sensibili nelle immagini, quali documenti d’identità scansionati o schermate.
- Classificatori basati sull’apprendimento automatico per tipi di documenti difficili da descrivere mediante regole.
Il luogo in cui vengono generate le impronte digitali è rilevante ai fini della sovranità. Chieda a ciascun fornitore dove vengono generate le impronte digitali e quali dati vengono trasmessi, poiché alcuni approcci generano le impronte digitali all’interno del Suo ambiente e inviano solo gli hash al servizio DLP.
L’individuazione dei dati dovrebbe orientare la classificazione. Il DSPM individua dove si trovano i dati sensibili e il loro livello di esposizione, indicando così a quali classi e archivi dare priorità. Si veda “Come il DSPM e l’SSE collaborano per ridurre il rischio legato ai dati”.
Esempi di politiche
Le politiche DLP efficaci associano una specifica classe di dati ai canali attraverso i quali essa può essere trasmessa e a un’azione proporzionata.
| Politica | Classe dati | Canali | Azione |
|---|---|---|---|
| Dati dei clienti inviati a destinazioni personali | Corrispondenza EDM nel database dei clienti | Web, SaaS, posta elettronica, strumenti di intelligenza artificiale | Bloccare; avvisare l'utente |
| Codice sorgente per l'intelligenza artificiale generativa | Classificatore di codice sorgente | Browser, gateway web | Bloccare l’IA non autorizzata; consentire l’uso dell’IA aziendale approvata con registrazione dei dati |
| Documenti del Consiglio di Amministrazione condivisi con soggetti esterni | Impronta digitale IDM | API SaaS, e-mail | Rimuovere la condivisione esterna; avvisare il proprietario |
| Dati delle carte nei file caricati | Modello di carta di pagamento con verifica di validità | Web, SaaS | Blocco; relativo al team PCI |
| Documenti di identità digitalizzati | OCR e modelli di identificazione | Web, SaaS, endpoint | Bloccare il caricamento su servizi non autorizzati |
| Download in blocco da app private | Soglia di volume e classificazione | ZTNA, endpoint | Richiedere una giustificazione; segnalare l’anomalia |
Ogni politica dovrebbe essere definita una sola volta e applicata a tutti i canali pertinenti, anziché essere ricreata per ogni singolo prodotto.

Eccezioni
Le eccezioni sono necessarie, ma è proprio a causa delle eccezioni non gestite che i programmi DLP falliscono; pertanto, registri ciascuna di esse in modo dettagliato:
- Il titolare dell’azienda e la motivazione
- Gli utenti, le destinazioni o le classi di dati specifici a cui si riferisce
- I canali a cui si applica
- Una data di scadenza o di revisione
- Misure compensative, quali la registrazione o la crittografia
Si preferiscano eccezioni circoscritte, quali un dominio partner specifico per una determinata classe di dati, piuttosto che eccezioni di ampia portata, quali un intero dipartimento.
Convalida
Verifichi l'efficacia del DLP testando innanzitutto le classificazioni, eseguendo il sistema in modalità di monitoraggio e accertandosi che su ogni canale supportato si ottengano i risultati previsti dalla politica.
- Creare un corpus di prova. Includere i “veri positivi” di ciascuna classe di dati, i casi di “near-miss” che non dovrebbero essere identificati come corrispondenti, nonché immagini e file di grandi dimensioni.
- Verifichi le classificazioni prima delle politiche. Si assicuri che il rilevamento funzioni correttamente per ciascuna classe e ciascun canale.
- Eseguire in modalità di monitoraggio. Misurare i riscontri positivi e i falsi positivi sul traffico reale prima di procedere al blocco.
- Esaminare i falsi positivi insieme ai responsabili dei dati e ottimizzare le soglie o le impronte digitali.
- Attuare l’applicazione in più fasi, iniziando dalla classe e dal canale a più alto rischio.
- Si verifichino tutti i canali supportati. Si carichi lo stesso file di prova tramite il gateway aziendale, l’accesso remoto, il SaaS, l’e-mail e uno strumento di intelligenza artificiale, verificando il rilevamento e l’azione previsti per ciascun percorso configurato.
- Si raccomanda di ripetere il test a seguito di modifiche alle classificazioni, ai canali o alle versioni della piattaforma.
DLP on-premises e DLP nel cloud
Il DLP on-premises e quello su cloud differiscono per quanto riguarda il luogo in cui i contenuti vengono ispezionati e le prove vengono archiviate, non per quanto riguarda il contenuto delle politiche.
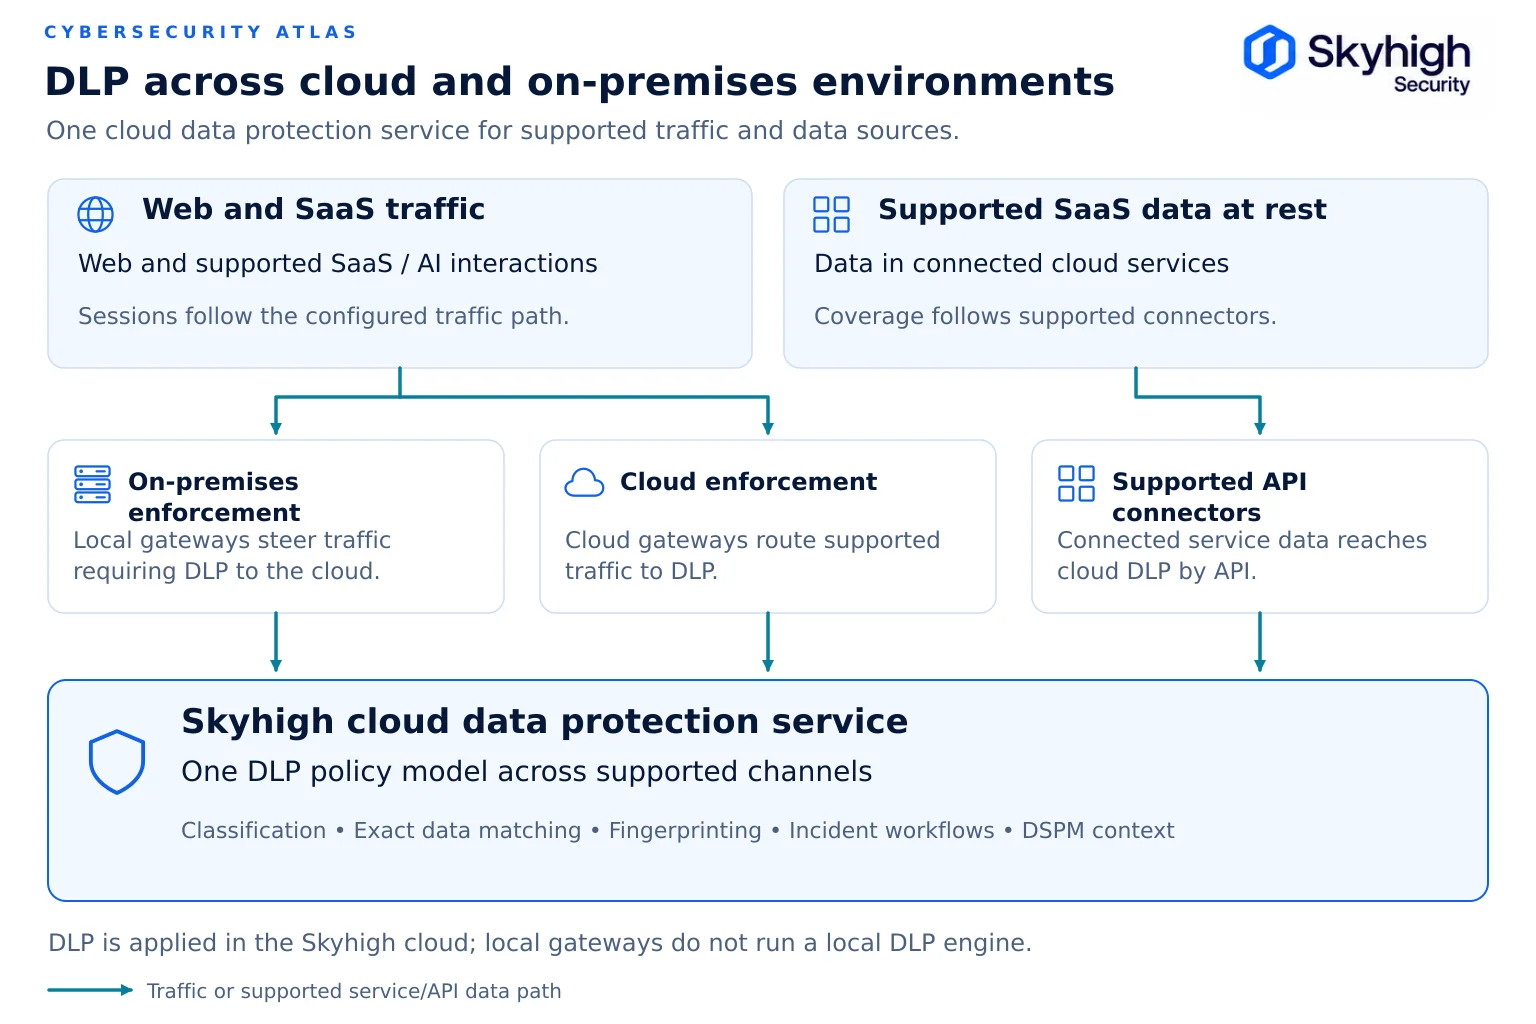
Il DLP on-premise, laddove offerto da un fornitore, ispeziona i dati sull’infrastruttura da Lei controllata. Skyhigh applica la protezione dei dati nel proprio cloud, mentre il gateway on-premise applica localmente le politiche relative al web e alle applicazioni private. Il traffico che richiede l’applicazione del DLP viene inoltrato al cloud di Skyhigh. Per le piattaforme che offrono sia il DLP locale che quello nel cloud, si raccomanda di valutare separatamente la sede dell’ispezione, il comportamento delle politiche e i canali supportati. Il luogo in cui vengono archiviate le prove relative all’intero contenuto deve seguire le stesse regole di residenza dei dati stessi. Si veda la sezione «Sovranità dei dati nella sicurezza del cloud ibrido».
In che modo Skyhigh offre la tecnologia DLP ibrida
Skyhigh offre una soluzione DLP ibrida con classificazioni condivise e un servizio di protezione dei dati gestito nel cloud per il traffico proveniente da punti di applicazione delle politiche sia locali che nel cloud.
Skyhigh utilizza classificazioni DLP condivise su tutti i canali supportati, quali web, SaaS, IA e applicazioni private; la copertura degli endpoint e degli altri canali dipende dai prodotti e dalle integrazioni selezionati (Skyhigh Security). Skyhigh Advanced DLP combina EDM, IDM e OCR con la classificazione basata sull’apprendimento automatico, supporta la scansione di file fino a 250 MB e utilizza l’apprendimento automatico per ridurre i falsi positivi (scheda tecnica di Skyhigh Advanced DLP). Attraverso Skyhigh Hybrid SSE Mesh, il gateway on-premise applica localmente le politiche relative al Web e alle applicazioni private e inoltra il traffico pertinente al cloud di Skyhigh, dove viene applicata la stessa politica DLP. La politica viene definita una sola volta e si applica ovunque si trovi l’utente, mentre i controlli Secure Browser senza agente estendono la protezione dei dati alle richieste di conferma e ai caricamenti nei browser supportati. Skyhigh afferma che tutte le sue funzionalità DLP, inclusi EDM, IDM e i classificatori automatici basati sul machine learning, sono coperte dall’autorizzazione FedRAMP High (scheda tecnica di Skyhigh Advanced DLP).
Fonti
- Verizon. Rapporto 2026 sulle indagini relative alle violazioni dei dati. https://www.verizon.com/business/resources/reports/dbir/
- Skyhigh Security. Scheda tecnica di Skyhigh Advanced Data Loss Prevention. https://www.skyhighsecurity.com/wp-content/uploads/2025/11/ds-data-loss-prevention.pdf
- Skyhigh Security. “Modernizzazione dell’ Secure Web Gateway Symantec Edge con Skyhigh Hybrid SSE Mesh” (15 luglio 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- OWASP. LLM02:2025 Divulgazione di informazioni sensibili. https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/