






RBI vs VDI: Confronto tra approcci di isolamento del browser per un accesso sicuro
- La tecnologia VDI offre un ambiente desktop virtuale completo — sistema operativo, applicazioni e file system — trasmesso in streaming a qualsiasi dispositivo finale.
- RBI isola esclusivamente la sessione del browser, eseguendo i contenuti web in un contenitore remoto e trasmettendo in streaming un output visivo sicuro al dispositivo dell'utente.
- Le differenze di costo sono significative. Il rapporto di Forrester “2025 State of VDI” rileva che il costo per postazione del DaaS varia in genere da 30 a oltre 100 dollari.
- La complessità dell’implementazione gioca a favore della RBI. La VDI richiede la gestione delle immagini, uno storage persistente, la pianificazione delle GPU e competenze amministrative relative ai desktop.
- La maggior parte delle organizzazioni ha bisogno di entrambe le cose.
- I modelli "zero trust" sono in linea con le linee guida della RBI.
- La scelta non è una questione di “o l’uno o l’altro”. Il quadro di riferimento corretto abbina ogni profilo utente alla tecnologia di accesso minima necessaria, eliminando.
Molte organizzazioni hanno adottato la VDI anni fa per centralizzare il controllo dei desktop destinati a lavoratori remoti, collaboratori esterni e carichi di lavoro soggetti a normative. Tuttavia, il panorama degli accessi ha subito un cambiamento radicale: la maggior parte del lavoro aziendale avviene ormai tramite un browser collegato ad applicazioni SaaS, non su un desktop Windows installato localmente. Quando l’esigenza reale è quella di un accesso sicuro basato su browser — e non di un desktop virtuale completo — Remote Browser Isolation (RBI) offre lo stesso livello di protezione dei dati a una frazione dei costi e della complessità. Il presente confronto illustra le differenze architetturali, i modelli di costo, gli aspetti pratici dell’implementazione e i criteri decisionali di cui i responsabili IT e della sicurezza hanno bisogno per scegliere l’approccio più adeguato.
Che cos’è la VDI — e quale problema risolve effettivamente?
L’infrastruttura desktop virtuale (VDI) mette a disposizione un ambiente desktop completo — sistema operativo, applicazioni installate, file system, periferiche — su un server centralizzato e trasmette l’immagine sullo schermo del dispositivo dell’utente tramite un protocollo di visualizzazione remota. La VDI è ospitata nel data center dell’azienda stessa, e spetta al cliente acquistare, implementare e gestire l’infrastruttura, nonché fornire l’ambiente operativo. Il DaaS ospitato nel cloud trasferisce l’infrastruttura a un fornitore, ma l’architettura rimane concettualmente simile: un desktop Windows (o Linux) completo per ogni sessione utente.
La VDI si distingue in scenari specifici. Un modellista finanziario che utilizza complesse cartelle di lavoro Excel collegate a terminali Bloomberg proprietari e a motori di rischio interni necessita di uno stack desktop completo: l’isolamento del browser da solo non è in grado di fornire componenti aggiuntivi COM+ o strumenti di conformità disponibili esclusivamente su desktop. Analogamente, un team IT del settore sanitario che imponga che nessun dato dei pazienti entri in contatto con gli endpoint degli appaltatori può utilizzare desktop VDI non persistenti che distruggono l’immagine della sessione al momento della disconnessione, mantenendo le informazioni sanitarie protette (PHI) all’interno del perimetro del data center.
Il rapporto “ Magic Quadrant ” di Gartner del 2025 relativo al DaaS prevede che, entro il 2027, i desktop virtuali risulteranno convenienti per il 95% dei lavoratori, rispetto al 40% del 2019; tuttavia, i desktop virtuali costituiranno lo spazio di lavoro principale per circa un lavoratore su cinque. «Conveniente» non significa «adeguato alle esigenze». Tale rapporto rivela un aspetto importante: quattro lavoratori su cinque non utilizzeranno un desktop virtuale come ambiente di lavoro principale. Per la stragrande maggioranza, un approccio più snello rappresenta la soluzione più adatta.
Che cos’è l’RBI e in che modo si differenzia dal punto di vista architettonico?
Remote Browser Isolation (RBI) esegue i contenuti web all’interno di un contenitore sicuro ed effimero nel cloud. La pagina non viene mai visualizzata sul dispositivo locale; l’utente riceve invece un flusso di pixel, un DOM ricostruito o una rappresentazione vettoriale della pagina ottenuta tramite la rete. Tutti gli script dannosi, i download automatici e i payload di exploit vengono isolati e distrutti al termine della sessione.
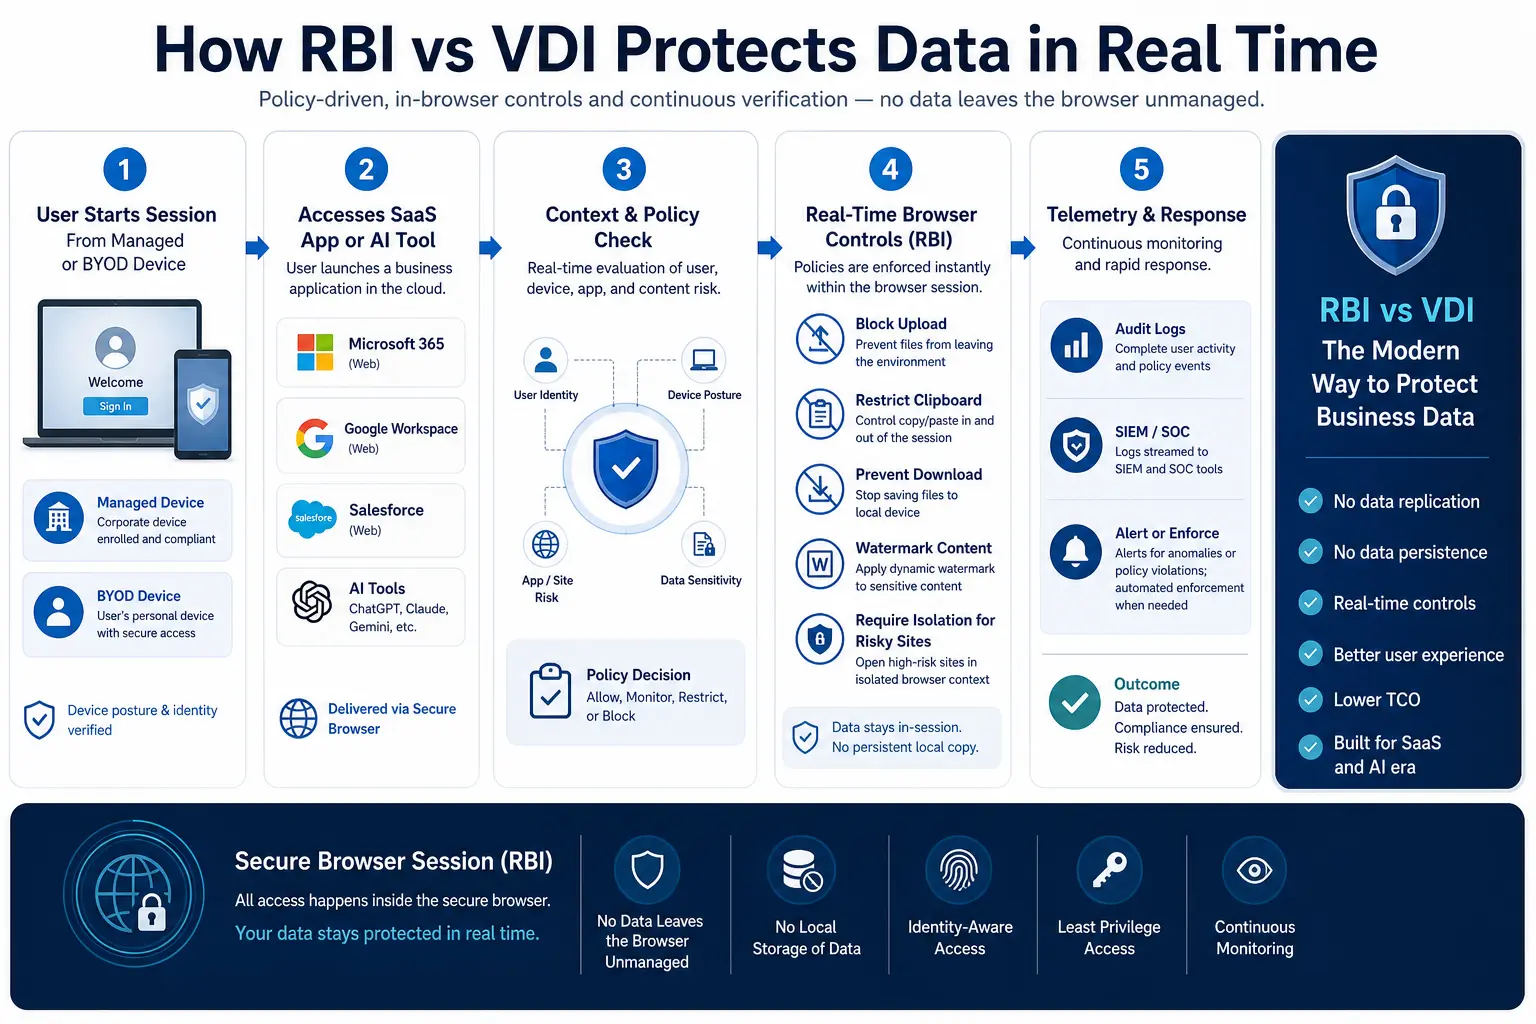
Si consideri una società di consulenza che assume 200 collaboratori esterni per un incarico di revisione contabile della durata di sei mesi. Ciascun collaboratore esterno necessita di accesso a Salesforce, ServiceNow e a un portale interno personalizzato per la gestione dei reclami — tutte applicazioni SaaS o web. Un servizio RBI integrato nelle secure web gateway politica di sicurezza, instrada ogni sessione attraverso un contenitore browser isolato. Il collaboratore esterno vive una normale esperienza di navigazione; la società applica le misure DLP alle operazioni relative agli appunti, al caricamento, al download e alla stampa senza dover configurare un singolo desktop virtuale, gestire immagini di Windows o spedire hardware.
Il mercato RBI ha registrato una rapida espansione: da 0,78 miliardi di dollari nel 2024 a una previsione di 1,04 miliardi di dollari nel 2025, con un tasso di crescita annuale composto (CAGR) del 33,1% (The Business Research Company, 2025). Tale crescita è trainata dalle organizzazioni che hanno scoperto come l’isolamento del browser risponda esattamente al caso d’uso — l’accesso sicuro al web e ai servizi SaaS — che un tempo giustificava la maggior parte delle implementazioni VDI.
RBI vs VDI: le principali differenze in sintesi
La seguente tabella comparativa illustra gli aspetti più rilevanti da considerare nella scelta tra questi due approcci.
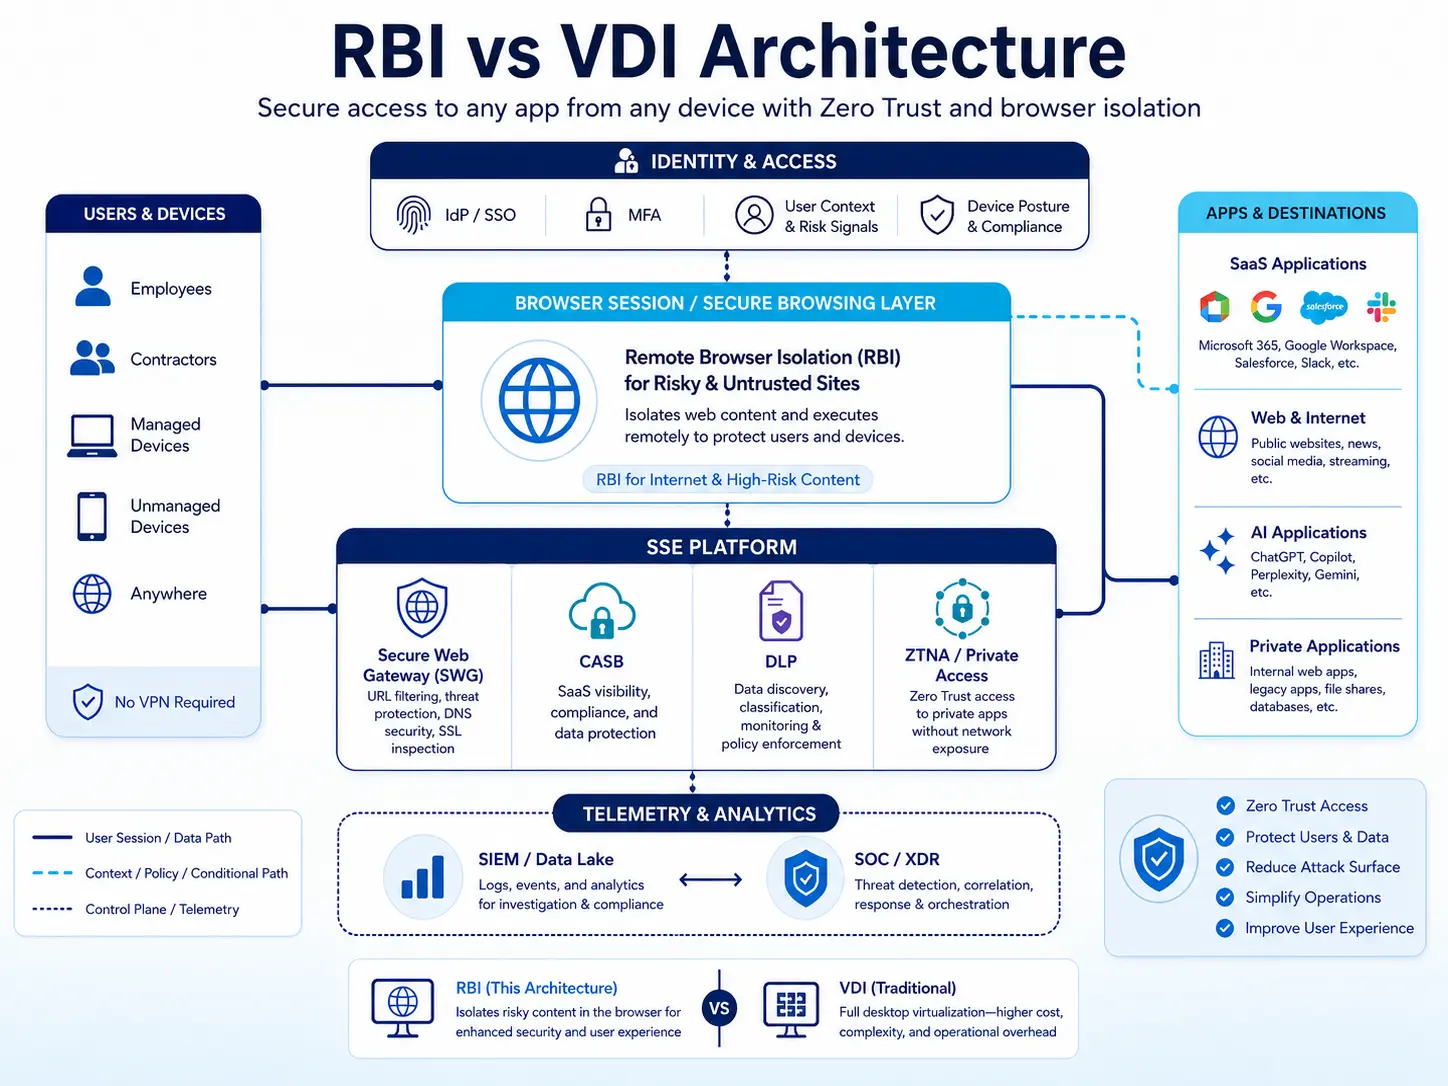
VDI/DaaS vs Remote Browser Isolation
La postazione VDI che dovrebbe essere una sessione RBI
Ecco uno scenario che gli architetti della sicurezza si trovano ad affrontare costantemente. Una compagnia assicurativa di medie dimensioni paga per postazioni DaaS fornite a 350 periti assicurativi esterni. Ciascun perito accede esattamente a tre applicazioni web: una piattaforma SaaS per la gestione dei sinistri, uno strumento di revisione dei documenti basato sul cloud e un portale interno realizzato su uno stack web moderno. Nessuno esegue macro Excel, installa software locale o utilizza dispositivi periferici. Con i prezzi tipici del DaaS, il costo annuale di quelle sole postazioni supera abbondantemente le sei cifre — senza contare il lavoro di gestione delle immagini, l’ottimizzazione degli IOPS di archiviazione, la risoluzione dei problemi legati ai picchi di accessi e le esercitazioni periodiche di emergenza quando un aggiornamento del protocollo di visualizzazione interrompe il reindirizzamento degli appunti.
La sostituzione di tali postazioni VDI con sessioni RBI fornite tramite una piattaforma SSE elimina completamente la gestione delle immagini. Le politiche DLP vengono applicate in linea durante le operazioni di copia, incolla, download e stampa, senza la necessità di agenti aggiuntivi. I periti si connettono dai propri dispositivi tramite un browser HTML5; non è richiesta alcuna installazione sul client. Le politiche CASB della piattaforma SSE regolano a quali applicazioni SaaS ciascun perito può accedere, mentre il servizio RBI garantisce che nessun dato passi attraverso l’endpoint locale.
Per quella fascia di utenti esperti interni che necessitano effettivamente di desktop completi — gli attuari che eseguono modelli analitici complessi, gli amministratori IT che gestiscono infrastrutture on-premise — la VDI rimane lo strumento più adatto. L’errore consiste nell’applicare un desktop virtuale dai costi elevati a tutti gli utenti, quando la maggior parte di essi necessita solo di un browser sicuro.
Quando la VDI rappresenta ancora la soluzione più indicata
La VDI si rivela un investimento giustificato in contesti in cui un ambiente desktop completo è indispensabile:
Applicazioni Win32 legacy. Il team tecnico di un produttore si affida a un plug-in CAD risalente a 15 anni fa, che funziona esclusivamente su Windows 10 con una versione specifica di .NET Framework. La containerizzazione di tale applicazione all’interno di una sessione del browser non è fattibile. La VDI fornisce l’immagine esatta del sistema operativo richiesta dall’applicazione, con rendering supportato dalla GPU per la modellazione 3D ad alta intensità di prestazioni.
Desktop regolamentati con tracciabilità completa. Un appaltatore governativo che opera in conformità con l’ITAR o il CMMC Livello 3 potrebbe dover dimostrare che tutte le operazioni informatiche si sono svolte all’interno di un ambiente controllato, con registrazione delle sessioni, registrazione dei tasti digitati e garanzie di residenza fisica dei dati a livello di macchina virtuale. La VDI — in particolare i desktop non persistenti che vengono eliminati al termine di ogni sessione — soddisfa tali controlli in modo più diretto rispetto al solo isolamento del browser.
Flussi di lavoro intensivi su desktop. Gli operatori dei call center che devono gestire contemporaneamente un CRM, un client di telefonia, uno strumento di condivisione dello schermo e una knowledge base potrebbero ottenere prestazioni migliori in una sessione VDI ottimizzata end-to-end per quel flusso di lavoro multi-applicazione, in particolare quando l’organizzazione ha già investito nell’ottimizzazione del protocollo di visualizzazione e nella gestione dei profili.
Gartner non prevede la scomparsa definitiva della VDI: le implementazioni on-premise continuano a esistere, soprattutto nelle organizzazioni particolarmente attente alla sicurezza che richiedono il controllo dell’infrastruttura fisica. Tuttavia, le nuove implementazioni nette di virtualizzazione dei desktop riguardano quasi esclusivamente il DaaS, il che indica che anche i fedelissimi della VDI stanno trasferendo i propri carichi di lavoro sul cloud.
Quando la RBI rappresenta la soluzione più adatta
RBI si adatta perfettamente ai modelli di accesso che caratterizzano la maggior parte delle aziende odierne:
Accesso al SaaS da parte di collaboratori esterni e terze parti. Una società di consulenza integra 500 revisori che necessitano di Workday, Slack e di un portale web personalizzato. Fornire desktop VDI a 500 utenti temporanei comporta la gestione di licenze, immagini, profili e la revoca degli accessi al termine del progetto. RBI offre a ciascun collaboratore esterno una sessione browser protetta con controlli sui dati basati su DLP: non occorre configurare alcun desktop, né disinstallarlo. Il rapporto DBIR 2025 di Verizon ha rilevato che il coinvolgimento di terze parti è balzato al 30% di tutte le violazioni, raddoppiando rispetto all’anno precedente: ciò rende l’integrazione rapida e sicura dei collaboratori esterni un imperativo per la riduzione del rischio, non solo una comodità.
Accesso da dispositivi non gestiti e BYOD. La norma NIST SP 800-46 Rev. 2 raccomanda alle organizzazioni di pianificare le proprie strategie partendo dal presupposto che i dispositivi dei telelavoratori possano essere infettati da malware. RBI applica esattamente questo principio: il dispositivo non elabora mai direttamente i contenuti web, pertanto nemmeno un laptop BYOD compromesso è in grado di estrarre dati dalla sessione isolata. Le organizzazioni che necessitano di proteggere le applicazioni cloud dai dispositivi non gestiti trovano in RBI la soluzione ideale.
Protezione dalla navigazione ad alto rischio e dal phishing. Il rapporto DBIR 2025 di Verizon ha analizzato oltre 22.000 incidenti di sicurezza, in cui le credenziali rubate hanno rappresentato il 22% delle violazioni. Le pagine di phishing e i kit di exploit basati su browser prendono di mira direttamente l’endpoint. RBI visualizza tali pagine in un contenitore monouso: anche se un utente fa clic su un link dannoso, il payload non raggiunge mai il dispositivo locale.
Governance degli strumenti di intelligenza artificiale. Un dipendente incolla i dati dei clienti in un chatbot basato sull’intelligenza artificiale non approvato tramite il browser. Grazie all’integrazione di RBI in una piattaforma SSE, le politiche DLP intercettano l’operazione di incollaggio, bloccano i dati sensibili e registrano il tentativo, il tutto senza ricorrere a un agente endpoint.
Un quadro decisionale per la scelta tra RBI e VDI
Anziché scegliere un’unica tecnologia e imporla a tutti gli utenti, è opportuno associare a ciascun profilo utente il metodo di accesso minimo necessario:
Fase 1: Analisi delle modalità di accesso. Per ciascun gruppo di utenti, elenchi le applicazioni a cui si accede, i tipi di dispositivi utilizzati e se il flusso di lavoro richiede un sistema operativo completo o solo un browser. La maggior parte delle organizzazioni constata che la stragrande maggioranza dei propri utenti opera esclusivamente con applicazioni web e SaaS.
Fase 2: Assegnare un punteggio a ciascuna persona in base ai criteri decisionali.
Fase 3: Implementare i controlli Zero Trust. Il Modello di maturità Zero Trust v2.0 della CISA fornisce ai professionisti una tabella di marcia concreta per l’implementazione, che pone l’accento sull’automazione, l’analisi dei dati e una governance rigorosa articolata su cinque pilastri. A un livello di maturità ottimale, il modello RBI viene applicato in modo automatico e trasparente a tutte le sessioni web privilegiate, non gestite o ad alto rischio. Per le sessioni VDI, si devono applicare politiche di accesso condizionato che verifichino lo stato del dispositivo, l’identità dell’utente e il contesto della sessione prima di concedere l’accesso completo al desktop.
Fase 4: Eseguire il modello di costo. Calcolare il TCO della VDI per utente al mese — includendo risorse di elaborazione, archiviazione, licenze, manodopera per la gestione delle immagini, assistenza tecnica e aggiornamento periodico dell’hardware. Confrontatelo con il costo RBI incluso nell’abbonamento alla vostra piattaforma SSE. Gartner prevede che la spesa per il DaaS crescerà da 4,3 miliardi di dollari nel 2025 a 6,0 miliardi di dollari entro il 2029, con un tasso di crescita annuale composto del 7,9%, e rileva che il mercato della VDI on-premise si sta contrattando man mano che i clienti migrano i carichi di lavoro verso il DaaS. Per gli utenti che utilizzano esclusivamente il browser, la differenza di costo è nettamente a favore dell’RBI.
Fase 5: Consolidare la gestione delle politiche. Le architetture più solide unificano VDI e RBI sotto un unico motore di politiche. Le regole DLP che bloccano il download di dati personali (PII) da Salesforce dovrebbero essere applicate in modo identico, indipendentemente dal fatto che l’utente acceda a Salesforce tramite un browser VDI o una sessione RBI. Una piattaforma SSE che includa CASB, SWG, DLP e RBI garantisce questa applicazione unificata senza la necessità di mantenere stack di politiche paralleli.
In che modo RBI e VDI si integrano a vicenda nelle architetture aziendali
Il confronto non rappresenta una competizione a somma zero. La maggior parte delle aziende continuerà a utilizzare la VDI per un sottoinsieme ben definito di profili utente, trasferendo al contempo la maggior parte degli accessi basati su browser alla RBI all’interno di un framework SSE.
Un esempio pratico di soluzione ibrida è il seguente: una società di servizi finanziari gestisce 200 desktop VDI persistenti destinati ai trader che necessitano del terminale Bloomberg, di strumenti analitici proprietari e di flussi di dati di mercato in tempo reale — tutti flussi di lavoro che dipendono dal desktop. La stessa società utilizza RBI per 2.000 addetti alle operazioni, responsabili delle relazioni con i clienti e revisori esterni che accedono a Salesforce, ServiceNow e ai portali web interni. La piattaforma Skyhigh SSE dell’azienda garantisce l’applicazione coerente delle politiche DLP e di accesso per entrambe le categorie di utenti, mentre il servizio di isolamento del browser si occupa del compito più impegnativo di isolare le sessioni per il gruppo più numeroso.
Il rapporto di Forrester “Lo stato della VDI nel 2025” sottolinea che le nuove tecnologie informatiche per gli utenti finali, quali Zero Trust Network Access e i browser aziendali, stiano offrendo un ventaglio più ampio di opzioni ai clienti VDI. Questa tendenza riflette la realtà operativa: la VDI non è più la soluzione predefinita per l’accesso remoto sicuro, ma rappresenta uno strumento all’interno di un più ampio arsenale di soluzioni per l’accesso sicuro. La ricerca del CSA del 2026 sul browser come punto di applicazione delle politiche rafforza questo cambiamento, descrivendo il browser come il canale di accesso universale per le applicazioni SaaS, gli strumenti di sviluppo e le risorse privilegiate di intelligenza artificiale — un livello di accesso che RBI protegge senza richiedere uno stack desktop completo.
Fonti
- Gartner. “Magic Quadrant ” per il Desktop as a Service (11 agosto 2025). https://www.gartner.com/en/documents/6828434
- The Business Research Company. Rapporto sul mercato globale dell’Remote Browser Isolation (2025). https://www.thebusinessresearchcompany.com/report/remote-browser-isolation-global-market-report
- Verizon. Rapporto 2025 sulle indagini relative alle violazioni dei dati (aprile 2025). https://www.verizon.com/business/resources/reports/2025-dbir-data-breach-investigations-report.pdf
- NIST. SP 800-46 Rev. 2: Guida alla sicurezza del telelavoro aziendale, dell’accesso remoto e del modello “Bring Your Own Device” (BYOD) (luglio 2016). https://csrc.nist.gov/pubs/sp/800/46/r2/final
- CISA. Modello di maturità Zero Trust, versione 2.0 (aprile 2023). https://www.cisa.gov/zero-trust-maturity-model
- Forrester. Lo stato della VDI, 2025 (marzo 2025). https://www.forrester.com/report/the-state-of-vdi-2025/RES180001
- Cloud Security Alliance. Ripensare il browser come punto critico per l’applicazione delle politiche: un’architettura di sicurezza Zero Trust per le imprese moderne (14 gennaio 2026). https://cloudsecurityalliance.org/blog/2026/01/14/reimagining-the-browser-as-a-critical-policy-enforcement-point-a-zero-trust-security-architecture-for-modern-enterprises