






RBI frente a VDI: comparación de enfoques de aislamiento del navegador para un acceso seguro
- La VDI ofrece un entorno completo de escritorio virtual —sistema operativo, aplicaciones y sistema de archivos— que se transmite a cualquier dispositivo final.
- RBI aísla únicamente la sesión del navegador, ejecutando el contenido web en un contenedor remoto y transmitiendo una salida visual segura al dispositivo del usuario.
- Las diferencias de coste son significativas. El informe «State of VDI 2025» de Forrester señala que las licencias de DaaS suelen oscilar entre 30 y más de 100 dólares.
- La complejidad de la implementación favorece a RBI. La VDI requiere gestión de imágenes, almacenamiento persistente, planificación de GPU y conocimientos especializados en administración de escritorios.
- La mayoría de las organizaciones necesitan ambas cosas.
- Los marcos de «confianza cero» se ajustan a las directrices del RBI.
- La decisión no consiste en elegir entre una u otra opción. El marco adecuado asigna a cada perfil de usuario la tecnología de acceso mínima viable, eliminando así...
Muchas organizaciones adoptaron la VDI hace años para centralizar el control de los escritorios de los trabajadores remotos, los colaboradores externos y las cargas de trabajo reguladas. Sin embargo, el panorama del acceso ha cambiado radicalmente: la mayor parte del trabajo empresarial se realiza ahora a través de un navegador que accede a aplicaciones SaaS, y no en un escritorio de Windows instalado localmente. Cuando el requisito real es un acceso seguro basado en navegador —y no un escritorio virtual completo—, Remote Browser Isolation (RBI) ofrece la misma protección de datos a una fracción del coste y la complejidad. Esta comparación desglosa las diferencias arquitectónicas, los modelos de costes, las realidades de implementación y los criterios de decisión que los responsables de TI y seguridad necesitan para elegir el enfoque adecuado.
¿Qué es la VDI y qué problema resuelve realmente?
La infraestructura de escritorio virtual (VDI) proporciona un entorno de escritorio completo —sistema operativo, aplicaciones instaladas, sistema de archivos y periféricos— en un servidor centralizado y transmite la pantalla al dispositivo del usuario a través de un protocolo de visualización remota. La VDI se aloja en el propio centro de datos de la empresa, y es responsabilidad del cliente adquirir, implementar y gestionar la infraestructura, así como proporcionar el entorno operativo. El DaaS alojado en la nube traslada la infraestructura al proveedor, pero la arquitectura sigue siendo conceptualmente similar: un escritorio completo de Windows (o Linux) por sesión de usuario.
La VDI destaca en escenarios específicos. Un modelador financiero que ejecute complejos libros de Excel conectados a terminales Bloomberg propias y a motores de riesgo internos necesita un entorno de escritorio completo: el aislamiento del navegador por sí solo no puede ofrecer complementos COM+ ni herramientas de cumplimiento exclusivas del escritorio. Del mismo modo, un equipo de TI del sector sanitario que exija que ningún dato de pacientes pase por los terminales de los contratistas puede utilizar escritorios VDI no persistentes que destruyan la imagen de la sesión al cerrar sesión, manteniendo así la información sanitaria protegida (PHI) dentro del perímetro del centro de datos.
El informe « Magic Quadrant » de Gartner para 2025 sobre DaaS prevé que, para 2027, los escritorios virtuales resultarán rentables para el 95 % de los trabajadores, frente al 40 % registrado en 2019; sin embargo, los escritorios virtuales servirán como espacio de trabajo principal para aproximadamente uno de cada cinco trabajadores. «Rentable» no significa «del tamaño adecuado». Esa proporción revela algo importante: cuatro de cada cinco trabajadores no utilizarán un escritorio virtual como su entorno principal. Para la gran mayoría, un enfoque más ligero es la opción más adecuada.
¿Qué es el RBI y en qué se diferencia desde el punto de vista arquitectónico?
Remote Browser Isolation (RBI) ejecuta contenido web dentro de un contenedor seguro y efímero en la nube. La página nunca se muestra en el dispositivo local; en su lugar, el usuario recibe un flujo de píxeles, un DOM reconstruido o una representación vectorial de la página a través de la red. Todos los scripts maliciosos, las descargas automáticas y las cargas útiles de exploits quedan aislados y se destruyen al finalizar la sesión.
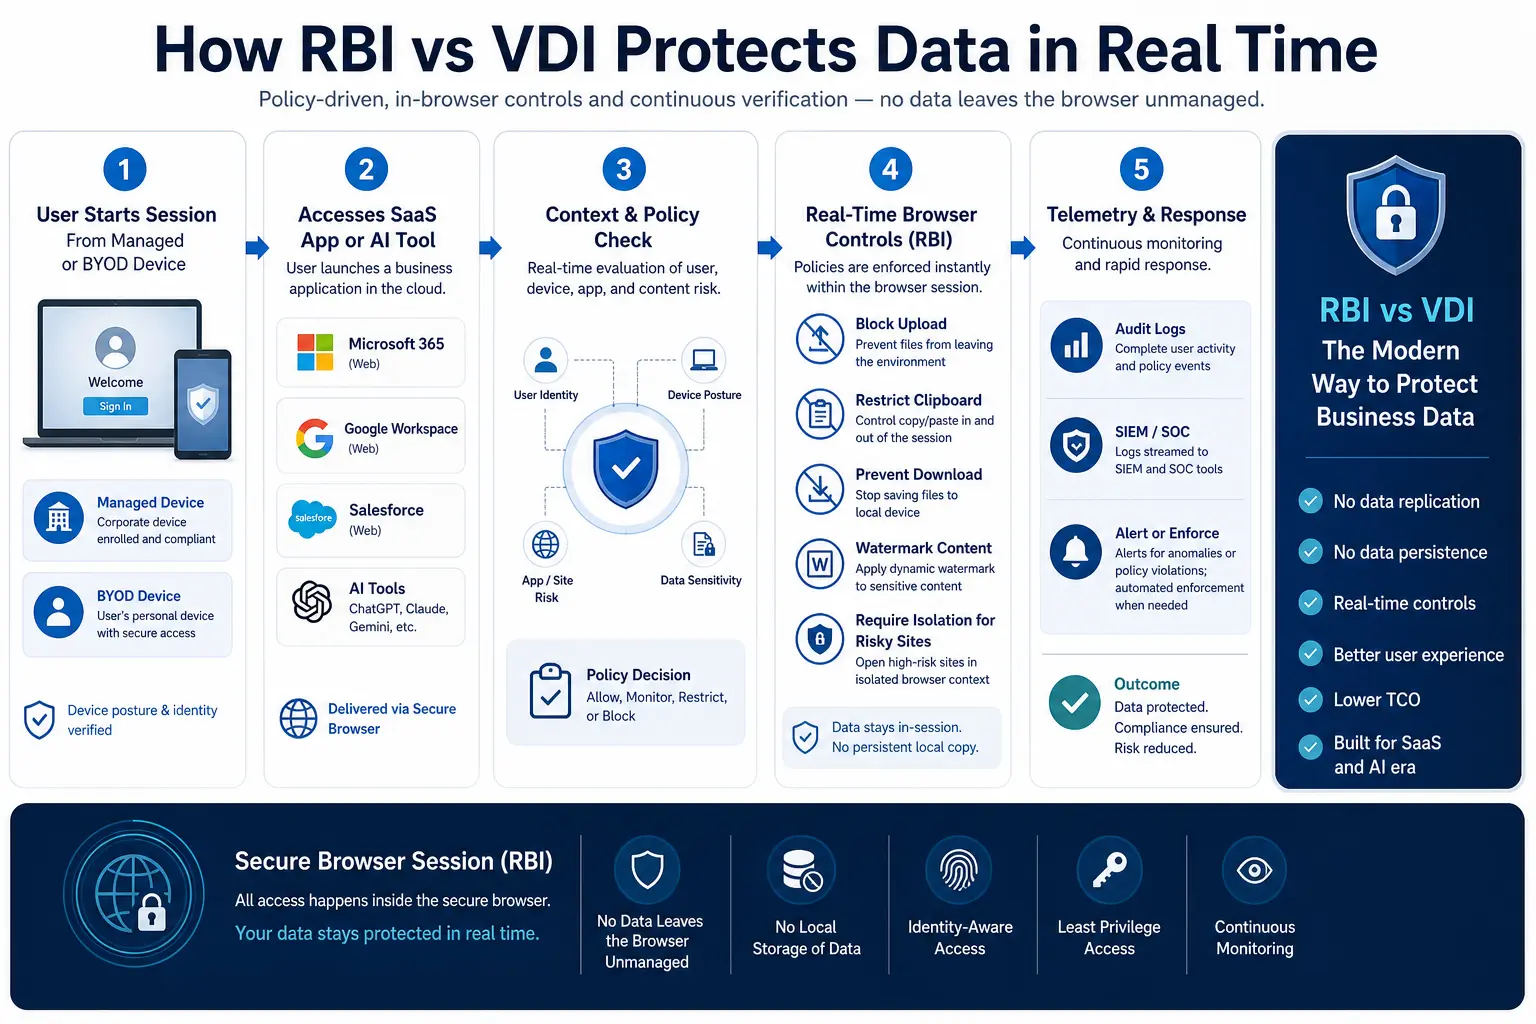
Imaginemos una empresa de consultoría que contrata a 200 trabajadores externos para un proyecto de auditoría de seis meses. Cada trabajador externo necesita acceso a Salesforce, ServiceNow y un portal interno personalizado de reclamaciones —todas ellas aplicaciones SaaS o web—. Un servicio de RBI integrado en las secure web gateway política de la empresa redirige cada sesión a través de un contenedor de navegador aislado. El colaborador externo disfruta de una experiencia de navegación normal; la empresa aplica medidas de prevención de pérdida de datos (DLP) en las acciones de portapapeles, carga, descarga e impresión sin necesidad de aprovisionar ni un solo escritorio virtual, gestionar imágenes de Windows ni enviar hardware.
El mercado de RBI se ha expandido rápidamente: de 780 millones de dólares en 2024 a una previsión de 1.040 millones de dólares en 2025, lo que refleja una tasa de crecimiento anual compuesto (CAGR) del 33,1 % (The Business Research Company, 2025). Este crecimiento viene impulsado por el hecho de que las organizaciones están descubriendo que el aislamiento del navegador da respuesta precisamente al caso de uso —el acceso seguro a la web y a los servicios SaaS— que en su día justificó la mayoría de las implementaciones de VDI.
RBI frente a VDI: las diferencias clave de un vistazo
La siguiente tabla comparativa recoge los aspectos más importantes a la hora de elegir entre estos enfoques.
VDI/DaaS frente a Remote Browser Isolation
La sesión de VDI que debería ser una sesión de RBI
He aquí un escenario con el que se encuentran constantemente los arquitectos de seguridad. Una aseguradora de tamaño medio paga por puestos de DaaS asignados a 350 peritos externos. Cada perito accede exactamente a tres aplicaciones web: una plataforma SaaS de gestión de siniestros, una herramienta de revisión de documentos basada en la nube y un portal interno desarrollado con una pila web moderna. Nadie ejecuta macros de Excel, instala software local ni utiliza dispositivos periféricos. Con los precios habituales de DaaS, la factura anual solo por esas licencias supera con creces las seis cifras, sin tener en cuenta aún la mano de obra dedicada a la gestión de imágenes, el ajuste de IOPS de almacenamiento, la resolución de problemas de «tormentas de inicios de sesión» ni los simulacros periódicos que se producen cuando una actualización del protocolo de visualización interrumpe la redirección del portapapeles.
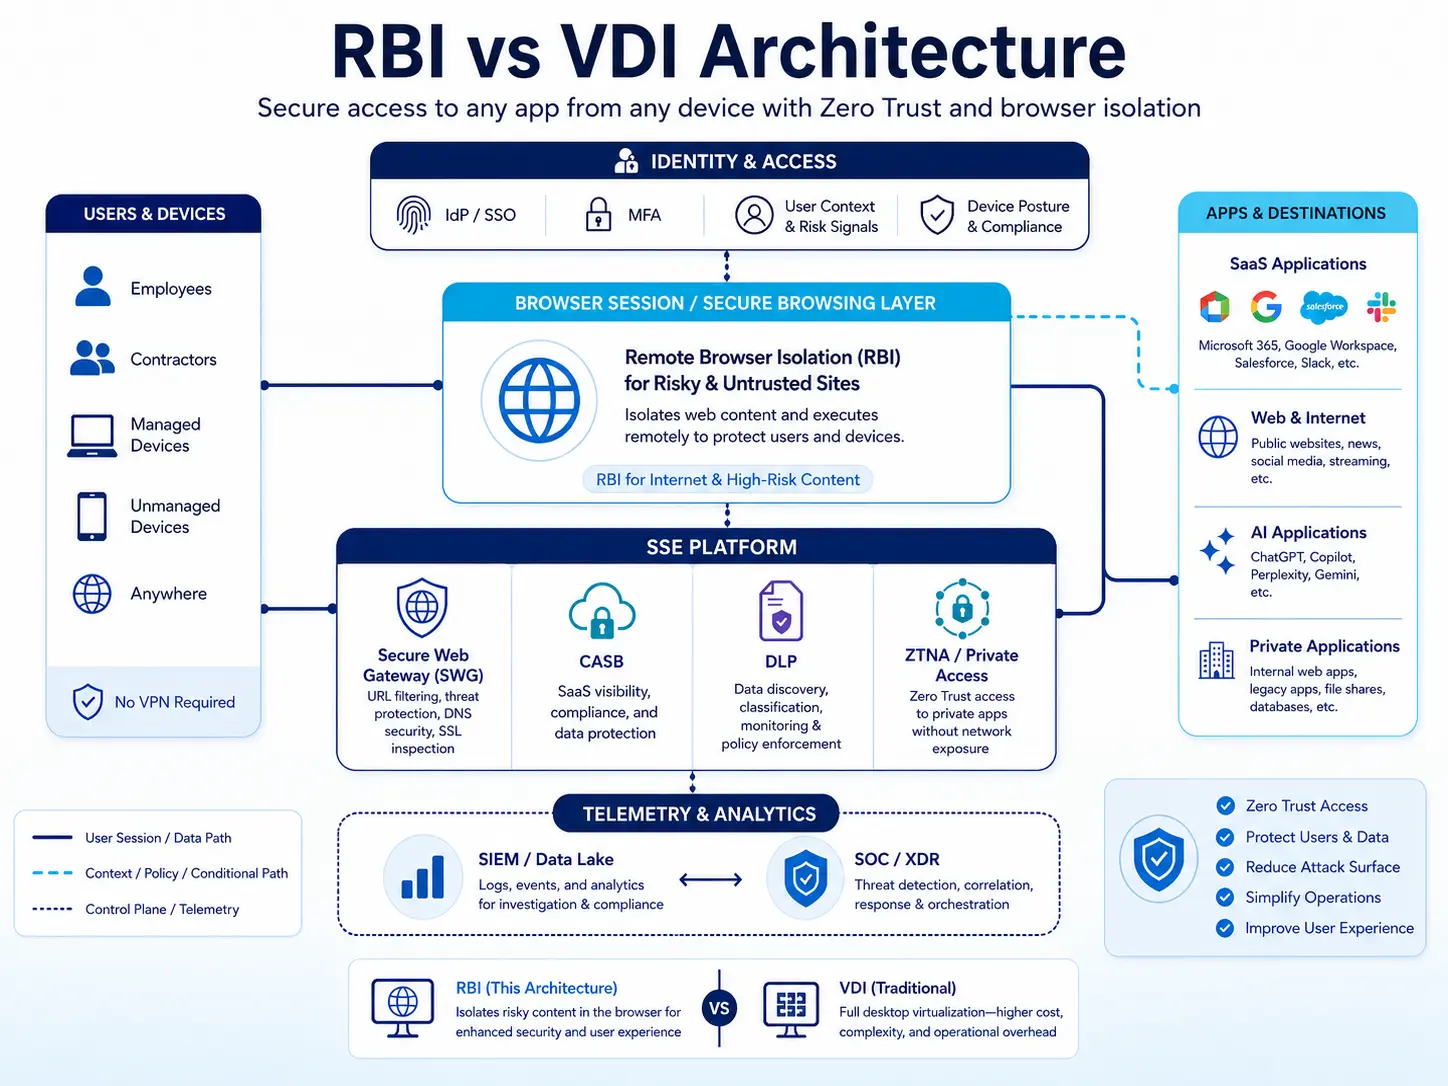
La sustitución de esas licencias de VDI por sesiones de RBI prestadas a través de una plataforma SSE elimina por completo la gestión de imágenes. Las políticas de DLP se aplican en tiempo real al copiar, pegar, descargar e imprimir, sin necesidad de instalar agentes adicionales. Los peritos se conectan desde sus propios dispositivos a través de un navegador HTML5; no es necesaria la instalación de ningún cliente. Las políticas CASB de la plataforma SSE regulan a qué aplicaciones SaaS puede acceder cada perito, mientras que el servicio RBI garantiza que ningún dato pase por el terminal local.
Para el subgrupo de usuarios avanzados internos que realmente necesitan entornos de escritorio completos —los actuarios que ejecutan modelos analíticos complejos, los administradores de TI que gestionan la infraestructura local—, la VDI sigue siendo la herramienta adecuada. El error radica en aplicar un entorno de escritorio virtual de alto coste a todos los usuarios, cuando la mayoría de ellos solo necesita un navegador seguro.
Cuándo la VDI sigue siendo la solución adecuada
La VDI resulta rentable en situaciones en las que es imprescindible disponer de un entorno de escritorio completo:
Aplicaciones Win32 heredadas. El equipo de ingeniería de un fabricante depende de un complemento CAD de hace 15 años que solo funciona en Windows 10 con una versión específica de .NET Framework. No es viable ejecutar dicha aplicación en un entorno de contenedor dentro de una sesión de navegador. La VDI proporciona la imagen exacta del sistema operativo que la aplicación requiere, con renderizado asistido por GPU para el modelado 3D, que exige un alto rendimiento.
Equipos de sobremesa regulados con registros de auditoría completos. Un contratista del Gobierno que trabaje bajo el régimen del ITAR o del Nivel 3 del CMMC puede verse en la necesidad de demostrar que todas las operaciones informáticas se han llevado a cabo en un entorno controlado, con grabación de sesiones, registro de pulsaciones de teclas y garantías de residencia física de los datos a nivel de máquina virtual. La VDI —especialmente los equipos de sobremesa no persistentes que se destruyen tras cada sesión— cumple estos controles de forma más directa que el mero aislamiento del navegador.
Flujos de trabajo intensivos en el escritorio. Los agentes de centros de atención al cliente que deben gestionar simultáneamente un CRM, un cliente de telefonía, una herramienta para compartir pantalla y una base de conocimientos pueden rendir mejor en una sesión de VDI optimizada de principio a fin para ese flujo de trabajo con múltiples aplicaciones, especialmente cuando la organización ya ha invertido en la optimización del protocolo de visualización y en la gestión de perfiles.
Gartner no prevé la desaparición total de la VDI: las implementaciones locales siguen existiendo, sobre todo en organizaciones muy preocupadas por la seguridad que exigen control sobre la infraestructura física. Sin embargo, las nuevas implementaciones netas de virtualización de escritorios son casi exclusivamente de tipo DaaS, lo que indica que incluso los más fieles a la VDI están trasladando sus cargas de trabajo a la nube.
Cuándo es más adecuado el RBI
RBI se adapta perfectamente a los patrones de acceso que predominan actualmente en la mayoría de las empresas:
Acceso de contratistas y terceros a soluciones SaaS. Una empresa de consultoría incorpora a 500 auditores que necesitan utilizar Workday, Slack y un portal web personalizado. Proporcionar escritorios VDI a 500 usuarios temporales implica gestionar licencias, imágenes, perfiles y la retirada de acceso al finalizar el proyecto. RBI proporciona a cada contratista una sesión de navegador segura con controles de datos DLP aplicados: no es necesario configurar ningún escritorio ni desinstalarlo. El informe DBIR de Verizon de 2025 reveló que la participación de terceros se disparó hasta el 30 % de todas las infracciones, duplicándose con respecto al año anterior, lo que convierte la incorporación rápida y segura de contratistas en una necesidad imperiosa para reducir el riesgo, y no solo en una cuestión de comodidad.
Acceso de dispositivos no gestionados y BYOD. La norma NIST SP 800-46, Rev. 2, recomienda a las organizaciones que planifiquen partiendo de la hipótesis de que los dispositivos de los usuarios que teletrabajan se verán infectados por malware. RBI aplica precisamente este principio: el dispositivo nunca procesa contenido web directamente, por lo que ni siquiera un ordenador portátil BYOD comprometido puede extraer datos de la sesión aislada. Las organizaciones que necesitan proteger sus aplicaciones en la nube frente a dispositivos no gestionados encuentran en RBI la solución ideal.
Navegación de alto riesgo y defensa contra el phishing. El informe DBIR de Verizon de 2025 analizó más de 22 000 incidentes de seguridad, en los que las credenciales robadas representaron el 22 % de las filtraciones. Las páginas de phishing y los kits de explotación basados en el navegador atacan directamente al terminal. RBI muestra esas páginas en un contenedor desechable: incluso si un usuario hace clic en un enlace malicioso, la carga maliciosa nunca llega al dispositivo local.
Gobernanza de las herramientas de IA. Un empleado pega registros de clientes en un chatbot de IA no autorizado a través del navegador. Al estar el RBI integrado en una plataforma SSE, las políticas de DLP interceptan la acción de pegar, bloquean los datos confidenciales y registran el intento, todo ello sin necesidad de un agente en el terminal.
Un marco de decisión para comparar RBI y VDI
En lugar de elegir una única tecnología y obligar a todos los usuarios a utilizarla, asigne a cada perfil de usuario el método de acceso mínimo viable:
Paso 1: Analice los patrones de acceso. Para cada grupo de usuarios, enumere las aplicaciones a las que se accede, los tipos de dispositivos utilizados y si el flujo de trabajo requiere un sistema operativo completo o solo un navegador. La mayoría de las organizaciones constatan que la gran mayoría de sus usuarios trabaja exclusivamente con aplicaciones web y SaaS.
Paso 2: Califique cada perfil según los criterios de decisión.
Paso 3: Implemente controles de «Zero Trust» por capas. El Modelo de Madurez de «Zero Trust» v2.0 de la CISA ofrece a los profesionales una hoja de ruta concreta para la implementación, que hace hincapié en la automatización, el análisis y una gobernanza rigurosa en torno a cinco pilares. En un nivel óptimo de madurez, el RBI se aplica de forma automática y transparente a todas las sesiones web privilegiadas, no gestionadas o de alto riesgo. En el caso de las sesiones de VDI, aplique políticas de acceso condicional que verifiquen el estado del dispositivo, la identidad del usuario y el contexto de la sesión antes de conceder el acceso completo al escritorio.
Paso 4: Ejecute el modelo de costes. Calcule el coste total de propiedad (TCO) de la VDI por usuario y mes, incluyendo recursos de computación, almacenamiento, licencias, mano de obra para la gestión de imágenes, asistencia técnica y renovación periódica del hardware. Compárelo con el coste de RBI incluido en la suscripción a su plataforma SSE. Gartner prevé que el gasto en DaaS crecerá de 4.3 mil millones de dólares en 2025 a 6.0 mil millones de dólares en 2029, con una tasa de crecimiento anual compuesta del 7,9 %, y señala que el mercado de la VDI local se está contrayendo a medida que los clientes migran sus cargas de trabajo a DaaS. Para los usuarios que solo utilizan el navegador, la diferencia de costes favorece claramente a RBI.
Paso 5: Consolidar la gestión de políticas. Las arquitecturas más sólidas unifican la VDI y la RBI bajo un único motor de políticas. Las reglas de DLP que bloquean la descarga de datos de carácter personal (PII) desde Salesforce deben aplicarse de forma idéntica, independientemente de si el usuario accede a Salesforce a través de un navegador VDI o de una sesión RBI. Una plataforma SSE que incluya CASB, SWG, DLP y RBI proporciona esta aplicación unificada sin necesidad de mantener conjuntos de políticas paralelos.
Cómo se complementan el RBI y el VDI en las arquitecturas empresariales
La comparación no es una competición de suma cero. La mayoría de las empresas mantendrán la VDI para un subconjunto definido de perfiles de usuario, al tiempo que trasladarán la mayor parte del acceso basado en navegador a la RBI dentro de un marco de SSE.
Un ejemplo práctico de este modelo híbrido sería el siguiente: una empresa de servicios financieros gestiona 200 escritorios VDI persistentes para operadores que necesitan la terminal Bloomberg, herramientas de análisis propias y fuentes de datos de mercado en tiempo real —todos ellos flujos de trabajo que dependen del escritorio—. La misma empresa utiliza RBI para 2.000 empleados de operaciones, gestores de relaciones y auditores externos que acceden a Salesforce, ServiceNow y portales web internos. La plataforma Skyhigh SSE de la empresa aplica políticas coherentes de prevención de pérdida de datos (DLP) y de acceso a ambos grupos, mientras que el servicio de aislamiento del navegador se encarga de la tarea más pesada de la contención de sesiones para el grupo más numeroso.
El informe «El estado de la VDI en 2025» de Forrester señala que las nuevas tecnologías informáticas para usuarios finales, como Zero Trust Network Access los navegadores empresariales, están ofreciendo más opciones a los clientes de VDI. Esta tendencia refleja la realidad operativa: la VDI ya no es la solución predeterminada para el acceso remoto seguro, sino una herramienta más dentro de un conjunto más amplio de herramientas de acceso seguro. El estudio de la CSA de 2026 sobre el navegador como punto de aplicación de políticas refuerza este cambio, al describir el navegador como el canal de acceso universal para aplicaciones SaaS, herramientas de desarrollo y recursos privilegiados de IA: una capa de acceso que RBI protege sin necesidad de una pila de escritorio completa.
Fuentes
- Gartner. «Magic Quadrant » para «Desktop as a Service» (11 de agosto de 2025). https://www.gartner.com/en/documents/6828434
- The Business Research Company. Informe sobre el mercado mundial de «Remote Browser Isolation » (2025). https://www.thebusinessresearchcompany.com/report/remote-browser-isolation-global-market-report
- Verizon. Informe sobre investigaciones de fugas de datos de 2025 (abril de 2025). https://www.verizon.com/business/resources/reports/2025-dbir-data-breach-investigations-report.pdf
- NIST. SP 800-46, rev. 2: Guía sobre seguridad en el teletrabajo empresarial, el acceso remoto y la política «Traiga su propio dispositivo» (BYOD) (julio de 2016). https://csrc.nist.gov/pubs/sp/800/46/r2/final
- CISA. Modelo de madurez de «Zero Trust», versión 2.0 (abril de 2023). https://www.cisa.gov/zero-trust-maturity-model
- Forrester. «El estado de la VDI, 2025» (marzo de 2025). https://www.forrester.com/report/the-state-of-vdi-2025/RES180001
- Cloud Security Alliance. «Reimaginar el navegador como un punto crítico para la aplicación de políticas: una arquitectura de seguridad de confianza cero para las empresas modernas» (14 de enero de 2026). https://cloudsecurityalliance.org/blog/2026/01/14/reimagining-the-browser-as-a-critical-policy-enforcement-point-a-zero-trust-security-architecture-for-modern-enterprises