






RBI 対 VDI:セキュアなアクセスを実現するブラウザ分離手法の比較
- VDIは、オペレーティングシステム、アプリケーション、ファイルシステムといった完全な仮想デスクトップ環境を、あらゆるエンドポイントにストリーミング配信します。
- RBIはブラウザセッションのみを分離し、Webコンテンツをリモートコンテナ内で実行して、安全な画面出力をユーザーのデバイスにストリーミングします。
- コストの差は大きい。フォレスターの「2025年 VDIの現状」レポートによると、DaaSのライセンス単価は通常、30ドルから100ドル以上とされている。
- 導入の複雑さという点では、RBIの方が有利です。VDIでは、イメージ管理、永続ストレージ、GPUの計画、およびデスクトップ管理の専門知識が必要となります。
- ほとんどの組織では、その両方が必要となります。
- ゼロトラストのフレームワークは、RBIの指針に沿ったものです。
- この決定は「どちらか一方」というものではありません。適切な枠組みにより、各ユーザーペルソナに最適な最小限のアクセス技術が割り当てられ、不要な要素が排除されます。
多くの組織は、リモートワーカー、契約社員、および規制対象のワークロードに対するデスクトップ管理を一元化するため、数年前からVDIを導入してきました。しかし、アクセス環境は根本的に変化しています。現在、企業の業務のほとんどは、ローカルにインストールされたWindowsデスクトップではなく、SaaSアプリケーションにアクセスするブラウザ上で行われています。真に求められているのが、完全な仮想デスクトップではなく、安全なブラウザベースのアクセスである場合、 Remote Browser Isolation (RBI)は、わずかなコストと複雑さで同等のデータ保護を実現します。本比較では、ITおよびセキュリティの責任者が適切なアプローチを選択するために必要な、アーキテクチャ上の違い、コストモデル、導入の実情、および意思決定基準について詳しく解説します。
VDIとは何か――そして、実際にはどのような問題を解決するのか?
仮想デスクトップインフラストラクチャ(VDI)は、OS、インストール済みのアプリケーション、ファイルシステム、周辺機器といった完全なデスクトップ環境を集中管理型のサーバー上で提供し、リモートディスプレイプロトコルを介してユーザーのデバイスに画面をストリーミングします。VDIは企業独自のデータセンターでホストされ、インフラストラクチャの購入、導入、管理、および動作環境の提供は顧客の責任となります。 クラウドでホストされるDaaSでは、インフラストラクチャがプロバイダー側に移行しますが、アーキテクチャの概念は同様であり、ユーザーセッションごとに完全なWindows(またはLinux)デスクトップが提供されます。
VDIは特定のシナリオにおいてその真価を発揮します。独自のブルームバーグ端末や社内のリスク管理エンジンに接続された複雑なExcelワークブックを操作する金融モデラーには、完全なデスクトップ環境が必要です。ブラウザの隔離機能だけでは、COM+アドインやデスクトップ専用コンプライアンスツールを提供することはできません。同様に、患者データが外部業者のエンドポイントに一切触れてはならないと規定している医療ITチームは、ログオフ時にセッションイメージを破棄する非永続的なVDIデスクトップを利用することで、PHI(個人健康情報)をデータセンターの境界内に留めることができます。
ガートナーの「2025年DaaSに関するMagic Quadrant 」によると、2027年までに、仮想デスクトップは労働者の95%にとって費用対効果の高いものになると予測されています。これは2019年の40%から増加した数値ですが、それでも仮想デスクトップが主要なワークスペースとして機能するのは、労働者の約5人に1人に留まると見込まれています。 「費用対効果が高い」ということは、「適切な規模である」という意味ではありません。この比率は重要な事実を浮き彫りにしています。すなわち、5人の従業員のうち4人は、仮想デスクトップを主要な環境として使用しないということです。大多数の従業員にとっては、より軽量なアプローチの方が適しているのです。
RBIとは何か――そのアーキテクチャ上の特徴は?
Remote Browser Isolation (RBI) は、クラウド上の安全で一時的なコンテナ内でウェブコンテンツを実行します。ページはローカルデバイス上では一切レンダリングされず、代わりに、ユーザーにはピクセルストリーム、再構築された DOM、またはページのネットワークベクトルレンダリングが送信されます。すべての悪意のあるスクリプト、ドライブバイダウンロード、およびエクスプロイトのペイロードは封じ込められ、セッション終了時に破棄されます。
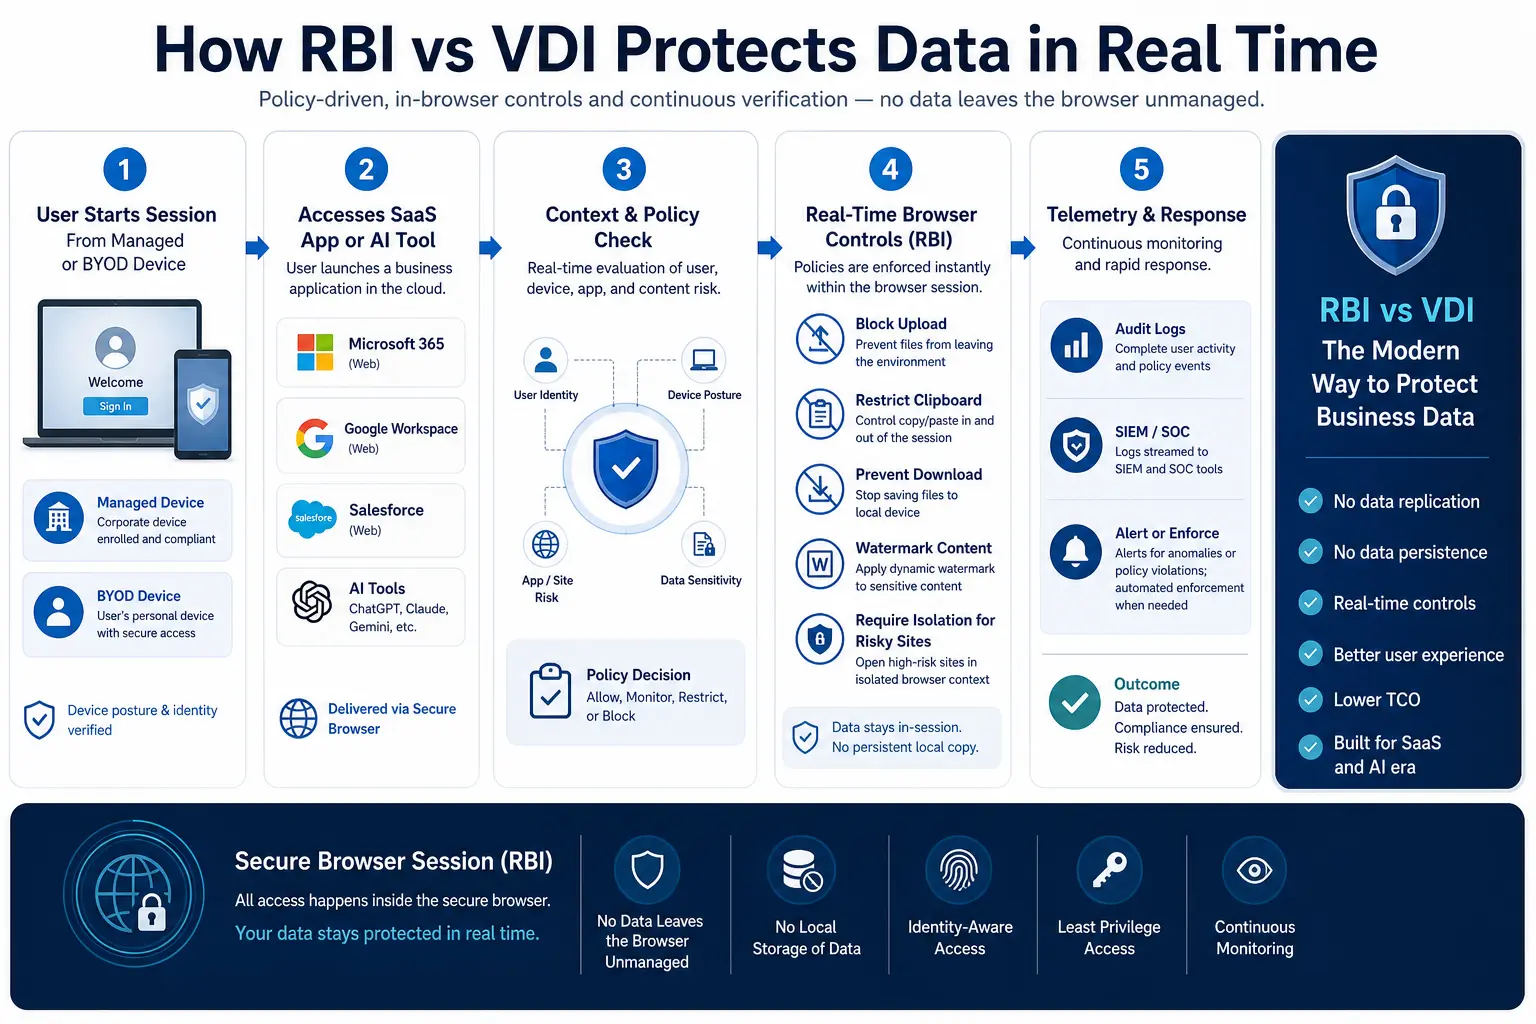
あるコンサルティング会社が、6か月間の監査業務のために200人の契約社員を採用したと仮定しましょう。各契約社員は、Salesforce、ServiceNow、および社内のカスタム請求ポータルへのアクセスを必要としており、これらはすべてSaaSまたはWebアプリケーションです。同社の secure web gateway ポリシーに統合されたRBIサービスは、各セッションを隔離されたブラウザコンテナ経由でルーティングします。契約社員には通常のブラウジング環境が提供される一方で、同社は、仮想デスクトップを1台もプロビジョニングしたり、Windowsイメージを管理したり、ハードウェアを発送したりすることなく、クリップボード、アップロード、ダウンロード、および印刷操作に対してDLPを適用しています。
RBI市場の規模は急速に拡大しており、2024年の0.78億ドルから2025年には1.04億ドルに達すると予測されており、年平均成長率(CAGR)は33.1%となっています(The Business Research Company、2025年)。この成長の背景には、ブラウザ分離技術が、かつてVDI導入の主な根拠となっていた「安全なWebおよびSaaSへのアクセス」というユースケースをまさに解決できることを、多くの組織が認識し始めていることがあります。
RBI 対 VDI:主な違いの概要
以下の比較表は、これらのアプローチのいずれを選ぶ際に最も重要な要素をまとめたものです。
VDI/DaaS 対Remote Browser Isolation
RBIセッションであるべきVDIシート
セキュリティアーキテクトが日常的に直面するシナリオを以下に挙げます。ある中規模の保険会社は、350人の外部損害査定員向けにプロビジョニングされたDaaSライセンスの料金を支払っています。各査定員がアクセスするのは、SaaS型の損害査定管理プラットフォーム、クラウドベースの文書レビューツール、そして最新のWebスタックで構築された社内ポータルの、まさにこれら3つのWebアプリケーションのみです。Excelのマクロを実行したり、ローカルソフトウェアをインストールしたり、周辺機器を使用したりする者は誰もいません。 一般的なDaaSの価格設定では、これらのライセンス分だけでも年間請求額は6桁を優に超えます。これには、イメージ管理の作業、ストレージIOPSのチューニング、ログイン集中時のトラブルシューティング、そしてディスプレイプロトコルの更新によってクリップボードのリダイレクト機能が破損した際の定期的な緊急対応などのコストは含まれていません。
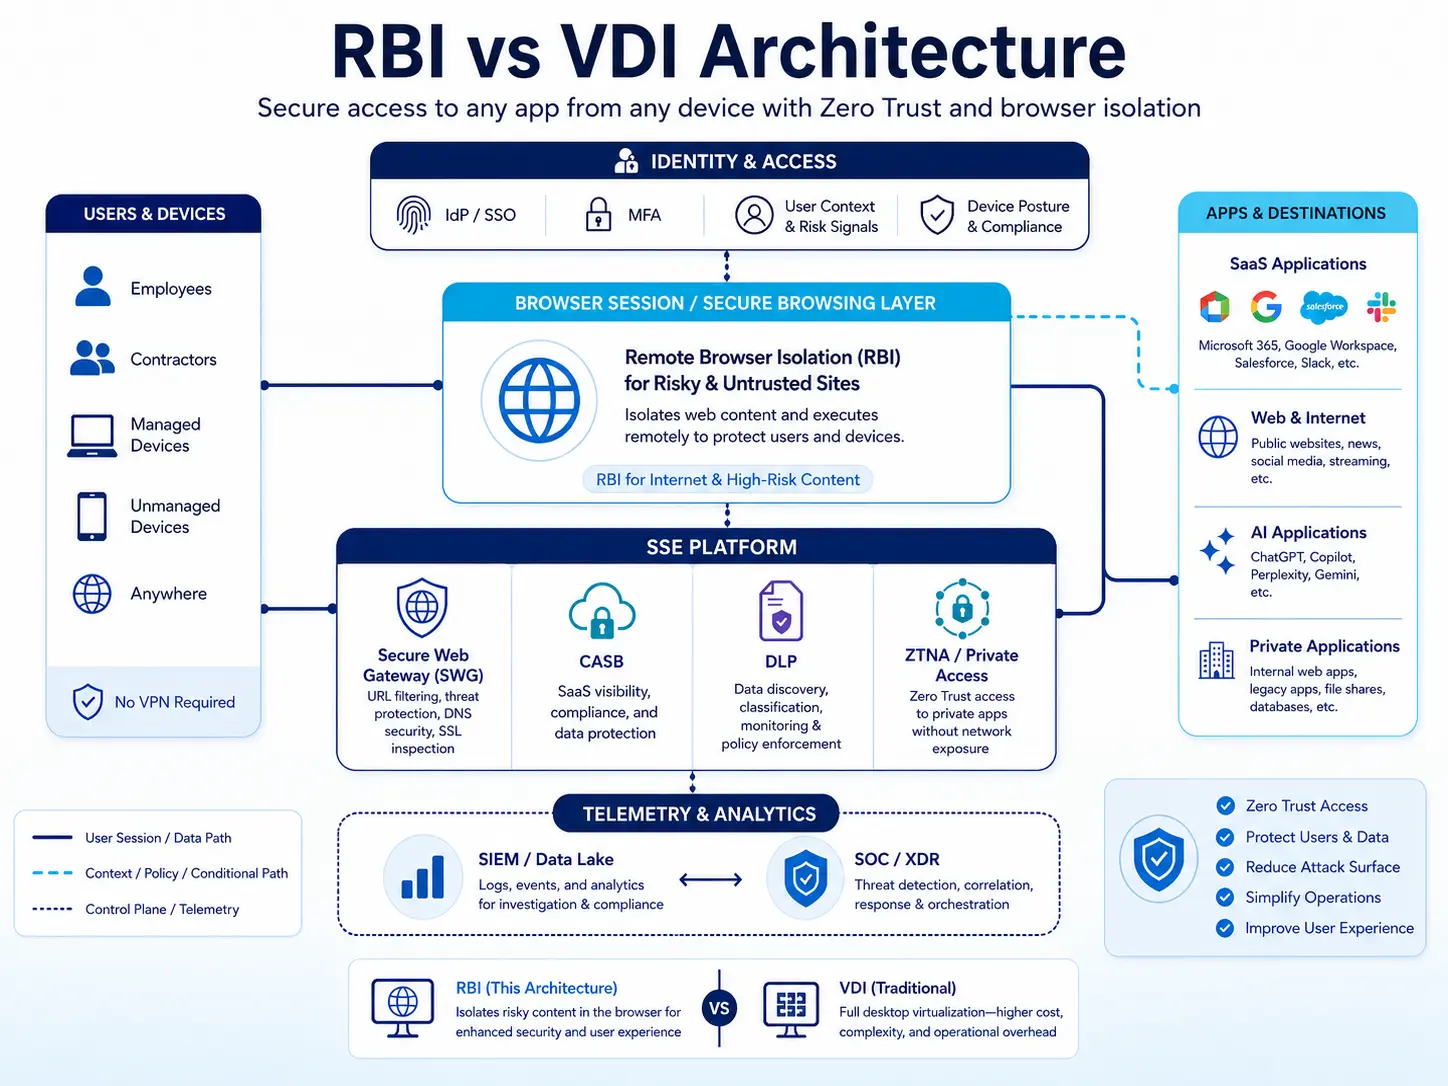
これらのVDIライセンスを、SSEプラットフォームを通じて提供されるRBIセッションに置き換えることで、イメージ管理が完全に不要になります。DLPポリシーは、コピー、貼り付け、ダウンロード、印刷に対してインラインで適用され、追加のエージェントをインストールする必要はありません。査定担当者は、自身のデバイスからHTML5ブラウザを介して接続するため、クライアントのインストールは不要です。SSEプラットフォームのCASBポリシーにより、各査定担当者がアクセスできるSaaSアプリケーションが管理され、RBIサービスによって、データがローカルのエンドポイントに触れることがないように保証されます。
本格的なデスクトップ環境を真に必要とする一部の社内パワーユーザー――高度な分析モデルを実行するアクチュアリーや、オンプレミスインフラを管理するIT管理者など――にとっては、VDIは依然として最適なツールです。しかし、ユーザーのほとんどが安全なブラウザさえあれば十分なのに、コストのかかる仮想デスクトップをすべてのユーザーに適用してしまうのは誤りです。
VDIが依然として最適な選択肢である場合
VDIは、完全なデスクトップ環境が不可欠なシナリオにおいて、その導入コストに見合う価値を発揮します:
レガシーなWin32アプリケーション。あるメーカーのエンジニアリングチームは、特定の.NET FrameworkのバージョンがインストールされたWindows 10でのみ動作する、15年前のCADプラグインに依存しています。このアプリケーションをブラウザセッション内でコンテナ化することは不可能です。VDIは、アプリケーションが要求する正確なOSイメージを提供するとともに、パフォーマンスを要する3Dモデリング向けにGPUを活用したレンダリングを実現します。
完全な監査証跡を備えた規制対象のデスクトップ。ITARまたはCMMCレベル3の要件の下で業務を行う政府請負業者は、すべてのコンピューティング処理が、セッション記録、キーストロークの記録、およびVMレベルでの物理的なデータ常駐性の保証が施された管理された環境内で行われたことを実証する必要がある場合があります。VDI(特に、各セッション終了後に削除される非永続的なデスクトップ)は、ブラウザの隔離のみの場合よりも、これらの規制要件をより直接的に満たすことができます。
デスクトップを多用するワークフロー。CRM、電話ソフト、画面共有ツール、ナレッジベースを同時に操作するコールセンターのオペレーターは、そのマルチアプリケーション・ワークフローに合わせてエンドツーエンドで最適化されたVDIセッションを利用することで、パフォーマンスが向上する可能性があります。特に、組織がすでにディスプレイプロトコルの最適化やプロファイル管理に投資している場合はなおさらです。
ガートナーは、VDIが完全に消滅すると予測しているわけではない。特に、物理インフラの制御を重視するセキュリティ意識の高い組織では、オンプレミスでの導入が依然として続いている。しかし、新規のデスクトップ仮想化導入のほぼすべてがDaaSとなっており、これはVDIの支持者でさえもワークロードをクラウドに移行しつつあることを示している。
RBIの方が適している場合
RBIは、今日の多くの企業で主流となっているアクセスパターンにぴったりと合致しています:
SaaSへの請負業者および第三者のアクセス。あるコンサルティング会社は、Workday、Slack、およびカスタムWebポータルを必要とする500人の監査員をオンボーディングしました。500人の一時的なユーザー向けにVDIデスクトップをプロビジョニングするには、ライセンス、イメージ、プロファイルの管理に加え、プロジェクト終了時のプロビジョニング解除も必要となります。RBIは、各請負業者にDLPによるデータ制御が適用されたセキュアなブラウザセッションを提供します。これにより、デスクトップの構築や撤去作業が不要になります。 2025年のVerizon DBIRによると、全情報漏洩事件のうち第三者の関与が30%に急増し、前年の2倍に達しました。これにより、迅速かつ安全な請負業者のオンボーディングは、単なる利便性にとどまらず、リスク低減のための必須要件となっています。
管理対象外のデバイスおよびBYODデバイスのアクセス。NIST SP 800-46 Rev. 2では、組織に対し、テレワーク用のクライアントデバイスがマルウェアに感染する可能性を前提として計画を立てるよう推奨しています。RBIはまさにこの原則を徹底しています。デバイス自体がWebコンテンツを直接処理することはないため、たとえセキュリティが侵害されたBYODのノートPCであっても、隔離されたセッションからデータを抽出することはできません。管理対象外のデバイスからクラウドアプリケーションを保護する必要がある組織にとって、RBIは最適なソリューションです。
高リスクなブラウジングおよびフィッシング対策。2025年のベライゾンDBIRでは、22,000件以上のセキュリティインシデントが分析され、情報漏洩の22%が認証情報の盗難によるものでした。フィッシングページやブラウザベースのエクスプロイトキットは、エンドポイントを直接標的としています。RBIは、これらのページを使い捨てのコンテナ内でレンダリングするため、ユーザーが悪意のあるリンクをクリックしたとしても、ペイロードがローカルデバイスに到達することはありません。
AIツールのガバナンス。ある従業員が、ブラウザを介して承認されていないAIチャットボットに顧客記録を貼り付けました。RBIがSSEプラットフォームに統合されているため、DLPポリシーが貼り付け操作を検知し、機密データをブロックするとともに、その試みをログに記録します。これらすべてが、エンドポイントエージェントを必要とせずに実行されます。
RBIとVDIの選択に関する意思決定フレームワーク
特定の技術を1つ選んですべてのユーザーにそれを強要するのではなく、各ユーザーペルソナに最適な最低限の実用的なアクセス方法を割り当てる:
ステップ 1:アクセスパターンの把握。各ユーザーグループについて、アクセスされるアプリケーション、使用されるデバイスの種類、およびワークフローにフルOSが必要か、それともブラウザのみで済むかをリストアップします。多くの組織では、ユーザーの大半がWebアプリケーションやSaaSアプリケーションのみで作業していることが判明しています。
ステップ2:各ペルソナを意思決定基準に基づいて評価する。
ステップ3:ゼロトラスト制御を多層的に導入する。CISAの「ゼロトラスト成熟度モデル v2.0」は、5つの柱にわたる自動化、分析、および厳格なガバナンスを重視した、実務者向けの具体的な導入ロードマップを提供している。最適な成熟度レベルでは、すべての特権セッション、管理対象外のセッション、または高リスクのWebセッションに対して、RBIが自動的かつ透過的に適用される。VDIセッションについては、フルデスクトップへのアクセスを許可する前に、デバイスの状態、ユーザーの身元、およびセッションのコンテキストを確認する条件付きアクセスポリシーを適用する。
ステップ4:コストモデルを実行します。ユーザー1人あたり月額のVDI TCO(総所有コスト)を算出します。これには、コンピューティング、ストレージ、ライセンス、イメージ管理の労務費、ヘルプデスクサポート、および定期的なハードウェアの更新費用が含まれます。 これを、SSEプラットフォームのサブスクリプションに含まれるRBIのコストと比較します。ガートナーは、DaaSへの支出が2025年の43億ドルから2029年までに60億ドルへと、年平均成長率7.9%で拡大すると予測しています。また、顧客がワークロードをDaaSに移行するにつれて、オンプレミス型VDI市場は縮小していると指摘しています。ブラウザのみを利用するユーザー層の場合、コストの差はRBIに大きく有利に働きます。
ステップ 5:ポリシー管理の一元化。最も優れたアーキテクチャでは、VDI と RBI を単一のポリシーエンジン下に統合しています。Salesforce からの PII のダウンロードをブロックする DLP ルールは、ユーザーが VDI ブラウザ経由で Salesforce にアクセスする場合も、RBI セッション経由でアクセスする場合も、同様に適用される必要があります。CASB、SWG、DLP、および RBI を備えた SSE プラットフォームであれば、並列なポリシースタックを維持することなく、このような一元的な適用を実現できます。
エンタープライズ・アーキテクチャにおいて、RBIとVDIがいかに互いに補完し合うか
この比較はゼロサムの争いではありません。ほとんどの企業は、特定のユーザー層を対象にVDIを維持しつつ、ブラウザベースのアクセスの大部分をSSEフレームワーク内のRBIに移行していくでしょう。
実用的なハイブリッド環境の例は以下の通りです。ある金融サービス企業では、ブルームバーグ・ターミナル、独自の分析ツール、リアルタイムの市場データフィードを必要とするトレーダー向けに、200台の永続的なVDIデスクトップを運用しています。これらはすべて、デスクトップに依存したワークフローです。 同社では、Salesforce、ServiceNow、および社内Webポータルにアクセスする2,000人の運用スタッフ、リレーションシップ・マネージャー、外部監査人に対してはRBIを採用しています。同社のSkyhigh SSEプラットフォームは、これら2つのユーザーグループ全体で一貫したDLPおよびアクセスポリシーを適用し、一方、ブラウザ分離サービスは、より大規模なグループにおけるセッションの封じ込めという負荷の高い処理を担当しています。
フォレスターの「2025年 VDIの現状」レポートでは、 Zero Trust Network Access やエンタープライズブラウザといった新しいエンドユーザーコンピューティング技術が、VDIユーザーにさらなる選択肢をもたらしていると指摘しています。この傾向は、運用上の現実を反映しています。すなわち、VDIはもはやセキュアなリモートアクセスにおける「デフォルトの解決策」ではなく、より広範なセキュアアクセスツールキットの一つのツールに過ぎないのです。 CSAの2026年の「ポリシー適用ポイントとしてのブラウザ」に関する調査は、この変化を裏付けており、ブラウザをSaaSアプリケーション、開発者向けツール、特権AIリソースへの普遍的なアクセス経路として位置づけています。これは、RBIが完全なデスクトップスタックを必要とせずにセキュリティを確保するアクセス層です。
出典
- ガートナー。「デスクトップ・アズ・ア・サービス(DaaS)の『Magic Quadrant 』」(2025年8月11日)。https://www.gartner.com/en/documents/6828434
- The Business Research Company. 『Remote Browser Isolation 』グローバル市場レポート(2025年)。https://www.thebusinessresearchcompany.com/report/remote-browser-isolation-global-market-report
- ベライゾン。『2025年データ漏洩調査報告書』(2025年4月)。https://www.verizon.com/business/resources/reports/2025-dbir-data-breach-investigations-report.pdf
- NIST.SP 800-46 Rev. 2: 企業のテレワーク、リモートアクセス、およびBYOD(Bring Your Own Device)のセキュリティに関するガイド(2016年7月)。https://csrc.nist.gov/pubs/sp/800/46/r2/final
- CISA.ゼロトラスト成熟度モデル、バージョン 2.0(2023年4月)。https://www.cisa.gov/zero-trust-maturity-model
- フォレスター。「VDIの現状、2025年」(2025年3月)。https://www.forrester.com/report/the-state-of-vdi-2025/RES180001
- クラウド・セキュリティ・アライアンス。「ブラウザを重要なポリシー適用ポイントとして再定義する:現代の企業のためのゼロトラスト・セキュリティ・アーキテクチャ」(2026年1月14日)。https://cloudsecurityalliance.org/blog/2026/01/14/reimagining-the-browser-as-a-critical-policy-enforcement-point-a-zero-trust-security-architecture-for-modern-enterprises