







Arsitektur Awan Hibrida: Komponen dan Model Penerapan
- Arsitektur cloud hibrida menghubungkan sumber daya di lokasi, cloud pribadi, dan cloud publik sehingga semuanya beroperasi sebagai satu lingkungan.
- Komponen utamanya adalah lingkungan-lingkungan tersebut, konektivitas di antara mereka, dan lima lapisan yang mencakup semuanya.
- NIST mendefinisikan empat model penerapan cloud, dan model hybrid menggabungkan dua atau lebih infrastruktur yang berbeda.
- Pola-pola umum meliputi hybrid berjenjang, hybrid tepi, kelangsungan bisnis, dan cloud bursting, yang masing-masing memiliki kebutuhan keamanan yang berbeda.
- Kebijakan identitas dan keamanan yang konsisten di seluruh lingkungan menentukan apakah arsitektur hibrida tetap dapat dikelola dan aman.
Arsitektur cloud hibrida adalah desain yang menghubungkan infrastruktur lokal, cloud pribadi, dan layanan cloud publik suatu organisasi sehingga aplikasi dan data dapat dijalankan di seluruh lingkungan tersebut sebagai satu kesatuan. Arsitektur ini menentukan beban kerja mana yang dijalankan di mana, bagaimana lingkungan-lingkungan tersebut terhubung, serta lapisan-lapisan bersama mana (identitas, manajemen, keamanan, data, dan observabilitas) yang menjamin konsistensi di antara semuanya.
Artikel ini menjelaskan apa itu arsitektur cloud hibrida, komponen intinya, diagram referensi, model penerapan dan pola arsitektur yang digunakan oleh organisasi, cara integrasi lingkungan, manfaat dan kompromi yang ada, tiga contoh, serta cara merencanakannya. Untuk penjelasan mendalam mengenai desain keamanan, lihat artikel “Keamanan Cloud Hibrida: Arsitektur dan Praktik Terbaik”.
Apa itu arsitektur cloud hibrida?
Arsitektur cloud hibrida menggabungkan dua atau lebih lingkungan komputasi yang berbeda, biasanya infrastruktur lokal atau privat dan cloud publik, serta mengintegrasikannya sehingga beban kerja dan data dapat berpindah di antara keduanya.
Definisi komputasi awan dari NIST, SP 800-145, menggambarkan awan hibrida sebagai gabungan dari dua atau lebih infrastruktur awan yang berbeda (pribadi, komunitas, atau publik) yang tetap menjadi entitas tersendiri namun dihubungkan oleh teknologi yang memungkinkan portabilitas data dan aplikasi. Dalam penggunaan sehari-hari, awan hibrida juga mencakup pusat data tradisional yang terhubung ke awan publik, serta—semakin sering—lokasi tepi seperti pabrik, toko, dan cabang.
Model hybrid kini menjadi standar bagi organisasi besar. Laporan Flexera berjudul “2026 State of the Cloud” menemukan bahwa 73% organisasi mengoperasikan infrastruktur hybrid.
Komponen inti arsitektur cloud hibrida
Setiap arsitektur cloud hibrida memiliki tiga jenis komponen: lingkungan tempat beban kerja dijalankan, konektivitas di antara lingkungan-lingkungan tersebut, dan lapisan bersama yang mencakup semuanya.
| Komponen | Fungsinya | Contoh-contoh umum |
|---|---|---|
| Pusat data di lokasi sendiri | Menjalankan beban kerja warisan, yang diatur, yang sensitif terhadap latensi, atau dengan volume tinggi | Server virtual, mainframe, dan array penyimpanan |
| Awan pribadi | Menyediakan layanan mandiri bergaya cloud pada infrastruktur khusus | Platform virtualisasi atau kontainer yang dijalankan oleh organisasi atau penyedia layanan hosting |
| Cloud publik (IaaS dan PaaS) | Menyediakan layanan komputasi, penyimpanan, dan layanan terkelola yang fleksibel | Layanan infrastruktur dan platform hyperscaler |
| Aplikasi SaaS | Menyediakan aplikasi bisnis sebagai layanan | Email, kolaborasi, CRM, sistem SDM |
| Situs tepi | Memproses data di dekat tempat data tersebut dihasilkan | Pabrik, toko, klinik, kantor cabang |
| Konektivitas | Menghubungkan berbagai lingkungan secara aman dan andal | VPN antar-lokasi, interkoneksi pribadi, SD-WAN, internet |
| Identitas dan akses | Menyediakan satu sumber identitas yang berlaku di seluruh lingkungan | Penyedia identitas terintegrasi, MFA, identitas beban kerja |
| Manajemen dan orkestrasi | Menerapkan dan mengoperasikan beban kerja secara konsisten | Infrastruktur sebagai kode, Kubernetes, platform manajemen hibrida |
| Keamanan | Menerapkan kebijakan akses, ancaman, dan data di mana pun | Secure web gateway, ZTNA, CASB, DLP, DSPM, segmentasi |
| Data dan integrasi | Memindahkan dan menyinkronkan data serta layanan | Replikasi, pencadangan, API, streaming peristiwa |
| Kemampuan Pemantauan | Menampilkan apa yang sedang terjadi di berbagai lingkungan | Log, metrik, jejak, SIEM |
Penyedia layanan cloud juga menawarkan cara untuk menjalankan layanan mereka di dalam fasilitas pelanggan. AWS Outposts memperluas infrastruktur dan layanan AWS ke lokasi on-premises, sedangkan Azure Local—yang sebelumnya dikenal sebagai Azure Stack HCI—berjalan di perangkat keras milik pelanggan dan dikelola melalui Azure Arc. Platform-platform ini membuat lingkungan on-premises tampak lebih mirip dengan cloud, namun tidak menghilangkan kebutuhan akan lapisan identitas, keamanan, dan observabilitas yang terintegrasi.
Diagram arsitektur cloud hibrida
Diagram arsitektur cloud hibrida harus menampilkan lingkungan-lingkungan yang ada, konektivitas di antara lingkungan-lingkungan tersebut, serta lapisan-lapisan yang mencakup semuanya.
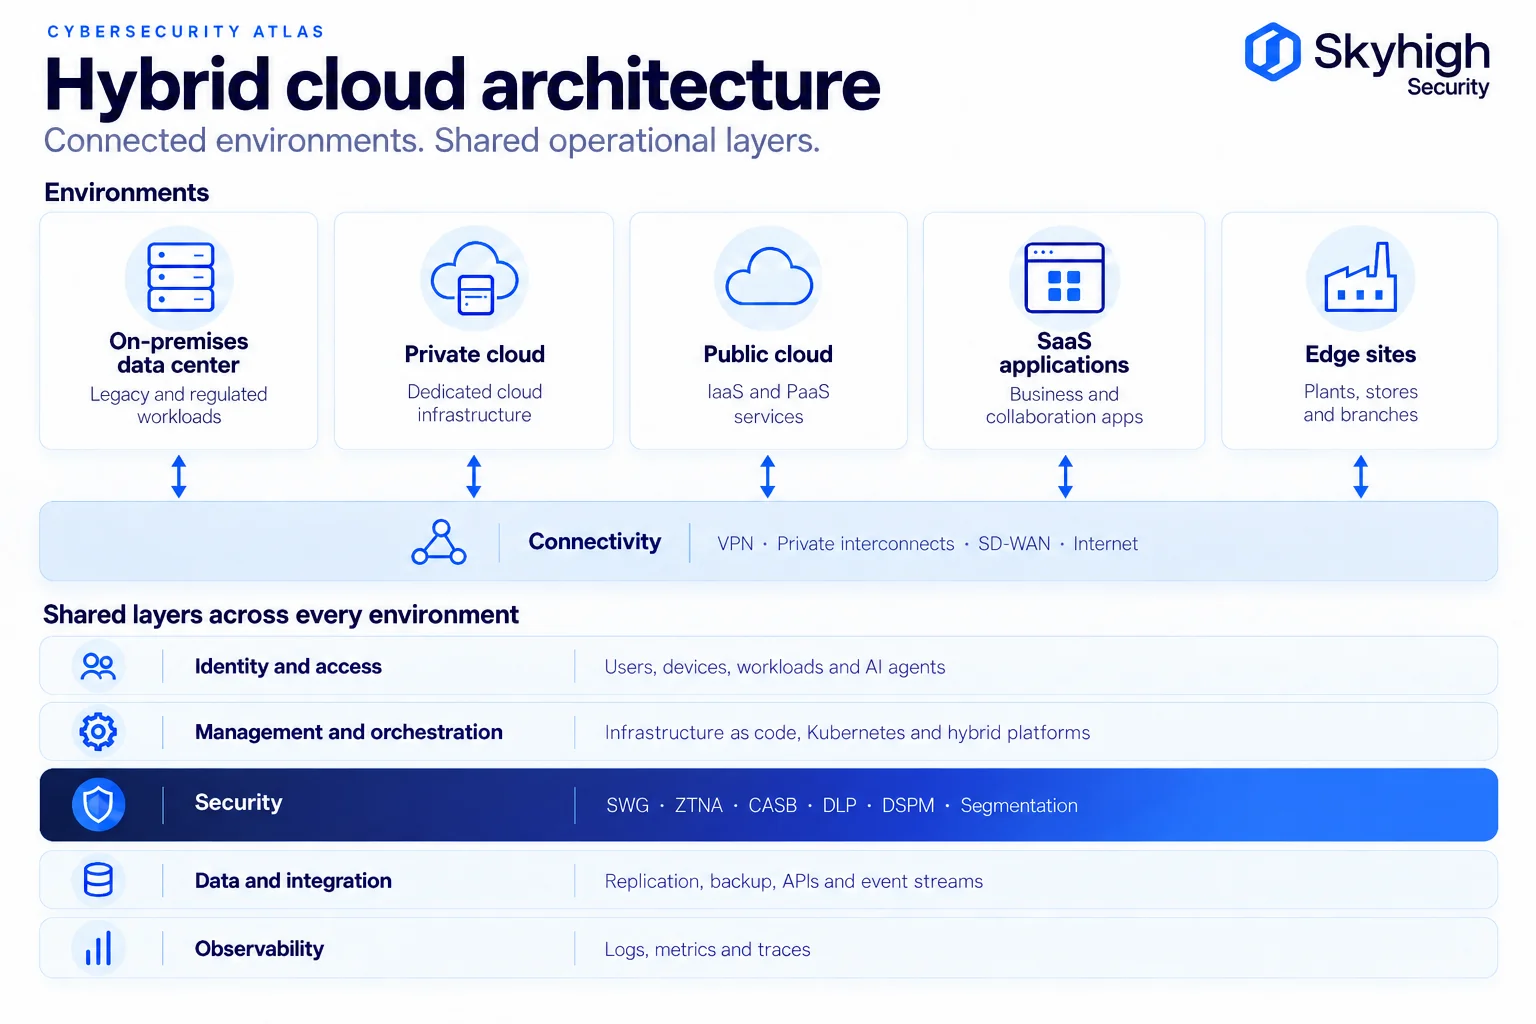
Baris teratas menunjukkan di mana beban kerja dijalankan. Lapisan konektivitas menunjukkan bagaimana lingkungan-lingkungan tersebut saling terhubung. Kelima lapisan di bawahnya mencakup setiap lingkungan; jika salah satu di antaranya diimplementasikan secara terpisah di setiap lingkungan, arsitektur tersebut akan terpecah-pecah. Lapisan keamanan adalah tempat di mana fragmentasi paling merugikan, karena kebijakan yang terpisah untuk setiap lingkungan menciptakan celah yang dapat dimanfaatkan oleh penyerang. Untuk gambaran khusus mengenai keamanan, lihat Arsitektur Referensi Keamanan Awan Hibrida.
Model penerapan cloud hibrida
NIST mendefinisikan empat model penerapan cloud, dan model hybrid adalah model yang menggabungkan keempat model lainnya.
| Model penerapan | Definisi (NIST SP 800-145) | Penggunaan umum |
|---|---|---|
| Awan pribadi | Infrastruktur yang disediakan khusus untuk digunakan oleh satu organisasi | Beban kerja yang diatur atau sangat disesuaikan |
| Awan komunitas | Infrastruktur yang digunakan bersama oleh suatu komunitas tertentu yang memiliki kepentingan yang sama | Konsorsium pemerintah atau industri |
| Awan publik | Infrastruktur yang disediakan untuk digunakan secara terbuka oleh masyarakat umum | Layanan elastis dan layanan terkelola |
| Awan hibrida | Dua atau lebih infrastruktur yang berbeda yang diintegrasikan untuk memastikan portabilitas data dan aplikasi | Sebagian besar perusahaan |
Dalam praktiknya, organisasi membangun arsitektur hibrida dalam empat konfigurasi umum:
- Pusat data ditambah cloud publik: sistem on-premises yang sudah ada terhubung ke satu penyedia layanan hyperscale.
- Cloud pribadi ditambah cloud publik: platform internal yang telah dimodernisasi dan terhubung ke layanan cloud publik.
- Model hibrida yang inovatif: pusat data terpusat dan cloud, ditambah pemrosesan lokal di pabrik, toko, atau cabang.
- Multi-cloud hibrida: infrastruktur di lokasi yang terhubung ke lebih dari satu penyedia cloud publik. Lihat Keamanan Cloud Hibrida vs. Multi-Cloud.
Pola arsitektur cloud hibrida yang umum
Pola arsitektur hibrida menjelaskan bagaimana beban kerja dibagi atau diduplikasi di berbagai lingkungan, dan setiap pola menimbulkan persyaratan keamanan yang berbeda-beda.
Pusat Arsitektur Cloud Google mengelompokkan pola arsitektur hybrid dan multicloud ke dalam pola terdistribusi, di mana bagian-bagian sistem berjalan di lingkungan yang berbeda, serta pola redundan, di mana sistem yang sama diduplikasi di berbagai lingkungan.
| Pola | Cara kerjanya | Pertimbangan keamanan |
|---|---|---|
| Hibrida berjenjang | Lapisan yang berinteraksi langsung dengan pelanggan dijalankan di cloud; sistem back-end tetap berada di lokasi perusahaan | Lindungi dan periksa antarmuka pemrograman aplikasi (API) serta jalur data antar-tingkatan |
| Multicloud yang dipartisi | Berbagai beban kerja atau komponen dijalankan di berbagai layanan cloud publik | Pastikan identitas dan kebijakan tetap konsisten di seluruh penyedia layanan |
| Analitik hibrida | Sistem transaksional tetap berada di lokasi; analisis dijalankan di cloud | Klasifikasikan dan minimalkan data sebelum data tersebut dikirim |
| Hibrida tepi | Beban kerja yang bersifat kritis dari segi waktu atau bisnis dijalankan secara lokal; sisanya ditangani oleh cloud | Penegakan aturan lokal yang tetap berfungsi meskipun koneksi terputus |
| Lingkungan hibrida | Pengembangan dan uji coba dilakukan di satu lingkungan, sedangkan produksi di lingkungan lain | Lakukan sanitasi terhadap data uji dan terapkan pengendalian yang sama pada keduanya |
| Kelangsungan bisnis | Lingkungan kedua berfungsi sebagai lokasi pemulihan | Replikasi kebijakan keamanan dan kunci bersama dengan data |
| Cloud bursting | Kapasitas tambahan disuplai dari cloud saat terjadi lonjakan permintaan | Kebijakan harus secara otomatis menyesuaikan diri dengan beban kerja seiring dengan skalanya |
Sebagian besar organisasi menerapkan beberapa pola sekaligus; itulah sebabnya lapisan keamanan tunggal yang tidak bergantung pada lingkungan menjadi sangat penting.

Arsitektur integrasi cloud hibrida
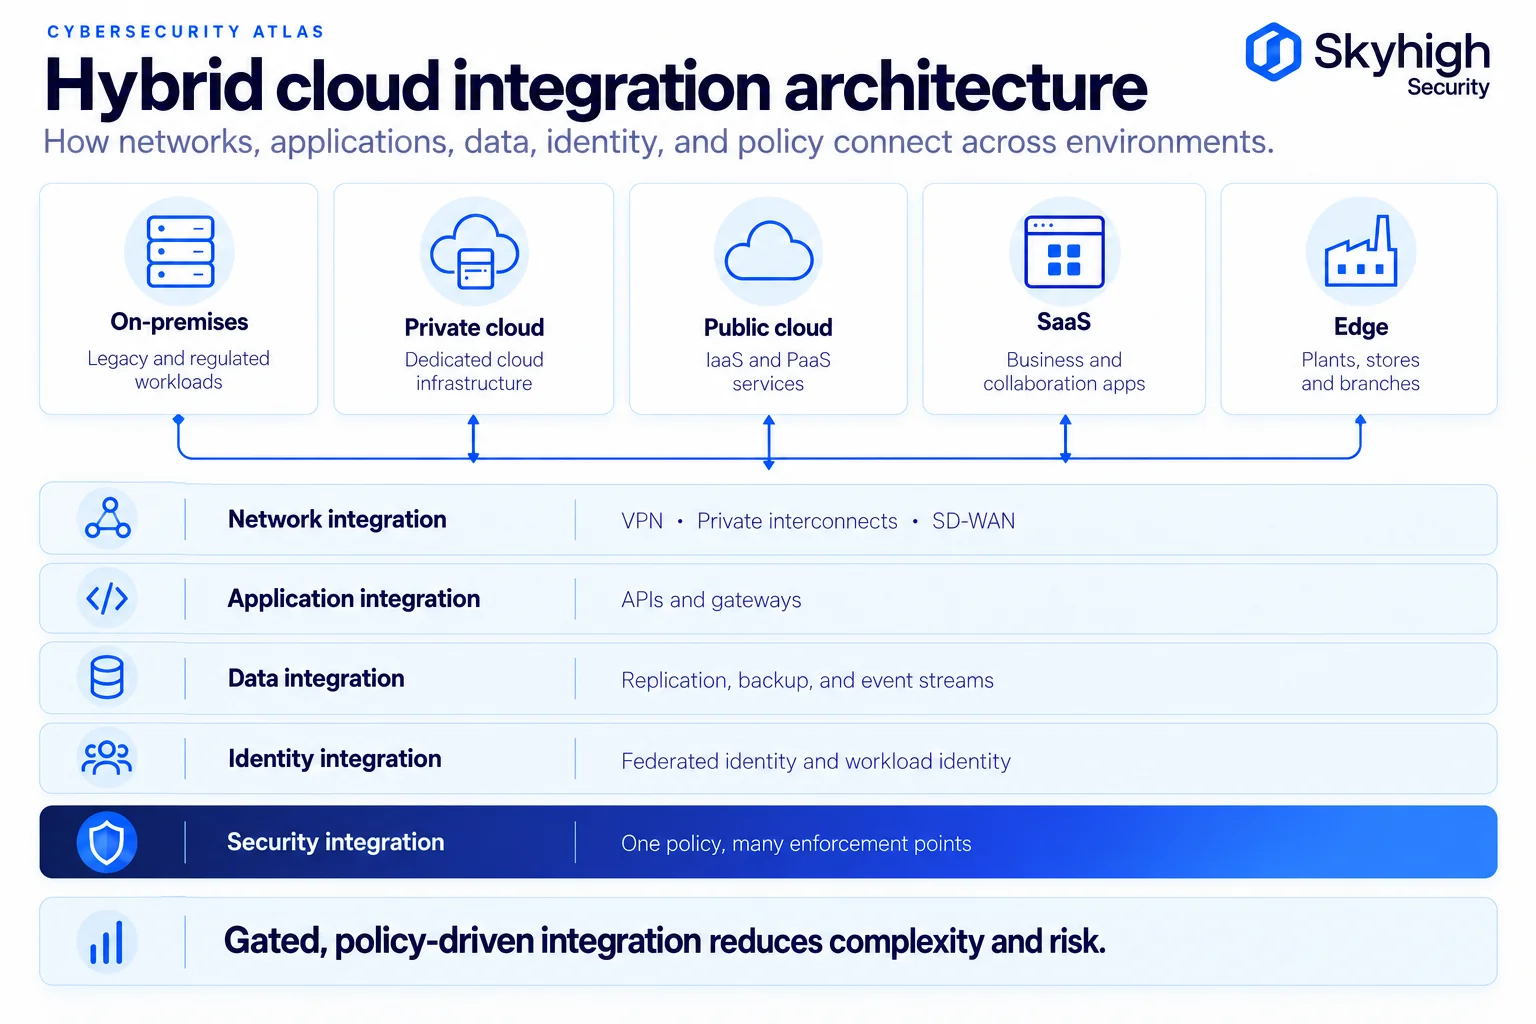
Arsitektur integrasi cloud hibrida mendefinisikan bagaimana jaringan, aplikasi, data, dan identitas saling terhubung di berbagai lingkungan.
Integrasi jaringan. Pola jaringan aman Google untuk lingkungan hybrid dan multicloud menjelaskan beberapa pendekatan: jaringan cermin (mirrored networks) untuk pengembangan dan pengujian, jaringan jaring (meshed networks) di mana semua sistem dapat berkomunikasi, pola bergerbang (gated patterns) di mana hanya API tertentu yang diakses melalui gerbang (gateway) dalam satu atau kedua arah, serta pola serah terima (handover patterns) di mana sistem on-premises meneruskan data ke layanan cloud tanpa konektivitas jaringan yang luas. Pola bergerbang paling sesuai dengan prinsip hak akses minimal (least privilege) dan biasanya menjadi pilihan default yang lebih aman.
Integrasi aplikasi. API, yang dipublikasikan melalui gerbang API, memberikan antarmuka yang terkendali bagi setiap lingkungan, alih-alih akses langsung ke sistem back-end.
Integrasi data. Replikasi, pencadangan, transfer batch, dan streaming peristiwa memastikan data tetap tersinkronisasi. Setiap aliran data harus diklasifikasikan, dienkripsi, dan dicatat.
Integrasi identitas. Satu penyedia identitas yang terintegrasi ke setiap lingkungan, lengkap dengan identitas beban kerja untuk layanan dan agen AI, mencegah terbentuknya silo identitas yang terpisah-pisah.
Integrasi keamanan. Kebijakan akses, ancaman, dan data harus ditetapkan satu kali dan diterapkan di setiap lingkungan. Pedoman Zero Trust dari NIST, SP 800-207, memisahkan titik pengambilan keputusan kebijakan dari titik penerapan kebijakan, yang merupakan model yang memungkinkan hal ini diterapkan di seluruh lingkungan.
Manfaat dan kompromi arsitektur cloud hibrida
Arsitektur cloud hibrida memberikan fleksibilitas dan kendali kepada organisasi, namun juga menambah kompleksitas yang harus dikelola dengan cermat.
Manfaat
- Penempatan beban kerja berdasarkan kebutuhan: jalankan setiap beban kerja di tempat yang paling sesuai dalam hal latensi, biaya, regulasi, dan kinerja.
- Pengendalian atas data sensitif: simpan data yang diatur oleh peraturan dan proses pengolahannya di lokasi sendiri, sementara tetap menggunakan layanan cloud di tempat lain.
- Modernisasi bertahap: lakukan migrasi aplikasi secara bertahap, bukan sekaligus.
- Ketahanan: gunakan lingkungan cadangan untuk pemulihan, dan pastikan operasi lokal tetap berjalan selama terjadi gangguan pada layanan cloud atau jaringan WAN.
- Kapasitas elastis: tambahkan kapasitas cloud untuk memenuhi kebutuhan pada saat beban puncak tanpa perlu memperluas pusat data secara berlebihan.
- Latensi rendah di tepi jaringan: olah data di dekat lokasi di mana data tersebut dihasilkan.
Pertimbangan
- Kompleksitas operasional: semakin banyak lingkungan, alat, dan keterampilan yang harus dikelola.
- Konsistensi kebijakan: penyimpangan identitas, keamanan, dan konfigurasi ketika setiap lingkungan dikelola secara terpisah.
- Kesenjangan visibilitas: catatan dan inventaris tersebar di berbagai alat.
- Biaya jaringan dan transfer: pemindahan data antar lingkungan bisa jadi mahal.
- Dampak pelanggaran data lebih besar jika tidak dikelola: Laporan IBM tentang Biaya Pelanggaran Data 2025 menemukan bahwa pelanggaran data yang melibatkan data di berbagai lingkungan rata-rata menelan biaya 5,05 juta dolar AS dan membutuhkan waktu 276 hari untuk diidentifikasi dan ditangani, yang merupakan angka tertinggi di antara semua konfigurasi penyimpanan.
Contoh arsitektur cloud hibrida
Komponen-komponen yang sama dapat dipadukan dengan cara yang berbeda-beda tergantung pada jenis bisnisnya, seperti yang ditunjukkan oleh ketiga contoh ini.
Contoh 1: Model hibrida berjenjang untuk sebuah bank
Antarmuka perbankan daring dan seluler dijalankan di cloud publik demi fleksibilitas. Sistem perbankan inti tetap berada di pusat data bank. Antarmuka tersebut hanya dapat mengakses sistem inti melalui gerbang API, dan lalu lintas data antar-tingkatan diperiksa di infrastruktur yang dikendalikan oleh bank. Karyawan menggunakan alat kolaborasi SaaS dengan mengikuti kebijakan identitas dan data yang sama seperti pada sistem internal.
Contoh 2: Sistem hibrida tepi untuk sebuah perusahaan manufaktur
Setiap pabrik mengoperasikan sistem produksinya secara lokal sehingga operasi tetap berjalan meskipun jaringan WAN mengalami gangguan. Data sensor dirangkum di tepi jaringan dan dikirim ke sistem analitik berbasis cloud. Jaringan teknologi operasional dipisahkan dari jaringan TI perusahaan, dan akses teknik jarak jauh dilakukan melalui mekanisme akses zero-trust per aplikasi, bukan melalui VPN.
Contoh 3: Kelangsungan bisnis dalam sistem kesehatan
Sistem klinis dijalankan di pusat data sistem kesehatan, dengan lingkungan pemulihan di cloud publik. Data, kunci enkripsi, dan kebijakan keamanan direplikasi secara bersamaan, dan proses failover diuji secara terjadwal sehingga lokasi pemulihan terlindungi sama seperti lokasi utama.
Pertimbangan keamanan untuk arsitektur cloud hibrida
Keamanan dalam arsitektur hibrida dapat berfungsi dengan baik jika dirancang sebagai satu lapisan yang mencakup seluruh lingkungan, bukan sekadar serangkaian pengendalian terpisah untuk masing-masing lingkungan.
- Identitas sebagai prioritas utama: satu penyedia identitas, otentikasi multi-faktor (MFA) yang tahan terhadap serangan phishing, serta tata kelola untuk akun layanan dan agen AI.
- Satu kebijakan, banyak titik penerapan: tentukan aturan akses, ancaman, dan data sekali saja, lalu terapkan aturan tersebut di pusat data, kantor cabang, cloud, dan perangkat.
- Penempatan inspeksi yang disengaja: tentukan di mana lalu lintas akan didekripsi untuk setiap jalur. Lihat Perbandingan Inspeksi TLS Lokal dan di Awan.
- Perlindungan data yang mengikuti pergerakan data: lakukan klasifikasi sekali saja, lalu terapkan DLP di seluruh web, SaaS, aplikasi pribadi, titik akhir, dan alat AI. Lihat DLP di Lingkungan Cloud dan On-Premises.
- Tempat penyimpanan dan kedaulatan: ketahui di negara mana inspeksi, log, dan kunci disimpan, serta siapa yang mengoperasikan dan dapat dipaksa untuk mengakses infrastruktur tersebut. Lihat bagian “Kedaulatan Data” dalam Keamanan Awan Hibrida.
- Kejelasan mengenai tanggung jawab bersama: Sepuluh Strategi Utama Mitigasi Keamanan Awan dari NSA dan CISA mencakup strategi khusus untuk mengatasi kompleksitas lingkungan awan hibrida dan multi-awan.
Skyhigh Hybrid SSE Mesh menerapkan model ini pada akses pengguna dan perlindungan data, dengan penerapan kebijakan di lingkungan lokal maupun cloud yang dikelola melalui satu konsol dan mesin kebijakan.
Cara merancang arsitektur cloud hibrida
Perencanaan arsitektur cloud hibrida dimulai dari beban kerja dan data, bukan dari pilihan infrastruktur.
- Lakukan inventarisasi beban kerja dan data. Catat ketergantungan, tingkat sensitivitas data, kebutuhan latensi, serta batasan regulasi dari setiap aplikasi.
- Tentukan penempatan sesuai dengan beban kerja. Pilih antara on-premises, cloud pribadi, cloud publik, SaaS, atau edge berdasarkan inventaris tersebut.
- Pilih pola. Sesuaikan beban kerja dengan pola-pola seperti hybrid berjenjang, hybrid tepi, atau kelangsungan bisnis.
- Rancang konektivitas dan integrasi. Pilihlah pola jaringan bertingkat dan integrasi berbasis API daripada konektivitas datar.
- Menyatukan identitas. Mengintegrasikan satu penyedia identitas ke setiap lingkungan sebelum memigrasikan beban kerja.
- Rancang satu lapisan keamanan dan kebijakan. Tetapkan kebijakan sekali saja, lalu rencanakan titik-titik penegakan kebijakan untuk setiap lingkungan. Lihat Arsitektur Referensi Keamanan Hybrid Cloud.
- Rencanakan kemampuan pemantauan. Sentralisasikan log dan metrik sambil tetap mematuhi aturan penyimpanan data.
- Siapkan skenario kegagalan. Tentukan lokasi pemulihan, perilaku failover, dan jadwal pengujian. Lihat Ketahanan SSE Hibrida.
- Lakukan migrasi secara bertahap. Pindahkan beban kerja secara bergelombang dengan rencana rollback, dan hentikan penggunaan komponen lama secara terencana.
Sumber
- NIST. SP 800-145: Definisi Komputasi Awan menurut NIST (September 2011). https://csrc.nist.gov/pubs/sp/800/145/final
- Flexera. Laporan Kondisi Cloud 2026. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- Google Cloud. Pola arsitektur hybrid dan multicloud, Cloud Architecture Center. https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns-and-practices
- Google Cloud. Pola arsitektur jaringan yang aman untuk lingkungan hybrid dan multicloud, Cloud Architecture Center. https://docs.cloud.google.com/architecture/hybrid-multicloud-secure-networking-patterns
- Google Cloud. Bangun arsitektur hybrid dan multicloud menggunakan Google Cloud dan Cloud Architecture Center. https://docs.cloud.google.com/architecture/hybrid-multicloud-patterns
- AWS. AWS Outposts. https://aws.amazon.com/outposts/
- Microsoft. Dokumentasi Azure Local. https://learn.microsoft.com/en-us/azure/azure-local/
- Microsoft. Gambaran Umum Azure Arc. https://learn.microsoft.com/en-us/azure/azure-arc/overview
- NIST. SP 800-207: Arsitektur Zero Trust (Agustus 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- IBM dan Ponemon Institute. Laporan Biaya Kebocoran Data 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- NSA dan CISA. Sepuluh Strategi Utama Mitigasi Keamanan Awan (7 Maret 2024). https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/