






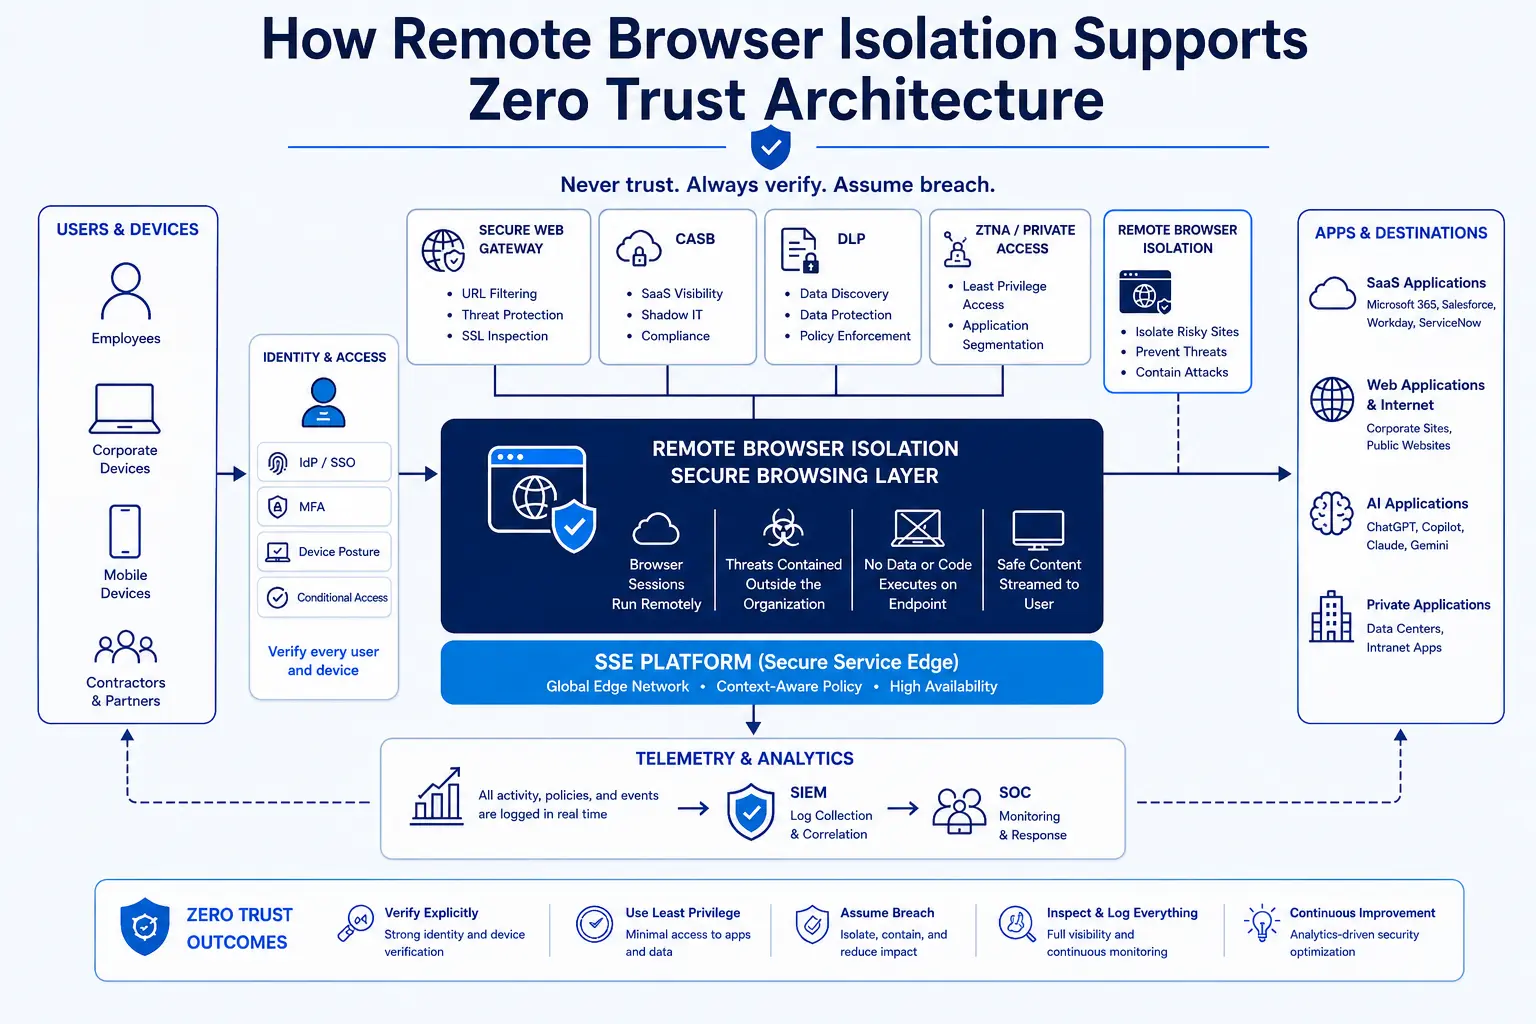
कैसे Remote Browser Isolation जीरो ट्रस्ट आर्किटेक्चर का समर्थन करता है
- स्पष्ट रूप से सत्यापित करें: आरबीआई डिफ़ॉल्ट रूप से प्रत्येक वेब सत्र को अविश्वसनीय मानता है, और इससे पहले एक पृथक क्लाउड कंटेनर में सामग्री प्रस्तुत करता है।
- वेब सामग्री के लिए न्यूनतम विशेषाधिकार: उपयोगकर्ता पृष्ठ की दृश्य धारा के साथ अंतःक्रिया करते हैं, न कि कच्चे HTML, जावास्क्रिप्ट या निष्पादन योग्य फ़ाइलों के साथ।
- उल्लंघन की आशंका रखें: भले ही कोई साइट पूरी तरह से खतरे में हो, हमले की सतह क्षणभंगुर कंटेनर ही होती है।
- CISA ZTMM संरेखण: RBI कई CISA स्तंभों का समर्थन करता है—डिवाइस (अप्रबंधित एंडपॉइंट्स की सुरक्षा), एप्लिकेशन और वर्कलोड।
- एसएसई एकीकरण आवश्यक है: एसडब्ल्यूजी, सीएएसबी, जेडटीएनए और डीएलपी के साथ एकीकृत होने पर आरबीआई सबसे मजबूत जीरो ट्रस्ट मूल्य प्रदान करता है।
- अपनाने में अंतर अभी भी वास्तविक है: अधिकांश उद्यम अभी भी शून्य विश्वास परिपक्वता यात्रा के शुरुआती चरण में हैं, और ब्राउज़र लेयर नियंत्रण भी।
Remote browser isolation ( RBI ) शून्य विश्वास के मूल सिद्धांत की सबसे प्रत्यक्ष तकनीकी अभिव्यक्तियों में से एक है: किसी भी सामग्री, किसी भी सत्र या किसी भी उपकरण पर कभी भी बिना सोचे-समझे भरोसा न करें। सुरक्षा आर्किटेक्ट्स के लिए जो नियंत्रणों को NIST SP 800 207 सिद्धांतों और CISA शून्य विश्वास परिपक्वता मॉडल से जोड़ते हैं, RBI उस कमी को पूरा करता है जिसे SWG URL फ़िल्टरिंग और एंडपॉइंट डिटेक्शन अकेले पूरा नहीं कर सकते—ब्राउज़र जनित खतरे जो निर्णय आने से पहले ही सक्रिय हो जाते हैं। यह लेख बताता है कि RBI शून्य विश्वास के स्पष्ट सत्यापन, न्यूनतम विशेषाधिकार और उल्लंघन की आशंका के सिद्धांतों से कैसे मेल खाता है, और आधुनिक SSE स्टैक में ZTNA , SWG, CASB और DLP के साथ इसकी क्या भूमिका है।
क्या है Remote Browser Isolation ?
Remote browser isolation यह एक सुरक्षा तकनीक है जो वेब ब्राउज़िंग सत्रों को क्लाउड-होस्टेड कंटेनर में निष्पादित करती है, जिससे सभी वेब कोड उपयोगकर्ता के एंडपॉइंट से भौतिक रूप से अलग हो जाते हैं। स्थानीय डिवाइस सक्रिय वेब कोड को सीधे संसाधित नहीं करता है; इसके बजाय, यह केवल एक पिक्सेल स्ट्रीम या एक सैनिटाइज्ड, पुनर्निर्मित DOM प्राप्त करता है।
कल्पना कीजिए कि एक मध्यम आकार की निर्माता कंपनी में काम करने वाली एक खरीद विश्लेषक को एक नए आपूर्तिकर्ता से एक लिंक मिलता है। डोमेन पिछले सप्ताह ही पंजीकृत हुआ है, इसकी कोई URL प्रतिष्ठा नहीं है, और यह "अवर्गीकृत" श्रेणी में आता है, जहाँ एक पुराना SWG या तो इसे ब्लॉक कर देगा (विश्लेषक को निराश करते हुए) या इसे अनुमति दे देगा (अज्ञात पर भरोसा करते हुए)। RBI के साथ, पृष्ठ एक डिस्पोजेबल क्लाउड कंटेनर के अंदर लोड होता है। विश्लेषक एक पूरी तरह से इंटरैक्टिव पृष्ठ देखती है—एक फॉर्म भरती है, एक PDF डाउनलोड करती है—लेकिन कोई जावास्क्रिप्ट, कोई एक्टिवएक्स, कोई एम्बेडेड एक्सप्लॉइट उसके लैपटॉप तक नहीं पहुँचता। यदि पृष्ठ में कोई ज़ीरो डे एक्सप्लॉइट छिपा होता, तो वह कंटेनर के अंदर ही सुरक्षित रूप से निष्क्रिय हो जाता, जो टैब बंद करते ही पूरी तरह से नष्ट हो जाता है।
यह मॉडल पहले से कहीं अधिक महत्वपूर्ण है। गूगल थ्रेट इंटेलिजेंस ग्रुप (जीटीआईजी) ने 2024 में 75 जीरो डे वल्नरेबिलिटी का पता लगाया, जिनका व्यापक रूप से उपयोग किया गया था, और इनमें से 44% हमलों ने एंटरप्राइज़ तकनीकों को निशाना बनाया (जीटीआईजी, अप्रैल 2025)। ब्राउज़र आधारित आक्रमण श्रृंखलाएं एक निरंतर कारक बनी हुई हैं, और आरबीआई खतरे की जानकारी होने या न होने की परवाह किए बिना गहन सुरक्षा प्रदान करता है।
जीरो ट्रस्ट के लिए आरबीआई क्यों महत्वपूर्ण है?
ज़ीरो ट्रस्ट कोई उत्पाद नहीं है जिसे आप खरीदते हैं—यह डिज़ाइन सिद्धांतों का एक समूह है। NIST SP 800 207 (2020) कहता है कि ज़ीरो ट्रस्ट यह मानता है कि संपत्तियों या उपयोगकर्ता खातों को केवल उनके भौतिक या नेटवर्क स्थान या संपत्ति के स्वामित्व के आधार पर कोई अंतर्निहित विश्वास प्रदान नहीं किया जाता है। हालाँकि, ब्राउज़र पारंपरिक रूप से अंतर्निहित विश्वास पर काम करता है: यदि कोई URL SWG अनुमति सूची को पास कर लेता है या किसी डोमेन के पास वैध प्रमाणपत्र है, तो एंडपॉइंट सर्वर द्वारा दिए गए सभी कोड को लोड और निष्पादित करता है। यह एक परिधि विश्वास मॉडल है जिसे सत्र स्तर की बातचीत पर लागू किया जाता है।
परिपक्वता का अंतर अभी भी स्पष्ट है। गार्टनर के 2024 के ज़ीरो-ट्रस्ट अपनाने संबंधी सर्वेक्षण में, 63% संगठनों ने कहा कि उन्होंने पूरी तरह या आंशिक रूप से ज़ीरो-ट्रस्ट रणनीति लागू की है, लेकिन गार्टनर ने यह भी बताया कि अधिकांश संगठनों के लिए, ज़ीरो-ट्रस्ट अभी भी आधे या उससे कम वातावरण को कवर करता है और समग्र उद्यम जोखिम के एक-चौथाई या उससे कम को कम करता है। सबसे महत्वपूर्ण शेष कमियों में से एक ब्राउज़र सत्र है: गार्टनर का कहना है कि ब्राउज़र अधिकांश आधुनिक कॉर्पोरेट अनुप्रयोगों के लिए प्राथमिक पहुँच विधि हैं, फिर भी आज 10% से भी कम संगठनों ने एक सुरक्षित उद्यम ब्राउज़र को अपनाया है, जबकि गार्टनर का अनुमान है कि 2028 तक यह संख्या बढ़कर 25% हो जाएगी। ब्राउज़र वह जगह है जहाँ कर्मचारी प्रतिदिन SaaS अनुप्रयोगों, AI उपकरणों और बाहरी साइटों के साथ इंटरैक्ट करते हैं, लेकिन कई संगठन अभी भी इसे विस्तृत दृश्यता, नीति और डेटा सुरक्षा नियंत्रण लागू करने के बजाय एक साधारण अनुमति/अवरुद्ध मॉडल के साथ व्यवहार करते हैं।
मान लीजिए कि एक वित्तीय सेवा अनुपालन अधिकारी किसी तृतीय-पक्ष विक्रेता द्वारा संचालित नियामक पोर्टल का उपयोग करता है। SWG डोमेन को "सरकारी" श्रेणी में रखता है और उसे अनुमति देता है। लेकिन विक्रेता का पोर्टल एक असुरक्षित प्लगइन चला रहा है, और एक हमलावर ने उसमें एक दुर्भावनापूर्ण iframe डाल दिया है। RBI के बिना, अधिकारी का एंडपॉइंट अब हमले का केंद्र बन जाता है। RBI के साथ, iframe एक पृथक कंटेनर के अंदर लोड होता है, दुर्भावनापूर्ण पेलोड एंडपॉइंट तक कभी नहीं पहुँचता, और अधिकारी खतरे से अनभिज्ञ रहते हुए अपना काम पूरा कर लेती है।
आरबीआई तीन जीरो ट्रस्ट सिद्धांतों के अनुरूप कैसे है?
स्पष्ट रूप से सत्यापित करें
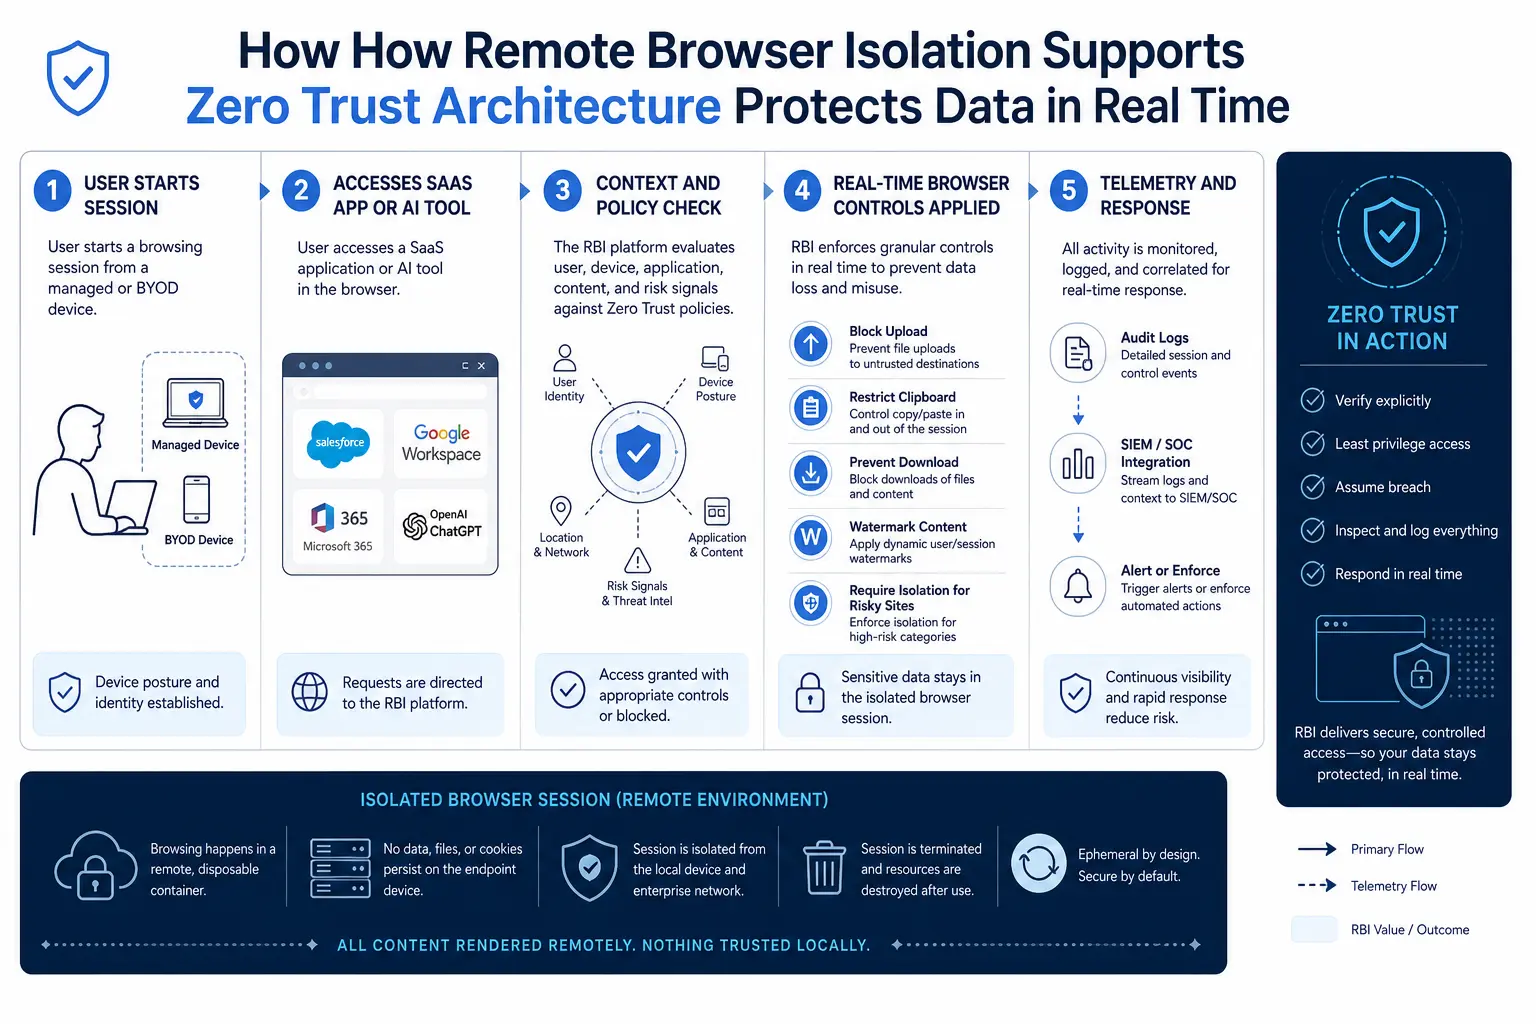
NIST SP 800 207 के अनुसार, किसी भी संसाधन को स्वाभाविक रूप से विश्वसनीय नहीं माना जा सकता—एंटरप्राइज को प्रत्येक संसाधन अनुरोध का मूल्यांकन करते समय संसाधन की सुरक्षा स्थिति का आकलन करना आवश्यक है। RBI इस सिद्धांत को वेब सेशन लेयर पर लागू करता है। URL प्रतिष्ठा के आधार पर बाइनरी ट्रस्ट निर्णय लेने के बजाय, RBI प्रत्येक योग्य सेशन को अलग से प्रस्तुत करता है और कंटेनर के भीतर उसके व्यवहार के आधार पर सामग्री का मूल्यांकन करता है। इससे सत्यापन एक बार के गेट (URL जाँच) से हटकर एक सतत रोकथाम मॉडल में बदल जाता है, जहाँ "विश्वसनीय" डोमेन को भी एंडपॉइंट पर रॉ कोड निष्पादन विशेषाधिकार नहीं दिए जाते हैं।
जब कोई हेल्थकेयर क्लेम प्रोसेसर पार्टनर पोर्टल खोलता है और ड्राइव-बाय डाउनलोड शुरू करने वाले पेज पर जाता है, तो पारंपरिक सत्यापन नियंत्रण—जैसे MFA, डिवाइस कंप्लायंस, URL रेपुटेशन—पहले ही पास हो चुके होते हैं। उपयोगकर्ता प्रमाणित हो जाता है, डिवाइस प्रबंधित हो जाता है, और URL को सुरक्षित श्रेणी में रखा जाता है। RBI एक अतिरिक्त सत्यापन परत जोड़ता है: पहले की सभी जाँचें पास हो जाने के बाद भी, वेब सामग्री को एंडपॉइंट पर निष्पादित करने के लिए विश्वसनीय नहीं माना जाता है।
न्यूनतम विशेषाधिकार
NIST SP 800 207 यह निर्दिष्ट करता है कि दृश्यता और पहुंच दोनों को प्रतिबंधित करने के लिए न्यूनतम विशेषाधिकार सिद्धांतों का पालन किया जाता है। RBI वेब सामग्री वितरण पर न्यूनतम विशेषाधिकार लागू करता है। उपयोगकर्ताओं को केवल वही मिलता है जिसकी उन्हें अपना काम करने के लिए आवश्यकता होती है: पृष्ठ का एक रेंडर किया गया दृश्य निरूपण। उन्हें रॉ जावास्क्रिप्ट, CSS या निष्पादन योग्य ऑब्जेक्ट प्राप्त नहीं होते हैं। RBI के साथ एकीकृत DLP नियंत्रण सत्र की संवेदनशीलता के आधार पर क्लिपबोर्ड संचालन, मुद्रण, फ़ाइल अपलोड और डाउनलोड को और प्रतिबंधित कर सकते हैं।
एक ठोस उदाहरण: एक प्रबंधित सेवा प्रदाता ठेकेदारों को ZTNA के माध्यम से कंपनी के टिकटिंग सिस्टम तक पहुँच प्रदान करता है। ठेकेदार प्रमाणीकरण करते हैं, डिवाइस अनुपालन जाँच पास करते हैं और एप्लिकेशन तक पहुँच जाते हैं। लेकिन सुरक्षा आर्किटेक्ट एक RBI नीति भी लागू करता है: ठेकेदार सत्र अलग-थलग रूप से प्रदर्शित होते हैं, कॉपी/पेस्ट अक्षम होता है और डाउनलोड केवल फ़्लैट किए गए PDF तक सीमित होते हैं। ठेकेदार टिकट पढ़ और अपडेट कर सकते हैं, लेकिन वे मूल डेटा नहीं निकाल सकते। यह न्यूनतम विशेषाधिकार न केवल नेटवर्क पहुँच पर लागू होता है, बल्कि सत्र के भीतर उपयोगकर्ता जो कुछ भी कर सकते हैं उस पर भी लागू होता है।
उल्लंघन मान लें
NIST SP 800 207 यह मानता है कि नेटवर्क हमेशा असुरक्षित रहता है और बाहरी और आंतरिक खतरे हर समय मौजूद रहते हैं। RBI इस सिद्धांत को अपने डिज़ाइन में शामिल करता है: यह मानता है कि हर वेब पेज से छेड़छाड़ की जा सकती है और वेब सामग्री और एंडपॉइंट के बीच एक सुरक्षा घेरा बनाता है। क्लाउड सिक्योरिटी एलायंस के अनुसार, RBI उच्च जोखिम वाले वेब सेशन को अलग-थलग, अस्थायी क्लाउड कंटेनरों में निष्पादित करता है, जहां उपयोगकर्ता का स्थानीय एंडपॉइंट सक्रिय वेब कोड के साथ कभी भी सीधे इंटरैक्ट नहीं करता है (CSA, जनवरी 2026)।
यदि कोई बिक्री प्रतिनिधि किसी ऐसे SaaS विक्रेता के मार्केटिंग पेज पर जाता है, जो किसी खतरनाक जावास्क्रिप्ट लाइब्रेरी के ज़रिए फ़ाइल रहित मैलवेयर पेलोड भेजता है, तो पेलोड कंटेनर के अंदर चलता है और सेशन समाप्त होने पर नष्ट हो जाता है। इसमें कोई परसिस्टेंस मैकेनिज़्म, कोई लैटरल मूवमेंट का अवसर और कोई एंडपॉइंट आर्टिफैक्ट नहीं है। भले ही खतरे ने स्टैक में मौजूद सभी नियंत्रणों को बायपास कर दिया हो, फिर भी उल्लंघन की आशंका बनी रहती है।
सीआईएसए जीरो ट्रस्ट मैच्योरिटी मॉडल में आरबीआई कैसे फिट बैठता है?
CISA ज़ीरो ट्रस्ट मैच्योरिटी मॉडल v2.0 (2023) ज़ीरो ट्रस्ट को पाँच स्तंभों—पहचान, उपकरण, नेटवर्क, अनुप्रयोग और कार्यभार, और डेटा—में व्यवस्थित करता है, जिसमें तीन व्यापक क्षमताएँ शामिल हैं: दृश्यता और विश्लेषण, स्वचालन और ऑर्केस्ट्रेशन, और शासन। RBI एक साथ कई स्तंभों में योगदान देता है:
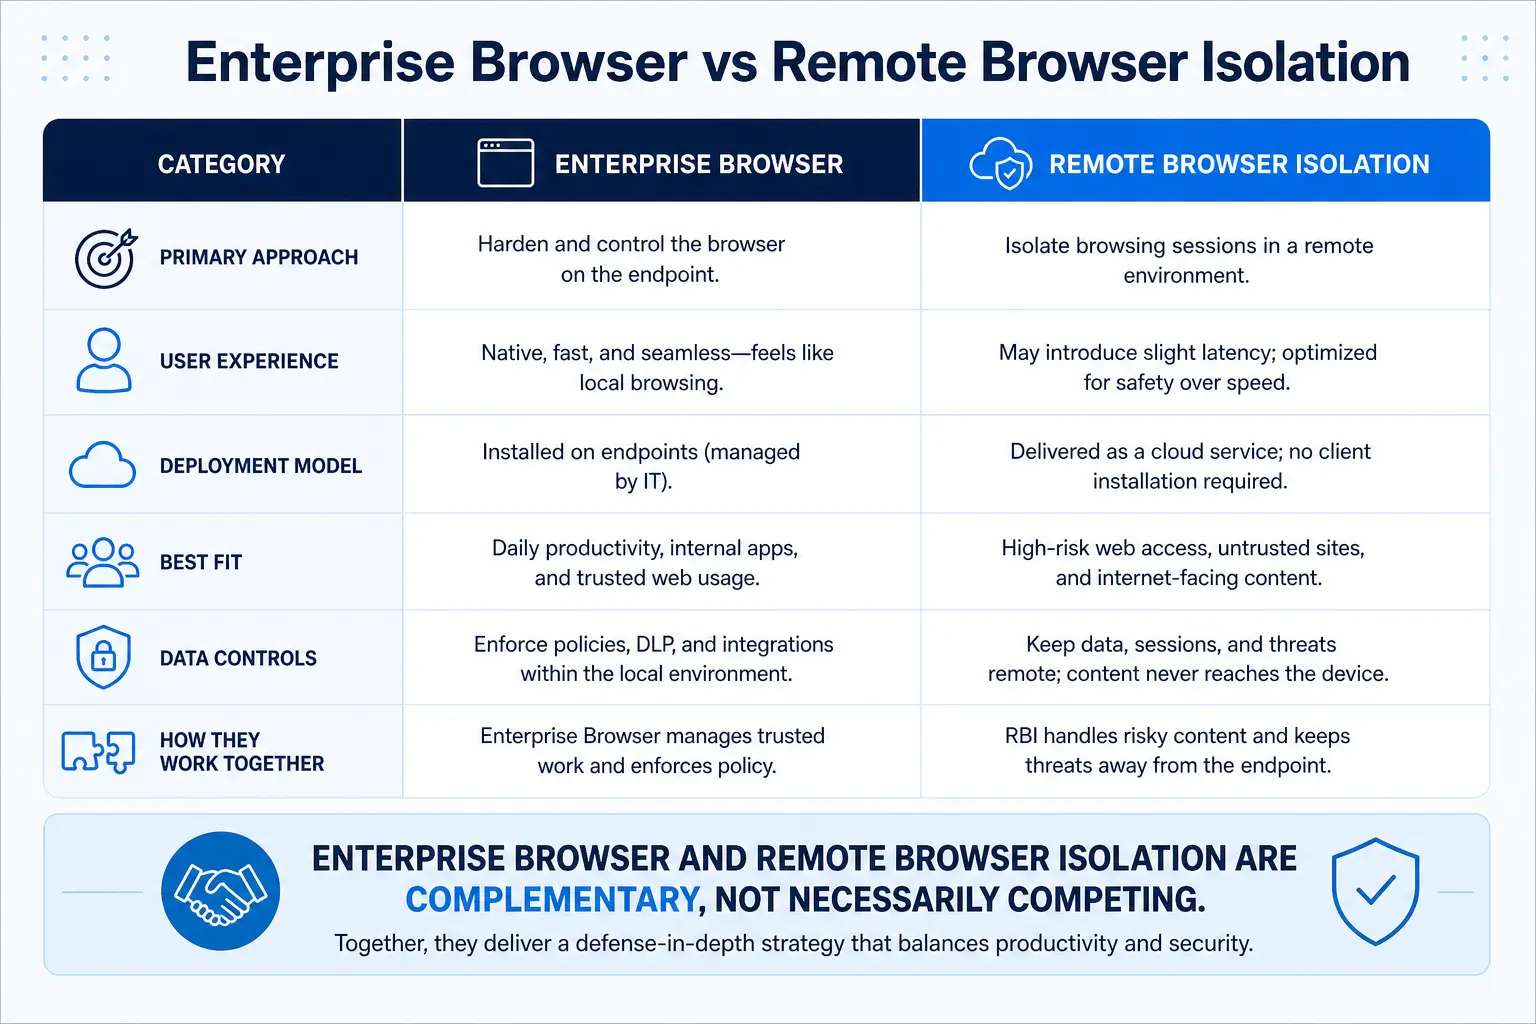
CISA ZTMM स्तंभ: RBI का योगदान और परिपक्वता प्रगति
NIST SP 800 207 नीति इंजन (PE), नीति प्रशासक (PA) और नीति प्रवर्तन बिंदु (PEP) की वास्तुशिल्पीय त्रिमूर्ति को परिभाषित करता है। इस मॉडल के अंतर्गत, RBI ब्राउज़र सत्र स्तर पर PEP के रूप में कार्य करता है। PE अनुरोध संदर्भ—उपयोगकर्ता पहचान, डिवाइस स्थिति, URL जोखिम, डेटा संवेदनशीलता—का मूल्यांकन करता है और PA, RBI सेवा को सत्र को अलग करने और उपयुक्त डेटा नियंत्रण लागू करने का निर्देश देता है। यह क्लाउड सुरक्षा गठबंधन (CSA, जनवरी 2026) द्वारा वर्णित CISA की प्रति अनुरोध सत्यापन स्थिति आवश्यकताओं के अनुरूप है।
एसएसई स्टैक के भीतर आरबीआई: जेडटीएनए, एसडब्ल्यूजी, सीएएसबी और डीएलपी के साथ एकीकरण
अकेले आरबीआई उपयोगी तो है, लेकिन सीमित है। इसका पूर्ण शून्य विश्वास मूल्य तब उभरता है जब यह एक एकीकृत घटक के रूप में कार्य करता है। Security Service Edge (एसएसई) प्लेटफॉर्म जिसमें एसडब्ल्यूजी, सीएएसबी, जेडटीएनए और डीएलपी शामिल हैं।
उस वर्कफ़्लो पर विचार करें जब कोई कर्मचारी किसी प्रबंधित डिवाइस पर ब्राउज़र के माध्यम से जनरेटिव एआई टूल का उपयोग करता है। एसडब्ल्यूजी अनुरोध की जांच करता है, गंतव्य को वर्गीकृत करता है और यूआरएल जोखिम का निर्धारण करता है। सीएएसबी एआई एप्लिकेशन की पहचान करता है और जांचता है कि क्या यह स्वीकृत है। डीएलपी इंजन संवेदनशील डेटा के लिए प्रॉम्प्ट टेक्स्ट को स्कैन करता है। और आरबीआई सत्र—जो एसडब्ल्यूजी नीति द्वारा ट्रिगर होता है क्योंकि एआई टूल को "मॉनिटर" के रूप में वर्गीकृत किया गया है—यह सुनिश्चित करता है कि कर्मचारी टूल का उपयोग कर सकता है लेकिन ग्राहक की व्यक्तिगत पहचान योग्य जानकारी (पीआईआई) पेस्ट नहीं कर सकता, संवेदनशील सामग्री वाले उत्तर डाउनलोड नहीं कर सकता या विनियमित डेटा वाली फाइलें अपलोड नहीं कर सकता। यह सब एक ही नीति इंजन के भीतर होता है, न कि अलग-अलग कंसोल वाले चार अलग-अलग उत्पादों में।
इस एकीकरण पैटर्न के कारण ही गार्टनर का अनुमान है कि SASE बाजार 26% की CAGR से बढ़ेगा और 2028 तक 28.5 बिलियन डॉलर तक पहुंच जाएगा (गार्टनर, फरवरी 2025)। उद्यम एक्सेस, खतरे से सुरक्षा और डेटा सुरक्षा को एकीकृत प्लेटफार्मों में एकीकृत कर रहे हैं क्योंकि इसका विकल्प—अलग-अलग RBI, SWG, CASB और DLP उत्पादों को एक साथ जोड़ना—नीतिगत कमियां, असंगत प्रवर्तन और परिचालन संबंधी अतिरिक्त लागत पैदा करता है जो शून्य विश्वास मॉडल को कमजोर करता है।
आकाश को चूमती हुई Private Access ZTNA को DLP स्कैनिंग और निर्बाध RBI के साथ एकीकृत किया गया है ताकि नीति की आवश्यकता होने पर निजी एप्लिकेशन सत्रों को अलग किया जा सके, बिना ट्रैफ़िक को किसी अलग उत्पाद के माध्यम से रूट किए।
जहां ब्राउज़र ही कार्यक्षेत्र बन जाता है
ब्राउज़र SaaS एक्सेस, AI टूल के उपयोग, फ़ाइल डाउनलोड, क्रेडेंशियल एंट्री और थर्ड पार्टी सहयोग के लिए प्राथमिक कार्यक्षेत्र है। एक सुरक्षा आर्किटेक्ट जो निजी एप्लिकेशन की सुरक्षा के लिए ZTNA का उपयोग करता है, लेकिन उस ब्राउज़र सेशन को अनदेखा करता है जहां कर्मचारी उन एप्लिकेशन के साथ इंटरैक्ट करते हैं, उसमें सुरक्षा में कमी है। RBI इस कमी को पूरा करता है - उपयोगकर्ताओं द्वारा पहले से उपयोग किए जा रहे ब्राउज़र (Chrome, Edge, Firefox, Safari) को बदलकर नहीं, बल्कि सेशन को क्लाउड-आधारित आइसोलेशन लेयर में लपेटकर, जिसे SSE पॉलिसी नियंत्रित करती है।
एक अनमैनेज्ड कॉन्ट्रैक्टर रिवर्स प्रॉक्सी CASB के ज़रिए कंपनी का CRM एप्लिकेशन खोलता है। CASB कॉन्ट्रैक्टर को प्रमाणित करता है, सेशन कंट्रोल लागू करता है और डिवाइस के अनमैनेज्ड होने के कारण RBI पॉलिसी को ट्रिगर करता है। कॉन्ट्रैक्टर CRM को सामान्य रूप से देखता और इस्तेमाल करता है, लेकिन अंदरूनी तौर पर सेशन क्लिपबोर्ड प्रतिबंधों और डाउनलोड ब्लॉकिंग के साथ आइसोलेशन में चलता है। कंपनी कॉन्ट्रैक्टर को एजेंट इंस्टॉल करने, डिवाइस रजिस्टर करने या किसी खास ब्राउज़र का इस्तेमाल करने के लिए बाध्य किए बिना डेटा को सुरक्षित रखती है।
मूल्यांकन मानदंड: जीरो ट्रस्ट आरबीआई में किन बातों पर ध्यान देना चाहिए
हर आरबीआई कार्यान्वयन समान शून्य विश्वास मूल्य प्रदान नहीं करता है। ब्राउज़र आइसोलेशन का मूल्यांकन करने वाले सुरक्षा आर्किटेक्ट्स को इन मानदंडों का आकलन करना चाहिए:
1. एसएसई का मूल एकीकरण। आरबीआई को एसडब्ल्यूजी, सीएएसबी, जेडटीएनए और डीएलपी के समान पॉलिसी इंजन का हिस्सा होना चाहिए। यदि आरबीआई को एक अलग कंसोल, अलग नीतियों या अलग ट्रैफ़िक संचालन की आवश्यकता होती है, तो इससे परिचालन संबंधी कमियां और नीतिगत असंगतियां उत्पन्न होती हैं।
2. आइसोलेशन सेशन के भीतर बारीक डेटा नियंत्रण। ज़ीरो ट्रस्ट के लिए सेशन स्तर पर न्यूनतम विशेषाधिकार लागू करना आवश्यक है। आरबीआई को पॉलिसी, उपयोगकर्ता समूह और एप्लिकेशन श्रेणी के अनुसार क्लिपबोर्ड, प्रिंट, अपलोड, डाउनलोड और स्क्रीन कैप्चर को स्वतंत्र रूप से अक्षम करने का समर्थन करना चाहिए।
3. अप्रबंधित डिवाइस समर्थन। एक ऐसा समाधान जिसमें आइसोलेशन को सक्षम करने के लिए एंडपॉइंट एजेंट की आवश्यकता होती है, आरबीआई के प्राथमिक उपयोग मामलों में से एक के विपरीत है: उन डिवाइसों से पहुंच की सुरक्षा करना जिन पर उद्यम का नियंत्रण नहीं है।
4. प्रदर्शन और उपयोगकर्ता अनुभव। यदि आरबीआई के कारण स्पष्ट विलंब होता है, तो उपयोगकर्ता इससे बचने के लिए व्यक्तिगत उपकरणों पर लिंक खोलेंगे, मोबाइल हॉटस्पॉट का उपयोग करेंगे, या आईटी द्वारा अपवाद उत्पन्न होने तक शिकायत करते रहेंगे। आइसोलेशन लेयर को पेजों को लगभग मूल गति से प्रदर्शित करना चाहिए।
5. रेंडरिंग की सटीकता। आधुनिक SaaS एप्लिकेशन जटिल, जावास्क्रिप्ट पर आधारित सिंगल पेज एप्लिकेशन होते हैं। RBI को कार्यक्षमता को बाधित किए बिना, इंटरैक्टिव तत्वों को छोड़े बिना या अनुभव को खराब किए बिना इन्हें संभालना होगा।
6. स्केलेबल पॉलिसी आधारित सक्रियण। ज़ीरो ट्रस्ट के लिए हर सेशन को अलग करना आवश्यक नहीं है। सर्वोत्तम कार्यान्वयन सुरक्षा टीमों को जोखिम आधारित ट्रिगर परिभाषित करने की अनुमति देते हैं: अवर्गीकृत URL को अलग करना, उच्च जोखिम वाले उपयोगकर्ताओं के लिए सभी सेशन को अलग करना, विशिष्ट SaaS श्रेणियों को अलग करना, या अप्रबंधित उपकरणों से सभी ट्रैफ़िक को अलग करना।
7. दृश्यता और विश्लेषण। आरबीआई को व्यापक एसएसई विश्लेषण परत में सत्र टेलीमेट्री को शामिल करना चाहिए, जिससे सीआईएसए जेडटीएमएम की दृश्यता और विश्लेषण क्षमता में वृद्धि हो सके। इसका अर्थ है यह जानना कि किसने, कब, कहाँ से और किस उपकरण का उपयोग करके क्या एक्सेस किया और क्या यह व्यवहार आधारभूत स्थिति से भिन्न है।
ब्राउज़िंग ब्लाइंड स्पॉट की कीमत
ब्राउज़र सेशन को ज़ीरो ट्रस्ट नियंत्रणों से बाहर छोड़ने की एक स्पष्ट लागत होती है। आईबीएम की कॉस्ट ऑफ़ अ डेटा ब्रीच रिपोर्ट 2024 (जुलाई 2024) के अनुसार, 2024 में डेटा ब्रीच की वैश्विक औसत लागत 4.88 मिलियन अमेरिकी डॉलर तक पहुंच गई। समझौता किए गए क्रेडेंशियल सबसे आम हमला करने का तरीका थे, जो सभी ब्रीच का 16% थे।
ब्राउज़र आधारित फ़िशिंग क्रेडेंशियल चोरी के प्रमुख तरीकों में से एक है। एक पेरोल एडमिनिस्ट्रेटर को एक लिंक मिलता है जो देखने में बेनिफिट्स पोर्टल के लॉगिन पेज जैसा लगता है। डोमेन हाल ही में पंजीकृत है, DMARC जांच पास करता है और वैध प्रतीत होता है। RBI के बिना, एडमिनिस्ट्रेटर हमलावर के पेज पर क्रेडेंशियल दर्ज करता है, और क्रेडेंशियल चोरी पूरी हो जाती है। RBI द्वारा अवर्गीकृत डोमेन पर आइसोलेशन पॉलिसी लागू करने से, फ़िशिंग पेज एक कंटेनर में लोड होता है, DLP क्रेडेंशियल सबमिशन पैटर्न का पता लगाता है, और क्रेडेंशियल आइसोलेटेड वातावरण से बाहर निकलने से पहले ही सेशन समाप्त हो जाता है।
आरबीआई के लिए वित्तीय औचित्य केवल सैद्धांतिक नहीं है। जो संगठन ब्राउज़र लेयर प्रवर्तन कमियों को दूर करते हैं, वे क्रेडेंशियल चोरी, वेब आधारित मैलवेयर डिलीवरी और अनियंत्रित ब्राउज़र गतिविधियों के माध्यम से डेटा लीक जैसे सबसे महंगे उल्लंघन के खतरों से खुद को बचाते हैं।
जीरो ट्रस्ट मॉडल में आरबीआई को लागू करते समय होने वाली आम गलतियाँ
आरबीआई को एक स्वतंत्र उत्पाद के रूप में तैनात करना। एसएसई एकीकरण के बिना, आरबीआई एक अलग नीतिगत समाधान बन जाता है। एक स्वास्थ्य सेवा प्रणाली जो आरबीआई को अपने एसडब्ल्यूजी से अलग तैनात करती है, अंततः दो अलग-अलग यूआरएल वर्गीकरण इंजन, दो नीति कंसोल और अपरिहार्य विचलन का सामना करती है। नीतियां आपस में टकराती हैं, अपवाद बढ़ते हैं और शून्य विश्वास मॉडल कमजोर हो जाता है।
हर चीज़ को अलग रखना हमेशा ज़रूरी है। पूरी तरह से अलग रखने से कंप्यूटिंग संसाधन बर्बाद होते हैं और कम जोखिम वाले सेशन का प्रदर्शन खराब होता है। जोखिम आधारित दृष्टिकोण—अवर्गीकृत डोमेन, उच्च जोखिम वाले उपयोगकर्ता समूह और संवेदनशील एप्लिकेशन श्रेणियों को अलग रखना—कम बाधाओं के साथ बेहतर सुरक्षा परिणाम देता है।
अप्रबंधित उपकरणों को अनदेखा करना। कुछ कार्यान्वयनों में एजेंटों को ट्रैफ़िक को आइसोलेशन सेवा की ओर निर्देशित करने की आवश्यकता होती है, जिससे वह सटीक उपयोग मामला (ठेकेदार, BYOD, विलय और अधिग्रहण संक्रमण) छूट जाता है जहाँ RBI सबसे अधिक मूल्य प्रदान करता है। व्यक्तिगत टैबलेट पर मौसमी वेयरहाउस प्रबंधकों को ऑनबोर्ड करने वाले खुदरा विक्रेता को एजेंट-रहित आइसोलेशन की आवश्यकता होती है, न कि एजेंट-निर्भर रीडायरेक्शन की।
आइसोलेशन सेशन के दौरान डीएलपी की अनदेखी करना। डेटा नियंत्रण के बिना आरबीआई मैलवेयर को तो रोक सकता है, लेकिन डेटा लीक को नहीं। एक कर्मचारी जो सामान्य ब्राउज़र के माध्यम से ग्राहक रिकॉर्ड को व्यक्तिगत ईमेल में पेस्ट नहीं कर सकता, वह क्लिपबोर्ड नियंत्रण लागू किए बिना आइसोलेटेड सेशन के माध्यम से ऐसा कर सकता है।
RBI को VDI के विकल्प के रूप में देखा जा सकता है। RBI ब्राउज़र सेशन को अलग करता है, पूरे डेस्कटॉप को नहीं। यह विशिष्ट उपयोग मामलों (तीसरे पक्ष के लिए वेब एक्सेस) में VDI का पूरक है, लेकिन उन उपयोगकर्ताओं के लिए इसका विकल्प नहीं है जिन्हें नेटिव डेस्कटॉप एप्लिकेशन की आवश्यकता होती है।
सूत्रों का कहना है
- एनआईएसटी. एसपी 800-207: ज़ीरो ट्रस्ट आर्किटेक्चर (अगस्त 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- सीआईएसए। ज़ीरो ट्रस्ट मैच्योरिटी मॉडल, संस्करण 2.0 (अप्रैल 2023)। https://www.cisa.gov/zero-trust-maturity-model
- गूगल थ्रेट इंटेलिजेंस ग्रुप। हेलो ज़ीरो-डे, माय ओल्ड फ्रेंड: 2024 ज़ीरो-डे एक्सप्लॉइटेशन विश्लेषण (29 अप्रैल, 2025)। https://cloud.google.com/blog/topics/threat-intelligence/2024-zero-day-trends
- गार्टनर। गार्टनर सर्वेक्षण से पता चलता है कि विश्व भर में 63% संगठनों ने शून्य-विश्वास रणनीति लागू की है (22 अप्रैल, 2024)। https://www.gartner.com/en/newsroom/press-releases/2024-04-22-gartner-survey-reveals-63-percent-of-organizations-worldwide-have-implemented-a-zero-trust-strategy
- गार्टनर का अनुमान है कि 2028 तक 25% संगठन रिमोट एक्सेस और एंडपॉइंट सुरक्षा को बेहतर बनाने के लिए सुरक्षित एंटरप्राइज ब्राउज़र का उपयोग करेंगे (29 अप्रैल, 2025)। https://www.gartner.com/en/newsroom/press-releases/2025-04-29-gartner-predicts-25-percent-of-organizations-will-use-secure-enterprise-browsers-to-enhance-remote-access-and-endpoint-security-by-2028
- क्लाउड सिक्योरिटी एलायंस। ब्राउज़र को एक महत्वपूर्ण नीति प्रवर्तन बिंदु के रूप में पुनर्परिभाषित करना: आधुनिक उद्यमों के लिए एक शून्य-विश्वास सुरक्षा वास्तुकला (14 जनवरी, 2026)। https://cloudsecurityalliance.org/blog/2026/01/14/reimagining-the-browser-as-a-critical-policy-enforcement-point-a-zero-trust-security-architecture-for-modern-enterprises
- गार्टनर। पूर्वानुमान विश्लेषण: सुरक्षित एक्सेस सर्विस एज, विश्वव्यापी (5 फरवरी, 2025)। https://www.gartner.com/en/documents/6152891
- आईबीएम और पोनेमोन इंस्टीट्यूट। डेटा उल्लंघन की लागत रिपोर्ट 2024 (जुलाई 2024)। https://www.ibm.com/downloads/documents/us-en/107a02e94948f4ec