







Sécurité du cloud hybride vs sécurité du multi-cloud
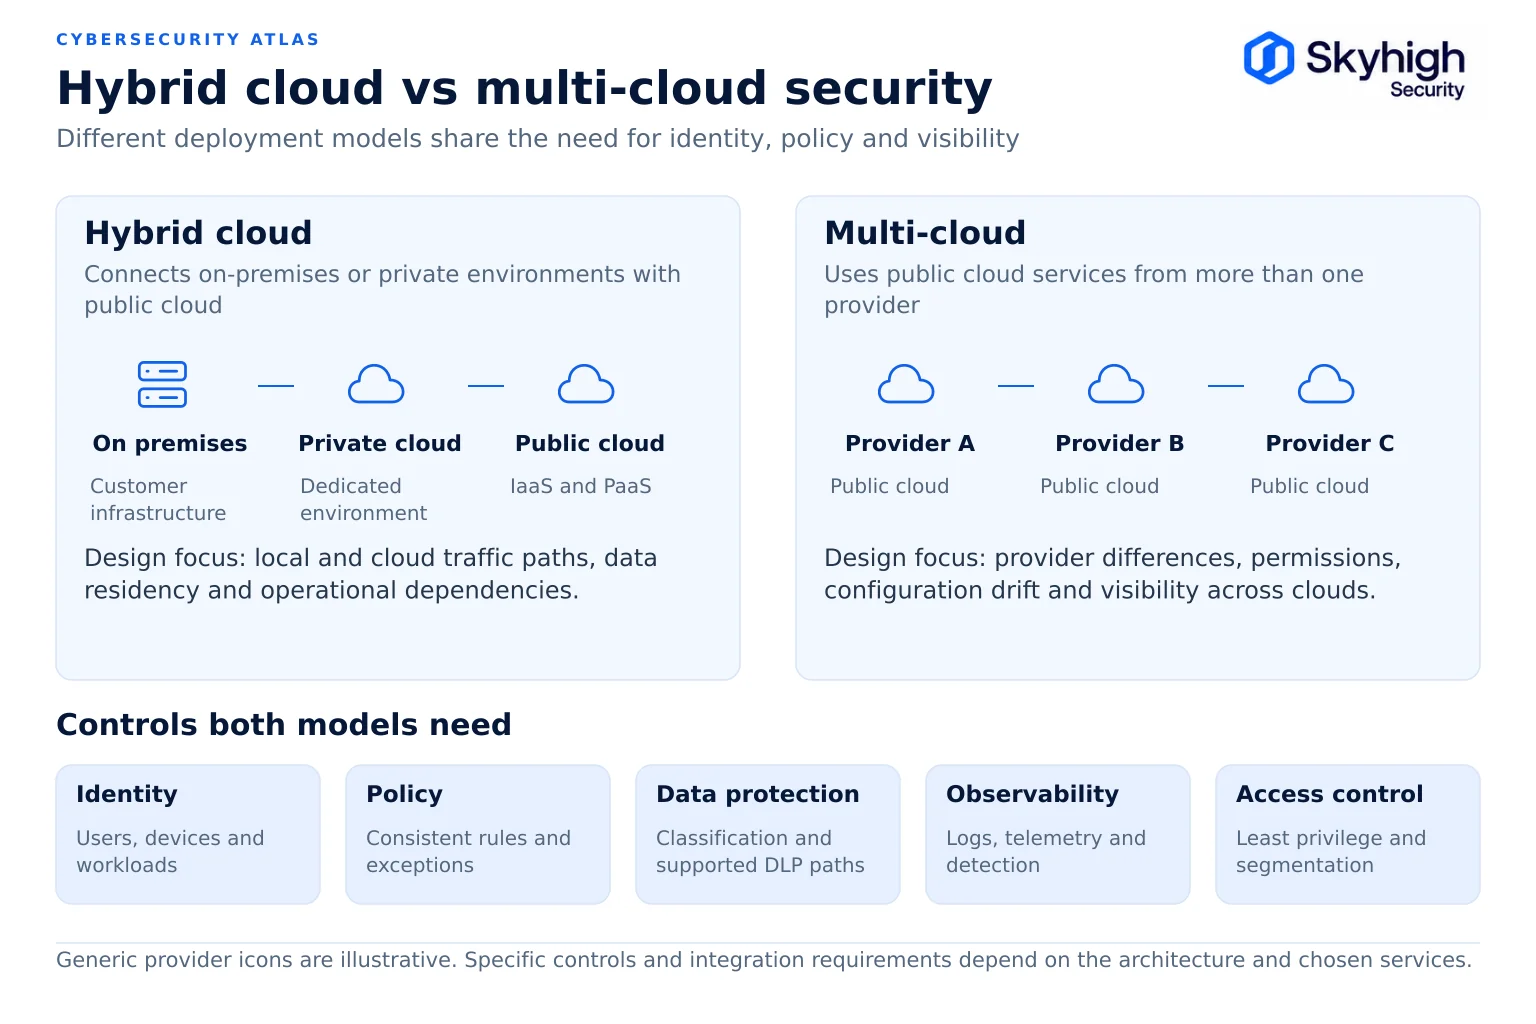
- Le cloud hybride associe une infrastructure propre à un cloud public ; le multi-cloud fait appel à plusieurs fournisseurs de cloud public.
- La sécurité hybride se concentre sur la frontière entre l'environnement sur site et le cloud ; la sécurité multicloud se concentre quant à elle sur les différences entre les fournisseurs.
- L'identité, la classification des données et la politique d'accès doivent rester cohérentes dans tous les environnements, quel que soit le modèle.
- L'étude réalisée par Flexera en 2026 a révélé que 73 % des entreprises exploitent des environnements hybrides, souvent en association avec plusieurs clouds.
- Selon l'étude réalisée par IBM pour 2025, les violations de sécurité touchant plusieurs environnements ont été les plus coûteuses et les plus longues à maîtriser.
La sécurité du cloud hybride et celle du multi-cloud visent toutes deux à protéger les charges de travail et les données réparties sur plusieurs environnements, mais les enjeux sont différents. La sécurité du cloud hybride vise à garantir la cohérence des contrôles entre l’infrastructure gérée par l’entreprise et celle gérée par un fournisseur de cloud. La sécurité du multi-cloud vise quant à elle à garantir la cohérence des contrôles entre différents fournisseurs de cloud public, chacun disposant de son propre modèle d’identité, de ses propres architectures réseau et de ses propres services de sécurité.
Cet article fait partie du guide consacré à la sécurité du cloud hybride.
Définitions
Le cloud hybride associe une infrastructure cloud propriétaire et une infrastructure cloud publique ; le multi-cloud fait appel à plusieurs fournisseurs publics ; et le multi-cloud hybride combine les deux.
Cloud hybride. La définition du cloud computing donnée par le NIST, dans la norme SP 800-145, décrit le cloud hybride comme une combinaison d’au moins deux infrastructures cloud distinctes (privées, communautaires ou publiques) qui restent des entités autonomes, mais qui sont reliées entre elles par une technologie permettant la portabilité des données et des applications. Dans l’usage courant, le terme « hybride » englobe également les centres de données traditionnels sur site connectés à un cloud public.
Multi-cloud. Le recours à plusieurs fournisseurs de cloud public, par exemple en exécutant des charges de travail chez deux hyperscalers ou en combinant les services IaaS d’un fournisseur avec les services de plateforme d’un autre. L’utilisation de solutions SaaS auprès de plusieurs fournisseurs constitue également une forme de multi-cloud.
Multi-cloud hybride. Une infrastructure sur site ou privée associée à plusieurs clouds publics. C'est le cas de la plupart des grandes entreprises.
Fréquence de chaque modèle
Les environnements hybrides et multicloud sont désormais la norme, et bon nombre d'entre eux se sont développés par hasard plutôt que de manière planifiée.
Le rapport « State of the Cloud 2026 » de Flexera, basé sur une enquête menée auprès de 753 décideurs dans le domaine du cloud, révèle que 73 % des entreprises exploitent des environnements hybrides. Le communiqué de presse de Flexera estime l’utilisation du multicloud à 88 %, et le rapport souligne que la croissance du multicloud pourrait résulter de fusions ou d’applications cloisonnées plutôt que d’une stratégie délibérée. Cela a une incidence sur la sécurité : les environnements multicloud qui se sont développés par accident présentent généralement des contrôles incohérents.
Comparaison côte à côte
La sécurité des environnements hybrides et multicloud se distingue selon six dimensions : l'architecture, l'accès, le traitement des données, la responsabilité, la gestion des politiques et le principal mode de défaillance.
| Dimension | Sécurité du cloud hybride | Sécurité multicloud |
|---|---|---|
| Architecture | Relie l'infrastructure propre à celle du fournisseur ; la sécurité s'étend de part et d'autre de cette frontière | Couvre plusieurs fournisseurs, chacun disposant de modèles de réseau, d'identité et de services différents |
| Accès | Les utilisateurs accèdent aux applications hébergées dans des centres de données et dans le cloud ; les chemins d'accès sur site et à distance diffèrent | Les utilisateurs et les charges de travail accèdent aux services sur plusieurs clouds ; chaque fournisseur dispose de ses propres contrôles d'accès |
| Traitement des données | Les données circulent entre les infrastructures sur site et le cloud ; le lieu de stockage et celui d'inspection constituent des choix essentiels | Les données circulent entre les différents fournisseurs ; chacun propose des options différentes en matière de chiffrement, de gestion des clés et de journalisation. |
| Responsabilité | Le client est propriétaire de l'ensemble des ressources sur site et partage la responsabilité dans le cloud | Les répartitions des responsabilités partagées varient selon le prestataire et le type de service |
| Gestion des politiques | Risque lié à l'existence de politiques distinctes pour la mise en œuvre sur site et dans le cloud | Risque lié à l'existence de politiques distinctes selon les outils natifs de chaque prestataire |
| Mode de défaillance principal | Incohérence entre les politiques d'application locales et celles du cloud | Erreurs de configuration dues à des paramètres par défaut divergents entre les fournisseurs et à des lacunes en matière de compétences |
Architecture
L'architecture hybride se caractérise par les interconnexions entre les environnements, tandis que l'architecture multicloud se caractérise par la cohérence entre les différents fournisseurs.
Dans une architecture hybride, les éléments clés de la conception sont les connexions entre les environnements : les interconnexions privées, les VPN et les points de contrôle qui inspectent le trafic qui les traverse. Les décisions concernant l'endroit où inspecter le trafic et où le déchiffrer ont une incidence sur les performances, la souveraineté et la résilience. Voir « Architecture de référence pour la sécurité du cloud hybride ».
Dans une architecture multicloud, les éléments clés de la conception sont l'abstraction et la cohérence : une couche d'identité commune, des modèles de segmentation du réseau cohérents et des outils de sécurité fonctionnant chez tous les fournisseurs, et non pas uniquement chez un seul.
Accès
Dans les deux modèles, la cohérence de l'accès repose sur un seul fournisseur d'identité et un seul ensemble de droits par application.
La conception d'un accès hybride doit prendre en charge les utilisateurs sur site accédant à des applications sur site, les utilisateurs distants accédant à des applications sur site, ainsi que tous les utilisateurs accédant à des services cloud. La solution « Zero trust network access », qui combine des mesures d'application locales et dans le cloud, gère ces trois cas de figure au sein d'une même politique. Voir « ZTNA sur site pour les applications privées ».
La conception d'un accès multicloud doit permettre de concilier plusieurs systèmes de gestion des identités et des accès proposés par les différents fournisseurs. Un fournisseur d'identité d'entreprise unique, fédéré à chaque cloud et proposant des définitions de rôles cohérentes, permet de réduire les divergences.
Traitement des données
Dans les deux modèles, la protection des données devrait reposer sur une couche inter-environnements plutôt que sur les outils natifs de chaque fournisseur.
Les environnements hybrides soulèvent des questions relatives à la localisation et au lieu d’inspection, à savoir quelles données peuvent être transférées vers le cloud, où se trouve le trafic déchiffré et où sont stockés les journaux. Ils soulèvent par ailleurs des questions de souveraineté concernant l’identité de l’acteur dont l’infrastructure traite le trafic et qui l’exploite. Voir « La souveraineté des données dans la sécurité du cloud hybride ».
Les environnements multicloud soulèvent des questions de cohérence : la classification, le chiffrement, la gestion des clés et l’ data loss prevention e fonctionnent-ils de la même manière chez chaque fournisseur ? Une couche de sécurité des données inter-fournisseurs (DSPM pour la détection et DLP pour l’application) permet d’éviter de dépendre des différents outils natifs de chaque fournisseur. Voir « DLP dans les environnements cloud et sur site ».
Le rapport 2025 d'IBM sur le coût des fuites de données a révélé que les incidents impliquant des données réparties sur plusieurs environnements coûtaient en moyenne 5,05 millions de dollars et nécessitaient 276 jours pour être identifiés et maîtrisés, ce qui représente le coût le plus élevé et le cycle de vie le plus long parmi toutes les configurations de stockage.
Responsabilité
Les environnements hybrides comportent une seule limite de responsabilité par fournisseur, tandis que les environnements multicloud multiplient ces limites entre les différents fournisseurs et niveaux de service.
Les dix principales stratégies de la NSA et de la CISA en matière de sécurité du cloud mettent l'accent sur le respect du modèle de responsabilité partagée et comprennent une stratégie spécifique visant à faire face aux complexités liées aux environnements hybrides et multicloud.
Dans les environnements hybrides, la limite de responsabilité se situe entre l'organisation et chaque fournisseur. Dans les environnements multicloud, il existe plusieurs limites, qui sont définies différemment selon chaque fournisseur et chaque niveau de service. Tenez à jour une matrice des responsabilités pour chaque service.
Gestion des politiques
Le risque commun à ces deux modèles réside dans la fragmentation des politiques : un ensemble de politiques par pile d'exécution, qui s'éloignent les uns des autres au fil du temps.
Pour l'accès des utilisateurs aux applications Web, SaaS et privées, un moteur de politiques SSE unique, qui s'applique aussi bien dans le cloud qu'en local, couvre à la fois les environnements hybrides et multicloud. En matière de configuration des charges de travail, la gestion de la posture inter-cloud et les politiques sous forme de code garantissent la cohérence des paramètres d'infrastructure. Voir « Politiques de sécurité cohérentes entre le cloud et les environnements sur site ».
Architecture hybride multicloud : priorités en matière de sécurité
Un programme de sécurité hybride multi-cloud repose sur sept priorités qui garantissent la cohérence des contrôles dans tous les environnements.
- Un seul fournisseur d'identité fédéré à tous les systèmes cloud et sur site.
- Un système de classification des données appliqué par DSPM et DLP dans tous les environnements.
- Une politique d'accès unique pour les applications Web, SaaS et privées, appliquée aussi bien en local que dans le cloud.
- Gestion de la conformité inter-cloud pour la configuration de l'infrastructure.
- Une journalisation centralisée, tenant compte de la localisation, pour l'ensemble des prestataires et des sites.
- Un tableau des responsabilités pour chaque prestataire et chaque service.
- Une stratégie de résilience qui part du principe que n'importe quel fournisseur peut tomber en panne. Voir « Résilience SSE hybride : basculement et reprise ».

Quel modèle est le plus sûr ?
Aucun des deux modèles n'est intrinsèquement plus sûr ; le résultat dépend de la cohérence avec laquelle les politiques d'identité, de données et d'accès sont appliquées.
L'approche hybride offre aux organisations un meilleur contrôle sur le lieu de traitement des données et sur la manière dont les opérations se poursuivent en cas de panne d'un fournisseur. L'approche multicloud permet de réduire la dépendance vis-à-vis d'un seul fournisseur, mais elle multiplie la complexité de la configuration.
Comment Skyhigh assure la sécurité des environnements hybrides et multicloud
Skyhigh prend en charge ces deux modèles en appliquant une politique d'accès et de gestion des données unique, quel que soit le cloud hébergeant les applications.
Skyhigh Hybrid SSE Mesh applique une politique unique pour l'accès au Web, aux services SaaS, aux applications privées et aux outils d'IA, tant sur les points de contrôle sur site que dans le cloud, quel que soit le fournisseur de cloud hébergeant les applications. Cela garantit la cohérence de la politique d'accès des utilisateurs ; la configuration des charges de travail entre différents fournisseurs est gérée par la gestion de la posture plutôt que par le SSE. Skyhigh CASB applique des politiques unifiées à de nombreux services cloud ; son registre cloud évalue les services en fonction d’attributs de risque, notamment la localisation des données ; et Skyhigh DSPM identifie les données sensibles dans les référentiels de données cloud et SaaS.
Sources
- NIST. SP 800-145 : Définition du « cloud computing » par le NIST (septembre 2011). https://csrc.nist.gov/pubs/sp/800/145/final
- Flexera. Rapport 2026 sur l'état du cloud. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- Flexera. Communiqué de presse « État des lieux du cloud 2026 » (18 mars 2026 ; en allemand). https://www.flexera.com/de/about-us/press-center/cloud-entwickelt-sich-vom-kostenfaktor-zum-werttreiber
- IBM et l'Institut Ponemon. Rapport sur le coût d'une violation de données 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- NSA et CISA. Les dix principales stratégies de prévention en matière de sécurité du cloud (7 mars 2024). https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/