






Sicherheitsrisiken im Browser: Warum der Browser der neue Endpunkt ist
- Der Browser ist der primäre Arbeitsbereich. Der Zugriff auf SaaS-Dienste, die Nutzung von KI-Tools, die gemeinsame Nutzung von Dateien, die Authentifizierung sowie die Zusammenarbeit mit Dritten – all dies findet dort statt.
- Angriffe ohne Malware sind mittlerweile vorherrschend. Die meisten Angriffe umgehen mittlerweile dateibasierte Abwehrmaßnahmen vollständig.
- Der Diebstahl von Anmeldedaten ist ein Browserproblem. Laut dem Verizon DBIR 2025 waren gestohlene Anmeldedaten bei 22 % der Sicherheitsvorfälle der ursprüngliche Zugangsweg.
- KI-Tools vergrößern die Angriffsfläche für Datenexfiltration. Mitarbeiter kopieren regelmäßig sensible Daten über den Browser in GenAI-Tools und erzeugen so Daten.
- „Drive-by-Angriffe“ sind nach wie vor ein aktuelles Problem. Es wurde festgestellt, dass 41 bekannte Bedrohungsgruppen und Malware-Familien „Drive-by-Angriffe“ einsetzen.
- Nicht verwaltete Geräte erhöhen das Risiko. Laut dem Verizon DBIR 2025 waren 46 % der Geräte mit Unternehmenszugangsdaten in den Protokollen von Infostealern nicht verwaltet.
- Sichern Sie die Browser, die Ihre Mitarbeiter bereits nutzen. Der Austausch von Chrome, Edge oder Firefox durch einen proprietären Browser ist nicht der einzige Weg —.
Der Browser ist der Ort, an dem sich Ihre Mitarbeiter aufhalten. Dort melden sich Mitarbeiter bei SaaS-Anwendungen an, fügen Kundendaten in KI-Tools ein, laden vertrauliche Dateien herunter, arbeiten mit externen Partnern zusammen und greifen über SSO auf interne Systeme zu. Dennoch behandeln die meisten Sicherheitsarchitekturen den Browser nach wie vor als eine von vielen Anwendungen auf dem Endgerät – unterworfen denselben allgemeinen EDR-Richtlinien wie ein PDF-Reader oder ein Messaging-Client. Diese Diskrepanz zwischen der tatsächlichen Arbeitsweise und der Art und Weise, wie Sicherheit durchgesetzt wird, ist mittlerweile der größte blinde Fleck in der Unternehmenssicherheit.
Aus den Bedrohungsdaten der Branche geht hervor, dass die überwiegende Mehrheit der Angriffe im Jahr 2024 frei von Malware war, was bedeutet, dass sie auf legitime Anmeldedaten, vertrauenswürdige Identitätsabläufe und genehmigte Integrationen zurückgriffen – Aktivitäten, die ihren Ursprung im Browser haben und über diesen ablaufen. Wenn Ihre Sicherheitsstrategie beim Endpunkt-Agenten endet, verteidigen Sie einen Perimeter, der nicht mehr der Angriffsfläche entspricht.
Die 90-Sekunden-Datenzugriffsverletzung: Ein Szenario, das Ihr EDR niemals erkennt
Stellen Sie sich einen Donnerstagnachmittag in einem mittelständischen Finanzdienstleistungsunternehmen vor. Eine leitende Analystin öffnet Salesforce in Chrome, um die vierteljährlichen Kundenertragsdaten für eine interne Überprüfung abzurufen. Sie kopiert eine Tabelle mit 200 Kundendatensätzen – Namen, Vertragswerte, Verlängerungsdaten – und fügt diese in ChatGPT ein, wobei sie das Programm bittet, eine Zusammenfassung für ihre abteilungsübergreifende Besprechung zu erstellen. Zufrieden mit dem Ergebnis lädt sie die von der KI erstellte Analyse als PDF herunter und speichert sie in ihrem persönlichen OneDrive, damit sie diese am Wochenende auf ihrem iPad durchsehen kann.
Jeder Schritt erfolgte innerhalb einer einzigen Browsersitzung. Der Endpunkt-Agent registrierte, dass Chrome HTTPS-Anfragen stellte. Das Netzwerk-DLP-System erkannte verschlüsselten Datenverkehr zu zugelassenen Domänen. Bis zum abschließenden PDF-Download wurde keine Datei auf die lokale Festplatte geschrieben – zu diesem Zeitpunkt hatten die Daten die Kontrolle der Organisation bereits in zwei Richtungen verlassen: zu den Servern des KI-Tools und zu einem persönlichen Cloud-Speicherkonto.
Dies ist kein hypothetischer Einzelfall. Es ist die tägliche Realität in Unternehmen, in denen die browserbasierte Arbeit die browserbasierten Sicherheitskontrollen überholt hat. KI-gestützte Angreifer haben ihre Aktivitäten von Jahr zu Jahr drastisch ausgeweitet, und Angriffe erfolgen mittlerweile über vertrauenswürdige Identitäten, SaaS-Anwendungen und die Cloud-Infrastruktur. Wenn der Browser nahezu jede Interaktion mit Daten vermittelt und Ihre Sicherheitslösung keinen Einblick in die Vorgänge innerhalb der Browsersitzung hat, agieren Sie im Blindflug.
Warum ältere Ansätze auf der Browserebene versagen
Die meisten Sicherheitsarchitekturen in Unternehmen wurden für eine Welt entwickelt, in der Bedrohungen in Form von Dateien auftraten, das Netzwerk durchliefen und schließlich auf den Endgeräten landeten. Diese Architektur war effektiv, als die Arbeit noch in lokal installierten Anwendungen erfolgte und die Daten auf Dateiservern gespeichert waren. Drei strukturelle Veränderungen haben dieses Modell zunichte gemacht.
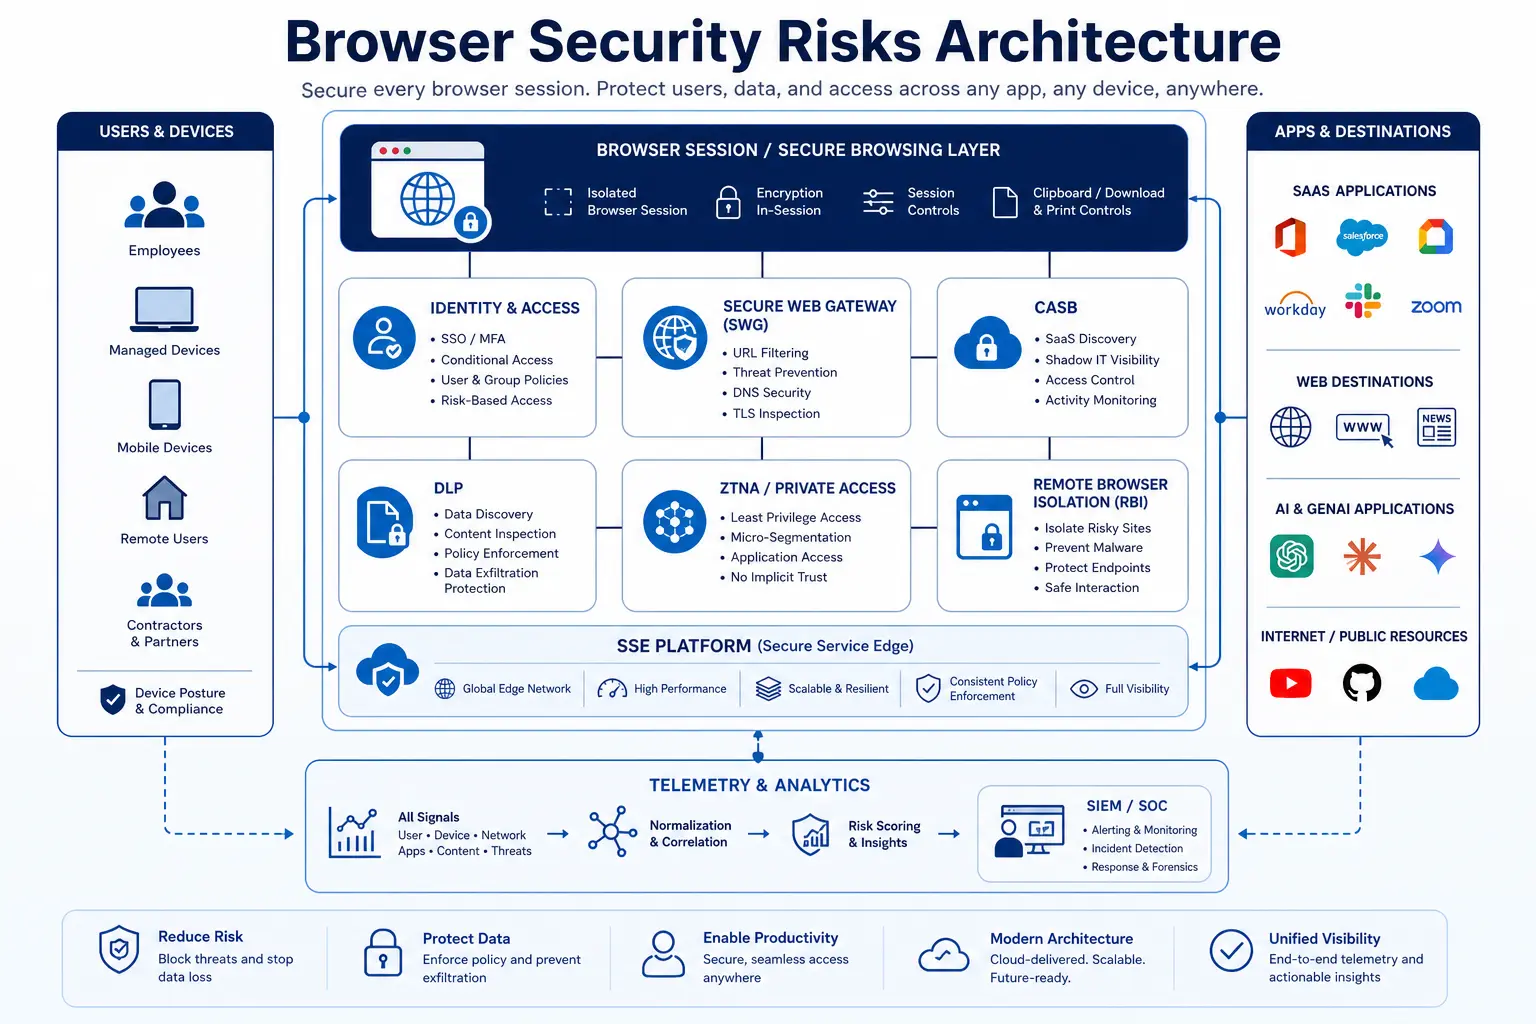
Endpunkt-Agenten haben keinen Einblick in die Browsersitzung
EDR-Tools überwachen das Prozessverhalten, Dateischreibvorgänge und Systemaufrufe. Sie erkennen Chrome oder Edge als einen einzigen Prozess – nicht die 30 Tabs, 5 SaaS-Anwendungen und 3 Browser-Erweiterungen, die darin ausgeführt werden. Wenn ein Mitarbeiter personenbezogene Kundendaten aus einem CRM-Tab kopiert und in einen Tab eines KI-Assistenten einfügt, registriert der Endpunkt-Agent keine verdächtige Aktivität. Es gibt keine Datei, keine Malware, keinen anomalen Prozess – lediglich einen Vorgang mit der Zwischenablage zwischen zwei Browserkontexten.
Netzwerk-DLP verliert durch Verschlüsselung und SaaS an Transparenz
Die TLS-Verschlüsselung und der Übergang zu SaaS führen dazu, dass herkömmliche Netzwerk-DLP-Geräte verschlüsselten Datenverkehr zu zugelassenen Domänen erkennen. Sie können nicht unterscheiden, ob ein Mitarbeiter eine genehmigte Marketingpräsentation auf SharePoint hochlädt oder eine Kundenliste auf ein persönliches Dropbox-Konto – beides erscheint als HTTPS-POST-Anfrage an bekannte Cloud-Dienste. Der Verizon DBIR 2025 bestätigte, dass gestohlene Anmeldedaten in 22 % der Sicherheitsvorfälle den ersten Zugangsweg darstellten und dass diese Anmeldedaten fast immer über einen Browser eingegeben werden.
URL-basierte Firewalls lassen die Feinheiten außer Acht
Ältere Secure-Web-Gateways, die ganze Domänen blockieren oder zulassen, können die detaillierten Kontrollmöglichkeiten nicht gewährleisten, die moderne Browser-Arbeitsabläufe erfordern. Eine vollständige Blockierung von ChatGPT schreckt produktivitätsorientierte Teams ab. Eine Zulassung bietet hingegen keinerlei Kontrolle darüber, welche Daten Mitarbeiter dort einfügen. Das binäre Zulassen/Blockieren-Modell – entwickelt für eine Zeit, in der „unsicher“ gleichbedeutend mit „bekannte bösartige Domain“ war – ist strukturell nicht in der Lage, die Nutzung zugelassener Tools zu regeln. Das Verständnis der Unterschiede zwischen Web-Gateways der älteren Generation und denen der nächsten Generation ist der erste Schritt, um diese Lücke zu schließen.
Was sich geändert hat: Der Browser ist zum Betriebssystem für die Arbeit geworden
Das Zusammentreffen dreier Trends hat den Browser von einer einfachen Rendering-Engine zum primären Arbeitsbereich des Unternehmens – und zu dessen am stärksten exponierter Angriffsfläche – gemacht.
SaaS hat den Anwendungsstack übernommen
Vor fünf Jahren gehörten zu den kritischen Anwendungen eines typischen Wissensarbeiters lokal installierte E-Mail-Clients, Office-Suiten und Fachanwendungen. Heute greift derselbe Mitarbeiter ausschließlich über Browser-Tabs auf Salesforce, Microsoft 365, Workday, ServiceNow, Slack und Jira zu. Jeder Authentifizierungsvorgang, jeder Datenaustausch und jeder Workflow zur Zusammenarbeit läuft über den Browser. Angreifer nutzen das Vertrauen in Cloud-Identitätssysteme, SaaS-Integrationen und Authentifizierungsabläufe aus, indem sie gültige Anmeldedaten, kompromittierte Identitätsanbieter und gestohlene OAuth-Token einsetzen. Laut dem „2026 Global Threat Report“ von CrowdStrike entfielen bei staatlich verknüpften Bedrohungsakteuren 35 % aller Cloud-Vorfälle auf den Missbrauch gültiger Konten.
GenAI hat einen neuen Kanal zur Datenexfiltration eröffnet
Wenn ein Mitarbeiter proprietären Quellcode, Kundendaten oder strategische Pläne in ein GenAI-Tool einfügt, dient der Browser dabei als Vermittler. Es findet keine Dateiübertragung statt, die von einer Endpunkt-DLP-Lösung überprüft werden könnte, und es gibt keine ausgehenden E-Mails, die von einem E-Mail-Gateway markiert werden könnten. Die Daten werden über ein Textfeld im Browser übertragen, und sofern Sie keine Kontrollmechanismen auf Sitzungsebene einsetzen, erfolgt dies ohne jegliche Sicherheitsüberwachung. Da KI zunehmend in SaaS-Plattformen und betriebliche Arbeitsabläufe integriert wird, haben Angreifer begonnen, legitime GenAI-Tools in Dutzenden von Unternehmen auszunutzen, indem sie böswillige Eingabeaufforderungen einfügen, um Anmeldedaten und Daten zu stehlen.
Der nicht verwaltete Zugriff und der BYOD-Zugriff haben sich dauerhaft etabliert
Die Pandemie hat den Einsatz von Laptops von Auftragnehmern, privaten Geräten und „Bring Your Own Browser“-Zugriffsmustern zur Normalität gemacht, die von Endpunkt-Agenten nie abgedeckt wurden. Der Verizon DBIR 2025 ergab, dass 46 % der Geräte mit Unternehmensanmeldungen in den Protokollen von Infostealern nicht verwaltet wurden – eine gefährliche Lücke zwischen der Kontrolle durch das Unternehmen und dem Nutzerverhalten. Wenn ein Auftragnehmer Ihren Salesforce-Tenant in seinem privaten Browser öffnet, läuft Ihr EDR-Agent nicht, Ihre Netzwerk-DLP ist nicht inline und Ihre URL-Kategorierichtlinie wird nicht durchgesetzt. Die Browsersitzung ist der einzige Kontrollpunkt, über den Sie verfügen – und die meisten Unternehmen haben dort keinerlei Maßnahmen ergriffen.
Das Handbuch des Angreifers: Wie sich Browserrisiken tatsächlich konkretisieren
Um die Sicherheitsrisiken im Browser zu verstehen, müssen bestimmte Angreifertechniken der Browsersitzung zugeordnet werden. Dabei dominieren zwei Kategorien.
Diebstahl von Anmeldedaten und Session-Hijacking
Der Browser ist der weltweit größte Speicherort für Anmeldedaten. Gespeicherte Passwörter, Sitzungs-Cookies, OAuth-Token und SSO-Assertions werden alle im Browser gespeichert oder laufen über diesen. Infostealer-Malware zielt gezielt auf die Anmeldedatenspeicher des Browsers ab – sie sammelt gespeicherte Passwörter aus Chrome-, Edge- und Firefox-Profilen. Laut dem Verizon DBIR 2025 hat sich die Beteiligung Dritter an Sicherheitsvorfällen auf 30 % aller Vorfälle verdoppelt, was häufig durch Anmeldedaten ermöglicht wird, die aus Browsersitzungen auf nicht verwalteten Geräten gestohlen wurden. Stellen Sie sich einen Marketing-Auftragnehmer bei einem Unternehmen im Gesundheitswesen vor, der sein unternehmensinternes SSO-Passwort auf einer privaten Shopping-Website wiederverwendet. Diese Website wird gehackt, das Passwort taucht in einer Kombinationsliste auf, und ein Angreifer meldet sich über einen privaten VPN-Ausgangsknoten beim SSO-Portal des Auftragnehmers an. Die gesamte Kette beginnt und endet im Browser.
Drive-by-Angriffe und Ausnutzung von Browser-Sicherheitslücken
Die MITRE ATT&CK-Technik T1189, „Drive-by-Compromise“, beschreibt, wie Angreifer sich Zugang zu einem System verschaffen können, wenn ein Benutzer im Rahmen seines normalen Surfverhaltens eine Website besucht. Dabei handelt es sich nicht um ein Relikt aus der Ära des Internet Explorers – es wurden 41 bekannte Bedrohungsgruppen und Malware-Familien beobachtet, die diese Technik in der Praxis einsetzen. Angreifer missbrauchen die Push-Benachrichtigungsmechanismen des Browsers, um dauerhafte Phishing-Köder und böswillige Weiterleitungen zu verbreiten, die auch nach dem Schließen von Tabs bestehen bleiben – da Push-Benachrichtigungen auf Browserebene und nicht auf Tab-Ebene gewährt werden. Im Gegensatz zu herkömmlichen Drive-by-Exploits stützt sich diese Technik darauf, den Nutzer durch Social Engineering dazu zu bringen, Benachrichtigungsberechtigungen zu erteilen, wodurch sie selbst gegen vollständig gepatchte Browser wirksam ist.
Moderne „Watering-Hole“-Angriffe zielen auf branchenspezifische Websites ab – beispielsweise durch die Kompromittierung eines Lieferantenportals, das Ihr Beschaffungsteam täglich besucht, durch das Einschleusen von bösartigem JavaScript in eine Anmeldeseite für eine Konferenz oder durch die Schaltung von Malvertising über legitime Werbenetzwerke. Gartner weist darauf hin, dass es 24 bis 72 Stunden dauern kann, bis Zero-Day-Patches für Chromium in den Full-Stack-Unternehmensbrowsern verfügbar sind – ein Sicherheitslückenfenster, das Angreifer aktiv ausnutzen (Gartner, „Focus on Securing Browsers, Not Forcing a Secure Browser“, Oktober 2025). Browser-Isolationstechnologie wurde genau zu diesem Zweck entwickelt, um diese Lücke zu schließen, indem Webinhalte in einer isolierten Umgebung ausgeführt werden, bevor sie dem Nutzer angezeigt werden.
Social Engineering in Browser-Geschwindigkeit
Die Zahl der Voice-Phishing-Angriffe (Vishing) stieg im Jahr 2024 und bis ins Jahr 2025 hinein dramatisch an. Cisco Talos berichtete, dass Vishing im ersten Quartal 2025 über 60 % aller Einsätze im Zusammenhang mit Phishing-Vorfällen ausmachte – damit war es der häufigste einzelne Phishing-Vektor, auf den das Team stieß. Viele dieser Kampagnen leiten die Opfer auf browserbasierte Seiten zum Abgreifen von Anmeldedaten weiter – pixelgenaue Nachbildungen der Anmeldebildschirme von Microsoft, Okta oder Google. Wie Google Threat Intelligence (Mandiant) kürzlich dokumentierte, gibt sich der Angreifer am Telefon als IT-Support aus, leitet das Opfer auf ein gefälschtes SSO-Portal weiter und erfasst sowohl das Passwort als auch das MFA-Token in Echtzeit, sobald das Opfer diese eingibt. Die gesamte Angriffskette spielt sich innerhalb des Browsers ab und hinterlässt keine Malware-Spuren, die der Endpunkt-Agent erkennen könnte.
Was Sicherheitsteams jetzt tun sollten
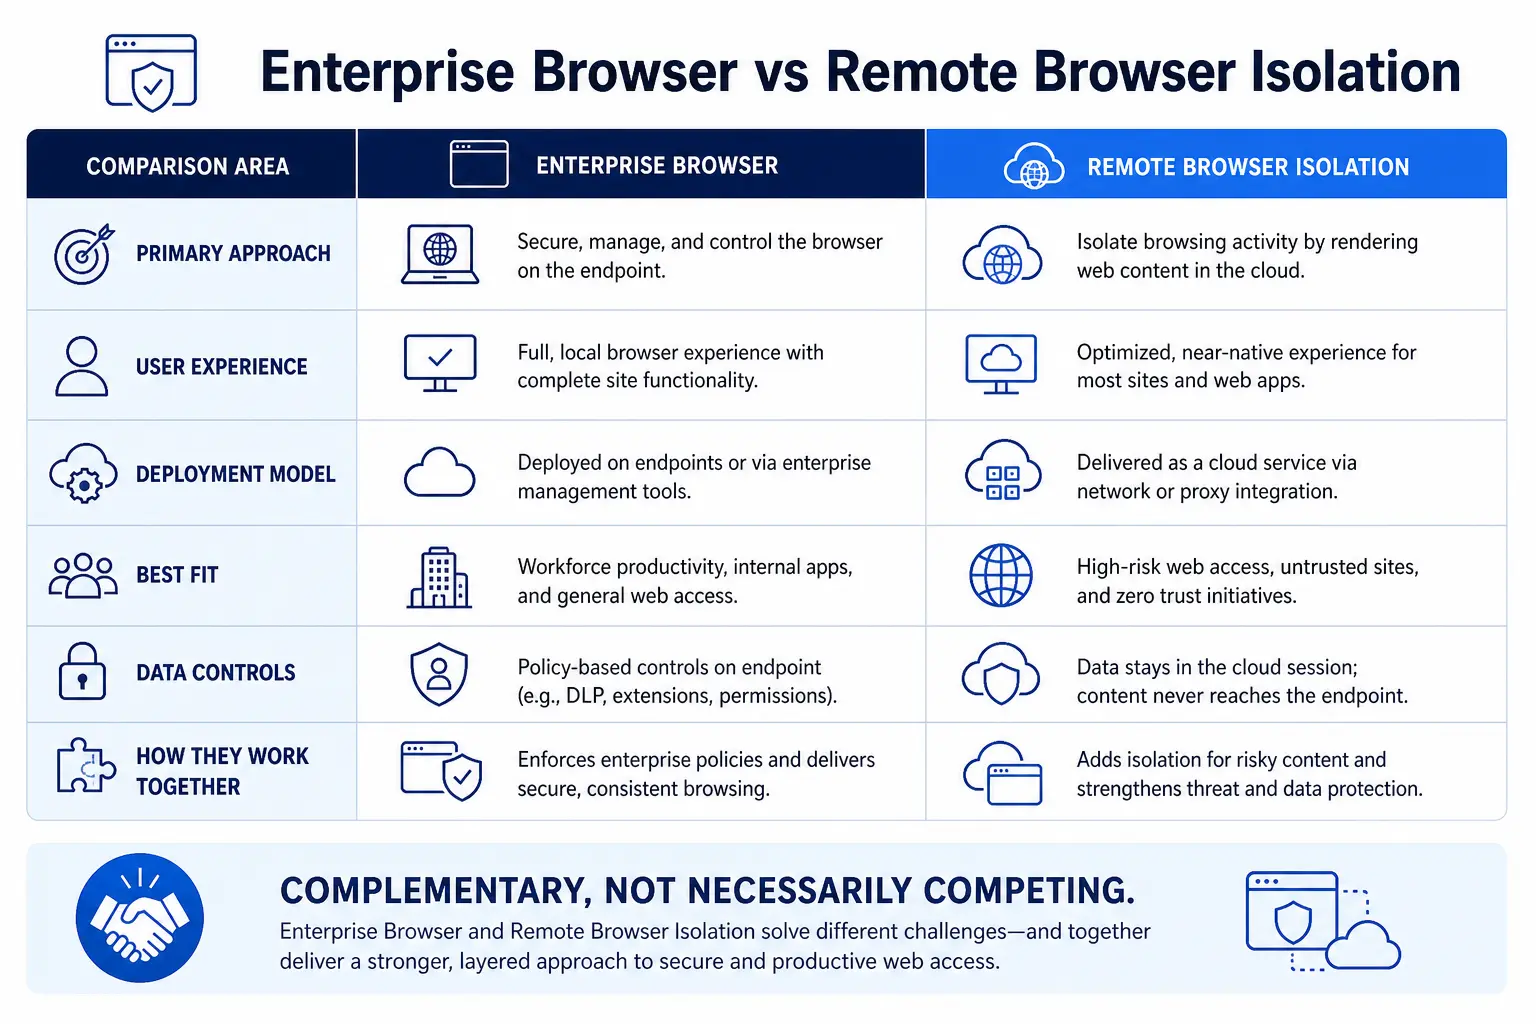
Um die Sicherheitslücke im Browser zu schließen, ist es nicht erforderlich, die bestehende Sicherheitsinfrastruktur zu entfernen oder einen proprietären Browser vorzuschreiben, gegen den sich die Mitarbeiter wehren würden. Vielmehr müssen bewährte Sicherheitsmaßnahmen – DLP, CASB, SWG, RBI und ZTNA – auf die Browsersitzung ausgeweitet werden, in der die Daten tatsächlich übertragen werden.
Wenden Sie Datenkontrollen direkt am Ort der Aktion an
Konfigurieren Sie DLP-Richtlinien, die Vorgänge in der Zwischenablage, Datei-Uploads, Datei-Downloads und die Übermittlung von Formularfeldern innerhalb von Browsersitzungen überwachen. Wenn ein Mitarbeiter eine Kundenliste aus Salesforce kopiert und versucht, diese in ein nicht zugelassenes KI-Tool einzufügen, sollte die Richtlinie das Muster der sensiblen Daten erkennen und das Einfügen blockieren – und nicht erst drei Tage später das Ereignis protokollieren. Die SSE-Plattform von Skyhigh Security setzt diese Inline-DLP-Kontrollen über Web-, SaaS- und private Anwendungen hinweg über eine einheitliche Richtlinien-Engine durch.
Risikoreiches Surfverhalten isolieren, ohne es zu blockieren
Nicht jede unbekannte Website muss blockiert werden. Remote browser isolation RBI stellt Webinhalte in einem sicheren Cloud-Container bereit und überträgt eine visuelle Darstellung an den Browser des Nutzers. Wenn ein Beschaffungsanalyst ein ihm unbekanntes Lieferantenportal aufrufen muss, ermöglicht RBI ihm das normale Surfen und stellt gleichzeitig sicher, dass kein schädlicher Code seinen Endpunkt erreicht. Dies ist die praktische Lösung für MITRE ATT&CK T1189: die Ausführungsumgebung des Exploits zu beseitigen, ohne die Arbeitsfähigkeit des Nutzers einzuschränken.
Kontrollen auf Sitzungsebene für nicht verwaltete Geräte durchsetzen
Wenn Auftragnehmer, Partner oder Mitarbeiter über private Endgeräte auf unternehmensinterne SaaS-Anwendungen zugreifen, setzen Sie Reverse-Proxy- oder RBI-basierte Sitzungskontrollen durch, die Downloads verhindern, das Kopieren und Einfügen sensibler Inhalte blockieren und Bildschirmanzeigen mit Wasserzeichen versehen – und das alles ohne einen Endpunkt-Agenten. NIST SP 800-207 definiert „Zero Trust“ als Antwort auf Trends in Unternehmensnetzwerken, darunter Remote-Benutzer, BYOD und cloudbasierte Ressourcen, wobei der Schwerpunkt auf dem Schutz von Ressourcen statt auf Netzwerksegmenten liegt. Browser-Sitzungskontrollen sind der Durchsetzungspunkt, der dieses Prinzip für den SaaS-Zugriff umsetzbar macht.
Verschaffen Sie sich einen Überblick über „Shadow-AI“ und nicht genehmigte SaaS-Lösungen
Nutzen Sie eine Kombination aus CASB und SWG, um jedes KI-Tool und jeden Cloud-Dienst, auf den Mitarbeiter über den Browser zugreifen, zu ermitteln und zu kategorisieren. Wenden Sie risikobasierte Richtlinien an: Erlauben Sie genehmigte GenAI-Tools mit DLP-Prüfung, schulen Sie die Benutzer im Umgang mit Diensten mit mittlerem Risiko und blockieren Sie Ziele mit hohem Risiko. Ohne diese Transparenz stellt jeder Browser-Tab einen potenziellen Kanal für Datenabfluss dar.
Dringlichkeit und Priorisierung: Warum dies nicht warten kann
Gartner prognostiziert, dass bis zum Jahr 2028 25 % der Unternehmen ihre bestehenden Lösungen für sicheren Fernzugriff und Endpunktsicherheit durch den Einsatz mindestens einer sicheren Unternehmensbrowser-Technologie ergänzen werden. Derzeit setzen weniger als 10 % sichere Unternehmensbrowser ein. Das bedeutet, dass die überwiegende Mehrheit der Unternehmen nach wie vor dieselbe Browser-Sicherheitsarchitektur nutzt wie vor drei Jahren, während sich die Angriffsfläche grundlegend vergrößert hat.
Die Zahlen sprechen eine klare und wenig erfreuliche Sprache. Laut dem „Verizon 2025 Data Breach Investigations Report“ war der Missbrauch von Anmeldedaten der häufigste Erstzugriffsvektor für Sicherheitsverletzungen – 22 % aller bestätigten Vorfälle, wobei bei erschreckenden 88 % der einfachen Angriffe auf Webanwendungen gestohlene Anmeldedaten zum Einsatz kamen. Der Browser ist häufig der Ausgangspunkt für diesen Erstzugriff – über eine Phishing-Seite, einen kompromittierten OAuth-Ablauf, eine bösartige Erweiterung oder einen Credential-Stuffing-Angriff auf einen SaaS-Anmeldevorgang. Der DBIR dokumentierte zudem einen sprunghaften Anstieg von Methoden zur Umgehung der MFA, darunter das Abfangen durch einen „Adversary-in-the-Middle“, Token-Diebstahl und „Prompt Bombing“, was bedeutet, dass selbst Unternehmen, die MFA eingesetzt haben, nicht immun sind. Sobald der Angreifer über ein gültiges Sitzungstoken verfügt, befindet er sich innerhalb Ihrer SaaS-Anwendungen mit denselben Zugriffsrechten wie Ihre Mitarbeiter, und Ihr Endpunkt-Agent kann dies nicht erkennen.
Gartner stellt fest, dass Chromium-basierte Browser etwa 75 % des gesamten Browser-Marktanteils ausmachen („Focus on Securing Browsers, Not Forcing a Secure Browser“, Oktober 2025), wodurch der Browser zu einer einzigen, dominanten Angriffsfläche wird, die in nahezu jedem Unternehmen vorhanden ist. Die Frage ist nicht, ob in Browsersicherheit investiert werden soll. Die Frage ist, ob dies jetzt geschehen soll – solange noch Zeit für die Implementierung von Schutzmaßnahmen bleibt – oder erst, nachdem ein durch den Browser verursachter Sicherheitsvorfall Sie dazu zwingt.
Das „Zero Trust Maturity Model v2.0“ der CISA bietet einen Ansatz zur Umsetzung kontinuierlicher Modernisierungsmaßnahmen im Zusammenhang mit Zero Trust, der sich auf fünf Säulen stützt: Identität, Geräte, Netzwerke, Anwendungen und Workloads sowie Daten. Der Browser befindet sich an der Schnittstelle aller fünf Säulen. Er ist das Gerät, über das die Identität nachgewiesen wird, die Anwendung, über die auf Daten zugegriffen wird, und der Netzwerkpfad, über den jede SaaS-Transaktion verläuft. Die Absicherung der Browsersitzung ist kein Nischenprojekt – sie ist eine grundlegende Voraussetzung für die Zero-Trust-Reife.
Entwicklung einer Sicherheitsstrategie für Browser: Wo soll man anfangen?
Sicherheitsteams müssen nicht das Unmögliche versuchen. Legen Sie Prioritäten auf der Grundlage des Risikos und der operativen Machbarkeit fest.
Phase 1 – Transparenz (Wochen 1–4). Aktivieren Sie die CASB-Erkennung und die SWG-Protokollierung, um alle SaaS-Anwendungen, KI-Tools und Cloud-Dienste zu identifizieren, auf die über die Browser der Mitarbeiter zugegriffen wird. Ermitteln Sie den Umfang der Schatten-IT- und Schatten-KI-Nutzung. Stellen Sie fest, welche Arten sensibler Daten im Rahmen von Browsersitzungen übertragen werden.
Phase 2 – Inline-Kontrollen (Monate 2–3). Implementieren Sie DLP-Richtlinien auf der secure web gateway , um Uploads, Downloads, Kopier- und Einfügevorgänge sowie Formularübermittlungen zu überprüfen. Beginnen Sie mit den Datentypen mit dem höchsten Risiko: personenbezogene Daten (PII), Finanzdaten, Quellcode und regulierte Gesundheitsdaten.
Phase 3 – Isolierung und unverwalteter Zugriff (Monate 3–6). Aktivieren Sie „ remote browser isolation “ für Webkategorien mit hohem Risiko, nicht kategorisierte Domänen und SaaS-Sitzungen auf nicht verwalteten Geräten. Implementieren Sie Reverse-Proxy-CASB-Kontrollen für den Zugriff von Auftragnehmern und BYOD-Geräten auf kritische SaaS-Anwendungen.
Phase 4 – Kontinuierliche Durchsetzung (laufend). Integrieren Sie die Telemetriedaten aus Browsersitzungen in Ihre SIEM- und XDR-Plattformen. Korrelieren Sie browserbasierte Ereignisse – verdächtige Anmeldestandorte, ungewöhnliche Zugriffsmuster auf SaaS-Daten, anomale Nutzung von KI-Tools – mit Endpunkt- und Identitätssignalen, um domänenübergreifende Bedrohungen zu erkennen.
Dieser schrittweise Ansatz steht im Einklang mit den Empfehlungen der NIST SP 800 207 und des CISA Zero-Trust-Reifegradmodells, wonach ein schrittweiser Übergang von einem traditionellen zu einem optimalen Reifegrad angestrebt werden soll. Jede Phase reduziert eine konkrete Risikofläche und trägt gleichzeitig zum Aufbau einer umfassenden Browsersicherheit bei.
Quellen
- Verizon. Bericht über Untersuchungen zu Datenschutzverletzungen 2025 (April 2025). https://www.verizon.com/business/resources/reports/2025-dbir-data-breach-investigations-report.pdf
- CrowdStrike. Globaler Bedrohungsbericht 2026 (Februar 2026). https://go.crowdstrike.com/rs/281-OBQ-266/images/CrowdStrike-2026-Global-Threat-Report.pdf
- MITRE. ATT&CK-Technik T1189: Drive-by-Compromise. https://attack.mitre.org/techniques/T1189/
- Gartner. Der Fokus sollte auf der Absicherung von Browsern liegen, nicht auf der Zwangsnutzung eines sicheren Browsers (13. Oktober 2025). https://www.gartner.com/en/documents/7056798
- Cisco Talos. IR-Trends Q1 2025: Phishing nimmt stark zu, während identitätsbasierte Angriffe anhalten (28. April 2025). https://blog.talosintelligence.com/ir-trends-q1-2025/
- NIST. SP 800-207: Zero-Trust-Architektur (August 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- Gartner. Gartner prognostiziert, dass bis 2028 25 % der Unternehmen sichere Unternehmensbrowser einsetzen werden, um den Fernzugriff und die Endgerätesicherheit zu verbessern (29. April 2025). https://www.gartner.com/en/newsroom/press-releases/2025-04-29-gartner-predicts-25-percent-of-organizations-will-use-secure-enterprise-browsers-to-enhance-remote-access-and-endpoint-security-by-2028
- CISA. Zero-Trust-Reifegradmodell, Version 2.0 (April 2023). https://www.cisa.gov/zero-trust-maturity-model