موارد
أصبح العمل مختلطًا. فلماذا تدفع ضعف المبلغ كـ«ضريبة السحابة» على برنامج Office؟
بقلم مايك سمارت - مدير تسويق المنتجات
24 سبتمبر 2026 3 دقيقة للقراءة
لنكن صادقين بشأن النقطة التي انحرفت فيها أمن القوى العاملة (أي سوق SSE) عن مسارها. قبل بضع سنوات، كان الإجماع السائد بسيطًا: نقل كل تطبيق إلى السحابة، وتوجيه كل بايت من حركة مرور المستخدمين عبر نقطة وجود (PoP) السحابية الخاصة بالمورد، وإضافة نموذج «الثقة الصفرية» (Zero Trust) كلمسة نهائية. كانت تلك استراتيجية منطقية عندما انتقلت القوى العاملة بأكملها إلى العمل عن بُعد بين عشية وضحاها.
لقد طرأت تغييرات جذرية على بيئة العمل.
عاد الموظفون إلى مكاتبهم الفعلية. ويجري إعادة نقل أعباء العمل ومستودعات البيانات الحساسة، وبشكل متزايد البنية التحتية الخاصة للذكاء الاصطناعي، إلى الشبكات الخاصة ومراكز البيانات المحلية. ويُظهر «مؤشر العمل الهجين» الصادر عن مؤسسة غالوب في مايو 2026 أن 52% من الموظفين الأمريكيين الذين يمكنهم العمل عن بُعد يعملون بنظام هجين، بينما يعمل 22% آخرون في المكتب. بعبارة أخرى، يقضي ما يقرب من ثلاثة أرباع الموظفين جزءًا على الأقل من وقت عملهم في المكتب. (غالوب، مؤشر العمل الهجين، مايو 2026).
التطبيقات الحيوية، ومستودعات البيانات الحساسة، والبنية التحتية للذكاء الاصطناعي التي تتسم بقدر متزايد من الخصوصية لا تزال تمتد عبر السحابة والشبكات الخاصة ومراكز البيانات المحلية. وتقوم المؤسسات بذلك لأسباب عملية للغاية: لتحقيق وفورات في التكاليف، وتحسين الأداء، واستعادة خصوصية البيانات، وكذلك السيادة عليها.
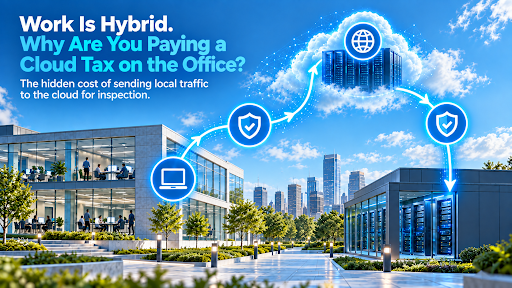
ومع ذلك، لا يزال العديد من مزودي خدمات الأمان التي تعتمد على السحابة حصريًّا يطلبون من الشركات توجيه حركة المرور المحلية للمكاتب عبر نقطة وجود (PoP) في السحابة، لمجرد إعادة توجيهها مباشرةً إلى هذه التطبيقات المحلية أو البنية التحتية للذكاء الاصطناعي أو مخازن البيانات.
إن توجيه حركة المرور المحلية عبر السحابة يجبرك على دفع رسوم فحص سحابية مرتفعة مقابل بيانات لم تكن بحاجة أبدًا إلى مغادرة مبناك. إذا كانت بياناتك وأحمال عمل الذكاء الاصطناعي الخاصة بك محلية، فيجب أن يكون تطبيق إجراءات الأمان محليًّا أيضًا.
"الثقة الصفرية" هي مبدأ سياسي، وليست قيودًا جغرافية. فالثقة الصفرية الحقيقية تعني تطبيق نفس إجراءات حماية البيانات على مستوى المؤسسات، وضوابط المتصفح، وسياسات الوصول بشكل متسق تمامًا — سواء كان المستخدم جالسًا على مكتبه في المقر الرئيسي، أو يعمل في أحد الفروع، أو يسجل الدخول عن بُعد. يجب أن تتكيف الإجراءات الأمنية مع بنية أعمالك، لا أن تُجبر شبكتك على التكيف مع السحابة الخاصة بأحد الموردين.
وهذا يقودنا إلى «المشكلة التي لا يجرؤ أحد على ذكرها»: التكلفة.
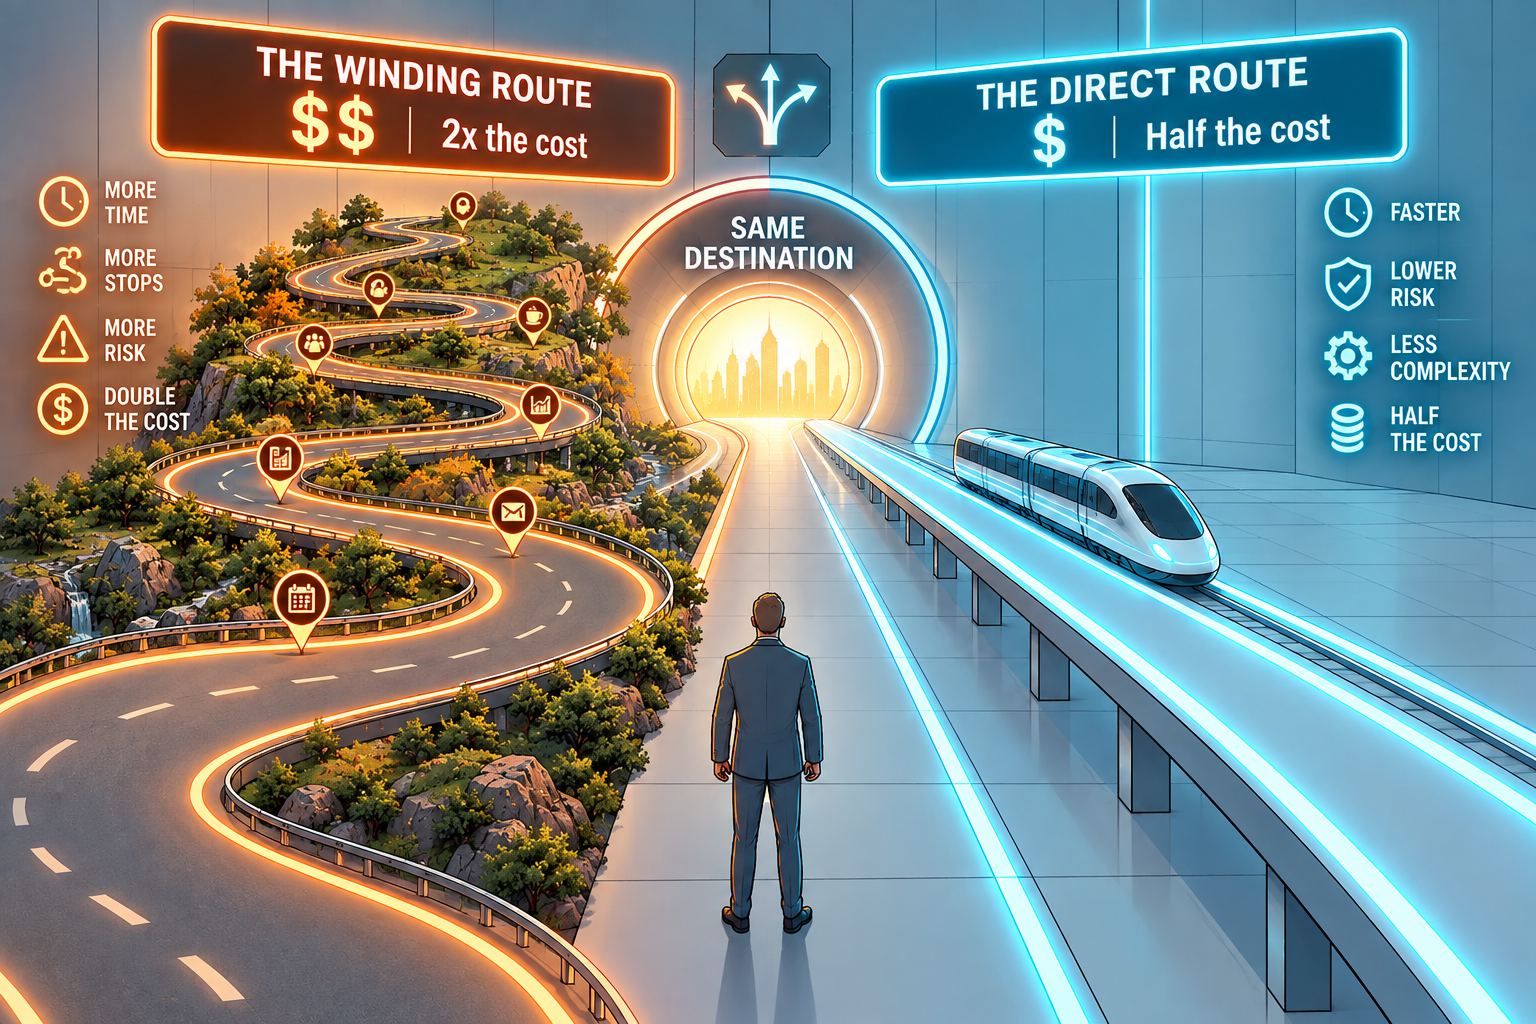
تدفع الشركات «ضريبة السحابة». إن دفع أعلى أسعار الخدمات السحابية لفحص 100% من حركة المرور الخاصة بك — حتى عندما يكون الموظفون داخل شبكة شركتك — هو نموذج فوترة عفا عليه الزمن. لا ينبغي أن تدفع رسوم مرور على طريق لا تسلكه.
الإنصاف في تسعير مزودي خدمات الأمن يعني اتباع نهج اقتصادي مرن ومراعي للموقع الجغرافي. فعندما تظل حركة المرور داخل المقر، ينبغي أن تتولى محركات التنفيذ المحلية معالجة الحمل، مما يلغي عمليات الترحيل غير الضرورية عبر السحابة لأغراض الأمن (أي ما يُعرف بـ «الهايربينينغ»). وكلما زادت حركة مرور المكاتب المحلية التي توجهها الشركة عبر خدمة أمن سحابية لفحصها، زادت التكاليف التي تدفعها مقابل التوصيل السحابي لحركة مرور كان من الممكن تنفيذ إجراءات الأمن عليها محليًّا. إذا كنت لا تستخدم خدمة السحابة الخاصة بك، فلا ينبغي أن تدفع مقابلها! – يجب أن تعود هذه الكفاءة التشغيلية إليك مباشرةً، مما يوفر مسارًا واقعيًّا لخفض النفقات التشغيلية لأمن السحابة بنسبة تصل إلى 50%.
حان الوقت للتوقف عن القبول بالخيار الزائف بين نموذج «الثقة الصفرية» (Zero Trust) الحديث والتحكم المحلي. يجب أن تتمكن من الحصول على كل مزايا نموذج SSE والاستفادة منها، مع دفع سعر عادل في الوقت نفسه.
وتتجاوز الآثار فريق الشبكة. بالنسبة لرئيس أمن المعلومات (CISO)، يعني ذلك تطبيق نهج "الثقة الصفرية" وحماية البيانات بشكل متسق عبر البيئات السحابية والمحلية؛ وبالنسبة لرئيس قسم تكنولوجيا المعلومات (CIO)، يعني ذلك بنية تتناسب مع تطبيقات الشركة وبنيتها التحتية وقوتها العاملة؛ وبالنسبة للمدير المالي (CFO)، يعني ذلك طريقة لتقليل تكاليف الأمن الهيكلية دون المساس بالقدرات.
استمع إلى وجهات نظر كل من رئيس الأمن المعلوماتي (CISO) ورئيس قسم تكنولوجيا المعلومات (CIO) والمدير المالي (CFO) في ندوتنا عبر الإنترنت القادمة، حيث نقارن بين نهج SSE السحابي البحت، والنهج الهجين ثنائي المكدس القديم، ونهج Hybrid Mesh SSE الموحد — وكيف يؤثر كل منها على النفقات التشغيلية والأمن والعمليات والأداء. اكتشف كيف يعيد نهج Hybrid Mesh SSE من شركة Skyhigh Securityكتابة القواعد لتمكينك من وضع الأمن حيثما يتم العمل — ودفع ثمنه بشكل عادل!
نبذة عن الكاتب
مايك سمارت
مدير تسويق المنتجات
يشغل مايك منصب مدير تسويق المنتجات في شركة « Skyhigh Security »، ويتمتع بخبرة تمتد إلى 30 عامًا في قطاع التكنولوجيا، وقد أمضى معظم مسيرته المهنية في مجال تسويق المنتجات لدى شركات رائدة في مجال الأمن السيبراني، منها «ExtraHop» و«Cybereason» و«Forcepoint» و«Symantec» و«McAfee». وفي شركة «Cybereason»، حصل على جائزة «MVP» تقديرًا لبرنامج مبيعات ساهم في تسريع عملية توليد الفرص المحتملة وزيادة وتيرة إبرام الصفقات.
مضامين ذات صلة



المدونات الرائجة
نقدم لكم Skyhigh Hybrid Mesh SSE: مصمم خصيصًا ليتناسب مع أسلوب عمل المؤسسات الحديثة
ثياغا فاسوديفان 28 أكتوبر 2026
أمن في مكان العمل: توقف عن دفع أسعار الخدمات السحابية مقابل استخدام الذكاء الاصطناعي المحلي
مايك سمارت 16 أكتوبر 2026
تأمين «الوضع الطبيعي الجديد»: لماذا يُعد نهج «الثقة الصفرية الشاملة» أمرًا ضروريًّا في عصر الذكاء الاصطناعي
سريرام كريشنامورثي 30 سبتمبر 2026
أصبح العمل مختلطًا. فلماذا تدفع ضعف المبلغ كـ«ضريبة السحابة» على برنامج Office؟
مايك سمارت 24 سبتمبر 2026