موارد
حجج تأييد نهج «الثقة الصفرية» على المستوى المحلي
بقلم سارانغ وارودكار - مدير تسويق منتجات تقني أول
13 نوفمبر 2026 5 دقائق للقراءة
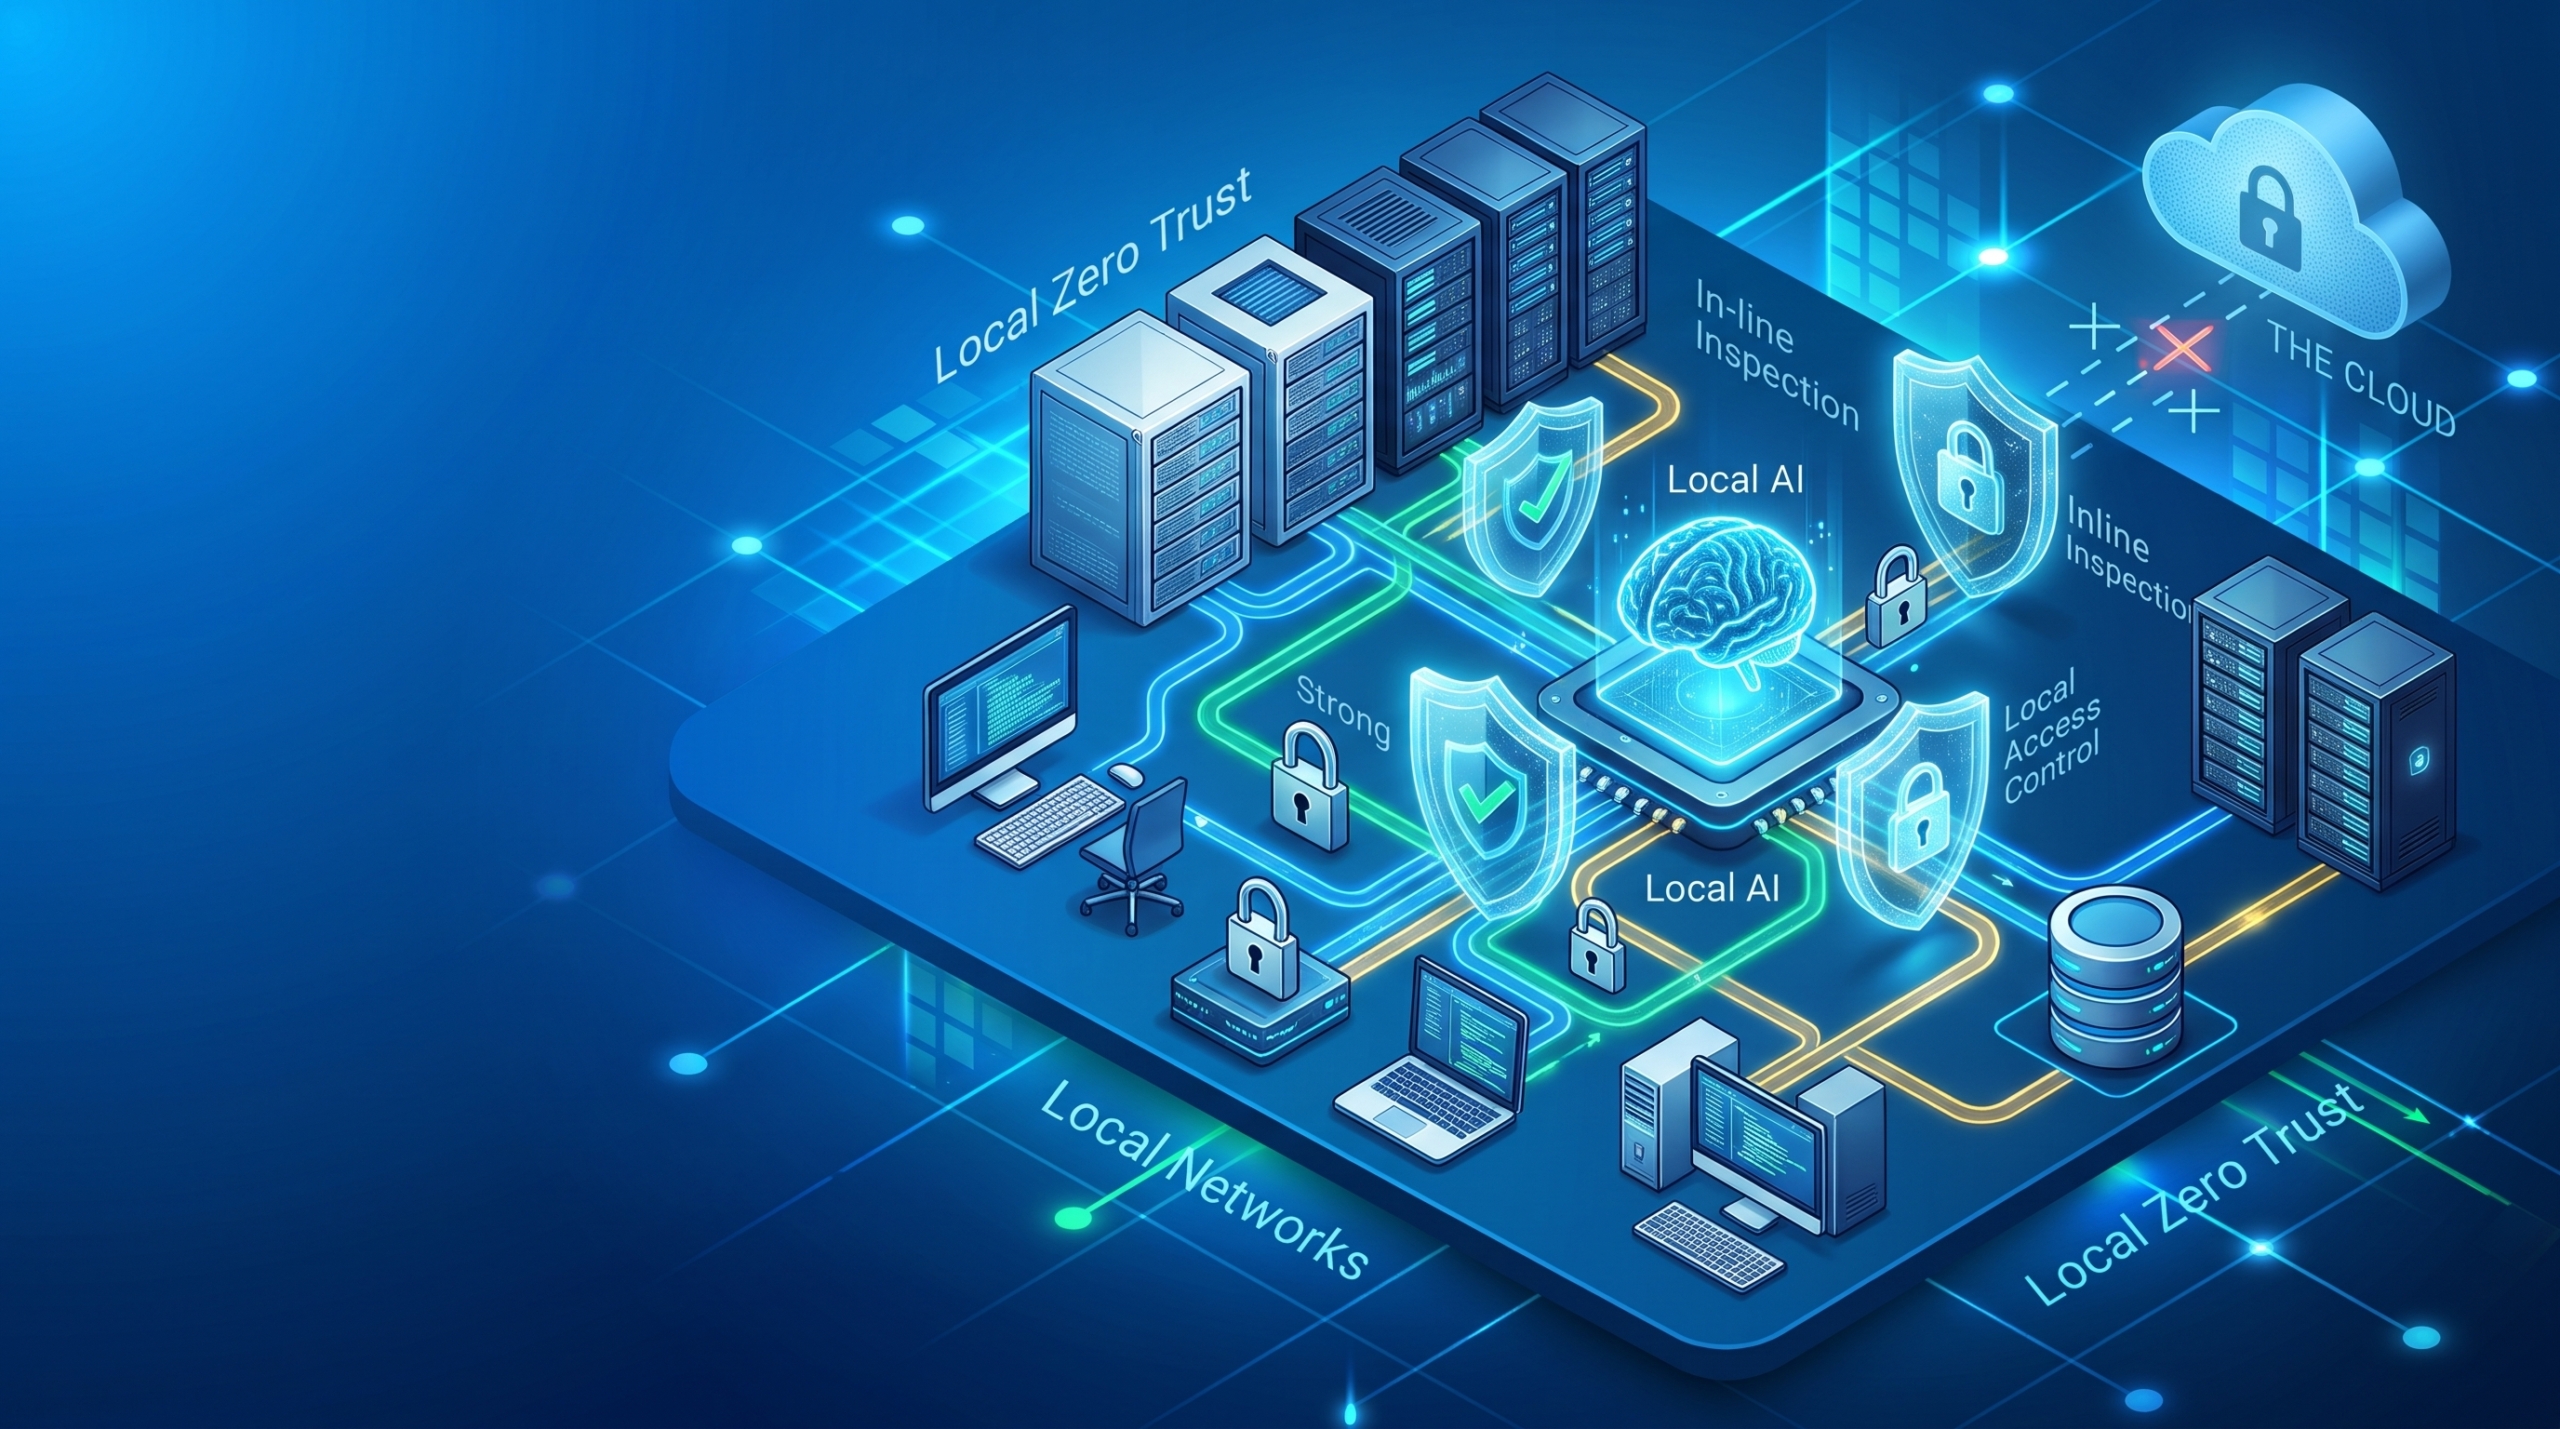
تم نقل الذكاء الاصطناعي إلى داخل شبكتك. أما نظام SSE الخاص بك فلم يتم نقله.
انطلقت نموذج «الثقة الصفرية» (Zero Trust) بشكل جدي عندما انتقل الموظفون إلى العمل عن بُعد وانتقلت التطبيقات إلى السحابة. وشهدت أسواق «وسطاء أمن الوصول إلى السحابة» (CASB)، ثم لاحقًا أسواق «أمن الوصول إلى السحابة» ( Security Service Edge ، SSE) و«حافة خدمة الوصول الآمن» (Secure Access Service Edge، SASE) الأوسع نطاقًا، نموًّا سريعًا لأنها قدمت حلاً لمخاطر تلك المرحلة: أي أن المهاجم الذي يمتلك بيانات اعتماد مسروقة يمكنه الوصول إلى موارد السحابة الخاصة بالشركة من أي مكان. Zero Trust Network Access ظهرت تقنية الوصول المضمون إلى الشبكة ( - ZTNA) بنفس الطريقة، حيث قام مزودو حلول SSE بتوسيع منصاتهم السحابية لتقديم بديل أرخص وأقل هشاشة لشبكة VPN. كان المبدأ صحيحًا ولا يزال كذلك. يتمثل في التحقق من صحة المستخدم والجهاز والموقع والسياق المحيط، بدلاً من الاعتماد على بيانات الاعتماد وحدها.
ما تغير ليس المبدأ نفسه، بل المكان الذي يتم فيه العمل.
لماذا عاد العمل إلى الداخل؟
أدت أربعة تغييرات إلى عودة جزء متزايد من أنشطة الشركات إلى الشبكات الخاصة.
- عاد الموظفون إلى المكتب. أظهر استطلاع أجرته مؤسسة غالوب في مايو 2026 أن 74% من الموظفين يعملون في المكتب أو بنظام هجين، 22% منهم يعملون بدوام كامل في المكتب و52% بنظام هجين بمعدل 2.3 يوم في الأسبوع. وأصبح عدد الجلسات المؤسسية التي تبدأ وتنتهي على نفس الشبكة المؤسسية الآن أكبر مما كان عليه في أي وقت منذ عام 2019.
- انتقلت تقنية الذكاء الاصطناعي إلى البنية التحتية للشركة. انتقلت تقنية الذكاء الاصطناعي إلى البنية التحتية للشركات، حيث دفعت ارتفاع تكاليف الرموز الرقمية ومشكلات التحكم والمخاوف المتعلقة بخصوصية البيانات إلى نقل أحمال العمل إلى داخل الشركات. وعندما يتم تدريب نموذج الذكاء الاصطناعي على البيانات الداخلية، مثل بيانات البحث والتطوير ومنطق التسعير وسجلات العملاء، فإنه يستوعب الملكية الفكرية الأساسية للشركة ويصبح فعليًا نسخة عاملة من أسرارها التجارية. ونظرًا لعدم رغبة مجالس الإدارة في ترك تلك الأصول على خوادم أطراف ثالثة، أصبح تشغيل النماذج الخاصة وأدوات الذكاء الاصطناعي الداخلية داخل مراكز البيانات الخاصة ممارسة معتادة الآن.
- معظم الإجراءات التي تتخذها هذه الأنظمة لا تتجاوز أبدًا حدود الشبكة. تضع شركة «غارتنر» بيانات خاصة بها في 1 من كل 6 أوامر للذكاء الاصطناعي (تهديد الأمن السيبراني: اختراق تطبيقات الذكاء الاصطناعي، 2026)، ولا يتحسن هذا المعدل بأي شكل عندما يكون النموذج داخليًّا وليس عامًّا. فالمساعد الداخلي ليس لديه ما يسربه. إنه يصل إلى مخزن المستندات ونظام التذاكر وقاعدة بيانات العملاء، لأن الوصول إلى هذه الأنظمة هو الغرض الذي صُمم من أجله. ويحمل الوكيل الذي يُكلف بمهمة ما بيانات اعتماد دائمة، ويتصرف بسرعة أكبر بكثير من الشخص الذي أذن له بذلك، وذلك تجاه الأنظمة الموجودة في شريحة الشبكة الخاصة به.
- كما أن السيادة تعيد نموذج العمل إلى الواجهة. تتوقع شركة غارتنر أن 50% من الشركات متعددة الجنسيات، وأكثر من 75% من الشركات متعددة الجنسيات غير الأمريكية، ستفرض متطلبات السيادة الرقمية بحلول عام 2028 (تحليل التوقعات: خدمات البنية التحتية كخدمة (IaaS) السحابية ذات السيادة، على مستوى العالم، 2025). ومن الطبيعي أن تتساءل أي مؤسسة قامت بتطبيق نموذج داخلي خصيصًا لإبقاء المواد الخاضعة للتنظيم تحت ولايتها القضائية عن أي بنية تقنية تقوم بتوجيه التفاعل إلى مكان آخر لفحصه.
الحالات التي لا يكون فيها الإنفاذ عبر السحابة مناسبًا
يُعد دمج ضوابط الوصول القائمة على نموذج «الثقة الصفرية» في خدمة مقدمة عبر السحابة أمراً منطقياً تماماً عندما يكون المستخدم بعيداً أو عندما يكون التطبيق موجوداً في السحابة. لكن هذا الأمر يصبح أقل منطقيةً بكثير عندما يكون الطرفان موجودين داخل المبنى نفسه.
إن توجيه جلسة داخل المكتب، أو حركة مرور خاصة بالوكلاء تتحرك بسرعة الآلة، إلى نقطة وجود سحابية للتفتيش والإنفاذ، فقط لإعادتها مباشرةً إلى تطبيق خاص أو مصدر بيانات يقع على بعد طابقين، لا يُعد أمراً مقبولاً من الناحية المعمارية. فهذا يزيد من زمن الاستجابة، ويستهلك سعة شبكة WAN، ويخلق تبعية لدائرة الإنترنت أمام عمل لم يكن هناك داعٍ أبداً لمغادرة الموقع. وهكذا تصبح التوافرية قراراً أمنياً، وهو ما نادراً ما يرغب فيه أحد.
تنطوي تقنية ZTNA السحابية على نقطة ضعف ثانية وأقل وضوحًا. فهي تمنح عادةً وصولاً قائمًا على مبدأ «الثقة الصفرية» إلى الشبكة بدلاً من التطبيق الفردي الذي يحتاجه المستخدم فعليًّا. وتُمنح الجلسة صلاحيات مفرطة لحظة قبولها، ويصبح التنقل الأفقي داخل ذلك القطاع دون أي عوائق. فالتدبير الذي يُتخذ لإزالة الثقة الضمنية ينتهي به الأمر إلى إعادة إدخالها في الطبقة الأدنى.
ليس أي من هذا أمراً غريباً على فريق الشبكة. فقد كان التقسيم والرؤية الشاملة لحركة المرور بين الشرق والغرب هدفاً منذ سنوات، لكن تحقيق نموذج «الثقة الصفرية» المحلي دون التأثير على سلوك المستخدمين والمخاطر كان أمراً صعباً. لسوء الحظ، غالبًا ما كانت قدرات SSE من الجيل التالي — مثل الوصول على مستوى التطبيق، وفحص الويب وTLS، والضوابط التي تراعي البيانات — بعيدة المنال لحماية الشبكات الداخلية. هذه الفجوة هي فجوة معمارية وليست مفاهيمية، وهذا أيضًا هو السبب في أن سدها يمثل عملية هندسية وليس مبدأً جديدًا.
مع تشغيل سير عمل البيانات الآن بسرعة الآلة عبر الشبكات المحلية، لم يعد التحكم المحلي في الوصول على مستوى التطبيقات والتفتيش المباشر المحلي مجرد هدف طموح، بل أصبحا متطلبين أساسيين في التصميم الهجين. فهما يحميان البيانات الحيوية في المكان الذي توجد فيه وتتدفق فعليًّا، ويحافظان على استمرارية العمل حتى عندما يتعطل المسار المؤدي إلى السحابة.
ما الذي يحققه فعليًا تقريب مراكز إنفاذ القانون
يصبح انتشار البيانات المحلية واضحًا. تصل أدوات الذكاء الاصطناعي الداخلية دون سجل شراء وتصبح ذات أهمية حاسمة للأعمال قبل أن يقوم أي شخص بجردها. تتراكم نسخ المواد الخاضعة للتنظيم في مخازن الملفات المتجهة ومجموعات الضبط الدقيق ومحركات الأقراص المشتركة التي لا ترىها أبدًا أي آلية مراقبة متصلة بالسحابة، لأن لا شيء في مسار العمل هذا يتجاوز الحدود. والتفتيش على البنية التحتية المحلية ومسارات العمل هو السبيل الوحيد لاكتشافها.
يتم تضييق نطاق الوصول من الشبكة إلى التطبيق. التفويض لكل تطبيق على نقطة التنفيذ المحلية يزيل الامتيازات الزائدة التي يتركها الوساطة على مستوى الشبكة، ويقوم بذلك بالنسبة للمستخدم داخل المكتب، الذي يُعد حاليًا المستخدم الأقل خضوعًا للرقابة في المؤسسة.
أصبح من الممكن التعامل مع التعرض الخاص بالذكاء الاصطناعي. لا يمكن التعامل مع عمليات إدخال الأوامر ومحاولات كسر الحماية والمواد الخاصة التي يتم لصقها أو كتابتها خلسةً في موجه الأوامر إلا من خلال عنصر موجود في مسار التفاعل على مستوى المتصفح. وعندما لا يغادر هذا التفاعل الموقع أبدًا ولا يوجد أي شيء في مساره داخل الموقع، فإن أدوات التحكم لا تجد ما تعمل عليه. إن إعادة إدراج حركة المرور المحلية في نطاق المراقبة هو ما يجعل أمن الذكاء الاصطناعي قابلاً للتطبيق، أينما تم تنفيذ أداة التحكم نفسها في النهاية.
تتحسن المرونة بدلاً من أن تتدهور. يستمر الموقع الذي يطبق السياسات محليًا في إجراء عمليات الفحص ومواصلة تطبيق سياسة الوصول حتى في حالة انقطاع الاتصال بالسحابة. أما البنية القائمة على السحابة وحدها التي تواجه نفس الانقطاع، فتضطر إلى الاختيار بين إيقاف العمل أو السماح بمروره، ولا أحد يستطيع اتخاذ هذا القرار بشكل سليم في غضون مهلة قصيرة.
المجالات التي يتعين على SSE اللحاق بالركب فيها
لا شيء من هذا يعد توقعات. فالناس موجودون في المكاتب الآن. والنماذج تعمل على البنية التحتية للشركات الآن. والجهات التنظيمية تطرح الأسئلة المتعلقة بالسيادة الآن ولا تظهر أي مؤشر على تراجع اهتمامها.
ما لم يتم مواكبته بعد هو تحديد المكان الذي يجب أن تُوضع فيه ضوابط SSE. فلا يزال الفحص والإنفاذ في مجال SSE السحابي يفترضان أن المخاطر تتجه نحو الخروج من المبنى، وهو ما أصبح يصف جزءًا أقل من الصورة مع مرور كل ربع سنة.
اطلب من مزود الخدمة مساعدتك في فهم كيفية حمايته للعمليات المحلية المدعومة بالذكاء الاصطناعي؛ وما هي عناصر التحكم التي يتم تنفيذها محليًّا، وأيها يتم تشغيلها في السحابة، وماذا يحدث لكل منها عند انقطاع الاتصال بينهما.
اكتشف كيف تعمل منصة Skyhigh Hybrid Mesh SSE الجديدة على توسيع نطاق نهج "الثقة الصفرية" داخل المكتب لتوفير حماية أفضل للذكاء الاصطناعي.
نبذة عن الكاتب

سارانج وارودكار
مدير مشروع تقني أول
سارانج وارودكار هو مدير تسويق منتجات متمرس يتمتع بخبرة تزيد عن 10 سنوات في مجال الأمن السيبراني، ويتمتع بمهارة في مواءمة الابتكار التقني مع احتياجات السوق. وهو يتمتع بخبرة عميقة في حلول مثل CASB وDLP والكشف عن التهديدات القائمة على الذكاء الاصطناعي، مما يؤدي إلى استراتيجيات مؤثرة في السوق وإشراك العملاء. سارانج حاصل على ماجستير في إدارة الأعمال من معهد IIM بنغالور ودرجة الهندسة من جامعة بيون، ويجمع بين الرؤية التقنية والاستراتيجية.
مضامين ذات صلة


المدونات الرائجة
نقدم لكم Skyhigh Hybrid Mesh SSE: مصمم خصيصًا ليتناسب مع أسلوب عمل المؤسسات الحديثة
ثياغا فاسوديفان 28 أكتوبر 2026
أمن في مكان العمل: توقف عن دفع أسعار الخدمات السحابية مقابل استخدام الذكاء الاصطناعي المحلي
مايك سمارت 16 أكتوبر 2026
تأمين «الوضع الطبيعي الجديد»: لماذا يُعد نهج «الثقة الصفرية الشاملة» أمرًا ضروريًّا في عصر الذكاء الاصطناعي
سريرام كريشنامورثي 30 سبتمبر 2026