






كيف تتجاوز التهديدات المستندة إلى المتصفح أنظمة أمن الشبكات التقليدية
- تقوم الإعلانات الخبيثة التي تنتشر عبر شبكات إعلانية موثوقة بنقل حمولات لا يمكن لمرشحات عناوين URL وأنظمة تقييم السمعة وبرامج مكافحة الفيروسات الخاصة بأجهزة المستخدمين النهائيين حجبها.
- تعد حركة المرور المشفرة نقطة عمياء، وليست وسيلة حماية. ونظرًا لأن الغالبية العظمى من التهديدات أصبحت الآن مخفية في حركة مرور TLS/SSL، فإن الفحص...
- تُعد ملحقات المتصفح وسيلة وصول أولية غالبًا ما يتم تجاهلها. فمجرد تحديث واحد لملحق تم اختراقه يمكن أن يورث ملفات تعريف الارتباط،.
- إن عملية جمع بيانات الاعتماد من خلال صفحات تسجيل الدخول المزيفة تتجاوز دفاعات طبقة الشبكة تمامًا، وذلك لأن صفحة التصيد يتم عرضها.
- اختطاف الجلسة يتغلب على المصادقة متعددة العوامل (MFA). فالمهاجمون الذين يسرقون رموز الجلسات النشطة لا يحتاجون إلى التصيد الاحتيالي للحصول على عامل المصادقة الثاني.
- Remote browser isolation (RBI) هو الإجراء الأكثر مباشرةً للتخفيف من حدة التهديدات التي يتم تنفيذها داخل محرك العرض، وذلك لأنه.
- يعالج النهج الموحد لأمن المتصفح (SSE) — الذي يدمج SWG وCASB وDLP وZTNA وRBI — تهديدات المتصفح على مستوى السياسات بدلاً من.
سجلات جدار الحماية الخاص بك خالية من أي مشاكل، ولا يظهر وكيل نقطة النهاية الخاص بك أي تنبيهات، كما أن موجز سمعة عناوين URL قد أقرّ الموقع. ومع ذلك، تمكن مهاجم للتو من استخراج ملفات تعريف الارتباط الخاصة بجلسة عمل مدير مالي في نظام SaaS الخاص بك لإدارة الرواتب، ثم انتقل إلى شبكتك الداخلية، وسرق بيانات المكافآت الخاصة بربع سنة — كل ذلك من خلال علامة تبويب في المتصفح لم تُثر أي إنذار على الإطلاق. التهديدات المستندة إلى المتصفح ليست جديدة، لكن الفجوة بين طريقة عملها اليوم وما صُممت ضوابط الحماية التقليدية للمحيط الخارجي ونقاط النهاية لاكتشافه لم تكن أبدًا أوسع مما هي عليه الآن.
يستعرض هذا المقال الآليات المحددة التي يستخدمها المهاجمون لتحويل المتصفح إلى أداة هجومية، ويشرح الأسباب التي تجعل أنظمة الحماية القديمة تفشل بشكل منهجي في رصدها، ويحدد الأولويات التي يجب على فرق الأمن التركيز عليها في الوقت الحالي.
تحليل هجوم تم تنفيذه عبر المتصفح ولم تكتشفه منظومتك
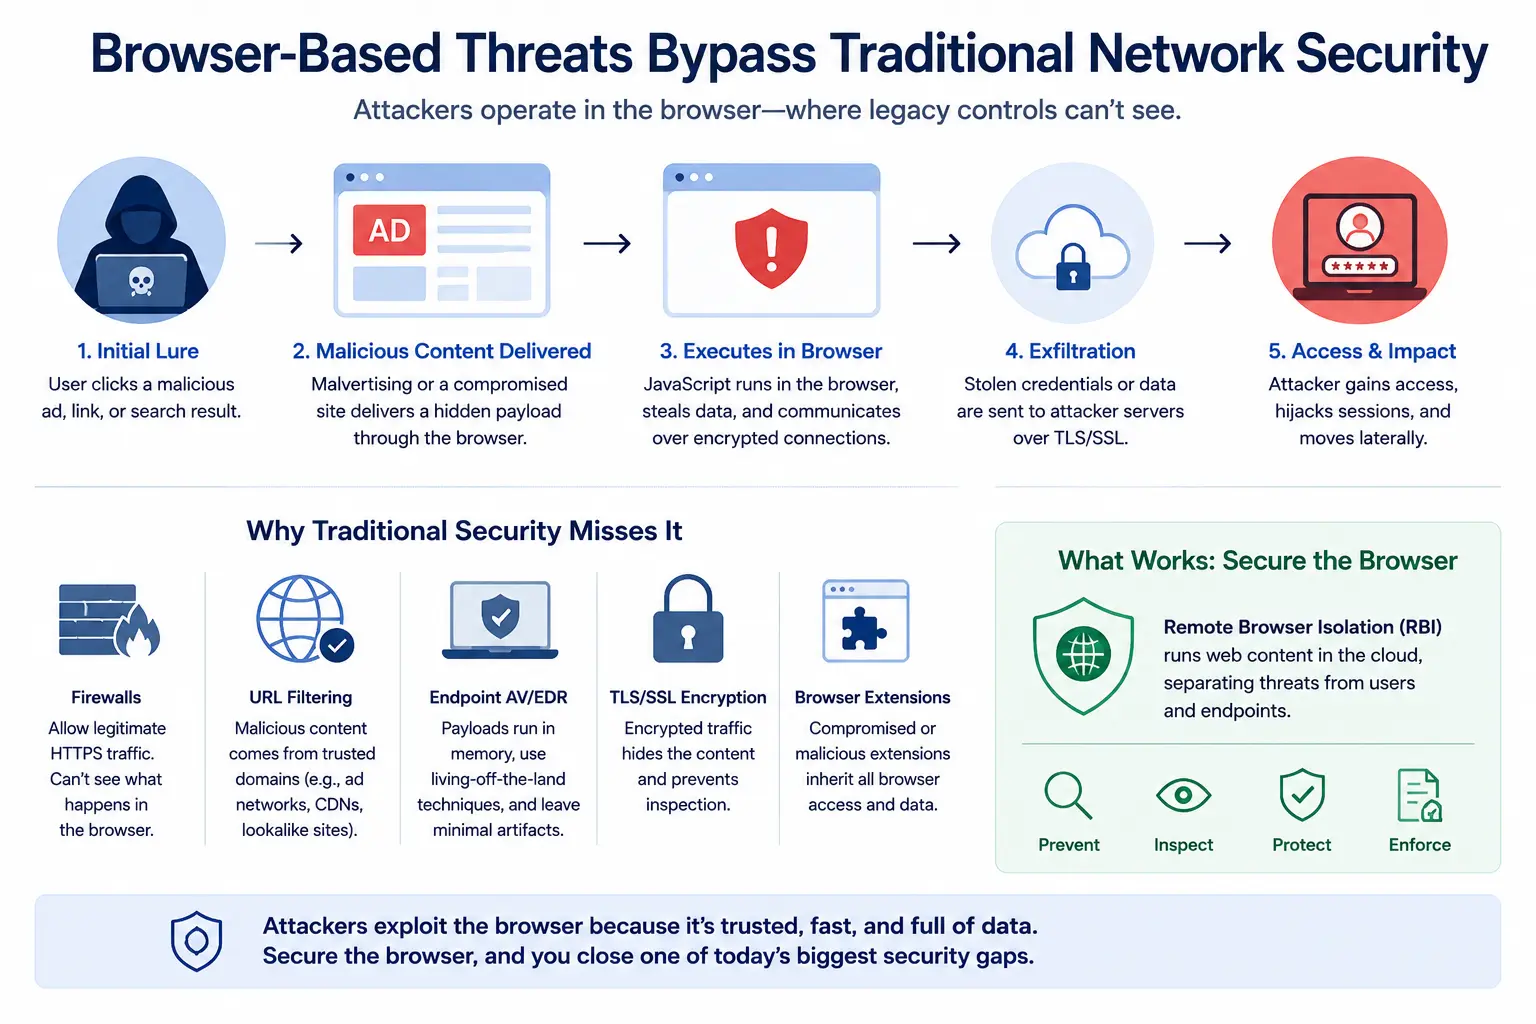
تخيل ما يلي: محلل مشتريات في شركة تصنيع يبحث عن مورد صناعي متخصص. تظهر نتيجة بحث مدعومة — يتم عرضها عبر شبكة إعلانية كبرى وشرعية — في مقدمة النتائج. يتجاوز نطاق الإعلان تصفية عناوين URL؛ كما أن سمعة منصة الإعلان نفسها نظيفة. ينقر المحلل على الإعلان. تقوم الصفحة المقصودة بتحديد إصدار المتصفح، وتؤكد أنه ليس بيئة اختبار (sandbox)، ثم تقوم بتحميل حمولة جافا سكريبت (JavaScript) مُخفية خلف ثلاث طبقات من إعادة التوجيه، وتزرع برنامجًا لسرقة المعلومات الذي يجمع كل بيانات الاعتماد المخزنة في مدير كلمات المرور بالمتصفح. ويرى برنامج مكافحة الفيروسات الخاص بنقاط النهاية عملية Chromium موقعة تقوم بما تقوم به المتصفحات عادةً — أي تنفيذ جافا سكريبت — ولا يتخذ أي إجراء.
توثق MITRE ATT&CK هذا النمط تحت الرمز T1189 (Drive by Compromise): حيث يتمكن المهاجمون من الوصول إلى النظام من خلال مستخدم يزور موقعًا إلكترونيًّا في سياق تصفحه المعتاد للإنترنت. وتشمل طرق التوزيع المواقع الإلكترونية الشرعية التي تم حقنها برموز خبيثة، وملفات البرامج النصية التي يتم تقديمها من خدمات تخزين سحابية تم اختراقها، والإعلانات الخبيثة التي يتم عرضها عبر مزودي إعلانات شرعيين (malvertising).
حتى «جوجل» تقرّ بحجم المشكلة: ففي عام 2024 وحده، أوقفت «جوجل» 5.1 مليار إعلان ضار وعلقت 39.2 مليون حساب مُعلن (تقرير أمان إعلانات جوجل، 2025). هذه الأرقام مذهلة — ومع ذلك فهي لا تمثل سوى ما تم اكتشافه. أما الإعلانات التي تنجح في التسلل، فهي تشكل نقطة الضعف التي يغفل عنها مركز العمليات الأمنية (SOC) لديك أكثر من غيرها، لأن كل عنصر تحكم في السلسلة — نظام أسماء النطاقات (DNS)، وفئة عناوين URL، وشهادة TLS، وتوقيع نقطة النهاية — قد قيّم البنية التحتية للإعلان على أنها جديرة بالثقة.
لو تم توجيه جلسة هذا المحلل عبر remote browser isolation، لكان جافا سكريبت قد نُفِّذ في حاوية سحابية مؤقتة. ولما كان لدى برنامج سرقة المعلومات أي عملية محلية ليتصل بها، ولا مخزن بيانات اعتماد ليقرأه، ولا مسار استمراري إلى نقطة النهاية.
لماذا تفشل أنظمة أمن الشبكات التقليدية بشكل منهجي عند مستوى المتصفح
صُممت أنظمة الدفاع التقليدية حول محيط الشبكة لتناسب عالماً كانت فيه التهديدات تصل في شكل ملفات عبر الشبكة أو اتصالات بعناوين IP معروفة بخطورتها. وقد قلب المتصفح هذا النموذج رأساً على عقب. وهنا تكمن نقطة فشل الضوابط المحددة:
ثغرات في فحص حركة المرور المشفرة
كشف تقرير «ThreatLabz 2024» حول الهجمات المشفرة أن 87% من التهديدات كانت مخبأة في حركة مرور TLS/SSL. معظم بوابات الويب الآمنة القديمة إما أنها غير قادرة على فك تشفير TLS 1.3 على نطاق واسع، أو أنها تستثني فئات كبيرة من حركة المرور — مثل الخدمات المصرفية، وبوابات الرعاية الصحية، وتطبيقات SaaS التي تستخدم تثبيت الشهادات — من الفحص. وبذلك، يستطيع المهاجم الذي يستضيف صفحة لجمع بيانات الاعتماد خلف شهادة Let's Encrypt صالحة على نطاق مسجل حديثًا أن يستغل هذه الثغرة دون أن يُكتشف. وعندما يراجع محلل مركز عمليات الأمن (SOC) سجلات الوكيل، يرى اتصال HTTPS صادرًا إلى شبكة توزيع المحتوى (CDN). ولا يبدو أن هناك أي خطب حتى يصبح الوقت متأخرًا جدًّا.
تصفية عناوين URL والتأخر في تقييم السمعة
تتميز قواعد بيانات سمعة عناوين URL بطابعها التفاعلي. فحملة الإعلانات الخبيثة التي تستخدم نطاقًا جديدًا، وتخفي صفحتها المقصودة لعرض محتوى غير ضار على برامج الزحف، ولا تقدم الحمولة الحقيقية إلا للضحايا الذين تتطابق بصماتهم المتصفح مع بصمة محددة، لن تظهر في أي موجز للتهديدات إلا بعد الموجة الأولى من الاختراقات. لنأخذ على سبيل المثال حملة برمجيات طروادة نموذجية تُوزَّع عبر إعلانات البحث: تروّج المواقع لتطبيق يبدو شرعيًّا، ويمر نطاق التنزيل بفحوصات السمعة بنجاح، وتبقى البرمجية الخبيثة كامنة لأسابيع قبل أن تنشط — وهي مدة كافية لتتجاوز معظم عمليات حظر عناوين URL بأثر رجعي.
النقاط العمياء لبرامج مكافحة الفيروسات (AV) وبرامج الكشف والاستجابة للأمن (EDR) في المتصفح
يصعب على أدوات أمان النقاط الطرفية اكتشاف الهجمات التي تتم داخل المتصفح، لأن آثارها مؤقتة، ومخبأة داخل ذاكرة المتصفح، ويتم نقلها بشكل شبه فوري للحفاظ على تجربة المستخدم (ملاحظات تقنية الأمان من GitLab، 2025). وعندما يتم تنفيذ حمولة JavaScript ضارة داخل محرك V8 الخاص بالمتصفح، فإنها لا تضع أي ملف على القرص؛ بل تتلاعب بنموذج DOM، وتقرأ حقول النماذج، وتسرّب البيانات عبر اتصالات WebSocket التي تبدو مطابقة لحركة مرور المتصفح الشرعية. ولا ترى وكالات EDR التي تراقب أشجار العمليات وعمليات كتابة الملفات وتغييرات السجل أي شيء يستدعي اتخاذ إجراء.
ما الذي تغير: أصبح المتصفح الآن مساحة العمل المؤسسية
ثلاثة تحولات متداخلة حولت المتصفح من مسألة ثانوية إلى السطح الرئيسي للهجمات:
أولاً، حلت خدمات SaaS محل الشبكة كـ«حافة الشبكة». فعندما يصل الموظفون إلى Salesforce وWorkday وServiceNow وMicrosoft 365 عبر متصفح، تصبح جلسة المتصفح هي طبقة الوصول. وتمنح جلسة المتصفح المخترقة نفس مستوى الوصول الذي تمنحه شبكة VPN المخترقة — بل وغالبًا ما تمنحه أكثر، لأن جلسات SaaS غالبًا ما تستمر عبر الأجهزة وتفتقر إلى تسجيلات طبقة الشبكة التي توفرها اتصالات VPN.
ثانياً، تشهد «اختراق المواقع الإلكترونية» كناقل أولي للعدوى ارتفاعاً حاداً. وقد كشف تقرير «Mandiant M Trends 2025» أن نسبة اختراق الويب ارتفعت من 5% إلى 9% من ناقلات العدوى الأولية بين عامي 2023 و2024 — أي ما يقارب الضعف. ويشمل اختراق الويب «الاختراق التلقائي» (drive-by compromise)، والإعلانات الخبيثة، وتسميم محركات البحث (SEO poisoning)، والمواقع الإلكترونية المخترقة. وهذه الزيادة ليست مجرد ظاهرة عشوائية؛ بل تعكس تحول المهاجمين المتعمد إلى طرق التوصيل القائمة على المتصفح، لأنها تتفادى الضوابط التي استثمرت فيها المؤسسات.
ثالثًا، أصبح سرقة بيانات الاعتماد واختطاف الجلسات ظاهرة منتشرة على نطاق واسع. ووفقًا لتقرير «Mandiant M Trends 2025»، شكلت بيانات الاعتماد المسروقة ثاني أكثر نواقل الوصول الأولي شيوعًا، حيث شكلت 16% من الحوادث التي تم التحقيق فيها. كما أفاد تقرير «Verizon 2025 DBIR» بأن بيانات الاعتماد المسروقة استُخدمت في 22% من حالات الاختراق. وتنبع العديد من بيانات الاعتماد هذه من المتصفح: كلمات المرور التي يتم ملؤها تلقائيًا، وملفات تعريف الارتباط الموجودة في التخزين المحلي، ورموز الجلسات التي يتم التقاطها بواسطة برامج سرقة المعلومات التي تعمل في سياق العرض. ويعني التقاء برامج سرقة المعلومات الخبيثة وأسواق بيانات الاعتماد والمتصفح باعتباره مساحة عمل أن جلسة متصفح واحدة تم اختراقها يمكن أن تفتح الباب أمام سلسلة الهجوم الكاملة للمهاجم.
ملحقات المتصفح: هجوم سلسلة التوريد الذي لا تراقبه
يقوم منسق تسويق بتثبيت ملحق شائع لمتصفح «كروم» مخصص للتدقيق النحوي، يضم 500,000 مستخدم ويحظى بتقييم 4.8 نجوم. وبعد ستة أشهر، باع مطور الملحق هذا الملحق إلى مشترٍ مجهول. وقام المالك الجديد بإصدار تحديث خفي يضيف شفرة برمجية لسرقة ملفات تعريف الارتباط ورموز الجلسة لكل موقع يزوره المستخدم، بما في ذلك بوابة تسجيل الدخول الموحد (SSO) الخاصة بالشركة. ولم يتم إصدار أي تنبيه لأن الملحق كان موثوقًا به بالفعل، ولأن التحديث تم من خلال المتجر الرسمي، ولأن عملية سرقة البيانات تستخدم استدعاءات HTTPS قياسية.
في ديسمبر 2024، شنّ أحد الجهات الخبيثة هجوماً على سلسلة توريد البرمجيات باستخدام حسابات مطورين تم اختراقها لتوزيع تحديثات ضارة لإضافات المتصفح من متجر Chrome الإلكتروني (ملاحظات GitLab الفنية للأمن، 2025). وقام هذا المهاجم بتحديث الإضافات برمز يقوم بسرقة البيانات من رؤوس HTTP ومحتوى DOM بناءً على تكوين ديناميكي — وهو هجوم متطور أثر على ما لا يقل عن 3.2 مليون مستخدم.
نموذج التشغيل بسيط بشكل مثير للقلق. وكان النمط الأكثر تكرارًا منذ أواخر عام 2024 هو «اختطاف الثقة» من خلال التحديثات: حيث ينشر المهاجمون تطبيقاتهم في المتاجر الرسمية، أو يخترقون حسابات المطورين، أو يستولون على ملحقات معروفة، ثم يوزعون تحديثات مسلحة على نطاق واسع للمستخدمين الحاليين. وتظل الملحقات «الخاملة» غير ضارة لفترة كافية لبناء المصداقية، ثم تقوم بتنشيط برامج التجسس، أو سرقة الرموز الرقمية، أو سلوكيات إعادة التوجيه من خلال التحديثات.
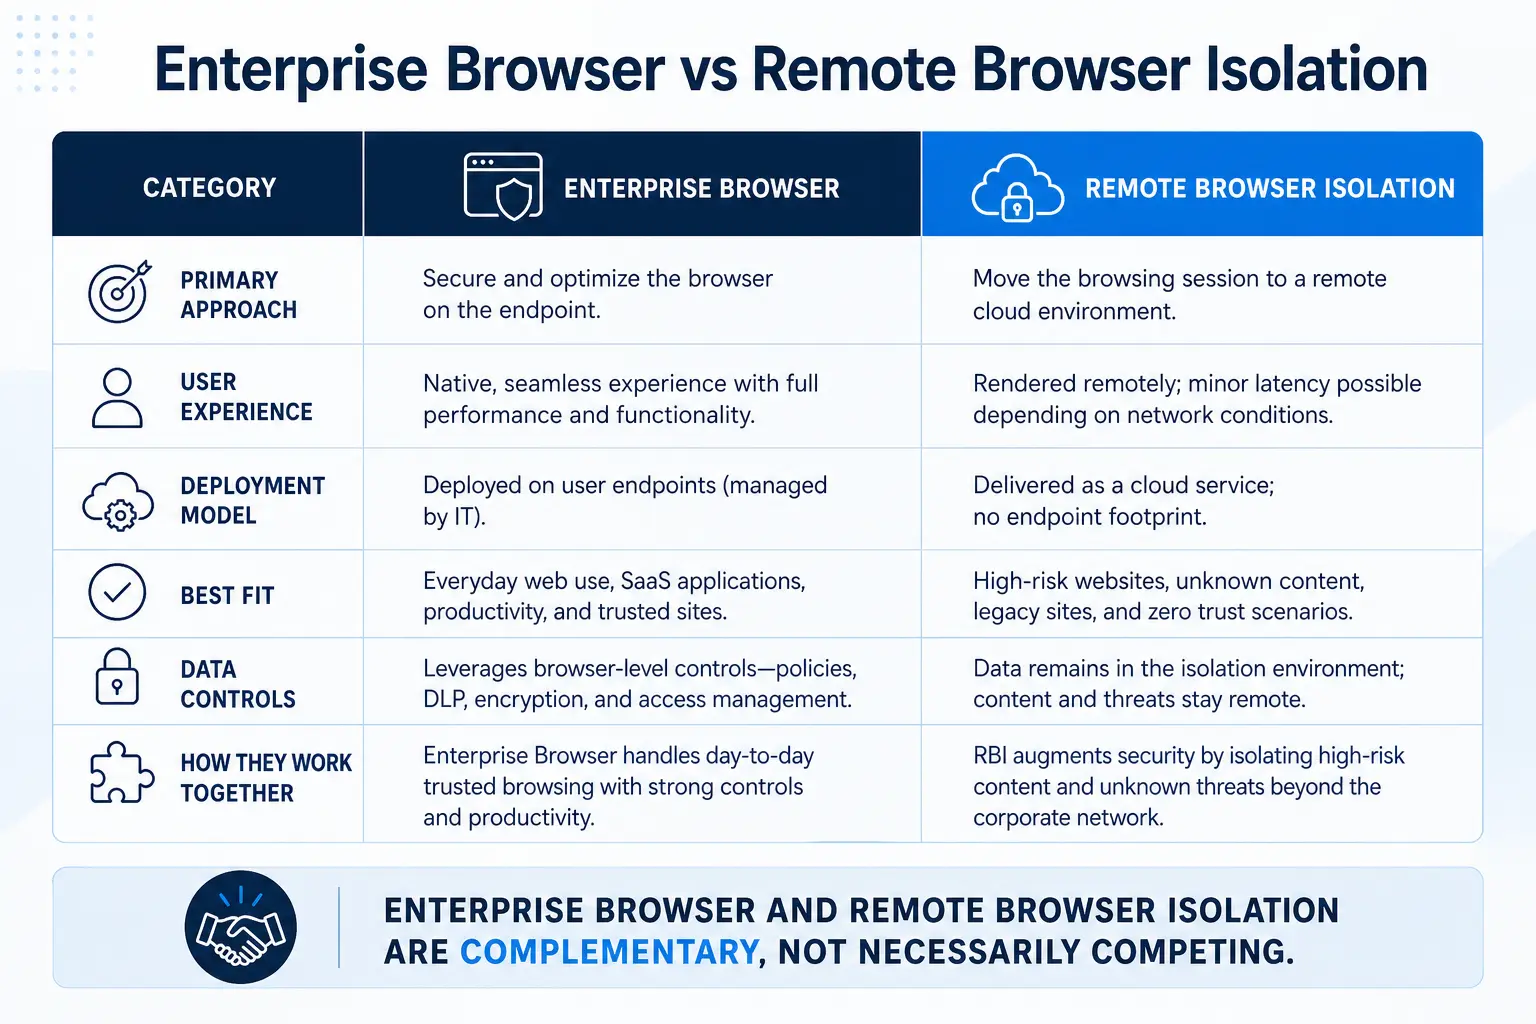
من منظور مركز العمليات الأمنية (SOC)، تُعتبر فئة الهجمات هذه شبه غير مرئية. تعمل الإضافة داخل عملية المتصفح، وتتواصل عبر بروتوكول HTTPS مع نطاقات قد تكون مسجلة حديثًا أو مستضافة على منصات سحابية، وتصل إلى نفس محتوى الصفحة بالضبط الذي يراه المستخدم بشكل مشروع. ولا تقوم برامج الوكيل في النقاط الطرفية بالإبلاغ عنها. ترصد مراقبة الشبكة حركة مرور مشفرة متجهة إلى شبكة توزيع المحتوى (CDN). وتتمثل الإجراءات المضادة الفعالة الوحيدة في الإدارة الدقيقة للملحقات — مثل إدراجها في قائمة المسموح بها، وتدقيق الأذونات، وتثبيت الإصدار — وعزل جلسات المتصفح من خلال عزل المتصفح بحيث لا تتمكن حتى الملحقات المخترقة من الوصول إلى نقطة النهاية الحقيقية.
استخراج بيانات الاعتماد واختطاف الجلسة: التحايل على المصادقة متعددة العوامل عبر المتصفح
يتلقى أحد مسؤولي الرواتب رسالة بريد إلكتروني بشأن تحديث لسياسة المزايا. يفتح الرابط صفحة تبدو تمامًا مثل صفحة تسجيل الدخول إلى مزود الهوية الخاص بالشركة — نفس العلامة التجارية، ونفس رمز قفل الشهادة، ونفس بنية النطاق إذا لم يقم المستخدم بفحص النطاق الفرعي بدقة. يقوم المسؤول بإدخال بيانات اعتماده ورمز المصادقة متعددة العوامل (MFA). يقوم مهاجم موجود في الخادم الوسيط بنقل بيانات الاعتماد إلى مزود الهوية الحقيقي في الوقت الفعلي، ويستولي على ملف تعريف الارتباط الخاص بالجلسة، ثم يعيد تشغيله من متصفحه الخاص. أصبح لدى المهاجم الآن جلسة عمل مصادق عليها. وقد أدت المصادقة متعددة العوامل (MFA) دورها — حيث قامت بمصادقة المستخدم — لكن المهاجم سرق نتيجة تلك المصادقة.
يصف معيار MITRE ATT&CK T1185 (اختطاف جلسة المتصفح) كيفية استغلال المهاجمين للثغرات الأمنية والوظائف المتأصلة في برامج المتصفح لتغيير المحتوى، وتعديل سلوكيات المستخدمين، واعتراض المعلومات. ومن الأمثلة المحددة على ذلك قيام المهاجم بضخ برنامج في المتصفح يتيح له الاستيلاء على ملفات تعريف الارتباط وجلسات HTTP وشهادات عميل SSL. وبفضل هذه الصلاحيات، يمكن للمهاجم الوصول إلى أي مورد على الشبكة الداخلية، مثل SharePoint أو البريد الإلكتروني عبر الويب. كما أن «التحويل عبر المتصفح» قد يتجاوز الإجراءات الأمنية التي توفرها المصادقة الثنائية.
هذا ليس مجرد قلق نظري. فقد أصبحت مجموعات أدوات التصيد الاحتيالي التي تعتمد على «الوسيط الخبيث» متاحة للجميع. تستخدم مجموعات أدوات «التصيد الاحتيالي كخدمة» (Phishing as a Service) الآن تقنيات «المتصفح داخل المتصفح» (BitB) التي تعرض نوافذ متصفح مزيفة داخل المتصفح الفعلي للمستخدم لتقليد عمليات تسجيل الدخول الشرعية. تقدم هذه المجموعات شاشات تسجيل دخول مقنعة مزودة بأشرطة عناوين مزيفة، وتلتقط كل من بيانات الاعتماد ورموز الجلسات النشطة. كما تستخدم فحوصات الحماية من الروبوتات، والتحميل المشروط، والتناوب السريع بين النطاقات، وإخفاء الكود لتفادي الكشف.
تواجه ضوابط الشبكة التقليدية — مثل سمعة عناوين IP، وتصفية عمر النطاقات، وحتى مراقبة شفافية الشهادات — صعوبة في مواكبة التغيير السريع للبنية التحتية. ويكمن الدفاع الأكثر فعالية في منع عرض صفحة التصيد الاحتيالي على متصفح المستخدم الفعلي من الأساس، وهذا بالضبط ما يحققه الجيل الجديد secure web gateway المزود بتقنية RBI المدمجة: فحتى إذا نقر المستخدم، تُعرض الصفحة في حاوية معزولة حيث يتعذر تسجيل بيانات اعتماد المستخدم عبر برامج تسجيل المفاتيح ولا يمكن اعتراض رموز الجلسة.
التسريب القائم على جافا سكريبت: فقدان البيانات عبر محرك العرض
يقوم محلل في إحدى شركات الرعاية الصحية بفتح بوابة بحثية تعرضت للاختراق عبر برنامج نصي تحليلي تابع لجهة خارجية. يقوم جافا سكريبت المُدرج بقراءة DOM بشكل خفي لتطبيق SaaS ذي علامات التبويب الذي فتحه المحلل — وبالتحديد، لوحة معلومات سجلات المرضى — ثم يحول البيانات المرئية إلى كتلة JSON، ويرسلها عبر طلب POST إلى نقطة نهاية يسيطر عليها المهاجم عبر اتصال WebSocket يبدو وكأنه حركة مرور بيانات القياس عن بُعد. لم يتم تنزيل أي ملف. ولم يتم زرع أي ملف قابل للتنفيذ. ولم يتم تفعيل قواعد منع تسرب البيانات (DLP) التي تراقب المرفقات أو عمليات الكتابة على أجهزة USB أو عمليات التحميل إلى السحابة مطلقًا.
يوضح هذا السيناريو سبب ضرورة أن يمتد مبدأ «التفويض المحدود» ( data loss prevention ) ليشمل جلسة المتصفح نفسها. فجافا سكريبت الذي يعمل في المتصفح يتمتع بحق الوصول للقراءة إلى كل ما يمكن للمستخدم رؤيته. ورغم أن القيود المفروضة على «الأصول المتقاطعة» (Cross Origin) تساعد في هذا الصدد، إلا أن البرامج النصية التابعة للطرف الأول التي تعرضت للاختراق، والمكتبات الملوثة في سلسلة التوريد، والإضافات الخبيثة، تعمل جميعها ضمن نفس الأصل الذي ينتمي إليه التطبيق الشرعي.
لم تتمكن شركة «مانديانت» من تحديد مصدر الإصابة الأولي في 34% من حالات الاختراق التي وقعت في عام 2024 (M Trends 2025) — وهي نسبة تشير إلى وجود ثغرات محتملة في قدرات تسجيل الأحداث والكشف لدى المؤسسات. ويُعتبر التسريب عبر المتصفح أحد العوامل المحتملة المساهمة في هذه الثغرة: فعندما تخرج البيانات عبر محرك العرض بدلاً من نظام الملفات، يكون الأثر الجنائي ضئيلاً للغاية.
ما الذي ينبغي على فرق الأمن فعله الآن
لن يتم حل التباين الهيكلي بين التهديدات التي تصل عبر المتصفح ووسائل التحكم في طبقة الشبكة من تلقاء نفسه. وفيما يلي خطة عمل مرتبة حسب الأولوية:
1. نشر خدمة « remote browser isolation » لحركة المرور عالية المخاطر
تقوم تقنية RBI بتنفيذ محتوى الويب داخل حاوية سحابية يمكن التخلص منها، ولا تُبث إلى نقطة النهاية سوى المخرجات المرئية الآمنة. فحمولات الإعلانات الخبيثة، وعمليات الاستغلال التلقائية، وعمليات تسريب البيانات القائمة على جافا سكريبت، كلها تنتهي داخل الحاوية. ابدأ بعناوين URL غير المصنفة والفئات المحفوفة بالمخاطر، ثم وسّع نطاق التطبيق ليشمل كل حركة مرور الويب للمستخدمين ذوي الصلاحيات الخاصة والأدوار الحساسة. تعمل منصة SSE التابعة لـ Skyhigh Security ، المزودة بتقنية RBI المدمجة، على تجنب تعقيدات النشر التي تتسم بها منتجات العزل المستقلة.
2. تطبيق فحص TLS دون استثناءات
إذا كانت الغالبية العظمى من التهديدات تختبئ في حركة المرور المشفرة، فإن استثناء أجزاء كبيرة من بروتوكول HTTPS من الفحص يؤدي إلى خلق نقطة عمياء مؤكدة. يمكن للبنى الحديثة لبرامج إدارة البوابة (SWG) المقدمة عبر السحابة فحص بروتوكول TLS 1.3 على نطاق واسع دون مشاكل التأخير وإدارة الشهادات التي تعاني منها الأجهزة القديمة. وكما يؤكد معيار NIST SP 800 207، فإن نموذج «الثقة الصفرية» يفترض عدم منح أي ثقة ضمنية للأصول أو حسابات المستخدمين بناءً على موقعها المادي أو شبكي فحسب. ويمتد هذا المبدأ ليشمل الجلسات المشفرة: ثق في الهوية والبيانات، لا في غلاف البروتوكول.
3. تعطيل ملحقات المتصفح
Implement an allowlist of approved extensions. Audit permissions aggressively—any extension requesting <all urls host permissions or access to cookies and web requests should require security review. Pin extension versions to prevent silent malicious updates. For organizations that cannot fully restrict extensions, RBI provides a safety net by isolating extension activity from the corporate session.
4. نقل DLP إلى سياق المتصفح
تفوت أنظمة منع تسرب البيانات (DLP) على مستوى الملفات والشبكة عمليات التسريب التي تعتمد على لغة جافا سكريبت. أما سياسات DLP المدمجة التي يتم تطبيقها عبر بوابة أمان الويب والسحابة المقدمة من Skyhigh عبر السحابة، فيمكنها فحص المحتوى داخل جلسة المتصفح، وكشف عمليات النسخ واللصق للبيانات الحساسة إلى وجهات غير معتمدة، ووضع علامات مائية رقمية على لقطات الشاشة لمحتوى المتصفح الحساس، والتحكم في عمليات التنزيل إلى الأجهزة غير الخاضعة للإدارة.
5. اعتماد نظام مصادقة مقاوم للتصيد الاحتيالي
تربط مفاتيح الأمان المادية المتوافقة مع معيار FIDO2 عملية المصادقة بالمجال الشرعي، مما يجعل هجمات التصيد الاحتيالي من نوع «الوسطي» (man-in-the-middle) مستحيلة من الناحية الهيكلية، حتى لو نقر المستخدم على رابط ضار. كما يساهم ربط رمز الجلسة (session token) والتقييم المستمر لحالة الأمان في تقليص فترة التعرض للمخاطر بشكل أكبر.
الضرورة الملحة: الثغرات في الكشف تتسع، لا تضيق
بلغ متوسط مدة البقاء العالمية 11 يومًا في عام 2024 (تقرير Mandiant M Trends 2025)، ويتم اكتشاف العديد من عمليات الاختراق خلال الأسبوع الأول. يبدو هذا أمرًا مشجعًا — إلى أن نأخذ في الاعتبار أن الهجمات التي تستهدف المتصفح يمكنها إكمال سلسلة الهجوم بالكامل في غضون دقائق: جمع بيانات الاعتماد، واختطاف الجلسة، وتسريب البيانات، وإزالة الآثار — كل ذلك ضمن جلسة متصفح واحدة قد لا تظهر أبدًا في سجلات الأجهزة الطرفية أو سجلات الشبكة.
57% من المؤسسات علمت لأول مرة بحدوث اختراق في عام 2024 من مصدر خارجي (تقرير Mandiant M Trends 2025). إذا لم يكن مركز العمليات الأمنية (SOC) الخاص بك هو الذي اكتشف الاختراق، فإن السؤال المطروح هو: هل تتمتع أدواتك بأي قدر من الرؤية داخل المتصفح على الإطلاق؟ بالنسبة لمعظم المؤسسات، فإن الإجابة الصادقة هي «لا». وقد أكد تقرير Verizon 2025 DBIR هذه الحقيقة من خلال اكتشاف أن التدخل البشري كان عاملاً في 60% من حالات الاختراق — وفي عالم يركز على المتصفح، فإن المتصفح هو المكان الذي تحدث فيه تلك التفاعلات البشرية.
المتصفح هو المكان الذي يقوم فيه الموظفون بتوثيق هويتهم، ويُعرض فيه البيانات الحساسة ويتم التعامل معها، كما تُنفَّذ فيه سير عمل خدمات البرمجيات كخدمة (SaaS). وهو أكثر نقاط النهاية أهميةً في المؤسسة، ومع ذلك يظل الأقل تجهيزًا بأدوات الرصد. وكل شهر يمر دون توسيع نطاق الضوابط الأمنية لتشمل المتصفح هو شهر من المخاطر المتراكمة التي لا يمكن قياسها.
المصادر
- MITRE. تقنية ATT&CK T1189: الاختراق التلقائي. https://attack.mitre.org/techniques/T1189/
- جوجل. تقرير سلامة الإعلانات لعام 2024 (أبريل 2025). https://blog.google/products/ads-commerce/google-ads-safety-report-2024/
- Zscaler ThreatLabz. تقرير ThreatLabz لعام 2024 حول الهجمات المشفرة (ديسمبر 2024). https://www.zscaler.com/campaign/threatlabz-encrypted-attacks-report
- معلومات GitLab حول التهديدات. مذكرة تقنية: ملحقات متصفح ضارة تؤثر على ما لا يقل عن 3.2 مليون مستخدم (13 فبراير 2025). https://gitlab-com.gitlab.io/gl-security/security-tech-notes/threat-intelligence-tech-notes/malicious-browser-extensions-feb-2025/
- مانديانت (Google Cloud). M-Trends 2025: البيانات والرؤى والتوصيات من الخطوط الأمامية (23 أبريل 2025). https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2025
- فيريزون. تقرير عام 2025 حول تحقيقات اختراق البيانات (أبريل 2025). https://www.verizon.com/business/resources/reports/2025-dbir-data-breach-investigations-report.pdf
- MITRE. تقنية ATT&CK T1185: اختطاف جلسة المتصفح. https://attack.mitre.org/techniques/T1185/
- المعهد الوطني للمعايير والتقنية (NIST). SP 800-207: بنية «الثقة الصفرية» (أغسطس 2020). https://csrc.nist.gov/pubs/sp/800/207/final