






Remote Browser Isolation المتصفح المؤسسي مقابل Remote Browser Isolation: أي النهجين هو الأصح؟
- تستبدل متصفحات المؤسسات المتصفح نفسه بتطبيق مُدار قائم على Chromium يدمج ضوابط الأمان بشكل مباشر.
- لا يتطلب نظام RBI إجراء أي تغييرات على نقاط النهاية، مما يجعله الخيار الأقل تعقيدًا للأجهزة غير المدارة، ومستخدمي نهج «أحضر جهازك الخاص» (BYOD)، والمتعاقدين،.
- توفر متصفحات المؤسسات أداءً أصليًّا، لكنها تنطوي على مخاطر تتعلق بمدى قبولها والتوافق — لا سيما عندما يعتمد المستخدمون على المتصفح.
- يرث نظام SSE المدمج مع RBI سياسات DLP وCASB وSWG الحالية لديك تلقائيًا، في حين أن المتصفحات المؤسسية المستقلة غالبًا ما...
- لا يُعد أي من هذين النهجين بمفرده حلاً سحريًّا. فمعظم برامج الأمان الناضجة تستخدم تقنية RBI كطبقة حماية افتراضية وكخيار احتياطي.
- تتحدث شركة «غارتنر» بصراحة: لم تتمكن معظم المؤسسات قط من فرض استخدام متصفح واحد لأسباب تتعلق بالإنتاجية أو الأمن.
- يعتمد القرار على الصعوبات التي يواجهها المستخدمون في تبني النظام، ومدى عمق تكامل SSE، وتوافق المكونات الإضافية، ومتطلبات موقع تخزين البيانات، والمورد.
يواجه مهندسو الأمن مفترق طرق حقيقيًّا: إما استبدال المتصفحات التي يستخدمها الموظفون يوميًّا بمتصفح مؤسسي مصمم خصيصًا لهذا الغرض، أو الإبقاء على متصفحات Chrome وEdge وSafari وتأمينها باستخدام تقنية «تحديد نطاق الويب» ( remote browser isolation ، RBI) من خلال منصة SSE. ويهدف كلا النهجين إلى تقييد نفس سطح الهجوم — أي جلسة المتصفح — لكنهما يفعلان ذلك باستخدام بنى هندسية ومفاضلات وعواقب تشغيلية مختلفة جذريًّا. يقارن هذا الدليل بينهما بشكل مباشر حتى تتمكن من اختيار النهج الذي يتناسب مع ملف المخاطر الخاص بك، ومجموعة المستخدمين لديك، ومجموعة الحلول الأمنية الحالية لديك.
ما هو متصفح المؤسسات؟
تُعرِّف شركة «غارتنر» متصفح المؤسسات الآمن (SEB) بأنه حل يوفر سياسات وضوابط الأمان المؤسسية من خلال ملحق متصفح يُدار مركزيًّا، واختياريًّا، متصفح ويب مخصص كامل المكونات (غارتنر، دليل السوق لمتصفحات المؤسسات الآمنة، 2025). توفر متصفحات المؤسسات الآمنة (SEB) الأمان وتطبيق السياسات لتطبيقات الويب وتطبيقات SaaS والتطبيقات الخاصة، بالإضافة إلى تعزيز أمان المتصفح الذي يتم توفيره من خلال المتصفح نفسه بدلاً من نظام تشغيل نقطة النهاية أو على مستوى الشبكة.
في الواقع، ينقسم السوق إلى معسكرين. فحلول الاستبدال الشاملة — مثل متصفح «Island Enterprise Browser» أو متصفح «Prisma Access Browser» من «Palo Alto» — تطلب من المستخدمين التبديل من «Chrome» أو «Edge» إلى نسخة معدلة من «Chromium» تتضمن ميزات منع تسرب البيانات (DLP)، والوصول القائم على الهوية، ووضع العلامات المائية، وتسجيل الجلسات على مستوى DOM المحلي. أما النهج القائمة على الإضافات فتضيف ميزة تطبيق السياسات كإضافة متصفح مُدارة دون الحاجة إلى استبدال المتصفح بالكامل.
تخيل نظامًا للرعاية الصحية يحتاج إلى متعاقدين في مكاتب الفوترة للوصول إلى نظام «إبيك» (Epic) عبر متصفح، لكنه لا يستطيع تثبيت برامج وكيلة على أجهزة الكمبيوتر المحمولة الشخصية للمتعاقدين. إن تثبيت متصفح مؤسسي على هذا الجهاز يمنح فريق الأمن ضوابط محلية لمنع تسرب البيانات (DLP)، وقيودًا على الحافظة، ومنع التقاط الشاشة — ولكن فقط إذا وافق المتعاقد على تثبيت واستخدام هذا المتصفح غير المألوف. وإذا فتح المتعاقد متصفح «كروم» (Chrome) بدافع العادة، فإن هذه الضوابط تختفي تمامًا.
ما هو بنك الاحتياطي الهندي ( Remote Browser Isolation ، RBI)؟
Remote browser isolation يتبع نهجًا معاكسًا: فبدلاً من استبدال المتصفح، ينقل تنفيذ محتوى الويب إلى حاوية مستضافة في السحابة. يقوم RBI بتشغيل مثيل متصفح يمكن التخلص منه في بيئة بعيدة ومعزولة، ثم يقوم بتحميل الصفحة التي طلبها المستخدم. يتمكن المستخدم من رؤية الصفحة والتفاعل معها عن بُعد، لكن لا يتم تنفيذ أي جزء من محتوى الويب الفعلي على الجهاز المحلي. ونظرًا لأن حل RBI يتضمن متصفحًا خاصًا به، يمكن تطبيق عناصر التحكم مثل تقييد الحافظة، وحظر التنزيل، ووضع العلامات المائية، وفحص DLP داخل الجلسة المعزولة — وهو ما يعكس إلى حد كبير ما تقدمه حلول المتصفحات المؤسسية، دون الحاجة إلى إجراء أي تغيير على نقطة النهاية.
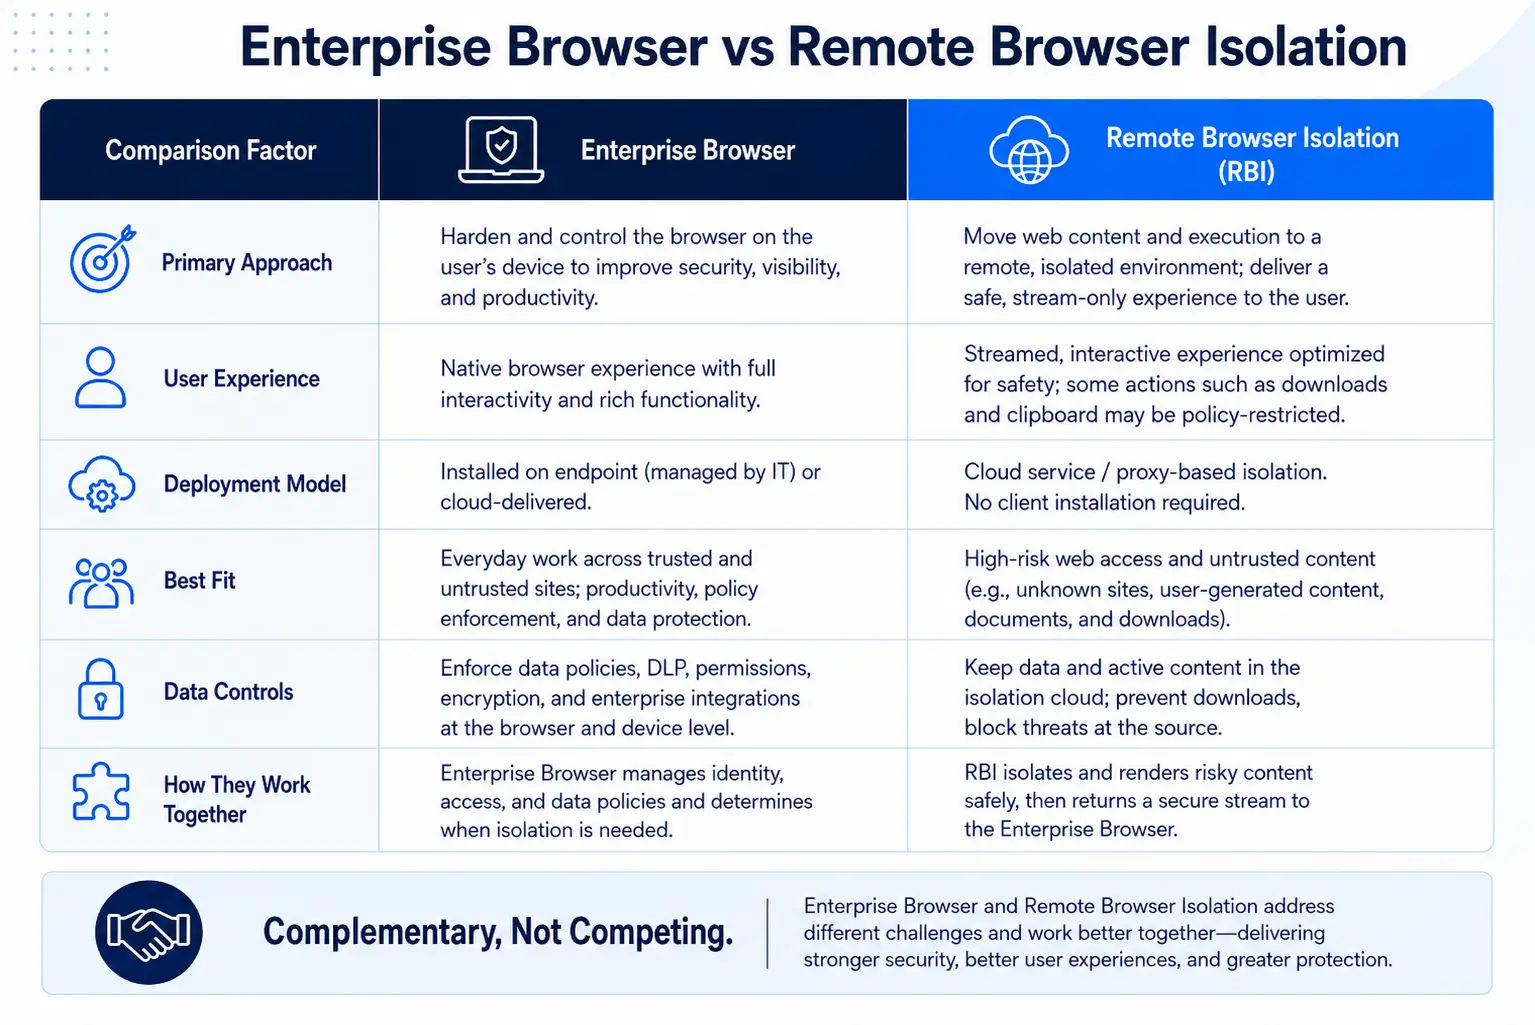
الفرق الجوهري: لا يقوم المستخدم أبدًا بتغيير متصفحه. عندما ينقر مدير التسويق على رابط في رسالة بريد إلكتروني تصيدية، يقوم جهاز SWG بتوجيه عنوان URL إلى جلسة معزولة؛ ويتم عرض الصفحة في حاوية سحابية يمكن التخلص منها؛ ولا يصل إلى نقطة النهاية سوى دفق من البكسلات. وإذا كانت الصفحة تحتوي على ثغرة «يوم صفر» أو نموذج لجمع بيانات الاعتماد، فإن الشفرة الخبيثة تُنفَّذ داخل الحاوية ويتم إتلافها عند إغلاق الجلسة.
تشير وثيقة NIST SP 800 207 (2020) صراحةً إلى عزل المتصفح باعتباره إجراءً يمكن للمؤسسات استخدامه للتخفيف من المخاطر أو التعويض عنها عند التعامل مع الأجهزة غير الخاضعة للإدارة التي تتصل ببوابات المؤسسة. كما توصي «تحالف أمن السحابة» (CSA) بنشر « remote browser isolation » للجلسات ذات الامتيازات أو المخاطر المرتفعة لتحييد كل من اختراق نقاط النهاية والتهديدات الخبيثة المستندة إلى الويب (CSA، «إعادة تصور المتصفح كنقطة حاسمة لتطبيق السياسات»، يناير 2026).
أهم الاختلافات: متصفح Enterprise مقابل RBI
يلخص الجدول التالي الاختلافات التشغيلية والهندسية التي ينبغي لمهندسي الأمن تقييمها. وللاطلاع على تحليل أعمق لنقاط القوة والقيود الخاصة بكل نهج، انظر «متصفحات المؤسسات مقابل RBI: الإيجابيات والسلبيات، والخيار الأنسب للمؤسسة».
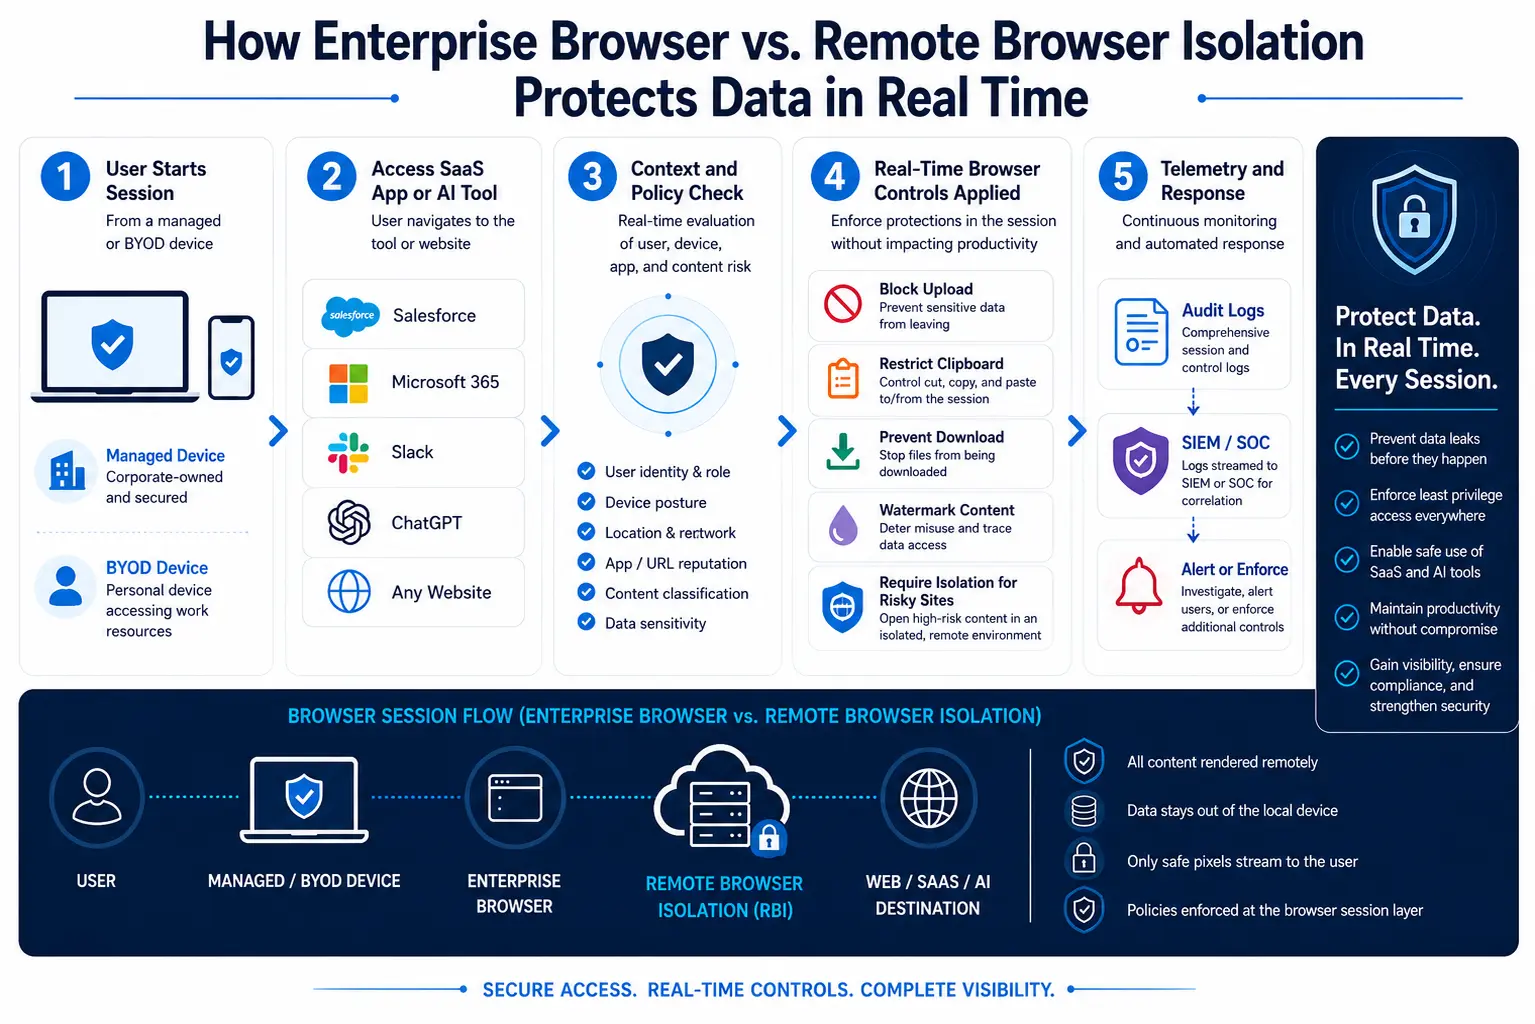
متصفح المؤسسات مقابل Remote Browser Isolation
التوتر الناجم عن التبني، والتوافق، ومشهد التهديدات
غالبًا ما تكون مرحلة «الاحتكاك في عملية التبني» هي المرحلة التي يُتخذ فيها القرار — أو يُحبط. وقد أشار تحليل شركة «غارتنر» الصادر في أكتوبر 2025، بعنوان «التركيز على تأمين المتصفحات، لا فرض متصفح آمن»، إلى أن معظم المؤسسات لم تتمكن، على مدار العقود القليلة الماضية، من فرض متصفح واحد لأسباب تتعلق بالإنتاجية أو الأمن — وأن ظهور المتصفحات المؤسسية الآمنة لا يغير من هذا الواقع شيئًا.
أي مهندس أمني حاول توحيد متصفح الشركة يعرف جيدًا الألغام السياسية الكامنة في هذا المجال. فالمطورون يصرون على استخدام «كروم» مع مجموعة محددة من ملحقات تصحيح الأخطاء، بينما تعتمد فرق الشؤون المالية على تكامل «إيدج» مع «مايكروسوفت 365» و«شيربوينت». أما مستخدمو خدمات تيسير الوصول فيعتمدون على تقنيات مساعدة خاصة بالمتصفح. إن فرض التحول إلى نسخة مشتقة من Chromium يعني إعادة اختبار كل تطبيق ويب، ومراجعة كل ملحق، وتلقي موجة من طلبات الدعم الفني من المستخدمين الذين لم تتم ترحيل إشاراتهم المرجعية وكلمات المرور المحفوظة وملفات تعريف الملء التلقائي الخاصة بهم بشكل سليم.
مع تقنية RBI، لا يحتاج المستخدمون إلى الكثير من التدريب — فالحلول مصممة عادةً بحيث تكون شفافة بالنسبة للمستخدم. وإذا كان حل SWG الخاص بك يستخدم تقنية RBI القائمة على السحابة، فلن تكون هناك حاجة إلى إجراء أي تغييرات على البنية التحتية.
تؤكد بيانات التهديدات أهمية هذا العائق بشكل كبير. فمعلومات استخبارات التهديدات في القطاع تُظهر باستمرار أن الغالبية العظمى من عمليات الاختراق تتجاوز الآن البرامج الضارة التقليدية تمامًا، حيث يستغل المهاجمون بيانات الاعتماد المسروقة للتسلل إلى الأنظمة بصفة مستخدمين شرعيين والتحرك أفقيًّا دون أن يتم اكتشافهم. وقد ارتفعت حملات التصيد الصوتي بشكل كبير، كما تستمر أنشطة سماسرة الوصول — حيث يتم تداول رموز الجلسات وبيانات الاعتماد المسروقة على نطاق واسع — في التسارع عامًا بعد عام. وعندما يتجاوز المهاجمون الدفاعات القائمة على البرامج الضارة تمامًا، تصبح جلسة المتصفح آخر نقطة إنفاذ فعالة، وتؤدي أشهر من التأخير في ترحيل المتصفح إلى ترك نقطة الإنفاذ هذه دون حماية.
لنتخيل سيناريوًّا مألوفًا لكل محلل في مركز عمليات الأمن (SOC): يتلقى موظف في قسم الشؤون المالية رسالة عبر Teams من حساب مورد تم اختراقه، تحتوي على رابط لـ«فاتورة مشتركة». يؤدي الرابط إلى صفحة تصيد احتيالي وسيطة أنشأها المهاجم، وهي مصممة لسرقة رمز الجلسة. باستخدام RBI، يتم عرض صفحة التصيد الاحتيالي في حاوية سحابية، ويمكن منع نموذج جمع بيانات الاعتماد من قبول أي مدخلات، كما يتم تسجيل الجلسة بأكملها وإلغاؤها. أما عند استخدام متصفح مؤسسي، فيتم عرض الصفحة نفسها محليًّا، ولكن يجب أن يكتشف نظام كشف التهديدات في المتصفح مؤشرات التصيد الاحتيالي في DOM قبل أن يقوم المستخدم بإدخال بيانات الاعتماد.
التكامل مع نظام SSE واتساق السياسات
وهنا تكمن الميزة الهيكلية التي يتمتع بها RBI والتي تكتسب أهمية من الناحية التشغيلية. عندما يكون RBI قدرة مدمجة داخل Secure Web Gateway ومنصة SSE الأوسع نطاقًا، فإنها تشترك في نفس محرك السياسات، ونفس مصنفات DLP، ونفس كتالوج تكنولوجيا المعلومات الخفية (shadow IT) الخاص بـ CASB، ونفس مسار التسجيل. تعمل سياسة DLP التي تمنع تحميل أرقام بطاقات الائتمان إلى تطبيقات SaaS غير المصرح بها بنفس الطريقة سواء كان المستخدم يتصفح بشكل عادي، أو يتصفح من خلال جلسة معزولة، أو يصل إلى تطبيق خاص عبر ZTNA.
أبرز تقرير «SSE Wave» الصادر عن شركة «فورستر» (الربع الأول من عام 2024) أن حلول SSE قادرة على تحقيق أمور كانت تُعتبر مستحيلة في السابق — مثل السماح للمستخدمين بالوصول إلى حساب «OneDrive» الخاص بالشركة مع منعهم في الوقت نفسه من نسخ الملفات الحساسة إلى حساب «OneDrive» الشخصي. أما بالنسبة للمقاولين والأطراف الخارجية، فيمكن لتقنية RBI التي لا تعتمد على الوكلاء (agentless) توفير عرض للبيانات مزود بعلامة مائية دون إتاحة إمكانية حفظها أو طباعتها أو تسريبها.
على النقيض من ذلك، غالبًا ما تعمل متصفحات المؤسسات كطبقة سياسات موازية. فمتصفح المؤسسة يمتلك محرك DLP خاصًا به، ووحدة تحكم تسجيل خاصة به، وتعريفًا خاصًا به لمصطلح «البيانات الحساسة». وإذا كانت منصة SSE الخاصة بك تصنف بالفعل 400 نوع من أنواع البيانات المخصصة، فيجب عليك إعادة إنشاء هذه التصنيفات أو مزامنتها مع متصفح المؤسسة. ويؤدي هذا التكرار إلى حدوث انحراف في السياسات — وهو السبب الرئيسي وراء تحول استثناءات DLP إلى ثغرات دائمة.
تخيل شركة أدوية تطبق قواعد صارمة لمنع تسرب البيانات (DLP) فيما يتعلق ببيانات التجارب السريرية. تقوم منصة SSE بالفعل بوضع علامات على معرّفات المركبات، ومعرّفات مجموعات المرضى، ونتائج ما قبل النشر عبر البريد الإلكتروني، وخدمات SaaS، وعمليات التحميل على الويب. ويعني نشر متصفح مؤسسي أن فريق الأمن يجب أن يكرر كل واحد من تلك المصنفات في محرك DLP المنفصل الخاص بالمتصفح — وأن يحافظ على التزامن بينهما في كل مرة تتغير فيها مكتبة التصنيف. وبفضل RBI المدمج في Skyhigh SSE، يتم تطبيق تلك المصنفات تلقائيًا داخل الجلسات المعزولة نظرًا لوجود محرك سياسات واحد فقط.
متى يكون كل نهج مناسبًا
تُثبت متصفحات المؤسسات جدارتها في السيناريوهات ذات النطاق الضيق والمستوى العالي من التحكم:
بيئات أكشاك ومحطات العمل المشتركة. تقوم سلسلة متاجر بالتنفيذ متصفح مؤسسي مُقيَّد على 500 جهاز طرفي داخل المتاجر. ولا يستخدم الموظفون سوى ثلاثة تطبيقات ويب. ولا داعي للإضافات. ويحل المتصفح محل مثيل VDI بتكلفة ضئيلة جدًّا.
الوصول إلى غرفة البيانات الآمنة لإجراء الفحص النافي للجهالة في عمليات الاندماج والاستحواذ. تقوم إحدى شركات الاستثمار في الأسهم الخاصة بإنشاء غرفة بيانات افتراضية مؤقتة لا يمكن الوصول إليها إلا من خلال متصفح مؤسسي مزود بخاصية العلامة المائية، ومنع التقاط الشاشة، وتسجيل الجلسة. ويتم تثبيت المتصفح على أجهزة كمبيوتر محمولة خاضعة للإدارة تم توزيعها خصيصًا لهذه الصفقة.
عمليات العمل الخاضعة للتنظيم التي تتطلب تسجيل عمليات التدقيق محليًّا. يحتاج أحد المقاولين في مجال الدفاع إلى تسجيل ضغطات المفاتيح على مستوى المتصفح وتسجيل جلسات العمل عند الوصول إلى الوثائق السرية. ويقوم متصفح المؤسسة بتسجيل هذه البيانات محليًّا، مما يفي بمتطلبات الامتثال التي لا تستطيع أن تفي بها أنظمة تسجيل ضغطات المفاتيح (RBI) المستضافة على السحابة.
تتوقع شركة «غارتنر» أنه بحلول عام 2030، ستصبح متصفحات المؤسسات المنصة الأساسية لتوفير برامج إنتاجية القوى العاملة والأمن على الأجهزة الخاضعة للإدارة وغير الخاضعة للإدارة. وقد تتحقق هذه الرؤية في نهاية المطاف — لكن في الوقت الحالي، لن تستخدم سوى حوالي 25% من المؤسسات متصفحات أو ملحقات خاضعة للإدارة بحلول عام 2026، بزيادة عن نسبة أقل من 10% في السابق. وتُظهر الفجوة بين هذه الرؤية ومستوى التبني الحالي حجم ما لا يزال يتعين القيام به في مجال إدارة التغيير.
يُعد RBI الخيار الأفضل لمعظم حالات الاستخدام المؤسسي — لا سيما تلك التي تنطوي على مجموعات متنوعة من الأجهزة، والنشر السريع، والاستثمارات الحالية في SSE:
الوصول غير الخاضع للإدارة للأجهزة والمتعاقدين. تحتاج شركة استشارية عالمية تضم 15,000 متعاقد في 40 دولة إلى تمكين هؤلاء المتعاقدين من الوصول إلى ServiceNow وSalesforce دون تثبيت أي برامج على أجهزتهم الشخصية. تعمل منصة RBI القائمة على السحابة على توفير كل جلسة عمل بشكل منفصل، وتفرض سياسة منع تسرب البيانات (DLP) على كل عملية تحميل وتنزيل، وتقوم بإغلاق الجلسة عند قيام المتعاقد بتسجيل الخروج.
تفعيل روابط التصيد الاحتيالي. عندما يتعذر على SWG تصنيف عنوان URL بشكل قاطع، يقوم RBI بعرضه في بيئة معزولة بدلاً من حظره تمامًا — مما يحل المشكلة المزمنة التي تواجه مكتب الدعم الفني والمتمثلة في الحظر المفرط للمواقع المشروعة. تمثل المتصفحات القائمة على Chromium حوالي 75% من إجمالي حصة سوق المتصفحات (Gartner، أكتوبر 2025)، مما يجعلها هدفًا مربحًا للغاية للمهاجمين. يعمل RBI على تحييد هذا الخطر بغض النظر عن المتصفح القائم على Chromium الذي يستخدمه المستخدم.
منع تسرب البيانات في مجال الذكاء الاصطناعي العام (GenAI). يستخدم فريق هندسة المنتجات كل من ChatGPT وClaude عبر المتصفح. وتسمح سياسات RBI بإجراء المحادثات، لكنها تعطل ميزة اللصق من الحافظة لمقتطفات الأكواد المصنفة على أنها مملوكة للشركة، كما تحظر تحميل الملفات إلى أدوات الذكاء الاصطناعي غير المصرح بها.
احتواء الثغرات الأمنية من نوع «يوم الصفر». ونظرًا لأن RBI يقوم بتنفيذ التعليمات البرمجية الخاصة بالويب داخل حاوية سحابية يمكن التخلص منها، فإن أي ثغرة أمنية من نوع «يوم الصفر» في المتصفح تنفجر داخل الحاوية دون أن تسبب أي ضرر، ولا تمس أبدًا نقطة النهاية — وهو ضمان هندسي لا يمكن لأي نموذج تنفيذ محلي أن يضاهيه.
إطار اتخاذ القرار: كيفية الاختيار
استخدم هذا الإطار المكون من خمس خطوات لتحديد النهج — أو المزيج — الذي يناسب بيئتك.
الخطوة 1: قم بتصنيف فئات المستخدمين لديك. افصل بين الموظفين الذين يستخدمون الأجهزة المُدارة، والموظفين الذين يستخدمون أجهزتهم الخاصة (BYOD)، والمتعاقدين، والشركاء، ومستخدمي الأكشاك. وبالنسبة لأي فئة لا يمكنك فيها فرض تثبيت متصفح معين، فإن RBI هو الخيار الافتراضي العملي.
الخطوة 2: قم بمراجعة استثمارك في SSE. إذا كنت تدير بالفعل منصة SSE مزودة بـ RBI مدمج، فإن تفعيل ميزة العزل للمواقع غير المصنفة أو المحفوفة بالمخاطر يُعد تغييرًا في الإعدادات، وليس دورة شراء. أما إضافة متصفح مؤسسي، فيعني موردًا جديدًا، ووحدة تحكم جديدة للسياسات، وتكاملًا جديدًا.
الخطوة 3: اختبار توافق الإضافات والتطبيقات. قم بإعداد قائمة بالإضافات التي تستخدمها مؤسستك في المتصفح. إذا كان موظفوك يعتمدون على أكثر من 20 إضافة لمتصفح Chrome لأغراض التطوير أو تيسير الوصول أو الإنتاجية، فإن فرض تغيير المتصفح سيؤدي إلى خلق توتر يؤثر سلبًا على كل من الأمن والمعنويات.
الخطوة 4: تقييم متطلبات عزل التهديدات. يصف «نموذج نضج نهج الثقة الصفرية» (الإصدار 2.0، 2023) الصادر عن وكالة الأمن السيبراني والبنية التحتية (CISA) حالة نضج مثالية يتم فيها تحديد الوصول على أساس كل طلب على حدة وبمبدأ «أقل امتياز ممكن»، ويتم تطبيق «RBI» تلقائيًا على جميع جلسات الويب ذات الامتيازات أو غير المدارة أو عالية المخاطر. إذا كانت خارطة طريق نهج الثقة الصفرية الخاصة بك تتوافق مع حالة النضج المثالية التي حددتها وكالة الأمن السيبراني والبنية التحتية (CISA)، فإن «RBI» هو الإجراء الرقابي المتوافق مع البنية الهندسية.
الخطوة 5: احسب التكلفة الإجمالية للملكية. لا تقتصر على تكاليف الترخيص فحسب، بل اشمل أيضًا تدريب المستخدمين، وإعادة اعتماد الإضافات، وحجم تذاكر الدعم الفني، والجهد المبذول في تكرار السياسات، والتكلفة البديلة لتأخير النشر. تنطوي متصفحات المؤسسات على تكاليف خفية أعلى في البيئات التي تعتمد على متصفحات متنوعة.
بالنسبة لمعظم المؤسسات الكبيرة، فإن الحل العملي هو استخدام RBI كآلية التحكم الافتراضية على نطاق القوة العاملة ككل، مع احتفاظ متصفحات المؤسسة بنسبة تتراوح بين 5 و10% من حالات الاستخدام المحددة بدقة، حيث تكون عناصر التحكم المحلية على مستوى DOM ضرورية. ويُجنّب هذا النهج المتعدد الطبقات الصراع حول استبدال المتصفح، مع سد الثغرة الأمنية المتعلقة بعزل المتصفح في الوقت نفسه.
المصادر
- غارتنر. دليل السوق لمتصفحات المؤسسات الآمنة (11 فبراير 2026). https://www.gartner.com/en/documents/7430762
- المعهد الوطني للمعايير والتقنية (NIST). SP 800-207: بنية «الثقة الصفرية» (أغسطس 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- تحالف أمن السحابة. إعادة تصور المتصفح باعتباره نقطة حاسمة لتنفيذ السياسات: بنية أمنية قائمة على نهج «الثقة الصفرية» للمؤسسات الحديثة (14 يناير 2026). https://cloudsecurityalliance.org/blog/2026/01/14/reimagining-the-browser-as-a-critical-policy-enforcement-point-a-zero-trust-security-architecture-for-modern-enterprises
- غارتنر. التركيز على تأمين المتصفحات، لا على فرض استخدام متصفح آمن (13 أكتوبر 2025). https://www.gartner.com/en/documents/7056798
- فورستر. تقرير «فورستر ويف»: حلول « Security Service Edge »، الربع الأول من عام 2024 (21 مارس 2024). https://www.forrester.com/report/the-forrester-wave-tm-security-service-edge-solutions-q1-2024/RES180561
- وكالة الأمن السيبراني والبنية التحتية (CISA). نموذج نضج نهج «الثقة الصفرية»، الإصدار 2.0 (أبريل 2023). https://www.cisa.gov/zero-trust-maturity-model