ทรัพยากร
การทำงานแบบไฮบริด ทำไมคุณต้องจ่ายค่าภาษีคลาวด์สำหรับสำนักงานเป็นสองเท่า?
โดย Mike Smart - ผู้อำนวยการฝ่ายการตลาดผลิตภัณฑ์
24 กันยายน 2026 3 เวลาอ่าน: 1 นาที
มาพูดกันตรงๆ ว่าความปลอดภัยของพนักงาน (หรือตลาด SSE) ได้หลุดจากแนวทางที่ถูกต้องตั้งแต่เมื่อใดกันบ้าง เมื่อไม่กี่ปีที่ผ่านมา ความเห็นพ้องต้องกันโดยทั่วไปนั้นเรียบง่ายมาก: ย้ายแอปพลิเคชันทุกตัวไปยังคลาวด์ ส่งข้อมูลผู้ใช้ทุกไบต์ผ่านจุดเชื่อมต่อคลาวด์ (PoP) ของผู้ให้บริการ และเพิ่ม Zero Trust เป็นส่วนเสริมที่สมบูรณ์แบบ นั่นเป็นกลยุทธ์ที่สมเหตุสมผลเมื่อพนักงานทั้งหมดต้องทำงานจากระยะไกลในชั่วข้ามคืน
สภาพแวดล้อมการดำเนินงานได้เปลี่ยนแปลงไปอย่างพื้นฐานแล้ว
พนักงานได้กลับมาทำงานที่สำนักงานจริงแล้ว ปริมาณงาน ระบบจัดเก็บข้อมูลที่ละเอียดอ่อน และโครงสร้างพื้นฐาน AI ส่วนตัว ซึ่งกำลังเพิ่มขึ้นเรื่อยๆ กำลังถูกย้ายกลับเข้าสู่เครือข่ายส่วนตัวและศูนย์ข้อมูลท้องถิ่น ดัชนีการทำงานแบบไฮบริด (Hybrid Work Indicator) ของ Gallup ประจำเดือนพฤษภาคม 2026 แสดงให้เห็นว่า 52% ของพนักงานในสหรัฐอเมริกาที่มีงานที่สามารถทำงานจากระยะไกลได้ ทำงานในรูปแบบไฮบริด และอีก 22% ทำงานที่สำนักงาน กล่าวอีกนัยหนึ่ง เกือบสามในสี่ของพนักงานใช้เวลาทำงานอย่างน้อยส่วนหนึ่งที่สำนักงาน (Gallup, Hybrid Work Indicator, พฤษภาคม 2026).
แอปพลิเคชันสำคัญ ระบบเก็บข้อมูลที่ละเอียดอ่อน และโครงสร้างพื้นฐาน AI ที่มีความเป็นส่วนตัวมากขึ้นเรื่อยๆ ยังคง กระจายตัวอยู่ทั้งในระบบคลาวด์ เครือข่ายส่วนตัว และศูนย์ข้อมูลท้องถิ่น องค์กรต่าง ๆ ทำเช่นนี้ด้วยเหตุผลที่ปฏิบัติได้จริงมาก ได้แก่ เพื่อลดค่าใช้จ่าย ปรับปรุงประสิทธิภาพ และฟื้นฟูความเป็นส่วนตัวของข้อมูล รวมถึงการควบคุมอธิปไตยด้วย
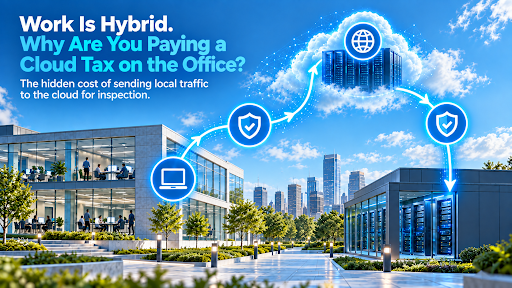
อย่างไรก็ตาม ผู้ให้บริการด้านความปลอดภัยที่ทำงานบนคลาวด์เท่านั้นจำนวนมากยังคงขอให้องค์กรส่งข้อมูลการจราจรภายในสำนักงานท้องถิ่นไปยังจุดเชื่อมต่อ (PoP) บนคลาวด์ เพียงเพื่อส่งข้อมูลนั้นกลับไปยังแอปพลิเคชันท้องถิ่น โครงสร้างพื้นฐาน AI หรือระบบจัดเก็บข้อมูลเหล่านั้นอีกครั้ง
การส่งข้อมูลภายในองค์กรผ่านระบบคลาวด์ทำให้คุณต้องจ่ายค่าบริการตรวจสอบข้อมูลบนคลาวด์ในอัตราสูง สำหรับข้อมูลที่ไม่จำเป็นต้องออกจากอาคารของคุณเลย หากข้อมูลและงาน AI ของคุณอยู่ในระบบภายในองค์กร การบังคับใช้มาตรการความปลอดภัยก็ควรอยู่ในระบบภายในองค์กรเช่นกัน
Zero Trust เป็นหลักการนโยบาย ไม่ใช่ข้อจำกัดทางภูมิศาสตร์ Zero Trust ที่แท้จริง หมายถึงการนำมาตรการปกป้องข้อมูลระดับองค์กร การควบคุมเบราว์เซอร์ และนโยบายการเข้าถึงมาใช้อย่างสม่ำเสมอและเหมือนกันทุกกรณี — ไม่ว่าผู้ใช้จะนั่งทำงานที่โต๊ะในสำนักงานใหญ่ ทำงานที่สำนักงานสาขา หรือเข้าสู่ระบบจากระยะไกล ความปลอดภัยต้องปรับตัวให้สอดคล้องกับสถาปัตยกรรมธุรกิจของคุณ ไม่ใช่บังคับให้เครือข่ายของคุณต้องปรับตัวให้เข้ากับระบบคลาวด์ของผู้จำหน่าย
นี่ก็นำเราไปสู่ประเด็นที่ทุกคนรู้ดีแต่ไม่มีใครพูดถึง: เรื่องค่าใช้จ่าย
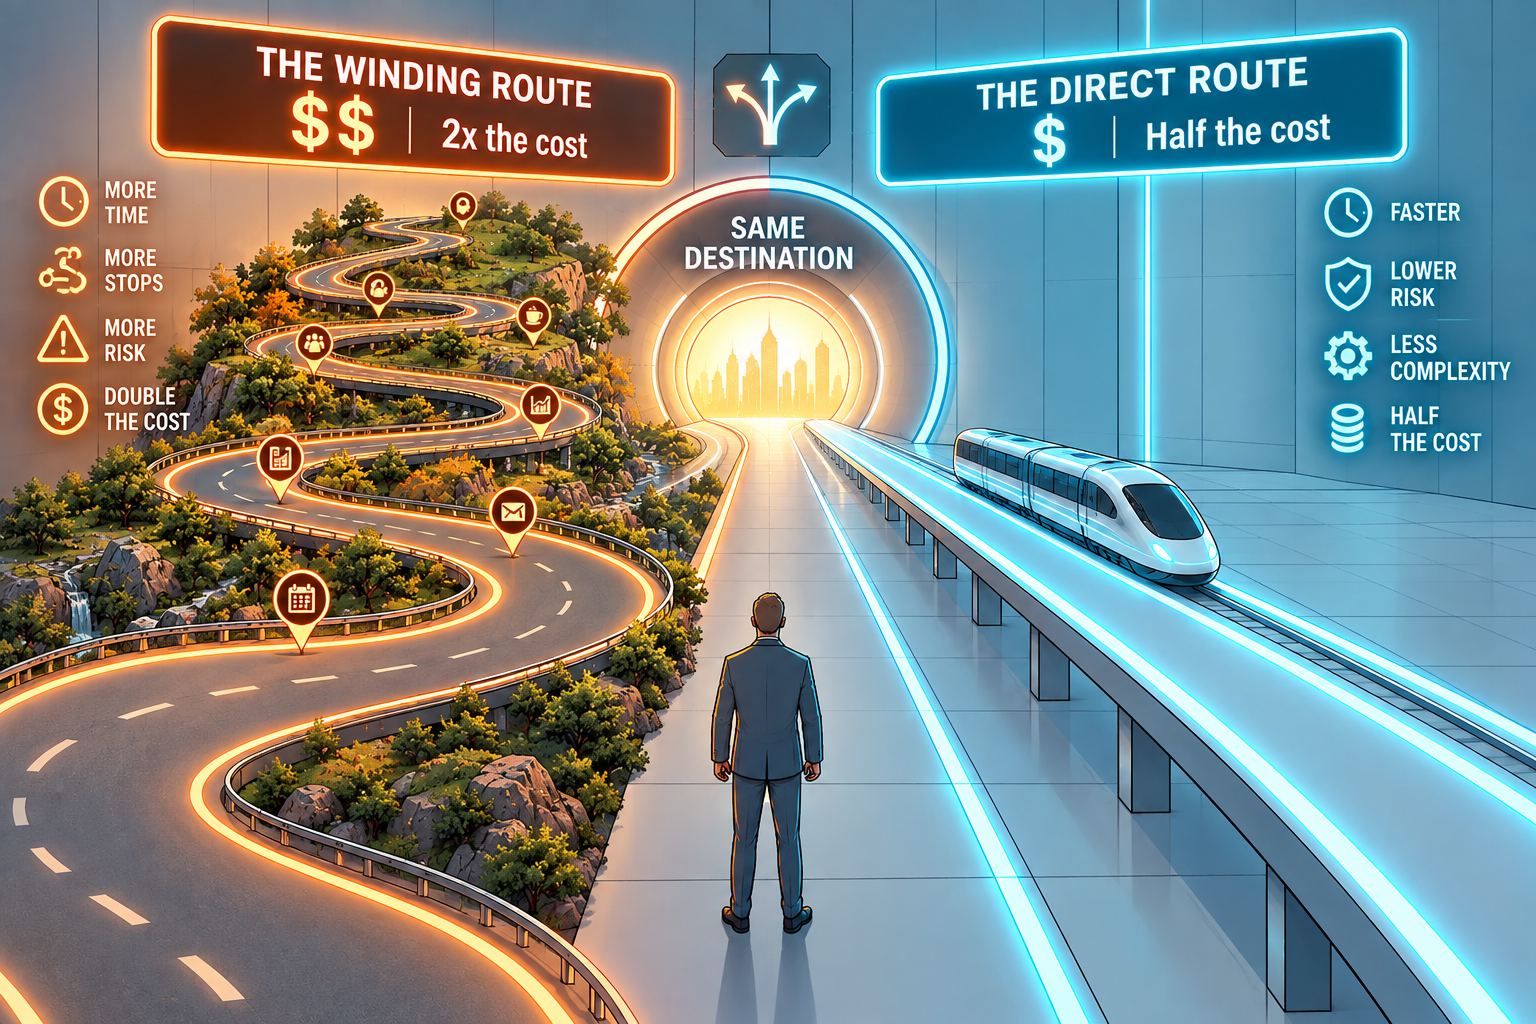
บริษัทต่างๆ กำลังต้องจ่าย “ภาษีคลาวด์” การต้องจ่ายอัตราค่าบริการคลาวด์สูงสุดเพื่อตรวจสอบการจราจรข้อมูล 100% — แม้พนักงานจะอยู่ภายในเครือข่ายของบริษัท — เป็นรูปแบบการคิดค่าบริการที่ล้าสมัย คุณไม่ควรต้องจ่ายค่าผ่านทางสำหรับถนนที่คุณไม่ได้ใช้
ความยุติธรรมในการกำหนดราคาของผู้ให้บริการด้านความปลอดภัย หมายถึงระบบเศรษฐกิจที่ปรับให้เหมาะสมตามตำแหน่งและสามารถปรับตัวได้ เมื่อการส่งข้อมูลยังคงอยู่ภายในสถานที่ (on-premises) เครื่องมือบังคับใช้ความปลอดภัยในท้องถิ่นควรรับมือกับปริมาณการส่งข้อมูลนั้น เพื่อลดขั้นตอนการส่งผ่านที่ไม่จำเป็นผ่านระบบความปลอดภัยบนคลาวด์ (เช่น “hairpinning”) ยิ่งบริษัทส่งข้อมูลจากสำนักงานท้องถิ่นผ่านบริการความปลอดภัยบนคลาวด์เพื่อตรวจสอบมากเท่าไร ก็ยิ่งต้องจ่ายค่าใช้จ่ายตามระบบเศรษฐกิจการส่งข้อมูลผ่านคลาวด์มากขึ้น สำหรับข้อมูลที่ควรได้รับการบังคับใช้ความปลอดภัยในท้องถิ่น หากคุณไม่ใช้บริการคลาวด์ คุณก็ไม่ควรต้องจ่ายค่าบริการนั้น! – ความประสิทธิภาพในการดำเนินงานนี้ควรถูกส่งกลับไปยังคุณโดยตรง โดยเปิดทางที่เป็นไปได้จริงในการลดค่าใช้จ่ายดำเนินงาน (OPEX) ด้านความปลอดภัยบนคลาวด์ได้มากถึง 50%
ถึงเวลาแล้วที่จะหยุดยอมรับทางเลือกที่ผิดระหว่าง Zero Trust สมัยใหม่กับการควบคุมในท้องถิ่น คุณควรสามารถมีได้ทั้ง SSE และประโยชน์จากมัน พร้อมทั้งจ่ายราคาที่ยุติธรรมในเวลาเดียวกัน
ผลกระทบนี้ไม่จำกัดอยู่เพียงทีมเครือข่ายเท่านั้น สำหรับ CISO หมายถึงการรักษา Zero Trust และการปกป้องข้อมูลอย่างสม่ำเสมอทั้งในสภาพแวดล้อมคลาวด์และสภาพแวดล้อมท้องถิ่น สำหรับ CIO หมายถึงสถาปัตยกรรมที่เหมาะกับแอปพลิเคชัน โครงสร้างพื้นฐาน และกำลังคนของบริษัท และสำหรับ CFO หมายถึงวิธีลดค่าใช้จ่ายด้านความปลอดภัยเชิงโครงสร้างโดยไม่ลดทอนความสามารถ
รับฟังมุมมองของ CISO, CIO และ CFOในเว็บบินาร์ที่จะจัดขึ้นเร็วๆ นี้ ซึ่งเราจะเปรียบเทียบ SSE แบบคลาวด์เท่านั้น, ระบบไฮบริดแบบ dual-stack แบบเดิม และแนวทาง Hybrid Mesh SSE แบบรวมเป็นหนึ่ง — รวมถึงผลกระทบของแต่ละแนวทางต่อค่าใช้จ่ายในการดำเนินงาน ความปลอดภัย การดำเนินงาน และประสิทธิภาพ ค้นพบว่า Hybrid Mesh SSE ของSkyhigh Securityกำลังเขียนกฎใหม่เพื่อช่วยให้คุณสามารถ นำความปลอดภัยมาสู่ที่ทำงานจริง — และจ่ายค่าบริการอย่างยุติธรรม!
เกี่ยวกับผู้เขียน
ไมค์ สมาร์ท
ผู้อำนวยการฝ่ายการตลาดผลิตภัณฑ์
ไมค์เป็นผู้อำนวยการฝ่ายการตลาดผลิตภัณฑ์ที่Skyhigh Security และมีความเชี่ยวชาญในอุตสาหกรรมเทคโนโลยีมา 30 ปี โดยส่วนใหญ่ของอาชีพการงานของเขาได้ทุ่มเทให้กับการตลาดผลิตภัณฑ์ที่บริษัทชั้นนำด้านความปลอดภัยไซเบอร์ เช่น ExtraHop, Cybereason, Forcepoint, Symantec และ McAfee ที่ Cybereason เขาได้รับรางวัล MVP จากโครงการขายที่ช่วยเร่งการสร้างโอกาสการขายและเพิ่มความเร็วในการปิดดีล
เนื้อหาที่เกี่ยวข้อง



บล็อกที่กำลังได้รับความนิยม
แนะนำ Skyhigh Hybrid Mesh SSE: ออกแบบมาเพื่อรองรับรูปแบบการทำงานขององค์กรสมัยใหม่
Thyaga Vasudevan 28 ตุลาคม 2026
รักษาความปลอดภัยที่สถานที่ทำงาน: หยุดจ่ายค่าบริการตามอัตราคลาวด์สำหรับ AI ในระบบท้องถิ่น
ไมค์ สมาร์ท 16 ตุลาคม 2026
การรักษาความปลอดภัยในยุคใหม่: ทำไมหลักการ Zero Trust แบบสากลจึงเป็นสิ่งจำเป็นในยุคของ AI
ศรีราม คริชณามุรติ 30 กันยายน 2026
การทำงานแบบไฮบริด ทำไมคุณต้องจ่ายค่าภาษีคลาวด์สำหรับสำนักงานเป็นสองเท่า?
ไมค์ สมาร์ท 24 กันยายน 2026