ทรัพยากร
การรักษาความปลอดภัยในยุคใหม่: ทำไมหลักการ Zero Trust แบบสากลจึงเป็นสิ่งจำเป็นในยุคของ AI
โดย Sriram Krishnamurthy - รองประธานฝ่ายวิศวกรรม
30 กันยายน 2569 4 เวลาอ่าน: 1 นาที
สถานการณ์ด้านความปลอดภัยกำลังเปลี่ยนแปลงอย่างรวดเร็ว และกฎเกณฑ์การปฏิบัติการก็ได้เปลี่ยนไปแล้ว เราได้ก้าวเข้าสู่ยุคที่เครื่องมือที่ใช้เทคโนโลยีปัญญาประดิษฐ์ (AI) เช่น “Mythos” ไม่ใช่เพียงแนวคิดทางทฤษฎีอีกต่อไป แต่เป็นความจริงในการปฏิบัติงาน เครื่องมือเหล่านี้สามารถระบุจุดอ่อนได้ด้วยตัวเอง ใช้ประโยชน์จากระบบที่ยังไม่ได้รับการอัปเดตแพตช์ และเคลื่อนที่ภายในเครือข่ายภายในองค์กรด้วยความเร็วและความแม่นยำที่ไม่เคยมีมาก่อน
ต้องเน้นย้ำว่ากลยุทธ์ป้องกันที่แข็งแกร่งยังคงเป็นรากฐานสำคัญของท่าทีด้านความปลอดภัยทุกด้าน องค์กรต้องดำเนินการด้วยความระมัดระวังอย่างต่อเนื่องในการอัปเดตระบบ ปรับแต่งการตั้งค่าให้มีความปลอดภัยมากขึ้น และรักษารอบการจัดการแพตช์อย่างเคร่งครัด ความเป็นจริงใหม่นี้ก่อให้เกิดภาระการดำเนินงานที่ไม่หยุดยั้ง ซึ่งก่อให้เกิดช่องว่างสำคัญในกระบวนการ ซึ่งบังคับให้เราต้องเผชิญกับสถานการณ์ที่ไม่อาจรับมือได้:
- วงจรการอัปเดตแพตช์ที่ไม่มีที่สิ้นสุด: ช่วงเวลาที่เหมาะสมสำหรับการแก้ไขจุดอ่อนได้ลดลงจนใกล้เป็นศูนย์ ทีมความปลอดภัยจึงถูกบังคับให้ต้องอยู่ในวงจร “การติดตั้งแพตช์ทันที” ทันทีที่มีการปล่อยอัปเดตความปลอดภัย ซึ่งก่อให้เกิดความกดดันในการดำเนินงานที่ไม่สามารถรักษาได้ในระยะยาว
- ความพึ่งพาผู้จำหน่าย: เราอยู่ในภาวะที่ต้องพึ่งพาผู้จำหน่ายซอฟต์แวร์อย่างแท้จริง เพื่อรักษาวงจรการพัฒนาที่เข้มงวดและปลอดภัย แม้จะมีเจตนาดีที่สุด แต่ความล่าช้าเพียงครั้งเดียวในการปล่อยแพตช์ของผู้จำหน่าย ก็อาจก่อให้เกิดช่องโหว่ขนาดใหญ่ที่เครื่องมือ AI สามารถใช้ประโยชน์ได้ภายในไม่กี่วินาที
- ภัยคุกคามแบบ Zero-Day: สิ่งที่น่ากังวลที่สุดอาจคือความสามารถของเครื่องมือ AI ในการค้นพบและนำช่องโหว่แบบ Zero-Day มาใช้เป็นอาวุธในเวลาจริง โดยสามารถหลีกเลี่ยงระบบป้องกันแบบดั้งเดิมที่พึ่งพารูปแบบหรือลายเซ็นที่รู้จักไว้แล้ว
การพึ่งพาแต่เพียงกลยุทธ์ป้องกัน — เช่น การตรวจสอบอย่างละเอียดและติดตั้งแพตช์อย่างสม่ำเสมอ — นั้นไม่เพียงพออีกต่อไป แม้ว่าการปฏิบัติเหล่านี้ยังคงมีความสำคัญอย่างยิ่ง แต่ต้องได้รับการสนับสนุนด้วยแนวทางลดความเสี่ยงที่ปฏิบัติได้จริงและครอบคลุม เราต้องยอมรับว่าการบุกรุกเข้าสู่ระบบเป็นสิ่งที่หลีกเลี่ยงไม่ได้ และต้องเตรียมตัวรับมือกับมันด้วยกลยุทธ์ที่มีประสิทธิภาพและมีความยืดหยุ่น
ความล้มเหลวของ “ปราสาทและคูน้ำ”
เป็นเวลาหลายปีที่ผ่านมา แบบจำลอง “ปราสาทและคูน้ำ” ได้เป็นมาตรฐานทั่วไป องค์กรต่าง ๆ มุ่งเน้นการป้องกันการบุกรุกที่ขอบเครือข่าย และไว้วางใจทุกสิ่งภายในขอบเขตนี้ ซึ่งส่งผลให้เกิดเครือข่ายที่เรียบง่ายและน่าเชื่อถือ ทำให้ผู้โจมตีสามารถเคลื่อนที่ตามแนวนอนได้อย่างง่ายดาย เมื่อขอบเขตถูกเจาะทะลุ
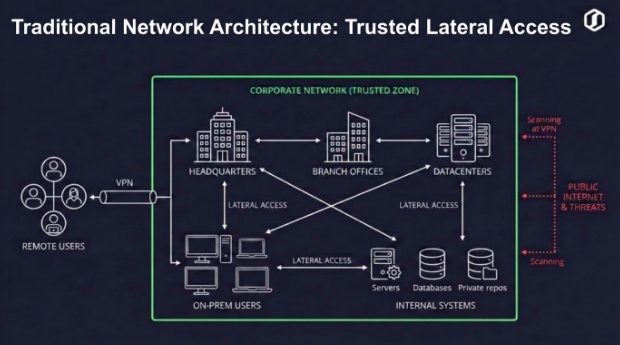
VPN แบบดั้งเดิม ซึ่งเคยเป็นตัวเลือกหลักสำหรับการเข้าถึงจากระยะไกลมานานแล้ว กลับยิ่งทำให้ปัญหานี้รุนแรงขึ้นเท่านั้น ระบบเหล่านี้โดยพื้นฐานแล้วจะ “เปิดช่อง” ในเครือข่าย เพื่อให้การเข้าถึงอย่างกว้างขวางผ่านทางอุโมงค์ แม้จะมีกฎของไฟร์วอลล์อยู่ แต่ระบบเหล่านี้ก็ขาดข้อมูลบริบทเกี่ยวกับแอปพลิเคชัน ผู้ใช้ และอุปกรณ์ปลายทาง รวมถึงวิธีที่พวกเขาโต้ตอบกัน ทำให้แทบเป็นไปไม่ได้ที่จะจัดการนโยบายได้อย่างมีประสิทธิภาพเมื่อต้องเผชิญกับการเปลี่ยนแปลงของเครือข่ายที่เกิดขึ้นอย่างต่อเนื่อง
นอกจากนี้ วิธีการแบบดั้งเดิม เช่น การแบ่งเครือข่ายด้วย VLAN ได้พิสูจน์แล้วว่าไม่เพียงพอ ผู้โจมตีที่เจาะระบบจุดปลายทางเพียงจุดเดียวภายใน VLAN จะได้รับสิทธิ์เข้าถึงระบบอื่น ๆ อย่างเต็มที่ ซึ่งทำให้พวกเขาสามารถเคลื่อนที่ตามแนวนอนไปยังสินทรัพย์ที่สำคัญที่สุดของคุณได้ ในยุคที่เครื่องมือเจาะระบบที่ขับเคลื่อนด้วย AI สามารถสแกนหาจุดอ่อนเหล่านี้ได้อย่างรวดเร็วและสร้างเวกเตอร์การโจมตีได้ วิธีเดิม ๆ จึงไม่สามารถใช้ต่อไปได้อีกต่อไป
การเปลี่ยนผ่านสู่ ZTNA แบบสากล
เพื่อรับมือกับภัยคุกคามจากการเคลื่อนที่ในแนวนอนและการโจมตีที่ใช้ AI ได้อย่างมีประสิทธิภาพ องค์กรต้องก้าวข้ามระบบป้องกันแบบเดิม นี่คือจุดที่ UniversalZero Trust Network Access (ZTNA) จึงเป็นสถาปัตยกรรมสำคัญที่จำเป็นสำหรับระบบความปลอดภัยสมัยใหม่
Universal ZTNA ไม่ใช่เพียงเครื่องมือสำหรับการเข้าถึงจากระยะไกลเท่านั้น แต่เป็นการเปลี่ยนแปลงด้านสถาปัตยกรรมที่บังคับใช้นโยบายความปลอดภัยที่สม่ำเสมอและยึดหลักสิทธิการเข้าถึงขั้นต่ำสำหรับ ทุก ผู้ใช้, ทุกผู้ใช้, ทุก อุปกรณ์, ทุก แอปพลิเคชัน และ ทุก การโต้ตอบระหว่างกัน ไม่ว่าพวกเขาจะทำงานจากบ้าน สำนักงานสาขา หรือสำนักงานใหญ่ ความปลอดภัยจึงเปลี่ยนจาก “เน้นเครือข่าย” เป็น “เน้นแอปพลิเคชัน”
แพลตฟอร์ม Hybrid Mesh SSE ของ Skyhigh เปลี่ยนเกมอย่างไร
Skyhigh Securityแพลตฟอร์ม Hybrid Mesh SSE ของบริษัท นำเสนอวิธีการรักษาความปลอดภัยแบบทันสมัยและแบ่งชั้น ด้วยความสามารถ Universal ZTNA ดังต่อไปนี้:
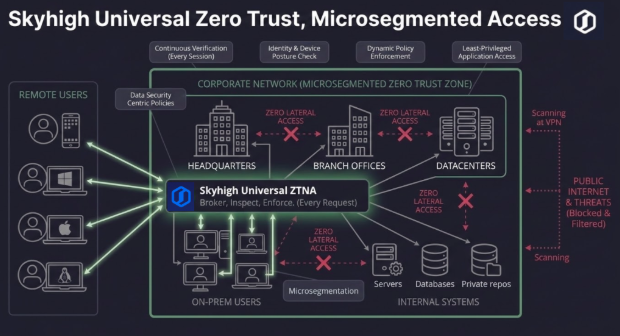
- ไม่มีอุโมงค์เปิดอีกต่อไป: ต่างจาก VPN ZTNA ช่วยขจัดความจำเป็นในการตั้งค่าอุโมงค์เข้าสู่เครือข่ายองค์กร แทนที่จะทำเช่นนั้น ZTNA Connector จะสร้างการเชื่อมต่อขาออกสู่ SSE Cloud ซึ่งเป็นที่ที่นโยบายถูกบังคับใช้ หากการรับส่งข้อมูลไม่ได้รับการอนุญาตอย่างชัดเจนจากผู้ดูแลระบบ ข้อมูลนั้นจะไม่เข้าสู่เครือข่ายเลย
- การแบ่งส่วนระดับไมโคร: เรานำระบบความปลอดภัยจากระดับการแบ่ง VLAN แบบมาโครไปสู่การแบ่งแบบไมโคร โดยการดักจับการรับส่งข้อมูลแบบตะวันออก-ตะวันตกจากทุกจุดปลายทาง (endpoint) ปิดกั้นการรับส่งข้อมูลดังกล่าวโดยค่าเริ่มต้น และอนุญาตการรับส่งข้อมูลเฉพาะตามนโยบายการเข้าถึงที่กำหนดโดยทีมความปลอดภัย ทำให้การเคลื่อนที่ตามแนวนอน (lateral movement) แทบเป็นไปไม่ได้ แม้จุดปลายทางเพียงจุดเดียวจะถูกบุกรุกก็ตาม
- การตรวจสอบอย่างต่อเนื่อง: ความปลอดภัยไม่ใช่เรื่องที่ทำเพียงครั้งเดียว ลูกค้าของเราประเมินสถานะของอุปกรณ์อย่างต่อเนื่อง และสามารถยกเลิกสิทธิ์การเข้าถึงได้ทันที หากตรวจพบความเสี่ยงระหว่างการใช้งาน
- Zero Trust ในระดับท้องถิ่น: ความท้าทายของ Universal Zero Trust ที่ให้บริการเฉพาะในคลาวด์ คือ มันก่อให้เกิดความขัดแย้งสำหรับผู้ใช้ในท้องถิ่นที่เข้าถึงแอปพลิเคชันและเวิร์กโหลดในท้องถิ่น เนื่องจากผู้ใช้ถูกบังคับให้ย้ายไปยังคลาวด์เพื่อผ่านกระบวนการตรวจสอบและบังคับใช้ Zero Trust ก่อนที่จะ ‘Hairpin’ กลับไปยังแอปพลิเคชันที่อาจตั้งอยู่ใกล้ๆ กับพวกเขาเอง สิ่งนี้นำไปสู่ ความล่าช้าที่เพิ่มขึ้นและการละเมิดอธิปไตยข้อมูล. แพลตฟอร์ม Hybrid Mesh SSE ของSkyhigh Securityแก้ไขปัญหานี้โดยการรับประกันว่าการบังคับใช้นโยบาย Zero Trust สำหรับการรับส่งข้อมูลภายในองค์กรจะดำเนินการบนเครือข่ายท้องถิ่น
- นโยบายที่เน้นความปลอดภัยของข้อมูล: ไฟร์วอลล์ไม่สามารถตรวจจับการรั่วไหลของข้อมูลภายในเครือข่าย “ที่ได้รับอนุญาต” ได้ Universal ZTNA ผสานการทำงานกับ Skyhigh DLP และSecure Web Gateway (SWG) เพื่อตรวจสอบข้อมูล ทำให้ข้อมูลสำคัญยังคงปลอดภัย แม้จะถูกจัดการโดยผู้ใช้ภายใน “ที่เชื่อถือได้”
- การป้องกันหลายชั้น: ZTNA ไม่ใช่ผลิตภัณฑ์ที่ทำงานแบบแยกตัว แต่เป็นสถาปัตยกรรมเครือข่ายที่ผสานระบบนิเวศที่มีอยู่ของคุณเข้ากับโซลูชันความปลอดภัยหลายอย่าง เช่น IAM, Gateway Anti-Malware (GAM) ของ Skyhigh, Skyhigh Data Loss Prevention & Data Security Posture Management, Remote Browser Isolation (RBI) และ Skyhigh Secure Browser Controls—เพื่อสร้างโครงสร้างที่ปลอดภัย เป็นหนึ่งเดียว และมีความยืดหยุ่น
ราคาของการไม่ทำอะไรเลย
การวิจัยแสดงให้เห็นว่า แม้ส่วนใหญ่ขององค์กรจะตระหนักถึงภัยคุกคามเหล่านี้ แต่หลายแห่งกลับตกอยู่ในกับดักของการหวังและอธิษฐานว่าตนเองจะไม่เป็นเป้าหมายต่อไป มีองค์กรเพียงไม่กี่แห่งที่เข้าใจความเสี่ยงอย่างลึกซึ้ง และยิ่งมีน้อยกว่าที่ดำเนินการใช้มาตรการรักษาความปลอดภัยที่เหมาะสมเพื่อรักษาความปลอดภัย ในความเป็นจริง การถูกโจมตีจะส่งผลให้ธุรกิจหยุดชะงัก ซึ่งนำไปสู่ความสูญเสียทางการเงินอย่างมหาศาลและความเสียหายต่อชื่อเสียง
Universal ZTNA ไม่ใช่เพียงการอัปเกรด แต่เป็นพื้นฐานที่พร้อมรับมือกับอนาคต ด้วยการนำกรอบงานนี้มาใช้ คุณจะสามารถก้าวข้ามข้อจำกัดของเครือข่ายแบบเดิม และสร้างระบบป้องกันที่มีความยืดหยุ่นและซับซ้อนเทียบเท่ากับภัยคุกคามที่ขับเคลื่อนด้วย AI ซึ่งเราต้องเผชิญในปัจจุบัน
สถาปัตยกรรมเครือข่ายของคุณพร้อมสำหรับยุค AI แล้วหรือยัง? ดาวน์โหลดเอกสารทางเทคนิคของเราเกี่ยวกับ Universal ZTNA หรือติดต่อทีมงานของเราเพื่อรับการประเมินความเสี่ยงที่ปรับให้เหมาะสมกับความต้องการของคุณ
เกี่ยวกับผู้เขียน
ศรีราม คริชณามุรติ
รองประธานฝ่ายวิศวกรรม
ศรีราม เป็นรองประธานฝ่ายวิศวกรรมที่Skyhigh Security ซึ่งมีประสบการณ์มากกว่า 25 ปีในการออกแบบ สร้าง และขยายระบบโซลูชันความปลอดภัยที่ทันสมัย
เนื้อหาที่เกี่ยวข้อง



บล็อกที่กำลังได้รับความนิยม
แนะนำ Skyhigh Hybrid Mesh SSE: ออกแบบมาเพื่อรองรับรูปแบบการทำงานขององค์กรสมัยใหม่
Thyaga Vasudevan 28 ตุลาคม 2026
รักษาความปลอดภัยที่สถานที่ทำงาน: หยุดจ่ายค่าบริการตามอัตราคลาวด์สำหรับ AI ในระบบท้องถิ่น
ไมค์ สมาร์ท 16 ตุลาคม 2026
การรักษาความปลอดภัยในยุคใหม่: ทำไมหลักการ Zero Trust แบบสากลจึงเป็นสิ่งจำเป็นในยุคของ AI
ศรีราม คริชณามุรติ 30 กันยายน 2026
การทำงานแบบไฮบริด ทำไมคุณต้องจ่ายค่าภาษีคลาวด์สำหรับสำนักงานเป็นสองเท่า?
ไมค์ สมาร์ท 24 กันยายน 2026