






DSPM และ SSE ทำงานร่วมกันอย่างไรเพื่อลดความเสี่ยงด้านข้อมูล
- DSPM ค้นหาข้อมูลที่ละเอียดอ่อนและจุดที่ข้อมูลดังกล่าวอาจถูกเปิดเผย; SSE ควบคุมวิธีที่ผู้ใช้และแอปพลิเคชันโต้ตอบกับข้อมูลดังกล่าว
- การค้นพบและมาตรการบังคับใช้ทำงานร่วมกันเพื่อเสริมสร้างซึ่งกันและกัน โดยข้อมูลการติดตามจากมาตรการบังคับใช้ช่วยปรับปรุงกระบวนการค้นพบในวงจรที่ต่อเนื่อง
- ในสภาพแวดล้อมแบบไฮบริด DSPM จะตรวจพบข้อมูลที่เก็บอยู่ในระบบคลาวด์และระบบ SaaS ที่ได้รับการสนับสนุน ส่วน SSE จะให้การมองเห็นและบังคับใช้มาตรการความปลอดภัยแบบเรียลไทม์สำหรับข้อมูลที่ส่งผ่านเกตเวย์ที่ได้รับการสนับสนุน
- กระบวนการทำงานที่ปฏิบัติได้จริงประกอบด้วยขั้นตอนการค้นพบ การจัดประเภท การกำหนดลำดับความสำคัญ การบังคับใช้ การตรวจสอบ และการรายงาน
- การควบคุมการไหลของข้อมูลเข้าสู่เครื่องมือ AI เป็นเรื่องสำคัญอย่างยิ่ง เนื่องจากข้อมูลในกระบวนการ AI ไม่สามารถเรียกคืนได้
DSPM และ SSE ทำงานร่วมกันโดยเชื่อมโยงข้อมูลที่อยู่ในความเสี่ยงกับวิธีการควบคุมการเข้าถึงข้อมูลดังกล่าว DSPM ค้นหาและจัดประเภทข้อมูลที่ละเอียดอ่อนอย่างต่อเนื่องในระบบ SaaS และที่เก็บข้อมูลบนคลาวด์ พร้อมทั้งระบุผู้ที่สามารถเข้าถึงข้อมูลดังกล่าวได้และวิธีการแบ่งปันข้อมูล SSE บังคับใช้นโยบายผ่านกลไกควบคุมต่าง ๆ ได้แก่ การจัดการการเข้าถึงแบบซอฟต์แวร์ (secure web gateway : SWG), การจัดการการเข้าถึงแบบตัวกลาง (cloud access security broker : CASB), การเข้าถึงแบบควบคุมตามนโยบาย (zero trust network access : ZTNA), และการป้องกันการรั่วไหลของข้อมูล (data loss prevention : DLP) เมื่อผลการวิเคราะห์ของ DSPM ถูกนำไปใช้กำหนดนโยบายของ SSE การบังคับใช้นโยบายจะสอดคล้องกับระดับความละเอียดอ่อนและความเสี่ยงที่แท้จริงของข้อมูล
บทความนี้เป็นส่วนหนึ่งของคู่มือความปลอดภัยของ Hybrid Cloud
บทบาทของ DSPM ในสถาปัตยกรรม SSE
DSPM เป็นชั้นข้อมูลอัจฉริยะ (Data Intelligence Layer) ของสถาปัตยกรรม SSE ซึ่งให้คำตอบต่อสี่คำถามเกี่ยวกับข้อมูลที่ละเอียดอ่อน:
- มีข้อมูลที่ละเอียดอ่อนประเภทใดบ้าง?ข้อมูลส่วนบุคคล, บันทึกทางการเงิน, ข้อมูลสุขภาพ, ทรัพย์สินทางปัญญา, โค้ดต้นทาง และข้อมูลฝึกอบรม AI
- มันทำงานอยู่ที่ไหน?แอปพลิเคชัน SaaS, การจัดเก็บข้อมูลบนคลาวด์, ฐานข้อมูล, แพลตฟอร์มการทำงานร่วมกัน, การแชร์ไฟล์, กระบวนการวิเคราะห์ข้อมูล และการสำรองข้อมูล
- ใครสามารถเข้าถึงได้?ผู้ใช้ กลุ่ม ผู้ร่วมงานจากภายนอก บัญชีบริการ และแอปพลิเคชันที่เชื่อมต่อ
- ระดับความเสี่ยงเป็นอย่างไร?ลิงก์สาธารณะ สิทธิ์การเข้าถึงที่มากเกินไป บัญชีที่ไม่ใช้งานแต่ยังมีสิทธิ์การเข้าถึง การตั้งค่าพื้นที่จัดเก็บข้อมูลที่ผิดพลาด และการผสานระบบที่มีความเสี่ยง
SSE เป็นชั้นการบังคับใช้ ซึ่งควบคุมข้อมูลระหว่างการเคลื่อนย้าย ได้แก่ การอัปโหลดและดาวน์โหลดผ่านเว็บเกตเวย์ การแบ่งปันและกิจกรรมใน SaaS ผ่าน CASB การเข้าถึงแอปพลิเคชันส่วนตัวผ่าน ZTNA และการตรวจสอบเนื้อหาผ่าน DLP หากไม่มี DSPM SSE จะตัดสินใจโดยอิงจากข้อมูลประจำตัว อุปกรณ์ แอปพลิเคชัน และรูปแบบเนื้อหา แต่เมื่อมี DSPM SSE ยังสามารถระบุได้ว่าคลังข้อมูลและชุดข้อมูลใดมีความสำคัญที่สุด
ทำไมกลุ่มควบคุมที่ไม่คำนึงถึงข้อมูลจึงไม่สามารถตรวจจับความเสี่ยงในยุคปัจจุบันได้
ระบบควบคุมแบบไม่พิจารณาข้อมูล (data-blind controls) ไม่สามารถตรวจจับความเสี่ยงสมัยใหม่ได้ เนื่องจากผู้โจมตีใช้บัญชีที่ถูกต้องและบริการที่ถูกกฎหมายมากขึ้น ซึ่งดูเหมือนกิจกรรมปกติ
ผู้โจมตีใช้บัญชีที่ถูกต้องและบริการที่ถูกต้องตามกฎหมายมากขึ้นเรื่อยๆรายงานการสอบสวนการรั่วไหลข้อมูลปี 2026ของ Verizon พบว่าปัจจัยด้านมนุษย์มีบทบาทใน 62% ของกรณีการรั่วไหลข้อมูล และรายงานว่า 48% ของกรณีการรั่วไหลข้อมูลมีฝ่ายที่สามเกี่ยวข้อง เมื่อบัญชีที่ถูกบุกรุกดาวน์โหลดไฟล์จากแอปพลิเคชัน SaaS ที่ได้รับอนุญาต ระบบควบคุมเครือข่ายจะตรวจพบการรับส่งข้อมูลที่ปกติและได้รับอนุญาต แต่มีเพียงบริบทของข้อมูลเท่านั้นที่เปิดเผยว่าไฟล์เหล่านั้นคือข้อมูลที่ละเอียดอ่อนที่สุดขององค์กร
รูปแบบการเปิดเผยข้อมูลที่กลุ่มควบคุมที่ไม่คำนึงถึงข้อมูลมักมองข้าม ได้แก่ การแบ่งปันข้อมูลมากเกินไปผ่านลิงก์สาธารณะ ข้อมูลสำคัญที่กระจายอยู่ทั่วหลายสิบบริการ SaaS สำเนาข้อมูลเงาในสภาพแวดล้อมการทดสอบและพื้นที่จัดเก็บที่ถูกลืม การเข้าถึงอุปกรณ์ที่ไม่ได้รับการจัดการ และเครื่องมือ AI ที่เชื่อมต่อกับคลังข้อมูลที่ควรถูกจำกัดการเข้าถึง
วิธีที่ DSPM ระบุและจัดลำดับความสำคัญของความเสี่ยง
DSPM ค้นพบและจัดประเภทข้อมูลที่ละเอียดอ่อน ระบุจุดที่ข้อมูลอาจถูกเปิดเผย และจัดอันดับผลการตรวจสอบ เพื่อให้ทีมสามารถแก้ไขปัญหาที่มีความเสี่ยงสูงที่สุดก่อน
DSPM เชื่อมต่อกับแพลตฟอร์ม SaaS และคลาวด์ผ่าน API สแกนพื้นที่จัดเก็บข้อมูลและฐานข้อมูล และจัดประเภทเนื้อหาตามระดับความลับ การจัดประเภทนี้ดำเนินการในระดับวัตถุ (ไฟล์ ตาราง ชุดข้อมูล) เพื่อให้การควบคุมมีความเหมาะสมกับระดับความเสี่ยง
การวิเคราะห์ความเสี่ยงจะแสดงให้เห็นว่าข้อมูลถูกเข้าถึงโดยกลุ่มผู้รับข้อมูลที่อยู่นอกกลุ่มเป้าหมายที่กำหนดไว้ การจัดลำดับความสำคัญจะจัดอันดับผลการวิเคราะห์ตามระดับความอ่อนไหว ขอบเขตการเปิดเผย ความสำคัญต่อธุรกิจ และความเกี่ยวข้องกับกฎระเบียบ เพื่อให้ทีมสามารถแก้ไขความเสี่ยงที่มีความเสี่ยงสูงที่สุดก่อน แทนที่จะทำงานตามรายการที่ไม่มีการจัดลำดับความสำคัญ
วิธีที่ SSE นำผลการวิเคราะห์จาก DSPM มาใช้ในการควบคุม
ผลการวิเคราะห์จาก DSPM สามารถเป็นข้อมูลอ้างอิงในการปรับเปลี่ยนนโยบายการแบ่งปัน การเข้าถึง การอัปโหลด และนโยบาย DLP สำหรับข้อมูลที่ได้รับผลกระทบ ให้ดำเนินการปรับเปลี่ยนดังกล่าวผ่านระบบการบูรณาการที่ได้รับการสนับสนุน หรือผ่านกระบวนการเปลี่ยนแปลงนโยบายที่ได้รับการตรวจสอบแล้ว
| ผลการวิเคราะห์ของ DSPM | คำตอบจาก SSE |
|---|---|
| ข้อมูลที่ได้รับการควบคุมและแบ่งปันผ่านลิงก์สาธารณะในแอป SaaS | CASB จะลบลิงก์สาธารณะและแจ้งให้เจ้าของทราบ |
| ที่เก็บข้อมูลที่ไวต่อข้อมูล ซึ่งสามารถเข้าถึงได้โดยเครื่องมือ AI ที่ไม่ได้รับอนุญาต | CASB ยกเลิกสิทธิ์ OAuth; เว็บเกตเวย์บล็อกการอัปโหลดไปยังบริการ AI ดังกล่าว |
| ข้อมูลลูกค้าที่ปรากฏใน bucket ที่เพิ่งค้นพบ | ตรวจสอบข้อมูลที่ละเอียดอ่อนใน repositori เพื่อนำมารวมไว้ในนโยบาย DLP แบบตรงกันทุกประการ และใช้ข้อจำกัดการเข้าถึงที่เหมาะสมผ่านกลไกควบคุมที่ได้รับการสนับสนุน |
| ข้อมูลที่มีความไวสูงที่ถูกเข้าถึงจากอุปกรณ์ที่ไม่ได้ถูกจัดการ | CASB และ ZTNA ต้องการอุปกรณ์ที่ได้รับการจัดการ หรืออนุญาตให้เข้าถึงได้เฉพาะการดูเท่านั้น |
| คัดลอกโค้ดต้นฉบับไปยังพื้นที่เก็บข้อมูลบนคลาวด์ส่วนตัว | Web gateway DLP ป้องกันการอัปโหลดโค้ดไปยังปลายทางส่วนตัว |
จุดสำคัญในการบูรณาการคือระบบการจัดประเภทที่ใช้ร่วมกัน ป้ายกำกับ DSPM และนโยบาย SSE DLP ต้องใช้คำนิยามเดียวกัน มิฉะนั้นผลการตรวจสอบจะไม่สามารถนำไปสู่การบังคับใช้มาตรการได้ ให้ตรวจสอบว่าขั้นตอนการส่งต่อใดเป็นระบบอัตโนมัติ และขั้นตอนใดจำเป็นต้องมีการเปลี่ยนแปลงนโยบายที่ได้รับการอนุมัติ
ขั้นตอนการทำงานด้านการคุ้มครองข้อมูล
กระบวนการทำงานของ DSPM และ SSE ที่มีประสิทธิภาพจะทำงานในรูปแบบวงจรหกขั้นตอน ซึ่งทำซ้ำไปเรื่อยๆ เมื่อข้อมูลถูกสร้างขึ้นและถูกย้ายไป
1. ค้นพบ.สแกนข้อมูลในระบบคลาวด์และระบบจัดเก็บข้อมูล SaaS อย่างต่อเนื่อง และติดตามข้อมูลที่กำลังถูกส่งผ่านเกตเวย์
2. จัดประเภท.ใช้ระบบการจัดประเภทเดียวสำหรับทุกแหล่งข้อมูล
3. กำหนดลำดับความสำคัญจัดอันดับความเสี่ยงตามระดับความไวต่อความเสี่ยง ขอบเขตการส่งผลกระทบ และผลกระทบต่อธุรกิจ
4. ดำเนินการบังคับใช้.แปลงลำดับความสำคัญให้เป็นนโยบาย SSE: ข้อจำกัดการแชร์, การบล็อกการอัปโหลด, เงื่อนไขการเข้าถึง, และกฎ DLP
5. ตรวจสอบใช้ข้อมูลการติดตามการบังคับใช้เพื่อยืนยันว่าปริมาณการเข้าถึงได้ลดลง และนโยบายไม่ได้ขัดขวางงานที่ถูกต้อง
6. รายงาน.เตรียมหลักฐานสำหรับผู้ตรวจสอบ: ข้อมูลที่ได้รับการกำกับดูแลถูกเก็บไว้ที่ใด, มีมาตรการควบคุมใดที่นำมาใช้, และความเสี่ยงเปลี่ยนแปลงไปอย่างไรตามเวลา
วงจรนี้จะทำงานซ้ำไปซ้ำมาเมื่อข้อมูลถูกสร้างขึ้นและย้ายไป
การปกป้องข้อมูล SaaS และ AI ที่มีความละเอียดอ่อน
DSPM แสดงให้เห็นว่าเครื่องมือ AI สามารถเข้าถึงคลังข้อมูลที่ละเอียดอ่อนใดได้บ้าง ส่วน SSE ควบคุมว่าผู้ใช้และแอปพลิเคชันจะส่งข้อมูลอะไรไปยังบริการ AI
AI แบบสร้างเนื้อหา (Generative AI) เชื่อมต่อกับแหล่งข้อมูลได้มากกว่าและประมวลผลข้อมูลได้มากกว่าหมวดหมู่แอปพลิเคชันใดก็ตามในอดีต OWASP จัดให้การเปิดเผยข้อมูลที่ละเอียดอ่อนเป็นหนึ่งในความเสี่ยงหลักสำหรับแอปพลิเคชันที่ใช้โมเดลภาษาขนาดใหญ่ รายงาน DBIR ปี 2026 ของ Verizon พบว่า 67% ของผู้ใช้ที่เข้าถึงบริการ AI ผ่านอุปกรณ์ของบริษัท ใช้บัญชีที่ไม่ใช่ขององค์กร
DSPM ระบุว่าระบบจัดเก็บข้อมูลใดที่เครื่องมือ AI สามารถเข้าถึงได้ และข้อมูลที่ละเอียดอ่อนถูกเปิดเผยต่อเครื่องมือเหล่านั้นที่ใด SSE กำหนดว่าผู้ใช้สามารถส่งข้อมูลอะไรไปยังบริการ AI ได้ บริการ AI ใดที่ได้รับอนุญาต และแอปพลิเคชัน AI ที่เชื่อมต่ออยู่ยังคงรักษาสิทธิ์การเข้าถึงได้หรือไม่ Skyhigh ชี้ให้เห็นว่า เมื่อข้อมูลที่ละเอียดอ่อนเข้าสู่กระบวนการ AI แล้ว ก็ไม่สามารถย้อนกลับได้ ซึ่งนี่คือเหตุผลที่การควบคุมการไหลของข้อมูลเข้าสู่ระบบ AI เป็นกรณีการใช้งานหลักของ DSPM (เอกสารข้อมูล Skyhigh DSPM)
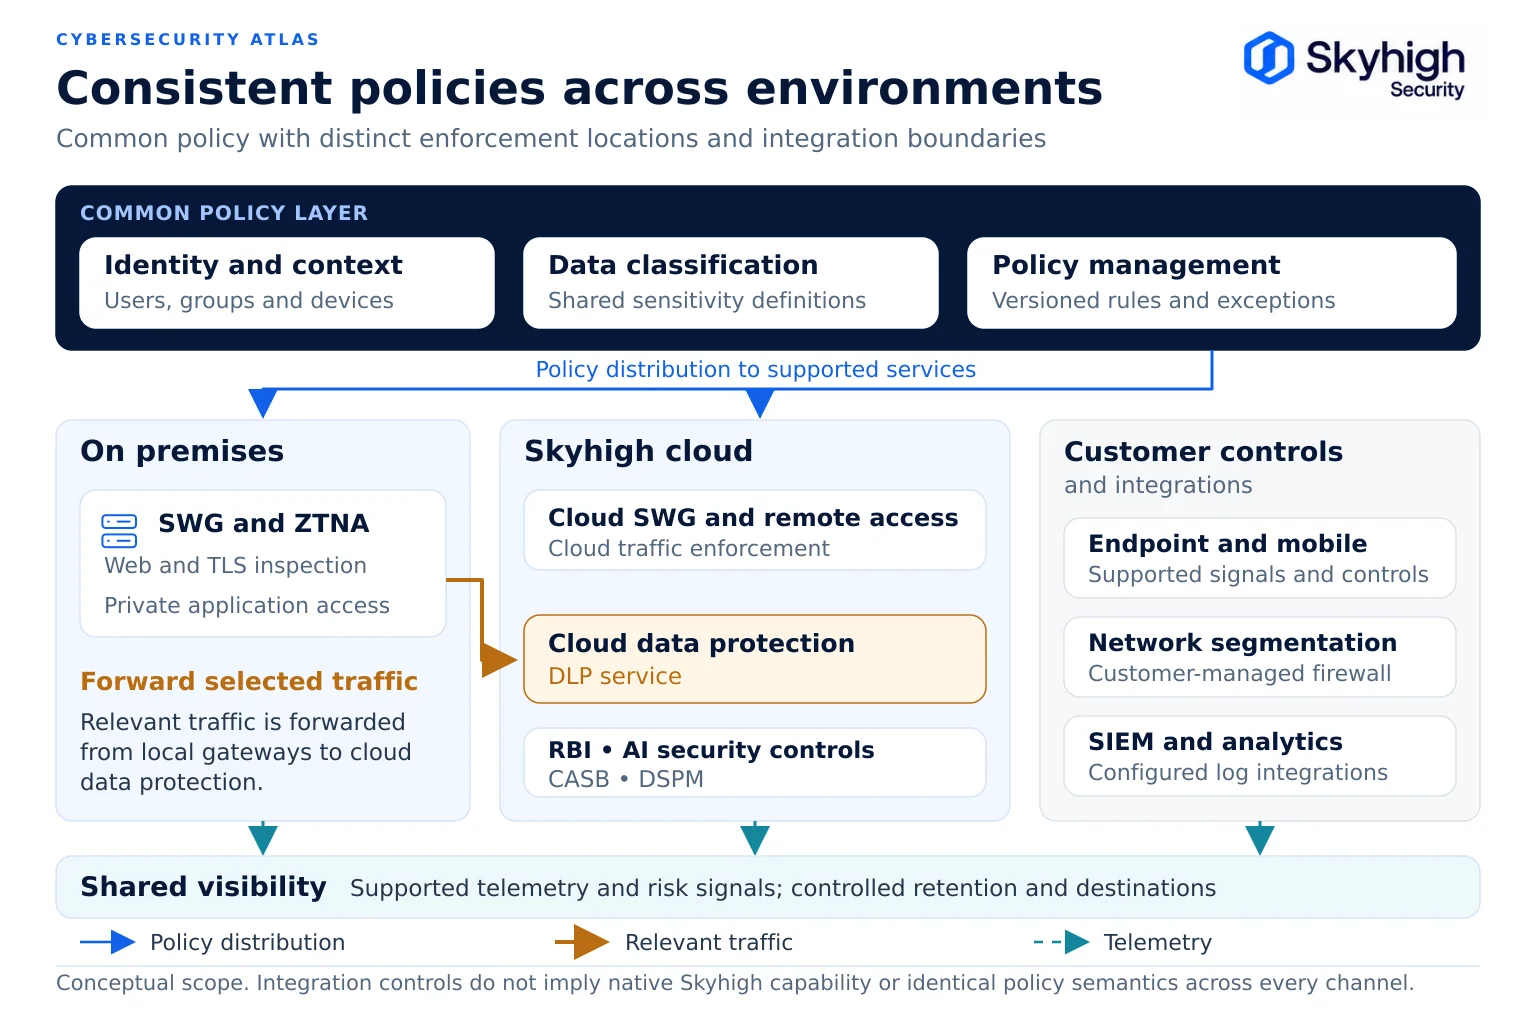
DSPM และ SSE ในสภาพแวดล้อมแบบไฮบริด
ระบบไฮบริดต้องการการคุ้มครองที่เสริมกัน: การตรวจค้น DSPM สำหรับคลังข้อมูลบนคลาวด์และ SaaS ที่ได้รับการสนับสนุน รวมถึงการตรวจสอบและบังคับใช้ SSE สำหรับข้อมูลที่กำลังถูกส่งผ่านเกตเวย์ในท้องถิ่นและบนคลาวด์
แยกการตรวจหาข้อมูลที่อยู่ในสถานะพัก (at-rest discovery) ออกจากความสามารถในการมองเห็นแบบเรียลไทม์ (inline visibility)การแชร์ไฟล์และฐานข้อมูลในสถานที่ (on-premises) อยู่นอกขอบเขตการตรวจหาข้อมูลที่อยู่ในสถานะพักของ DSPM ที่อธิบายไว้ที่นี่; อย่างไรก็ตาม การรับส่งข้อมูลจากระบบเหล่านั้นยังสามารถถูกสังเกตได้เมื่อผ่านเกตเวย์ที่ได้รับการสนับสนุน รวมถึงพร็อกซีของบุคคลที่สามที่ได้รับการบูรณาการ
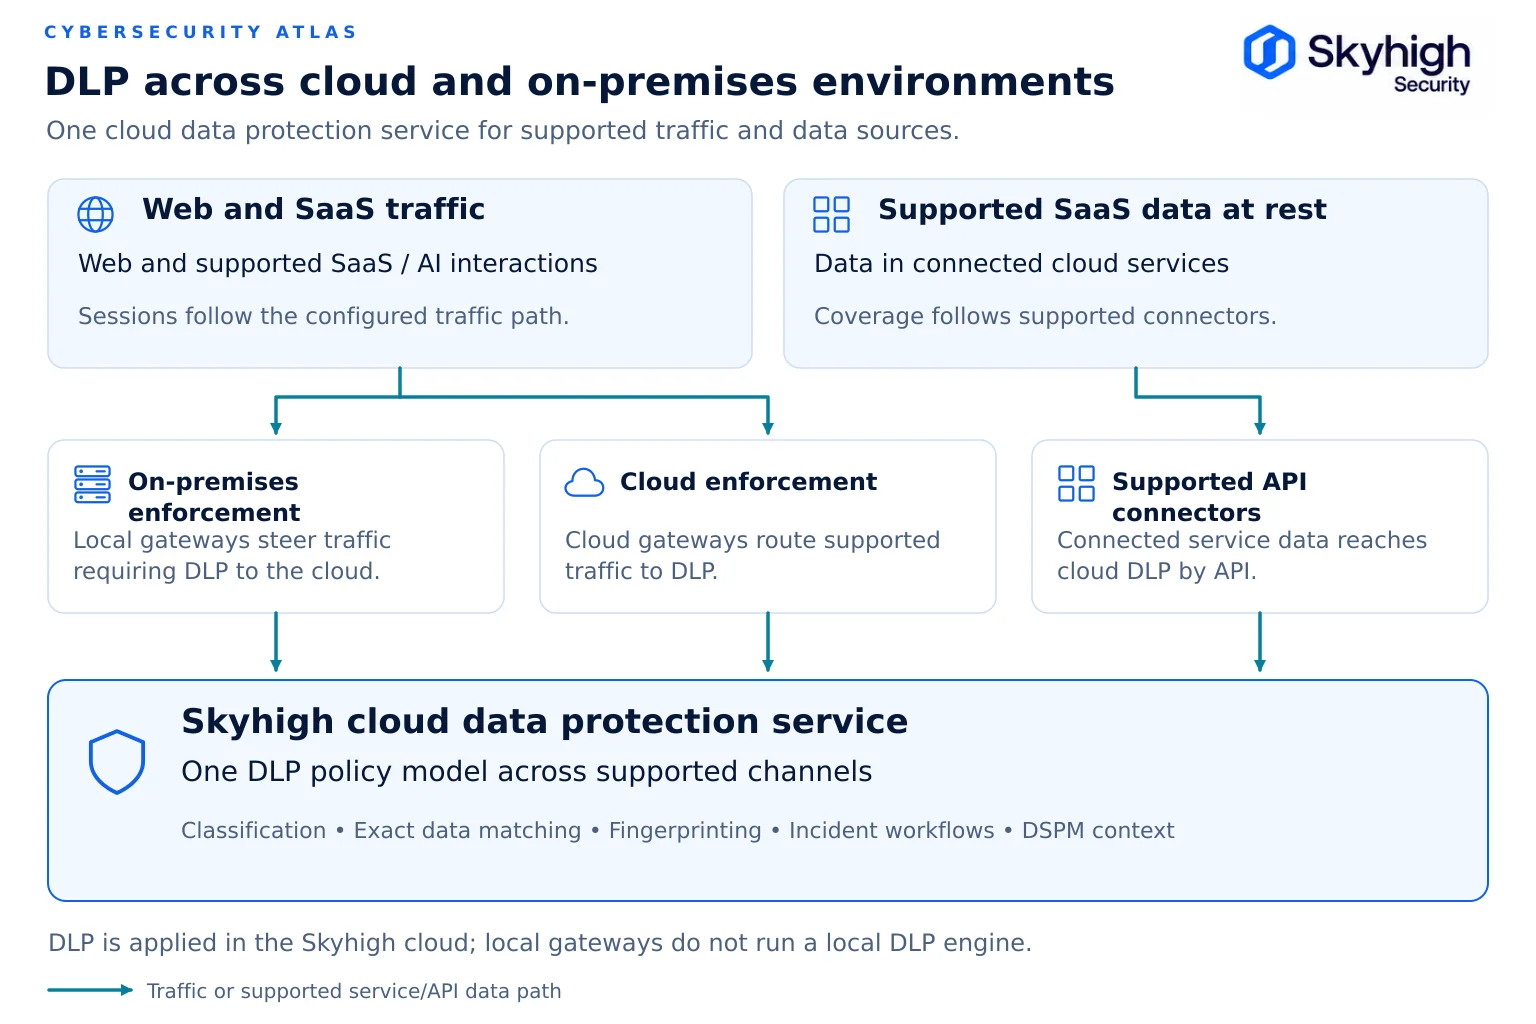
ใช้การกำหนดนโยบายข้อมูลเดียวกันในทุกเส้นทางที่ได้รับการสนับสนุนในการปรับใช้ Skyhigh ที่อธิบายไว้ที่นี่ นโยบายสำหรับเว็บและแอปพลิเคชันส่วนตัวจะถูกบังคับใช้ในระบบท้องถิ่น ส่วนการรับส่งข้อมูลที่จำเป็นต้องผ่านการตรวจสอบ DLP จะถูกส่งต่อไปยังคลาวด์ของ Skyhigh
ตัวอย่าง: สถาบันการเงินที่อยู่ภายใต้การกำกับดูแลและกำลังอยู่ในช่วงเปลี่ยนผ่าน
ธนาคารแห่งหนึ่งกำลังดำเนินการใช้เว็บเกตเวย์แบบติดตั้งในสถานที่ (on-premises) ที่สำนักงานใหญ่และสาขาต่าง ๆ กำลังอยู่ในขั้นตอนการเปลี่ยนระบบพร็อกซีรุ่นเก่า และใช้ CASB บนคลาวด์สำหรับบริการ SaaS
- DSPM สแกนผู้ใช้งาน SaaS และพื้นที่จัดเก็บข้อมูลบนคลาวด์ผ่าน API และค้นพบบันทึกข้อมูลลูกค้าในหลายไซต์การทำงานร่วมกันที่แบ่งปันกับพันธมิตรภายนอก
- การตรวจสอบในเว็บไซต์ต่าง ๆ ที่ใช้ระบบการทำงานร่วมกันบนคลาวด์ พบว่ามีการแชร์ข้อมูลลูกค้าที่ซ้ำกันไปยังกลุ่มที่ไม่ได้อนุมัติ
- พร็อกซีรุ่นเก่าที่ยังคงให้บริการให้กับบางสาขาอยู่ ยังเชื่อมต่อกับ DSPM ผ่าน ICAP ดังนั้นข้อมูลที่ส่งผ่านพร็อกซีดังกล่าวจึงสามารถมองเห็นได้พร้อมกับข้อมูลที่ส่งผ่านเกตเวย์ใหม่
- ผลการวิเคราะห์ได้รับการจัดอันดับแล้ว การแบ่งปันข้อมูลลูกค้ากับฝ่ายภายนอกเป็นลำดับความสำคัญสูงสุด
- CASB จะลบการแชร์ข้อมูลจากภายนอกและจำกัดการดาวน์โหลดให้ใช้เฉพาะกับอุปกรณ์ที่ได้รับการจัดการเท่านั้น DLP จะเพิ่มฐานข้อมูลลูกค้าเข้าไปในนโยบายการจับคู่แบบตรงตัว และนโยบายเดียวกันนี้จะถูกนำไปใช้กับข้อมูลการรับส่งจากเกตเวย์ภายในองค์กรและจากจุดให้บริการบนคลาวด์ เนื่องจากเกตเวย์จะส่งข้อมูลการรับส่งดังกล่าวไปยังคลาวด์ของ Skyhigh เพื่อตรวจสอบ
- นโยบายสำหรับเว็บและแอปพลิเคชันส่วนตัวถูกบังคับใช้ในระบบโครงสร้างพื้นฐานของธนาคารเอง ส่วนการส่งข้อมูลที่ต้องการการปกป้องข้อมูล CASB หรือการควบคุมด้วย AI จะถูกส่งต่อไปยังคลาวด์ Skyhigh ตามนโยบายเดียวกัน
- รายงานประจำไตรมาสแสดงให้ผู้ตรวจสอบทราบว่าคลังข้อมูลใดเก็บข้อมูลที่อยู่ภายใต้การกำกับดูแล มาตรการควบคุมใดถูกนำมาใช้ และระดับความเสี่ยงได้เปลี่ยนแปลงไปอย่างไร
สำหรับตัวอย่างการใช้งาน SSE แบบไฮบริดในภาคบริการทางการเงินในภาคสาธารณะ โปรดดูการนำ SSE แบบไฮบริดของ Skyhigh ไปใช้โดย Sicrediในสภาพแวดล้อมทั้งแบบออนพรีมิส คลาวด์ และระยะไกล
สิ่งที่ควรพิจารณาในกลยุทธ์ DSPM ที่รองรับ SSE
ค้นหาคุณสมบัติ DSPM และ SSE ที่สามารถแบ่งประเภทข้อมูลร่วมกัน ครอบคลุมทุกสภาพแวดล้อม และนำผลการวิเคราะห์ไปใช้ในการบังคับใช้มาตรการ
- การค้นพบข้อมูลที่อยู่ในสถานะพัก (data at rest) ในระบบ SaaS, IaaS และฐานข้อมูลบนคลาวด์
- การมองเห็นข้อมูลที่กำลังถูกส่งผ่านเกตเวย์ขององค์กรเอง รวมถึงพร็อกซีของฝ่ายที่สาม
- ระบบการจัดประเภทหนึ่งที่ใช้ร่วมกันโดย DSPM และ DLP
- ผลการวิจัยที่สามารถนำไปสู่การเปลี่ยนแปลงนโยบาย SSE ได้โดยตรง พร้อมกับการใช้ระบบอัตโนมัติเมื่อเหมาะสม
- การบังคับใช้บนเว็บ, SaaS, แอปพลิเคชันส่วนตัว, จุดปลายทาง และเครื่องมือ AI
- การบังคับใช้นโยบายทั้งในระบบท้องถิ่นและระบบคลาวด์ภายใต้กฎนโยบายเดียวสำหรับโครงสร้างระบบไฮบริด
- รายงานที่พร้อมสำหรับการตรวจสอบและเอกสารอนุญาตที่เกี่ยวข้องสำหรับภาคอุตสาหกรรมที่อยู่ภายใต้การกำกับดูแล
วิธีที่ Skyhigh ผสมผสาน DSPM และ SSE
Skyhigh ผสานการค้นพบข้อมูลบนคลาวด์และ SaaS กับความสามารถในการมองเห็นข้อมูลแบบเรียลไทม์ ผ่านจุดบังคับใช้ของ Skyhigh และพร็อกซีของบุคคลที่สามที่ได้รับการสนับสนุน
Skyhigh DSPM ค้นพบข้อมูลที่อยู่ในสถานะพัก (data at rest) ในระบบจัดเก็บข้อมูลบนคลาวด์ ฐานข้อมูลบนคลาวด์ และ SaaS พร้อมทั้งติดตามข้อมูลที่กำลังถูกส่งผ่าน (data in motion) ผ่านจุดบังคับใช้ของ Skyhigh ซึ่งรวมถึงเครือข่าย การจราจรบนคลาวด์ และกระแสข้อมูล SaaS ระบบนี้ผสานการทำงานกับ Skyhigh Advanced DLP และ SSE เพื่อให้ผลการวิเคราะห์สถานะความปลอดภัย (posture findings) เป็นแนวทางในการบังคับใช้มาตรการ และสามารถเชื่อมต่อกับโซลูชันพร็อกซีของบุคคลที่สามผ่าน ICAP เพื่อขยายการมองเห็นไปยังแพลตฟอร์มแบบอินไลน์ที่ยังไม่ได้รวมอยู่ใน Skyhigh (แผ่นข้อมูล Skyhigh DSPM) Skyhigh DSPM ได้รับการรับรองระดับ FedRAMP Highในเดือนมีนาคม 2026
การอัปเดตแพลตฟอร์มของ Skyhigh ในเดือนมีนาคม 2026 ได้ขยายความสามารถในการมองเห็นของ DSPM ไปยังเกตเวย์เว็บที่ปลอดภัยของฝ่ายที่สาม เพื่อสร้างมุมมองที่รวมเป็นหนึ่งเดียวเกี่ยวกับความเสี่ยงของข้อมูลในสภาพแวดล้อมที่มีผู้ให้บริการหลายราย (Skyhigh Security). ผ่านSkyhigh Hybrid SSE Mesh นโยบายเดียวกันจะถูกนำไปใช้ที่จุดบังคับใช้ทั้งในระบบภายในองค์กรและบนคลาวด์ Skyhigh ได้รับการจัดอันดับที่หนึ่งในหมวดหมู่ Advanced SSE Use Case ในรายงาน Gartner®Critical Capabilities ปี 2026 สำหรับSecurity Service Edge.
แหล่งข้อมูล
- Verizon.รายงานการสอบสวนการรั่วไหลข้อมูล ปี 2026. https://www.verizon.com/business/resources/reports/dbir/
- OWASP.LLM02:2025 การเปิดเผยข้อมูลที่ละเอียดอ่อน. https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/
- Skyhigh Security. ใบข้อมูลSkyhigh Data Security Posture Management(มิถุนายน 2026).https://www.skyhighsecurity.com/wp-content/uploads/2026/06/ds-dspm.pdf
- Skyhigh Security. “Skyhigh Security ได้รับใบอนุญาต FedRAMP High สำหรับ Skyhigh DSPM.”https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-achieves-fedramp-high-authorization-for-skyhigh-dspm.html
- Skyhigh Security. “Skyhigh Security ประกาศโซลูชันใหม่เพื่อเสริมความแข็งแกร่งให้กับแพลตฟอร์ม SSE แบบยูนิเวอร์ซัลที่สร้างการเปลี่ยนแปลงอย่างพลิกโฉม” (24 มีนาคม 2026).https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-announces-new-solutions-to-strengthen-disruptive-universal-sse-platform.html
- Skyhigh Security. “Sicredi ร่วมมือกับSkyhigh Security เพื่อสนับสนุนการทำงานแบบไฮบริดและการนำ AI มาใช้” (15 มกราคม 2026).https://www.skyhighsecurity.com/about/newsroom/newswire/sicredi-partners-with-skyhigh-security-to-secure-hybrid-work-and-ai-adoption.html
- Skyhigh Security. “Skyhigh Security ได้รับการจัดอันดับที่ 1 ในด้านกรณีการใช้งาน SSE ขั้นสูง ในปี 2026 ตามรายงาน GartnerCritical Capabilities สำหรับSecurity Service Edge” (5 สิงหาคม 2026).https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER เป็นเครื่องหมายการค้าและเครื่องหมายบริการที่จดทะเบียนของ Gartner, Inc. และ/หรือบริษัทในเครือในสหรัฐอเมริกาและระดับนานาชาติ และถูกใช้ในเอกสารนี้ตามความอนุญาต สงวนสิทธิ์ทั้งหมด Gartner ไม่รับรองผู้จำหน่าย ผลิตภัณฑ์ หรือบริการใดที่ปรากฏในเอกสารวิจัยของบริษัท