






การรักษาความปลอดภัยของแอปพลิเคชัน SaaS ผ่านการควบคุมระดับเบราว์เซอร์
- CASB เพียงอย่างเดียวจะยังมีจุดบอดในการตรวจสอบกิจกรรมของเบราว์เซอร์ API และระบบควบคุมพร็อกซีแบบอินไลน์สามารถควบคุมการถ่ายโอนไฟล์และนโยบายการแบ่งปันได้ แต่ไม่สามารถ...
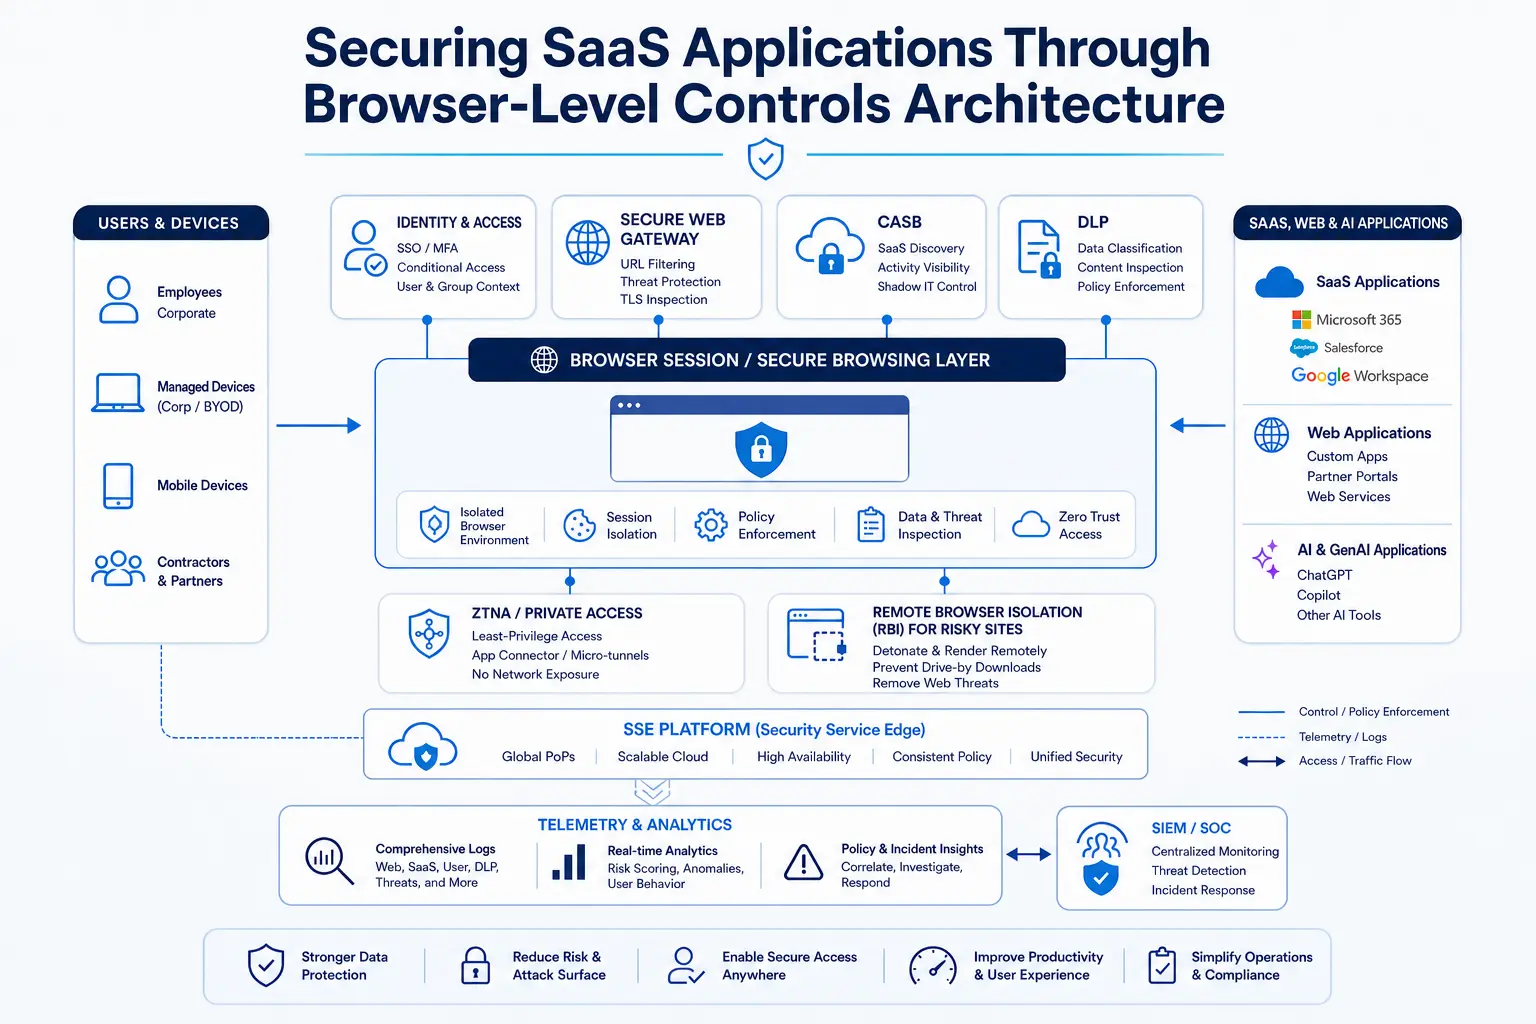
- การควบคุมระดับเบราว์เซอร์ช่วยปิดช่องว่างในการดำเนินการของเซสชัน RBI, DLP ที่ถูกบังคับใช้โดย SWG และนโยบายเซสชันช่วยบังคับใช้ข้อจำกัดในการคัดลอก/วาง
- คุณไม่จำเป็นต้องใช้เบราว์เซอร์เฉพาะตัว ระบบควบคุมเหล่านี้ทำงานได้ผ่านเบราว์เซอร์ที่พนักงานของคุณใช้อยู่แล้ว — Chrome, Edge, Safari,
- การดำเนินการแบบเป็นขั้นตอนช่วยลดความเสี่ยงและปัญหาในการนำระบบมาใช้ เริ่มจากสถานการณ์ที่มีความเสี่ยงสูง (อุปกรณ์ที่ไม่ได้รับการจัดการ, SaaS ที่มีความสำคัญสูง)
- เฟรมเวิร์กกำหนดให้มีการใช้มาตรการควบคุมเหล่านี้
- ผลลัพธ์ที่วัดได้นั้นสำคัญ
CASBของคุณได้ป้องกันไม่ให้ผู้รับจ้างดาวน์โหลดรายชื่อลูกค้าจาก Salesforce ไปยังแล็ปท็อปที่ไม่ได้อยู่ภายใต้การจัดการ 5 วินาทีต่อมา ผู้รับจ้างคนเดียวกันนั้นเลือกข้อมูลในตารางทั้งหมด คัดลอกไปยังคลิปบอร์ด วางลงในหน้าเขียนอีเมลส่วนตัวของ Gmail และคลิก “ส่ง” ระบบ CASB ไม่ตรวจพบการกระทำนี้เลย แต่เบราว์เซอร์ได้ตรวจพบ — และหากมีมาตรการควบคุมที่เหมาะสม ก็สามารถป้องกันการกระทำนี้ได้ คู่มือนี้จะนำผู้ดูแลความปลอดภัย SaaS และผู้ดำเนินการ CASB ผ่านขั้นตอนการแก้ไขช่องโหว่นี้แบบเป็นขั้นตอน โดยเพิ่มชั้นการควบคุมระดับเบราว์เซอร์ — remote browser isolation (RBI), secure web gateway (SWG),DLP และการดำเนินการในเซสชัน — บนระบบ CASB ที่มีอยู่
เงื่อนไขเบื้องต้น: สิ่งที่ควรเตรียมไว้ก่อนเริ่ม
ก่อนที่จะเปิดใช้งานการควบคุมระดับเบราว์เซอร์ โปรดตรวจสอบให้แน่ใจว่าสภาพแวดล้อมของคุณตรงตามเงื่อนไขพื้นฐานทั้งสี่ข้อ การข้ามขั้นตอนเหล่านี้อาจก่อให้เกิดความขัดแย้งในนโยบาย ความไม่พอใจของผู้ใช้ และการครอบคลุมที่ไม่ครบถ้วน
1. CASB ที่ได้ติดตั้งแล้วในโหมดพร็อกซีแบบไปข้างหน้าและแบบย้อนกลับ คุณจำเป็นต้องมีการตรวจสอบการรับส่งข้อมูลแบบอินไลน์สำหรับแอปพลิเคชัน SaaS ที่ได้รับอนุญาต (พร็อกซีแบบย้อนกลับ) และการมองเห็นระบบ IT ที่ไม่ได้รับการอนุมัติ (พร็อกซีแบบไปข้างหน้า) เพื่อใช้เป็นมาตรฐานการบังคับใช้ หากคุณติดตั้ง CASB ในรูปแบบ API เท่านั้น คุณจะขาดเส้นทางแบบอินไลน์ที่การควบคุมผ่านเบราว์เซอร์สามารถขยายได้
2. เครื่องยนต์นโยบาย DLP แบบรวมศูนย์ การควบคุมระดับเบราว์เซอร์ต้องอ้างอิงการจัดประเภทข้อมูลเดียวกัน — PII, PHI, บันทึกทางการเงิน, โค้ดต้นทาง, ทรัพย์สินทางปัญญา — ที่ใช้โดยนโยบาย CASB และ DLP สำหรับอีเมลของคุณ หากการกำหนดค่า DLP ของคุณถูกเก็บไว้ในระบบที่แยกกัน ให้เริ่มด้วยการรวมศูนย์ข้อมูลเหล่านั้น การจัดประเภทที่ไม่สอดคล้องกันอาจทำให้ช่องทางหนึ่งบล็อกสิ่งที่ช่องทางอื่นอนุญาต แพลตฟอร์ม DLP แบบรวมศูนย์จะช่วยหลีกเลี่ยงการแยกส่วนนี้
3. การบูรณาการผู้ให้บริการระบุตัวตน (IdP) และการประเมินสถานะอุปกรณ์ การควบคุมผ่านเบราว์เซอร์จะมีประโยชน์มากขึ้นเมื่อสามารถปรับให้เหมาะสมกับตัวตนของผู้ใช้และอุปกรณ์ที่พวกเขากำลังใช้งาน ผู้รับจ้างด้านการตลาดที่ใช้ MacBook ส่วนตัวควรได้รับการควบคุมที่เข้มงวดกว่านักวิเคราะห์การเงินเต็มเวลาที่ใช้เครื่อง Windows ที่ได้รับการจัดการ ซึ่งสิ่งนี้ต้องการการรวมระบบ SAML/OIDC กับ IdP ของคุณ และการตรวจสอบสถานะอุปกรณ์ (อุปกรณ์ที่ได้รับการจัดการ vs. อุปกรณ์ที่ไม่ได้รับการจัดการ, ระดับการอัปเดตระบบปฏิบัติการ, สถานะการเข้ารหัสดิสก์)
4. รายการแอปพลิเคชัน SaaS พร้อมการจัดประเภทความละเอียดอ่อนของข้อมูล คุณไม่สามารถกำหนดขอบเขตนโยบายสำหรับเบราว์เซอร์ได้หากไม่ทราบว่าแอปพลิเคชัน SaaS ใดเก็บข้อมูลที่ละเอียดอ่อน จัดหมวดหมู่แอปพลิเคชัน SaaS 20–50 อันดับแรกตามระดับความละเอียดอ่อนของข้อมูล (วิกฤต, สูง, ปานกลาง, ต่ำ) แนวทางปฏิบัติที่ดีที่สุดในการกำกับดูแล SaaS ของ CSA แนะนำให้ประเมินความเสี่ยงในทุกขั้นตอนของวงจรชีวิต SaaS — การประเมิน, การนำใช้, การใช้งาน และการยุติการใช้งาน รายการนี้จะเป็นข้อมูลนำเข้าสำหรับการกำหนดขอบเขตนโยบายของคุณ
ขั้นตอนที่ 1: ปิดช่องว่างระหว่างคลิปบอร์ดและระบบดาวน์โหลดในสถานการณ์ที่มีความเสี่ยงสูง
เริ่มจากจุดที่มีความเสี่ยงสูงที่สุดและจำนวนผู้ใช้ที่น้อยที่สุด: อุปกรณ์ที่ไม่ได้รับการจัดการที่เข้าถึงแอปพลิเคชัน SaaS ที่มีความสำคัญ
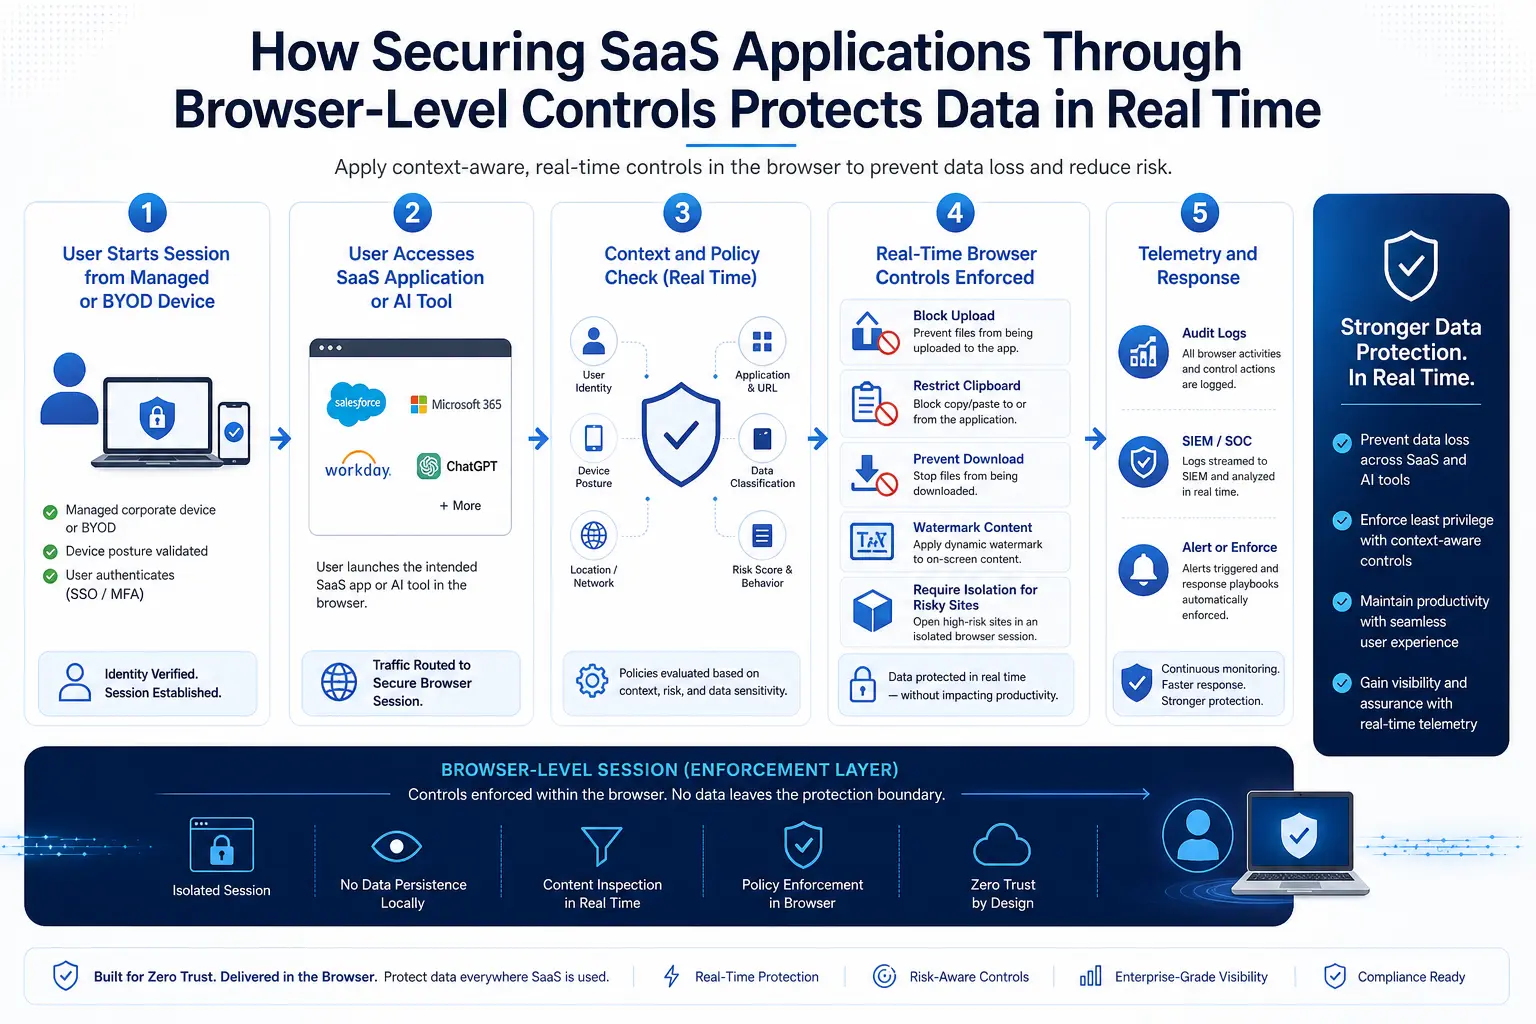
สถานการณ์ที่สนับสนุนการดำเนินการในเฟส 1: ผู้ตรวจสอบจากฝ่ายที่สามเข้าสู่ระบบ Workday ของคุณจากแล็ปท็อปส่วนตัวโดยใช้ SSO พร็อกซีแบบย้อนกลับของ CASB ของคุณยืนยันตัวตนของเซสชันและบล็อกการดาวน์โหลดไฟล์ตามนโยบาย แต่ผู้ตรวจสอบเปิดรายงานค่าตอบแทนพนักงาน เลือกข้อมูลเงินเดือน 30 แถว คัดลอกข้อมูลเหล่านั้น เปิดแท็บใหม่ไปยัง Google Sheet ส่วนตัว และวางข้อมูลลงไป CASB เห็นเซสชัน Workday ที่ได้รับการยืนยันตัวตนและเซสชัน Google Sheets — ซึ่งเป็นสองเหตุการณ์ที่แยกกันและได้รับอนุญาตเป็นรายบุคคล CASB ไม่เคยเห็นการเคลื่อนย้ายข้อมูลระหว่างทั้งสองเซสชัน เนื่องจากกระบวนการคลิปบอร์ดเกิดขึ้นทั้งหมดภายในบริบทการแสดงผลของเบราว์เซอร์
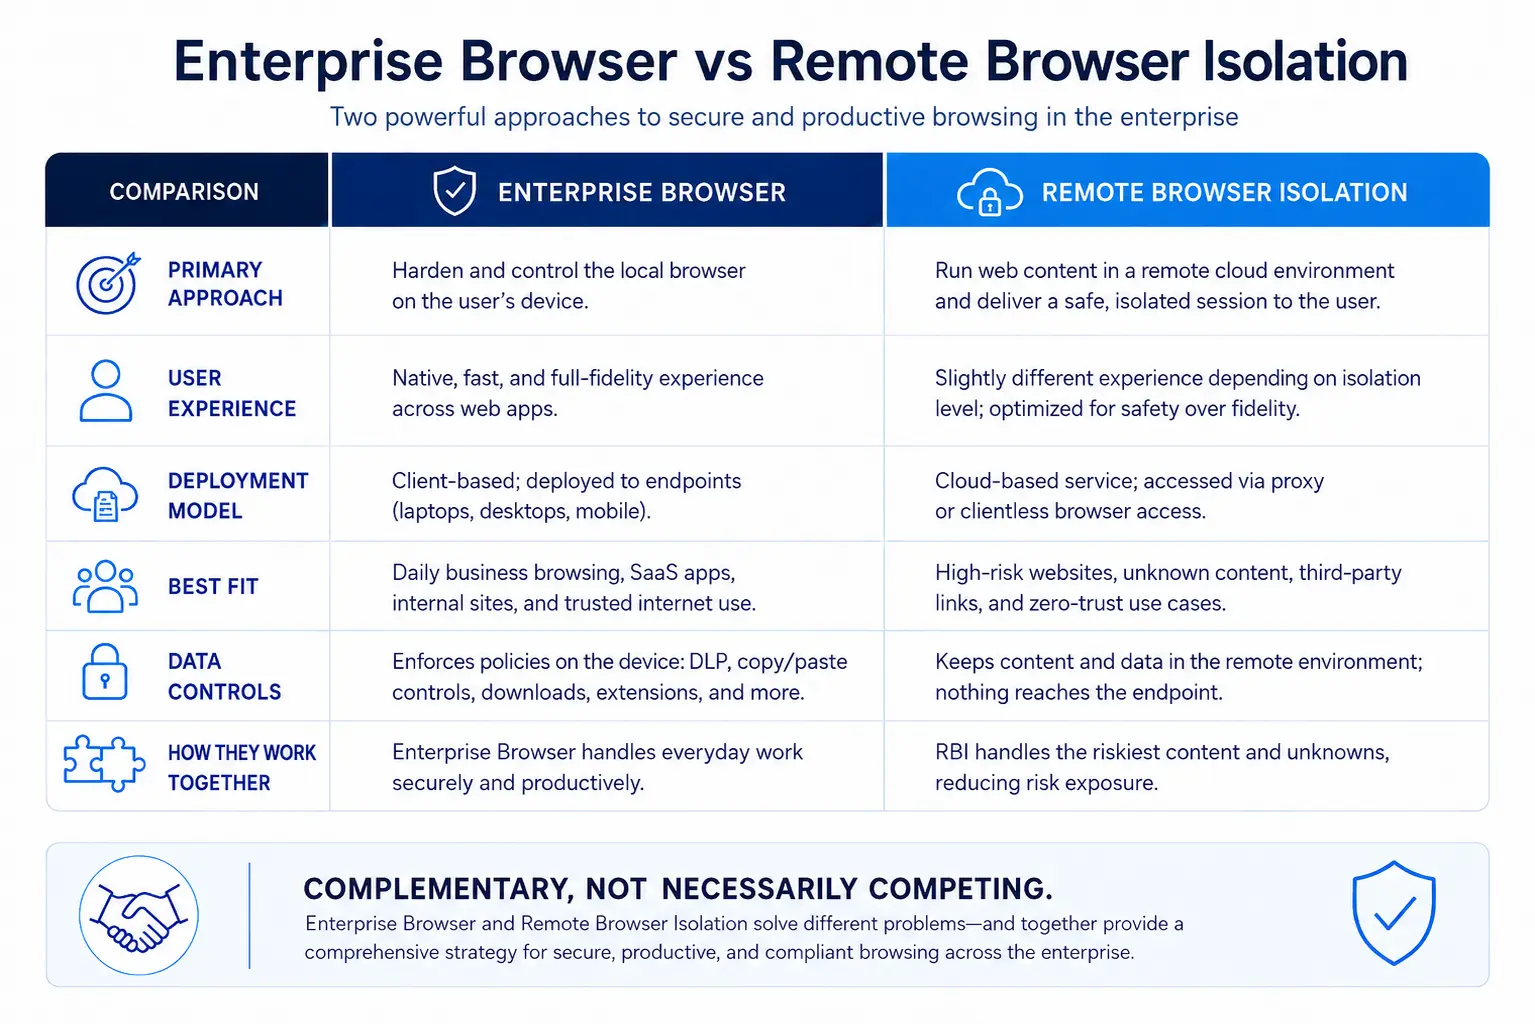
สิ่งที่ควรนำไปใช้: เปิดใช้งานremote browser isolation สำหรับทุกเซสชันของอุปกรณ์ที่ไม่ได้รับการจัดการ ซึ่งเข้าถึงแอปพลิเคชัน SaaS ระดับ Tier 1 (สำคัญ) และ Tier 2 (สูง) RBI จะแสดงแอปพลิเคชัน SaaS ในคอนเทนเนอร์ที่โฮสต์บนคลาวด์ และส่งเฉพาะพิกเซลไปยังเบราว์เซอร์ของผู้ใช้เท่านั้น สถาปัตยกรรมนี้ช่วยให้คุณสามารถควบคุมการดำเนินการในเซสชันได้อย่างละเอียด:
ข้อจำกัดการคัดลอก/วาง: ป้องกันการอ่าน/เขียนในคลิปบอร์ดจากเซสชันที่ถูกแยกไว้ หรืออนุญาตให้วางข้อมูลได้ แต่ป้องกันการคัดลอกข้อมูลออก เพื่อป้องกันไม่ให้ข้อมูลหลุดออกจากบริบทของแอปพลิเคชัน SaaS
การจำกัดการดาวน์โหลด: ป้องกันการดาวน์โหลดไฟล์จากเซสชันที่แสดงผลอย่างสมบูรณ์ หรือจำกัดการดาวน์โหลดให้เฉพาะกับประเภทไฟล์ที่กำหนด
การบล็อกการพิมพ์: ปิดใช้งานคำสั่งพิมพ์และพิมพ์เป็น PDF
การใส่ลายน้ำในภาพหน้าจอ: ใส่ลายน้ำที่มองเห็นได้หรือลายน้ำทางนิติวิทยาศาสตร์ ซึ่งประกอบด้วยที่อยู่อีเมลของผู้ใช้และเวลาที่บันทึก ลงในสตรีมที่แสดงผล เพื่อป้องกันการจับภาพหน้าจอ
NIST SP 800 53 SC 7 กำหนดให้ต้องแยกส่วนประกอบของระบบด้วยกลไกการป้องกันขอบเขต เพื่อควบคุมการไหลของข้อมูลและจำกัดความเสียหายที่อาจเกิดขึ้นจากการโจมตีที่เป็นอันตรายและข้อผิดพลาด RBI สร้างขอบเขตนี้ขึ้นอย่างชัดเจนระหว่างข้อมูลของแอปพลิเคชัน SaaS กับอุปกรณ์ท้องถิ่นของผู้ใช้ โดยบังคับใช้การควบคุมการไหลของข้อมูล ซึ่งพร็อกซีเครือข่ายไม่สามารถทำได้
ข้อจำกัดของขอบเขต: ให้ใช้มาตรการควบคุมเหล่านี้เฉพาะกับอุปกรณ์ที่ไม่ได้รับการจัดการและกลุ่มผู้รับจ้างในเฟส 1 เท่านั้น ส่วนอุปกรณ์ปลายทางที่ได้รับการจัดการ ซึ่งมีเอเจนต์ติดตั้งไว้และสถานะความปลอดภัยได้รับการยืนยันแล้ว สามารถใช้มาตรการควบคุมที่เบากว่า (เช่น การใส่ลายน้ำโดยไม่บล็อกคลิปบอร์ด) เพื่อรักษาประสิทธิภาพการทำงาน
ขั้นตอนที่ 2: ขยายระบบ DLP ของเบราว์เซอร์ไปยังอุปกรณ์ปลายทางที่ได้รับการจัดการ และเพิ่มการครอบคลุมบริการ SaaS ให้กว้างขึ้น
เมื่อเฟส 1 เข้าสู่ภาวะเสถียร — โดยทั่วไปหลังจากเก็บข้อมูลจากระบบวัดระยะไกลและปรับแต่งนโยบายเป็นเวลา 4–6 สัปดาห์ — ให้ขยายขอบเขตการครอบคลุมไปยังอุปกรณ์ที่ได้รับการจัดการและชุดแอปพลิเคชัน SaaS ที่กว้างขึ้น
สถานการณ์ที่สนับสนุนการดำเนินการในเฟส 2: ตัวแทนขายงานเต็มเวลาที่ใช้แล็ปท็อปที่ได้รับการจัดการ เข้าถึง Salesforce ผ่าน Chrome เขาเปิดบันทึกบัญชีลูกค้า คัดลอกชื่อ องค์กร และหมายเลขโทรศัพท์ของผู้ติดต่อ แล้ววางข้อมูลดังกล่าวลงใน ChatGPT เพื่อสร้างอีเมลติดต่อที่ปรับแต่งให้เหมาะกับแต่ละบุคคล ไม่มีการดาวน์โหลดไฟล์ใดๆ และไม่มีการละเมิดกฎการแบ่งปันข้อมูลของ Salesforce แต่ข้อมูลส่วนบุคคลที่ระบุตัวตนได้ (PII) ของลูกค้าได้ออกจากสภาพแวดล้อม SaaS ที่คุณควบคุมแล้ว และเข้าสู่เครื่องมือ AI ของฝ่ายที่สามผ่านคลิปบอร์ดของเบราว์เซอร์
ตามรายงาน "State of SaaS Security Report (2025)" ของ CSA องค์กร 63% รายงานว่ามีการแบ่งปันข้อมูลกับฝ่ายภายนอกเกินความจำเป็น และ 56% ระบุว่าพนักงานอัปโหลดข้อมูลที่ละเอียดอ่อนไปยังแอปพลิเคชัน SaaS ที่ไม่ได้รับอนุญาต — ซึ่งมักเกิดขึ้นผ่านทางคลิปบอร์ดและช่องทางการอัปโหลดเหล่านี้เอง ที่ระบบควบคุมแบบดั้งเดิมมักไม่สามารถตรวจจับได้ ระบบ DLP ระดับเบราว์เซอร์คือระบบควบคุมที่สามารถสกัดกั้นการกระทำเหล่านี้ก่อนที่ข้อมูลจะถึงจุดหมายปลายทางที่ไม่ได้รับอนุญาต
สิ่งที่ควรนำไปใช้งาน:
SWG ได้ดำเนินการตรวจสอบ DLP บนอุปกรณ์ปลายทางที่ได้รับการจัดการ ตัวแทนsecure web gateway จะดักจับการส่งข้อมูลผ่านเบราว์เซอร์และใช้ระบบจัดประเภท DLP กับข้อมูลที่กำลังถูกส่ง — รวมถึงการส่งข้อมูลจากช่องกรอกแบบฟอร์ม เหตุการณ์การวางข้อมูลจากคลิปบอร์ดลงในแอปพลิเคชันเว็บ และการอัปโหลดไฟล์ผ่านเบราว์เซอร์ ซึ่งสามารถตรวจจับสถานการณ์การส่งข้อมูลจาก Salesforce ไปยัง ChatGPT ดังที่กล่าวไว้ข้างต้น
RBI แบบเลือกเฉพาะสำหรับประเภทข้อมูลที่ละเอียดอ่อน แทนที่จะแยกการท่องเว็บทั้งหมด ให้ส่งเซสชันไปยังแอปพลิเคชัน SaaS ระดับ Tier 1 และ Tier 2 ผ่าน RBI เมื่อพฤติกรรมของผู้ใช้ก่อให้เกิดสัญญาณความเสี่ยง (เช่น การเข้าถึงข้อมูลลูกค้า การเปิดหน้าแสดงข้อมูลเพื่อส่งออก หรือการเข้าถึงเครื่องมือ AI ด้วยข้อมูลประจำตัวของบริษัท)
การใช้ลายน้ำเพื่อป้องกันการบันทึกเซสชัน ให้ใส่ลายน้ำที่มองเห็นได้บนเซสชันที่แสดงข้อมูลที่ละเอียดอ่อน เพื่อว่าหากผู้ใช้ถ่ายภาพหน้าจอ ลายน้ำดังกล่าวจะช่วยให้ติดตามภาพนั้นกลับไปยังผู้ใช้ เซสชัน และเวลาที่บันทึกได้
หลักการออกแบบนโยบายจาก NIST SP 800 53 AC 4: สามารถใช้กลไกบังคับการเข้าถึงที่ระดับแอปพลิเคชันและบริการ เพื่อเพิ่มความปลอดภัยของข้อมูลและควบคุมการไหลของข้อมูลให้เกินกว่าที่การควบคุมระดับเครือข่ายสามารถทำได้ ระบบ DLP และ RBI ระดับเบราว์เซอร์ทำงานที่ระดับแอปพลิเคชันและบริการนี้โดยตรง โดยเพิ่มการบังคับใช้ที่พร็อกซี CASB ระดับเครือข่ายไม่สามารถเข้าถึงได้
ขั้นตอนที่ 3: ผสานรวมการควบคุมเบราว์เซอร์เข้ากับโครงสร้างนโยบาย SSE ของคุณ
การนำระบบควบคุมเบราว์เซอร์มาใช้เป็นชั้นที่แยกต่างหากจะก่อให้เกิดภาระในการดำเนินงาน: นโยบายที่แยกต่างหาก, คอนโซลที่แยกต่างหาก, และคิวเหตุการณ์ที่แยกต่างหาก ขั้นตอนที่ 3 จะรวมการบังคับใช้ระดับเบราว์เซอร์เข้ากับแพลตฟอร์ม Security Service Edge (SSE) ของคุณ เพื่อให้เครื่องยนต์นโยบายเดียวสามารถควบคุมการตัดสินใจของ CASB, SWG, DLP, RBI และ ZTNA ได้
สถานการณ์ที่สนับสนุนการใช้เฟส 3: SOC ของคุณได้รับคำเตือนสามรายการ ได้แก่ คำเตือนจาก CASB ว่าผู้ใช้ได้เข้าถึงแอปพลิเคชัน SaaS แบบเงา คำเตือนจาก SWG ว่าเซสชันเบราว์เซอร์ของผู้ใช้เดียวกันได้ทริกเกอร์การจับคู่รูปแบบ DLP และคำเตือนจาก RBI ว่าการคัดลอกข้อมูลในคลิปบอร์ดถูกบล็อก คอนโซลสามตัว นักวิเคราะห์สามคน ตั๋วสามใบ — สำหรับผู้ใช้หนึ่งคนที่ดำเนินการตามลำดับขั้นตอนเดียว นโยบาย SSE แบบรวมศูนย์จะรวมเหตุการณ์เหล่านี้เป็นเหตุการณ์เดียวที่มีความสัมพันธ์กัน พร้อมด้วยกระบวนการตอบสนองเดียว
สิ่งที่ควรนำไปใช้งาน:
กฎนโยบายแบบรวมที่อ้างอิงถึงข้อมูลประจำตัวผู้ใช้ สถานะของอุปกรณ์ ระดับความไวของแอปพลิเคชัน SaaS การจัดประเภทข้อมูล และประเภทการดำเนินการของเบราว์เซอร์ (ดาวน์โหลด คลิปบอร์ด พิมพ์ อัปโหลด) ในคำสั่งเงื่อนไขเดียว
การแยกแบบปรับตัวได้ ซึ่งจะยกระดับเซสชันไปยังระดับ RBI เต็มรูปแบบโดยอัตโนมัติ เมื่อแพลตฟอร์ม SSE ตรวจพบการรวมกันของสัญญาณต่าง ๆ — เช่น อุปกรณ์ที่ไม่ได้รับการจัดการกำลังเข้าถึงแอปพลิเคชันระดับ Tier 1 ในขณะที่ระบบ DLP ตรวจพบเนื้อหาที่ละเอียดอ่อนในหน้าเว็บ
ส่งข้อมูลเทเลเมทรีของเซสชันไปยัง SIEM/SOAR เพื่อให้เหตุการณ์ระดับเบราว์เซอร์ (การบล็อกคลิปบอร์ด การแทรกวอเตอร์มาร์ก การระงับการดาวน์โหลด) สามารถแสดงร่วมกับเหตุการณ์จาก CASB, SWG และ ZTNA เพื่อการวิเคราะห์ความสัมพันธ์และการตรวจสอบ
โมเดลความพร้อม Zero Trust ของ CISA เรียกร้องให้องค์กรจัดการและรักษาความปลอดภัยของแอปพลิเคชันที่ติดตั้งไว้ด้วยระบบควบคุมการเข้าถึงที่ละเอียดและระบบป้องกันภัยคุกคามที่บูรณาการ เพื่อพัฒนาสู่ระดับความพร้อมที่เหมาะสมที่สุดในทุกด้านของแอปพลิเคชันและเวิร์กโหลด รวมถึงข้อมูล การบูรณาการระบบควบคุมระดับเบราว์เซอร์เข้ากับนโยบาย SSE คือวิธีที่คุณสามารถนำแนวทางดังกล่าวไปปฏิบัติได้จริงสำหรับแอปพลิเคชัน SaaS ที่เข้าถึงผ่านเบราว์เซอร์
จุดบูรณาการ: จุดที่ส่วนควบคุมของเบราว์เซอร์เชื่อมต่อกับระบบที่มีอยู่ของคุณ
การควบคุมระดับเบราว์เซอร์ไม่ได้มาแทนที่เครื่องมือความปลอดภัยที่มีอยู่ — แต่ช่วยเติมเต็มช่องว่างในการบังคับใช้ระหว่างเครื่องมือเหล่านั้น ให้กำหนดจุดการบูรณาการอย่างชัดเจน เพื่อหลีกเลี่ยงการซ้ำซ้อนและรับประกันการครอบคลุม
ลองพิจารณาลำดับการบูรณาการในโลกจริง: องค์กรด้านการดูแลสุขภาพใช้โหมด API ของ CASB เพื่อสแกนข้อมูลสุขภาพส่วนบุคคล (PHI) ที่เก็บอยู่ใน Box และบังคับใช้นโยบายการแบ่งปันข้อมูล แต่เมื่อพยาบาลผู้ปฏิบัติงานเปิดเอกสารผู้ป่วยผ่านเบราว์เซอร์บนแท็บเล็ตส่วนตัว การสแกนด้วย API ได้ดำเนินการไปแล้ว — จึงไม่สามารถป้องกันการคัดลอกการวินิจฉัยของผู้ป่วยจากคลิปบอร์ดไปยังแอปส่งข้อความได้ เซสชัน RBI ที่มีข้อจำกัดคลิปบอร์ดและลายน้ำจะปิดช่องว่างดังกล่าวได้โดยไม่จำเป็นต้องติดตั้งเอเจนต์ที่จุดปลายทางบนแท็บเล็ตส่วนตัว วิธีการของSkyhigh Security ในการปกป้องแอปพลิเคชันบนคลาวด์จากอุปกรณ์ที่ไม่ได้รับการจัดการ แก้ไขกรณีการใช้งานนี้ได้อย่างแม่นยำ โดยการรวม reverse proxy, RBI และ DLP เข้าไว้ในนโยบายที่บูรณาการ
ตัวชี้วัดและเกณฑ์ความสำเร็จ
การควบคุมระดับเบราว์เซอร์สร้างข้อมูลเทเลเมทรีที่ระบบ CASB ที่ติดตั้งเพียงอย่างเดียวในอดีตไม่สามารถสร้างได้ กำหนดตัวชี้วัดก่อนการติดตั้ง เพื่อที่คุณจะสามารถแสดงให้เห็นถึงประโยชน์และปรับแต่งนโยบายได้
ตัวชี้วัดการดำเนินงาน (ติดตามทุกสัปดาห์):
เหตุการณ์การบล็อกคลิปบอร์ดตามผู้ใช้/แอป/ประเภทอุปกรณ์ การเพิ่มขึ้นอย่างกะทันหันของเหตุการณ์การบล็อกคลิปบอร์ดสำหรับผู้ใช้รายใดรายหนึ่ง อาจบ่งชี้ถึงการพยายามนำข้อมูลออก หรืออาจเป็นสัญญาณว่านโยบายมีข้อจำกัดมากเกินไปสำหรับกระบวนการทำงานที่ถูกต้อง ควรตรวจสอบกรณีที่ผิดปกติ
ดาวน์โหลดเหตุการณ์การบล็อกการดาวน์โหลด ติดตามตามแอป SaaS และบทบาทของผู้ใช้ การบล็อกการดาวน์โหลดในปริมาณมากจากแอปใดแอปหนึ่ง อาจหมายความว่าผู้ใช้ต้องการทางเลือกที่ปลอดภัย (เช่น โปรแกรมดูแบบอ่านอย่างเดียว หรือกระบวนการส่งออกข้อมูลที่ได้รับการควบคุม)
เครื่องหมายน้ำได้กระตุ้นให้มีการสอบสวน นับจำนวนครั้งที่ภาพหน้าจอหรือเอกสารที่พิมพ์ที่มีเครื่องหมายน้ำถูกติดตามกลับถึงผู้ใช้ผ่านการสอบสวน แม้จะเป็นจำนวนน้อยก็แสดงให้เห็นถึงประสิทธิภาพในการป้องกัน
คำขอข้อยกเว้นนโยบาย ติดตามจำนวนผู้ใช้ที่ขอข้อยกเว้นจากข้อจำกัดของเบราว์เซอร์และเหตุผลที่ระบุไว้ หากมีจำนวนคำขอข้อยกเว้นสูงสำหรับแอปเฉพาะตัว อาจบ่งชี้ว่านโยบายดังกล่าวจำเป็นต้องปรับปรุง
ตัวชี้วัดการลดความเสี่ยง (ติดตามทุกไตรมาส):
การลดลงของเหตุการณ์ที่เกี่ยวข้องกับข้อมูลที่ละเอียดอ่อน ซึ่งเกี่ยวข้องกับคลิปบอร์ดหรือเส้นทางอัปโหลดของ SaaS เปรียบเทียบจำนวนเหตุการณ์ก่อนและหลังการปรับใช้มาตรการควบคุมเบราว์เซอร์ สำหรับแอป SaaS และกลุ่มผู้ใช้เดียวกัน
การครอบคลุมการควบคุมเซสชันของอุปกรณ์ที่ไม่ได้รับการจัดการ วัดเปอร์เซ็นต์ของเซสชัน SaaS บนอุปกรณ์ที่ไม่ได้รับการจัดการที่ผ่าน RBI เทียบกับเซสชันที่ข้าม RBI ไป ตั้งเป้าหมายการครอบคลุมที่ 95% ขึ้นไปสำหรับแอปพลิเคชันระดับ Tier 1
เวลาเฉลี่ยในการตรวจพบการพยายามส่งข้อมูลออกผ่านเบราว์เซอร์ การใช้ข้อมูลเทเลเมทรีจากเบราว์เซอร์ควรช่วยลดเวลาการตรวจพบจากหลายวัน (เมื่อพึ่งพาการแจ้งเตือนจากการสแกน DLP หลังจากเหตุการณ์เกิดขึ้น) ลงเหลือเพียงไม่กี่วินาที (การบล็อกคลิปบอร์ดแบบเรียลไทม์)
รายงาน DBIR 2025 ของ Verizon พบว่า 60% ของการละเมิดข้อมูลเกี่ยวข้องกับปัจจัยด้านมนุษย์ — เช่น การคลิก การคัดลอก การอัปโหลด และการวางข้อมูลของผู้ใช้ การควบคุมระดับเบราว์เซอร์สร้างข้อมูลการบังคับใช้ (enforcement telemetry) สำหรับการกระทำของมนุษย์เหล่านี้อย่างแม่นยำ ซึ่งช่วยให้ศูนย์ปฏิบัติการความปลอดภัย (SOC) ของคุณมองเห็นช่องทางที่การควบคุมเครือข่ายและ API พลาดไปโดยสิ้นเชิง ในขณะเดียวกัน Forrester รายงานว่าประมาณหนึ่งในห้าของเหตุการณ์การรั่วไหลข้อมูลเกิดจากเหตุการณ์ภายในองค์กร (2026) และการควบคุมเซสชันเบราว์เซอร์ให้การบังคับใช้โดยตรงและแบบเรียลไทม์ต่อคลิปบอร์ดและเส้นทางการอัปโหลดที่พนักงานภายในองค์กรมักใช้ประโยชน์มากที่สุด
ข้อผิดพลาดที่พบบ่อย
ข้อผิดพลาดที่ 1: การนำระบบแยก RBI แบบเต็มรูปแบบมาใช้กับผู้ใช้ทุกคนตั้งแต่วันแรก การแยกการสตรีมพิกเซลแบบเต็มรูปแบบจะส่งผลต่อประสบการณ์การท่องเว็บ ความล่าช้าจะเพิ่มขึ้นเล็กน้อย ส่วนขยายเบราว์เซอร์บางตัวจะหยุดทำงาน และแอปพลิเคชันเว็บที่ซับซ้อนอาจแสดงผลแตกต่างไป หากนำระบบนี้ไปใช้กับพนักงาน 5,000 คนพร้อมกัน ศูนย์บริการสนับสนุนจะเกิดปัญหา และฝ่ายบริหารจะยกเลิกโครงการนี้ ให้เริ่มจากอุปกรณ์ที่ไม่ได้รับการจัดการและแอปพลิเคชันที่มีความเสี่ยงสูงก่อน แล้วค่อยขยายการใช้งานอย่างค่อยเป็นค่อยไป
ข้อผิดพลาดที่ 2: การใช้นโยบายเบราว์เซอร์ที่เหมือนกันสำหรับอุปกรณ์ที่ได้รับการจัดการและอุปกรณ์ที่ไม่ได้รับการจัดการ แล็ปท็อปของผู้รับจ้างที่ไม่ได้รับการจัดการควรถูกบล็อกคลิปบอร์ดอย่างสมบูรณ์และห้ามดาวน์โหลด ส่วนอุปกรณ์ปลายทางของบริษัทที่ได้รับการจัดการ ซึ่งมีเอเจนต์ การเข้ารหัสดิสก์ที่ผ่านการตรวจสอบ และแพตช์ล่าสุด อาจต้องการเพียงการใส่ลายน้ำและข้อจำกัดการวางข้อความแบบเลือกเท่านั้น กำหนดนโยบายให้แตกต่างกันตามสถานะของอุปกรณ์ โปรไฟล์ความเสี่ยงของข้อมูลรับรองที่ถูกบุกรุกบนอุปกรณ์ที่ได้รับการจัดการพร้อม EDR นั้นแตกต่างอย่างพื้นฐานจากอุปกรณ์ที่ไม่ได้รับการจัดการและไม่มีความสามารถในการตรวจสอบ — นโยบายเบราว์เซอร์ของคุณควรสะท้อนความไม่สมดุลนี้
ข้อผิดพลาดที่ 3: การละเลยจุดหมายปลายทางของเครื่องมือ AI ในนโยบาย DLP องค์กรหลายแห่งได้กำหนดค่า DLP ของเบราว์เซอร์เพื่อบล็อกการอัปโหลดไปยังหมวดหมู่ IT เงามืดแบบดั้งเดิม — เช่น พื้นที่จัดเก็บข้อมูลบนคลาวด์ส่วนตัว และเว็บเมล — แต่ลืมที่จะรวมเครื่องมือ AI เข้าไปด้วย ปัจจุบัน เครื่องมือ AI เป็นหนึ่งในจุดหมายปลายทางที่ไม่ได้รับอนุญาตที่พบบ่อยที่สุดสำหรับข้อมูลที่ถูกคัดลอกและอัปโหลด ดังนั้น ควรอัปเดตหมวดหมู่ URL ของ SWG และ DLP เพื่อรวมบริการ AI แบบสร้างเนื้อหา (generative AI) เข้าไปด้วย และใช้ข้อจำกัดในการคัดลอกและอัปโหลดแบบเดียวกันกับที่คุณบังคับใช้กับแอปพลิเคชันอื่น ๆ ที่ไม่ได้รับอนุญาต
ข้อผิดพลาดที่ 4: การมองเครื่องมือควบคุมเบราว์เซอร์เป็นโครงการอิสระ แทนที่จะเป็นส่วนขยายของนโยบาย SSE หากเครื่องมือควบคุมเบราว์เซอร์ถูกจัดอยู่ในคอนโซลแยกต่างหาก พร้อมด้วยนโยบายที่แยกต่างหาก มันจะกลายเป็นเครื่องมืออีกหนึ่งชิ้นที่ SOC ไม่ให้ความสำคัญ ให้รวมเครื่องมือเหล่านี้เข้ากับแพลตฟอร์ม SSE ของคุณตั้งแต่เฟส 3 เป็นต้นไป เพื่อให้เหตุการณ์ในเบราว์เซอร์สามารถเชื่อมโยงกับเหตุการณ์จาก CASB, SWG และ ZTNA ได้ในกระบวนการจัดการเหตุการณ์เดียว
ข้อผิดพลาดที่ 5: การไม่จัดประเภทแอปพลิเคชัน SaaS ตามระดับความไวต่อความเสี่ยงก่อนเขียนนโยบาย หากไม่มีรายการ SaaS ที่จัดตามระดับความไวต่อความเสี่ยง คุณอาจบล็อกมากเกินไป (ทำให้แอปพลิเคชันที่มีความเสี่ยงต่ำถูกแยกออกและทำให้ผู้ใช้รู้สึกไม่พอใจ) หรือบล็อกน้อยเกินไป (ทำให้แอปพลิเคชันสำคัญไม่ได้รับการควบคุม) องค์กรขนาดใหญ่ใช้แอปพลิเคชัน SaaS หลายสิบถึงหลายร้อยตัวเป็นประจำ และการจัดประเภทไม่ใช่เรื่องที่เลือกทำได้ — แต่เป็นพื้นฐานของนโยบายที่มุ่งเป้า ซึ่งช่วยหลีกเลี่ยงทั้งช่องโหว่ด้านความปลอดภัยและการต่อต้านจากผู้ใช้
แหล่งข้อมูล
- Cloud Security Alliance.แนวทางปฏิบัติที่ดีที่สุดด้านการกำกับดูแล SaaS สำหรับลูกค้าคลาวด์(2022).https://cloudsecurityalliance.org/artifacts/saas-governance-best-practices-for-cloud-customers
- NISTSP 800-53 Rev. 5: มาตรการควบคุมด้านความปลอดภัยและความเป็นส่วนตัวสำหรับระบบข้อมูลและองค์กร(เดือนกันยายน 2020, อัปเดตเดือนธันวาคม 2020).https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final
- Cloud Security Alliance.รายงานสถานการณ์ความปลอดภัยของ SaaS ปี 2025(เมษายน 2025).https://cloudsecurityalliance.org/artifacts/state-of-saas-security-report-2025
- CISA.แบบจำลองระดับความพร้อมของ Zero Trust, เวอร์ชัน 2.0(เมษายน 2023).https://www.cisa.gov/zero-trust-maturity-model
- Verizon.รายงานการสอบสวนการรั่วไหลข้อมูลปี 2025(เมษายน 2025).https://www.verizon.com/business/resources/reports/2025-dbir-data-breach-investigations-report.pdf
- Forrester.เหตุการณ์ภายในองค์กรเป็นสาเหตุของ 1/4 ของการรั่วไหลข้อมูล; ส่วนใหญ่เป็นการกระทำโดยเจตนา(สิงหาคม 2026).https://www.forrester.com/report/internal-incidents-cause-roughly-a-quarter-of-breaches-with-more-than-half-intentional/RES179658
- Gartner.การวิเคราะห์คาดการณ์: Secure Access Service Edge, ทั่วโลก(5 กุมภาพันธ์ 2568).https://www.gartner.com/en/documents/6152891