






วิธีประเมินโซลูชันความปลอดภัยของเบราว์เซอร์สำหรับองค์กร
- กำหนดปัญหาให้ชัดเจนก่อนที่จะพัฒนาผลิตภัณฑ์ ระบุสถานการณ์ความเสี่ยงที่เกี่ยวข้องกับเบราว์เซอร์ของคุณ — การเข้าถึงของผู้รับจ้าง การใช้เครื่องมือ AI การคัดลอก/วาง
- ประเมินแปดเกณฑ์อย่างเป็นระบบ: ความลึกของระบบความปลอดภัย, ผลกระทบต่อประสบการณ์ผู้ใช้, ความซับซ้อนในการติดตั้ง, การบูรณาการ SSE, และข้อมูล
- ทดสอบกับผู้ใช้จริงในกระบวนการทำงานจริง ความสำเร็จของ POC หมายถึงการวัดเวลาการเสร็จสิ้นงานและระดับความพึงพอใจของผู้ใช้ พร้อมทั้งด้านความปลอดภัย
- การบูรณาการ SSE เป็นเรื่องที่ไม่อาจต่อรองได้ โซลูชันความปลอดภัยของเบราว์เซอร์ใดก็ตามที่สร้างนโยบายแยกส่วน จะทำให้วัตถุประสงค์หลักของระบบนี้สูญเสียความหมาย
- เบราว์เซอร์แบบปิดไม่จำเป็นต้องใช้ตามบังคับ รายงานของ Gartner เดือนตุลาคม 2568 มีหัวข้อว่า "เน้นการรักษาความปลอดภัยของเบราว์เซอร์ ไม่ใช่การบังคับใช้เบราว์เซอร์ที่ปลอดภัย"
- ความเข้ากันได้ของเบราว์เซอร์มีความสำคัญมากกว่าที่การสาธิตของผู้ผลิตแสดงให้เห็น
- ต้องพิจารณาพื้นที่เสี่ยงในการใช้งานเบราว์เซอร์ AI ซึ่งเกิดจากเบราว์เซอร์ AI เบราว์เซอร์แบบดั้งเดิมที่ได้รับการเสริมด้วย AI และเอเจนต์เบราว์เซอร์ AI ที่ทำงานแบบอัตโนมัติ
ความปลอดภัยของเบราว์เซอร์ได้กลายเป็นข้อตัดสินใจที่มีความสำคัญสูงสุดในแผนงาน SSE ของคุณอย่างเงียบๆ Gartner คาดการณ์ว่าภายในปี 2561 องค์กร 25% จะเสริมความปลอดภัยของระบบเข้าถึงระยะไกลและเครื่องมือรักษาความปลอดภัยจุดปลายทางที่มีอยู่ โดยการนำเทคโนโลยีเบราว์เซอร์ระดับองค์กรที่ปลอดภัยมาใช้อย่างน้อยหนึ่งประเภท — แต่ส่วนใหญ่ยังไม่ได้นำเทคโนโลยีดังกล่าวมาใช้ ช่องว่างระหว่างความตั้งใจกับการนำไปใช้จริงนี้ หมายความว่าทีมรักษาความปลอดภัยส่วนใหญ่ยังอยู่ในช่วงกลาง: ตระหนักว่าเบราว์เซอร์ต้องการการปกป้อง แต่ยังไม่แน่ใจว่าจะเลือกแนวทางใด และอยู่ภายใต้ความกดดันที่จะต้องตัดสินใจก่อนที่การละเมิดความปลอดภัยครั้งต่อไปจะบังคับให้ต้องดำเนินการ
คู่มือสำหรับผู้ปฏิบัติงานฉบับนี้ให้กรอบการประเมินที่มีโครงสร้างชัดเจน ซึ่งครอบคลุมทุกด้านของวิธีการรักษาความปลอดภัยเบราว์เซอร์ในองค์กร — ตั้งแต่เบราว์เซอร์ทดแทนแบบเฉพาะตัว, ส่วนขยายเบราว์เซอร์, remote browser isolation (RBI) และกลไกควบคุมที่บูรณาการกับ SSE — เพื่อให้คุณสามารถดำเนินกระบวนการคัดเลือกที่มีเหตุผลสนับสนุนได้ ไม่ใช่เพียงรอบการสาธิตที่ขับเคลื่อนโดยผู้จำหน่าย
เงื่อนไขเบื้องต้น: สิ่งที่ควรเตรียมไว้ก่อนดำเนินการประเมิน
การดำเนินการประเมินความปลอดภัยของเบราว์เซอร์โดยไม่มีข้อกำหนดเบื้องต้นนั้นเหมือนกับการซื้อไฟร์วอลล์โดยไม่ทราบโครงสร้างเครือข่ายของคุณ ก่อนที่จะคัดเลือกผู้จำหน่ายรายใดรายหนึ่ง ให้ดำเนินการตามสี่ขั้นตอนต่อไปนี้ให้ครบถ้วน
1. ตรวจสอบสภาพการใช้งานเบราว์เซอร์ในองค์กรของคุณ ให้ทราบว่าพนักงานใช้เบราว์เซอร์ใดจริง ๆ — ไม่ใช่เบราว์เซอร์ที่ฝ่ายไอทีติดตั้งไว้ ตามข้อมูลจาก Gartner (2025) เบราว์เซอร์ที่ใช้ Chromium เป็นพื้นฐานครองส่วนแบ่งตลาดเบราว์เซอร์รวมประมาณ 75% ดังนั้น โซลูชันของคุณต้องทำงานได้กับ Chrome, Edge และอาจรวมถึง Brave หรือ Arc ด้วย หากในองค์กรของคุณมีแผนกที่ใช้ Mac เป็นหลักและใช้ Safari นี่ถือเป็นข้อกำหนดด้านความเข้ากันได้ที่สำคัญ ไม่ใช่เพียงคุณสมบัติเสริม
2. กำหนดแผนพอร์ตโฟลิโอของแอปพลิเคชัน SaaS และแอปพลิเคชันส่วนตัวของคุณ ระบุว่าแอปพลิเคชันใดทำงานเฉพาะในเบราว์เซอร์ และแอปพลิเคชันใดมีส่วนประกอบของ thick client สมาชิกทีมการตลาดที่เข้าถึง Salesforce, อัปโหลดรายชื่อลูกค้าไปยังแพลตฟอร์มแคมเปญ และบางครั้งก็คัดลอกเซกเมนต์ไปวางในเครื่องมือเขียน GenAI จะสร้างโปรไฟล์ความเสี่ยงที่แตกต่างอย่างพื้นฐานจากนักพัฒนาที่เข้าถึง repository โค้ดภายในผ่าน ZTNA
3. จัดทำรายชื่อระบบความปลอดภัยที่มีอยู่ของคุณ ให้บันทึกข้อมูลเกี่ยวกับ SWG,CASB,DLP, ZTNA และเครื่องมือตรวจจับที่จุดปลาย (endpoint detection tools) ที่คุณใช้อยู่ในปัจจุบัน กรอบการประเมิน SSE ของ Forrester (ไตรมาส 1 ปี 2024) ระบุเทคโนโลยีความปลอดภัยหลักสามประเภท ได้แก่ ZTNA, CASB และ SWG รวมถึงเทคโนโลยีรองอีกหลายประเภท เช่น RBI และ DLP โซลูชันความปลอดภัยสำหรับเบราว์เซอร์ของคุณต้องสามารถบูรณาการกับระบบควบคุมเหล่านี้ได้ — ไม่ใช่สร้างระบบซ้ำซ้อน
4. ระบุความเสี่ยงจากอุปกรณ์ที่ไม่ได้รับการจัดการ ผู้รับจ้างที่ใช้แล็ปท็อปส่วนตัวเพื่อเข้าถึงระบบ Workday ของคุณ หรือผู้ตรวจสอบจากฝ่ายที่สามที่เข้าถึง SharePoint จากศูนย์ธุรกิจในโรงแรม ถือเป็นความเสี่ยงด้านเบราว์เซอร์ที่รุนแรงที่สุดของคุณ กำหนดจำนวนผู้ใช้ที่อยู่ในกลุ่มอุปกรณ์ที่ได้รับการจัดการ อุปกรณ์ที่ได้รับการจัดการอย่างจำกัด และอุปกรณ์ที่ไม่ได้รับการจัดการเลย — สิ่งนี้จะกำหนดโดยตรงว่าวิธีการใดเป็นไปได้
ขั้นตอนที่ 1: กำหนดเกณฑ์การประเมินและสถานการณ์ภัยคุกคาม
การประเมินที่เริ่มด้วยการสาธิตจากผู้ขายจะจบลงด้วยการที่พนักงานขายที่พูดเสียงดังที่สุดเป็นผู้ชนะ แทนที่จะทำเช่นนั้น ให้เริ่มด้วยสถานการณ์ภัยคุกคามที่สะท้อนความเสี่ยงจริงของคุณ
สร้างคลังสถานการณ์
สร้างสถานการณ์ 5 ถึง 8 สถานการณ์ ที่สะท้อนถึงความเสี่ยงที่เกี่ยวข้องกับเบราว์เซอร์ ซึ่งมีความถี่สูงที่สุดและส่งผลกระทบมากที่สุด ตัวอย่างในทางปฏิบัติ:
การเข้าถึงระบบ SaaS ของผู้รับจ้าง: ผู้ปรึกษาภายนอกเข้าถึงระบบ CRM ของคุณจากอุปกรณ์ที่ไม่ได้รับการจัดการ ดูข้อมูลส่วนบุคคลที่ระบุตัวตน (PII) ของลูกค้า และพยายามดาวน์โหลดรายชื่อผู้ติดต่อไปยังไดรฟ์ส่วนตัว
การรั่วไหลข้อมูลจากเครื่องมือ AI: ผู้จัดการผลิตภัณฑ์คัดลอกเอกสารวิเคราะห์คู่แข่งจาก SharePoint แล้ววางลงในเครื่องมือ GenAI ที่ยังไม่ได้รับการอนุมัติ และคำตอบจากเครื่องมือดังกล่าวมีข้อมูลรายได้ที่เป็นข้อมูลลับของบริษัท
การฟิชชิ่งในเซสชันเบราว์เซอร์: นักวิเคราะห์การเงินคลิกลิงก์ในข้อความ Teams ซึ่งเปิดหน้าเว็บที่ออกแบบมาเพื่อรวบรวมข้อมูลการเข้าสู่ระบบ โดยเลียนแบบผู้ให้บริการ SSO ของคุณ — ภายในเซสชันที่ผ่านการยืนยันตัวตนแล้วและกำลังทำงานอยู่
การคัดลอก/วางเพื่อนำข้อมูลออก: พนักงานที่กำลังจะลาออกเปิด Salesforce ในแท็บหนึ่ง และเปิดร่างอีเมล Gmail ส่วนตัวในแท็บอีกแท็บหนึ่ง แล้วคัดลอกข้อมูล pipeline จากแท็บหนึ่งไปยังแท็บอีกแท็บหนึ่ง
สถานการณ์เหล่านี้จะกลายเป็นสคริปต์ทดสอบ POC ของคุณ ผู้จำหน่ายใดที่ไม่สามารถแสดงให้เห็นถึงการควบคุมที่มีประสิทธิภาพต่อสถานการณ์สำคัญ 5 สถานการณ์ของคุณ จะถูกตัดออก ไม่ว่าตำแหน่งในควอดแรนต์ของนักวิเคราะห์จะเป็นอย่างไร
ปรับให้สอดคล้องกับสถาปัตยกรรม Zero Trust ของคุณ
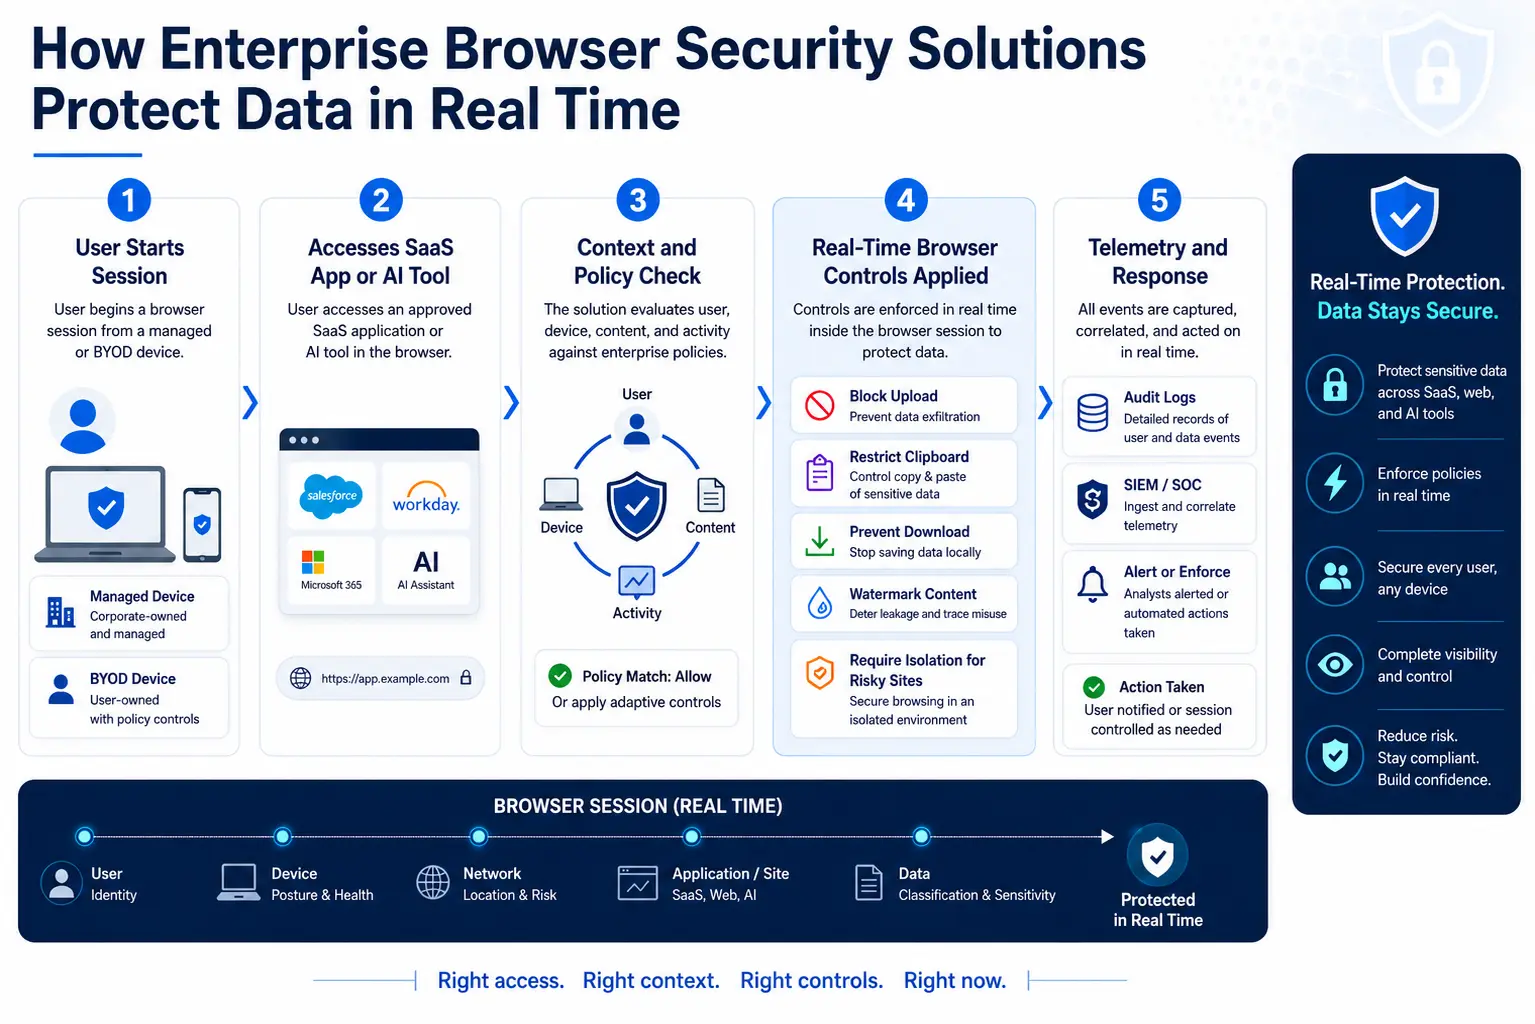
โมเดลความพร้อมของZero Trustv2.0 (2023) ของ CISA แบ่ง Zero Trust ออกเป็นห้าเสาหลัก ได้แก่ ตัวตน (Identity), อุปกรณ์ (Devices), เครือข่าย (Networks), แอปพลิเคชันและเวิร์กโหลด (Applications and Workloads), และข้อมูล (Data) ซึ่งให้องค์กรมีแผนงานสำหรับการปรับปรุงให้ทันสมัยอย่างต่อเนื่อง การประเมินความปลอดภัยของเบราว์เซอร์ควรสอดคล้องโดยตรงกับอย่างน้อยสามเสาหลักต่อไปนี้: อุปกรณ์ (เซสชันเบราว์เซอร์สามารถระบุอุปกรณ์ได้หรือไม่?), แอปพลิเคชัน (สามารถบังคับใช้นโยบายตามแต่ละแอปที่ระดับเบราว์เซอร์ได้หรือไม่?), และข้อมูล (โซลูชันสามารถตรวจสอบและควบคุมข้อมูลที่กำลังถูกส่งผ่านภายในเบราว์เซอร์ได้หรือไม่?)
ขั้นตอนที่ 2: ประเมินวิธีการรักษาความปลอดภัยของเบราว์เซอร์ทั้งสี่
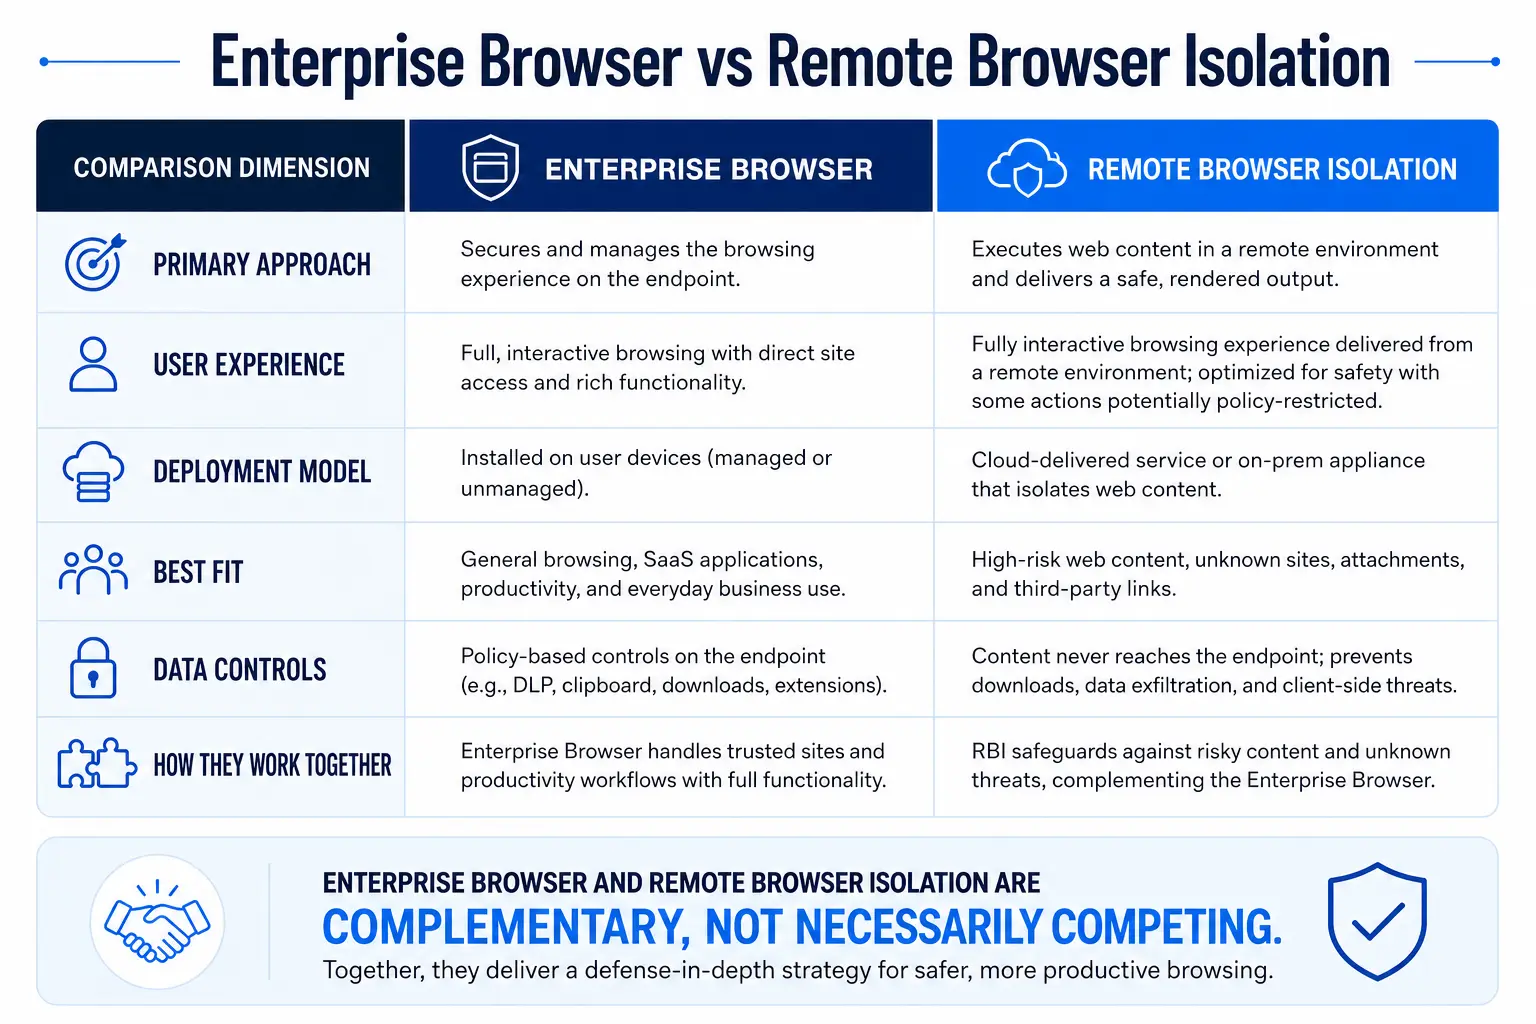
ไม่ใช่องค์กรทุกแห่งที่จำเป็นต้องใช้วิธีการเดียวกัน ปัจจุบันตลาดมีแบบสถาปัตยกรรมสี่แบบที่แตกต่างกัน ซึ่งแต่ละแบบมีข้อได้เปรียบและข้อเสียที่ต้องพิจารณาอย่างรอบคอบ
เบราว์เซอร์ทดแทนที่พัฒนาขึ้นเอง
เบราว์เซอร์แบบฟูลสแต็กที่ปรับแต่งเองจะแทนที่ Chrome, Edge หรือ Firefox ด้วยเวอร์ชัน Chromium ที่ถูกปรับแต่งโดยผู้ผลิต ซึ่งฝังระบบ DLP (การป้องกันการรั่วไหลของข้อมูล), ระบบระบุตัวตน และการบังคับใช้นโยบายไว้ที่ระดับเครื่องยนต์เรนเดอร์ Gartner นิยามเบราว์เซอร์องค์กรที่ปลอดภัยว่าเป็นโซลูชันที่นำเสนอนโยบายและมาตรการควบคุมด้านความปลอดภัยขององค์กรผ่านส่วนขยายเบราว์เซอร์ที่จัดการแบบรวมศูนย์ และตามความต้องการ อาจรวมถึงเบราว์เซอร์เว็บแบบฟูลสแต็กที่ปรับแต่งเอง ซึ่งให้การรักษาความปลอดภัยและการบังคับใช้นโยบายสำหรับเว็บ, SaaS และแอปพลิเคชันส่วนตัว
ระดับความปลอดภัยสูงมาก — คุณควบคุมกระบวนการเรนเดอร์ทั้งหมดได้ แต่ความยากลำบากในการปรับใช้ก็สูงไม่แพ้กัน คุณกำลังขอให้ผู้ใช้หลายพันคนทิ้งเบราว์เซอร์ที่พวกเขาใช้มาหลายปี ฝึกฝนความคุ้นเคยใหม่ และยอมรับว่าบุ๊กมาร์ก ส่วนขยาย และรหัสผ่านที่บันทึกไว้อาจไม่สามารถย้ายมาได้อย่างสมบูรณ์ ทีมจัดซื้อพบว่าสิ่งนี้หมายความว่าฝ่ายไอทีต้องรับผิดชอบวงจรชีวิตซอฟต์แวร์ใหม่ — การอัปเดตแพตช์เบราว์เซอร์ การทดสอบความเข้ากันได้ และการจัดการเวอร์ชัน — ซึ่งก่อนหน้านี้เคยเป็นความรับผิดชอบของ Google หรือ Microsoft
ส่วนขยายของเบราว์เซอร์
เอเจนต์ที่มีน้ำหนักเบาจะติดตั้งลงในเบราว์เซอร์ที่มีอยู่ของผู้ใช้ เพื่อตรวจสอบกิจกรรมบนหน้าเว็บ ควบคุมการดำเนินการของคลิปบอร์ด และบังคับใช้นโยบาย DLP โดยไม่ต้องเปลี่ยนเบราว์เซอร์เดิม การใช้ส่วนขยายช่วยรักษาความคุ้นเคยของผู้ใช้และหลีกเลี่ยงค่าใช้จ่ายในการย้ายข้อมูลที่เกิดจากการเปลี่ยนไปใช้เบราว์เซอร์ใหม่ อย่างไรก็ตาม ความปลอดภัยที่อาศัยส่วนขยายนั้นขึ้นอยู่กับ API ของผู้ผลิตเบราว์เซอร์ ซึ่งอาจเปลี่ยนแปลงได้เมื่อมีการอัปเดตเบราว์เซอร์ — และบางการดำเนินการสำคัญ (เช่น การตรวจสอบอย่างลึกซึ้งในเครื่องยนต์ JavaScript) อาจถูกจำกัดโดยสถาปัตยกรรม
Remote browser isolation (RBI)
RBI ดำเนินการแสดงเนื้อหาเว็บในคอนเทนเนอร์บนคลาวด์ และส่งเฉพาะผลลัพธ์ภาพที่ปลอดภัยไปยังเบราว์เซอร์ท้องถิ่นของผู้ใช้ คู่มือการเพิ่มประสิทธิภาพ (2023) ของ CISA แนะนำให้ใช้การแยกเบราว์เซอร์ร่วมกับระบบกรองเนื้อหาเว็บ DLP และเกตเวย์ที่ปลอดภัย เพื่อสร้างระบบป้องกันแบบหลายชั้น โมเดลความปลอดภัยนี้มีโครงสร้างที่แข็งแกร่ง — ไม่มีโค้ดเว็บใดที่ทำงานบนอุปกรณ์ปลายทาง เมื่อผสานรวมกับแพลตฟอร์ม SSE RBI จะทำงานตามหลักการตอบสนองนโยบายแบบขั้นบันได: ปลายทางที่ทราบว่าปลอดภัยจะผ่านได้ ปลายทางที่ทราบว่าอันตรายจะถูกบล็อก และเว็บไซต์ที่มีความเสี่ยงหรือยังไม่ได้จัดประเภทจะถูกแยกออก
ปุ่มควบคุมเบราว์เซอร์ที่ผสานรวมกับ SSE
แทนที่จะมองความปลอดภัยของเบราว์เซอร์เป็นผลิตภัณฑ์ที่แยกต่างหาก วิธีการนี้จัดเรียงชั้นการกรอง URL ของ SWG นโยบาย CASB แบบอินไลน์ การตรวจสอบเนื้อหา DLP และ RBI แบบเลือกผ่านระบบจัดการความปลอดภัยแบบรวมศูนย์ (secure web gateway) เบราว์เซอร์เองไม่มีการปรับเปลี่ยนใดๆ — ความปลอดภัยถูกบังคับใช้ที่ชั้นเครือข่ายและชั้นพร็อกซี พร้อมด้วยนโยบายที่ปรับระดับการควบคุมเพื่อแยกส่วนเมื่อมีความเสี่ยงที่จำเป็น นี่คือวิธีการที่สอดคล้องกับวิธีการทำงานของระบบความปลอดภัยในองค์กรที่มีอยู่มากที่สุด
ขั้นตอนที่ 3: ให้คะแนนผู้ขายตามเกณฑ์ 8 ข้อที่มีน้ำหนัก
ใช้กรอบการประเมินต่อไปนี้เพื่อให้คะแนนแต่ละโซลูชันที่ผ่านการคัดเลือก ให้กำหนดน้ำหนักของแต่ละเกณฑ์ตามลำดับความสำคัญขององค์กรคุณ — องค์กรที่มีพนักงานผู้รับจ้างจำนวนมากจะกำหนดน้ำหนักสำหรับการสนับสนุนอุปกรณ์ที่ไม่ได้รับการจัดการแตกต่างจากองค์กรที่มีอุปกรณ์ปลายทางที่ได้รับการจัดการเป็นหลัก
กรอบการให้คะแนนผู้ขาย
ให้คะแนนแต่ละเกณฑ์ตามมาตราส่วน 1–5 (1 = ไม่ตรงตามข้อกำหนด, 5 = เกินข้อกำหนด) คูณด้วยน้ำหนักเพื่อคำนวณคะแนนถ่วงน้ำหนัก โซลูชันใดก็ตามที่ได้รับคะแนน 1 ในเกณฑ์ “ความลึกด้านความปลอดภัย” หรือ “การบูรณาการ SSE” ควรถูกตัดออก ไม่ว่าคะแนนรวมจะเป็นเท่าใด
ขั้นตอนที่ 4: ดำเนินการทดสอบแนวคิด (Proof of Concept) ที่สามารถพิสูจน์ผลลัพธ์ได้จริง
โครงการ POC ส่วนใหญ่ล้มเหลวเพราะทดสอบสิ่งที่ผิด การสาธิตจากผู้ขายที่ใช้เวลา 30 นาทีบนเครื่องเสมือน (VM) ที่ยังว่างเปล่า พร้อมผู้ใช้ทดสอบสองคน ไม่สามารถบอกอะไรเกี่ยวกับพฤติกรรมของระบบเมื่อมีผู้ใช้จริงหลายร้อยคนเข้ามาใช้งานพร้อมกันในเช้าวันจันทร์
หลักการออกแบบ POC
ใช้ผู้ใช้จริง ไม่ใช่ทีมความปลอดภัย ให้คัดเลือกผู้ใช้ 50–100 คน จากอย่างน้อยสามแผนก ได้แก่ แผนกการเงิน แผนกวิศวกรรม และหน่วยธุรกิจที่มีการใช้งาน SaaS อย่างหนัก ผู้ใช้ที่ไม่ได้เป็นผู้เลือกเครื่องมือดังกล่าวจะชี้ให้เห็นถึงปัญหาที่ผู้สนับสนุนจากฝ่ายผู้ขายอาจมองข้าม
ทดสอบชุดระบบ SaaS ที่คุณใช้งานจริง ดำเนินการ POC บนระบบ Salesforce ที่ใช้ในสภาพแวดล้อมการผลิต สภาพแวดล้อม Workday และแอปพลิเคชันภายในองค์กรของคุณ รายงาน M-Trends 2025 ของ Mandiant พบว่า การโจมตีแบบ exploit คิดเป็น 33% ของการติดเชื้อในขั้นต้น ในขณะที่ข้อมูลรับรองที่ถูกขโมยเพิ่มขึ้นเป็น 16% — ซึ่งเป็นช่องทางที่พบบ่อยเป็นอันดับสอง — ซึ่งหมายความว่า ระบบความปลอดภัยของเบราว์เซอร์ของคุณต้องสามารถรับมือกับสถานการณ์การขโมยข้อมูลรับรองและการแย่งชิงเซสชัน ไม่ใช่เพียงแค่การดาวน์โหลดมัลแวร์เท่านั้น
วัดทั้งด้านความปลอดภัยและความสะดวกในการใช้งาน ติดตามตัวชี้วัดในสามหมวดหมู่:
ตัวชี้วัดด้านความปลอดภัย: จำนวนการพยายามฟิชชิ่งที่ถูกบล็อก, การทริกเกอร์นโยบาย DLP, เซสชันที่ถูกแยกออก, จำนวนมัลแวร์ที่ถูกป้องกัน
ตัวชี้วัดความสะดวกในการใช้งาน: ความแตกต่างเฉลี่ยในการโหลดหน้า (เมื่อเทียบกับค่าพื้นฐาน), เวลาที่ใช้ในการเสร็จสิ้นงานสำหรับกระบวนการทำงานมาตรฐาน 5 ขั้นตอน, จำนวนตั๋วบริการสนับสนุน
ตัวชี้วัดการรับใช้: ผู้ใช้ที่ใช้งานอยู่เทียบกับผู้ใช้ที่ลงทะเบียน, การพยายามข้ามขั้นตอน, คะแนนความพึงพอใจของผู้ใช้ (แบบสำรวจแบบง่าย 1–5)
โซลูชันที่บล็อกทุกภัยคุกคาม แต่ทำให้เวลาโหลดหน้าเว็บเพิ่มขึ้นสามวินาทีทุกครั้ง จะเผชิญกับการต่อต้านจากผู้ใช้ จนทำให้โซลูชันนั้นไม่มีประโยชน์ในการใช้งาน ในทางตรงกันข้าม โซลูชันที่ทำงานได้ราบรื่นแต่ไม่สามารถตรวจจับการนำข้อมูลออกผ่านการคัดลอก/วางได้ ก็เป็นเพียงการแสดงความปลอดภัยเท่านั้น
ระยะเวลาและขอบเขตของ POC
ดำเนินการ POC เป็นระยะเวลาอย่างน้อยสามสัปดาห์ สัปดาห์แรกจะเน้นไปที่ปัญหาในการติดตั้งระบบในขั้นต้นและการแนะนำผู้ใช้ สัปดาห์ที่สองจะแสดงประสิทธิภาพในสภาพการทำงานปกติ สัปดาห์ที่สามจะตรวจจับกรณีพิเศษ เช่น วงจรรายงานรายไตรมาสที่สร้างปริมาณข้อมูลผิดปกติ ผู้รับจ้างที่ต้องการสิทธิ์เข้าถึงชั่วคราวในแอปพลิเคชันที่มีข้อจำกัด และผู้ใช้ที่พยายามวางข้อมูลที่เป็นกรรมสิทธิ์ลงในเครื่องมือ GenAI
ขั้นตอนที่ 5: ประเมินการบูรณาการ SSE และการรวมนโยบาย
นี่คือจุดที่การประเมินความปลอดภัยของเบราว์เซอร์ส่วนใหญ่เกิดข้อผิดพลาด ทีมงานมักประเมินความปลอดภัยของเบราว์เซอร์อย่างแยกส่วน และเมื่อนำไปใช้งานจริง จึงพบว่ามันสร้างระบบนโยบายที่ทำงานแบบขนาน ซึ่งไม่เชื่อมต่อกับระบบควบคุม SWG, CASB และ DLP ของพวกเขา
การทดสอบในทางปฏิบัติ: ตั้งค่านโยบาย DLP เพื่อป้องกันไม่ให้หมายเลขประกันสังคมถูกอัปโหลดไปยังพื้นที่จัดเก็บข้อมูลบนคลาวด์ที่ไม่ได้รับอนุญาต จากนั้นตรวจสอบว่านโยบายเดียวกันนี้จะทำงานเมื่อผู้ใช้ป้อนหมายเลขดังกล่าวลงในช่องคำสั่งของ GenAI ในเซสชันเบราว์เซอร์ที่แยกออกมา คัดลอกหมายเลขระหว่างแท็บเบราว์เซอร์ และพยายามพิมพ์หน้าที่มีหมายเลขดังกล่าว หากการดำเนินการแต่ละอย่างต้องใช้นโยบายแยกกันในคอนโซลที่ต่างกัน ความปลอดภัยของเบราว์เซอร์ของคุณกำลังสร้างหนี้การดำเนินงาน (operational debt) แทนที่จะลดมันลง
ผลการประเมิน SSE ของ Forrester (ไตรมาส 1 ปี 2024) พบว่าสถานที่ตั้งของข้อมูลยังคงเป็นประเด็นสำคัญ โดยเฉพาะอย่างยิ่งนอกสหรัฐอเมริกา และว่าผู้จำหน่ายบางรายมีความสามารถในการเก็บข้อมูลไว้ในประเทศเฉพาะได้ดีกว่าผู้จำหน่ายรายอื่น ในระหว่างการประเมินของคุณ ให้ตรวจสอบว่าเซสชันการแยกเบราว์เซอร์ถูกประมวลผลที่ใด บันทึกการตรวจสอบถูกเก็บไว้ที่ใด และว่าคุณสามารถควบคุมการกำหนดเส้นทางเซสชันไปยังภูมิภาคเฉพาะได้หรือไม่ — โดยเฉพาะอย่างยิ่งหากคุณดำเนินการภายใต้ข้อกำหนดของ GDPR, CCPA หรือข้อกำหนดด้านอธิปไตยข้อมูลเฉพาะภาคส่วน
สถานการณ์ภัยคุกคามในปัจจุบันต้องการระดับการบูรณาการเช่นนี้ รายงาน CSA State of SaaS Security Report (2025) พบว่า 56% ขององค์กรระบุว่าพนักงานอัปโหลดข้อมูลที่ละเอียดอ่อนไปยังแอปพลิเคชัน SaaS ที่ไม่ได้รับอนุญาต ระบบความปลอดภัยของเบราว์เซอร์ที่ไม่แบ่งปันบริบทกับ CASB และ DLP ของคุณ ไม่สามารถจัดการกับความเสี่ยงเหล่านี้ได้แบบเรียลไทม์ ตัวอย่างเช่น แพลตฟอร์ม SSE ของSkyhigh Security ผสานรวมนโยบาย SWG, CASB, DLP และ RBI ไว้ในคอนโซลเดียว — ซึ่งช่วยขจัดปัญหาการมีนโยบายสองชุดที่มักเกิดขึ้นกับผลิตภัณฑ์ความปลอดภัยของเบราว์เซอร์แบบสแตนด์อโลน
ข้อผิดพลาดทั่วไปที่ทำให้การประเมินความปลอดภัยของเบราว์เซอร์ล้มเหลว
ข้อผิดพลาดที่ 1: การประเมินระดับความปลอดภัยโดยไม่ทดสอบประสบการณ์ของผู้ใช้ CISO หนึ่งคนได้เลือกเบราว์เซอร์ใหม่มาใช้โดยอิงจากรายการตรวจสอบคุณสมบัติความปลอดภัย จากนั้นนำไปใช้งานกับผู้ใช้หลายพันคน และพบว่าแอปพลิเคชัน SaaS สำคัญสามตัวแสดงผลไม่ถูกต้อง ภายในสองสัปดาห์ วิธีแก้ปัญหาแบบเงา (shadow IT) ก็เริ่มแพร่หลายขึ้น — ผู้ใช้เปลี่ยนไปใช้เบราว์เซอร์ส่วนตัว เข้าถึงแอปพลิเคชันของบริษัทจากอุปกรณ์ส่วนตัว และระดับความปลอดภัยกลับลดลง
ข้อผิดพลาดที่ 2: การมองความปลอดภัยของเบราว์เซอร์เป็นการซื้อแยกต่างหาก ทีมจัดซื้อซื้อโซลูชันความปลอดภัยของเบราว์เซอร์จากผู้จำหน่ายที่อยู่นอกระบบ SSE ของพวกเขา แล้วใช้เวลาหกเดือนเพื่อพยายามผสานรวมมันกับนโยบาย SWG และ CASB ที่มีอยู่ ผลลัพธ์คือมีคอนโซลนโยบายสองชุด กฎ DLP ที่ซ้ำซ้อนกันแต่มีตรรกะที่แตกต่างกันเล็กน้อย และความเหนื่อยล้าจากการแจ้งเตือนเนื่องจากข้อมูลเทเลเมทรีที่ขัดแย้งกัน คำแนะนำการประเมินของ Gartner (ตุลาคม 2025) แนะนำอย่างชัดเจนให้ถามว่าโซลูชันเหล่านั้นสามารถผสานรวมกับระบบ SIEM, SOAR, SSE และ EDR ของคุณได้อย่างไร — ไม่ใช่เพียงถามว่าสามารถทำได้ในทางทฤษฎีหรือไม่
ข้อผิดพลาดที่ 3: การเพิกเฉยต่อกรณีการใช้งานอุปกรณ์ที่ไม่ได้รับการจัดการ ทีมงานมักประเมินความปลอดภัยของเบราว์เซอร์บนแล็ปท็อปของบริษัทที่ได้รับการจัดการ แต่หลังจากติดตั้งแล้วจึงตระหนักว่าส่วนสำคัญของความเสี่ยงจากเบราว์เซอร์นั้นมาจากผู้รับจ้างและผู้ใช้ BYOD ซึ่งไม่สามารถติดตั้งเอเจนต์หรือโปรไฟล์ MDM ได้ โซลูชันที่ต้องการการควบคุมจุดปลายทาง — เช่น เบราว์เซอร์บางรุ่นที่จำเป็นต้องติดตั้งโดยผู้ดูแลระบบท้องถิ่น — จะล้มเหลวอย่างเงียบๆ สำหรับผู้ใช้ที่ต้องการการปกป้องมากที่สุด
ข้อผิดพลาดที่ 4: การข้ามขั้นตอนการวิเคราะห์แบบจำลองค่าใช้จ่าย ค่าใช้จ่ายของ RBI จะเพิ่มขึ้นตามปริมาณการใช้งาน — การแยกเซสชันเว็บทุกครั้งสำหรับผู้ใช้ทุกคนนั้นมีค่าใช้จ่ายสูง การแยกแบบเลือกเฉพาะ (เฉพาะเว็บไซต์ที่มีความเสี่ยงและไม่ได้รับการจัดประเภทเท่านั้น) จะช่วยลดค่าใช้จ่ายได้อย่างมาก โดยยังคงรักษาสถานะความปลอดภัยไว้ได้ ให้ประเมินว่าระบบการกำหนดราคาของผู้จำหน่ายนั้นให้รางวัลหรือลงโทษการแยกแบบเลือกเฉพาะ
ข้อผิดพลาดที่ 5: การดำเนินการทดสอบ POC เป็นเวลาสองวันกับสมาชิกทีมความปลอดภัย 5 คน สิ่งนี้แสดงให้เห็นว่าผลิตภัณฑ์ทำงานได้สำหรับผู้ใช้ด้านเทคนิคในสภาพแวดล้อมที่ได้รับการควบคุม แต่ไม่ได้บอกอะไรเลยเกี่ยวกับปฏิกิริยาของพนักงานฝ่ายบัญชีเจ้าหนี้ที่สำนักงานฮูสตัน เมื่อเซสชันเบราว์เซอร์ของเธอถูกหยุดชั่วคราวระหว่างการแยกระบบ หรือเมื่อส่วนขยาย Chrome ที่เธอชื่นชอบหยุดทำงาน ให้ดำเนินการทดสอบ POC ที่จริงกับผู้ใช้จริงเป็นเวลาอย่างน้อยสามสัปดาห์
ตัวชี้วัดและเกณฑ์ความสำเร็จสำหรับการตัดสินใจขั้นสุดท้ายของคุณ
หลังจากเสร็จสิ้น POC แล้ว ให้ใช้เกณฑ์วัดผลเหล่านี้เพื่อเสนอคำแนะนำที่มีเหตุผลรองรับต่อฝ่ายบริหาร:
ความแตกต่างในการโหลดหน้าอยู่ในช่วงที่ยอมรับได้ หากเวลาโหลดหน้าเฉลี่ยเพิ่มขึ้นอย่างมีนัยสำคัญเมื่อเทียบกับค่าพื้นฐาน (วัดจาก 20 แอปพลิเคชันหลักของคุณ) ให้คาดการณ์ว่าผู้ใช้จะร้องเรียน ซึ่งอาจส่งผลให้การนำระบบไปใช้ลดลง ให้ติดตามความแตกต่างที่แม่นยำเป็นมิลลิวินาทีต่อแอปพลิเคชัน
การคุ้มครองตามนโยบาย DLP ที่เทียบเท่าหรือดีกว่า ระบบรักษาความปลอดภัยของเบราว์เซอร์ควรสามารถตรวจจับการละเมิดนโยบาย DLP ที่ระบบ DLP แบบอินไลน์ที่มีอยู่สามารถตรวจจับได้ รวมถึงเพิ่มการคุ้มครองสำหรับช่องทางเฉพาะของเบราว์เซอร์ (คลิปบอร์ด การพิมพ์ และการจับภาพหน้าจอ)
ระดับความพึงพอใจของผู้ใช้อยู่ที่ 3.5 หรือสูงกว่า บนสเกล 5 ระดับ หากต่ำกว่าเกณฑ์นี้ จะเกิดการส่งเรื่องขึ้นระดับสูง การพยายามข้ามขั้นตอน และข้อยกเว้นจากผู้บริหาร ซึ่งจะทำให้มูลค่าด้านความปลอดภัยลดลง
ปริมาณตั๋วบริการสนับสนุนอยู่ในระดับที่สามารถจัดการได้ การเพิ่มขึ้นอย่างกะทันหันชี้ให้เห็นถึงปัญหาในการนำระบบไปใช้ ซึ่งปัญหาดังกล่าวจะไม่แก้ไขได้เองตามธรรมชาติ ให้ติดตามจำนวนตั๋วต่อผู้ใช้ 100 คนที่ลงทะเบียนต่อสัปดาห์
เวลาเฉลี่ยในการเปลี่ยนแปลงนโยบายต้องไม่เกินสี่ชั่วโมง หากการอัปเดตกฎ DLP ที่เฉพาะสำหรับเบราว์เซอร์ใช้เวลานานกว่าการอัปเดตกฎ SWG ของคุณ การบูรณาการยังไม่เพียงพอ
ไม่มีการหยุดทำงานของแอปพลิเคชันสำคัญเลย แอปพลิเคชันใดใน 20 อันดับแรกของคุณที่แสดงผลไม่ถูกต้องหรือผ่านการทดสอบการทำงานไม่ได้ ถือเป็นอุปสรรคในการปรับใช้ ไม่ใช่ "ปัญหาที่ทราบแล้ว"
รายงาน M-Trends 2026 ของ Mandiant พบว่า เวลาเฉลี่ยระหว่างการถูกบุกรุกครั้งแรกจนถึงการส่งต่อให้กลุ่มผู้คุกคามกลุ่มที่สอง ลดลงเหลือเพียง 22 วินาทีในปี 2025 จากกว่า 8 ชั่วโมงในปี 2022 ระบบความปลอดภัยของเบราว์เซอร์ของคุณต้องทำงานด้วยความเร็วระดับสายสัญญาณ — เพื่อตรวจจับและบล็อกภัยคุกคามในเซสชันเบราว์เซอร์ ก่อนที่ผู้โจมตีจะเปลี่ยนจากข้อมูลรับรองที่ถูกบุกรุกไปสู่การเคลื่อนที่ในแนวนอน
การเข้าใจบทบาทของการแยกส่วนเบราว์เซอร์ในสถาปัตยกรรมความปลอดภัยโดยรวมของคุณ จะช่วยให้สามารถตีความตัวชี้วัดเหล่านี้ในบริบทที่เหมาะสมได้ การแยกส่วนไม่ใช่กลไกป้องกันที่ทำงานแบบอิสระ — แต่เป็นกระบวนการยกระดับการป้องกันตามนโยบายภายในโมเดลความปลอดภัยแบบหลายชั้น
แหล่งข้อมูล
- Gartner.Gartner คาดการณ์ว่า 25% ขององค์กรจะใช้เบราว์เซอร์องค์กรที่ปลอดภัยเพื่อเพิ่มประสิทธิภาพการเข้าถึงจากระยะไกลและความปลอดภัยของจุดปลายทางภายในปี 2028(29 เมษายน 2025).https://www.gartner.com/en/newsroom/press-releases/2025-04-29-gartner-predicts-25-percent-of-organizations-will-use-secure-enterprise-browsers-to-enhance-remote-access-and-endpoint-security-by-2028
- Gartner.ให้เน้นการรักษาความปลอดภัยของเบราว์เซอร์ แทนที่จะบังคับใช้เบราว์เซอร์ที่ปลอดภัย(13 ตุลาคม 2025).https://www.gartner.com/en/documents/7056798
- Forrester.The Forrester Wave: โซลูชันSecurity Service Edge , ไตรมาส 1 ปี 2024(21 มีนาคม 2024).https://www.forrester.com/report/the-forrester-wave-tm-security-service-edge-solutions-q1-2024/RES180561
- CISA.แบบจำลองระดับความพร้อมของ Zero Trust, เวอร์ชัน 2.0(เมษายน 2023).https://www.cisa.gov/zero-trust-maturity-model
- CISA.คู่มือการเพิ่มขีดความสามารถ: การรักษาความปลอดภัยของเว็บเบราว์เซอร์และการป้องกันการโฆษณาที่เป็นอันตรายสำหรับหน่วยงานรัฐบาลกลาง(2023).https://www.cisa.gov/sites/default/files/2023-09/CISA%20CEG%20Securing%20Web%20Browsers%20And%20Defending%20Against%20Malvertising.pdf
- Mandiant (Google Cloud).M-Trends 2025: ข้อมูล ข้อมูลเชิงลึก และคำแนะนำจากแนวหน้า(23 เมษายน 2025).https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2025
- Cloud Security Alliance.รายงานสถานการณ์ความปลอดภัยของ SaaS ปี 2025(เมษายน 2025).https://cloudsecurityalliance.org/artifacts/state-of-saas-security-report-2025
- Mandiant (Google Cloud).M-Trends 2026: ข้อมูล ข้อมูลเชิงลึก และกลยุทธ์จากแนวหน้า(23 มีนาคม 2026).https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2026