






Remote Browser Isolation สถาปัตยกรรม Zero Trust อย่างไร
- ตรวจสอบอย่างชัดเจน: RBI ถือว่าทุกเซสชันเว็บเป็นเซสชันที่ไม่เชื่อถือได้ตามค่าเริ่มต้น และจะแสดงเนื้อหาในคอนเทนเนอร์คลาวด์ที่แยกเป็นอิสระก่อน
- หลักการให้สิทธิ์น้อยที่สุดสำหรับเนื้อหาเว็บ: ผู้ใช้จะโต้ตอบกับสตรีมภาพของหน้าเว็บเท่านั้น ไม่เคยโต้ตอบกับ HTML ดิบ JavaScript หรือไฟล์ที่รันได้
- สมมติว่าเกิดการละเมิดความปลอดภัย: แม้เว็บไซต์จะถูกบุกรุกอย่างสมบูรณ์ พื้นที่การโจมตีก็คือคอนเทนเนอร์ชั่วคราว
- การสอดคล้องกับกรอบงาน CISA ZTMM: RBI สนับสนุนหลายเสาหลักของ CISA — อุปกรณ์ (การปกป้องจุดปลายที่ไม่ได้รับการจัดการ), แอปพลิเคชัน และ Workloads.
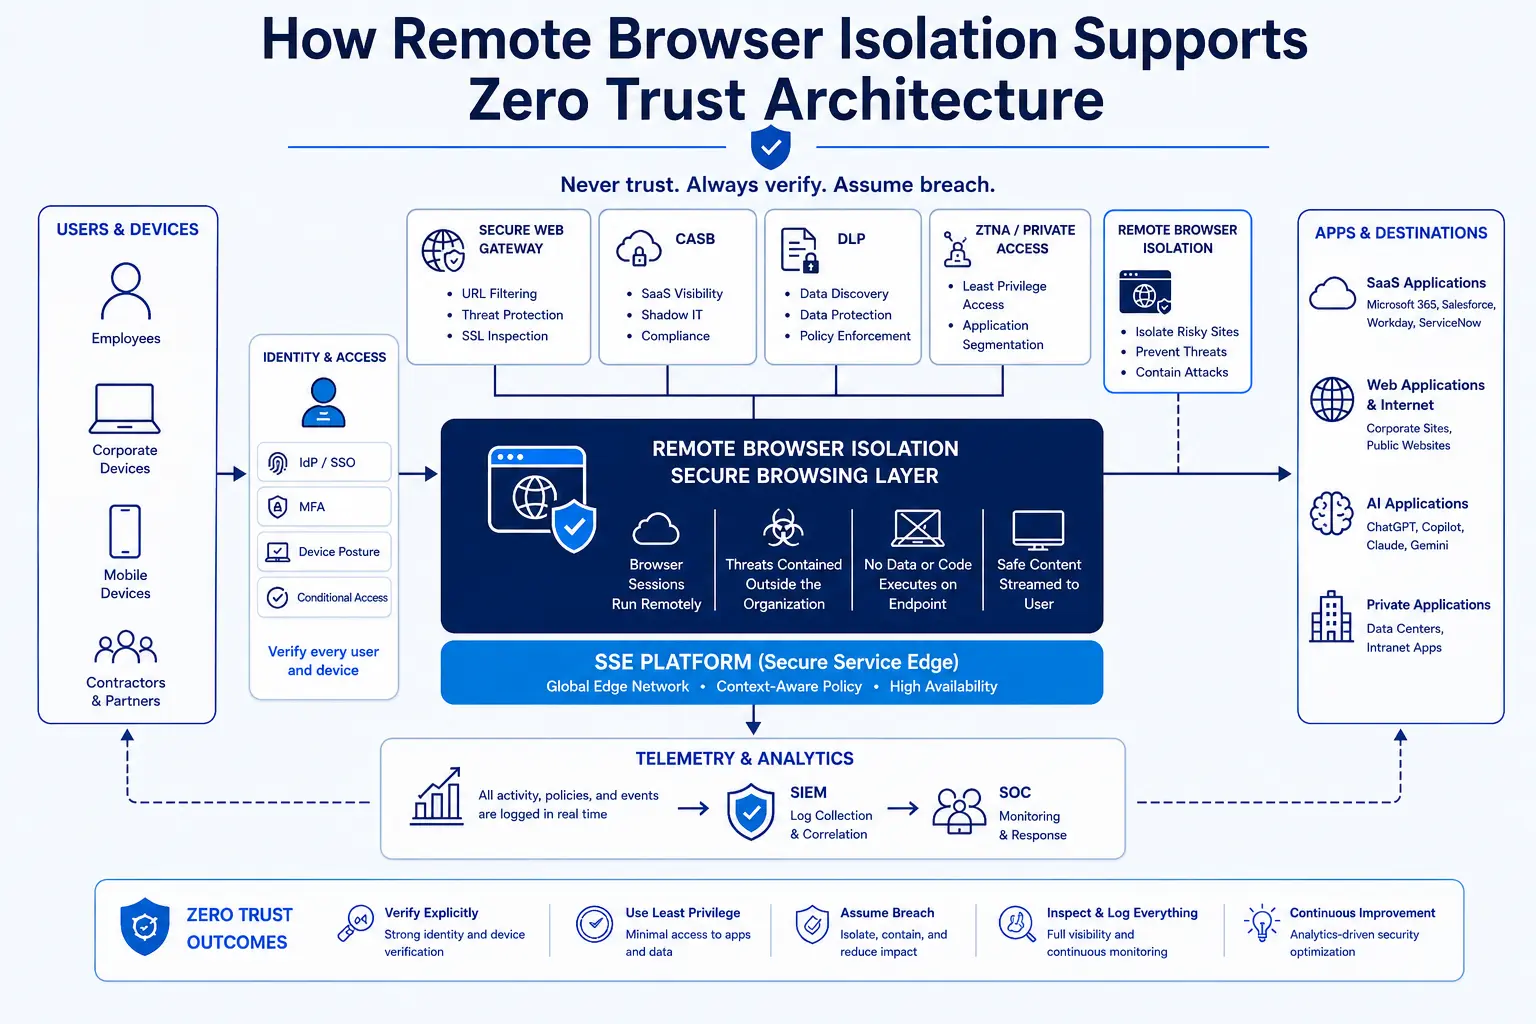
- การบูรณาการ SSE เป็นสิ่งจำเป็น: RBI ให้คุณค่า Zero Trust ที่แข็งแกร่งที่สุดเมื่อบูรณาการกับ SWG, CASB, ZTNA และ DLP
- ช่องว่างในการนำระบบมาใช้ยังคงมีอยู่จริง: องค์กรส่วนใหญ่ยังอยู่ในขั้นต้นของกระบวนการพัฒนาความพร้อมด้าน Zero Trust และมาตรการควบคุมระดับเบราว์เซอร์ก็เช่นกัน
Remote browser isolation (RBI) เป็นหนึ่งในรูปแบบทางเทคนิคที่แสดงถึงหลักการหลักของ Zero Trust อย่างตรงไปตรงมาที่สุด: ไม่เคยให้ความเชื่อถือโดยปริยายต่อเนื้อหา เซสชัน หรืออุปกรณ์ใดก็ตาม สำหรับนักออกแบบระบบความปลอดภัยที่กำลังจัดวางมาตรการควบคุมให้สอดคล้องกับหลักการ NIST SP 800 207 และแบบจำลองความพร้อม Zero Trust ของ CISA RBI ช่วยปิดช่องว่างที่การกรอง URL ของ SWG และการตรวจจับที่จุดปลายทางเพียงอย่างเดียวไม่สามารถทำได้ — นั่นคือภัยคุกคามที่มาจากเบราว์เซอร์ ซึ่งทำงานก่อนที่จะมีการตัดสิน บทความนี้อธิบายอย่างละเอียดว่า RBI เชื่อมโยงกับหลักการของ Zero Trust ได้แก่ “การตรวจสอบอย่างชัดเจน” “สิทธิการเข้าถึงขั้นต่ำ” และ “สมมติว่ามีการละเมิด” อย่างไร และมันมีบทบาทอย่างไรเมื่อใช้ร่วมกับZTNA, SWG,CASB และDLPในระบบ SSE สมัยใหม่
Remote Browser Isolation คืออะไร?
Remote browser isolation เป็นเทคโนโลยีความปลอดภัยที่ดำเนินการเซสชันการท่องเว็บภายในคอนเทนเนอร์ที่โฮสต์บนคลาวด์ โดยแยกโค้ดเว็บทั้งหมดออกจากอุปกรณ์ปลายทางของผู้ใช้อย่างชัดเจน อุปกรณ์ท้องถิ่นจะไม่ประมวลผลโค้ดเว็บที่กำลังทำงานอยู่โดยตรง แต่จะรับเพียงสตรีมพิกเซลหรือ DOM ที่ได้รับการทำความสะอาดและสร้างใหม่เท่านั้น
ลองนึกภาพนักวิเคราะห์การจัดซื้อของบริษัทผู้ผลิตขนาดกลางที่ได้รับลิงก์จากผู้จัดหาใหม่ โดเมนดังกล่าวถูกจดทะเบียนเมื่อสัปดาห์ที่แล้ว ไม่มีประวัติความน่าเชื่อถือของ URL และอยู่ในเขตสีเทา "ไม่ถูกจัดประเภท" ซึ่งระบบ SWG แบบเดิมจะบล็อกลิงก์นี้ (ทำให้นักวิเคราะห์รู้สึกหงุดหงิด) หรืออนุญาตให้ผ่าน (โดยเชื่อใจสิ่งที่ไม่รู้จัก) ด้วย RBI หน้าเว็บจะโหลดภายในคอนเทนเนอร์คลาวด์แบบใช้แล้วทิ้ง นักวิเคราะห์จะเห็นหน้าเว็บที่โต้ตอบได้เต็มที่ — เช่น กรอกแบบฟอร์ม หรือดาวน์โหลด PDF — แต่ JavaScript, ActiveX หรือช่องโหว่ที่ฝังอยู่จะไม่สัมผัสกับแล็ปท็อปของเธอเลย หากหน้าเว็บนั้นมีช่องโหว่แบบ zero-day มันจะถูกปล่อยให้ทำงานอย่างปลอดภัยภายในคอนเทนเนอร์ ซึ่งจะถูกล้างข้อมูลทันทีที่เธอปิดแท็บ
โมเดลนี้มีความสำคัญมากกว่าที่เคย Google Threat Intelligence Group (GTIG) ได้ติดตามช่องโหว่แบบ zero-day จำนวน 75 ช่องที่ถูกโจมตีในสภาพแวดล้อมจริงในปี 2024 โดย 44% ของการโจมตีเหล่านั้นมุ่งเป้าไปที่เทคโนโลยีขององค์กร (GTIG, เมษายน 2025) ห่วงโซ่การโจมตีผ่านเบราว์เซอร์ยังคงเป็นช่องทางโจมตีที่แพร่หลายอย่างต่อเนื่อง และ RBI ให้การป้องกันแบบหลายชั้น ไม่ว่าภัยคุกคามนั้นจะเป็นที่รู้จักหรือไม่
ทำไม RBI จึงสำคัญต่อ Zero Trust
Zero Trust ไม่ใช่ผลิตภัณฑ์ที่คุณสามารถซื้อได้ — แต่เป็นชุดหลักการออกแบบ NIST SP 800 207 (2020) ระบุว่า Zero Trust สมมติว่าไม่มีการให้ความเชื่อถือโดยปริยายต่อสินทรัพย์หรือบัญชีผู้ใช้ โดยอิงจากตำแหน่งทางกายภาพหรือตำแหน่งในเครือข่ายเพียงอย่างเดียว หรืออิงจากความเป็นเจ้าของสินทรัพย์ อย่างไรก็ตาม เบราว์เซอร์โดยทั่วไปทำงานบนพื้นฐานของความเชื่อถือโดยปริยาย: หาก URL ผ่านรายชื่ออนุญาตของ SWG หรือโดเมนมีใบรับรองที่ถูกต้อง จุดปลายทางจะโหลดและดำเนินการทุกโค้ดที่เซิร์ฟเวอร์ส่งมา นั่นคือโมเดลความเชื่อถือแบบขอบเขตที่ถูกนำไปใช้กับการโต้ตอบในระดับเซสชัน
ช่องว่างด้านความพร้อมยังคงชัดเจน ในการสำรวจการนำระบบ Zero Trust มาใช้ของ Gartner ปี 2024 องค์กร 63% ระบุว่าได้นำกลยุทธ์ Zero Trust มาใช้อย่างเต็มรูปแบบหรือบางส่วน แต่ Gartner ชี้ว่า สำหรับองค์กรส่วนใหญ่ ระบบ Zero Trust ยังคงครอบคลุมเพียงครึ่งหนึ่งหรือน้อยกว่าของสภาพแวดล้อม และช่วยลดความเสี่ยงขององค์กรโดยรวมได้เพียงหนึ่งในสี่หรือน้อยกว่า หนึ่งในช่องว่างที่สำคัญที่สุดที่ยังคงเหลืออยู่คือเซสชันเบราว์เซอร์: Gartner ระบุว่าเบราว์เซอร์เป็นวิธีการเข้าถึงหลักสำหรับแอปพลิเคชันองค์กรสมัยใหม่ส่วนใหญ่ แต่ปัจจุบันมีองค์กรน้อยกว่า 10% ที่ได้นำเบราว์เซอร์องค์กรที่ปลอดภัยมาใช้ แม้ว่า Gartner จะคาดการณ์ว่าการนำระบบดังกล่าวมาใช้จะเพิ่มขึ้นเป็น 25% ภายในปี 2028 เบราว์เซอร์คือจุดที่พนักงานโต้ตอบกับแอปพลิเคชันSaaSเครื่องมือ AI และเว็บไซต์ภายนอกทุกวัน แต่หลายองค์กรยังคงจัดการเบราว์เซอร์ด้วยโมเดลอนุญาต/บล็อกแบบเรียบง่าย แทนที่จะใช้การควบคุมที่ละเอียดในด้านการมองเห็น นโยบาย และการปกป้องข้อมูล
ลองพิจารณาเจ้าหน้าที่ฝ่ายปฏิบัติตามกฎระเบียบในภาคบริการทางการเงิน ที่เข้าถึงพอร์ทัลด้านกฎระเบียบซึ่งถูกโฮสต์โดยผู้ให้บริการภายนอก SWG จัดประเภทโดเมนนี้เป็น "รัฐบาล" และอนุญาตให้เข้าถึงได้ แต่พอร์ทัลของผู้ให้บริการนั้นใช้ปลั๊กอินที่มีช่องโหว่ และผู้โจมตีได้แทรก iframe ที่มีมัลแวร์เข้าไป หากไม่มี RBI จุดปลายทางของเจ้าหน้าที่จะกลายเป็นพื้นผิวการโจมตีทันที แต่หากมี RBI iframe จะถูกโหลดภายในคอนเทนเนอร์ที่แยกเป็นอิสระ มัลแวร์จะไม่ถึงจุดปลายทาง และเจ้าหน้าที่สามารถทำงานเสร็จสิ้นได้โดยไม่รู้ตัวว่าภัยคุกคามนั้นเคยมีอยู่
วิธีที่ RBI สอดคล้องกับหลักการ Zero Trust ทั้งสามข้อ
ตรวจสอบอย่างชัดเจน
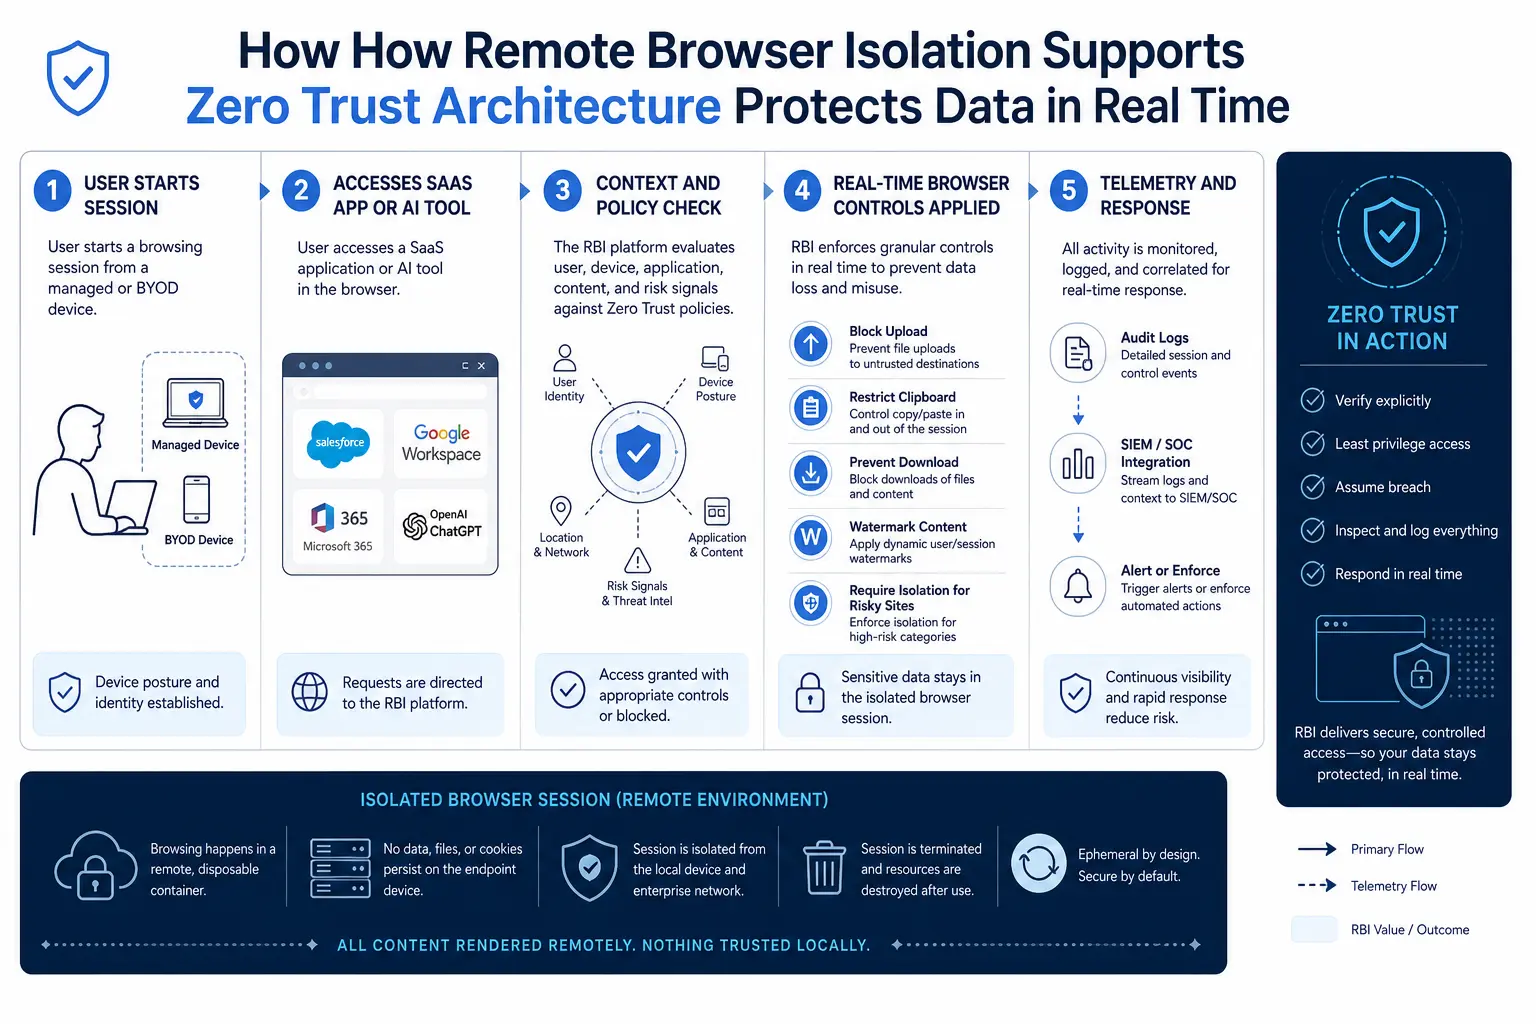
NIST SP 800 207 กำหนดว่าไม่มีสินทรัพย์ใดที่ได้รับการเชื่อถือโดยธรรมชาติ — องค์กรต้องประเมินสถานะความปลอดภัยของสินทรัพย์เมื่อประเมินทุกคำขอทรัพยากร RBI นำหลักการนี้มาประยุกต์ใช้ในระดับชั้นเซสชันเว็บ แทนที่จะตัดสินใจเรื่องความน่าเชื่อถือแบบสองทาง (ใช่/ไม่ใช่) โดยอิงจากชื่อเสียงของ URL RBI จะแสดงทุกเซสชันที่ผ่านเกณฑ์ในสภาพแวดล้อมที่แยกต่างหาก และประเมินเนื้อหาตามพฤติกรรมภายในคอนเทนเนอร์ สิ่งนี้เปลี่ยนกระบวนการตรวจสอบจากจุดตรวจสอบครั้งเดียว (การตรวจสอบ URL) เป็นโมเดลการกักกันอย่างต่อเนื่อง ซึ่งแม้โดเมนที่ "น่าเชื่อถือ" ก็ไม่ได้รับสิทธิ์ในการรันโค้ดดิบบนอุปกรณ์ปลายทาง
เมื่อผู้ดำเนินการเคลมด้านสุขภาพเปิดพอร์ทัลพันธมิตรและเข้าสู่หน้าที่กระตุ้นการดาวน์โหลดแบบ drive-by download ระบบการตรวจสอบแบบดั้งเดิม เช่น MFA (การยืนยันตัวตนหลายขั้นตอน), ความสอดคล้องของอุปกรณ์ และชื่อเสียงของ URL ได้ผ่านการตรวจสอบไปแล้ว ผู้ใช้ได้รับการยืนยันตัวตน อุปกรณ์ได้รับการจัดการ และ URL ถูกจัดประเภทว่าปลอดภัย RBI เพิ่มชั้นการตรวจสอบเพิ่มเติม: แม้การตรวจสอบทั้งหมดก่อนหน้านี้จะผ่านแล้ว แต่เนื้อหาเว็บเองก็ยังไม่ได้รับการเชื่อถือให้ทำงานบนอุปกรณ์ปลายทาง
หลักการให้สิทธิ์น้อยที่สุด
NIST SP 800 207 กำหนดว่าหลักการสิทธิขั้นต่ำ (least privilege) ต้องถูกนำมาใช้เพื่อจำกัดทั้งการมองเห็นและการเข้าถึง RBI นำหลักการสิทธิขั้นต่ำมาใช้กับการส่งมอบเนื้อหาเว็บ ผู้ใช้จะได้รับเพียงสิ่งที่จำเป็นสำหรับการทำงานเท่านั้น คือการแสดงผลภาพของหน้าเว็บที่ผ่านการประมวลผลแล้ว ผู้ใช้จะไม่ได้รับ JavaScript CSS หรือวัตถุที่สั่งการได้ในรูปแบบดิบ ระบบควบคุมการรั่วไหลของข้อมูล (DLP) ที่ผสานรวมกับ RBI สามารถจำกัดการดำเนินการกับคลิปบอร์ด การพิมพ์ การอัปโหลดไฟล์ และการดาวน์โหลดได้เพิ่มเติม ตามระดับความละเอียดอ่อนของเซสชัน
ตัวอย่างที่ชัดเจน: ผู้ให้บริการจัดการระบบ (Managed Services Provider) ให้ผู้รับจ้างเข้าถึงระบบจัดการตั๋วของบริษัทผ่าน ZTNA ผู้รับจ้างต้องยืนยันตัวตน ผ่านการตรวจสอบความสอดคล้องของอุปกรณ์ และเข้าถึงแอปพลิเคชันได้ แต่นักออกแบบระบบความปลอดภัยยังบังคับใช้นโยบาย RBI: เซสชันของผู้รับจ้างทำงานในสภาพแวดล้อมที่แยกเป็นอิสระ โดยปิดการใช้งานฟังก์ชันคัดลอก/วาง และจำกัดการดาวน์โหลดให้เหลือเพียงไฟล์ PDF ที่ถูกแปลงเป็นรูปแบบเรียบ ผู้รับจ้างสามารถอ่านและอัปเดตตั๋วได้ แต่ไม่สามารถดึงข้อมูลดิบออกมาได้ นี่คือหลักการ "สิทธิขั้นต่ำ" ที่ถูกนำไปใช้ไม่เพียงแต่ในการเข้าถึงเครือข่าย แต่ยังรวมถึงสิ่งที่ผู้ใช้สามารถทำได้ภายในเซสชันด้วย
สมมติว่าเกิดการละเมิด
NIST SP 800 207 สมมติว่าเครือข่ายนั้นเป็นสภาพแวดล้อมที่เป็นภัยคุกคามเสมอ และภัยคุกคามจากภายนอกและภายในมีอยู่ตลอดเวลา RBI ได้นำหลักการนี้มาประยุกต์ใช้ในกระบวนการออกแบบ: โดยสมมติว่าทุกหน้าเว็บอาจถูกโจมตีได้ และสร้างช่องว่างทางอากาศ (air gap) ระหว่างเนื้อหาเว็บกับจุดปลาย (endpoint) ตามที่ Cloud Security Alliance ระบุ RBI ดำเนินการเซสชันเว็บที่มีความเสี่ยงสูงในคอนเทนเนอร์คลาวด์ที่ถูกแยกออกและใช้งานชั่วคราว ซึ่งจุดปลายทางท้องถิ่นของผู้ใช้จะไม่มีการโต้ตอบโดยตรงกับโค้ดเว็บที่กำลังทำงานอยู่ (CSA, มกราคม 2026)
หากตัวแทนขายเข้าชมหน้าการตลาดของผู้ให้บริการ SaaS ที่ถูกโจมตี ซึ่งส่งมอบโค้ดมัลแวร์แบบไม่มีไฟล์ผ่านไลบรารี JavaScript ที่ถูกดัดแปลงเพื่อโจมตี โค้ดมัลแวร์ดังกล่าวจะทำงานภายในคอนเทนเนอร์และถูกทำลายเมื่อเซสชันสิ้นสุดลง ไม่มีกลไกการคงอยู่ ไม่มีโอกาสเคลื่อนที่ข้ามระบบ และไม่มีร่องรอยบนอุปกรณ์ปลายทาง ระบบจะยังคงรักษาท่าทีสมมติว่าเกิดการละเมิดความปลอดภัยไว้ แม้ภัยคุกคามจะหลีกเลี่ยงการควบคุมทุกขั้นตอนในระบบได้ก็ตาม
RBI เข้ากับโมเดลความพร้อมของ Zero Trust ของ CISA อย่างไร
แบบจำลองความพร้อมของ Zero Trust ของ CISA เวอร์ชัน 2.0 (2023) จัดระบบ Zero Trust เป็นห้าเสาหลัก ได้แก่ ตัวตน (Identity), อุปกรณ์ (Devices), เครือข่าย (Networks), แอปพลิเคชันและเวิร์กโหลด (Applications and Workloads), และข้อมูล (Data) พร้อมด้วยความสามารถสามด้านที่ครอบคลุมทุกเสาหลัก ได้แก่ การมองเห็นและการวิเคราะห์ (Visibility and Analytics), การอัตโนมัติและการประสานงาน (Automation and Orchestration), และการกำกับดูแล (Governance) RBI มีส่วนร่วมในหลายเสาหลักพร้อมกัน:
เสาหลัก CISA ZTMM: การมีส่วนร่วมของ RBI และความก้าวหน้าในการพัฒนา
NIST SP 800 207 กำหนดโครงสร้างสามส่วนหลัก ได้แก่ เครื่องยนต์นโยบาย (PE), ผู้บริหารนโยบาย (PA) และจุดบังคับใช้นโยบาย (PEP) ในโมเดลนี้ RBI ทำหน้าที่เป็น PEP ที่ชั้นเซสชันของเบราว์เซอร์ PE ประเมินบริบทของคำขอ — ตัวตนของผู้ใช้ สถานะของอุปกรณ์ ความเสี่ยงของ URL และระดับความละเอียดอ่อนของข้อมูล — ส่วน PA สั่งให้บริการ RBI แยกเซสชันออกและใช้มาตรการควบคุมข้อมูลที่เหมาะสม สิ่งนี้สอดคล้องกับข้อกำหนดด้านท่าทีการตรวจสอบตามคำขอของ CISA ตามที่ Cloud Security Alliance (CSA, มกราคม 2026) ได้อธิบายไว้
RBI ใน SSE Stack: การบูรณาการกับ ZTNA, SWG, CASB และ DLP
RBI เมื่อใช้แบบแยกเดี่ยวนั้นมีประโยชน์แต่มีข้อจำกัด คุณค่าของ Zero Trust ที่แท้จริงจะปรากฏขึ้นเมื่อมันทำงานเป็นส่วนประกอบที่บูรณาการภายในแพลตฟอร์มความปลอดภัยที่ขอบเครือข่าย (Security Service Edge : SSE) ซึ่งรวมถึง SWG, CASB, ZTNA และ DLP
พิจารณากระบวนการทำงานเมื่อพนักงานที่ใช้อุปกรณ์ที่ได้รับการจัดการเข้าถึงเครื่องมือ AI แบบสร้างเนื้อหาผ่านเบราว์เซอร์ SWG จะตรวจสอบคำขอ จัดประเภทปลายทาง และประเมินความเสี่ยงของ URL CASB ระบุแอปพลิเคชัน AI และตรวจสอบว่าแอปพลิเคชันนั้นได้รับอนุญาตหรือไม่ เครื่องยนต์ DLP สแกนข้อความคำสั่งเพื่อค้นหาข้อมูลที่ละเอียดอ่อน และเซสชัน RBI — ที่ถูกทริกเกอร์โดยนโยบาย SWG เนื่องจากเครื่องมือ AI ถูกจัดประเภทเป็น "monitor" — รับประกันว่าพนักงานสามารถใช้เครื่องมือได้ แต่ไม่สามารถวางข้อมูลส่วนบุคคลของลูกค้า (PII) ดาวน์โหลดคำตอบที่มีเนื้อหาละเอียดอ่อน หรืออัปโหลดไฟล์ที่มีข้อมูลที่อยู่ภายใต้การกำกับดูแลได้ ทั้งหมดนี้เกิดขึ้นภายในเครื่องยนต์นโยบายเดียว ไม่ใช่ผ่านผลิตภัณฑ์สี่ตัวที่แยกกันและมีคอนโซลต่างกัน
รูปแบบการบูรณาการนี้คือเหตุผลที่ Gartner คาดการณ์ว่าตลาด SASE จะเติบโตด้วยอัตราการเติบโตเฉลี่ยต่อปี (CAGR) 26% และจะถึง 28.5 พันล้านดอลลาร์ภายในปี 2028 (Gartner, กุมภาพันธ์ 2025) องค์กรต่าง ๆ กำลังรวมการเข้าถึง การป้องกันภัยคุกคาม และความปลอดภัยของข้อมูลเข้าไว้ในแพลตฟอร์มแบบรวมเป็นหนึ่งเดียว เนื่องจากวิธีการอื่น — คือการรวมผลิตภัณฑ์ RBI, SWG, CASB และ DLP ที่ทำงานแยกกัน — จะก่อให้เกิดช่องว่างในนโยบาย การบังคับใช้นโยบายที่ไม่สอดคล้องกัน และค่าใช้จ่ายในการดำเนินงานที่เพิ่มสูงขึ้น ซึ่งส่งผลให้โมเดล Zero Trust ถูกบั่นทอน
SkyhighPrivate Access ผสานรวม ZTNA กับการสแกน DLP และ RBI ที่ทำงานได้อย่างราบรื่น เพื่อให้เซสชันแอปพลิเคชันส่วนตัวถูกแยกออกเมื่อนโยบายกำหนด โดยไม่ต้องส่งข้อมูลผ่านผลิตภัณฑ์อื่น
เมื่อเบราว์เซอร์กลายเป็นพื้นที่ทำงาน
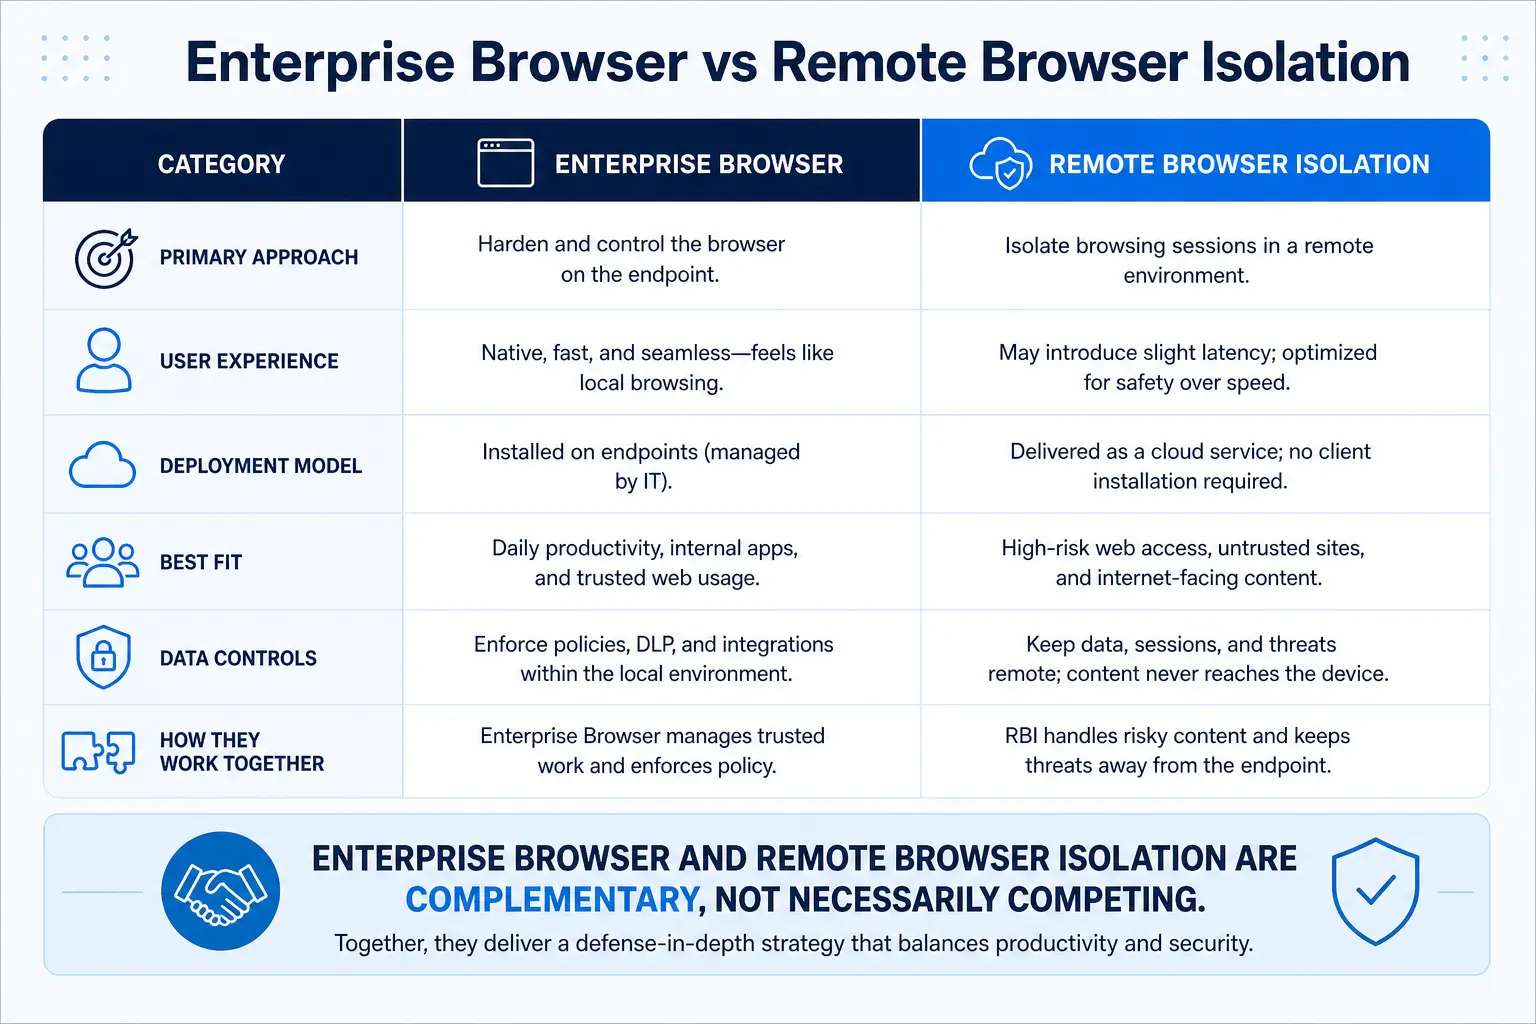
เบราว์เซอร์เป็นพื้นที่ทำงานหลักสำหรับการเข้าถึง SaaS การใช้เครื่องมือ AI การดาวน์โหลดไฟล์ การป้อนข้อมูลรับรอง และการทำงานร่วมกับฝ่ายที่สาม นักออกแบบระบบความปลอดภัยที่นำ ZTNA มาใช้เพื่อปกป้องแอปพลิเคชันส่วนตัว แต่กลับเพิกเฉยต่อเซสชันเบราว์เซอร์ที่พนักงานใช้โต้ตอบกับแอปพลิเคชันเหล่านั้น จะมีช่องว่างในการบังคับใช้นโยบาย RBI ช่วยเติมเต็มช่องว่างนั้น — ไม่ใช่ด้วยการแทนที่เบราว์เซอร์ที่ผู้ใช้คุ้นเคยอยู่แล้ว (Chrome, Edge, Firefox, Safari) แต่ด้วยการห่อหุ้มเซสชันไว้ในชั้นแยกตัวบนคลาวด์ ซึ่งถูกควบคุมโดยนโยบาย SSE
ผู้รับจ้างที่ไม่ได้อยู่ภายใต้การจัดการเปิดแอปพลิเคชัน CRM ของบริษัทผ่าน CASB แบบรีเวิร์สพร็อกซี CASB ทำการตรวจสอบสิทธิ์ของผู้รับจ้าง ใช้การควบคุมเซสชัน และเปิดใช้งานนโยบาย RBI เนื่องจากอุปกรณ์ดังกล่าวไม่ได้อยู่ภายใต้การจัดการ ผู้รับจ้างสามารถดูและใช้ CRM ได้ตามปกติ แต่เบื้องหลัง เซสชันดังกล่าวทำงานในสภาพแวดล้อมที่แยกตัว พร้อมด้วยข้อจำกัดในการใช้คลิปบอร์ดและการบล็อกการดาวน์โหลด บริษัทสามารถรักษาความปลอดภัยของข้อมูลได้โดยไม่ต้องบังคับให้ผู้รับจ้างติดตั้งเอเจนต์ ลงทะเบียนอุปกรณ์ หรือใช้เบราว์เซอร์เฉพาะของบริษัท
เกณฑ์การประเมิน: สิ่งที่ควรพิจารณาในระบบ RBI แบบ Zero Trust
การนำระบบ RBI มาใช้ไม่ได้ทุกกรณีจะให้มูลค่าของ Zero Trust ที่เท่ากัน นักออกแบบระบบความปลอดภัยที่ประเมินการแยกส่วนเบราว์เซอร์ควรพิจารณาเกณฑ์ต่อไปนี้:
1. การบูรณาการแบบเนทีฟกับ SSE RBI ต้องเป็นส่วนหนึ่งของระบบจัดการนโยบายเดียวกันกับ SWG, CASB, ZTNA และ DLP หาก RBI ต้องการคอนโซลแยกต่างหาก นโยบายแยกต่างหาก หรือการควบคุมการไหลของข้อมูลแยกต่างหาก จะก่อให้เกิดช่องว่างในการดำเนินงานและความไม่สอดคล้องของนโยบาย
2. การควบคุมข้อมูลอย่างละเอียดภายในเซสชันที่แยกกัน ระบบ Zero Trust ต้องการการบังคับใช้หลักการสิทธิขั้นต่ำที่ระดับเซสชัน RBI ควรสนับสนุนการปิดใช้งานคลิปบอร์ด การพิมพ์ การอัปโหลด การดาวน์โหลด และการจับภาพหน้าจอได้อย่างอิสระตามนโยบาย ตามกลุ่มผู้ใช้ และตามประเภทแอปพลิเคชัน
3. การสนับสนุนอุปกรณ์ที่ไม่ได้รับการจัดการ ระบบที่ต้องการติดตั้งเอเจนต์บนอุปกรณ์ปลายทางเพื่อเปิดใช้งานการแยกส่วนขัดแย้งกับหนึ่งในกรณีการใช้งานหลักของ RBI คือ การป้องกันการเข้าถึงจากอุปกรณ์ที่องค์กรไม่สามารถควบคุมได้
4. ประสิทธิภาพและประสบการณ์ของผู้ใช้ หาก RBI ก่อให้เกิดความล่าช้าที่ผู้ใช้สามารถรับรู้ได้ ผู้ใช้จะหาทางหลีกเลี่ยงระบบนี้ — เช่น เปิดลิงก์บนอุปกรณ์ส่วนตัว ใช้ฮอตสปอตมือถือ หรือเพียงแค่ร้องเรียนจนกระทั่งฝ่ายไอทีสร้างข้อยกเว้น ชั้นการแยกส่วนต้องแสดงหน้าเว็บด้วยความเร็วที่ใกล้เคียงกับความเร็วของระบบต้นฉบับ
5. ความแม่นยำในการแสดงผล แอปพลิเคชัน SaaS สมัยใหม่เป็นแอปพลิเคชันหน้าเดียวที่ซับซ้อนและใช้ JavaScript เป็นหลัก RBI ต้องจัดการกับแอปพลิเคชันเหล่านี้โดยไม่ทำให้ฟังก์ชันการทำงานหยุดชะงัก ไม่ขาดองค์ประกอบเชิงโต้ตอบ หรือทำให้ประสบการณ์การใช้งานลดลง
6. การเปิดใช้งานตามนโยบายที่สามารถปรับขนาดได้ ระบบ Zero Trust ไม่จำเป็นต้องแยกทุกเซสชัน การนำไปใช้ที่ดีที่สุดจะช่วยให้ทีมความปลอดภัยสามารถกำหนดเงื่อนไขการเปิดใช้งานตามระดับความเสี่ยงได้ เช่น แยก URL ที่ยังไม่ได้จัดประเภท แยกทุกเซสชันของผู้ใช้ที่มีความเสี่ยงสูง แยกหมวดหมู่ SaaS ที่เฉพาะเจาะจง หรือแยกทุกการรับส่งข้อมูลจากอุปกรณ์ที่ไม่ได้จัดการ
7. ความสามารถในการมองเห็นและวิเคราะห์ข้อมูล RBI ควรส่งข้อมูลเทเลเมทรีของเซสชันเข้าสู่ชั้นวิเคราะห์ข้อมูล SSE ที่กว้างขึ้น เพื่อสนับสนุนความสามารถข้ามด้านด้าน “Visibility and Analytics” ของ CISA ZTMM ซึ่งหมายถึงการทราบว่าใครได้เข้าถึงข้อมูลอะไร เมื่อใด จากที่ใด โดยใช้อุปกรณ์อะไร — และว่าพฤติกรรมดังกล่าวมีข้อแตกต่างจากค่าพื้นฐานหรือไม่
ค่าใช้จ่ายจากจุดบอดในการท่องเว็บ
การปล่อยให้เซสชันเบราว์เซอร์อยู่นอกระบบควบคุมแบบ Zero Trust จะก่อให้เกิดค่าใช้จ่ายที่วัดได้ ตามรายงาน IBM Cost of a Data Breach Report 2024 (เดือนกรกฎาคม 2024) ค่าใช้จ่ายเฉลี่ยทั่วโลกจากการรั่วไหลของข้อมูลในปี 2024 อยู่ที่ 4.88 ล้านดอลลาร์สหรัฐ โดยข้อมูลรับรองที่ถูกขโมยเป็นช่องทางโจมตีที่พบบ่อยที่สุด คิดเป็น 16% ของการรั่วไหลของข้อมูลทั้งหมด
การฟิชชิ่งผ่านเบราว์เซอร์เป็นหนึ่งในกลไกหลักในการขโมยข้อมูลรับรอง ผู้ดูแลระบบเงินเดือนได้รับลิงก์ที่ดูเหมือนเป็นหน้าเข้าสู่ระบบของพอร์ทัลสวัสดิการ โดเมนดังกล่าวเพิ่งถูกจดทะเบียนใหม่ ผ่านการตรวจสอบ DMARC และดูน่าเชื่อถือ หากไม่มี RBI ผู้ดูแลระบบจะป้อนข้อมูลรับรองบนหน้าของผู้โจมตี และการขโมยข้อมูลรับรองก็เสร็จสิ้นแล้ว แต่เมื่อ RBI บังคับใช้นโยบายการแยกสภาพแวดล้อมสำหรับโดเมนที่ยังไม่ถูกจัดประเภท หน้าฟิชชิ่งจะโหลดในคอนเทนเนอร์ ระบบ DLP จะตรวจจับรูปแบบการส่งข้อมูลรับรอง และเซสชันจะถูกยุติก่อนที่ข้อมูลรับรองจะออกจากสภาพแวดล้อมที่ถูกแยกไว้
เหตุผลทางเศรษฐกิจที่สนับสนุนการใช้ RBI นั้นไม่ใช่เพียงทฤษฎีเท่านั้น องค์กรที่ปิดช่องว่างในการบังคับใช้มาตรการความปลอดภัยระดับเบราว์เซอร์ จะลดความเสี่ยงต่อการโจมตีที่มีค่าใช้จ่ายสูงที่สุด ได้แก่ การขโมยข้อมูลประจำตัว การส่งมัลแวร์ผ่านเว็บ และการรั่วไหลของข้อมูลผ่านการกระทำของเบราว์เซอร์ที่ไม่ได้รับการตรวจสอบ
ข้อผิดพลาดที่พบบ่อยเมื่อนำ RBI มาใช้ในโมเดล Zero Trust
การนำ RBI มาใช้ในฐานะผลิตภัณฑ์อิสระ โดยไม่มีการบูรณาการกับ SSE RBI จะกลายเป็นโซลูชันเฉพาะจุดอีกหนึ่งที่มีระบบนโยบายแยกต่างหาก ระบบการดูแลสุขภาพที่นำ RBI มาใช้แยกจาก SWG จะส่งผลให้มีเครื่องมือจัดประเภท URL สองระบบที่แตกต่างกัน คอนโซลนโยบายสองชุด และเกิดการเบี่ยงเบนที่หลีกเลี่ยงไม่ได้ นโยบายเกิดความขัดแย้ง ข้อยกเว้นเพิ่มขึ้นอย่างรวดเร็ว และโมเดล Zero Trust ก็เสื่อมประสิทธิภาพลง
แยกทุกอย่างออกเสมอ การแยกแบบครอบคลุมทั้งหมดทำให้ทรัพยากรการประมวลผลถูกใช้ไปอย่างสิ้นเปลือง และทำให้ประสิทธิภาพการทำงานของเซสชันที่มีความเสี่ยงต่ำลดลง การใช้วิธีการที่อิงตามระดับความเสี่ยง — โดยการแยกโดเมนที่ยังไม่ถูกจัดประเภท กลุ่มผู้ใช้ที่มีความเสี่ยงสูง และประเภทแอปพลิเคชันที่ละเอียดอ่อน — จะให้ผลลัพธ์ด้านความปลอดภัยที่ดีขึ้น พร้อมทั้งลดความยุ่งยากในการใช้งาน
การไม่คำนึงถึงอุปกรณ์ที่ไม่ได้รับการจัดการ บางระบบการนำไปใช้ต้องการให้เอเจนต์นำการจราจรไปยังบริการแยกส่วน ซึ่งไม่รวมถึงกรณีการใช้งานที่ RBI ให้ประโยชน์สูงสุด (เช่น ผู้รับจ้าง, BYOD, การเปลี่ยนผ่านหลังการควบรวมกิจการ) ผู้ค้าปลีกที่รับผู้จัดการคลังสินค้าตามฤดูกาลมาทำงานโดยใช้แท็บเล็ตส่วนตัว จำเป็นต้องใช้การแยกส่วนแบบไม่ใช้เอเจนต์ ไม่ใช่การเปลี่ยนเส้นทางที่ขึ้นอยู่กับเอเจนต์
การละเลย DLP ในเซสชันที่แยกตัว RBI ที่ไม่มีการควบคุมข้อมูลสามารถป้องกันมัลแวร์ได้ แต่ไม่สามารถป้องกันการรั่วไหลของข้อมูลได้ พนักงานที่ไม่สามารถคัดลอกข้อมูลลูกค้าไปวางในอีเมลส่วนตัวผ่านเบราว์เซอร์ปกติได้ ก็ยังสามารถทำเช่นนั้นได้ผ่านเซสชันที่แยกตัว เว้นแต่จะมีการบังคับใช้การควบคุมคลิปบอร์ด
การมอง RBI เป็นทางเลือกแทน VDI RBI แยกเซสชันเบราว์เซอร์ ไม่ใช่เดสก์ท็อปเต็มรูปแบบ มันช่วยเสริม VDI สำหรับกรณีการใช้งานเฉพาะ (การเข้าถึงเว็บสำหรับฝ่ายที่สาม) แต่ไม่สามารถแทนที่ VDI ได้สำหรับผู้ใช้ที่ต้องการใช้แอปพลิเคชันเดสก์ท็อปแบบเนทีฟ
แหล่งข้อมูล
- NISTSP 800-207: สถาปัตยกรรม Zero Trust(สิงหาคม 2020).https://csrc.nist.gov/pubs/sp/800/207/final
- CISA.แบบจำลองระดับความพร้อมของ Zero Trust, เวอร์ชัน 2.0(เมษายน 2023).https://www.cisa.gov/zero-trust-maturity-model
- Google Threat Intelligence Group.Hello 0-Days, My Old Friend: การวิเคราะห์การโจมตีแบบ Zero-Day ปี 2024(29 เมษายน 2025).https://cloud.google.com/blog/topics/threat-intelligence/2024-zero-day-trends
- Gartner.ผลสำรวจของ Gartner เปิดเผยว่า 63% ขององค์กรทั่วโลกได้นำกลยุทธ์ Zero-Trust มาใช้แล้ว(22 เมษายน 2024).https://www.gartner.com/en/newsroom/press-releases/2024-04-22-gartner-survey-reveals-63-percent-of-organizations-worldwide-have-implemented-a-zero-trust-strategy
- Gartner.Gartner คาดการณ์ว่า 25% ขององค์กรจะใช้เบราว์เซอร์องค์กรที่ปลอดภัยเพื่อเพิ่มประสิทธิภาพการเข้าถึงจากระยะไกลและความปลอดภัยของจุดปลายทางภายในปี 2028(29 เมษายน 2025).https://www.gartner.com/en/newsroom/press-releases/2025-04-29-gartner-predicts-25-percent-of-organizations-will-use-secure-enterprise-browsers-to-enhance-remote-access-and-endpoint-security-by-2028
- Cloud Security Alliance.การมองใหม่ต่อเบราว์เซอร์ในฐานะจุดสำคัญในการบังคับใช้นโยบาย: สถาปัตยกรรมความปลอดภัยแบบ Zero Trust สำหรับองค์กรสมัยใหม่(14 มกราคม 2026).https://cloudsecurityalliance.org/blog/2026/01/14/reimagining-the-browser-as-a-critical-policy-enforcement-point-a-zero-trust-security-architecture-for-modern-enterprises
- Gartner.การวิเคราะห์คาดการณ์: Secure Access Service Edge, ทั่วโลก(5 กุมภาพันธ์ 2568).https://www.gartner.com/en/documents/6152891
- IBM และ Ponemon Institute.รายงานเกี่ยวกับค่าใช้จ่ายจากการรั่วไหลของข้อมูล ปี 2024(กรกฎาคม 2024).https://www.ibm.com/downloads/documents/us-en/107a02e94948f4ec