






ความปลอดภัยของเบราว์เซอร์ vs ความปลอดภัยของอุปกรณ์ปลายทาง: บทบาทของแต่ละด้านในสถาปัตยกรรมสมัยใหม่
- ความปลอดภัยของเบราว์เซอร์และความปลอดภัยของจุดปลายทางช่วยปกป้องขั้นตอนต่าง ๆ ในห่วงโซ่การโจมตี
- เอกสาร MITRE ATT&CK ระบุชุดเทคนิคที่ต่างกันสำหรับแต่ละชั้น Drive by Compromise (T1189), Credentials from Web Browsers (T1555.
- ไม่มีชั้นใดชั้นหนึ่งที่ครอบคลุมฟังก์ชัน Protect ของ NIST CSF 2.0 อย่างครบถ้วน
- ผู้ก่อภัยกำลังเปลี่ยนเป้าหมาย การโจมตีแบบ zero-day ที่ใช้เบราว์เซอร์ลดลงจาก 17 เป็น 11 ระหว่างปี 2023 ถึง 2024 แต่ข้อมูลถูกขโมย
- การตัดสินใจในทางปฏิบัติไม่ใช่ "เลือกอันไหน" แต่เป็น "วิธีที่ทั้งสองจะผสานกันอย่างไร"
- การนำระบบควบคุมระดับเบราว์เซอร์มาใช้กำลังเพิ่มขึ้นอย่างรวดเร็ว Gartner คาดการณ์ว่าองค์กรหนึ่งจากสี่แห่งจะนำระบบองค์กรที่ปลอดภัยมาใช้
ความปลอดภัยของเบราว์เซอร์และความปลอดภัยของจุดปลายทางไม่ใช่ชั้นที่แข่งขันกัน — แต่เป็นกลไกควบคุมที่เสริมกัน ซึ่งสามารถตรวจจับภัยคุกคามต่าง ๆ ได้ที่จุดต่าง ๆ ในห่วงโซ่การโจมตี การโจมตีแบบ zero-day ที่ส่งผ่านเว็บไซต์ข่าวอุตสาหกรรมที่ถูกแฮ็ก จะหลีกเลี่ยงโปรแกรมป้องกันไวรัสสำหรับจุดปลายทางที่ใช้ลายเซ็นได้อย่างสมบูรณ์ แต่ remote browser isolation (RBI) จะป้องกันไม่ให้โค้ดร้ายเข้าถึงระบบปฏิบัติการได้เลย ในทางกลับกัน หากพนักงานดาวน์โหลดโปรแกรมติดตั้งที่ถูกฝังโทรจันผ่านไดรฟ์ USB ส่วนตัว ระบบตรวจจับและตอบสนองที่จุดปลาย (EDR) จะเป็นชั้นที่ตรวจจับเพย์โหลดหลังจากที่มันถูกส่งมา นักออกแบบระบบความปลอดภัยที่ออกแบบระบบเพื่อรองรับเพียงชั้นเดียวจากทั้งสองชั้นนี้ จะทิ้งช่องโหว่ที่คาดการณ์ได้ ซึ่งผู้โจมตีมักใช้ประโยชน์จากช่องโหว่ดังกล่าวเป็นประจำ
ความปลอดภัยของเบราว์เซอร์นั้นครอบคลุมอะไรบ้าง
ความปลอดภัยของเบราว์เซอร์รวมถึงกลไกควบคุมที่ทำงานภายใน รอบ หรือก่อนการเปิดเซสชันเบราว์เซอร์ ได้แก่:remote browser isolation,ประตูเว็บที่ปลอดภัย (Secure Web Gateways),DLP แบบอินไลน์ (InlineDLP), การบังคับใช้พร็อกซี CASB, การกรอง URL และข้อจำกัดตามนโยบายสำหรับการคัดลอก/วาง, การอัปโหลด, การดาวน์โหลด และการพิมพ์ภายในเซสชันเบราว์เซอร์
โมเดลภัยคุกคามในที่นี้คือเซสชันของเบราว์เซอร์เอง ลองพิจารณาสถานการณ์ต่อไปนี้: ผู้จัดการฝ่ายจัดซื้อของบริษัทผลิตเข้าเยี่ยมชมพอร์ทัลของผู้จัดหาชิ้นส่วนที่ถูกโจมตีด้วยการฉีด JavaScript — ซึ่งเป็นตัวอย่างคลาสสิกของเทคนิค "watering hole" เว็บไซต์ที่ผู้โจมตีใช้มักเป็นเว็บไซต์ที่ชุมชนเฉพาะกลุ่ม เช่น อุตสาหกรรมเฉพาะตัว เข้าชมบ่อยครั้ง โดยเป้าหมายคือการโจมตีผู้ใช้บนพื้นฐานของความสนใจร่วมกัน — รูปแบบนี้ MITRE ATT&CK จัดประเภทเป็นการโจมตีเว็บเชิงกลยุทธ์ภายใต้ T1189 สคริปต์ที่ถูกฉีดเข้าไปจะตรวจสอบเบราว์เซอร์อย่างเงียบๆ เพื่อหาเวอร์ชันที่สามารถถูกโจมตีได้ และหากพบ ก็จะดำเนินการรันโค้ด
เมื่อใช้ RBI แล้ว กระบวนการทั้งหมดนี้จะทำงานภายในคอนเทนเนอร์ที่ถูกแยกออกจากกันในระบบคลาวด์ JavaScript ที่มีเจตนาร้ายจะทำงาน แต่ไม่เคยทำงานบนเครื่องจริงของผู้ใช้ — มันจะทำงานอย่างปลอดภัยในเซสชันที่ใช้แล้วทิ้ง จุดปลายทางจะไม่เห็น payload เลย
ความปลอดภัยของเบราว์เซอร์ยังช่วยป้องกันการรั่วไหลของข้อมูลระหว่างการใช้งานด้วย ลองนึกภาพผู้รับจ้างที่เปิดแดชบอร์ด Salesforce ผ่านเบราว์เซอร์บนแล็ปท็อปส่วนตัวที่ไม่ได้อยู่ภายใต้การจัดการของบริษัท เลือกรายชื่อลูกค้าองค์กร และพยายามวางข้อมูลลงในแชทบอท AI ในแท็บอื่น ระบบ DLP ระดับเบราว์เซอร์จะตรวจสอบเหตุการณ์ในคลิปบอร์ดนั้นแบบเรียลไทม์ และบล็อกการวางข้อมูลก่อนที่ข้อมูลจะออกจากแอปพลิเคชันของบริษัท
วิธีการเข้าถึงขั้นต้นประเภทนี้ที่ใช้ผ่านเบราว์เซอร์ถือเป็นเรื่องที่น่ากังวลเป็นพิเศษ เนื่องจากมีกลุ่มผู้ก่อภัยคุกคามและตระกูลมัลแวร์ที่รู้จักกันแล้วถึง 41 กลุ่ม ซึ่งถูกสังเกตว่ากำลังใช้เทคนิค drive-by compromise (T1189) ในสภาพแวดล้อมจริง ทำให้มันกลายเป็นหนึ่งในวิธีการเข้าถึงขั้นต้นที่พบได้บ่อยที่สุด ซึ่งถูกบันทึกไว้ใน MITRE ATT&CK.
ความปลอดภัยของอุปกรณ์ปลายทางครอบคลุมอะไรบ้าง
ระบบความปลอดภัยของจุดปลาย (Endpoint security) ประกอบด้วย EDR, โปรแกรมป้องกันไวรัสยุคใหม่ (NGAV), ไฟร์วอลล์แบบโฮสต์, การประเมินสถานะอุปกรณ์, การเข้ารหัสดิสก์, การควบคุมแอปพลิเคชัน และการตรวจจับภัยคุกคามระดับระบบปฏิบัติการ (OS) ระบบควบคุมเหล่านี้ทำงานบนอุปกรณ์หลังจากที่เนื้อหาได้ถูกส่งมาถึงแล้ว — โดยตรวจสอบกระบวนการทำงาน, ไฟล์, การเปลี่ยนแปลงรีจิสทรี, การทำงานของหน่วยความจำ และการเชื่อมต่อเครือข่ายที่เริ่มต้นจากจุดปลาย
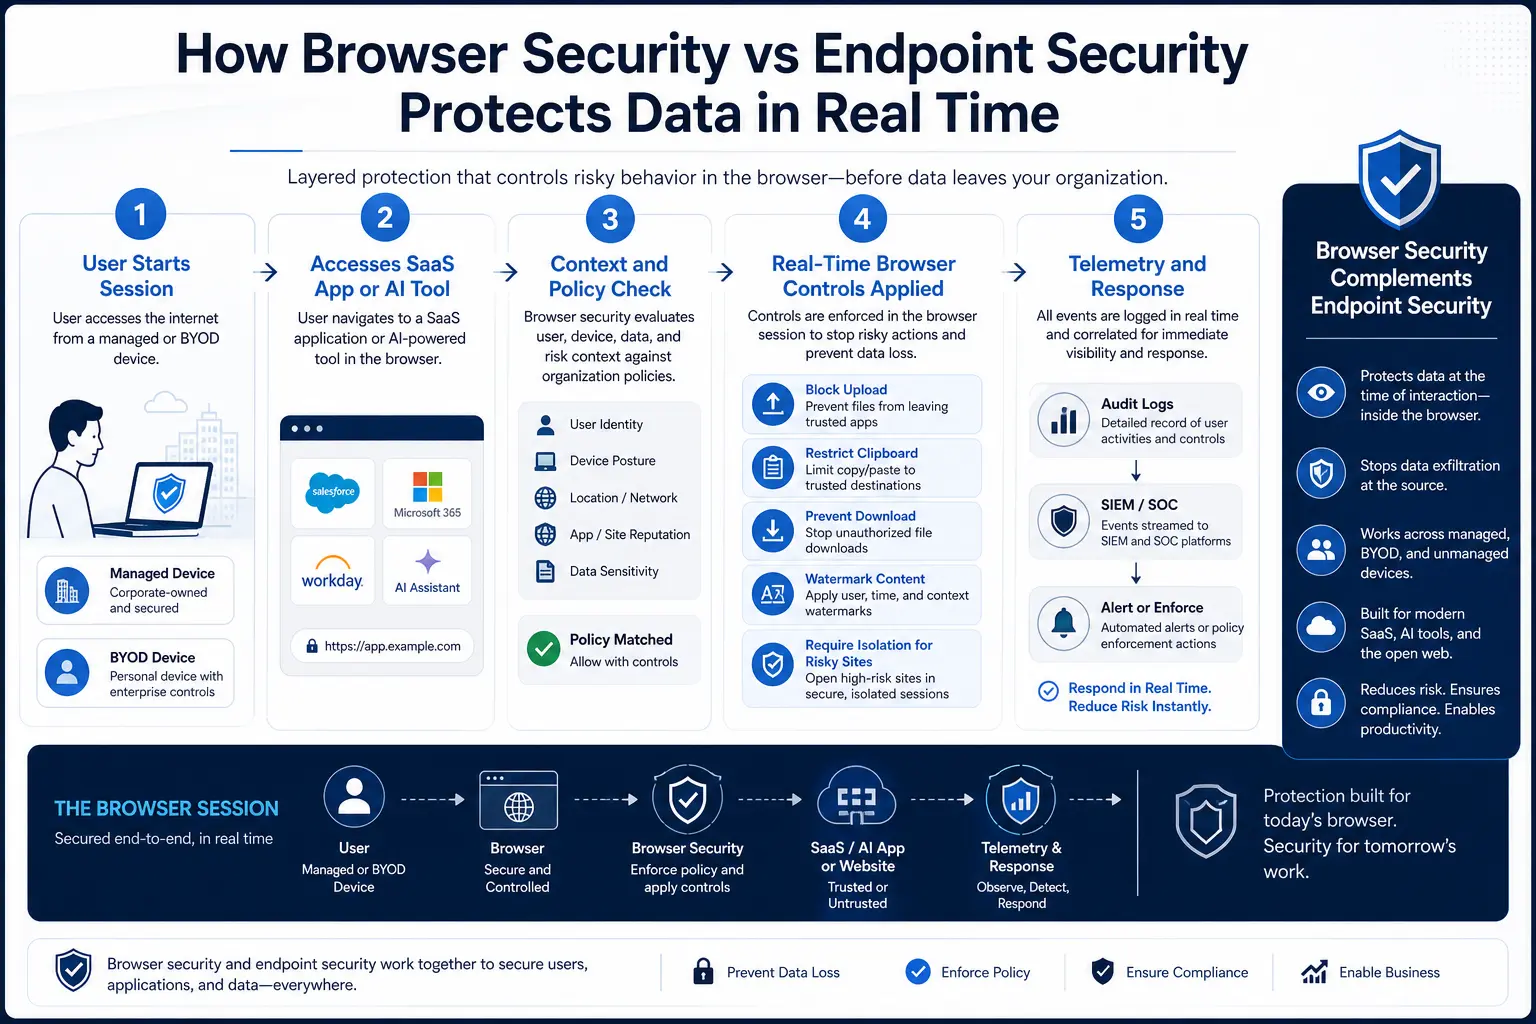
กรอบงาน MITRE ATT&CK แสดงชุดเทคนิคที่ซับซ้อนสำหรับจุดปลายทางหลังการดำเนินการ การฉีดกระบวนการ (T1055) ยังคงเป็นหนึ่งในเทคนิคที่พบเห็นบ่อยที่สุดในการวิเคราะห์มัลแวร์ ร่วมกับเทคนิคการหลบเลี่ยงระบบป้องกันและการคงอยู่ ซึ่งเป็นกลยุทธ์หลัก เทคนิคการทำให้ระบบป้องกันทำงานผิดปกติ (T1562) — ซึ่งใช้เพื่อปิดระบบป้องกันไวรัส ลบบันทึก และปิดตัวเอเจนต์ EDR — ยังคงติดอันดับเทคนิคที่พบเห็นบ่อยที่สุดอย่างต่อเนื่องในช่วงหลายปีที่ผ่านมา
นี่คือจุดที่ระบบความปลอดภัยของจุดปลายทาง (endpoint security) แสดงให้เห็นถึงคุณค่าของมัน: นักวิเคราะห์การเงินที่ธนาคารหนึ่งดาวน์โหลดไฟล์ที่ดูเหมือนเป็นแม่แบบ Excel จากลิงก์แบ่งปันไฟล์ของเพื่อนร่วมงาน แต่ไฟล์ดังกล่าวมีมาโครที่ฝัง DLL ลงในโฟลเดอร์ชั่วคราวของผู้ใช้ และพยายามแทรกกระบวนการ (process injection) เบราว์เซอร์ไม่มีเหตุผลที่จะบล็อกการดาวน์โหลด — เนื่องจากไฟล์นั้นมาจากโดเมนพื้นที่เก็บข้อมูลบนคลาวด์ที่ได้รับการอนุมัติแล้ว แต่ระบบ EDR ตรวจพบกระบวนการลูกที่น่าสงสัยที่ถูกสร้างขึ้นจาก Excel, ระบุ DLL ที่ไม่มีการลงนาม และกักกันเพย์โหลดก่อนที่มันจะสร้างการคงอยู่ได้
ระบบความปลอดภัยของจุดปลายทางยังตรวจจับการขโมยข้อมูลการเข้าสู่ระบบหลังจากระบบถูกบุกรุกได้อีกด้วย ตามมาตรฐาน MITRE ATT&CK ในส่วน Credentials from Web Browsers (T1555.003) ผู้โจมตีจะเก็บข้อมูลการเข้าสู่ระบบจากเว็บเบราว์เซอร์โดยการอ่านไฟล์เฉพาะของเบราว์เซอร์ — เว็บเบราว์เซอร์มักเก็บข้อมูลการเข้าสู่ระบบ เช่น ชื่อผู้ใช้และรหัสผ่าน เพื่อไม่ให้ผู้ใช้ต้องป้อนข้อมูลด้วยตนเอง เมื่อมัลแวร์เข้าถึงอุปกรณ์ปลายทางได้แล้ว มันจะมุ่งเป้าไปที่พื้นที่จัดเก็บข้อมูลรับรองของเบราว์เซอร์โดยตรง EDR คือชั้นความปลอดภัยที่ตรวจพบกระบวนการที่ไม่ใช่เบราว์เซอร์กำลังอ่านฐานข้อมูล SQLite ของข้อมูลการเข้าสู่ระบบ Chrome ในเวลา 2 นาฬิกา และส่งสัญญาณเตือน
ความแตกต่างหลัก: ความปลอดภัยของเบราว์เซอร์ vs ความปลอดภัยของอุปกรณ์ปลายทาง
ความแตกต่างนี้ไม่ใช่เรื่องว่าชั้นใด "ดีกว่า" แต่เป็นเรื่องว่าแต่ละชั้นจะสกัดกั้นภัยคุกคามใน kill chain ที่จุดใด ข้อมูลการวัดผล (telemetry) ที่มันสร้างขึ้นคืออะไร และมันถูกออกแบบมาเพื่อลดความเสี่ยงจากเทคนิค MITRE ATT&CK ใด
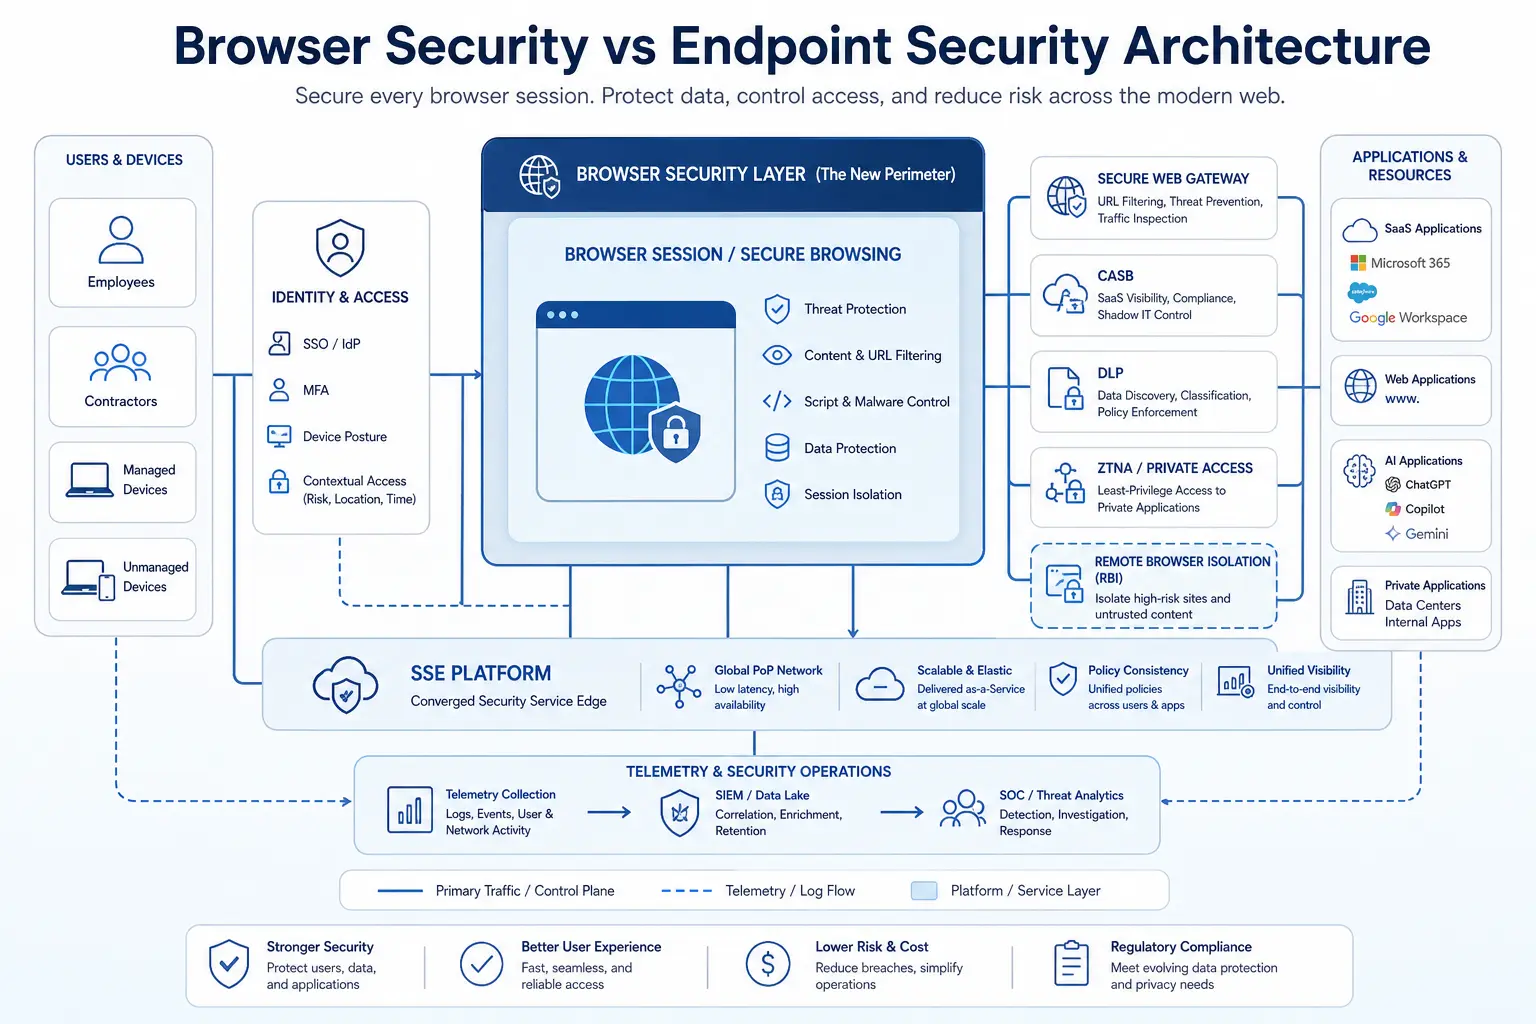
เมื่อระบบความปลอดภัยของเบราว์เซอร์ตรวจพบสิ่งที่ระบบความปลอดภัยของอุปกรณ์ปลายทางตรวจไม่พบ
ตัวอย่างที่ชัดเจนที่สุดคือช่องโหว่ zero day ที่ถูกส่งผ่านเว็บไซต์ที่ถูกต้องตามกฎหมาย กลุ่ม Threat Intelligence Group ของ Google ได้ติดตามช่องโหว่ zero day จำนวน 75 รายการที่ถูกใช้ประโยชน์ในสภาพแวดล้อมจริงในปี 2024 โดยการโจมตีผ่านเบราว์เซอร์ลดลงจาก 17 รายการในปี 2023 เป็น 11 รายการในปี 2024 (GTIG, เมษายน 2025) การลดลงของช่องโหว่ zero day บนเบราว์เซอร์ไม่ได้หมายความว่าความเสี่ยงได้หายไป — แต่หมายความว่าผู้โจมตีมีความเลือกสรรมากขึ้น โดยเก็บการโจมตีผ่านเบราว์เซอร์ไว้สำหรับเป้าหมายที่มีมูลค่าสูง
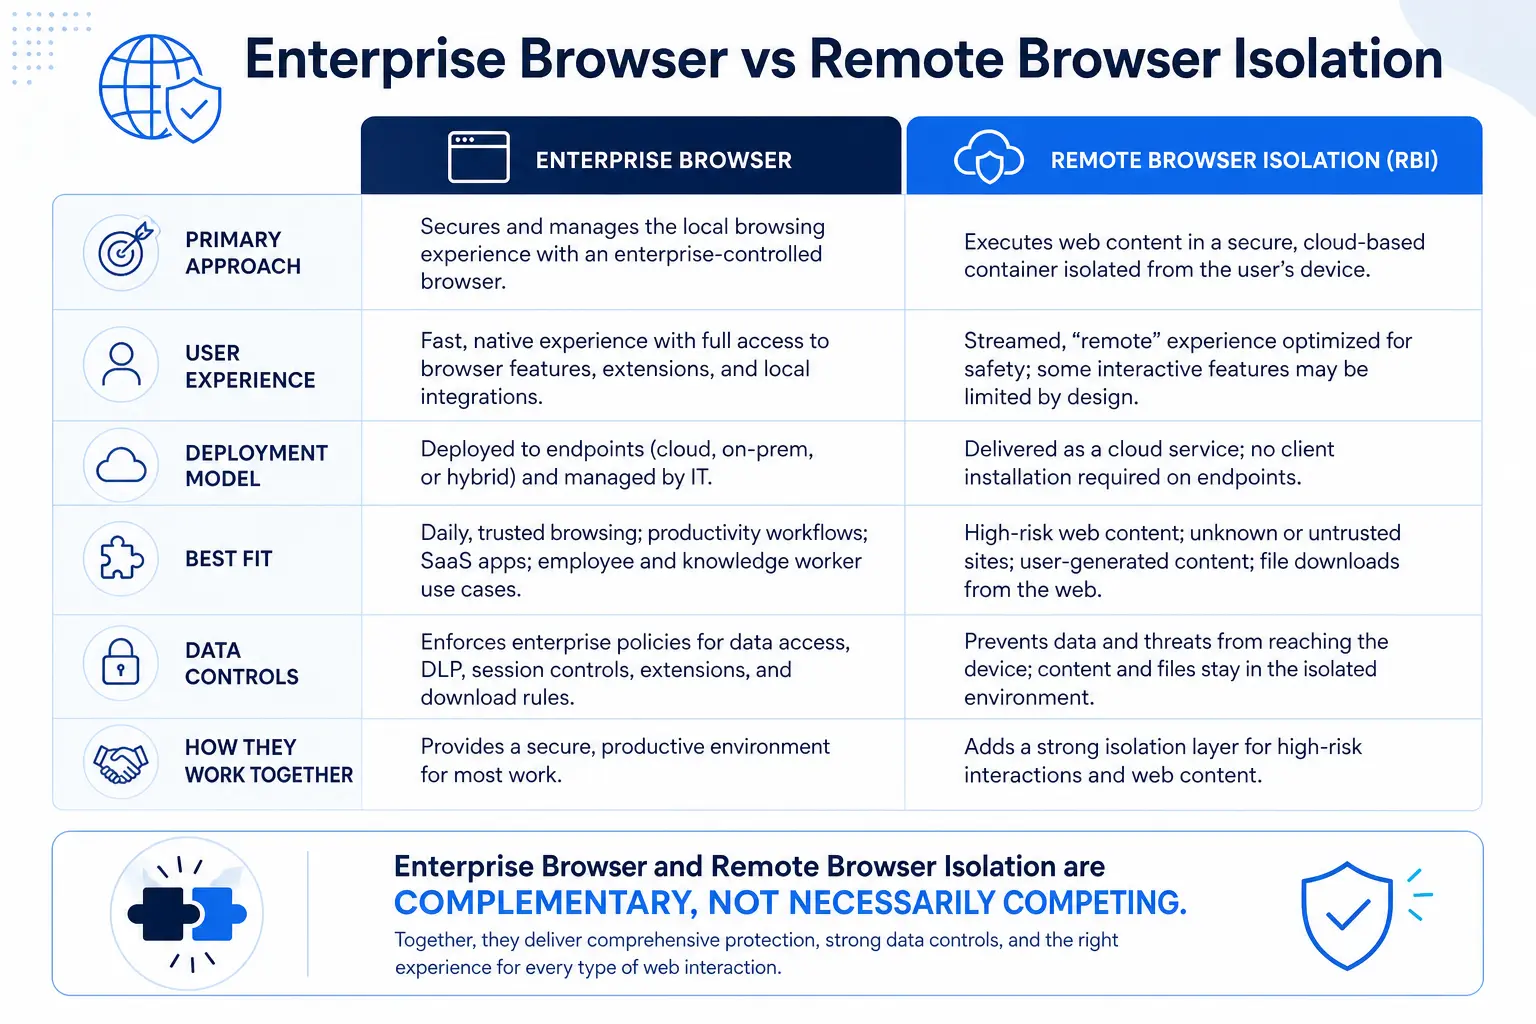
ลองจินตนาการถึงบริษัทให้บริการทางกฎหมายที่มีทนายความเข้าชมเว็บไซต์เกี่ยวกับกฎระเบียบของอุตสาหกรรมเฉพาะทางเป็นประจำ ฝ่ายตรงข้ามได้เจาะระบบเว็บไซต์ดังกล่าวและแทรกช่องโหว่แบบ zero-day ที่มุ่งเป้าไปที่จุดอ่อนใน Chromium rendering engine ซึ่งยังไม่มีแพตช์แก้ไข ระบบป้องกันไวรัส (AV) บนอุปกรณ์ปลายทางของบริษัทยังไม่มีลายเซ็น (signature) สำหรับช่องโหว่นี้ ส่วนระบบ EDR ที่ใช้กลไกวิเคราะห์พฤติกรรมอาจตรวจพบกิจกรรมหลังการโจมตีได้ในที่สุด แต่จะเกิดขึ้นก็ต่อเมื่อช่องโหว่ดังกล่าวได้ดำเนินการรันโค้ดสำเร็จและเริ่มสร้างฐานที่มั่นแล้ว
ด้วยระบบแยกเบราว์เซอร์ โค้ดโจมตีจะทำงานในคอนเทนเนอร์ชั่วคราว และอุปกรณ์ปลายทางจะไม่ได้รับโค้ดอันตรายเลย หน้าเว็บจะแสดงผลในรูปแบบสตรีมพิกเซล เมื่อทนายความปิดแท็บ คอนเทนเนอร์จะถูกทำลายพร้อมกับทุกสิ่งที่โค้ดโจมตีพยายามเตรียมไว้ ไม่จำเป็นต้องใช้ลายเซ็น และไม่มีการเรียกใช้การวิเคราะห์เชิงพฤติกรรม — การโจมตีถูกทำให้เป็นกลางด้วยสถาปัตยกรรม
ระบบความปลอดภัยของเบราว์เซอร์ยังสามารถตรวจจับสถานการณ์การเปิดเผยข้อมูลที่เอเจนต์ที่ปลายทางไม่สามารถสังเกตได้ ตัวอย่างเช่น สมาชิกทีมการตลาดคัดลอกสเปรดชีตการแบ่งกลุ่มลูกค้าจากแอปวิเคราะห์ข้อมูลภายในองค์กร แล้ววางลงในเครื่องมือ AI ที่ไม่ได้รับอนุญาตซึ่งกำลังทำงานอยู่ในแท็บเบราว์เซอร์ ระบบ DLP ที่ปลายทางไม่สามารถมองเห็นเหตุการณ์ในคลิปบอร์ดระหว่างแท็บเบราว์เซอร์ได้ ในขณะที่ระบบป้องกันข้อมูลที่ปลายทางแบบรวมศูนย์ (secure web gateway ) ที่ผสานระบบ DLP เข้าไว้ด้วย จะตรวจสอบเนื้อหาในเซสชันและบล็อกการวางข้อมูลตามการจัดประเภทข้อมูล
เมื่อระบบความปลอดภัยของอุปกรณ์ปลายทางตรวจพบสิ่งที่ระบบความปลอดภัยของเบราว์เซอร์พลาดไป
การควบคุมความปลอดภัยของเบราว์เซอร์จำกัดอยู่เพียงช่องทางข้อมูลบนเว็บเท่านั้น ระบบเหล่านี้ไม่มีอำนาจควบคุมเมื่อไฟล์ถูกบันทึกลงดิสก์แล้ว เมื่อเสียบไดรฟ์ USB หรือเมื่อแอปพลิเคชันที่ไม่ใช่เบราว์เซอร์สร้างการเชื่อมต่อเครือข่าย
ลองพิจารณาวิศวกรซอฟต์แวร์ที่ดาวน์โหลดเครื่องมือพัฒนาจากคลังซอฟต์แวร์ของชุมชน การดาวน์โหลดผ่านระบบกรอง URL ของ SWG ได้ เนื่องจากรีโพสิตอรีดังกล่าวเป็นของที่ถูกต้องและถูกใช้อย่างแพร่หลาย เมื่อติดตั้งเสร็จ เครื่องมือดังกล่าวจะติดตั้ง DLL อันตรายแบบ sideload ซึ่งใช้เทคนิค T1055 Process Injection เพื่อฝังตัวลงในกระบวนการระบบที่ได้รับความเชื่อถือ จากนั้นมันจะเรียกใช้ T1555.003 เพื่อขโมยข้อมูลรับรองที่เก็บไว้ในโปรไฟล์เบราว์เซอร์ของวิศวกร และส่งข้อมูลเหล่านั้นออกไปผ่านช่อง C2 ที่เข้ารหัส ซึ่งเลียนแบบการรับส่งข้อมูล HTTPS ที่ถูกต้อง
ทุกขั้นตอนหลังจากดาวน์โหลดจะไม่สามารถถูกตรวจจับได้โดยระบบความปลอดภัยของเบราว์เซอร์ EDR คือระบบควบคุมที่ตรวจจับการโหลด DLL ที่ไม่มีการลงนาม การเขียนข้อมูลลงในหน่วยความจำของกระบวนการระบบอย่างผิดปกติ และการเชื่อมต่อออกที่ผิดปกติจากกระบวนการที่ปกติแล้วไม่มีการใช้งานเครือข่าย
ตามรายงาน M Trends 2025 ของ Mandiant ช่องโหว่ (exploits) เป็นช่องทางติดเชื้อขั้นต้นที่พบบ่อยที่สุด คิดเป็น 33% ของการบุกรุกในปี 2024 โดยข้อมูลรับรองที่ถูกขโมยเพิ่มขึ้นเป็น 16% และกลายเป็นช่องทางติดเชื้อที่พบบ่อยเป็นอันดับสอง ข้อมูลรับรองที่ถูกขโมยเหล่านี้มักมีต้นกำเนิดจากมัลแวร์ประเภท infostealer ที่ทำงานบนอุปกรณ์ปลายทาง — มัลแวร์ที่เก็บรวบรวมฐานข้อมูลข้อมูลรับรองของเบราว์เซอร์ คุกกี้เซสชัน และข้อมูลการกรอกอัตโนมัติ ระบบความปลอดภัยของอุปกรณ์ปลายทาง (endpoint security) เป็นแนวป้องกันหลักต่อมัลแวร์ขโมยข้อมูล (infostealer) เนื่องจากการขโมยข้อมูลรับรองเกิดขึ้นในระดับระบบปฏิบัติการ (OS) หรือระบบไฟล์ (file system) ไม่ใช่ในเซสชันของเบราว์เซอร์
ระบบควบคุมจุดปลายทางยังช่วยบังคับใช้สถานะความปลอดภัยของอุปกรณ์ด้วย ก่อนที่แล็ปท็อปจะได้รับอนุญาตให้เชื่อมต่อกับทรัพยากรของบริษัท ตัวแทน EDR จะตรวจสอบให้แน่ใจว่าระบบปฏิบัติการได้รับการอัปเดตแพตช์แล้ว ไฟร์วอลล์ถูกเปิดใช้งาน และไม่มีซอฟต์แวร์ที่ทราบว่ามีช่องโหว่กำลังทำงานอยู่ ระบบความปลอดภัยของเบราว์เซอร์ไม่สามารถตรวจสอบได้ว่าระบบปฏิบัติการที่อยู่เบื้องหลังถูกโจมตีโดยรูทคิทหรือไม่
ทำไมองค์กรส่วนใหญ่จึงจำเป็นต้องมีทั้งสองอย่าง — และวิธีปรับให้สอดคล้องกับ NIST CSF 2.0
NIST CSF 2.0 แบ่งออกเป็นหกฟังก์ชัน ได้แก่ การกำกับดูแล (Govern), การระบุตัวตน (Identify), การป้องกัน (Protect), การตรวจจับ (Detect), การตอบสนอง (Respond) และการฟื้นฟู (Recover) ซึ่งเมื่อรวมกันแล้วจะให้ภาพรวมที่ครบถ้วนสำหรับการจัดการความเสี่ยงด้านความปลอดภัยไซเบอร์ โดยฟังก์ชันการป้องกัน (Protect) เพียงอย่างเดียวก็มี 22 หมวดหมู่ย่อย ซึ่งครอบคลุมการจัดการตัวตน การยืนยันตัวตน การควบคุมการเข้าถึง ความปลอดภัยของข้อมูล ความปลอดภัยของแพลตฟอร์ม และความยืดหยุ่นของโครงสร้างพื้นฐานทางเทคโนโลยี
ไม่มีหมวดหมู่ผลิตภัณฑ์ใดที่ครอบคลุมทั้ง 22 หมวดหมู่ย่อยทั้งหมด ความปลอดภัยของเบราว์เซอร์ครอบคลุมผลลัพธ์ที่เกี่ยวข้องกับความปลอดภัยของข้อมูลระหว่างการส่งผ่าน (PR.DS) การจัดการการเข้าถึงสำหรับSaaSและแอปพลิเคชันเว็บ (PR.AA) รวมถึงความปลอดภัยของแพลตฟอร์มสำหรับงานที่ใช้เบราว์เซอร์ (PR.PS) ส่วนความปลอดภัยของจุดปลายทาง (Endpoint security) ครอบคลุมความปลอดภัยของแพลตฟอร์มสำหรับระบบปฏิบัติการ เทคโนโลยีป้องกันสำหรับการตรวจจับบนโฮสต์ และการจัดการตัวตนสำหรับที่เก็บข้อมูลรับรองท้องถิ่น
ในปฏิบัติ การที่ CISO ของบริษัทยาจัดหมวดหมู่มาตรการควบคุมให้สอดคล้องกับ NIST CSF 2.0 จะจัดให้ระบบแยกเบราว์เซอร์ (browser isolation) และระบบกรองเนื้อหาเว็บ (SWG) อยู่ในหมวดหมู่ย่อยที่เกี่ยวข้องกับการกรองเนื้อหาเว็บและการปกป้องข้อมูลระหว่างการส่งผ่าน ส่วนระบบตรวจจับและตอบสนองต่อภัยคุกคามแบบเรียลไทม์ (EDR) จะจัดให้อยู่ในหมวดหมู่ย่อยที่เกี่ยวข้องกับการตรวจจับภัยคุกคามที่จุดปลายทางและการป้องกันมัลแวร์ ฟังก์ชัน "Protect" มุ่งเน้นการนำมาตรการมาใช้เพื่อปกป้องสินทรัพย์สำคัญ ลดความเสี่ยง และเตรียมความพร้อมรับมือกับเหตุการณ์ด้านความปลอดภัยไซเบอร์ที่อาจเกิดขึ้น — ซึ่งจำเป็นต้องใช้ทั้งสองชั้นเพื่อหลีกเลี่ยงจุดบอดในระบบ
ตามรายงาน IBM Cost of a Data Breach Report 2024 ค่าใช้จ่ายเฉลี่ยทั่วโลกจากการรั่วไหลข้อมูลในปี 2024 อยู่ที่ 4.88 ล้านดอลลาร์ ส่วนการรั่วไหลข้อมูลที่เกี่ยวข้องกับการขโมยหรือการถูกเจาะข้อมูลรับรองการเข้าสู่ระบบ ใช้เวลานานที่สุดในการตรวจพบและควบคุม โดยใช้เวลา 292 วัน ตามรายงานเดียวกัน สถาปัตยกรรมแบบหลายชั้นที่รวม DLP สำหรับเซสชันเบราว์เซอร์ (ป้องกันการวางข้อมูลรับรองเข้าสู่หน้าฟิชชิ่ง) กับ EDR สำหรับจุดปลาย (ตรวจจับการเข้าถึงของโปรแกรมขโมยข้อมูลไปยังฐานข้อมูลข้อมูลรับรองในเบราว์เซอร์) จะช่วยแก้ไขเวกเตอร์การโจมตีหลักนี้โดยตรงจากสองทิศทาง
กรอบการตัดสินใจ: การจัดสรรการลงทุนระหว่างชั้นต่าง ๆ
ไม่ใช่องค์กรทุกแห่งที่จำเป็นต้องมีความลึกเท่ากันในทั้งสองชั้น นี่คือกรอบงานที่ใช้งานได้จริงสำหรับนักออกแบบระบบความปลอดภัย:
ควรให้ความสำคัญกับการลงทุนด้านความปลอดภัยของเบราว์เซอร์เมื่อ:
ส่วนสำคัญของกำลังแรงงานทำงานจากระยะไกล เป็นผู้รับจ้าง หรือใช้อุปกรณ์ที่ไม่ได้รับการจัดการ — ซึ่งไม่สามารถติดตั้งเอเจนต์ที่ปลายทางได้ RBI และ reverse proxy ให้ความปลอดภัยโดยไม่ต้องควบคุมอุปกรณ์
แอปพลิเคชัน SaaS เป็นพื้นที่ทำงานหลัก และความเสี่ยงหลักในการรั่วไหลข้อมูลคือการคัดลอก/วาง, ดาวน์โหลด หรือถ่ายภาพหน้าจอจากแอปพลิเคชันที่ทำงานผ่านเบราว์เซอร์
องค์กรต้องอนุญาตให้ฝ่ายที่สามเข้าถึงแอปพลิเคชันที่มีความละเอียดอ่อน ระบบบริการสุขภาพที่อนุญาตให้พันธมิตรด้านการเรียกเก็บเงินจากภายนอกเข้าถึงข้อมูลผู้ป่วยผ่านเซสชันเบราว์เซอร์ จะใช้ RBI เพื่อรับประกันว่าข้อมูลจะไม่ผ่านจุดปลายทางของพันธมิตรเลย
โมเดลภัยคุกคามนี้ให้ความสำคัญเป็นอันดับแรกกับการโจมตีแบบ zero-day และฟิชชิ่งที่แพร่กระจายผ่านเว็บ Gartner คาดการณ์ว่าภายในปี 2028 องค์กรหนึ่งจากสี่แห่งจะนำเทคโนโลยีเบราว์เซอร์ระดับองค์กรที่ปลอดภัยมาใช้อย่างน้อยหนึ่งประเภท เพื่อแก้ไขจุดอ่อนเฉพาะด้านการเข้าถึงจากระยะไกลและการป้องกันจุดปลายทาง (Gartner, เมษายน 2025)
ควรให้ความสำคัญกับการลงทุนด้านความปลอดภัยของอุปกรณ์ปลายทางเมื่อ:
พนักงานส่วนใหญ่ใช้อุปกรณ์ที่บริษัทจัดการและเป็นเจ้าของ โดยฝ่ายบริหารสามารถติดตามและตรวจสอบได้อย่างครบถ้วน
การวิเคราะห์แบบจำลองภัยคุกคามแสดงให้เห็นว่ามีความเสี่ยงสูงจากช่องทางส่งมัลแวร์นอกเบราว์เซอร์ ได้แก่ USB, ไฟล์แนบในโปรแกรมอีเมล และโปรแกรมติดตั้งซอฟต์แวร์ในห่วงโซ่อุปทาน
ข้อกำหนดด้านการปฏิบัติตามกฎระเบียบกำหนดให้ต้องมีการเข้ารหัสบนอุปกรณ์ การบังคับใช้ไฟร์วอลล์ของโฮสต์ และการประเมินสถานะความปลอดภัยของอุปกรณ์ (ซึ่งเป็นที่นิยมในสภาพแวดล้อม PCI DSS และ HIPAA)
SOC จำเป็นต้องมีข้อมูลเทเลเมทรีเชิงนิติวิทยาศาสตร์อย่างละเอียด — เช่น โครงสร้างกระบวนการ, ข้อมูลที่เหลืออยู่ในหน่วยความจำ, และการเปลี่ยนแปลงในรีจิสทรี — เพื่อการสอบสวนเหตุการณ์และการค้นหาภัยคุกคาม
ควรลงทุนในระบบการบูรณาการเมื่อ:
ทั้งสองชั้นมีอยู่แต่ทำงานแยกกันเป็นอิสระ แพลตฟอร์ม SSE ที่รวม SWG, RBI, CASB และ DLP เข้ากับข้อมูลการวัดระยะไกลจากอุปกรณ์ปลายทาง จะสร้างเครื่องยนต์นโยบายเดียว เมื่อ SWG ตรวจพบผู้ใช้กำลังเข้าชมโดเมนที่เพิ่งลงทะเบียนใหม่ มันสามารถกระตุ้น RBI สำหรับเซสชันนั้นพร้อมกัน และสั่งให้เอเจนต์ที่ติดตั้งบนอุปกรณ์ปลายทางเพิ่มการเฝ้าติดตามพฤติกรรมของอุปกรณ์ของผู้ใช้ดังกล่าว
ในปี 2024 มี 44% ของการโจมตีแบบ zero-day ที่มุ่งเป้าไปที่ผลิตภัณฑ์ขององค์กร (GTIG, เมษายน 2025) และผู้โจมตีเริ่มใช้การเข้าถึงขั้นต้นผ่านเบราว์เซอร์ร่วมกับขั้นตอนหลังการโจมตีในระดับจุดปลายมากขึ้นเรื่อยๆ การตรวจจับการโจมตีแบบต่อเนื่องนี้จำเป็นต้องมีข้อมูลเทเลเมทรีจากทั้งสองชั้นที่ได้รับการเชื่อมโยงกันในคอนโซลเดียว
การทำงานร่วมกันของระบบวัดข้อมูลระยะไกลระดับเบราว์เซอร์และระดับจุดปลาย
การโจมตีที่อันตรายที่สุดเกิดขึ้นในทั้งสองชั้น แนวทางการตรวจจับของ MITRE ATT&CK สำหรับ Drive by Compromise แสดงให้เห็นถึงความต้องการในการบูรณาการนี้: โดยเรียกร้องให้มีหลักฐานที่เชื่อมโยงกันเกี่ยวกับพฤติกรรมผิดปกติของเบราว์เซอร์และเครือข่าย — เช่น การดึงทรัพยากรจากภายนอกที่น่าสงสัยและรูปแบบการฉีดสคริปต์ — ตามด้วยกระบวนการลูกที่ผิดปกติ การแก้ไขหน่วยความจำหรือการฉีดกระบวนการ และการวางไฟล์ที่ไม่คาดคิดบนอุปกรณ์ปลายทาง
ห่วงโซ่การตรวจจับนี้ไม่สามารถทำงานได้หากข้อมูลเทเลเมทรีของเบราว์เซอร์และข้อมูลเทเลเมทรีของเอนด์พอยต์ถูกจัดแสดงในแดชบอร์ดที่แยกกันโดยไม่มีการเชื่อมโยงกัน ตัวส่งสัญญาณรุ่นใหม่ (secure web gateway ) จะสร้างสัญญาณแรก: เซสชันเบราว์เซอร์ของผู้ใช้ได้ดึงทรัพยากร JavaScript ที่ถูกบดบังจากโดเมนที่เพิ่งลงทะเบียนใหม่ ตัวส่งสัญญาณของเอนด์พอยต์จะสร้างสัญญาณที่สอง: ไม่กี่นาทีต่อมา กระบวนการเบราว์เซอร์ได้สร้างกระบวนการลูกที่ไม่คาดคิด ซึ่งเขียนไฟล์ลงในไดเรกทอรีชั่วคราว เมื่อเชื่อมโยงสัญญาณเหล่านี้เข้าด้วยกัน จะยืนยันได้ว่าการโจมตีแบบ drive-by compromise กำลังเกิดขึ้น หากพิจารณาแยกกัน สัญญาณใดสัญญาณหนึ่งอาจถูกมองว่าเป็นเพียงสัญญาณรบกวน
นี่คือเหตุผลที่อุตสาหกรรมกำลังรวมตัวกันสู่สถาปัตยกรรม SSE แบบรวมศูนย์ ซึ่งผสานนโยบายด้านเว็บ คลาวด์ และจุดปลายทางเข้าด้วยกัน เมื่อนักออกแบบระบบความปลอดภัยสามารถเขียนนโยบาย DLP เพียงหนึ่งชุดที่บังคับใช้อย่างสม่ำเสมอทั้งในเซสชันเบราว์เซอร์ การเชื่อมต่อ API ของ SaaS และการถ่ายโอนไฟล์ผ่านจุดปลายทางที่ได้รับการจัดการ ช่องว่างในการคุ้มครองก็จะลดลงอย่างเห็นได้ชัด
แหล่งข้อมูล
- MITRE.เทคนิค ATT&CK T1189: Drive-by Compromise.https://attack.mitre.org/techniques/T1189/
- MITRE.เทคนิค ATT&CK T1055: Process Injection.https://attack.mitre.org/techniques/T1055/
- MITRE.เทคนิค ATT&CK T1562: Impair Defenses (ATT&CK v18).https://attack.mitre.org/versions/v18/techniques/T1562/
- MITRE.ATT&CK Sub-technique T1555.003: ข้อมูลรับรองจากที่เก็บรหัสผ่าน: ข้อมูลรับรองจากเว็บเบราว์เซอร์ https://attack.mitre.org/techniques/T1555/003/
- Google Threat Intelligence Group.Hello 0-Days, My Old Friend: การวิเคราะห์การโจมตีแบบ Zero-Day ปี 2024(29 เมษายน 2025).https://cloud.google.com/blog/topics/threat-intelligence/2024-zero-day-trends
- Mandiant (Google Cloud).M-Trends 2025: ข้อมูล ข้อมูลเชิงลึก และคำแนะนำจากแนวหน้า(23 เมษายน 2025).https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2025
- NIST.กรอบงานความปลอดภัยไซเบอร์ (CSF) 2.0 ของ NIST(เดือนกุมภาพันธ์ 2024).https://www.nist.gov/cyberframework
- IBM และ Ponemon Institute.รายงานเกี่ยวกับค่าใช้จ่ายจากการรั่วไหลของข้อมูล ปี 2024(กรกฎาคม 2024).https://www.ibm.com/downloads/documents/us-en/107a02e94948f4ec
- Gartner.Gartner คาดการณ์ว่า 25% ขององค์กรจะใช้เบราว์เซอร์องค์กรที่ปลอดภัยเพื่อเพิ่มประสิทธิภาพการเข้าถึงจากระยะไกลและความปลอดภัยของจุดปลายทางภายในปี 2028(29 เมษายน 2025).https://www.gartner.com/en/newsroom/press-releases/2025-04-29-gartner-predicts-25-percent-of-organizations-will-use-secure-enterprise-browsers-to-enhance-remote-access-and-endpoint-security-by-2028
- MITRE.เทคนิค ATT&CK T1185: การขโมยเซสชันเบราว์เซอร์ https://attack.mitre.org/techniques/T1185/