







クラウドおよびオンプレミス環境におけるDLP
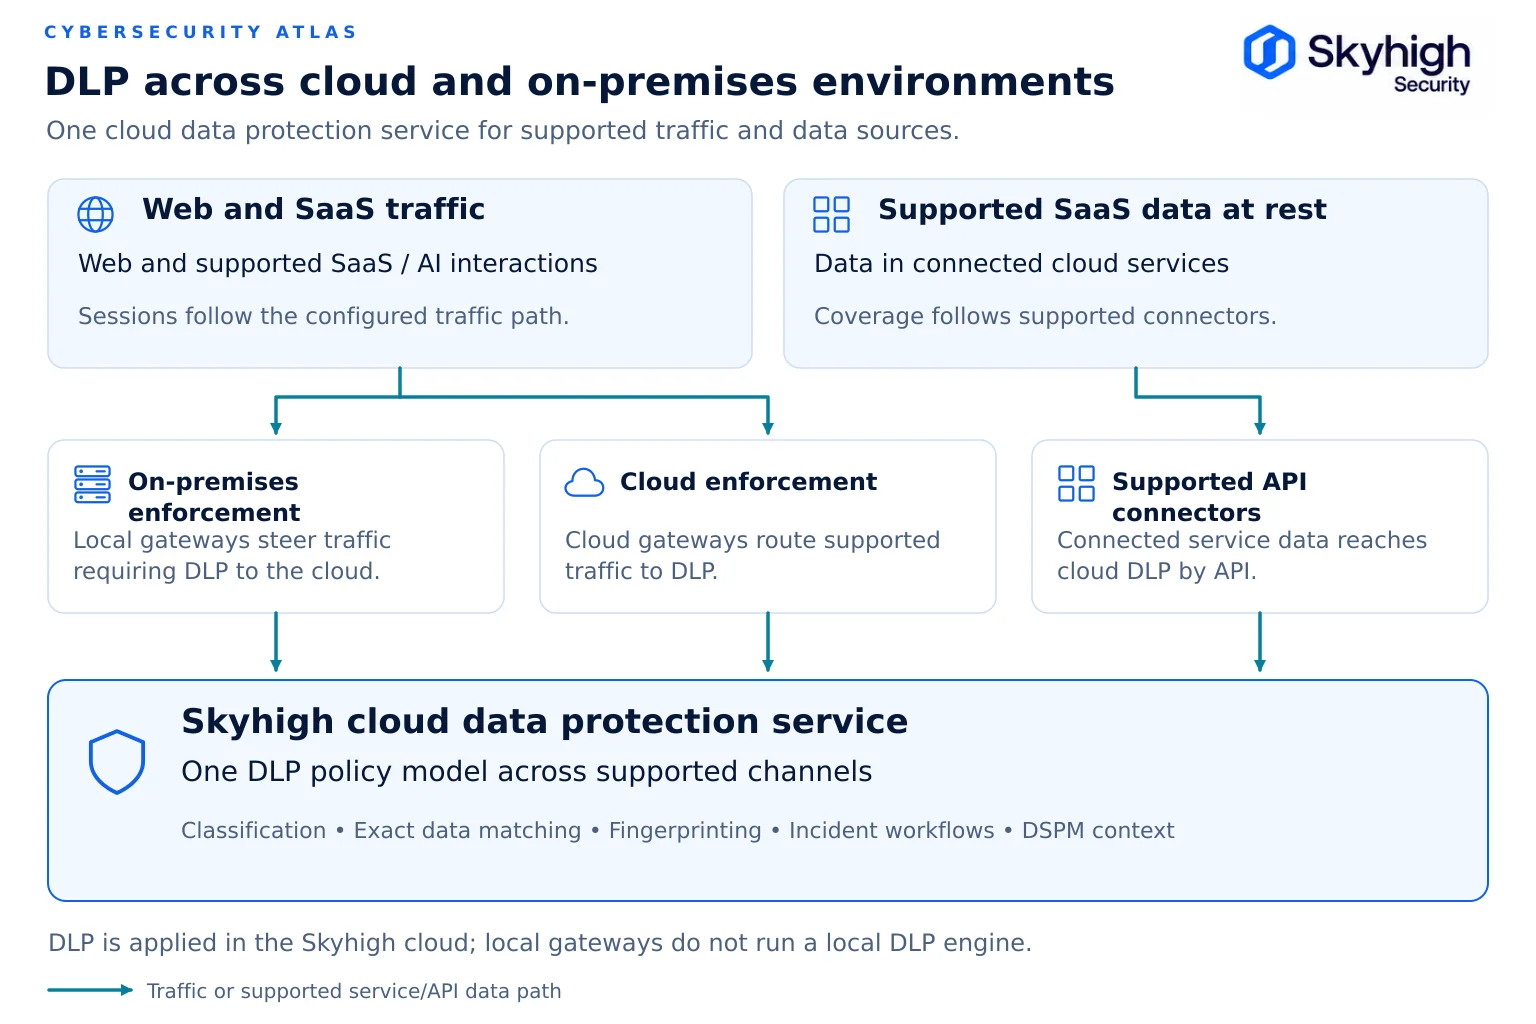
- ハイブリッドDLPは、AIツールを含め、オンプレミスとクラウドのチャネル全体で一貫したデータポリシーを適用します。
- 単一の分類体系こそが基盤であり、それがなければ一貫性のあるDLPポリシーは実現できません。
- パターンの組み合わせ、データの完全一致、ドキュメントのフィンガープリント、OCR、および機械学習分類器を組み合わせて、正確な検出を実現します。
- モニターモードから開始し、すべてのチャネルでテストデータを用いて検証を行った後、段階的に適用する。
- 生成AIは今やDLPの主要な経路となっており、2026年の情報漏洩に関する調査では「シャドウAI」が頻繁に見られるようになっている。
ハイブリッドDLPは、オンプレミスシステムとクラウドサービス全体で機密データを一貫して検知・制御するdata loss prevention のプログラムです。ネットワーク、クラウド、エンドポイントごとに個別のDLP製品を、それぞれ独自のルールで運用する代わりに、ハイブリッドDLPプログラムではデータクラスを一度定義するだけで、データが外部に流出する可能性のあるあらゆるポイントでそのルールを適用します。
この記事は、「ハイブリッドクラウドのセキュリティ」ガイドの一部です。
ハイブリッド環境においてDLPが機能しなくなる理由
ハイブリッド環境において、各チャネルが独自のルール、辞書、例外を持つ異なる製品を使用している場合、DLPは機能しなくなります。
従来のDLPは、単一のネットワーク内のメールゲートウェイ、Webプロキシ、エンドポイントエージェントといった「境界」を想定して構築されていました。ハイブリッド環境では、データは以下の経路を通って移動します:
- オンプレミス型Webゲートウェイとクラウド型Webゲートウェイ
- SaaSアプリケーションは、インライントラフィックを通じて、およびそこにすでに保存されているデータの両方を通じて
- ZTNA経由でアクセスされたプライベートアプリケーション
- ネットワーク内およびネットワーク外のエンドポイント
- ブラウザのセッションと生成AIツール
各チャネルで異なる製品が使用されると、組織内では辞書、閾値、例外リストがそれぞれ異なってしまうことになります。オフィスのプロキシでブロックされたドキュメントでも、自宅からは問題なくアップロードできる場合があります。
AIという要素が事態に緊迫感をもたらしています。ベライゾンの「2026年データ侵害調査報告書」によると、現在、従業員の45%が社用端末でAIを定期的に利用しており、社用端末でAIサービスにアクセスするユーザーの67%が社外アカウントを使用しています。また、DLPデータセットにおいて、「シャドウAI」は悪意のない内部関係者による行動の中で3番目に多いものとなり、外部の生成AIツールに最も頻繁に送信されるデータタイプはソースコードでした。 同様に、OWASPもまた、機密情報の漏洩を大規模言語モデル(LLM)アプリケーションにおける主要なリスクの一つとして挙げている。
対象となるサポート対象チャンネル
オンプレミスのWebアップロードから生成AIのプロンプトに至るまで、8つのチャネルにわたるDLPの適用範囲を評価します。
| チャンネル | 執行の範囲 | 管理すべき事項 |
|---|---|---|
| Web経由のアップロード(オンプレミス) | ローカルゲートウェイ。ここからSkyhighのクラウドへ転送され、そこでDLPポリシーが適用される | ファイルのアップロード、フォームの送信、Webアプリへの貼り付け |
| Web経由のアップロード(リモート) | クラウドsecure web gateway | リモートユーザーについても上記と同様です |
| SaaS インライン | CASBプロキシまたはWebゲートウェイ | アップロード、共有操作、管理対象外のデバイスへのダウンロード |
| 保存中のSaaS | CASB API | すでに外部に保存・共有されているファイル |
| メール | メールゲートウェイまたはSaaS API | 添付ファイルとメッセージ本文 |
| プライベートアプリケーション | ゼロトラストアクセスはローカルで仲介され、DLPはクラウド経由で適用される | 内部アプリからのダウンロード |
| エンドポイント | エンドポイント DLP エージェント | USB、印刷、ローカル同期、クリップボード |
| ブラウザとAIツール | ブラウザの設定またはプロキシ | AIサービスへのプロンプト、貼り付けられたコンテンツ、ファイルのアップロード |
サポート対象のチャネル全体で共通の分類基準とポリシーの意図を適用し、各チャネルの制御機能と適用動作を検証してください。このチャネル一覧はDLPプログラムについて説明したものです。エンドポイント、電子メール、その他の機能については、別途製品やサポート対象の統合機能が必要となる場合があります。
分類:データを一度だけ定義する
検出方法を決定する前に、各データクラスを「所有者」を指定して一度だけ定義してください。
代表的な例としては、規制対象となる個人データ、決済カードデータ、健康データ、知的財産、ソースコード、および財務報告などが挙げられます。
各クラスに適した検出方法を使用してください:
- カード番号、国民ID、医療用語など、幅広い識別子に対応したパターンと辞書。
- 顧客データベースなどの構造化されたデータソースから取得した指紋レコードとの正確なデータ照合(EDM)を行うため、DLPは単に類似しているデータではなく、実際のデータと正確に照合します。
- インデックス化された文書照合(IDM)により、契約書、設計図、取締役会資料などの特定の文書を識別し、その全文または一部のコピーと照合します。
- 光学文字認識(OCR)を用いて、スキャンした身分証明書やスクリーンショットなどの画像内から機密情報を含むテキストを検出します。
- ルールでは表現しにくい文書タイプ向けの機械学習分類器。
フィンガープリントがどこで生成されるかは、主権の観点から重要です。ベンダーごとに、フィンガープリントがどこで生成され、何が送信されるのかを確認してください。アプローチによっては、お客様の環境内でフィンガープリントを生成し、ハッシュ値のみをDLPサービスに送信するものもあるためです。
データディスカバリーは分類に活かされるべきです。DSPMは、機密データの保存場所と露出度を特定し、どのクラスやリポジトリを優先すべきかを明らかにします。「DSPMとSSEが連携してデータリスクを低減する方法」をご覧ください。
政策の事例
優れたDLPポリシーでは、特定のデータクラスと、そのデータが外部へ流出する可能性のある経路、およびそれに応じた措置を組み合わせます。
| 方針 | データクラス | チャンネル | アクション |
|---|---|---|---|
| 個人の宛先へ送られる顧客記録 | 顧客データベースにおけるEDM照合 | Web、SaaS、メール、AIツール | ブロック;ユーザーに通知する |
| 生成AIのソースコード | ソースコード分類器 | ブラウザ、Webゲートウェイ | 認可されていないAIをブロックし、ログ記録機能を備えた認可済みのエンタープライズAIを許可する |
| 社外に共有された取締役会資料 | IDMのフィンガープリント | SaaS API、電子メール | 外部共有を解除し、所有者に通知する |
| アップロードされたカードデータ | 検証機能付き決済カードテンプレート | Web、SaaS | ブロック;PCIチームに関連して |
| スキャンした身分証明書 | OCRと識別パターンの組み合わせ | Web、SaaS、エンドポイント | 許可されていないサービスへの一括アップロードをブロックする |
| 非公開アプリからの一括ダウンロード | 閾値と分類の組み合わせ | ZTNA、エンドポイント | 理由の提示を要求し、異常が発生した場合は警告を表示する |
各ポリシーは一度定義し、関連するすべてのチャネルに適用すべきであり、製品ごとに個別に作り直す必要はありません。

例外
例外は避けられないものですが、管理されていない例外こそがDLPプログラムの失敗の原因となるため、それぞれの例外を詳細に記録してください:
- 事業主とその根拠
- 対象となる具体的なユーザー、送信先、またはデータクラス
- 適用されるチャンネル
- 有効期限または見直し日
- ロギングや暗号化などの補償措置
部署全体といった広範な例外よりも、特定のデータクラスに対する特定のパートナードメインといった、限定的な例外を優先してください。
検証
まず分類テストを行い、モニターモードで実行し、サポートされているすべてのチャネルにおいて、ポリシーが想定どおりの結果をもたらすことを確認することで、DLPの有効性を検証します。
- テストコーパスを構築する。各データクラスからの真陽性、一致すべきではないニアミス、および画像や大容量ファイルを含める。
- ポリシーを適用する前に、分類をテストしてください。各クラスおよびチャネルについて、検出が正常に行われることを確認してください。
- モニターモードで実行してください。ブロックする前に、実際のトラフィックに対して一致数と誤検知数を測定してください。
- 誤検知についてデータ所有者と確認し、閾値やフィンガープリントを調整する。
- リスクが最も高いクラスおよびチャネルから順に、段階的に実施する。
- サポートされているすべてのチャネルをテストしてください。オフィスゲートウェイ、リモートアクセス、SaaS、電子メール、およびAIツールを通じて同じテストファイルをアップロードし、設定された各経路において、想定通りの検知と対応が行われることを確認してください。
- 分類、チャネル、またはプラットフォームのバージョンに変更を加えた後は、再テストを行ってください。
オンプレミス型DLPとクラウド型DLPの比較
オンプレミス型とクラウド型のDLPは、コンテンツの検査場所や証拠の保存場所が異なるだけで、ポリシーに何を定めるべきかという点では違いはありません。
ベンダーが提供するオンプレミス型DLPでは、お客様が管理するインフラストラクチャ上のデータを検査します。Skyhighは自社のクラウド内でデータ保護を実施する一方、オンプレミス型ゲートウェイはWebおよびプライベートアプリケーションのポリシーをローカルで適用します。 DLPが必要なトラフィックは、Skyhighのクラウドに転送されます。ローカルとクラウドの両方のDLPを提供するプラットフォームについては、検査場所、ポリシーの動作、およびサポートされるチャネルを個別に評価してください。コンテンツの完全な証拠が保存される場所は、データ自体と同じ保存場所に関するルールに従う必要があります。「ハイブリッドクラウドセキュリティにおけるデータ主権」を参照してください。
SkyhighによるハイブリッドDLPの提供方法
Skyhighは、分類情報を共有するハイブリッドDLPと、オンプレミスおよびクラウド上の適用ポイントからのトラフィックを対象とした、クラウドベースのデータ保護サービスを提供しています。
Skyhighは、サポート対象のWeb、SaaS、AI、およびプライベートアプリケーションの各チャネルで共通のDLP分類を使用しています。エンドポイントやその他のチャネルの対応範囲は、選択した製品や統合機能によって異なります(Skyhigh Security)。Skyhigh Advanced DLPは、EDM、IDM、OCRを機械学習による分類と組み合わせ、最大250 MBのファイルのスキャンに対応し、機械学習を活用して誤検知を低減します(Skyhigh Advanced DLPデータシート)。Skyhigh Hybrid SSE Meshを通じて、オンプレミスのゲートウェイはWebおよびプライベートアプリケーションのポリシーをローカルで適用し、関連するトラフィックをSkyhighクラウドに転送します。そこで、同じDLPポリシーが適用されます。 ポリシーは一度作成すれば、ユーザーの所在地を問わず適用され、エージェント不要の「Secure Browser Controls」により、サポート対象のブラウザにおけるプロンプトやアップロードに対してもデータ保護が拡張されます。Skyhigh社によれば、EDM、IDM、ML自動分類機能を含む同社のすべてのDLP機能は、FedRAMP High認証の対象となっています(Skyhigh Advanced DLPデータシート)。
出典
- ベライゾン。『2026年データ漏洩調査報告書』。 https://www.verizon.com/business/resources/reports/dbir/
- Skyhigh Security.Skyhigh AdvancedData Loss Preventionデータシート。https://www.skyhighsecurity.com/wp-content/uploads/2025/11/ds-data-loss-prevention.pdf
- Skyhigh Security. 「Skyhigh Hybrid SSE Mesh による Symantec EdgeSecure Web Gateway の近代化」(2026年7月15日)。https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- OWASP.LLM02:2025 機密情報の漏洩。 https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/